Cisco.note
一、配置 Radius 和 tacacs:
1、配置 Radius:
RADIUS 服务器会使用 UDP的 1812 端口和 1813端口,RADIUS 使用1812端口进行认证和授权,使用1813端口进行记账
(1)配置 Radius客户端:
R3(config)#username Admin privilege 15 password Skills39
R3(config)#aaa new-model
R3(config)#aaa authentication login RADIUS group radius local-case
R3(config)#radius server RADIUS

# 指定Radius服务器端口为 1812
R3(config-radius-server)#address ipv4 192.168.3.100 auth-port 1812
# 或使用Radius默认端口(1645)
R3(config-radius-server)#address ipv4 192.168.3.100

R3(config-radius-server)#key Skills39    //配置Radius预共享密钥
R3(config-radius-server)#exit

# 然后进入要配置 Radius认证的地方启用AAA即可
R3(config)#line console 0
R3(config-line)#login authentication RADIUS
(2)配置 Radius服务端:
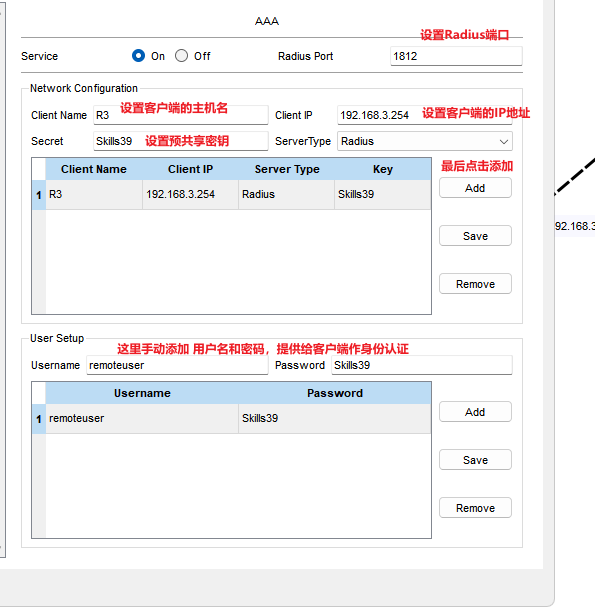
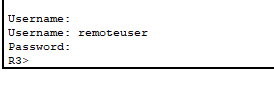
(3)测试登陆:
登陆成功
2、配置 tacacs:
tacacs 的配置相较于 Radius则更为简单
(1)配置 tacacs客户端:
# 只需一条命令即可:
R3(config)#tacacs-server host 192.168.3.100 key Skills39

R3(config)# aaa new-model
R3(config)#aaa authentication login TA group tacacs+ local-case    //先使用 tacacs验证,tacacs失效使用本地数据库

# 在想要启用 tacacs的地方启用引用这个AAA即可
R3(config)#line console 0
R3(config-line)#login authentication TA
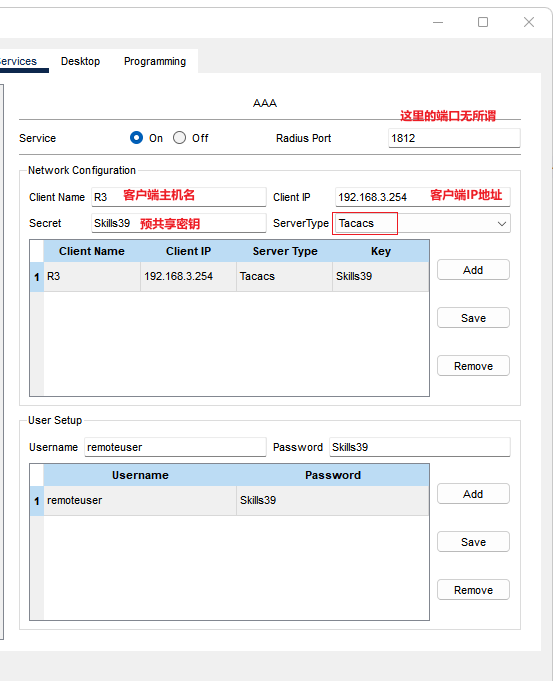
(2)配置 tacacs服务端: