24-4-16作业.note
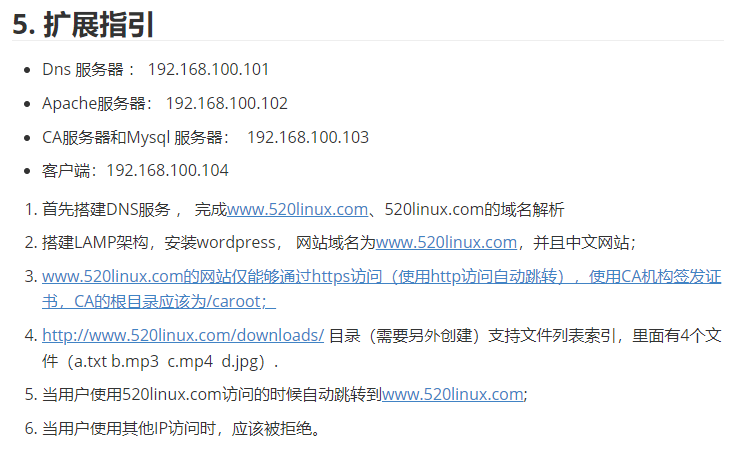
一、扩展指引:
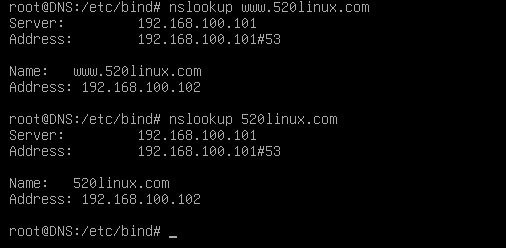
1、配置 DNS:
apt install -y bind9 bind9-utils dnsutils
vim /etc/bind/named.conf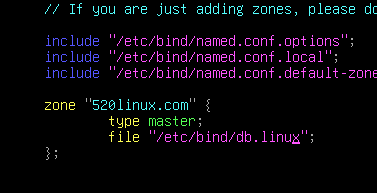
echo "nameserver 192.168.100.101" > /etc/resolv.conf
vim /etc/bind/db.linux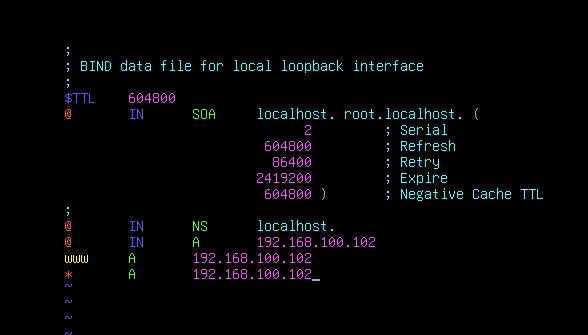
2、搭建 LAMP:
(1)先在 Mysql 上配置:
apt install -y mariadb-server
mysql
create database wordpress;
grant all on *.* to admin@'%' identified by 'Skills39';
quit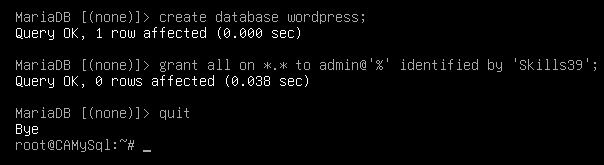
vim /etc/mysql/mariadb.conf.d/50-server.cnf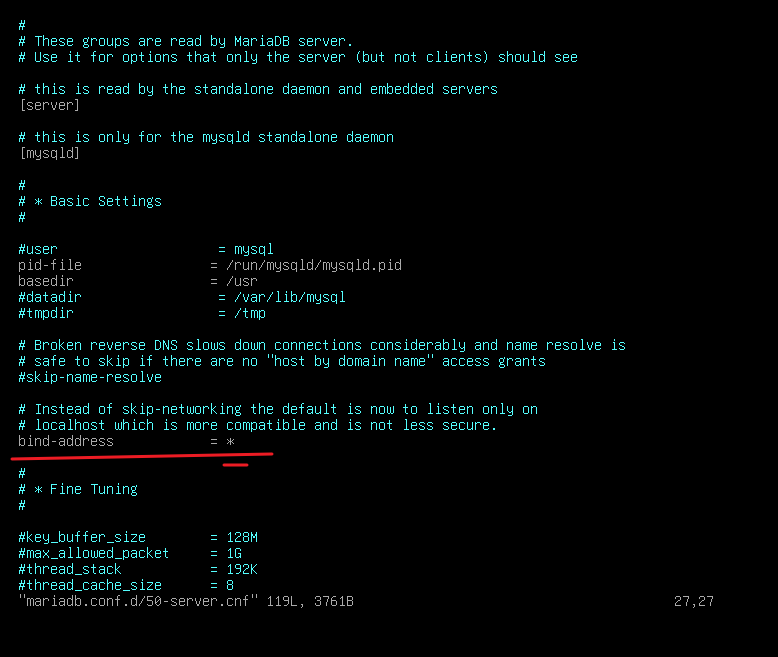
因为 bind-address 字段默认是 只监听 localhost,而 当 apache2 和 mysql 不在同一台机器上时,就会导致 apache2服务器无法访问到 mysql(因为mysql只监听 127.0.0.1),因此需要将其改为 * ,监听所有地址的请求
systemctl restart mysql(2)配置 apache2:
apt install -y apache2 php8.2-mysql php8.2 wordpress
cp -r /usr/share/wordpress /var/www/html
cd /var/www/html/wordpress
cp wp-config-sample.php wp-config.php
vim wp-config.php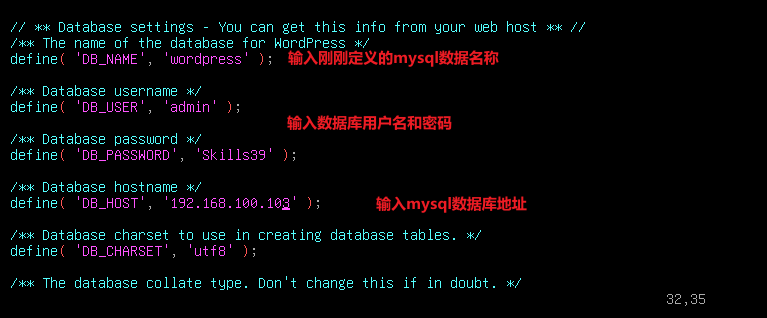
a2enmod php8.2
vim /etc/apache2/sites-available/000-default.conf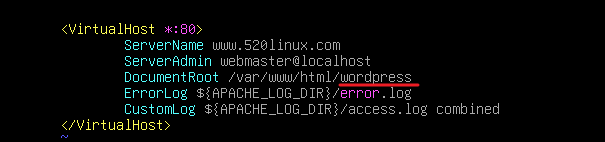
(3)客户端访问:
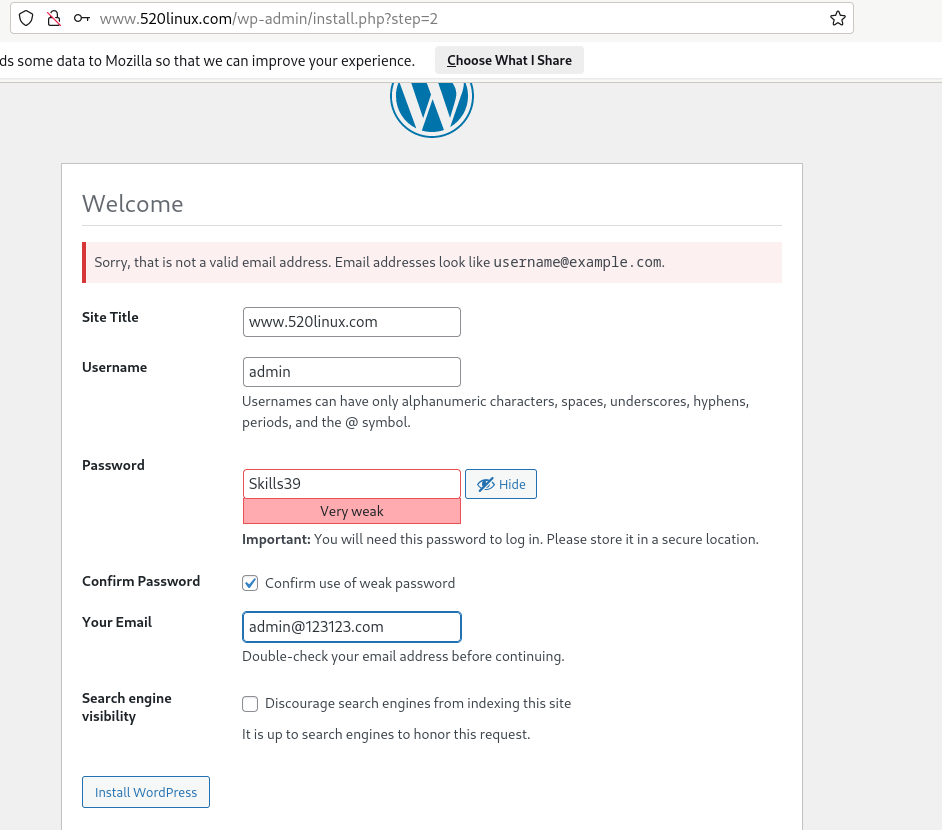
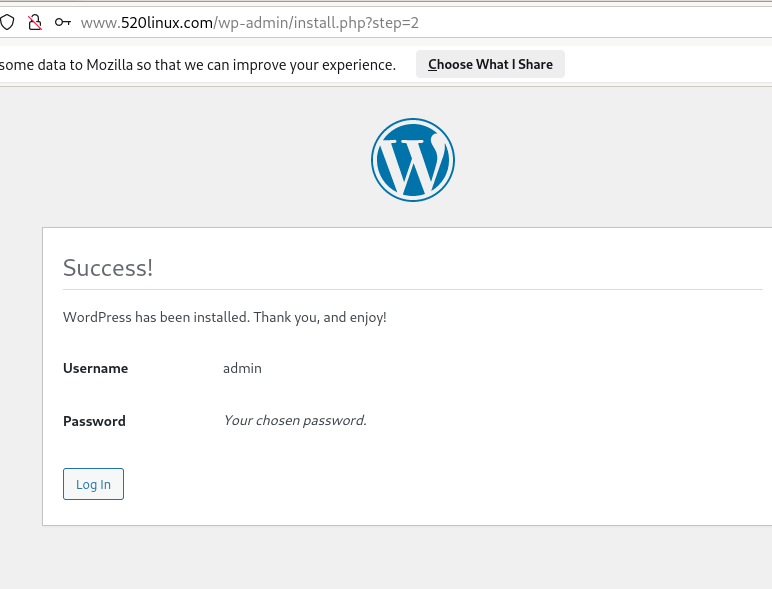
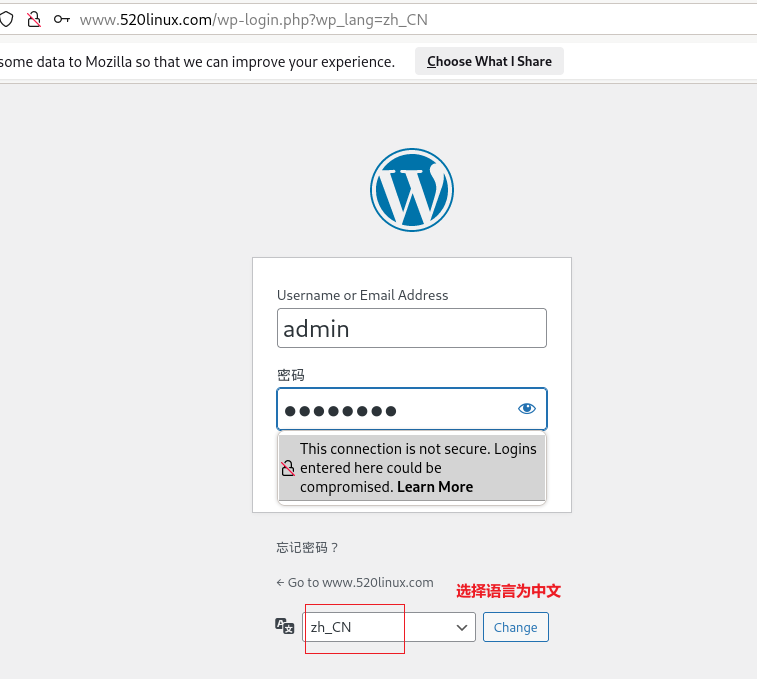
或者在网页中更改:
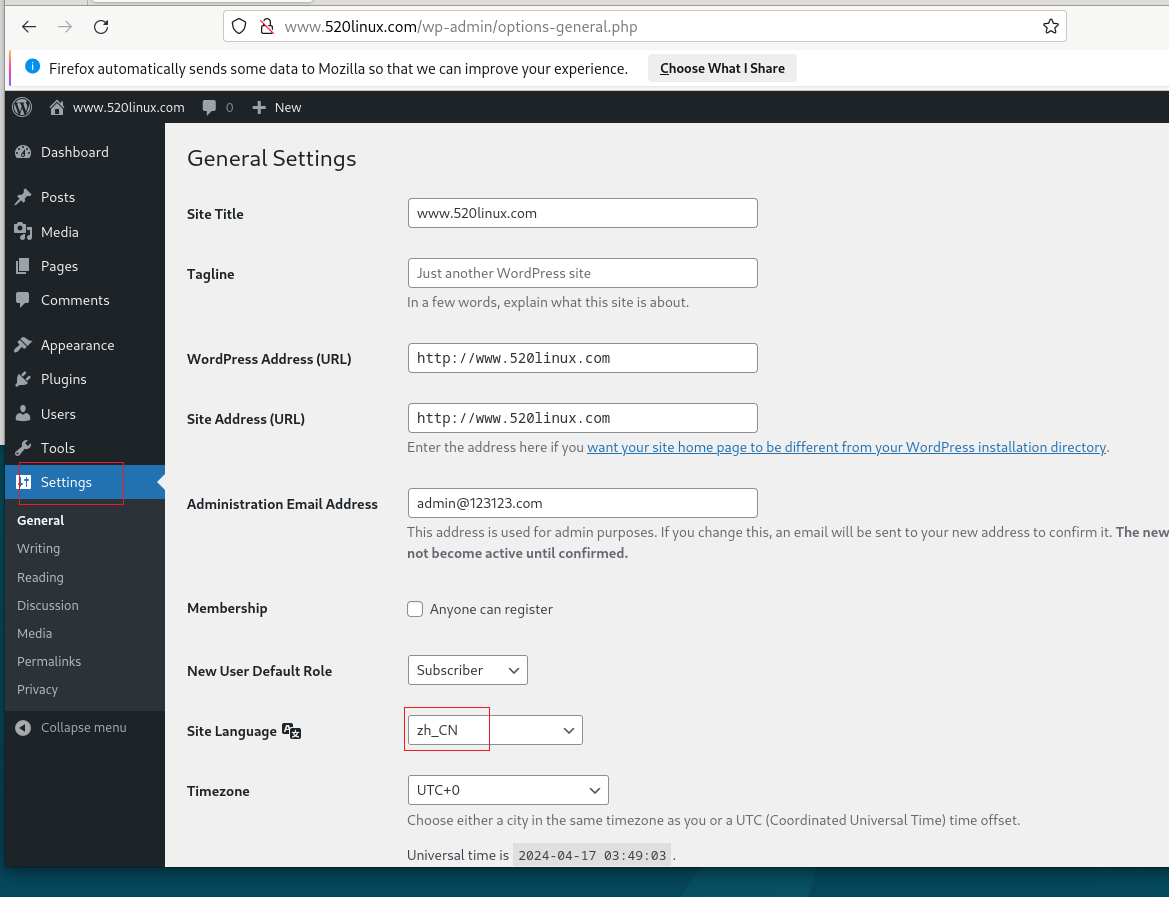
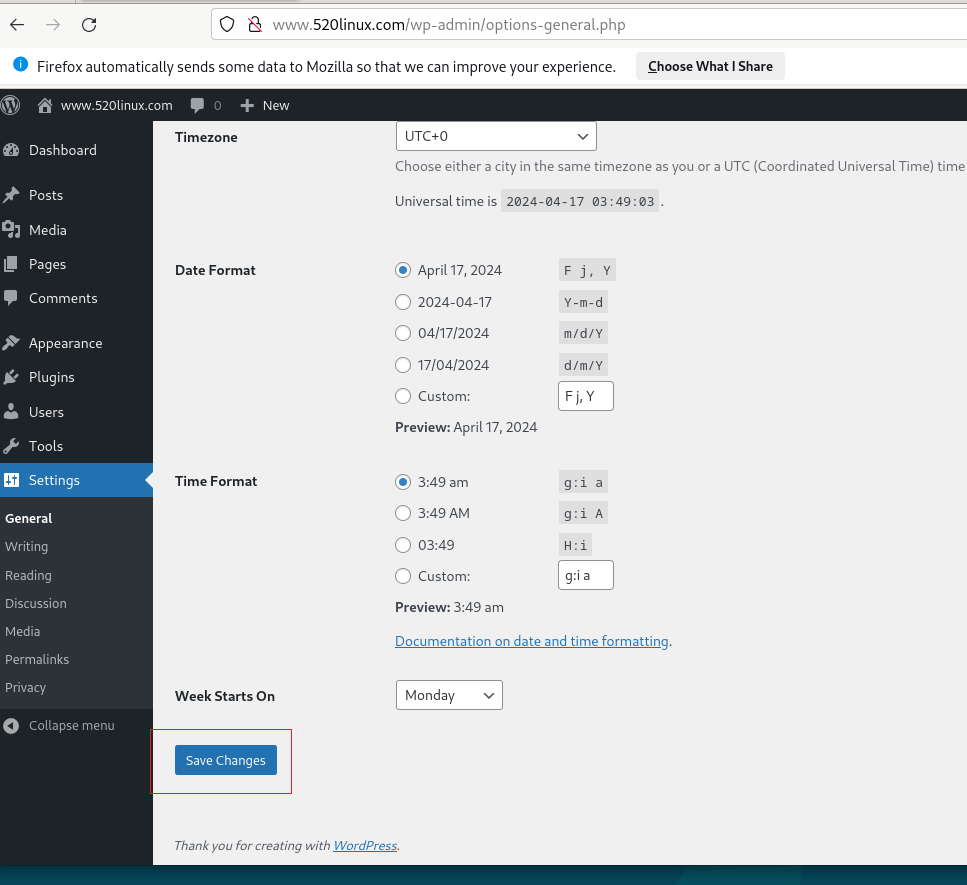
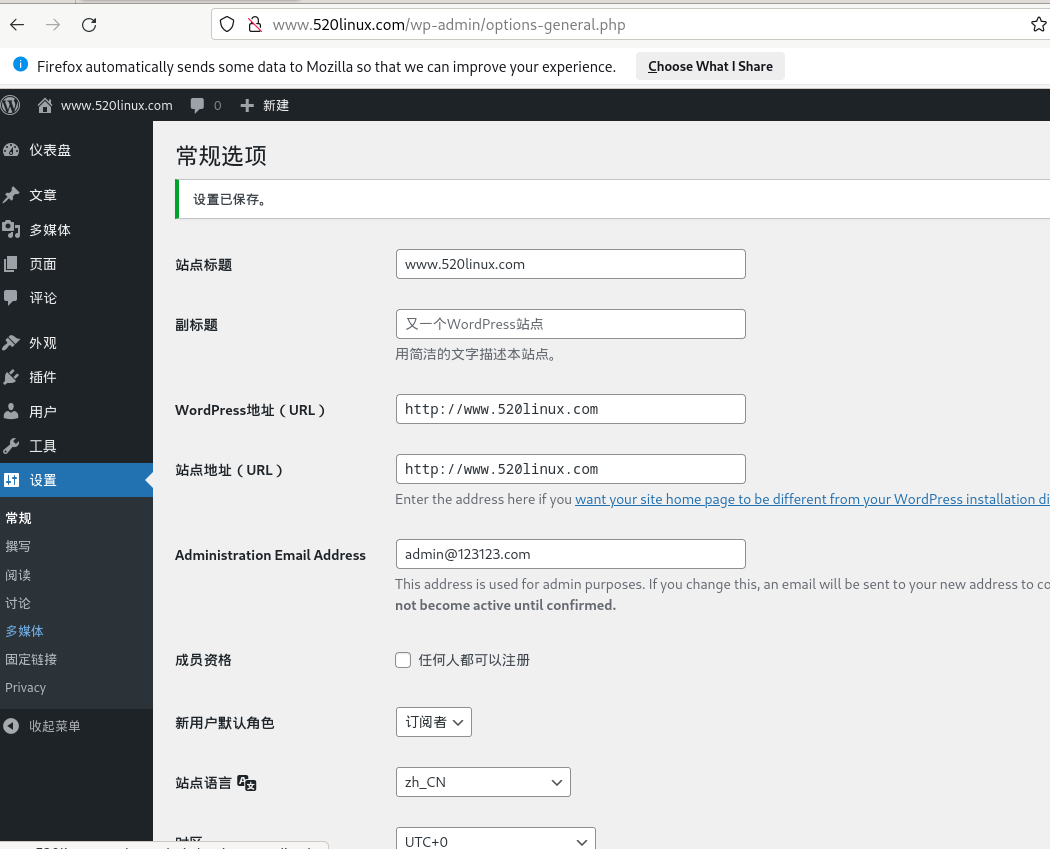
此时就是中文页面了:
3、<www.520linux.com的网站仅能够通过https访问(使用http访问自动跳转),使用CA机构签发证书,CA的根目录应该为/caroot:
(1)配置 CA:
apt install -y openssl
mkdir /caroot
cd /caroot
/usr/lib/ssl/misc/CA.pl -newca
cp demoCA/cacert.pem ./ca.crt
vim /etc/ssl/openssl.cnf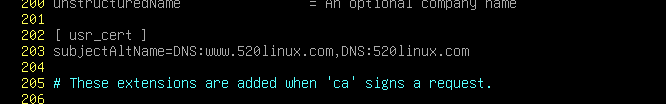
(2)Apache2 上创建证书申请,并传输给 CA:
openssl genrsa -out web.key 2048
openssl req -new -key web.key -out newreq.pem    //通过 web.key 生成证书申请

scp newreq.pem root@192.168.100.103:/caroot
(3)在 CA上签发证书:
/usr/lib/ssl/misc/CA.pl -sign

# 将签发好的证书发送回 apache2:
scp newcert.pem root@192.168.100.102:/etc/ssl
(4)在 apache2 上配置 https 页面:
cd /etc/ssl/
mv newcert.pem web.crt
cd /etc/apache2/sites-available
vim 000-default.conf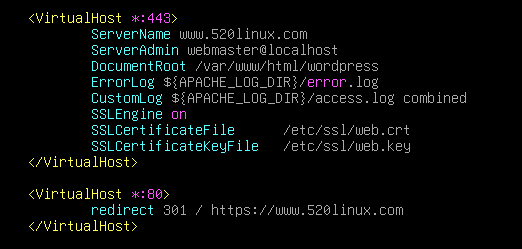
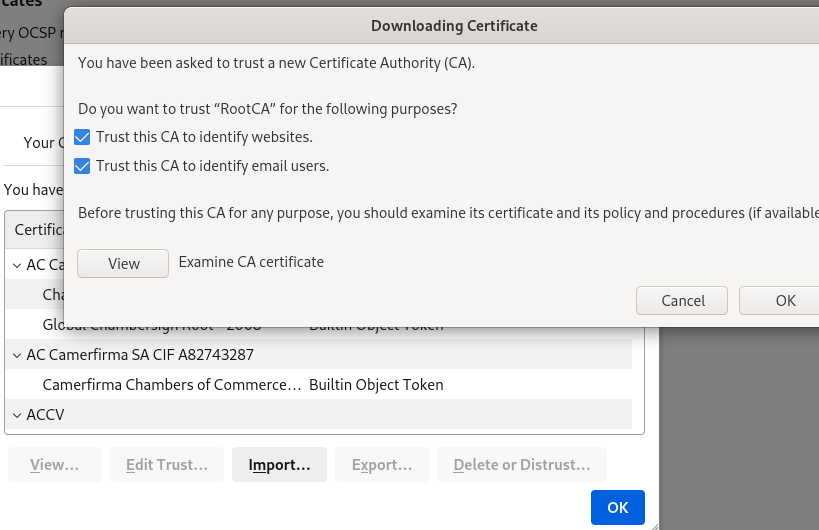
(5)将CA上的根证书导出给客户端信任:
scp /caroot/demoCA/cacert.pem skills@192.168.100.104:~/ca.crt

# 客户端信任证书:
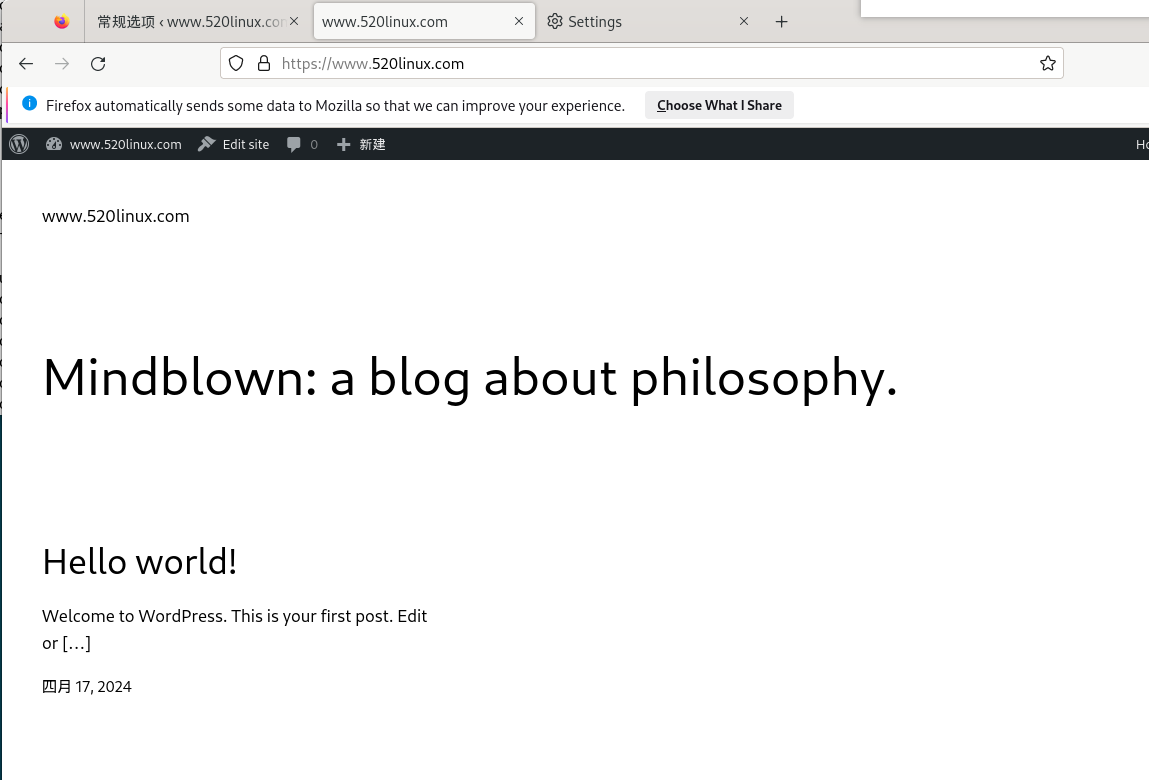
(6)客户端上测试访问:
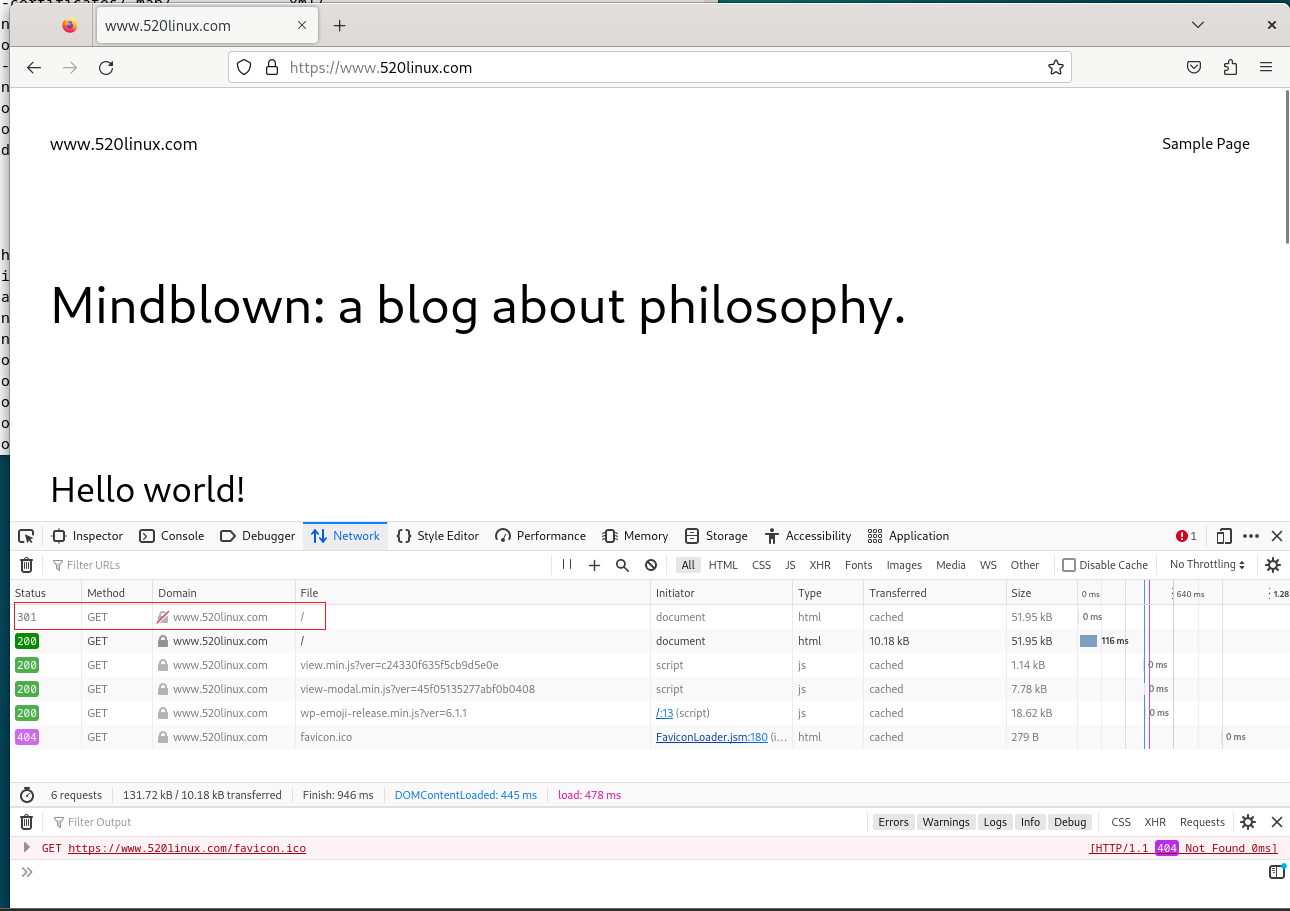
访问 http 查看是否自动跳转:
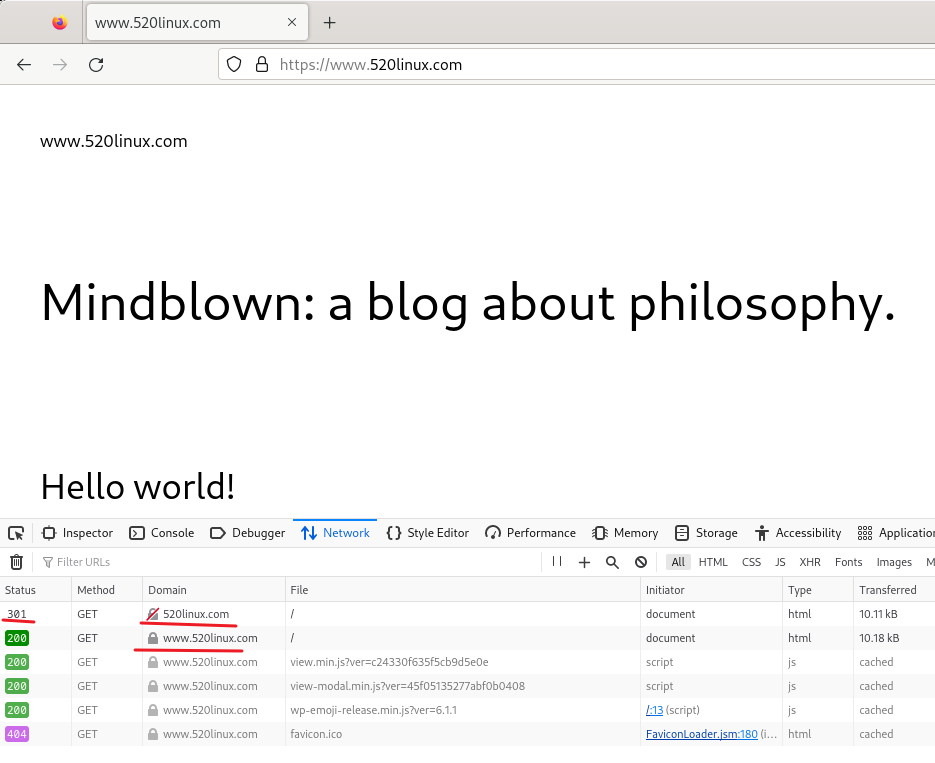
这里可以查看到网页是通过 301 从 http 页面 重定向到 https 页面的
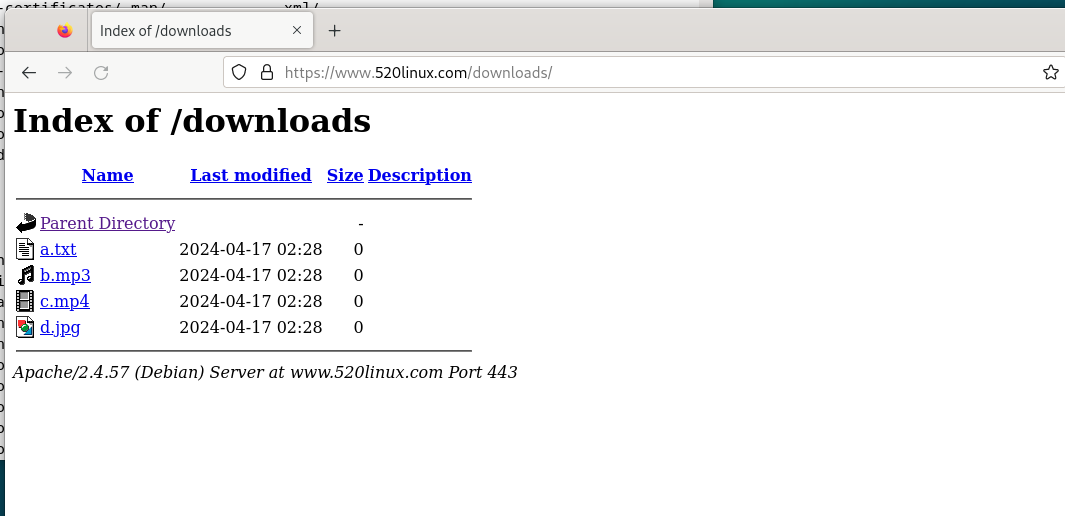
4、<> 目录(需要另外创建)支持文件列表索引,里面有4个文件(a.txt b.mp3 c.mp4 d.jpg):
(1)配置 apache2:
mkdir /var/www/html/wordpress/downloads
cd /var/www/html/wordpress/downloads
touch a.txt
touch b.mp3
touch c.mp4
touch d.jpg

cd /etc/apache2/sites-available
vim 000-default.conf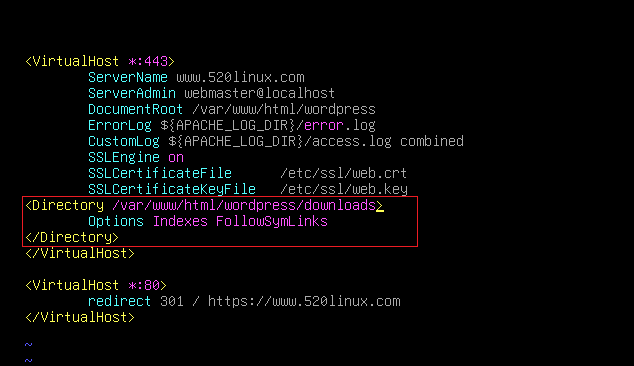
(2)客户端访问:
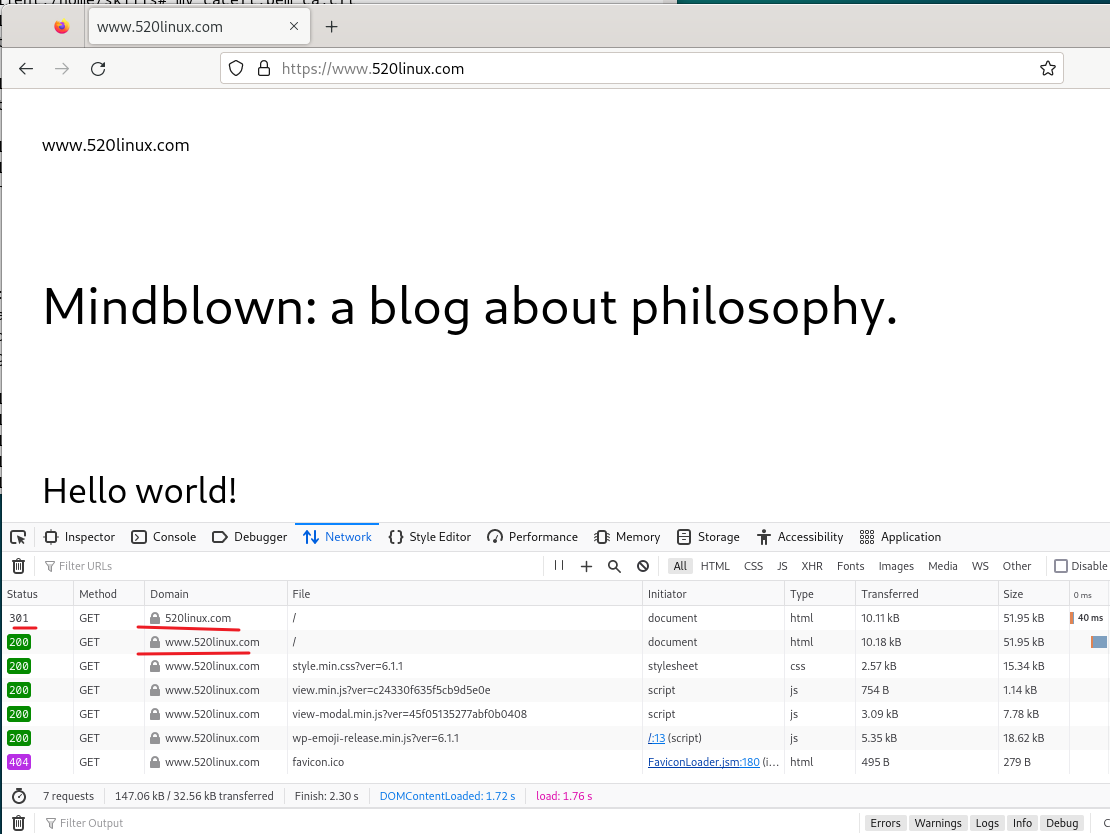
5、当用户使用520linux.com访问的时候自动跳转到www.520linux.com:
(1)配置 apache2:
# 80端口的配置已经实现了该效果,那么接下来只需要再添加 https 端口的跳转即可
vim 000-default.conf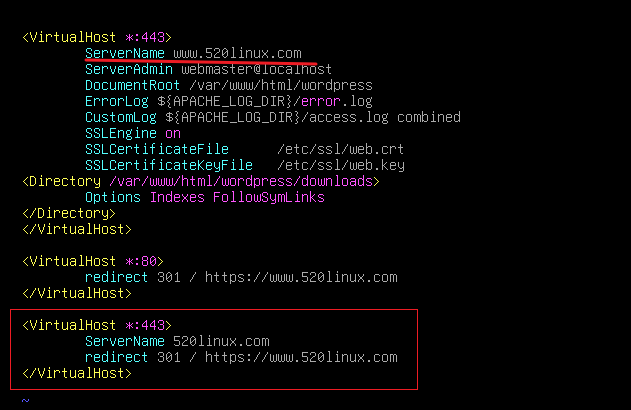
(2)客户端测试:
https 页面测试,可以看到成功跳转
http页面测试,可以看到,成功跳转
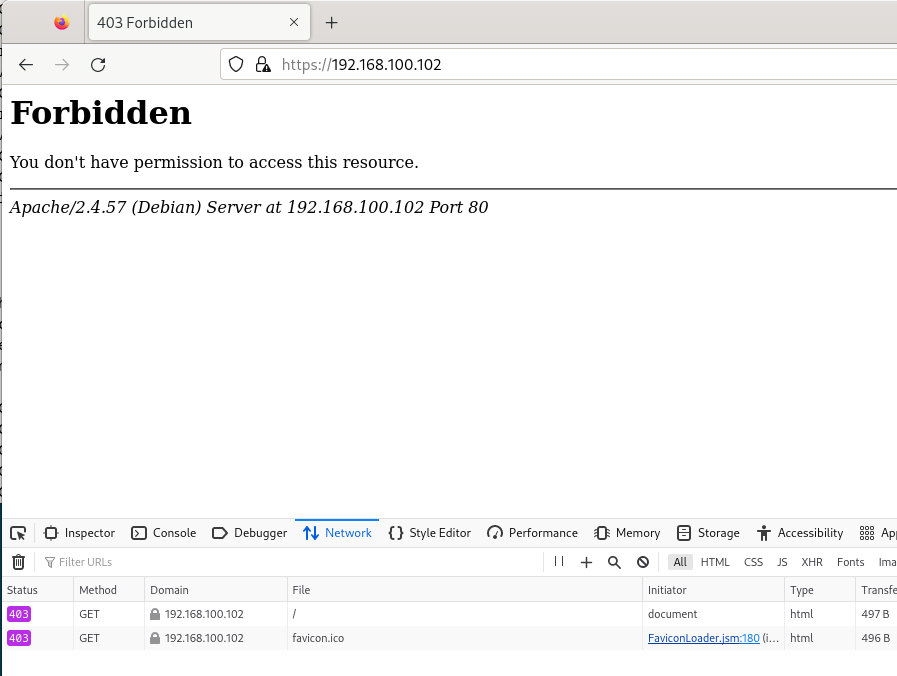
6、当用户使用其他IP访问时,应该被拒绝:
(1)apache2:
vim 000-default.conf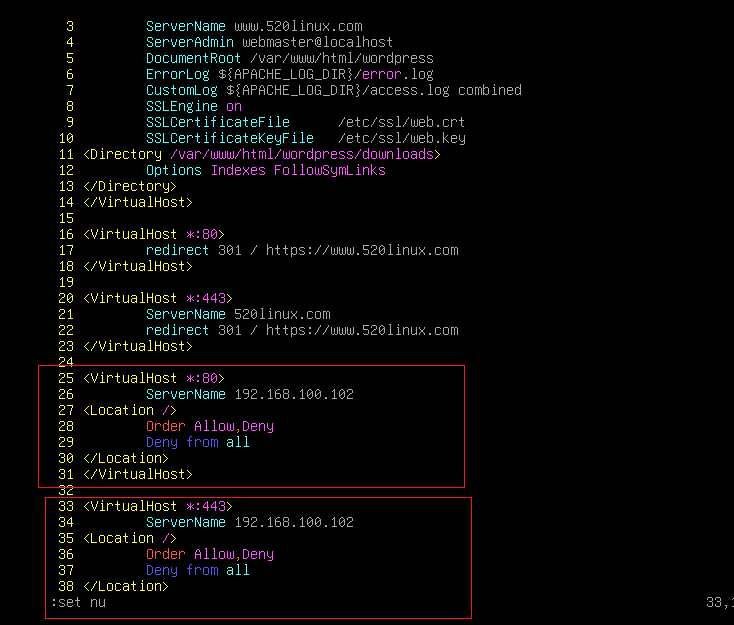
(2)测试:
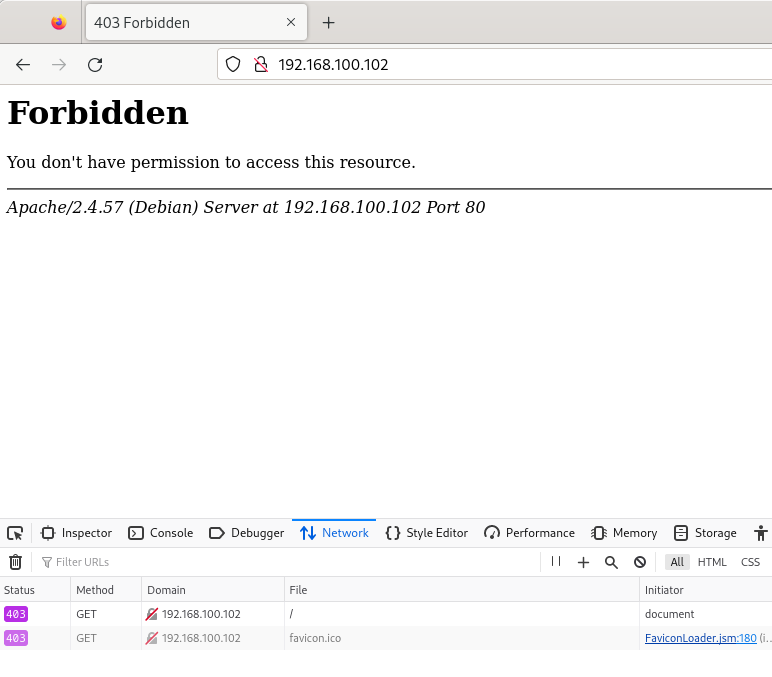
这里不信任是因为没有在证书扩展名中添加 IP地址扩展字段