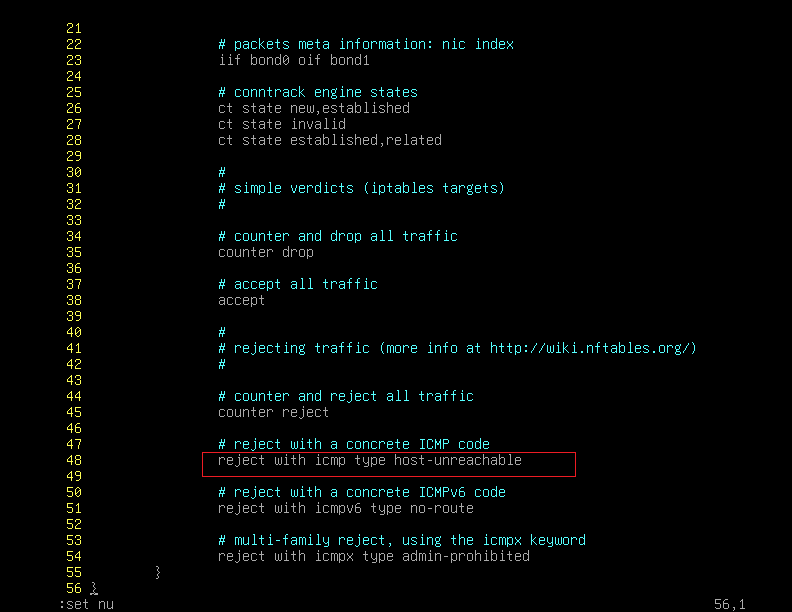
照抄模板.note
1、照抄 filter、nat 模板:
# /usr/share/doc/nftables/examples
## 默认就有 filter的模板(在 /etc/nftables.conf中),不过是 inet filter的,改成 ip filter即可
vim /usr/share/doc/nftables/examples/ipv4-nat.nft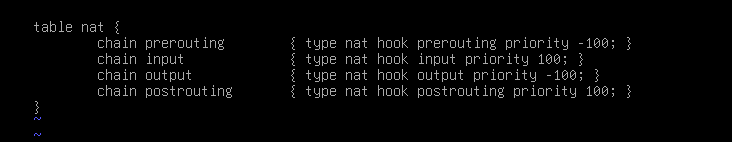
2、照抄 ESTABLISHED,RELATED 、reject with host-unreachable:
(1)照抄 ESTABLISHED,RELATED:
作用:用于允许返回的流量
# /usr/share/doc/nftables/examples/ct_helpers.nft
vim /usr/share/doc/nftables/examples/ct_helpers.nft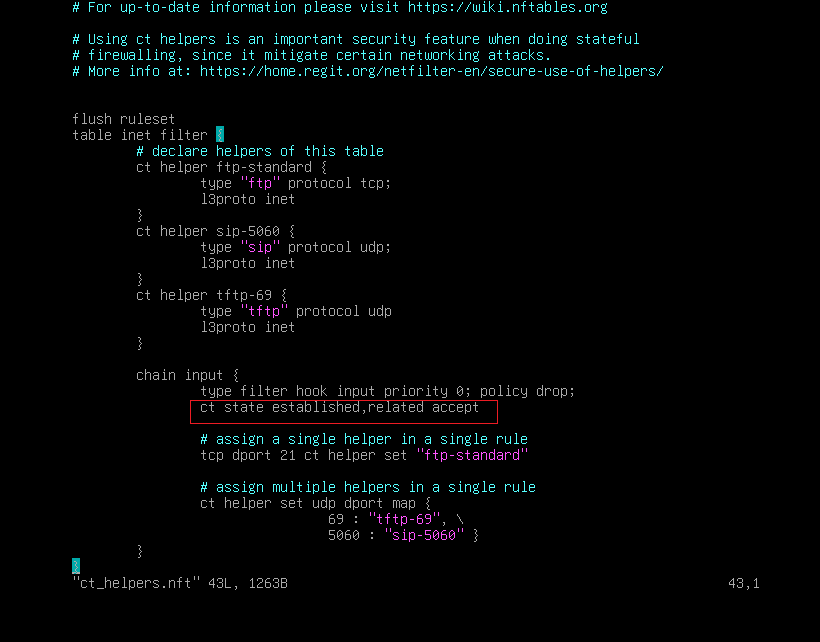
(2)照抄 reject with host-unreachable:
作用:拒绝时将不会是 drop,而会是 提示主机不可达
# /usr/share/doc/nftables/examples/overview.nft
vim /usr/share/doc/nftables/examples/overview.nft