常用证书字段属性.note
例如:
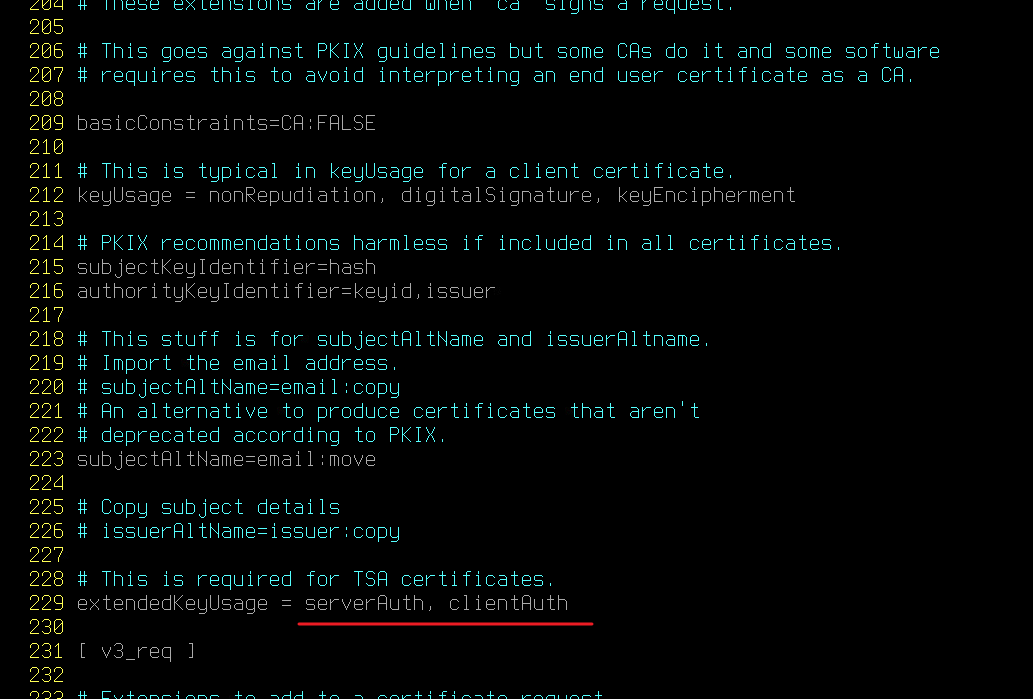
·extendedKeyUsage:
表示证书具体用于哪个场景
# 必须区分大小写:
serverAuth    //服务器身份认证(Web服务器可用、VPN服务器可用)
clientAuth    //客户端身份认证(Web客户端可用、VPN客户端可用)
OCSPSigning    //OCSP响应字段
codeSigning    //代码签名字段
·KeyUsage:
表示证书里的公钥允许被拿来干什么
critical    //是一个标记属性,表示必须理解证书定义的属性(例如下面的属性),并且按照这个属性限制证书使用范围,否则就不能信任该证书
digitalSignature    //允许这个证书的私钥用于数字签名(用于:TLS 握手签名、客户端证书认证、代码签名、邮件签名、VPN 证书认证)
keyEncipherment    //允许这个证书的公钥用于加密密钥(常见于 RSA 服务端证书,例如 HTTPS、LDAPS、SMTP TLS)
keyAgreement    //允许这个证书用于密钥协商(常见于 ECDH / DH 这类密钥协商场景)
dataEncipherment    //允许这个证书的公钥直接用于加密数据本身
keyCertSign    //允许这个证书用于签发其他证书
cRLSign    //允许这个证书用于签发证书吊销列表 CRL