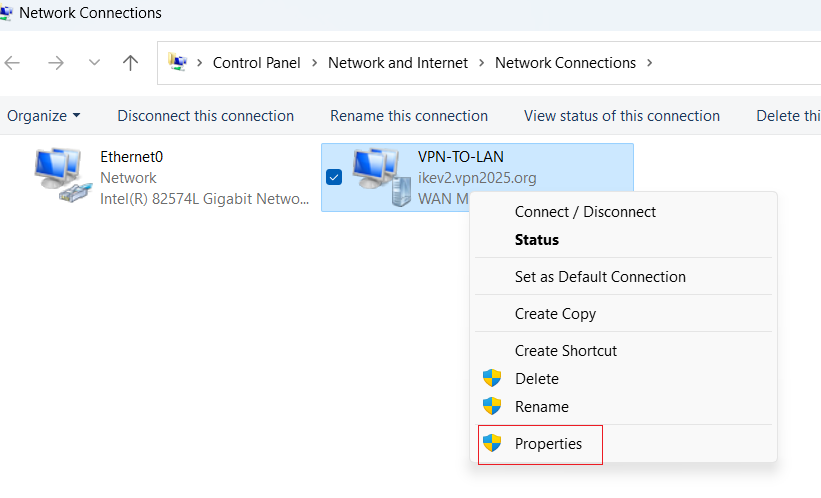
(证书、拨号)使用 IKEv2 的 Remote Access VPN.note
IKEv2 证书最好不要使用通配符来匹配域名(可以有通配符,但是不能用来匹配IKEv2连接域名),最好填写完整的域名
注意:服务器和客户端要使用同一张证书
一、配置 IKEv2 拨号证书VPN:
先为 COGW_R1 安装nps,然后在本地安装 nps tools
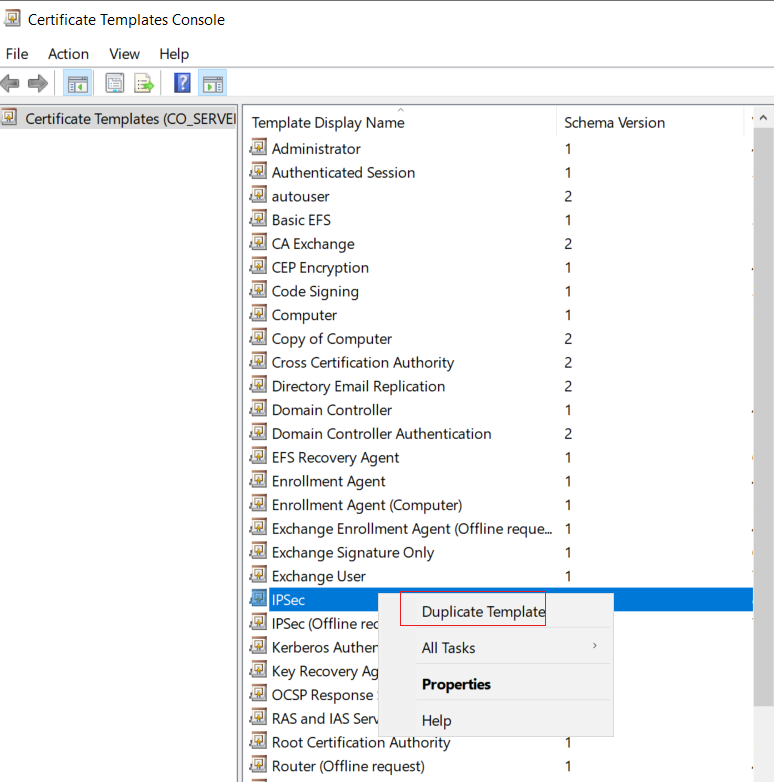
·要 IPSec模板的证书(否则无法成功连接):
复制 IPSec 模板:
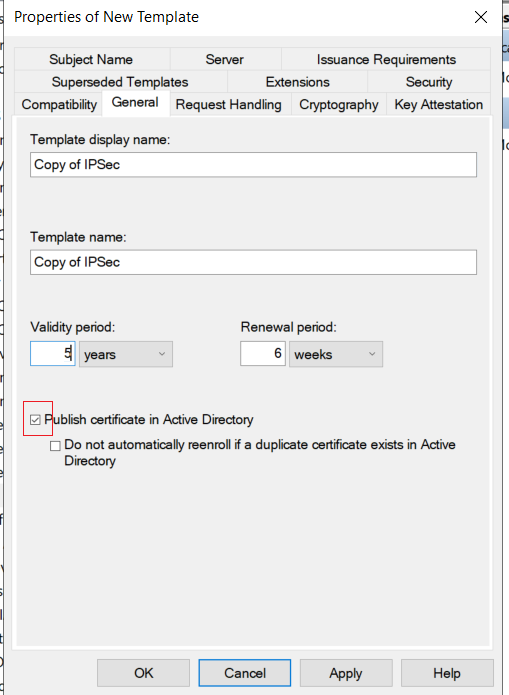
·添加 证书字段:
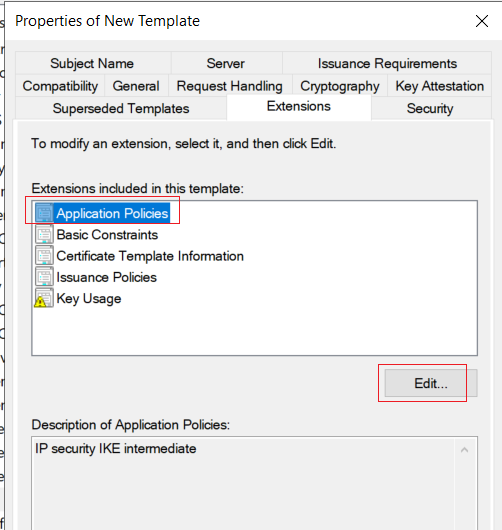
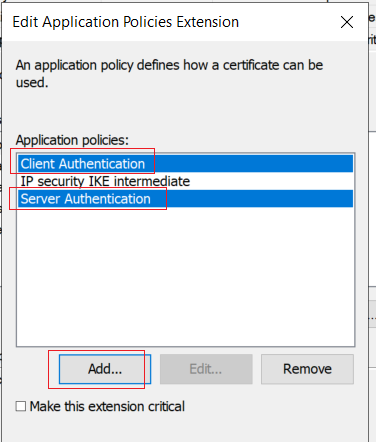
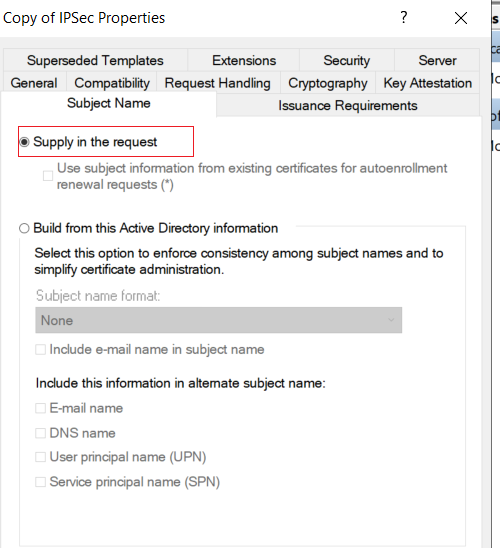
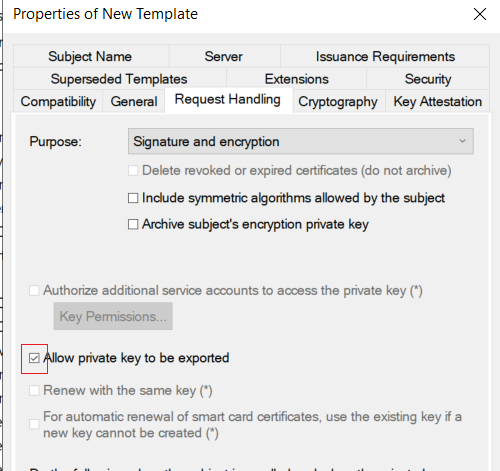
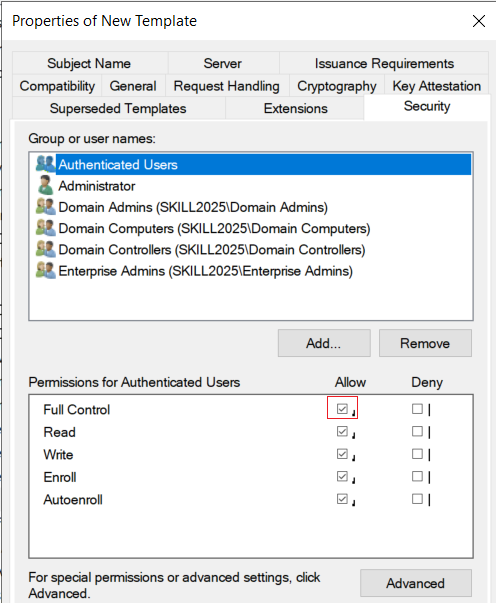
申请证书:
如果有多个域名,那么IKEv2名称一定要在最下面(在下面的字段会显示在最上方)
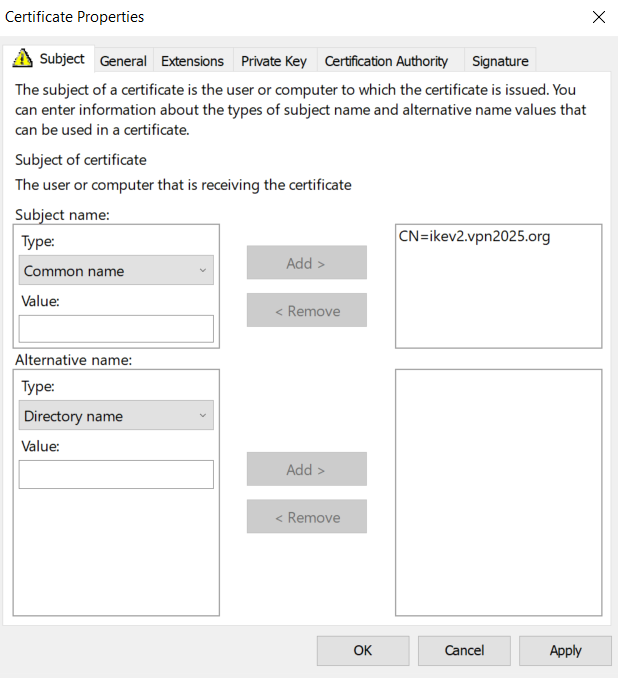
然后将证书传给 COGW_R1 和 remote客户端,导入他们各自的person中
·core 上导入 .pfx 证书:
certutil -importpfx c:\vpn.pfx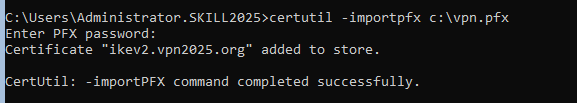
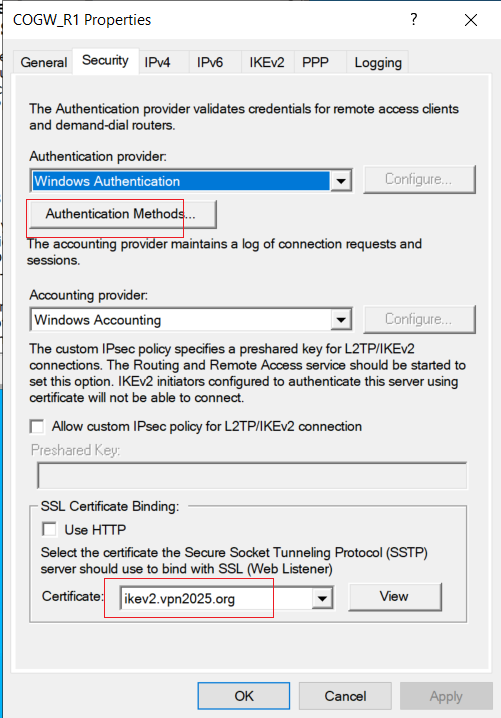
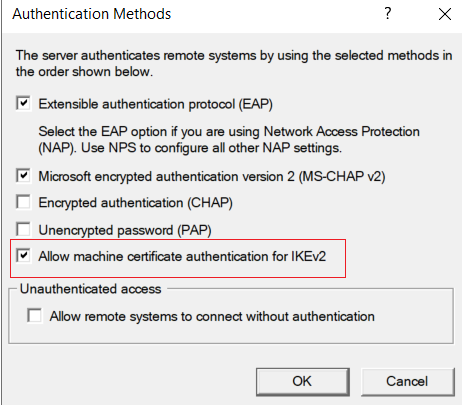
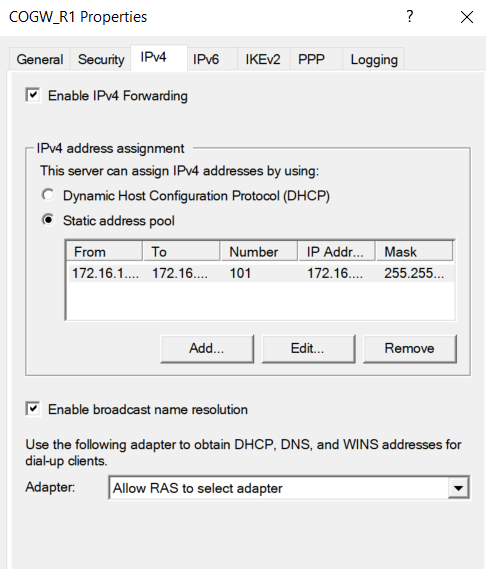
1、配置 VPN 服务器(COGW_R1):
使用 CO_SERVER1 图形化连接它
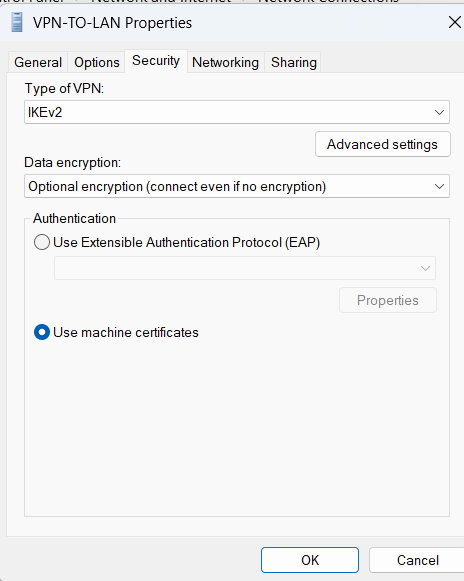
2、配置 VPN 客户端:
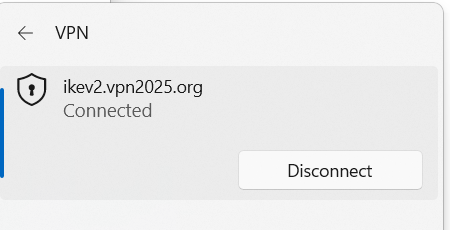
如果无法连接可以看看是不是客户端和服务器时间对不上导致证书不信任
直接在 control 上添加 VPN适配器,按照题目命名即可