配置http模式代理和tcp模式代理,并使用域名来转发到不同的后端服务器.note
配置http模式代理和tcp模式代理,并使用域名来转发到不同的后端服务器·题目:
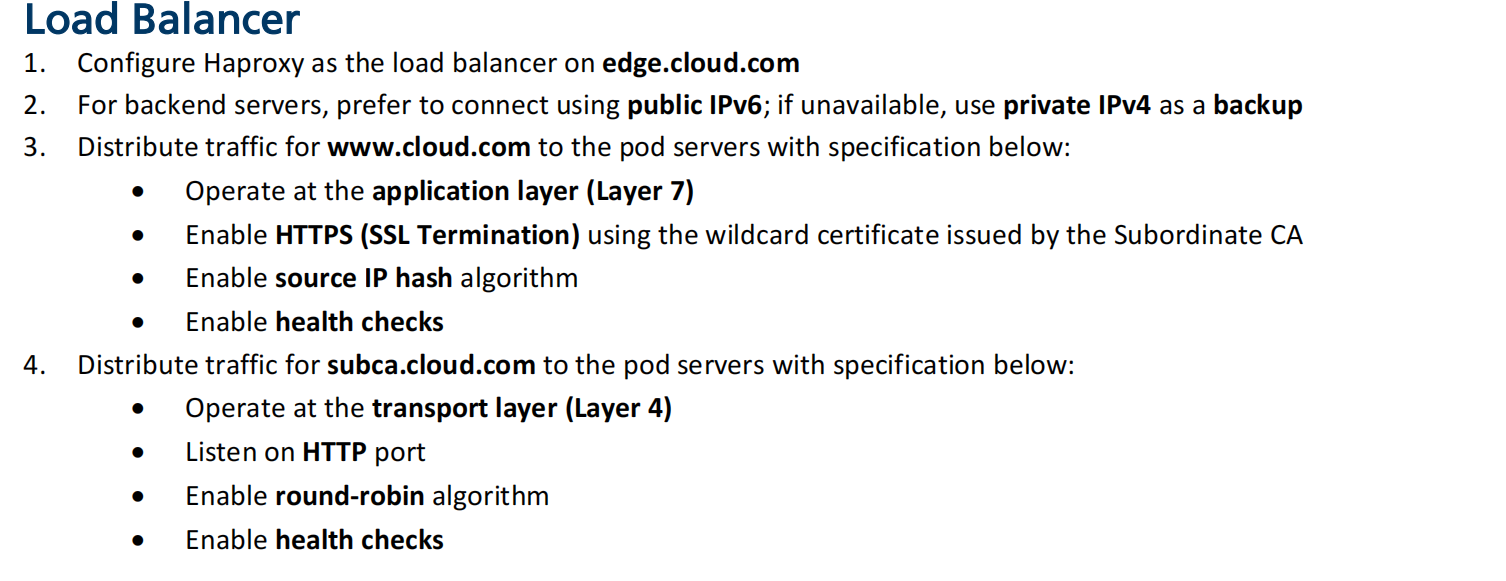
4层代理:mode tcp
7层代理:mode http
# 这里使用7层代理https、4层代理http
## mode http:
# 使用 hdr(host)
## mode tcp:
# 使用 req.ssl_sni ,并且只能转发443流量
## 源IP哈希调度算法:
balance source·mode http 模式:
vim /etc/haproxy/haproxy.cfg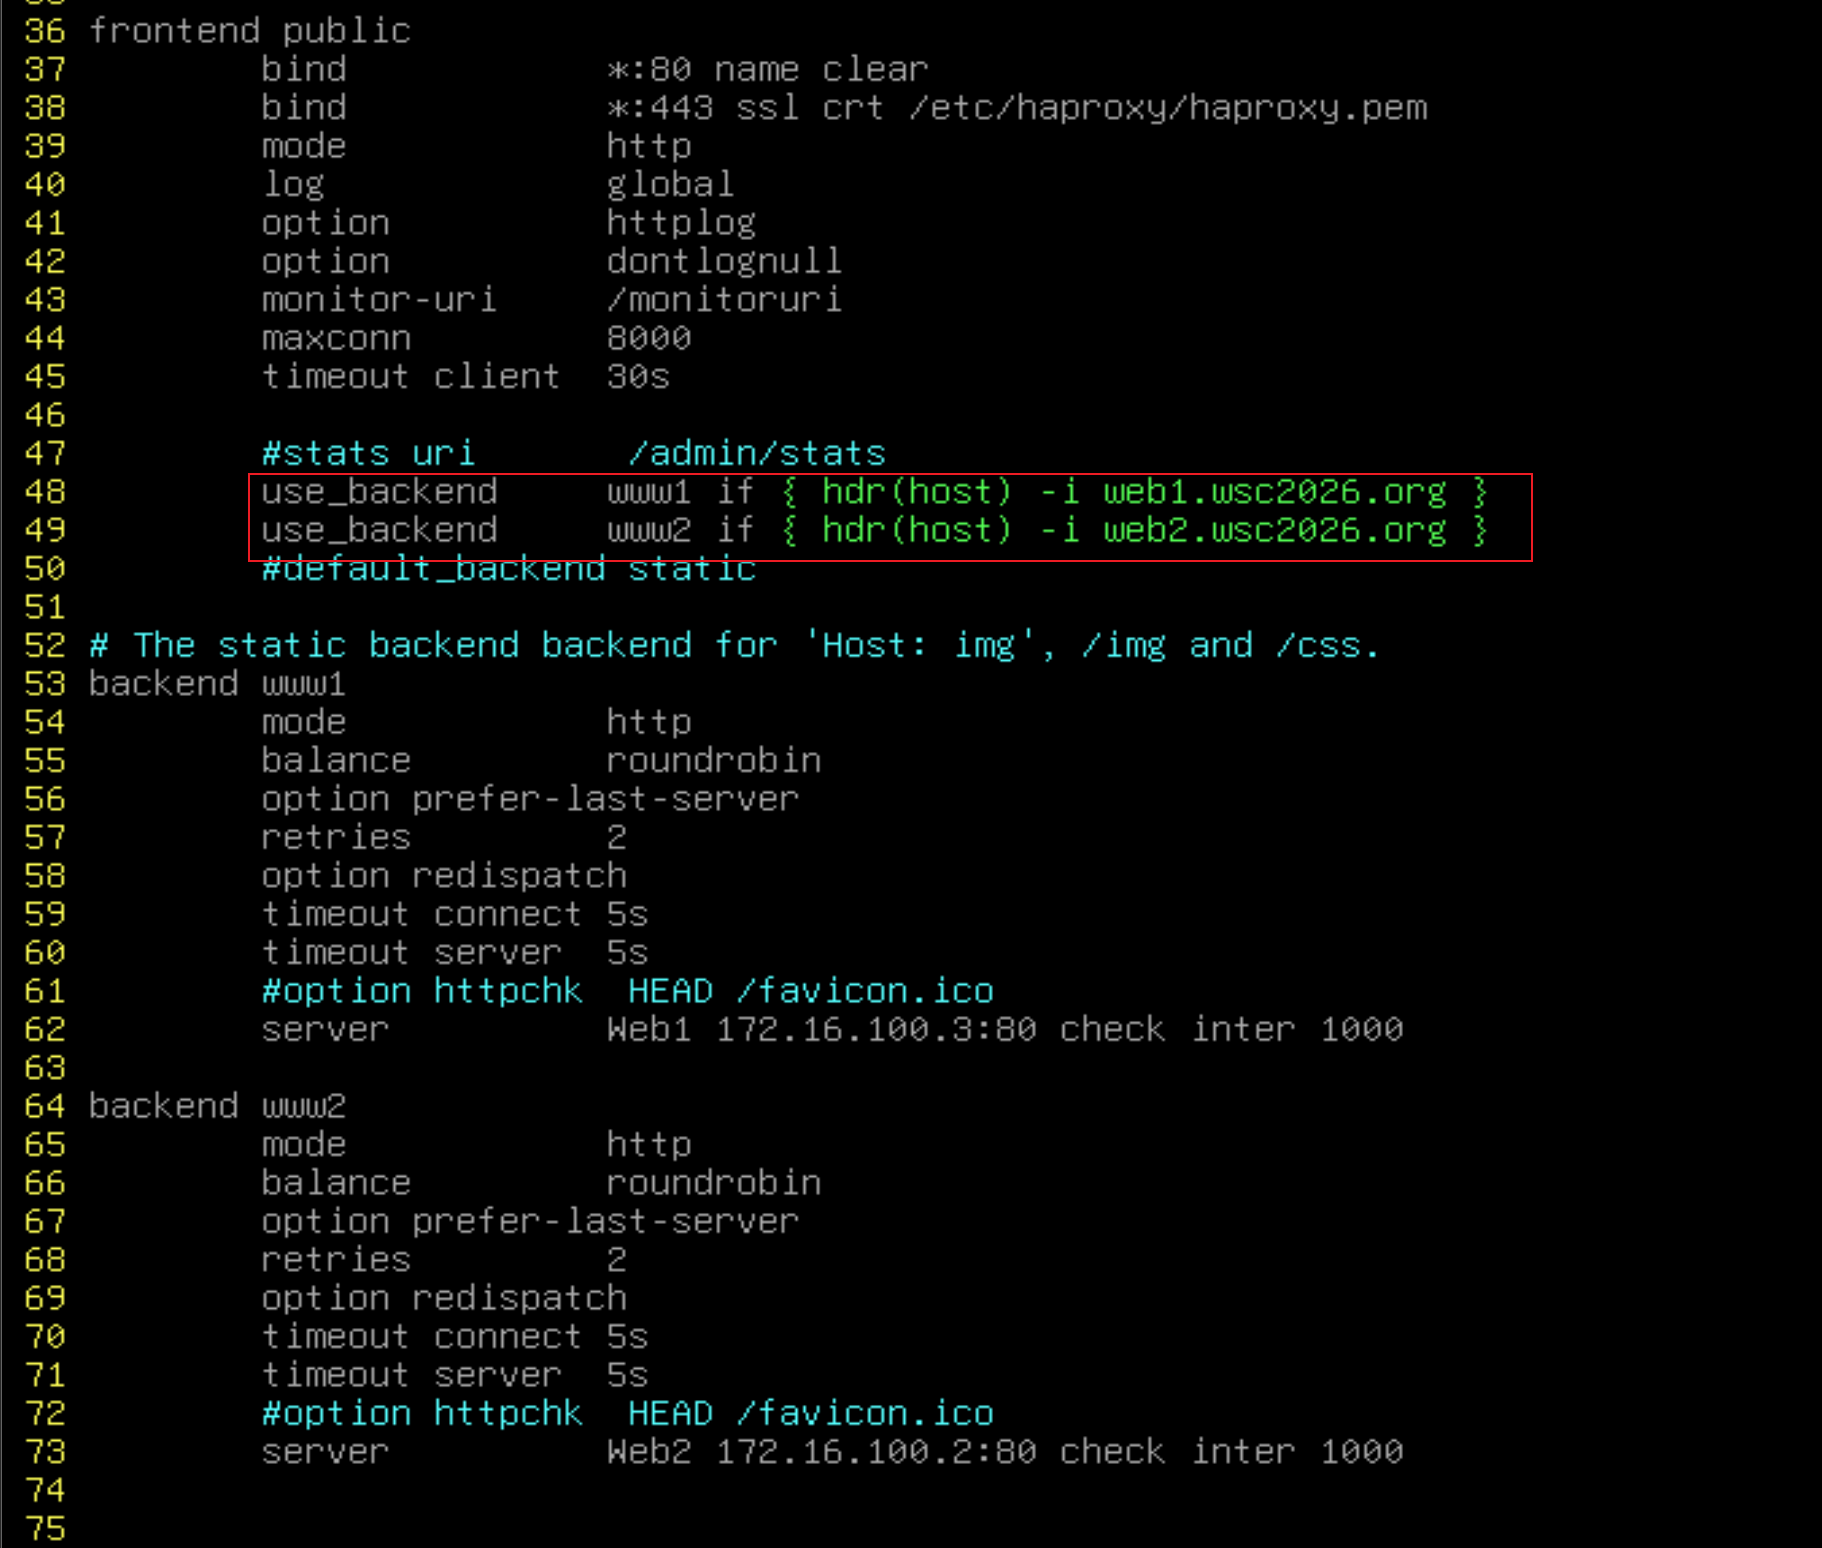
最后还能使用 default_backend 来定义没有被匹配到的流量
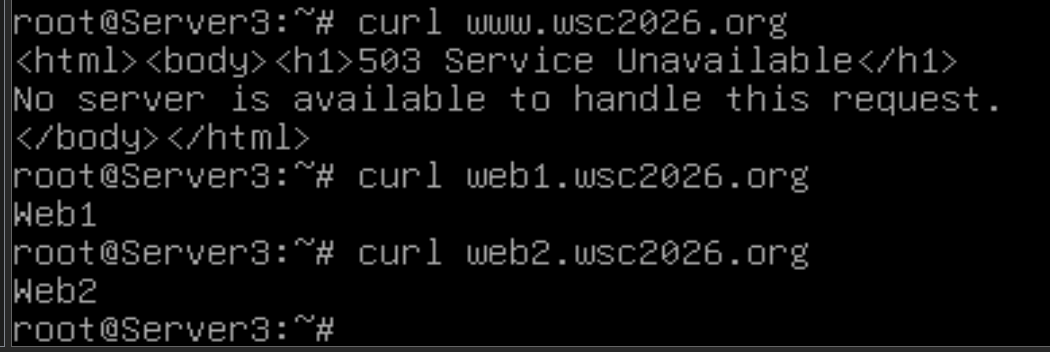
·测试:
·mode tcp模式:
vim /etc/haproxy/haproxy.cfg
# 注意:
frontend要监听443,但是不能调用证书(因为这里用的是tcp透传)
frontend 和后端服务器的mode都要改成tcp
这个tcp透传的https后端必须为443端口,不能为80端口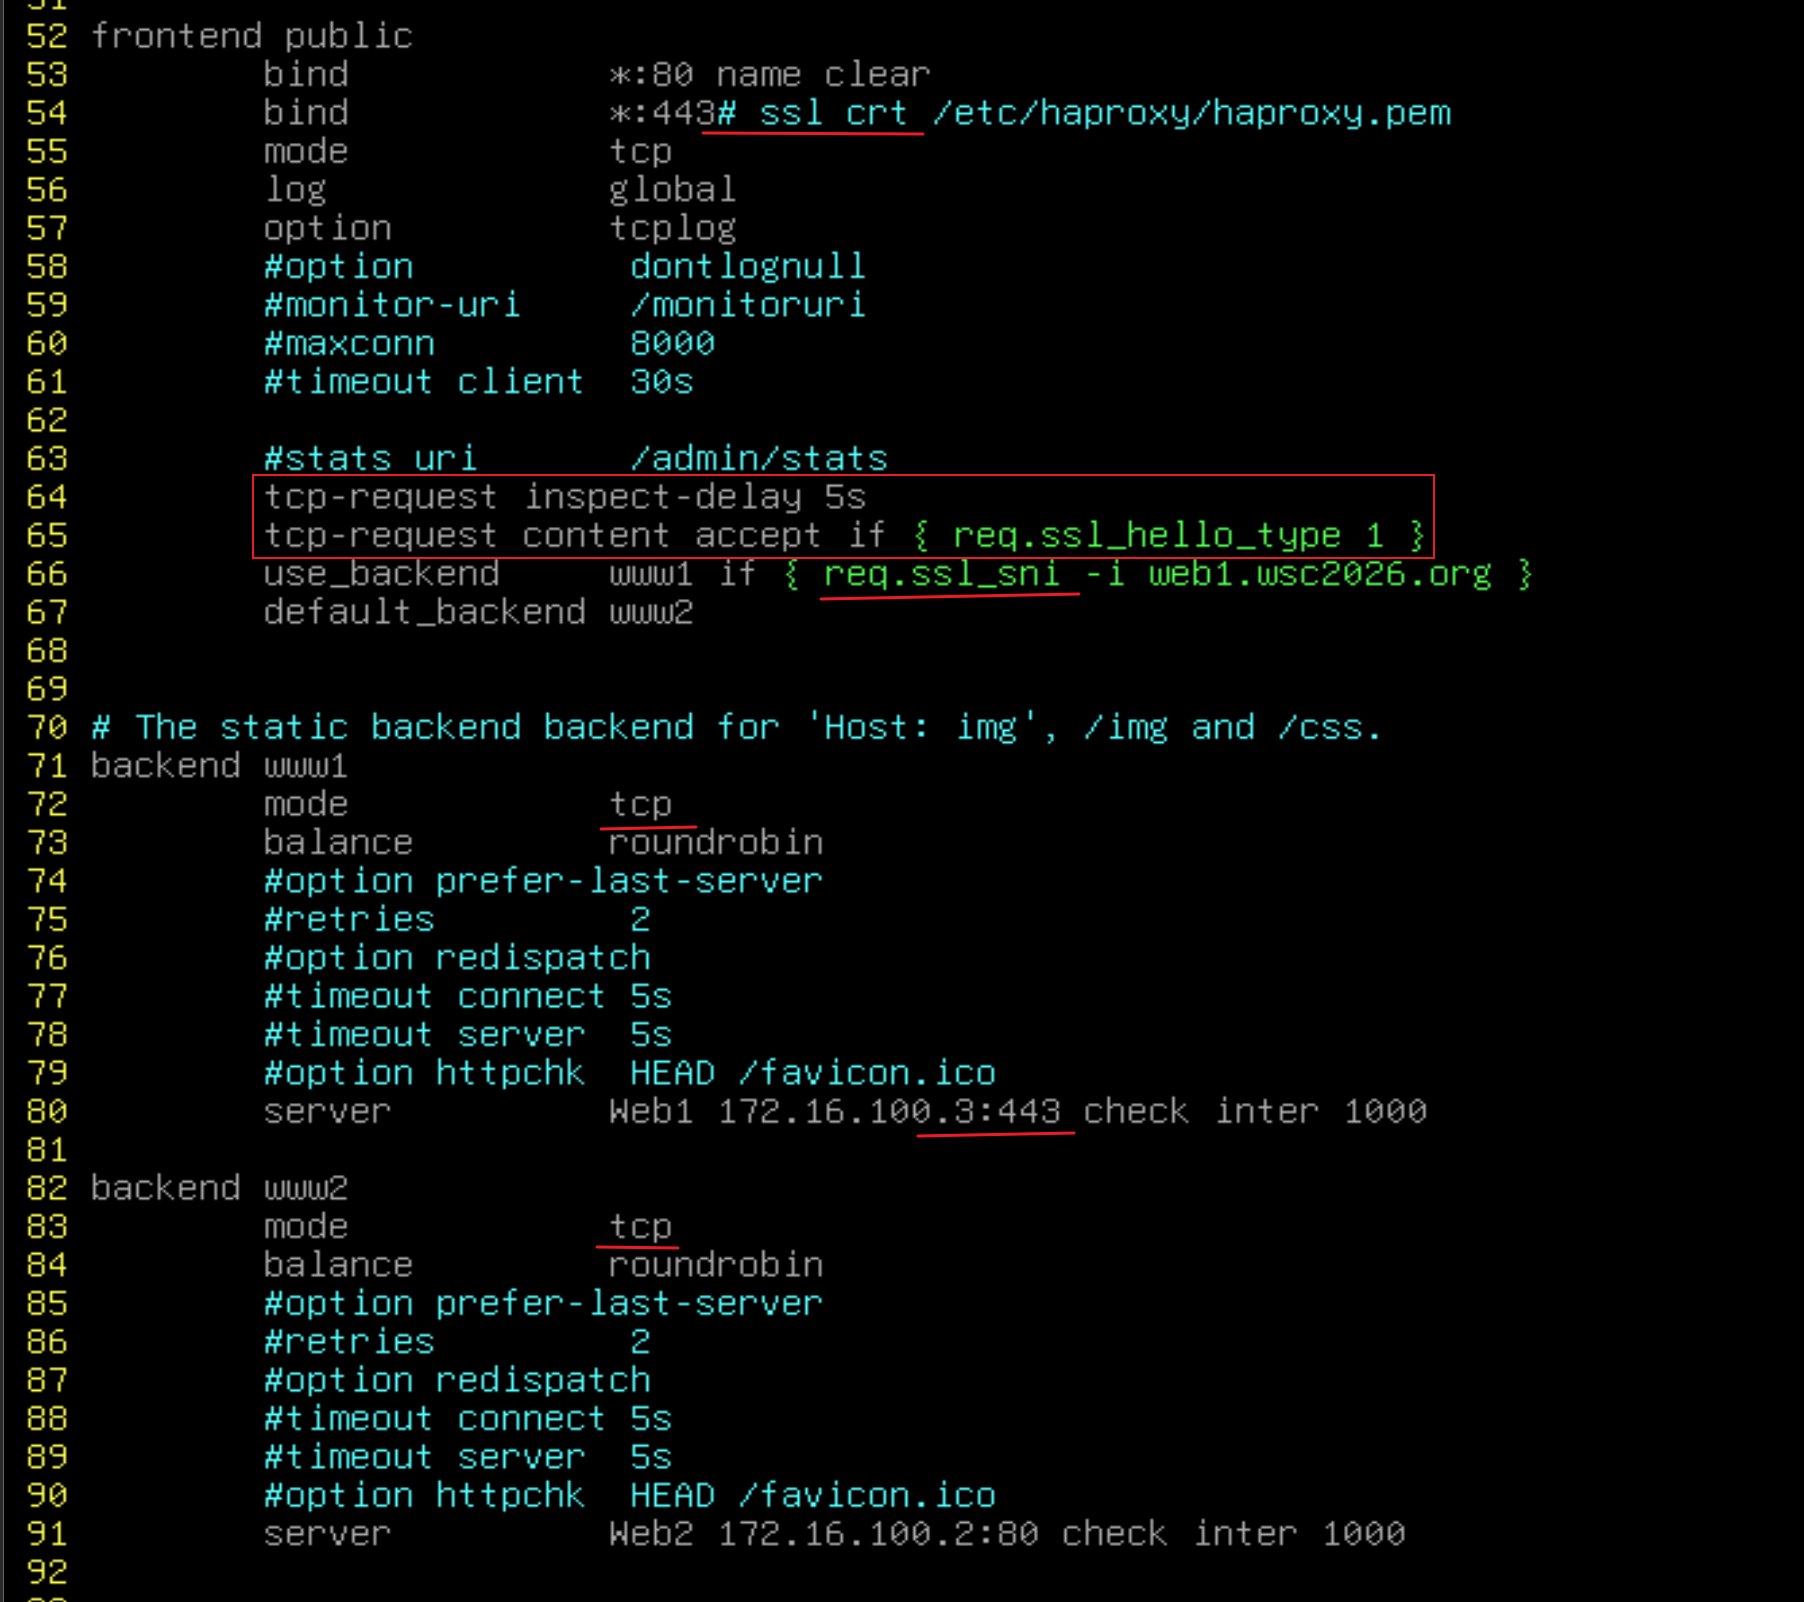
只有匹配上域名(web1.wsc2026.org)的流量才会被转发给 www1后端,其他流量(包括80和其他域名的443流量)都会被转发给www2后端
因为是4层tcp转发,直接转发端口的,不需要证书信任 172.16.100.3这个IP,因此这里的443后端服务器不需要写域名,直接写IP能够转过去即可
·测试:
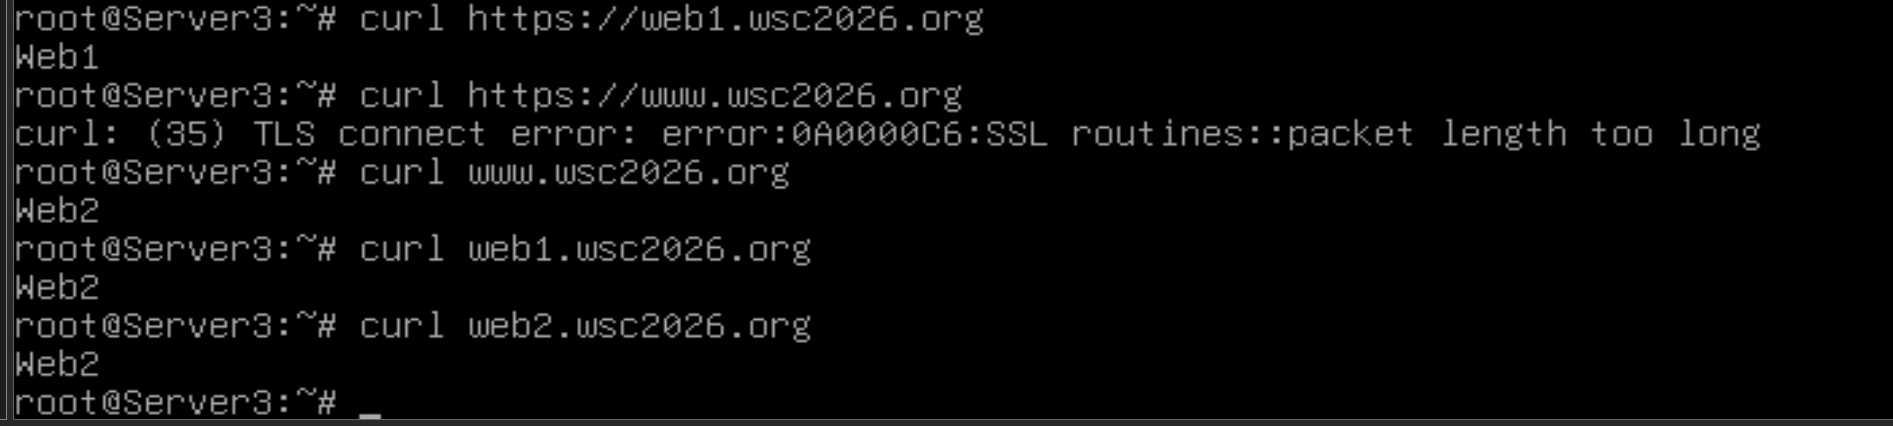
这里 https://www.wsc2026.org不能访问是因为 web2后端没有配置https