syslog 机器(CML).note
·syslog 默认就是一个配置好的日志服务器(默认端口: UDP/514)
1、Cisco 配置 为syslog-ng 客户端:
syslog-ng 默认就能接收日志,并且显示在console中
端口:udp/512
1)路由器:
service timestamps log datetime
logging origin-id hostname
logging host 192.168.1.100    //默认udp/514端口
# logging host 192.168.60.1 transport tcp port 1470    //可以使用tcp端口(但是服务端要开启监听)
logging trap informational
logging source-interface GigabitEthernet0/3
参数解析:
# 参数:
service timestamps log datetime
    misc    //日志中携带微妙(但是不会生效,因为syslog有自己的一套日志格式)

logging origin-id hostname
    //ip    //日志里显示IP(默认值)
    //hostname    //日志里显示主机名
    //ipv6    //日志里显示IPv6地址
    //string    //自定义显示
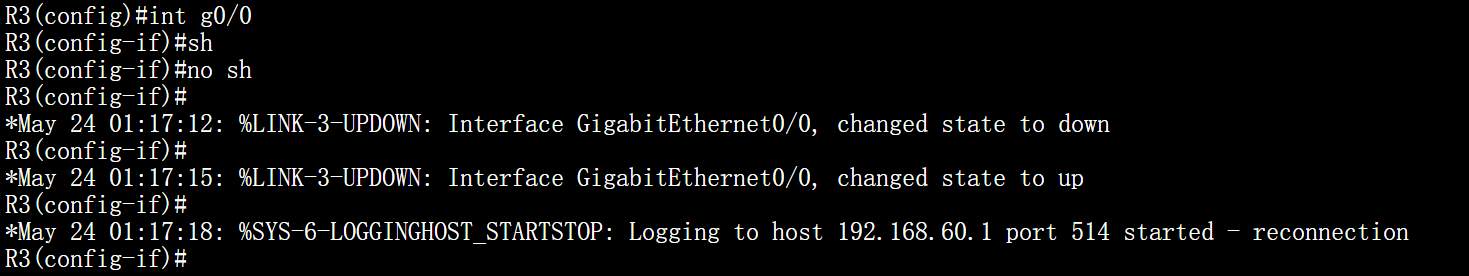
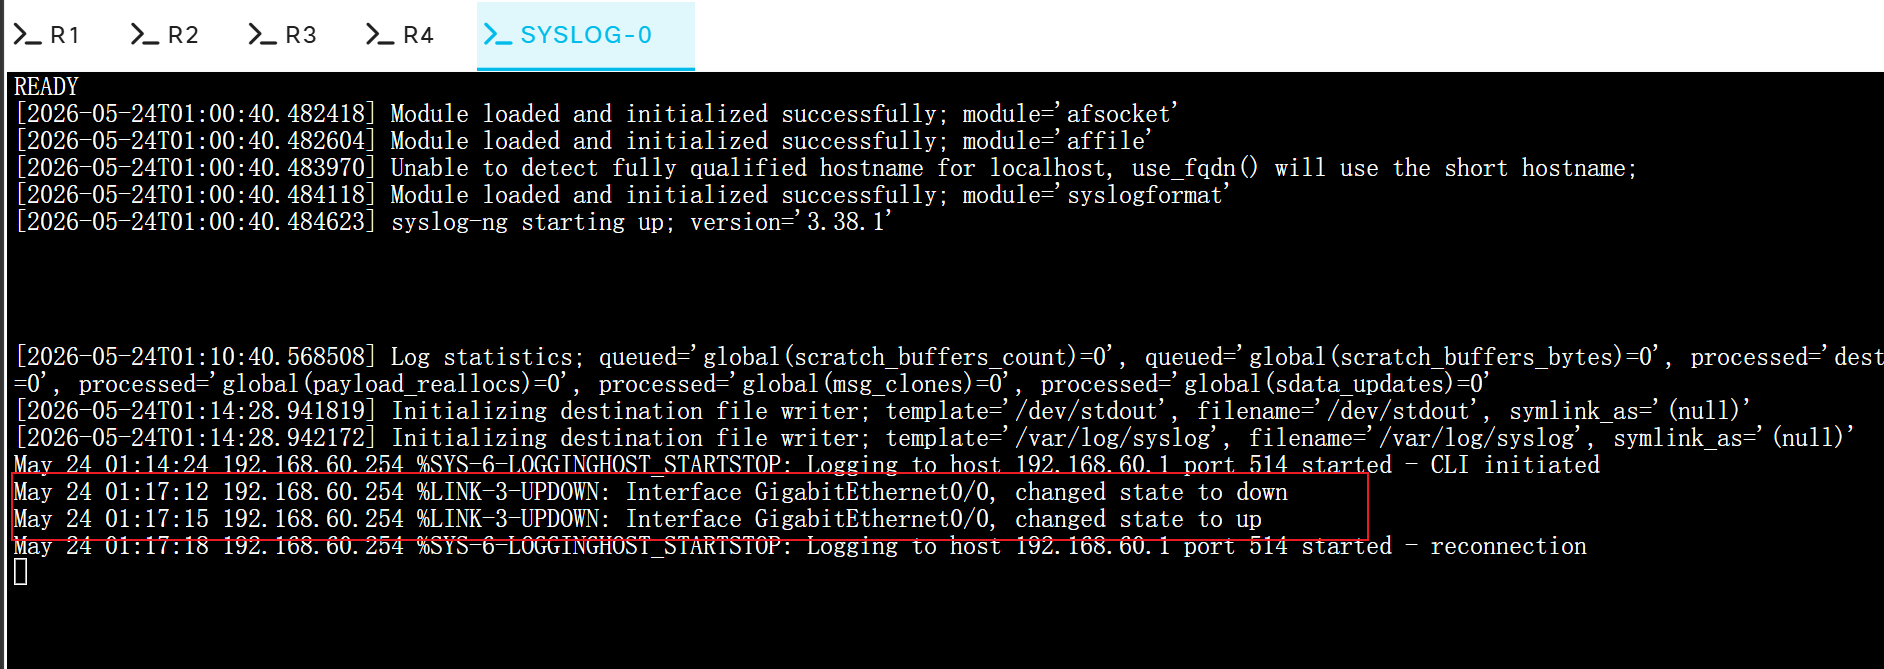
·测试:
shutdown / no shutdown接口,可以在日志server上看到日志:
2)ASA:
logging enable
# logging timestamp    //日志里带时间(这条不配置也可以,syslog会自己记录时间)
logging device-id hostname    //日志里显示 ASA 的主机名,
logging trap informational    //发送informational和更高等级的日志
logging host inside 192.168.60.1 udp/514
# 参数解析:
logging timestamp rfc5424
logging device-id
ipaddress //日志里显示IP(默认值)
hostname //日志显示主机名
cluster-id //在集群环境使用,用来区分不同节点发出的日志
string //使用自定义内容作为日志标识
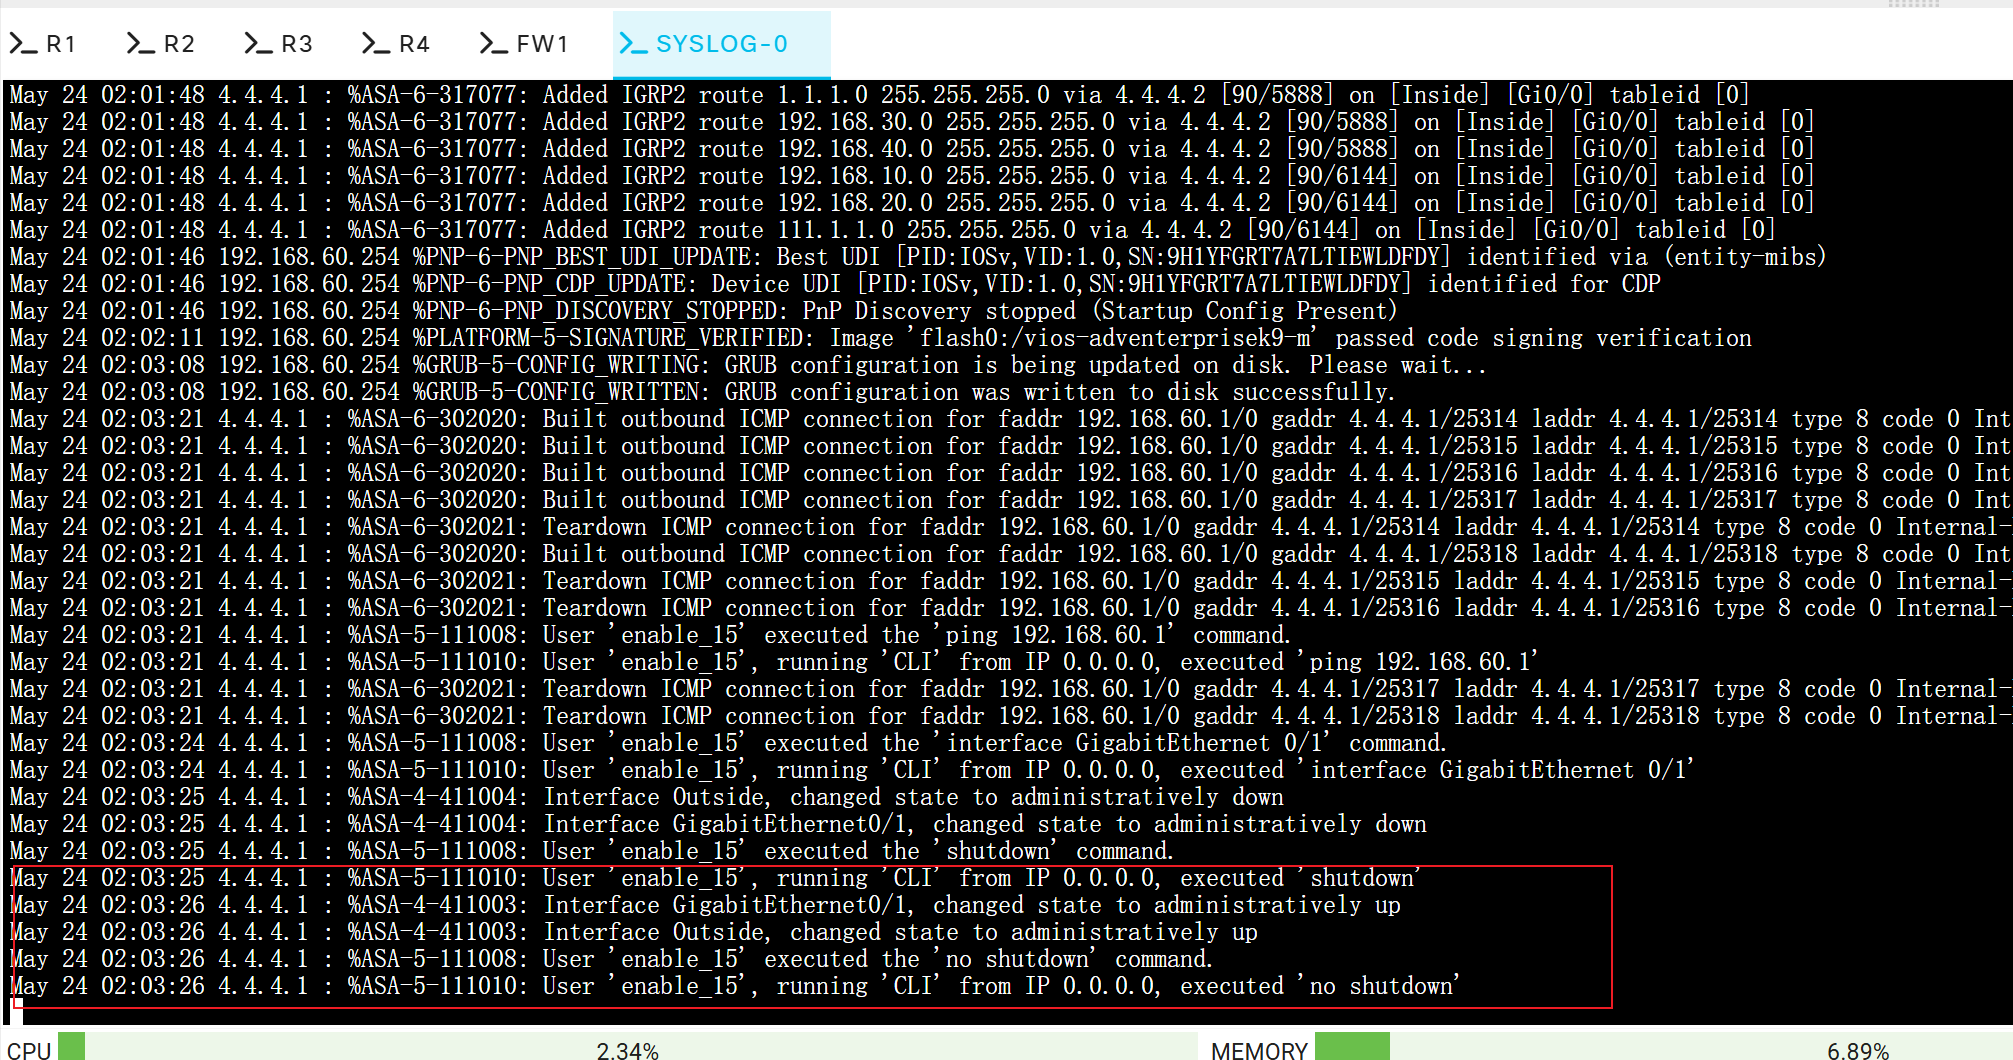
context-name //使用多上下文模式(不太常用)·测试:
·将syslog改为tcp协议514端口:
可以同时监听 tcp 和 udp
这里建议将TCP端口改为1470,因为ASA默认TCP端口就是1470,并且还不能改为 514(范围:1025-65535)
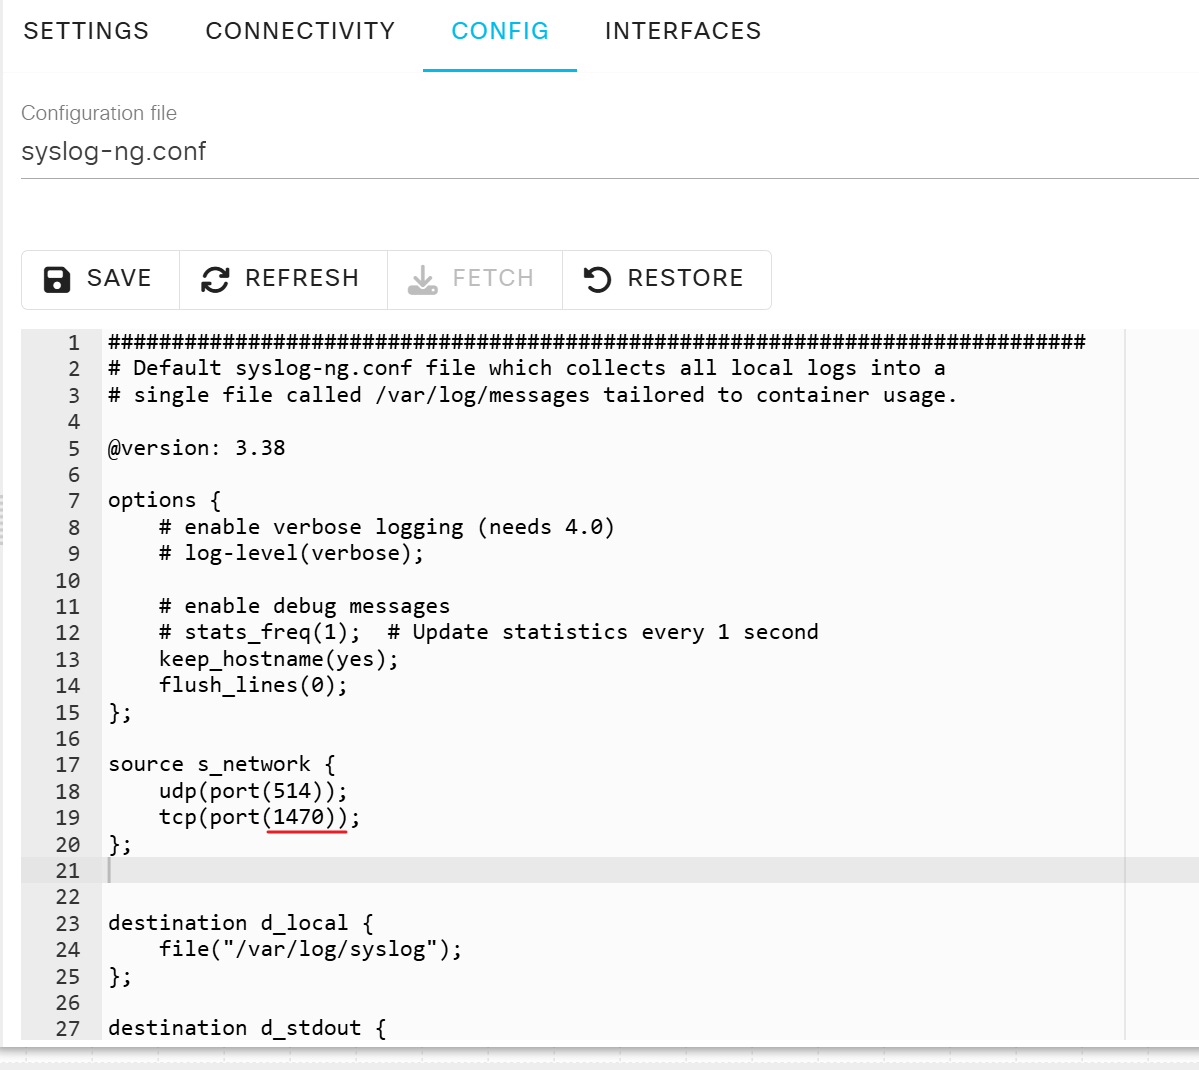
# 客户端要同步修改:
Cisco:
logging host 192.168.60.1 transport tcp port 1470
ASA:
logging host inside 192.168.60.1 tcp/1470
·让syslog能够显示主机名:
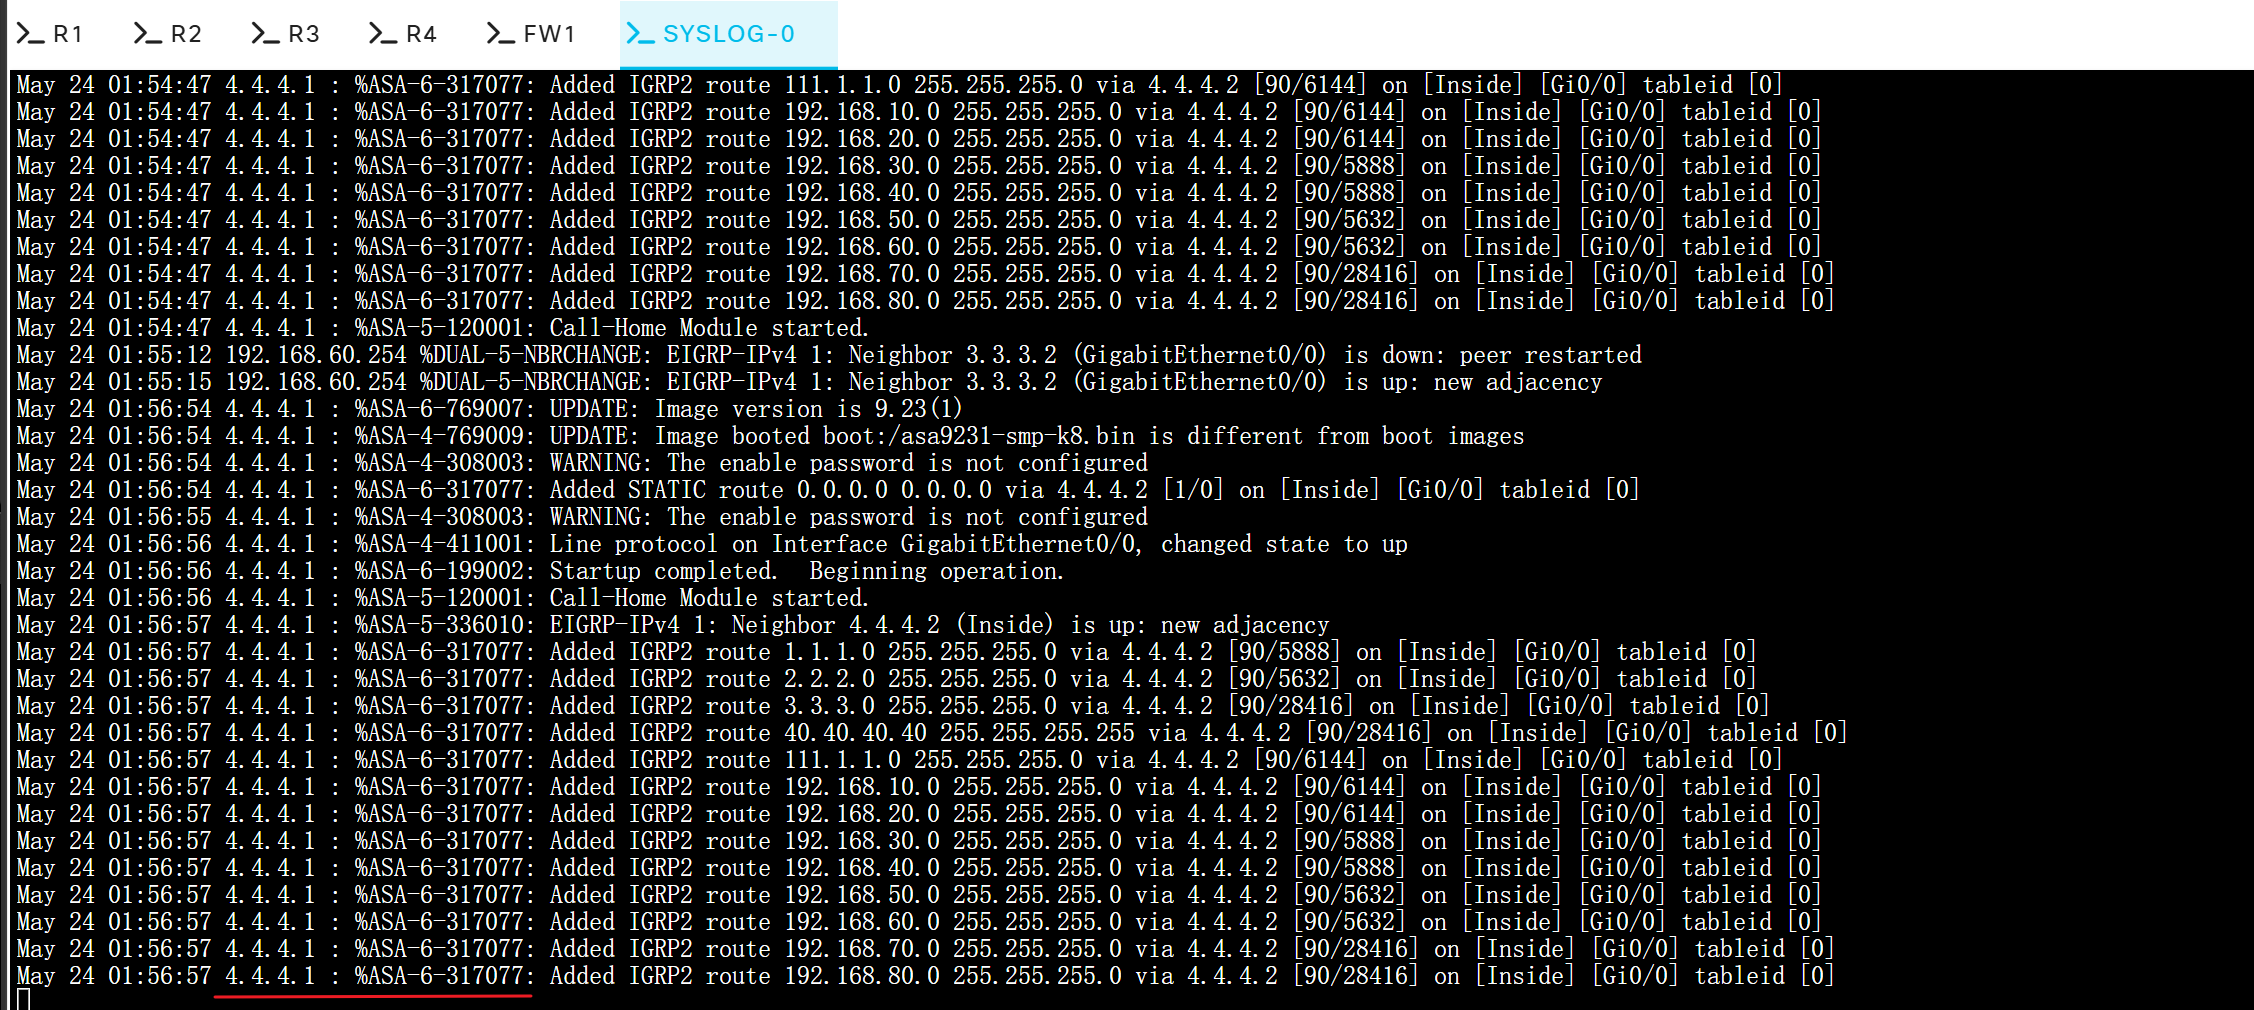
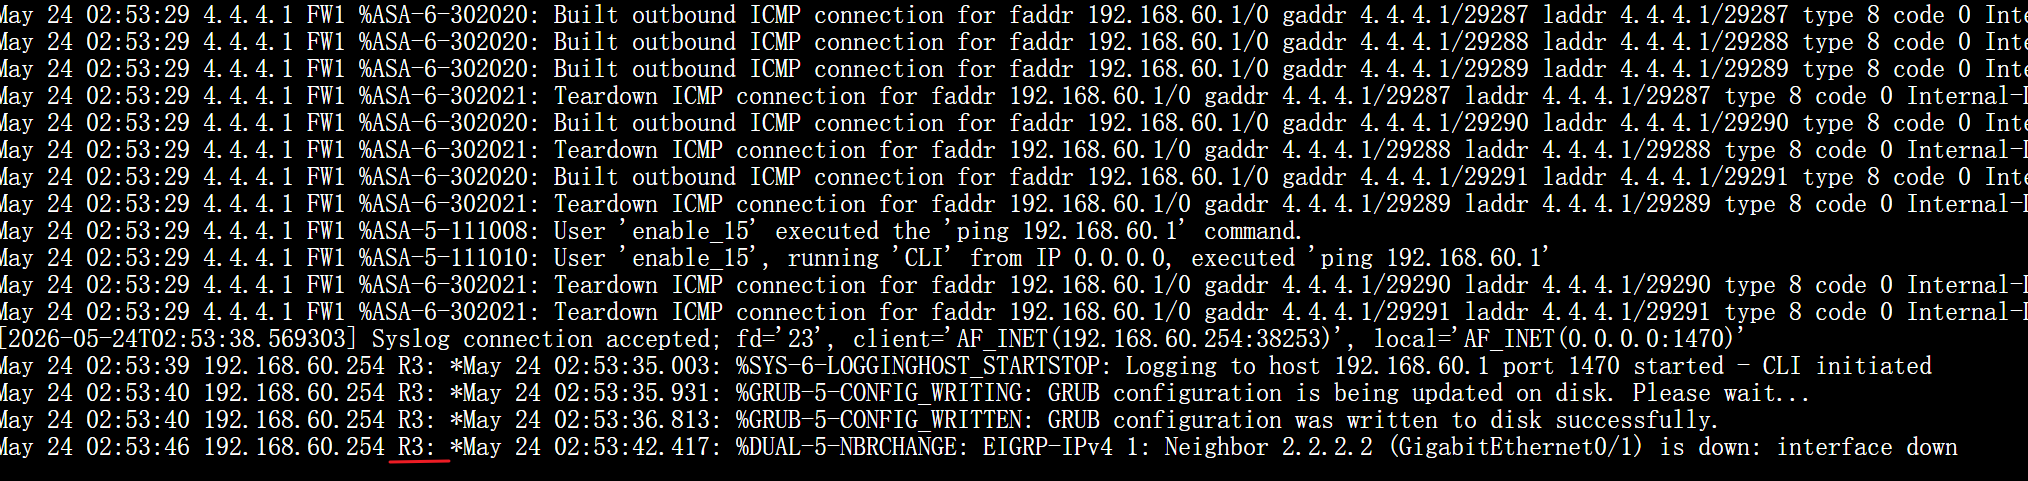
syslog默认不会显示主机名,只会显示IP,要让它能够显示主机名、定义的string,需要修改配置;
keep_hostname(yes);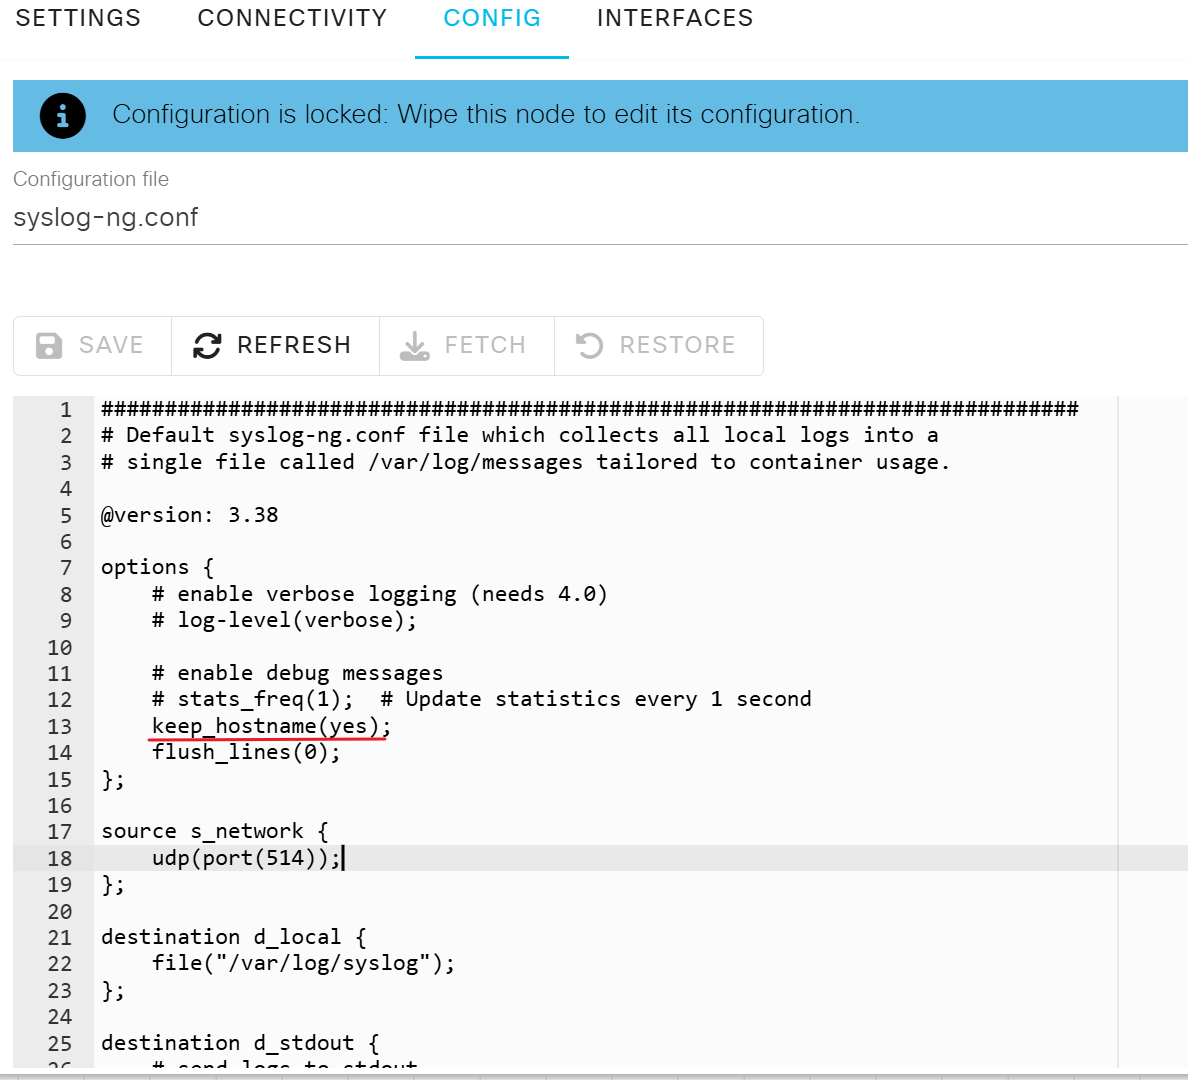
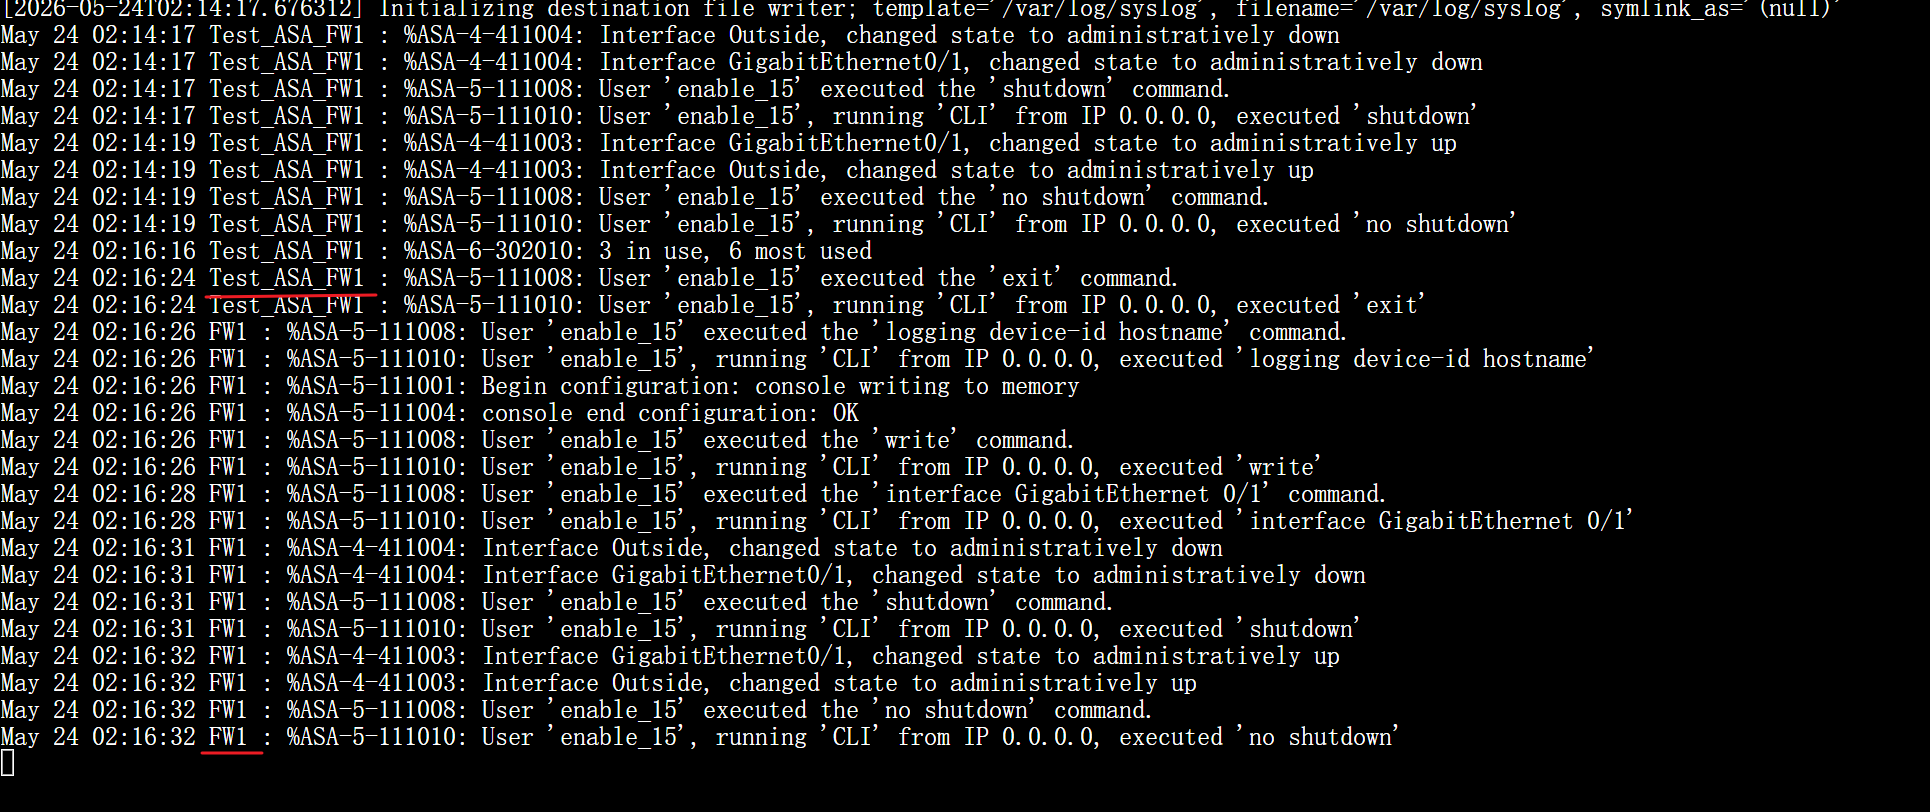
配置完接受主机名后,还要在客户端配置发送主机名
Cisco:
logging origin-id hostname
ASA:
logging device-id hostname
修改前:
修改后:
·自定义syslog显示格式:
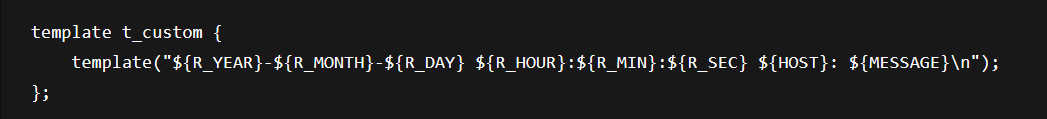
${R_YEAR}    //年
${R_MONTH}    //月
${R_DAY}    //日
${R_HOUR}    //时
${R_MIN}    //分
${R_SEC}    //秒
${HOST}    //主机名(IP)
${MESSAGE}    //日志正文
# 默认:
May 24 02:16:26 FW1 : %ASA-5-111010: ...
# 会变成:
2026-05-24 02:16:26 FW1: %ASA-5-111010: ...