配置 30 位掩码的隧道地址.note
1、配置 /30 位掩码的隧道地址:
1)配置 服务端:
默认的模式无法设置 /30 的隧道地址,会报错:最少mask /29
vim /etc/openvpn/server.conf
# 注释掉下方的 ifconfig-pool-persist 否则会报错
# 不使用 server指定地址,用 ifconfig指定地址
# 必须加上 mode server 和 tls-server 参数
# push用于给客户端添加参数:添加topology subnet让客户端从/32变为/30子网;添加route-gateway 10.96.0.1让客户端能够获取到路由,否则路由不会push进客户端路由表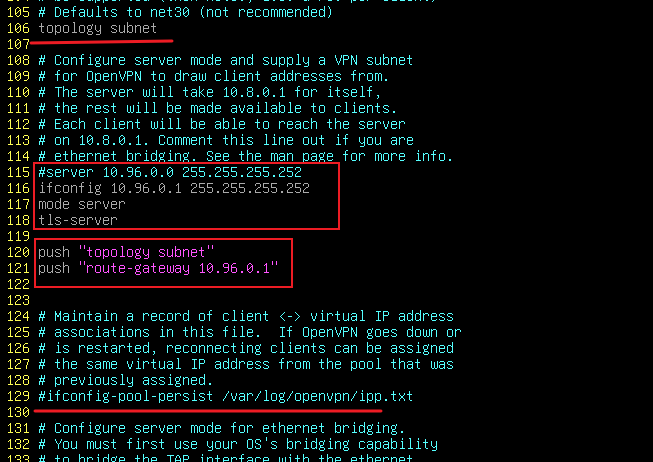
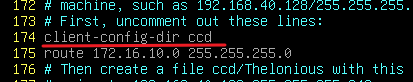
开启ccd:
这里写 route 路由是因为配置的S2S,如果是拨号环境不用写route,ccd 才是重点
mkdir /etc/openvpn/ccd
cd /etc/openvpn/ccd
vim fw02.wsc2026.sh	//这里的文件名就是客户端证书的CN名称
# iroute是用于S2S的,如果是拨号模式,不需要加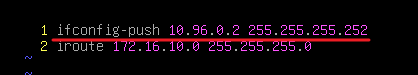
(可选)现在还是可以正常push路由的:
必须要配置 "push route-gateway 10.96.0.1(服务端vpn地址)客户端才能获取到路由"
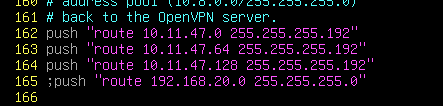
如果要配置 S2S 的,服务端自己也要配置 route-gateway,否则路由也不会被放进本机路由表:
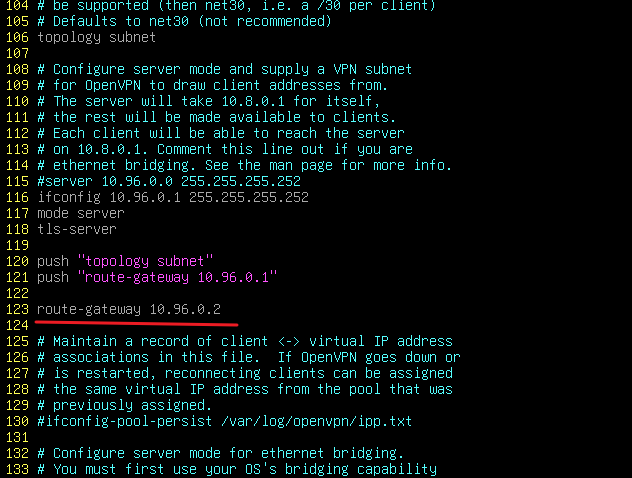
2)配置 客户端:
客户端正常配置连接即可,不需要额外配置