nftables添加多端口和多个连续端口.note
1、nftables:
nftables 比较简单,想要匹配多个端口,直接 tcp dport {} 使用大括号括起来即可
# 使用命令添加:
## 例如要放行 tcp 100,200,49000-50000 端口:
nft list rule ip Skill2025 forward ip daddr 172.31.10.0/24 tcp dport { 100,200,49000-50000 } accept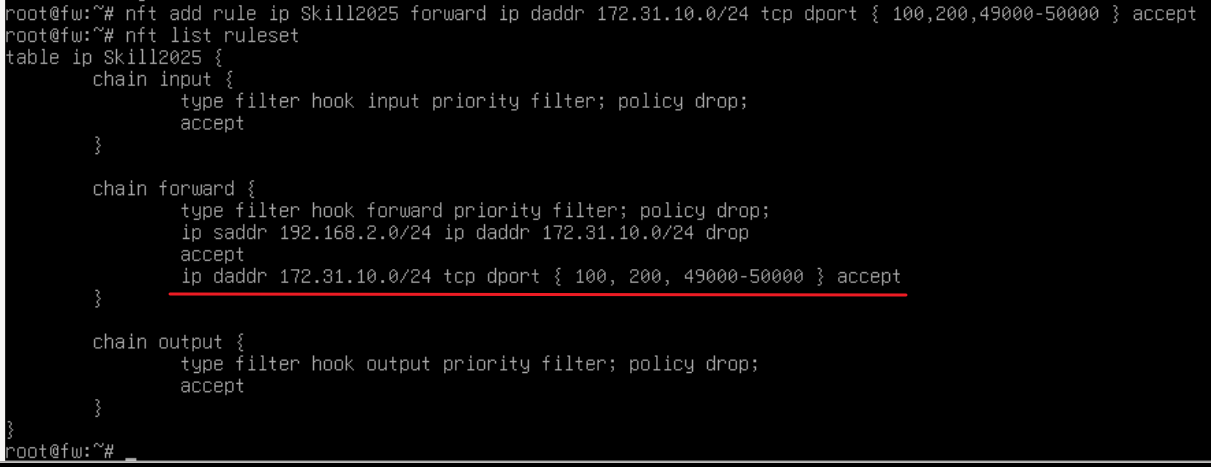
# 使用命令添加:
## 例如要放行 tcp 100,200,49000-50000 端口:
nft list rule ip Skill2025 forward ip daddr 172.31.10.0/24 tcp dport { 100,200,49000-50000 } accept