A模块.note
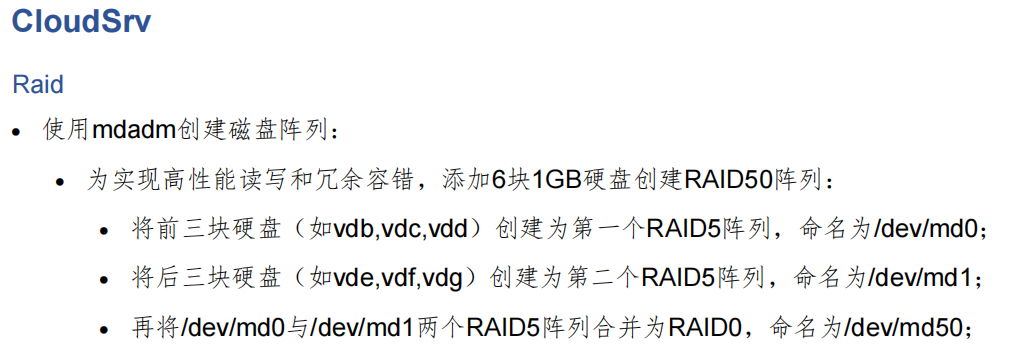
一、Raid 50:
先添加6块1G的磁盘,然后先创建两块Raid5,再用这两块Raid5创建Raid0
apt install -y mdadm lvm2 mdadm -C /dev/md0 -l5 -n3 /dev/vd[bcd]
mdadm -C /dev/md1 -l5 -n3 /dev/vd[efg]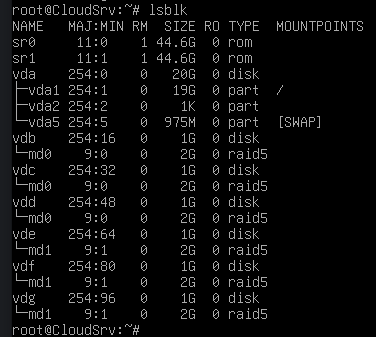
mdadm -C /dev/md50 -l0 -n2 /dev/md[01]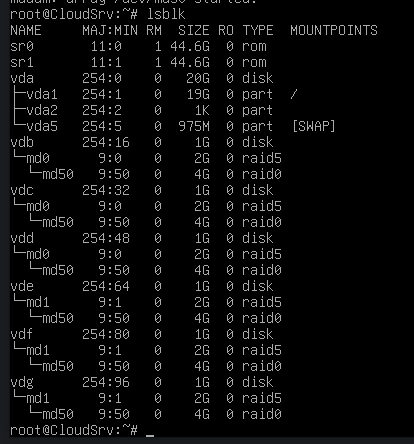
二、iscsi:
1、服务器(CloudSrv):
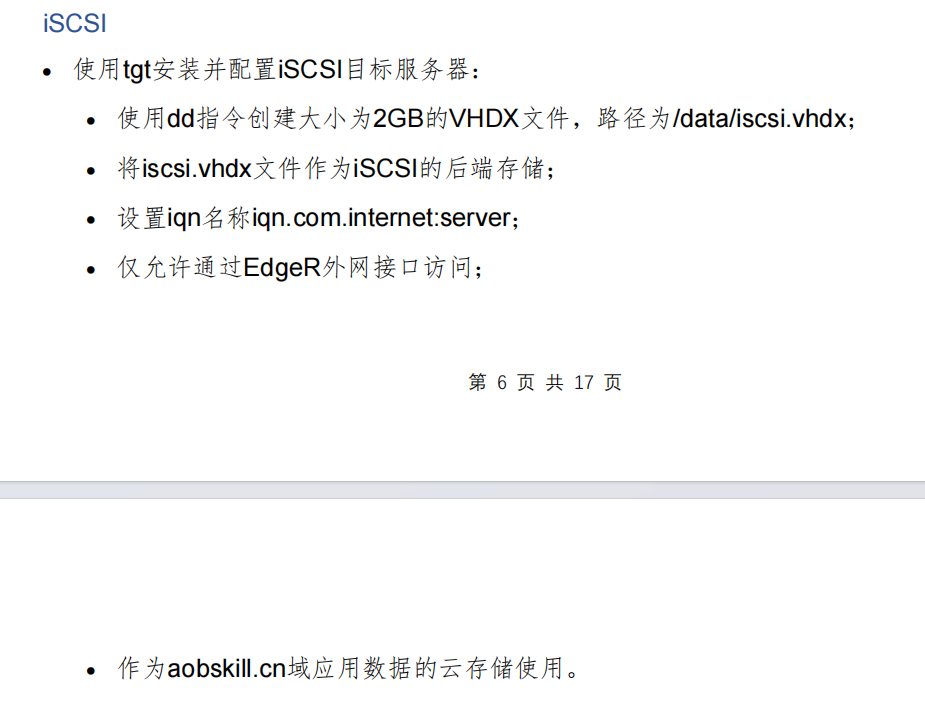
apt install -y tgtdd if=/dev/zero of=/data/iscsi.vhdx bs=1M count=2048vim /etc/tgt/targets.conf
# 模板都在 /usr/share/doc/tgt/examples/targets.conf.example 下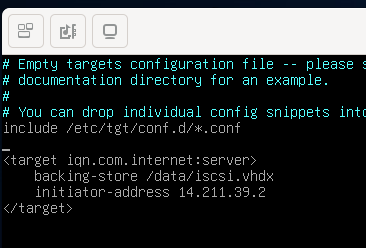
systemctl restart tgt
2、客户端(IsoSrv):
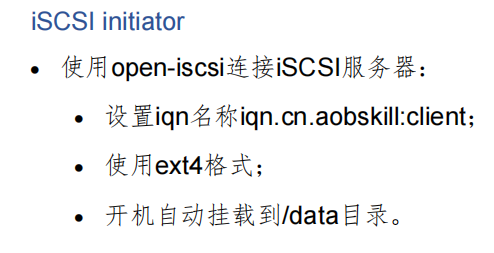
apt install -y open-iscsivim /etc/iscsi/initiatorname.iscsi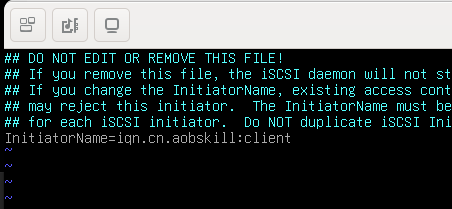
vim /etc/iscsi/iscsid.conf
# 取消注释: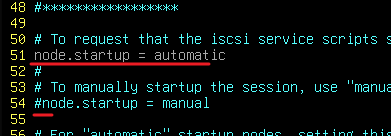
# 启用 iscsi发现服务:
systemctl restart iscsid
systemctl enable iscsid

# 使用iscsi发现:
iscsi_discovery 98.5.119.2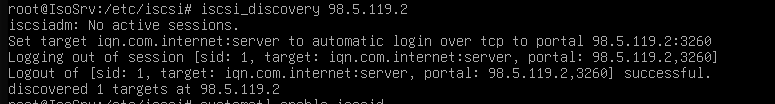
systemctl restart open-iscsi
lsblk
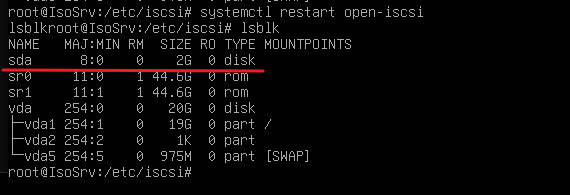
mkfs.ext4 /dev/sda
mkdir /data
vim /etc/fstab
## _netdev: 等待网络启动后再进行挂载
## nofail: 即使挂载失败了也正常开机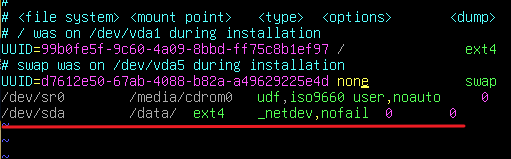
三、openvpn:
# (注意事项)因为vpn证书是由子CA颁发的,openvpn无法通过单张根证书直接验证完整的证书链,因此需要将根ca根证书和子ca根证书放在同一张文件中:
cat Root-CA.crt Sub-CA.crt > ca.crt
四、Ansible:
1、备份dns数据库:
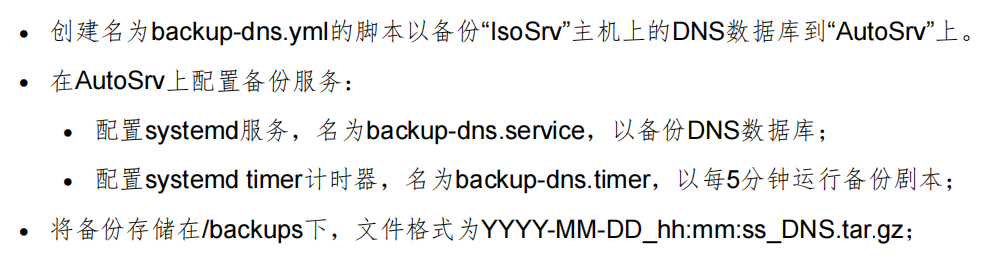
(1)编写剧本:
vim /ansible/backup-dns.yml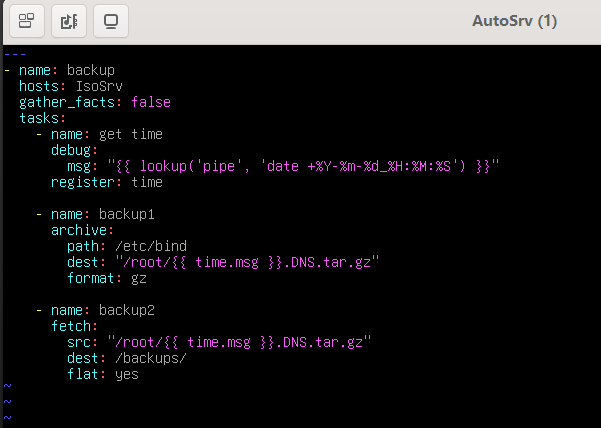
(2)配置服务每5分钟自动执行剧本:
# 配置服务:
cd /etc/systemd/system
cp sshd.service backup-dns.service
vim backup-dns.service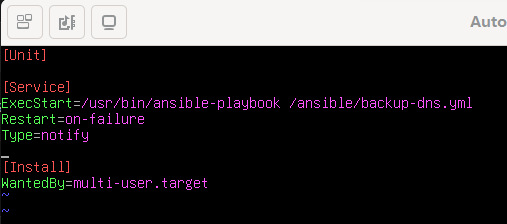
绿色的字段是严格区分大小写的
# 配置计时器:
cp /usr/lib/systemd/system/timers.target.wants/systemd-tmpfiles-clean.timer ./backup-dns.timer
vim backup-dns.timer
# 可以在 /etc/systemd/system/timers.target.wants/ 中照抄 WantedBy字段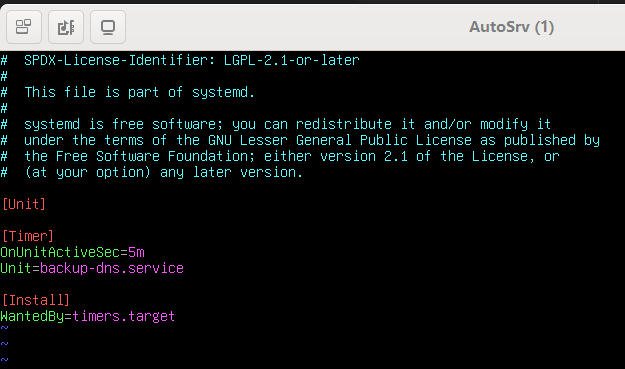
绿色的字段是严格区分大小写的
(这里不写Unit也行,因为 .timer会自动调用 同名的 .service 文件)
systemctl daemon-reload
systemctl enable backup-dns.timer
systemctl start backup-dns.timer
等待5分钟:

2、收集主机信息:
(1)编写剧本:
vim /ansible/system-info.yml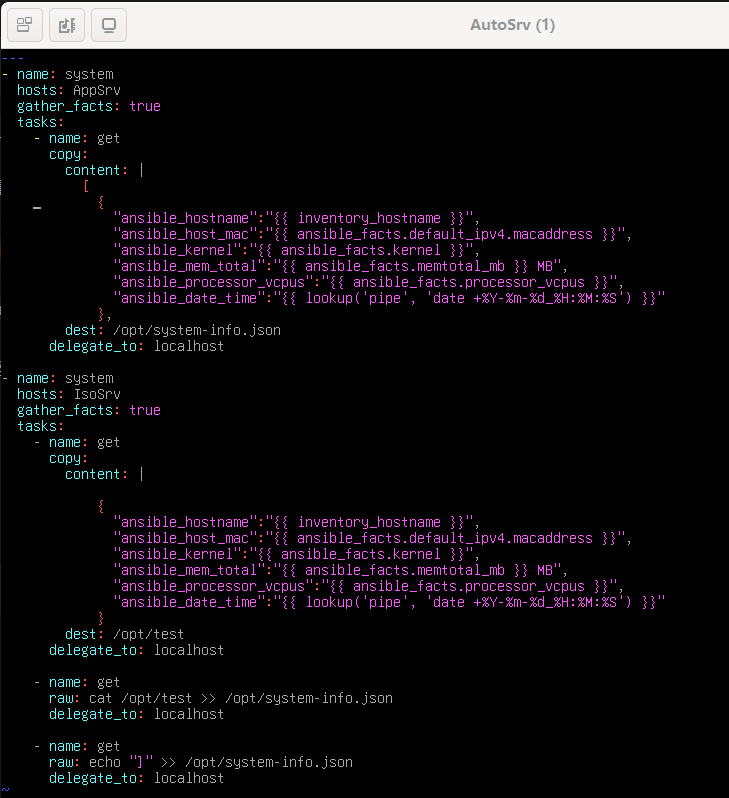
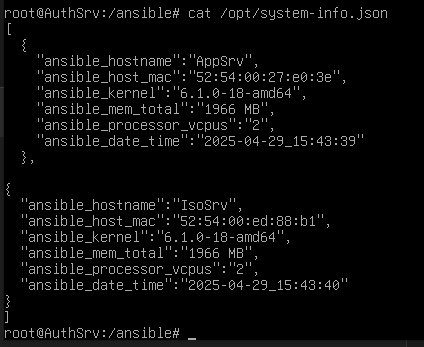
测试:
五、squid:
注意,外网dns解析需要指向squid
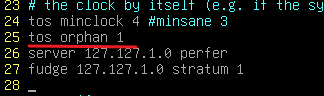
apt install -y squid squid-openssl六、NTP:
七、nftables 防火墙:
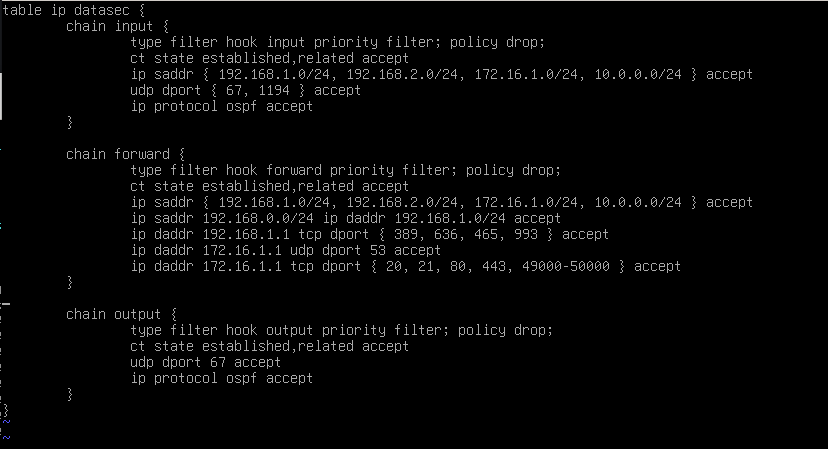
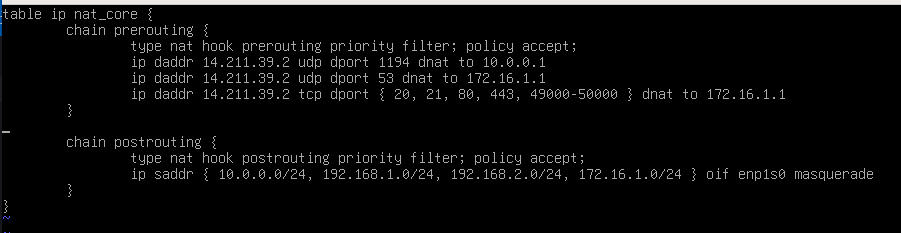
1、EdgeR:
2、IntGW: