配置 ssh 用户证书.note
可以理解为创建一个ca,然后通过ca来签发证书
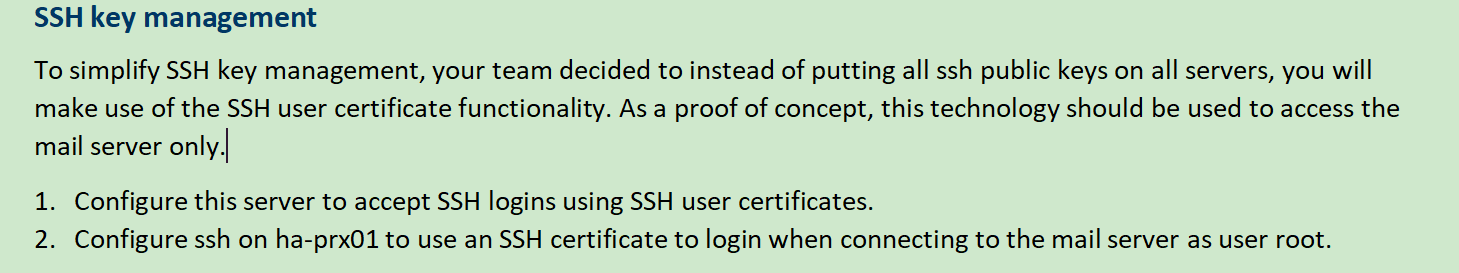
一、配置 ssh 用户证书:
配置一个ca,ssh信任该ca,凡是该ca签署的证书,都信任,这样就无需像密钥对一样将公钥拷给每一台服务器了,由服务器各自生成各自的证书即可
1、生成 CA:
ssh-keygen -t rsa -f /etc/ssh/ca.key
# 会生成 ca.key 私钥和 ca.key.pub 公钥
scp ca.key ca.key.pub root@10.1.20.10:/etc/ssh    //将其拷给对端
2、ha-prx01上生成证书,并信任根证书:
# 信任证书:
vim /etc/ssh/sshd_config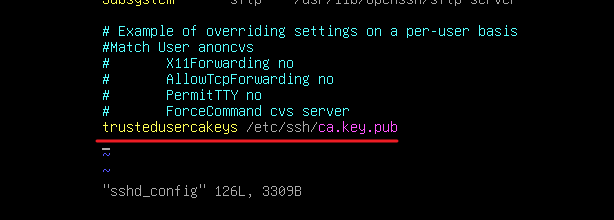
# 生成证书:
ssh-keygen -t ed25519 -f /root/.ssh/root.key

# 使用ca签发证书:
ssh-keygen -s /etc/ssh/ca.key -I root_user -n root -V +1w /root/.ssh/root.key.pub
## 签发后会生成 root.key-cert.pub文件: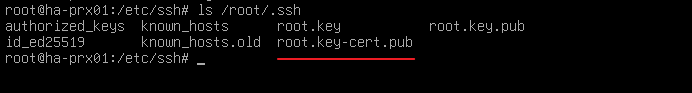
3、mail 上信任根证书:
vim /etc/ssh/sshd_config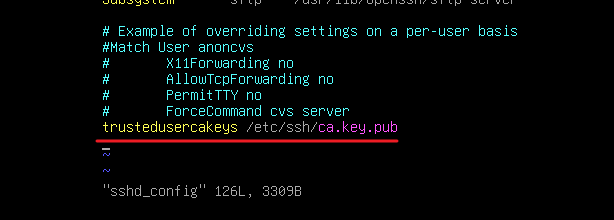
·测试:
第47届评分表命令:
sshd -T | grep trust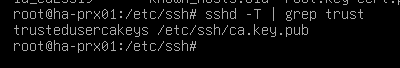
timeout 2 bash -c 'ssh -vv -o StrictHostKeyChecking=no root@10.1.20.10 "lsb_release -is" 2>&1 | grep "Server accepts"'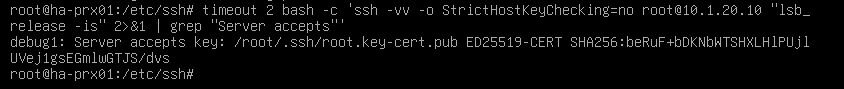
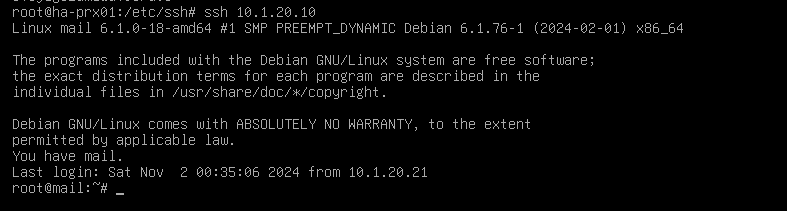
ha-prx01 登陆 mail