SFTP 配置.note
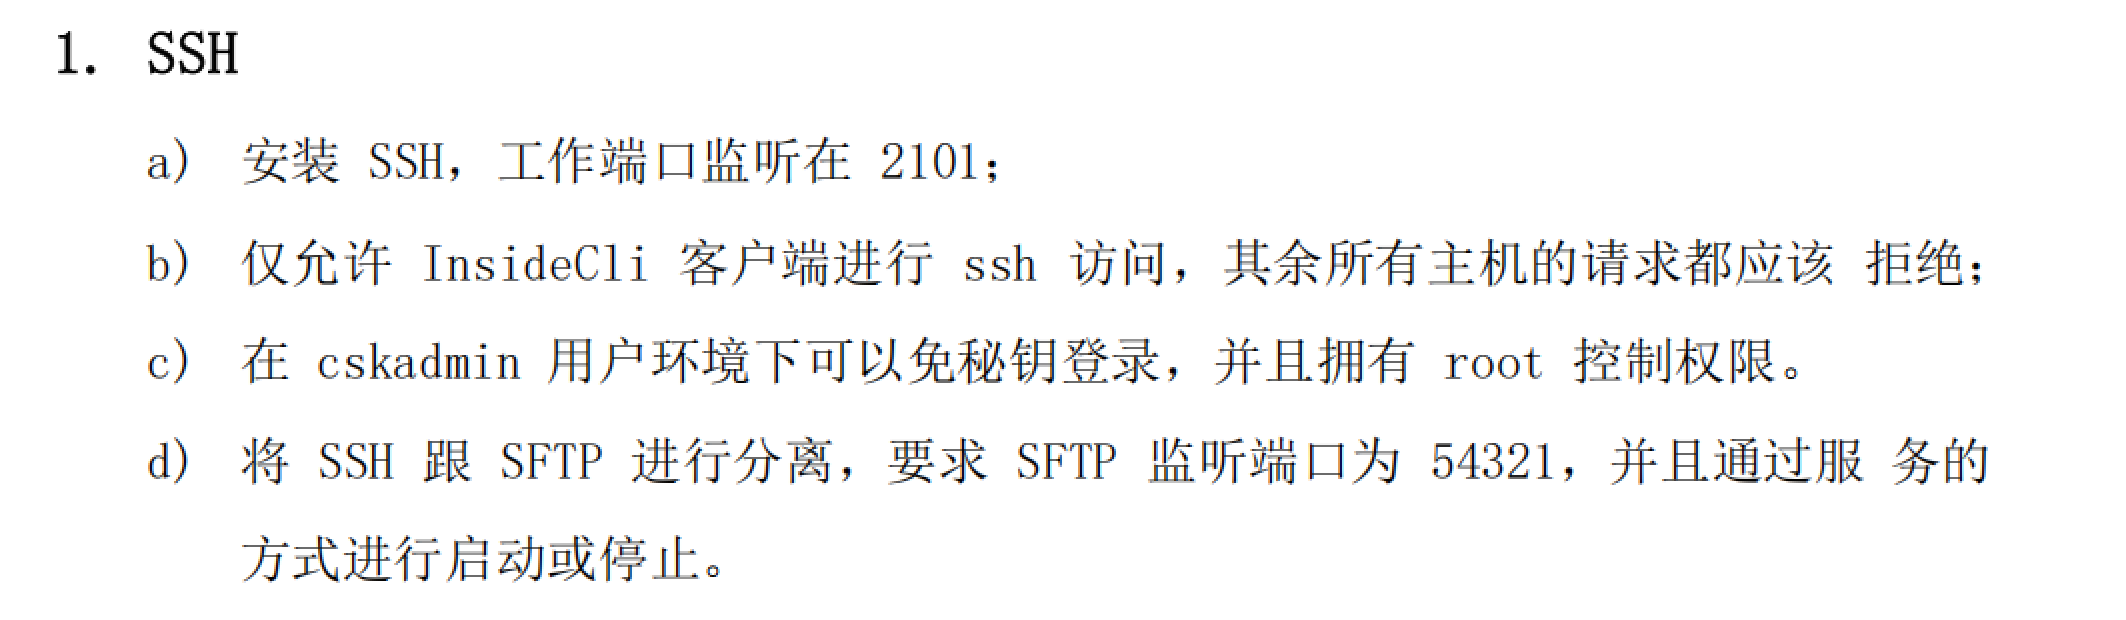
一、配置分离 SFTP:
SFTP 默认就是启用的,能连接ssh就能够连接sftp
1、配置 SSH 仅允许 InsideCli客户端IP地址访问:
·方式一:使用 AllowUsers 限制:
vim /etc/ssh/sshd_config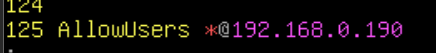
·方式二:使用防火墙进行限制:
apt install -y iptables iptables-persistent
iptables -A INPUT -s 192.168.0.190 -p tcp --dport 22 -j ACCEPT
iptables -A INPUT -p tcp --dport 22 -j DROP
iptables-save > /etc/iptables/rules.v4
2、配置分离 SFTP:
原理:复制 sshd_config 成一个新文件:sftpd.conf,然后修改其端口
然后复制 sshd.service 成 sftp.service,然后修改它使用的配置文件为 sftpd.conf
(1)复制 sshd_config为 sftpd.conf,并修改端口号:
# 文件名自定义:
mkdir /etc/sftp
cp /etc/ssh/sshd_config /etc/sftp/sftpd.conf

# 修改端口号:
vim /etc/sftp/sftpd.conf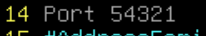
(2)关闭 原本sshd的sftp功能:
vim /etc/ssh/sshd_config
systemctl restart sshd
(3)配置一个新sftp服务:
cd /etc/systemd/system
cp /usr/sbin/sshd /usr/sbin/sftpd    //复制sshd 为 sftpd,因为端口绑定的服务名称会自动识别为执行的文件的名称(如果不定义的话就会是 sshd)
cp sshd.service sftpd.service
vim sftpd.service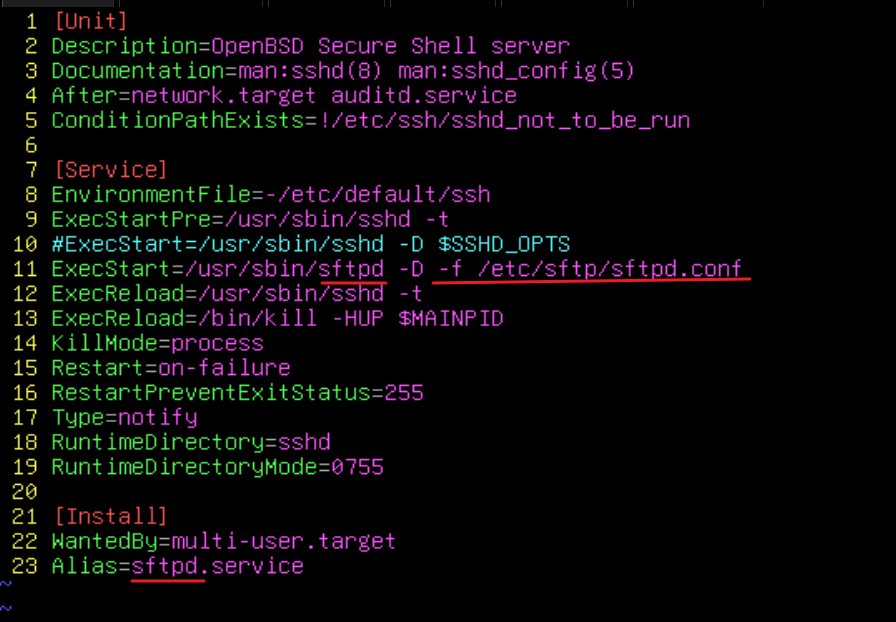
systemctl daemon-reload
systemctl restart sftpd
systemctl enable sftpd //必须要修改 Alias,否则就无法配置开机自启动,因为会和原本的sshd服务冲突
(4)查看、验证:
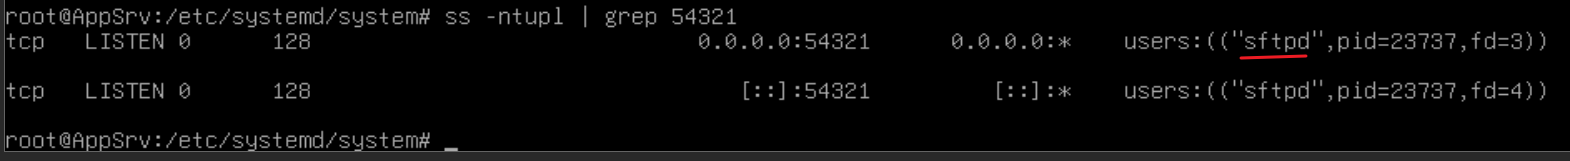
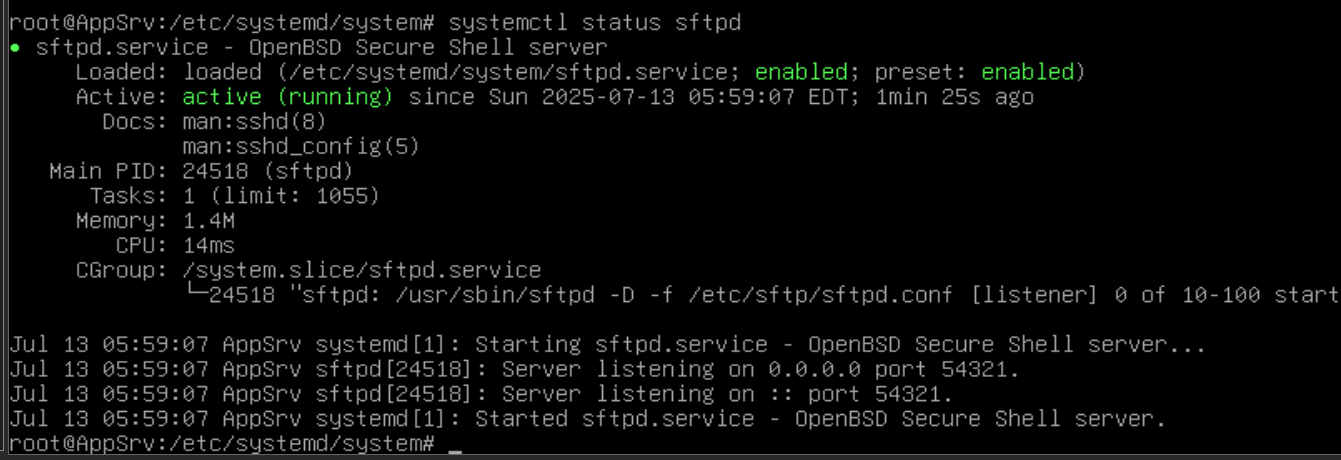
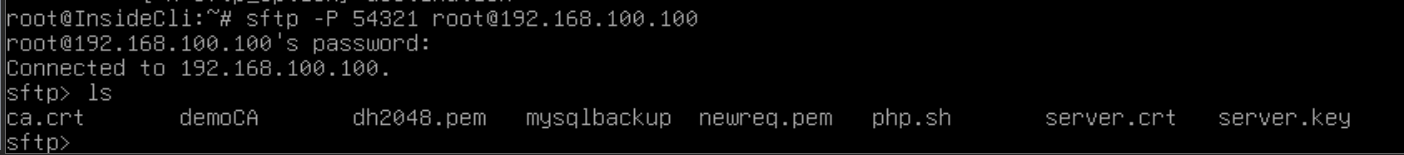
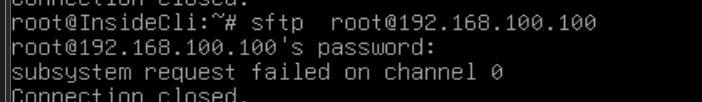
此时默认端口无法连接sftp(因为关闭了sftp功能):