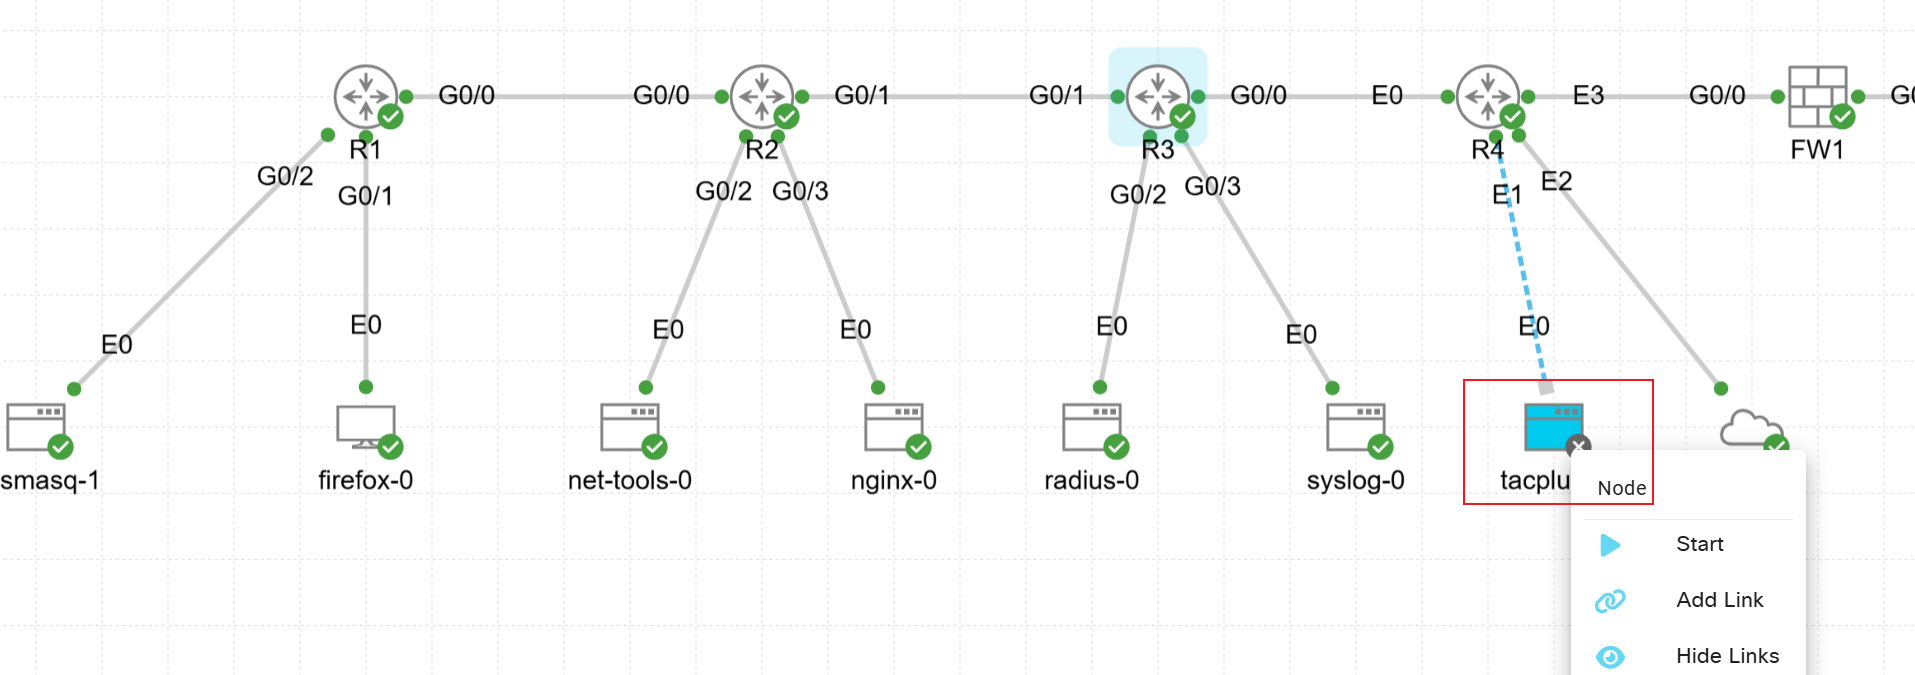
tacplus 机器(CML).note
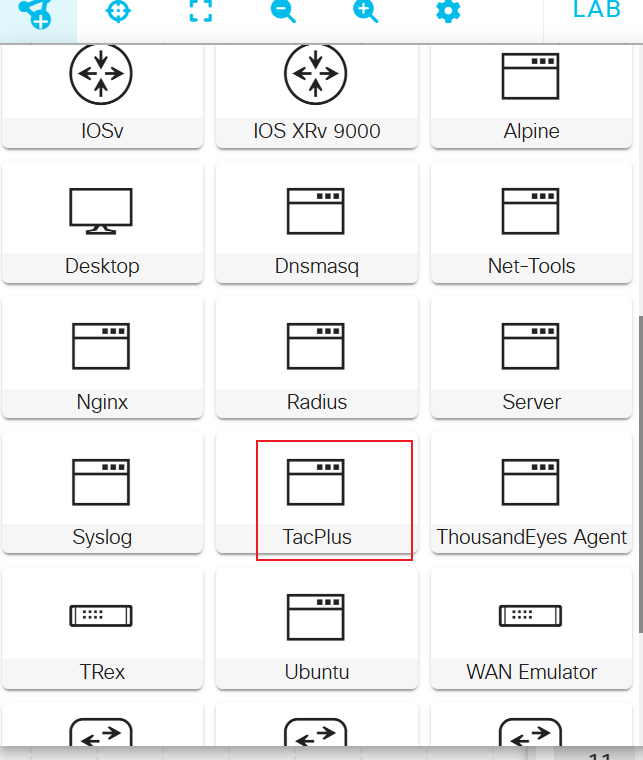
1、配置 tacacs(TCP 49):
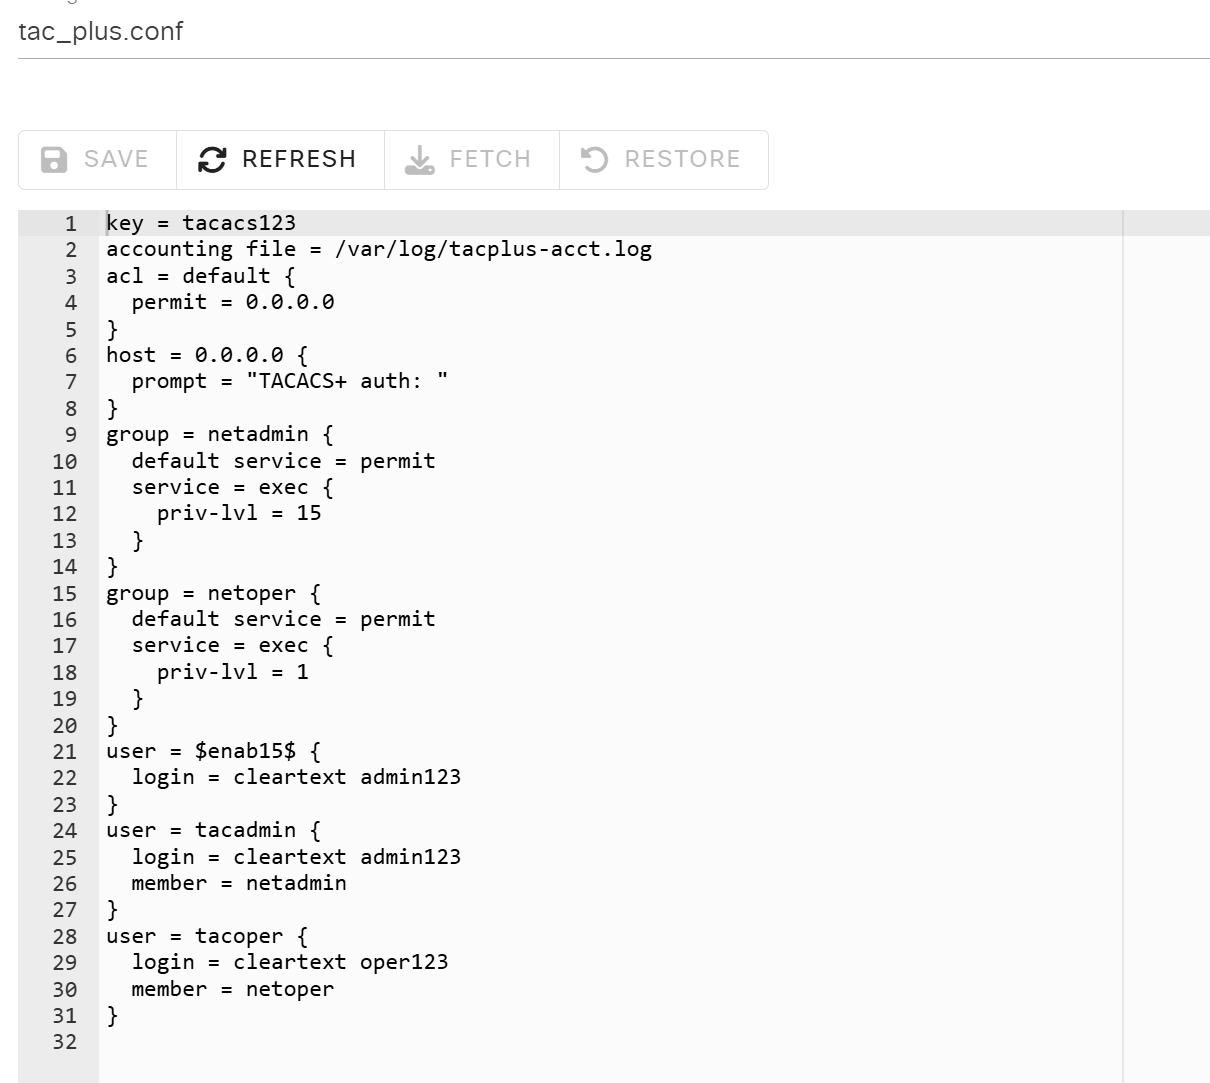
默认就能使用,两个默认用户:
tacadmin(等级15)密码:admin123
tacoper(等级1)密码:oper123
1)路由器作为客户端:
aaa new
tacacs server TAC
 address ipv4 192.168.70.1
 key tacacs123

# ip tacacs source-interface GigabitEthernet0/0    //可选命令

aaa authorization console
aaa authentication login LOGIN group tacacs+ local
aaa authorization exec LOGIN group tacacs+ local
## 可选:
# 定义组,然后在 aaa中调用:
## 作用,不同aaa可以使用不同tacacs服务器
tacacs server TAC
address ipv4 192.168.70.1
key tacacs123
aaa group server tacacs+ TAC-GROUP
server name TAC //调用前面的tacacs server
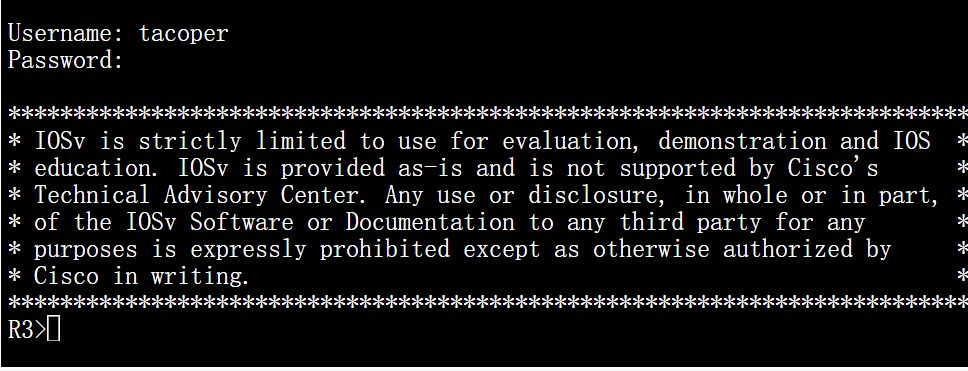
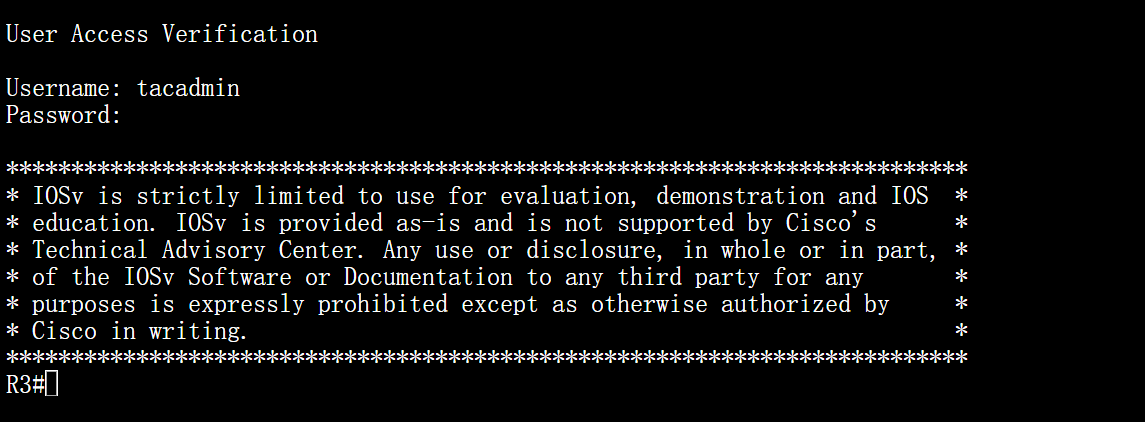
aaa authentication login default group TAC-GROUP local·测试登陆:
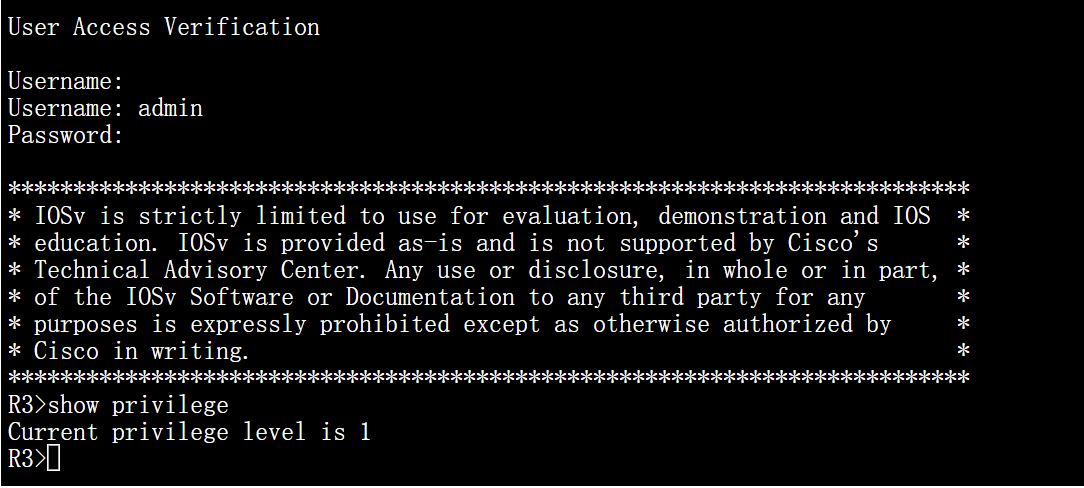
登陆成功
2)ASA作为客户端:
aaa-server LOGIN protocol tacacs+
 exit
aaa-server LOGIN (Inside) host 192.168.70.1
 key tacacs123

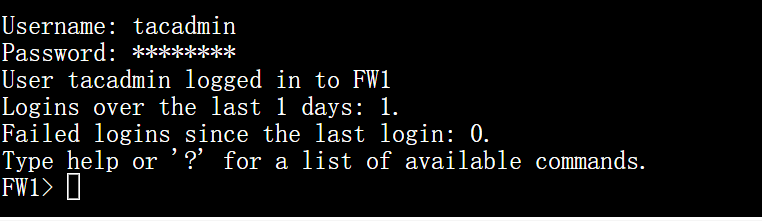
aaa authentication serial console LOGIN LOCAL
# aaa authentication ssh console LOGIN LOCAL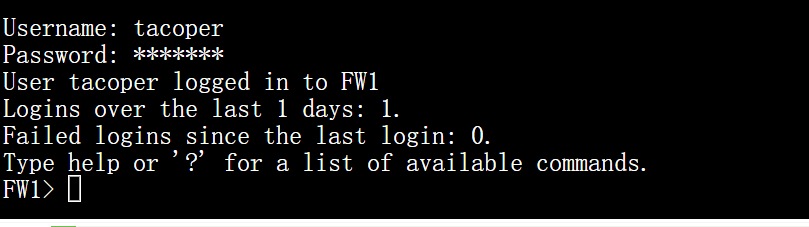
2、配置 auth使用 radius、authorization 使用 tacacs:
# 如果要将auth和author分开,建议auth使用radius,author使用tacacs在 radius 和 tacacs 中配置一样的同名用户即可(密码建议也一样)
1)radius:
# radius配置:
vim /etc/freeradius/3.0/client.conf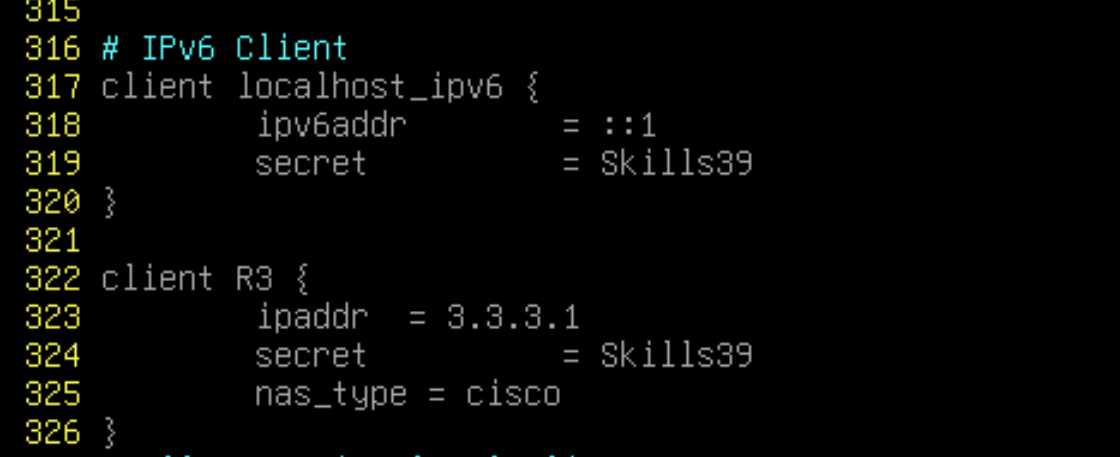
vim /etc/freeradius/3.0/users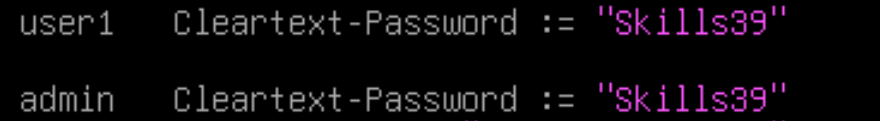
2)tacacs:
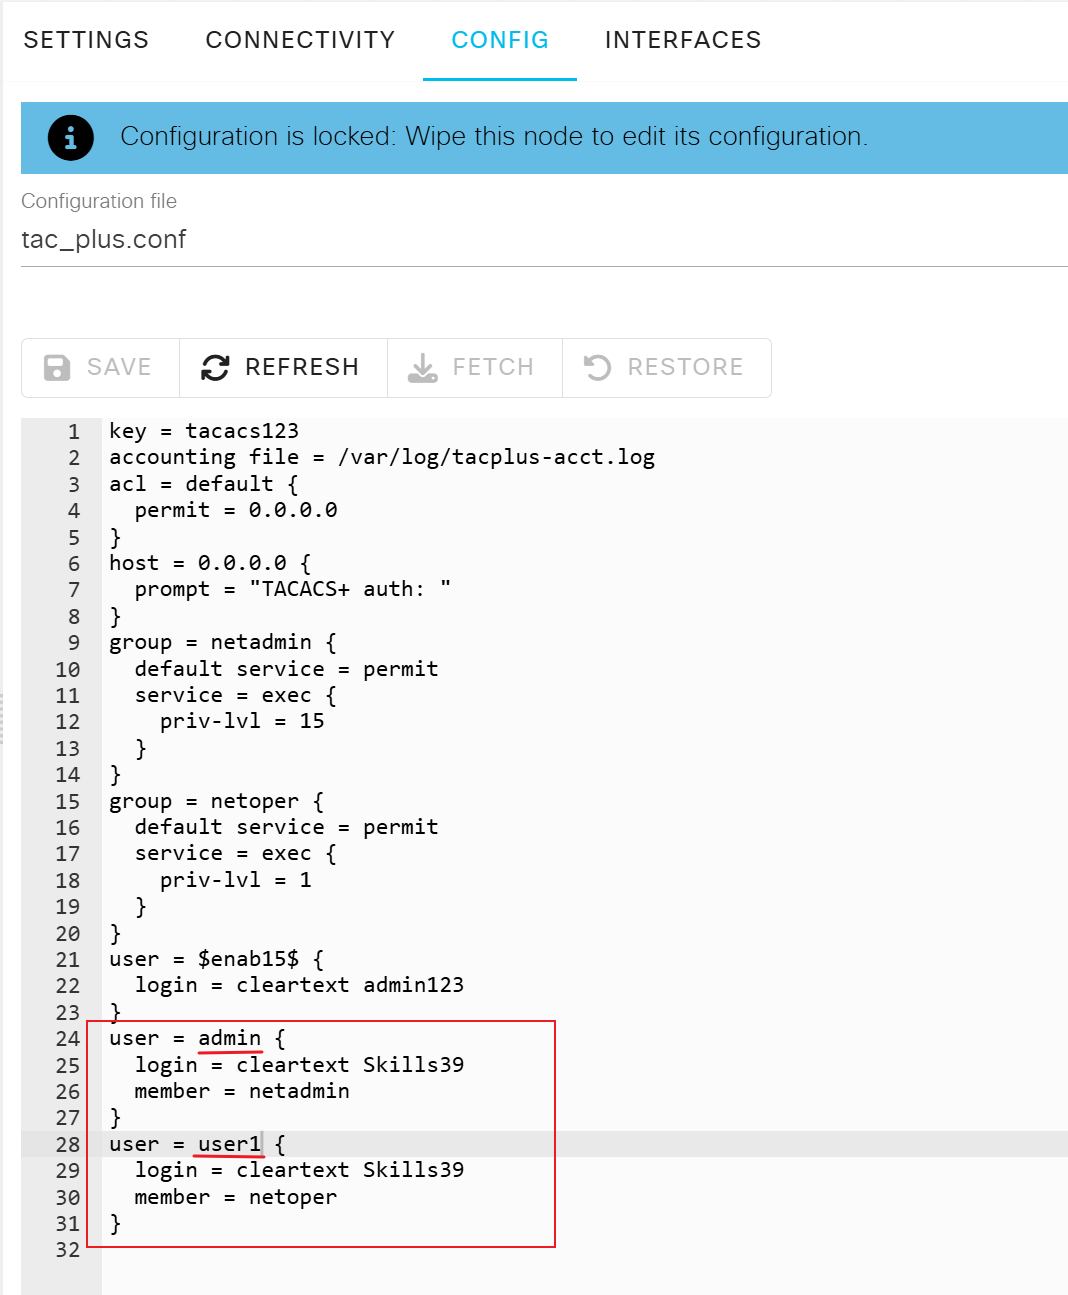
3)路由器配置:
aaa new-model
tacacs server TAC
 address ipv4 192.168.70.1
 key tacacs123

radius server RADIUS
 address ipv4 192.168.80.1 auth-port 1812 acct-port 1813
 key Skills39

aaa authorization console
aaa authentication login LOGIN group radius local
aaa authorization exec LOGIN group tacacs+ local

line con 0
 login authentication LOGIN
 authorization exec LOGIN
·测试:
用户能够正常登陆,并且权限正常:
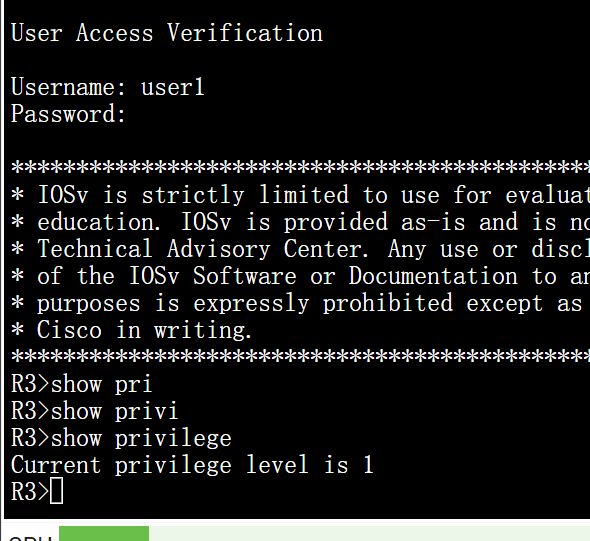
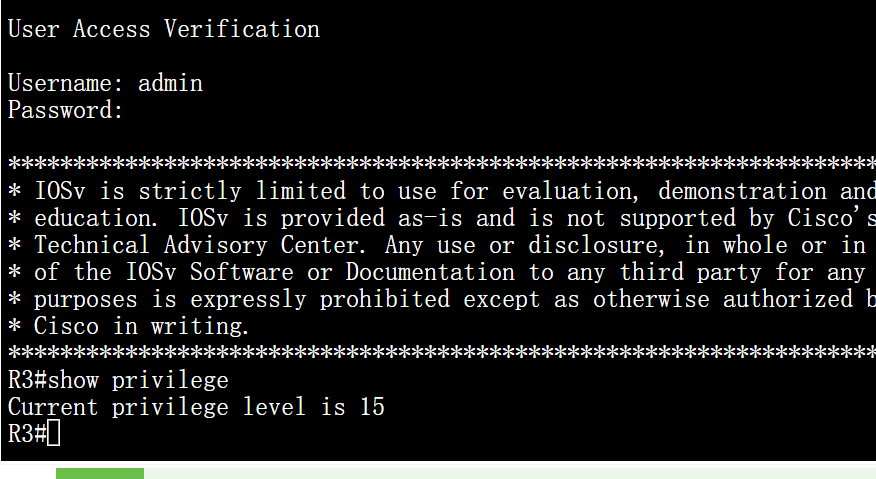
关闭tacacs 服务器后,admin用户就不是等级15了: