L2TP(EAP-TLS协议)证书.note
客户端需要:
一张计算机证书
一张用户证书
一张CA根证书(信任)
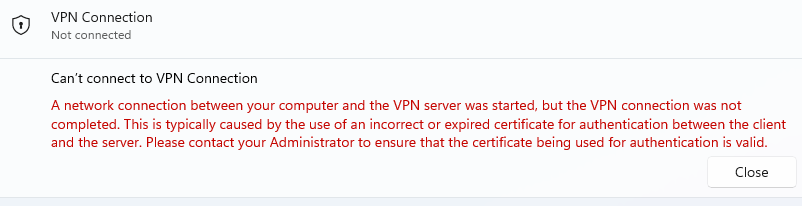
如果不导入计算机证书,客户端vpn连接会提示:
如果其它VPN协议要使用 EAP-TLS,只需要在 原本的加密上,加上 一个用户证书验证即可
一、EAP-TLS 协议 L2TP:
1、配置 CA:
创建两个证书模板:
用户证书模板
计算机证书模板
(都要允许导出私钥)
操作不赘述
2、配置 RRAS:
申请 计算机证书 和 用户证书
(L2TP计算机证书只需要写CN即可,DNS字段不用写)
申请证书操作不赘述
如果是 2025 需要开启 L2TP:
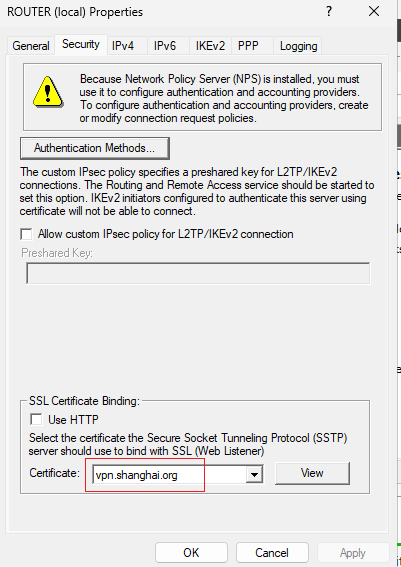
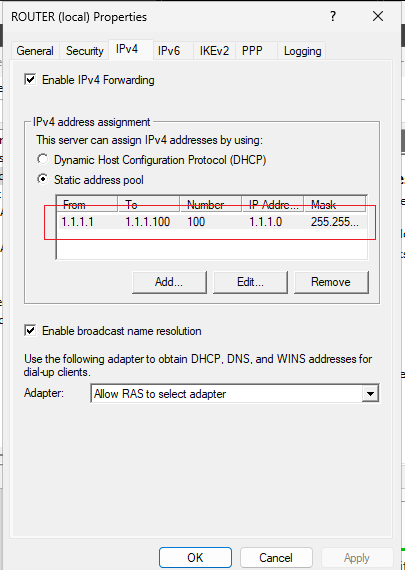
·导出 VPN证书 和 用户证书、CA证书给客户端
导出操作不赘述
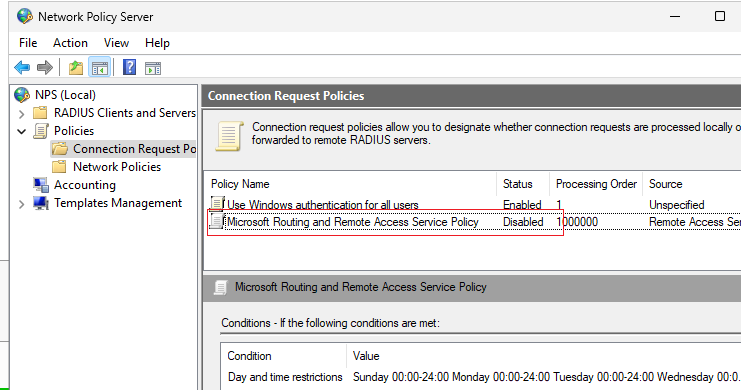
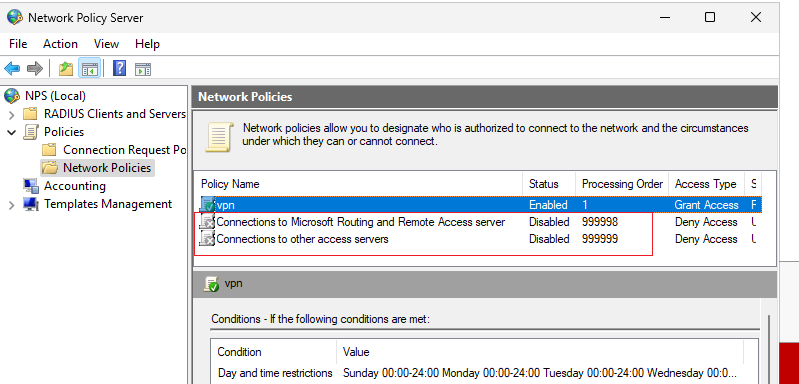
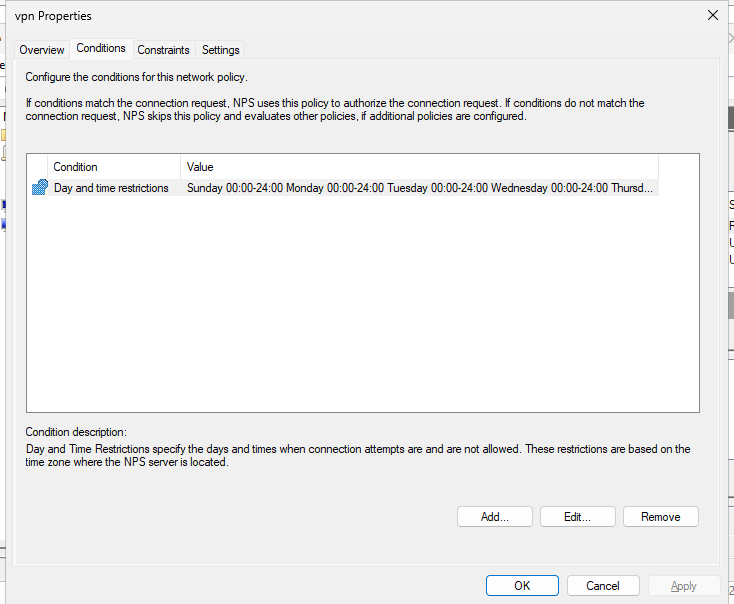
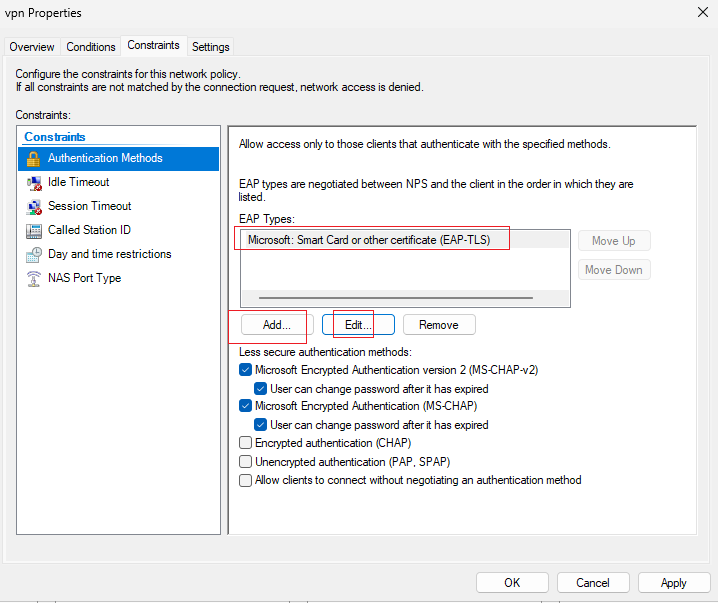
3、配置 NPS:
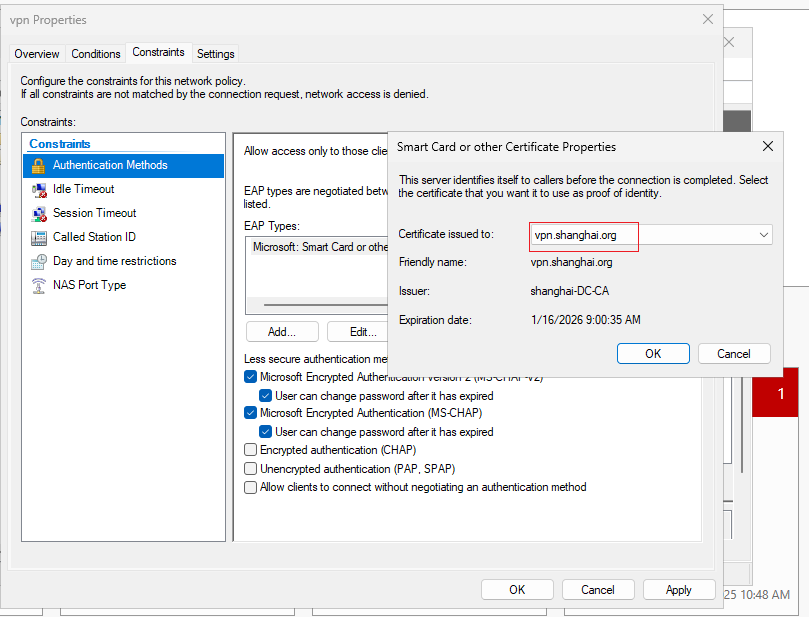
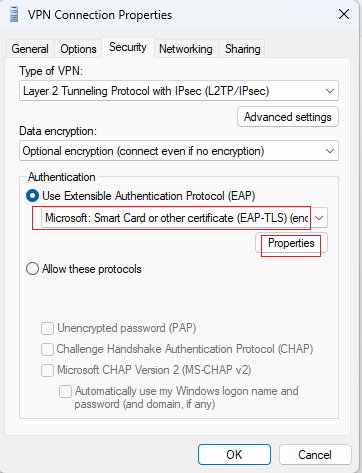
4、客户端配置:
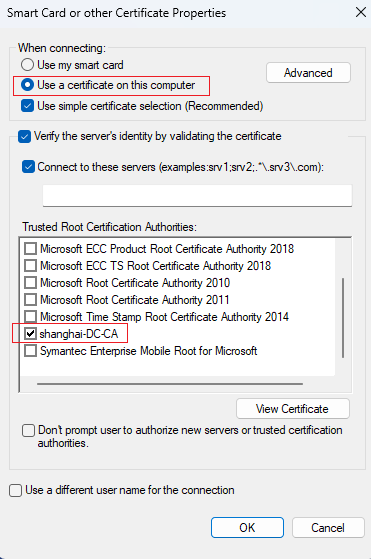
·信任CA根证书,导入VPN证书,导入用户证书
选择根CA证书
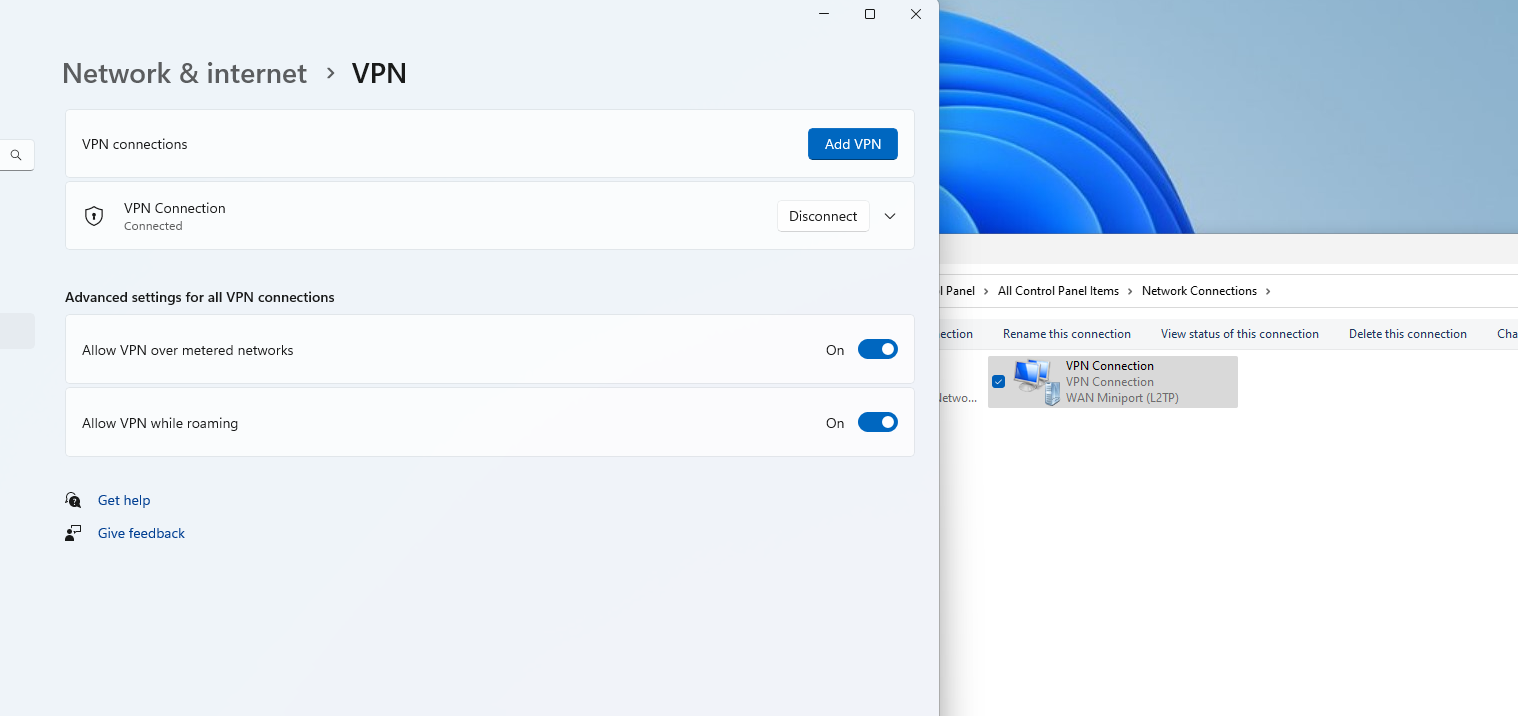
·连接测试:
连接成功
·此时客户端会有一个问题:每个用户都需要手动导入这张用户证书
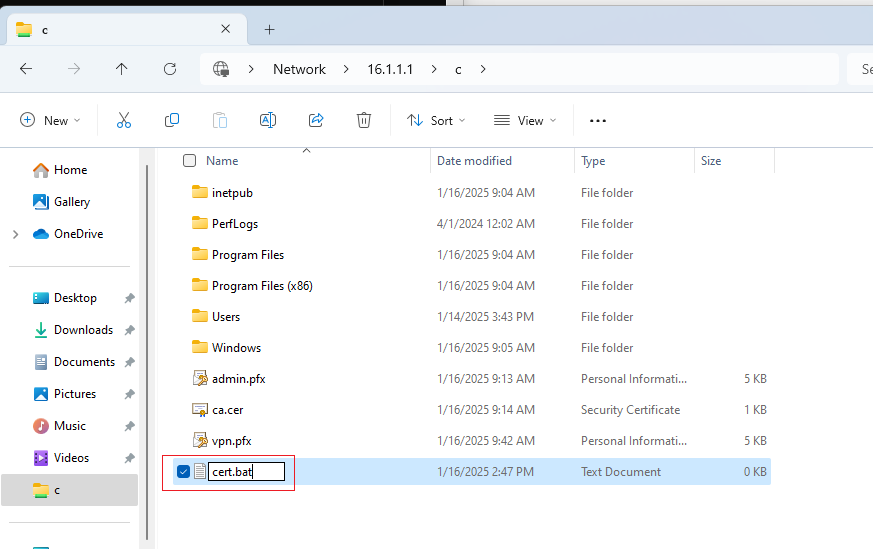
certutil -f -p "1" -importpfx "C:\admin.pfx"
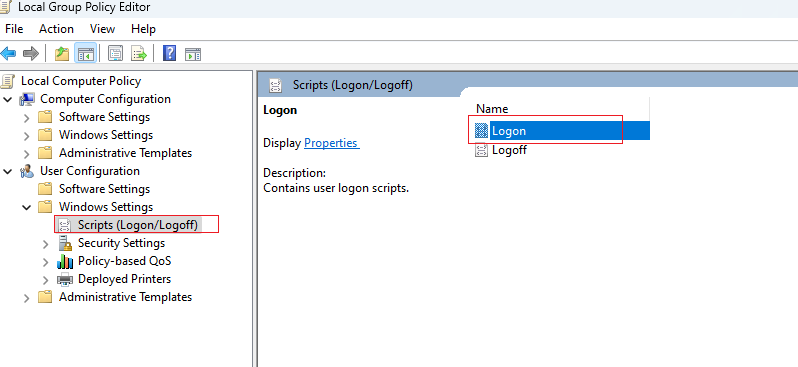
# 该命令可以将证书导入到当前用户的 Current User 中,那么我们只需要编辑客户端的本地组策略,配置登陆执行脚本即可
先创建bat文件:
gpedit.msc