S2S(IKEv2证书).note
1、先创建两张证书:
CN名称必须等于本端连接地址(如果是域名就写域名)
证书1:vpn1.crt:CN=1.1.1.1,SAN IP=1.1.1.1
证书2:vpn2.crt:CN=2.2.2.1,SAN IP=2.2.2.1

(如果是域名就写SAN DNS=..)
证书1:vpn1.crt:CN=fw01.shanghai.cn,SAN DNS=fw01.shanghai.cn
证书2:vpn2.crt:CN=fw02.shenzhen.cn,SAN DNS=fw02.shenzhen.cnIKE属性、ServerAuth、ClientAuth属性都不需要
2、配置 一端:
apt install -y strongswan libstrongswan-extra-plugins# 将证书、私钥复制到对应路径:
cp ca.crt /etc/swanctl/x509ca
cp vpn1.crt vpn2.crt /etc/swanctl/x509
cp vpn1.key vpn2.key /etc/swanctl/private# 配置 strongswan:
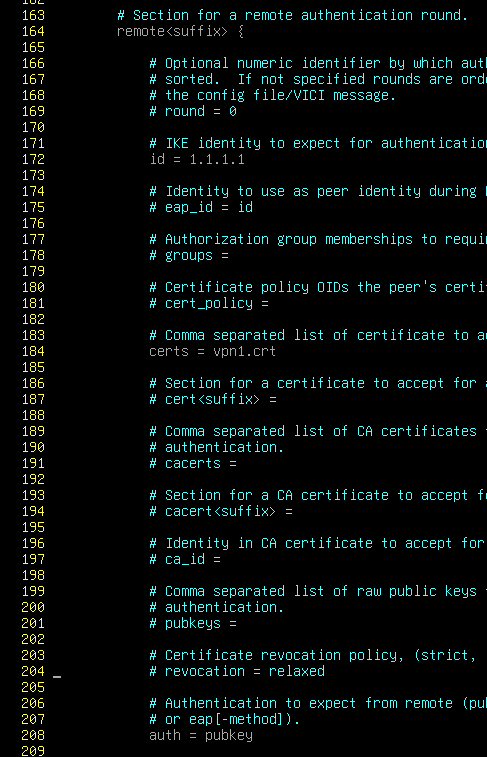
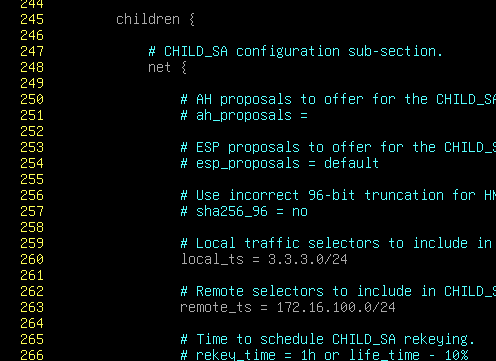
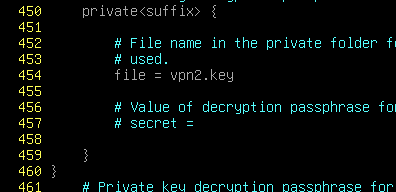
vim /etc/swanctl/swanctl.conf注意 local 和 remote 需要分别指定不同的证书
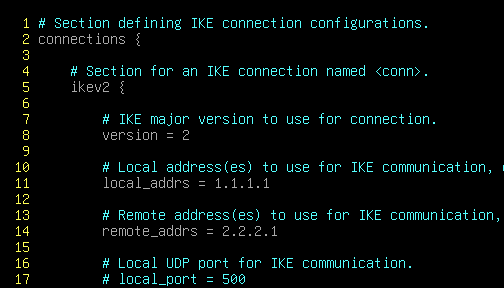
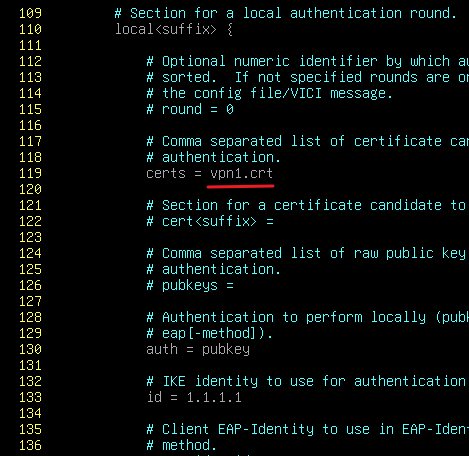
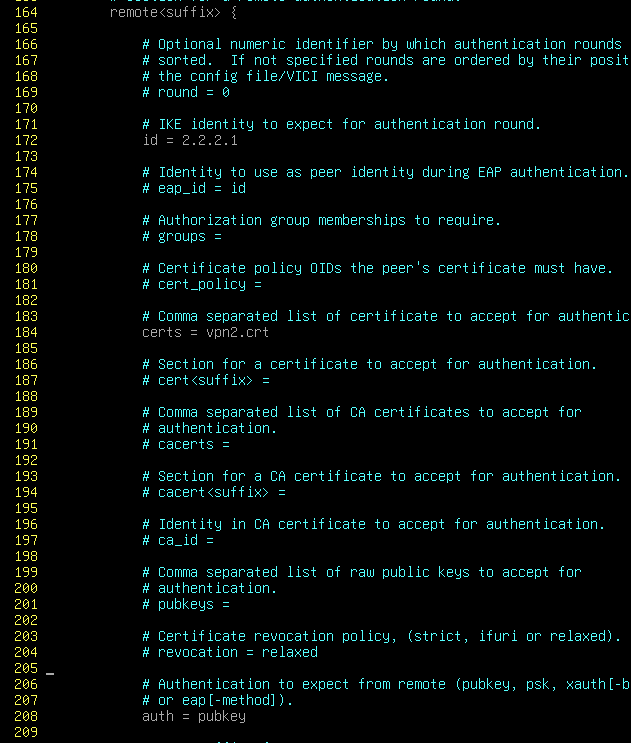
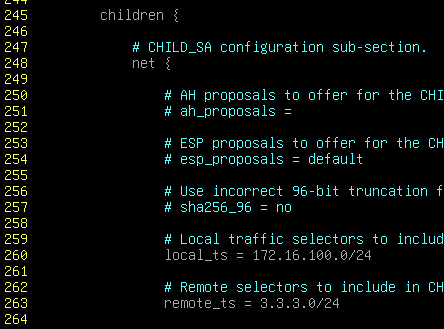
指定私钥文件名
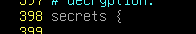
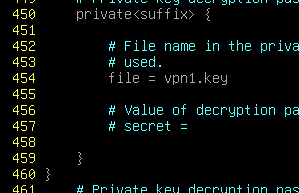
swanctl --load-all3、配置 另一端:
apt install -y strongswan libstrongswan-extra-plugins# 将证书、私钥复制到对应路径:
cp ca.crt /etc/swanctl/x509ca
cp vpn1.crt vpn2.crt /etc/swanctl/x509
cp vpn1.key vpn2.key /etc/swanctl/private# 配置 strongswan:
vim /etc/swanctl/swanctl.conf注意 local 和 remote 需要分别指定不同的证书
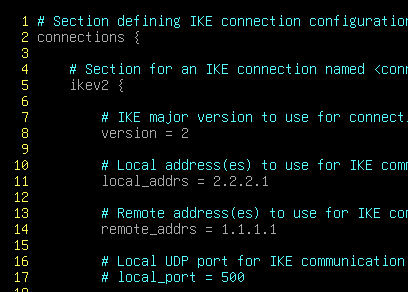
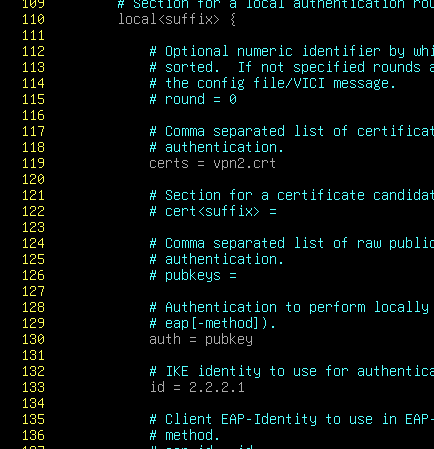
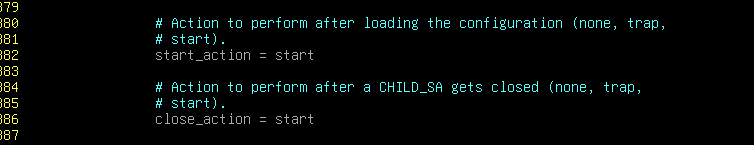
swanctl --load-all·然后选择一端配置 自动发起、断线重连:
vim /etc/swanctl/swanctl.conf