(证书)S2S VPN.note
这里需要两张不同的VPN证书
IKEv2 证书不能使用通配符来匹配VPN连接域名,一定要填写完整的域名
如果证书有多个名称,最好将VPN的连接名称放在最下面
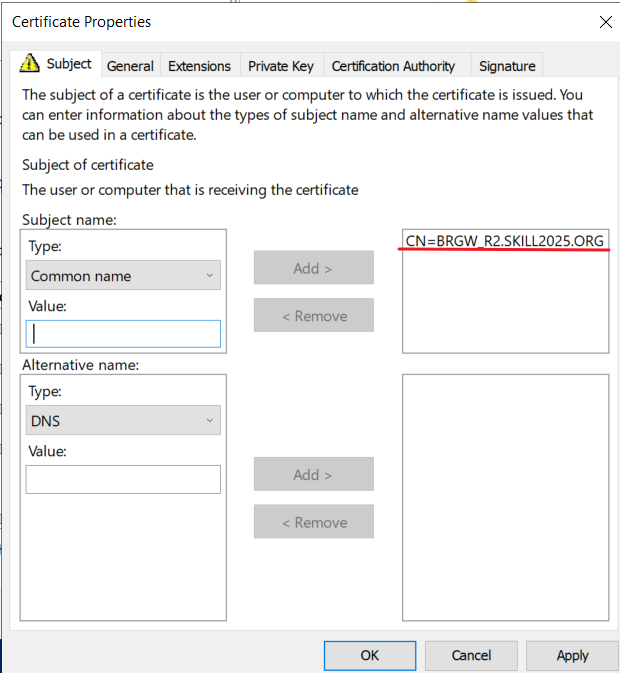
假设本地域名是 COGW_R1.SKILL2025.ORG ,对端是 BRGW_R2.SKILL2025.ORG ,那么本地就需要申请证书字段名为:COGW_R1.SKILL2025.ORG
# 2S接口名称 目标地址 都填写对端的域名
一、配置使用证书加密的 Site to Site VPN:
·(注意!!!)两端 S2S 服务器一定要信任CA根证书,否则S2S无法连接
·(注意)如果S2S机器上有其它web服务,不能申请多一张证书,(S2S)上只能够使用一张证书,如果要写其它证书字段,就全部写在一张证书中(否则证书连接不上)
1、申请证书:
S2S 机器上只能够存在一张证书(将所有字段写在一张证书中即可)
(1)创建证书模板:
·要 IPSec模板的证书(否则无法成功连接):
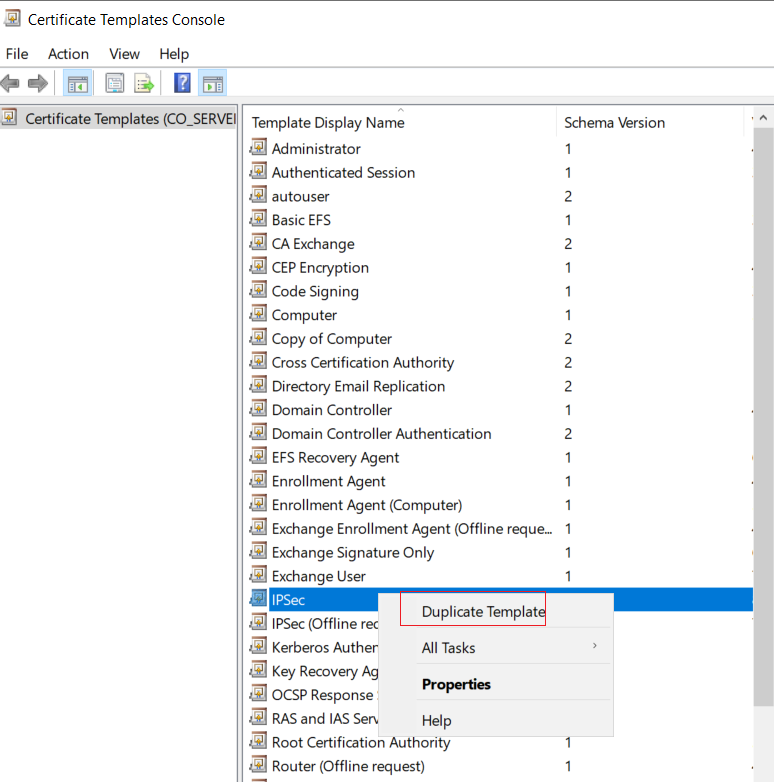
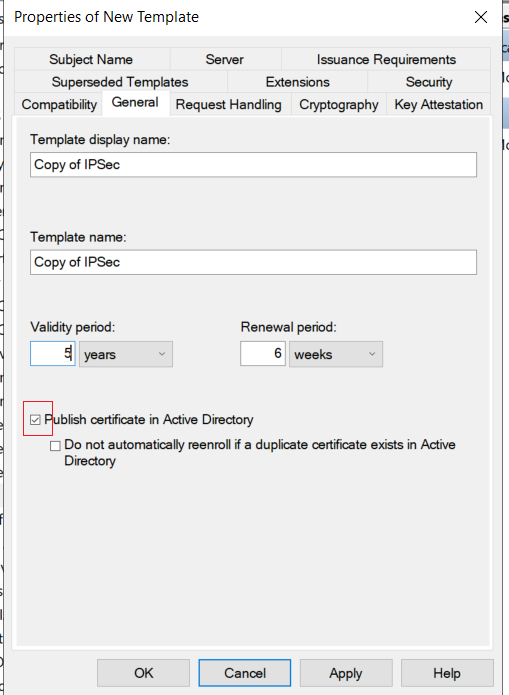
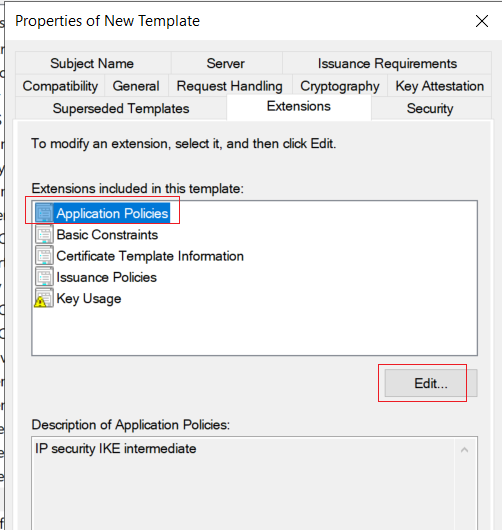
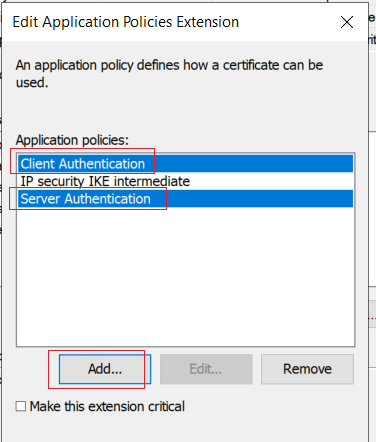
复制 ipsec模板,然后添加 服务器身份认证 和 客户端身份认证
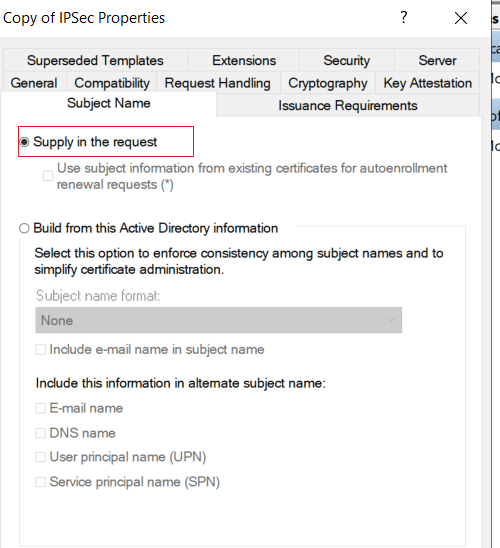
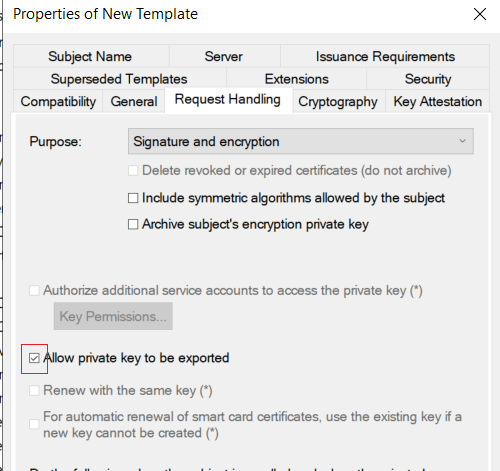
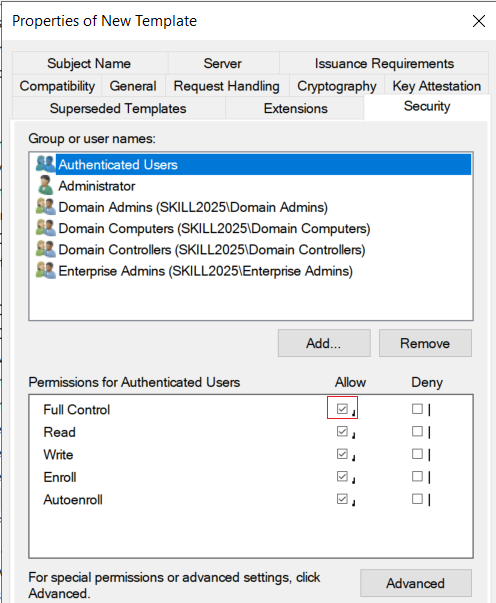
复制 IPSec 模板:
·添加 证书字段:
(2)申请两张证书:
假设本地域名是 COGW_R1.SKILL2025.ORG ,对端是 BRGW_R2.SKILL2025.ORG ,那么本地就需要申请证书字段名为:COGW_R1.SKILL2025.ORG
# 证书字段 和 S2S接口名称都填写对端的域名COGW_R1.SKILL2025.ORG:
S2S证书字段一定要严格区分大小写!!!
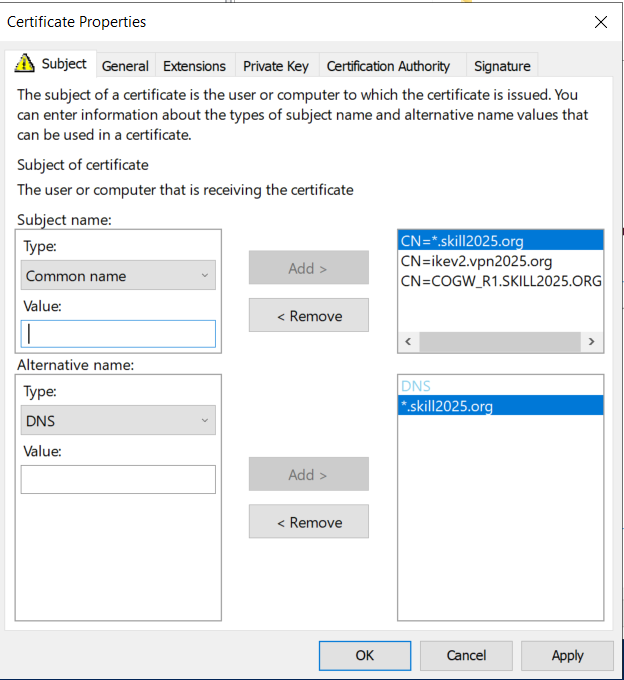
# 三个字段:
*.skill2025.org    给web使用
cogw_r1.skill2025.org    给S2S VPN使用
ikev2.skill2025.org 给ikev2 拨号VPN使用BRGW_R2.Skill2025.org
S2S证书字段一定要严格区分大小写!!!
2、配置 S2S:
前提是两台机器需要信任CA根证书
(1)COGW_R1:
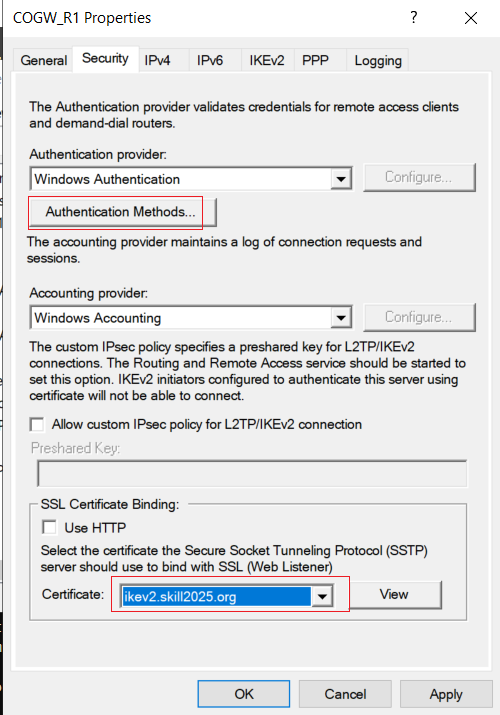
选择刚刚申请的证书,编辑身份认证方式:
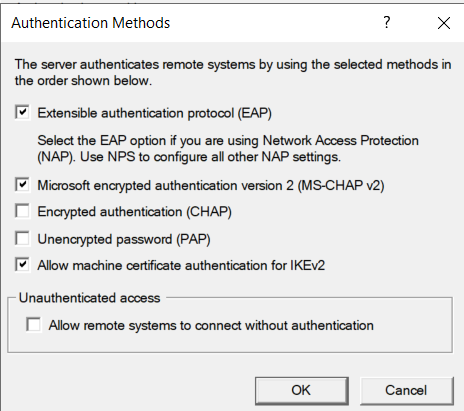
勾选允许使用机器证书为IKEv2认证:
(可选)指定IPv4地址池范围:
如果在启用时勾选了 RemoteAccess,就需要指定,否则连接时会报错,如果没有勾选,那这里就不需要指定
# 两边地址池范围最好一样
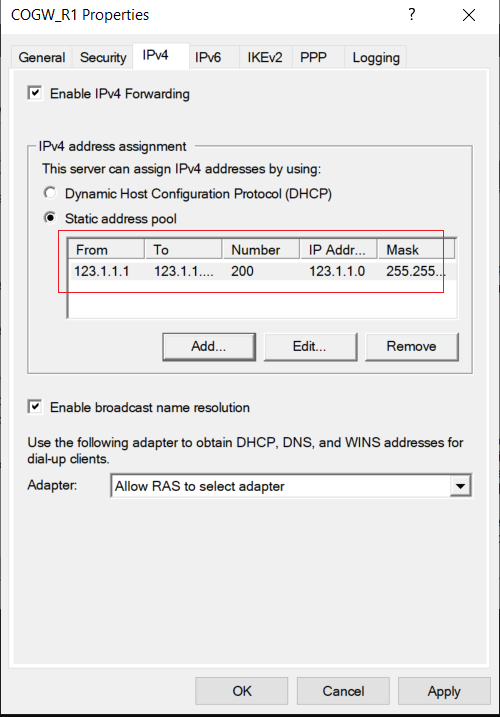
点击完成,重启 RRAS
(2)BRGW_R2:
选择刚刚申请的证书,编辑身份认证方式:
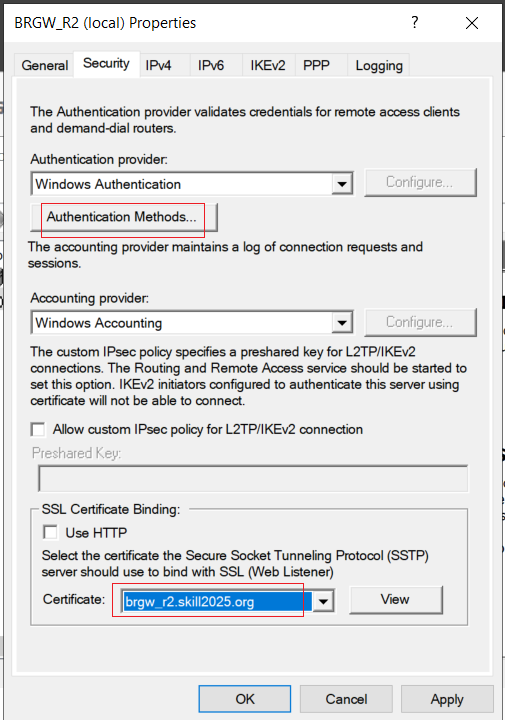
勾选允许使用机器证书为IKEv2认证:
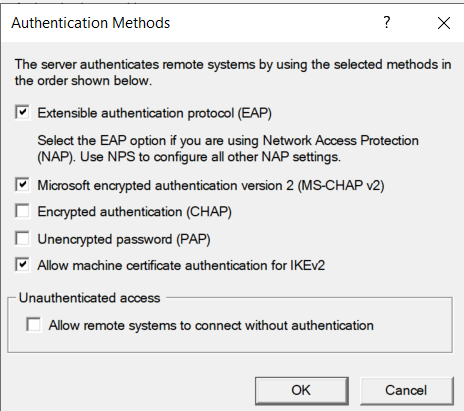
点击完成,重启 RRAS
3、创建 S2S 接口:
S2S接口名称要和 目标域名一样
(1)COGW_R1:
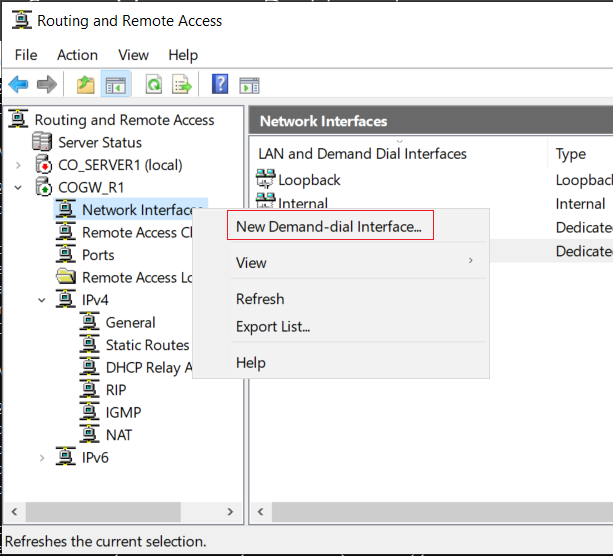
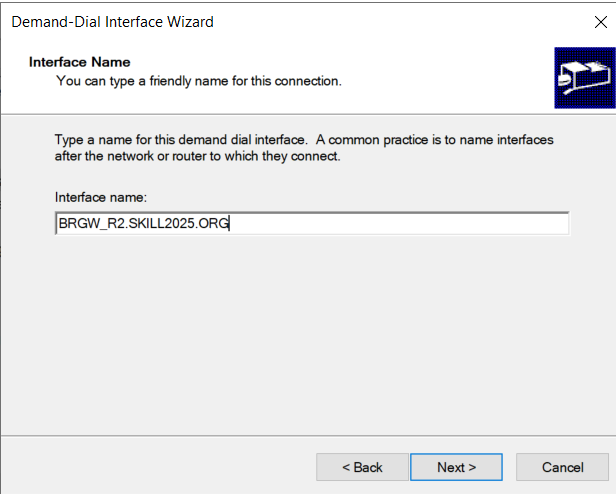
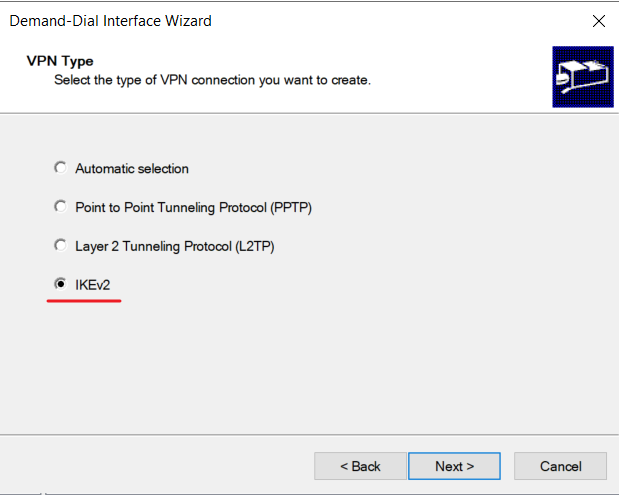
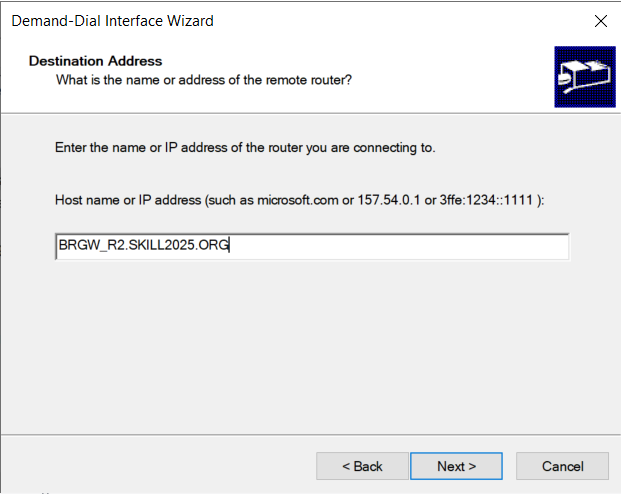
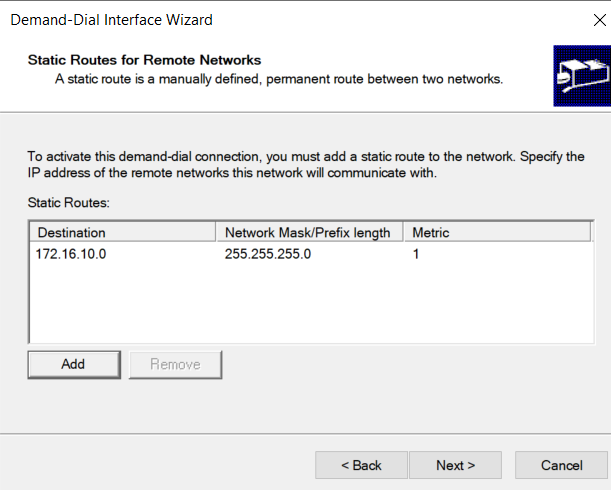
填写对端的静态路由:
用户名无需输入,直接下一步:
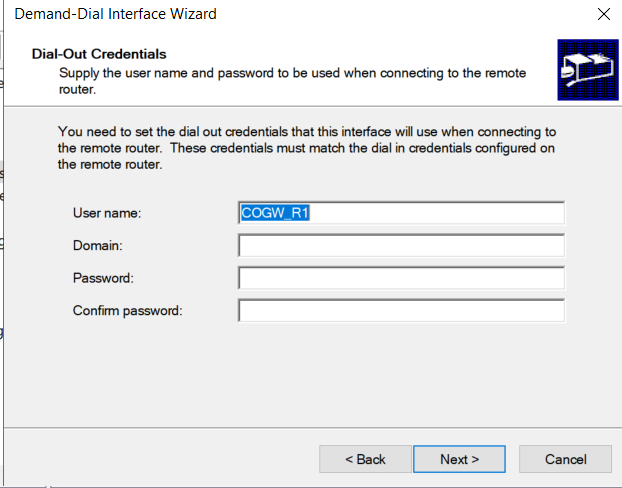
点击完成
等待对端配置完成,直接连接即可
(2)BRGW_R2:
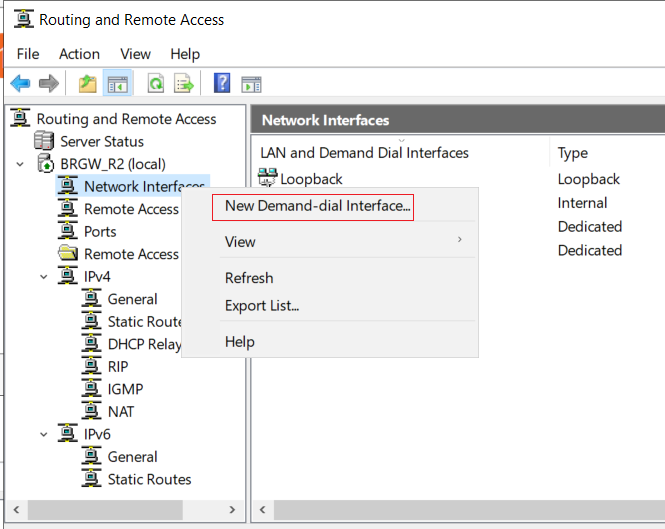
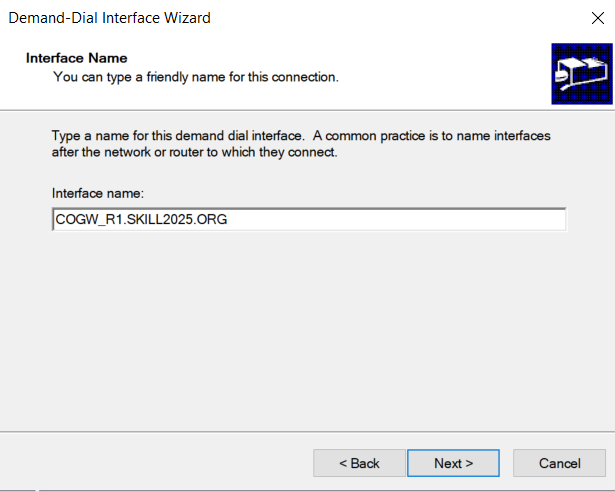
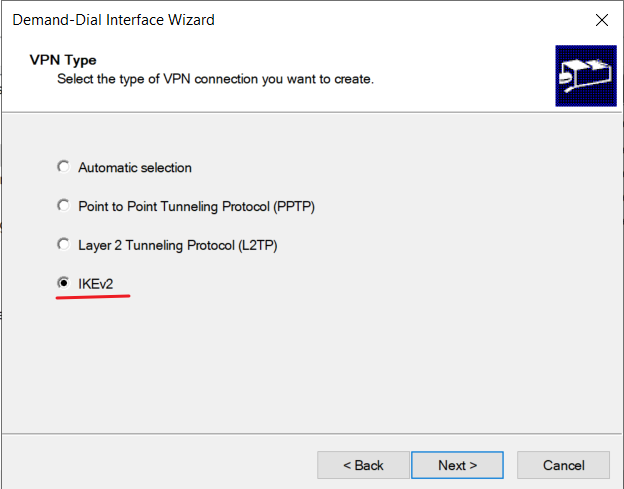
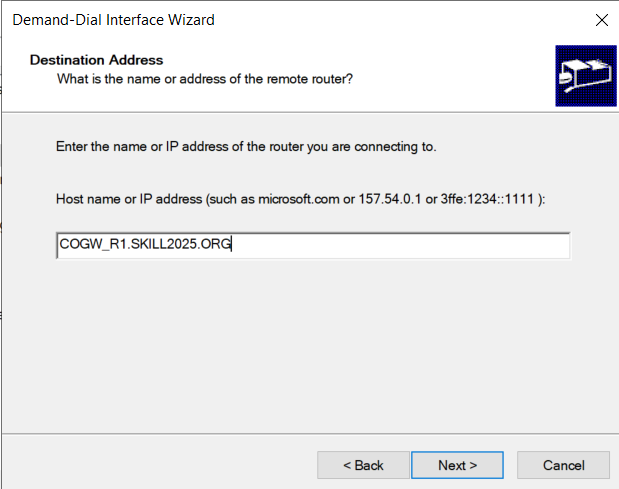
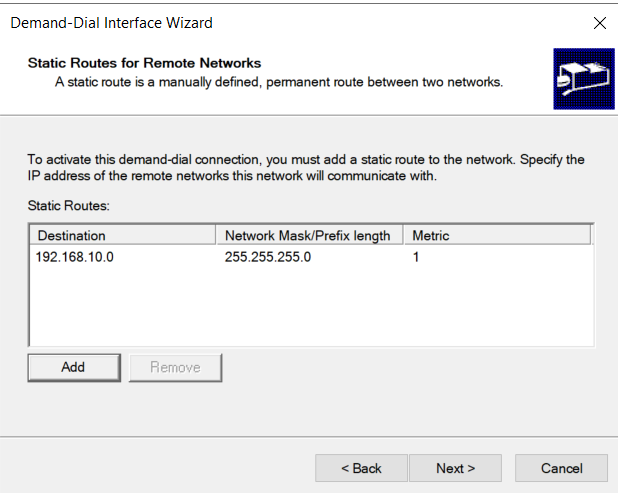
填写对端的静态路由:
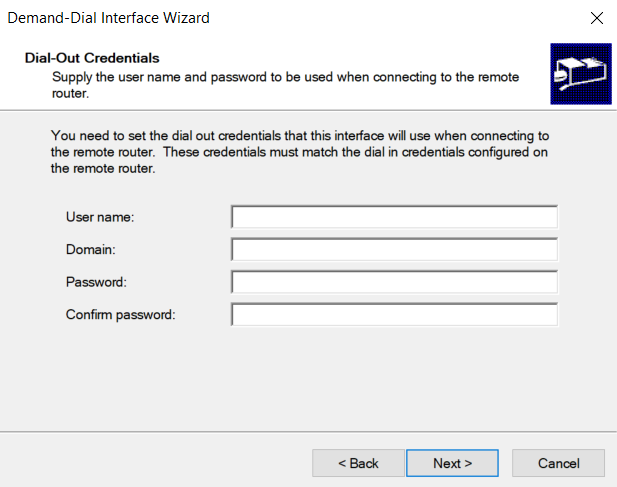
用户名无需输入,直接下一步:
点击完成
·右键连接S2S:
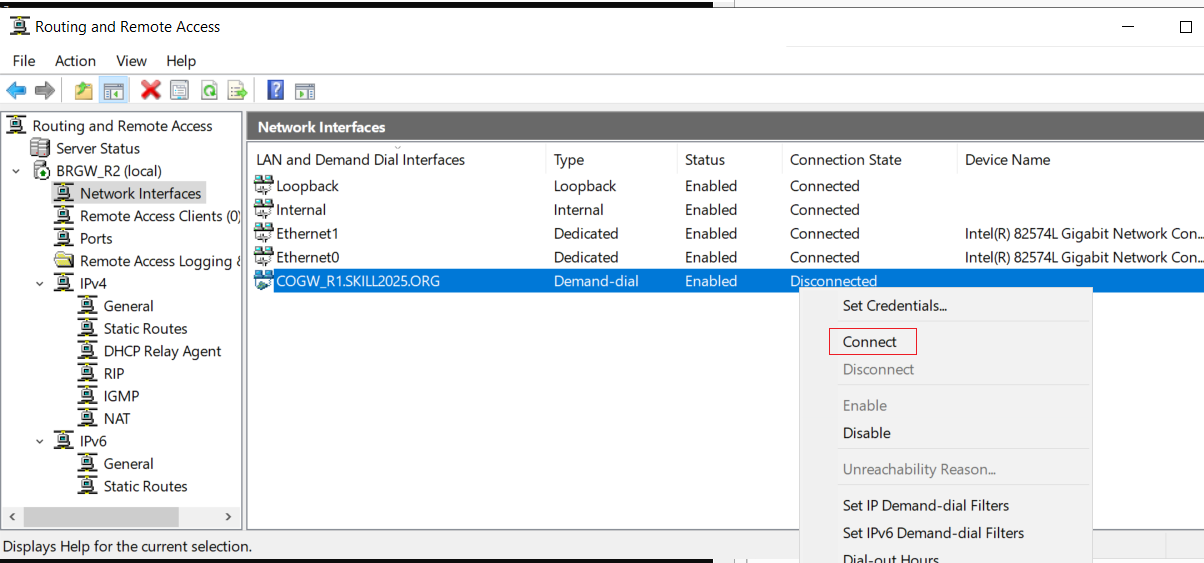
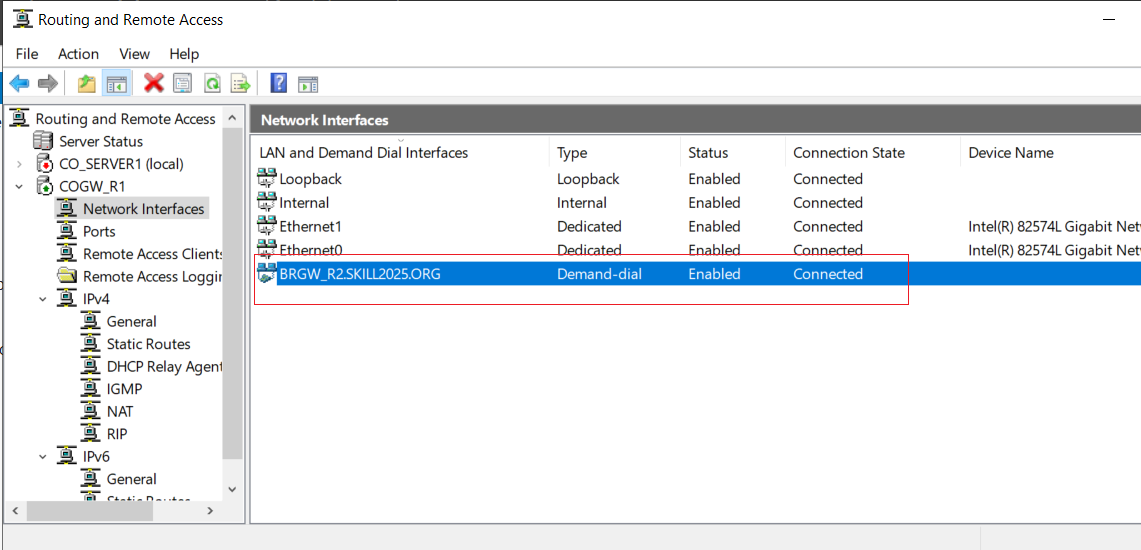
连接成功: