IOS redundancy、ASAfailover理论.note
# 参考链接:
https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/ipaddr_nat/configuration/15-mt/nat-15-mt-book/iadnat-b2b-ha.html#concept_47E7A3E28ABE41BFA09F44CE4C806902
一、redundancy理论:
·为什么要使用redundancy:
为路由、NAT等状态设计的冗余框架,在设备间同步NAT状态,目的是避免非对称路由/主备切换导致的随机不通和TCP/状态大面积重建的问题

当出口路由器有两台时,并且两台都配置NAT上网,如果只是配置简单的故障切换,会有以下几个问题:
1、当发生故障切换时,流量能够成功切换但是在旧路由器上建立的NAT映射、状态化信息都没了;用户表现为:网页卡死,下载中断,VPN掉线,将会直接中断业务
2、非对称路径导致随机不通,当流量从A路由器出去,但是回包从B路由器回,B路由器根本不知道这个连接的NAT状态信息
1、NAT box to box前提条件:
1、NAT必须手动配置,并且两个设备上的NAT配置必须相同,并且关联到同一冗余组
2、配置NAT之前,必须在两个设备上关闭RG
2、同一内网,同一外网 拓扑环境下:
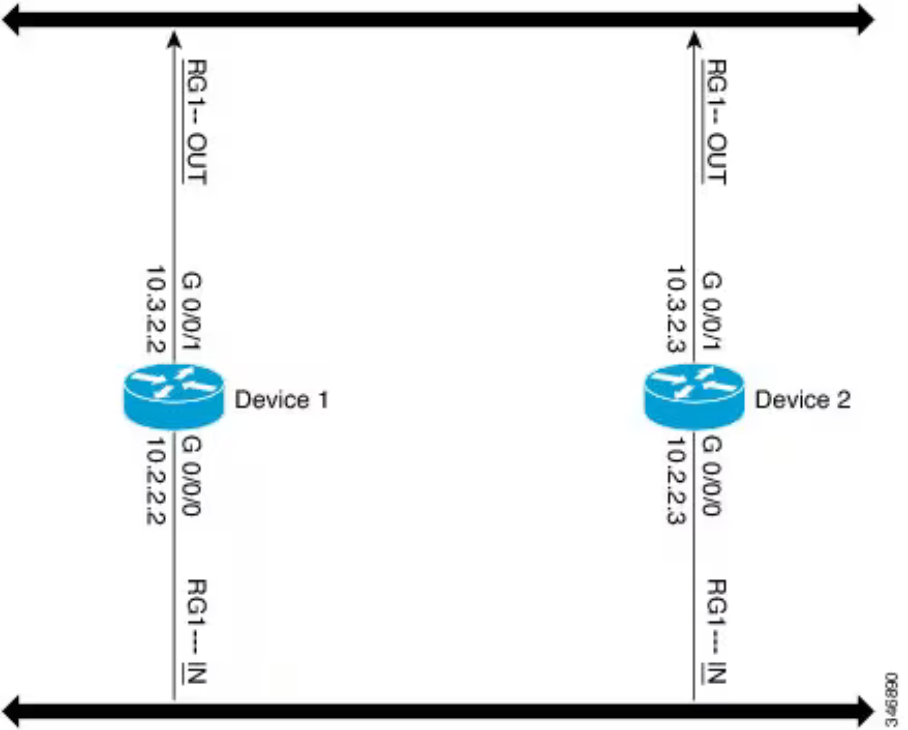
redundancy设备的内网接口和外网接口都在同一网段,同时连接内外网二层广播域,天然允许流量和回包走不同路径,在NAT场景下,会导致状态与转发路径分离,产生nat状态丢失的问题
使用redundancy之后,就可以在Device 1和Device 2之间同步NAT的状态信息,无论NAT流量从哪个设备回来,都能够读取到这个状态信息,并进行转发
3、同一内网,双外网 情况:
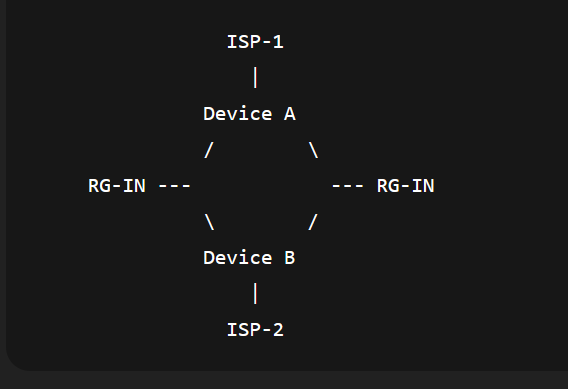
也是和上面一样的情况,回包可能会通过不同的路径,导致NAT状态丢失
配置redundancy后就能够在两台设备同步状态
二、ASA failover理论:
为防火墙设计的高可用,核心是保存连接状态连续

# failover的作用:
假设有两台ASA作为出口网关,没有配置failover,当其中一台故障或重启,经过这台ASA的流量和连接会瞬间中断,哪怕切换到另一台,TCP和NAT会话都是需要重新建立的
使用ASA failover后,能够将两台ASA设备逻辑成一台ASA防火墙,
Active:对外提供服务,处理并维护所有连接状态
Standby:实时接收状态,不主动进行转发

ASA failover同步的是运行时的状态:
1、NAT映射
2、TCP连接状态
3、UDP 会话
4、VPN、IPSec、SSL状态
5、防火墙连接列表
当Active出现问题时,standby设备立即接管角色,使用已有状态继续处理流量
·两种故障切换模式:
1、主/备 模式中,一个设备为主,一个设备为备份,备份设备不主动传递流量,当发生故障切换时,主设备切换到备份设备,备份设备切换成主设备
2、主/主 模式中,两个ASA设备都能传递网络流量。
# ASA failover 和 IOS redundancy的区别:
ASA failover是防火墙状态同步
IOS redundancy 是路由/NAT状态协调