A-Linux-1.note
·注意:
1、四台dns服务器最好配置:
allow-recursion { any; };
解题时出现客户端解析一半报错一半正确的现象
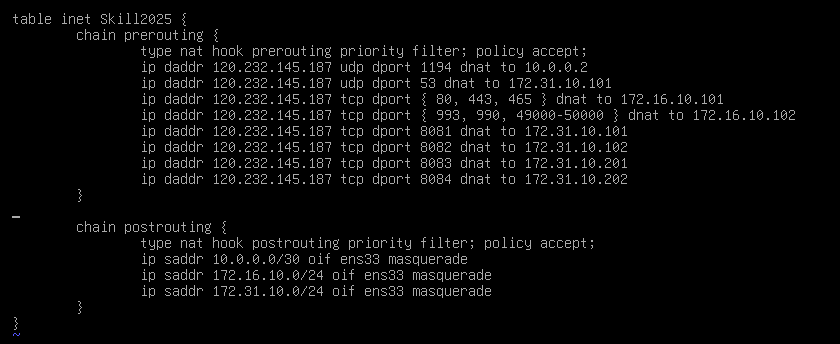
·nftables:
1、NAT:
注意是 inet 的
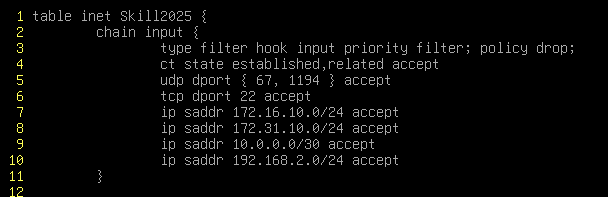
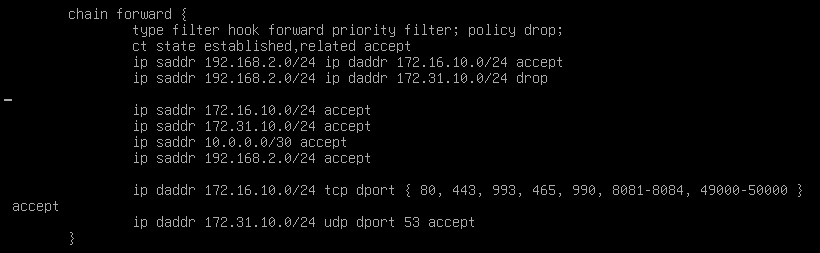
2、FW:
注意是 inet 的
三个链都是 drop的
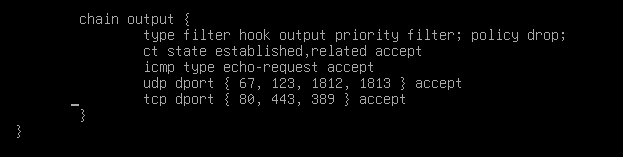
output 的 80、443 是给停机维护站点使用的
一、静态路由(router)
在router上写内网静态路由,下一跳为fw
# router:
apt install -y frr
vtysh
 conf t
  ip route 172.16.10.0 255.255.255.0 10.0.0.2
  ip route 172.31.10.0 255.255.255.0 10.0.0.2
  end
wr
exit
二、dhcp范围:
注意:因为有dhcp代理,所以这里需要 dhcp 服务器能够 ping 通客户端网段,才能够分配IP
(我这里是配置 fw的网关指向 router)
·isc-dhcp-server
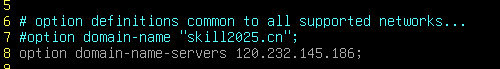
vim /etc/dhcp/dhcpd.conf
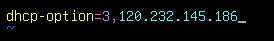
# 需要分配一个网关,不指定router即可,不然openvpn图形化连接不上、evlotion无法online
## 不要给公网客户端分配域名,否则服务测试泛解析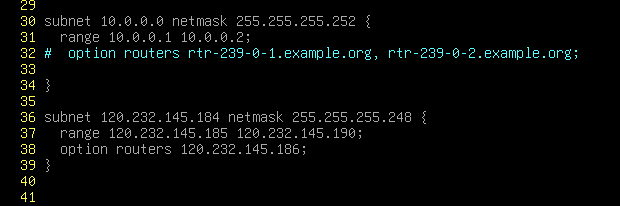
·dnsmasq:
apt install -y dnsmasq
vim /etc/dnsmasq.conf
## 使用 dhcp-range 指定地址池范围
## 使用 dhcp-host 绑定客户端MAC地址分配固定IP
## 使用 dhcp-option 6 指定客户端dns地址
## 地址范围是 120.232.145.184 - 120.232.145.190

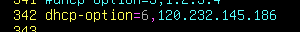
systemctl restart dnsmasq
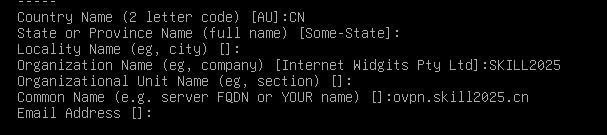
三、certificates:
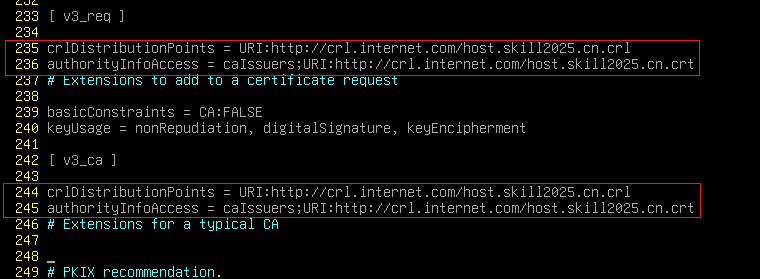
·先配置crl吊销列表(host):
vim /etc/ssl/openssl.cnf
## 这两条可以在 man x509v3_config 中查询到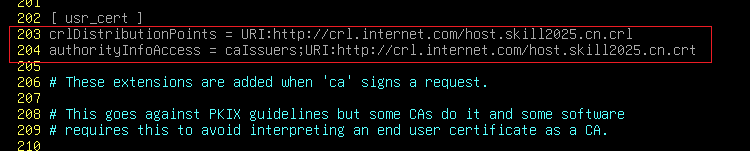
# 生成crl文件:
openssl ca -gencrl -out ca.crl

# 将crl的pem格式转换为der(否则命令无法识别):
openssl crl -in ca.crl -inform PEM -outform DER -out host.skill2025.cn.crl
## 将crl和crt文件全部拷给server服务器配置 crl网站即可
openssl.cnf:
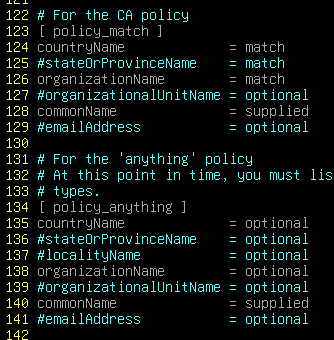
app1:

app2:

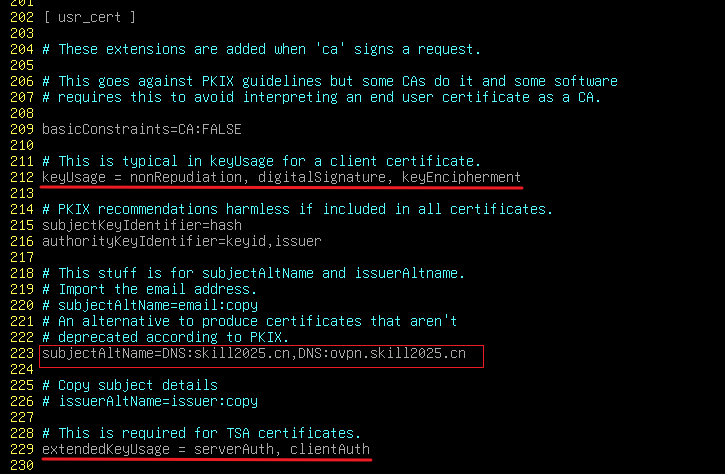
openvpn:
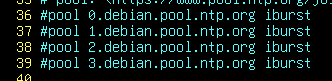
四、ntpsec:
apt install -y ntpsec
vim /etc/ntpsec/ntp.conf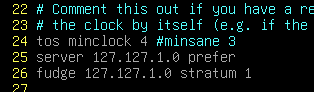
五、DNS:
1、公网dns(server):
vim /etc/bind/named.conf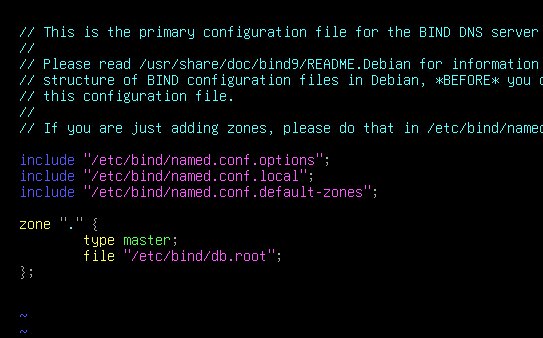
vim /etc/bind/db.root
# 因为 web需要将 二级域名重定向到 www,所以需要配置二级域名的解析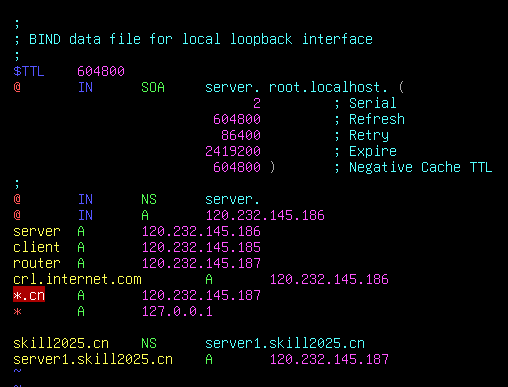
2、内网dns:
(1)master(server1):
vim /etc/bind/named.conf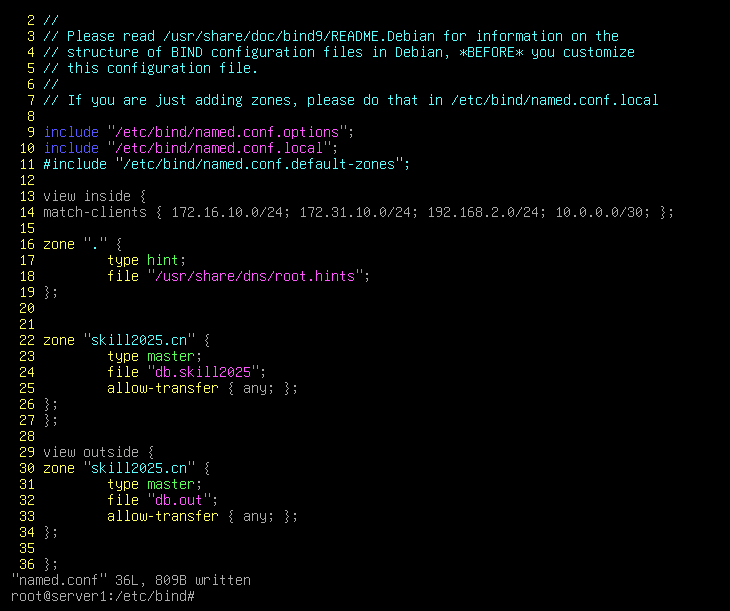
vim /etc/bind/named.conf.options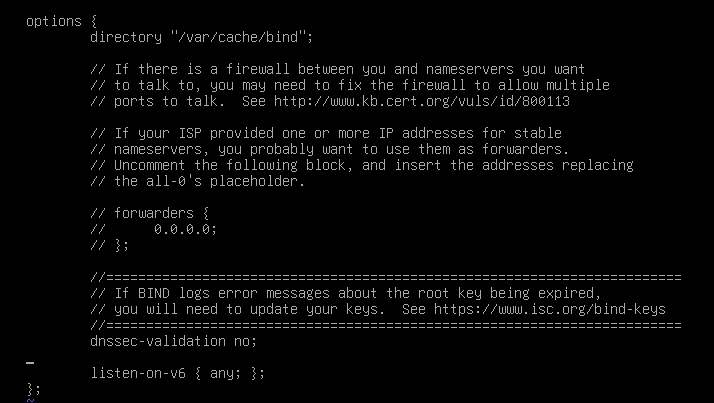
vim /var/cache/bind/db.skill2025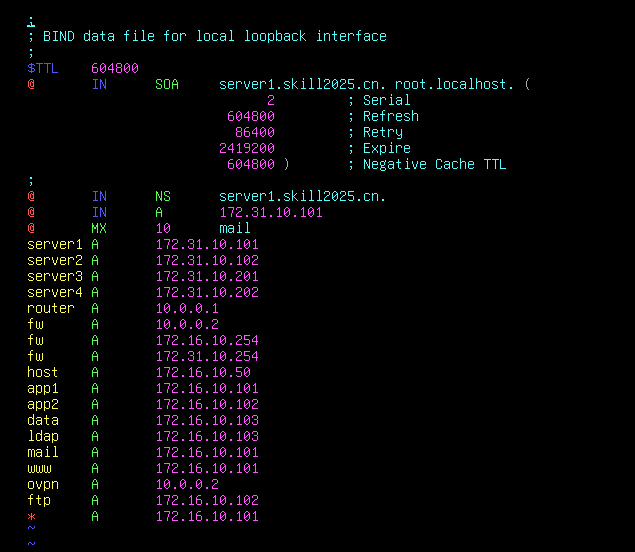
vim /etc/cache/bind/db.out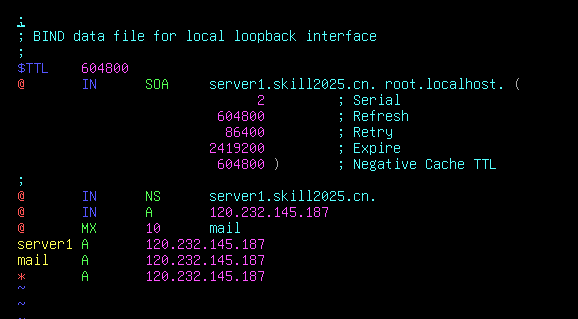
vim /usr/share/dns/root.hints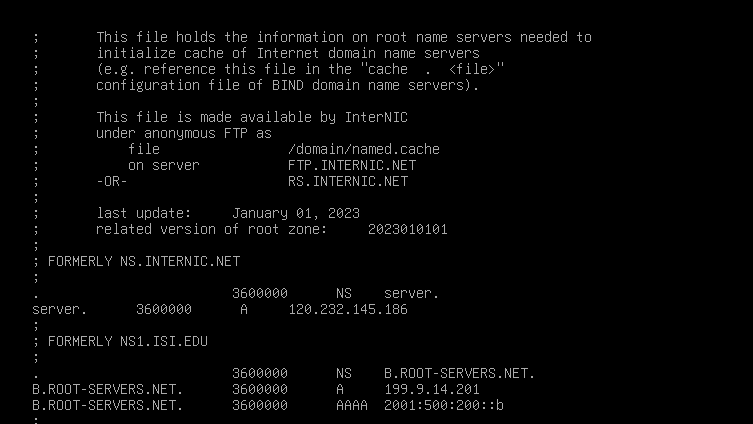
(2)slave(server2-4):
vim /etc/bind/named.conf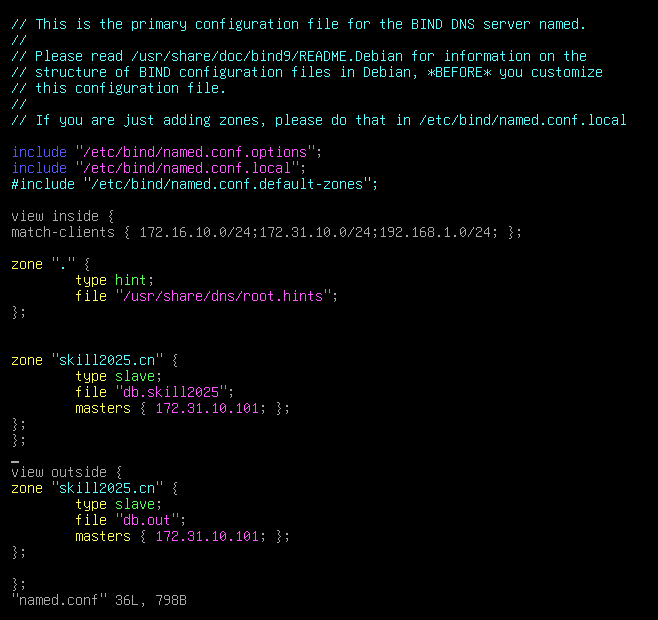
·以文本形式查看区域文件:
vim /etc/bind/named.conf.options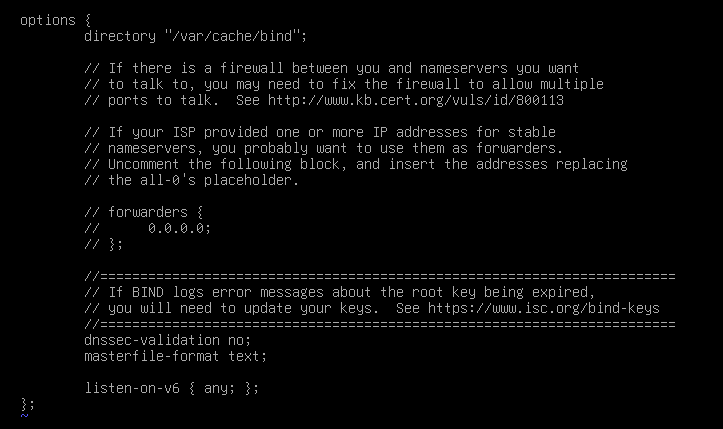
vim /usr/share/dns/root.hints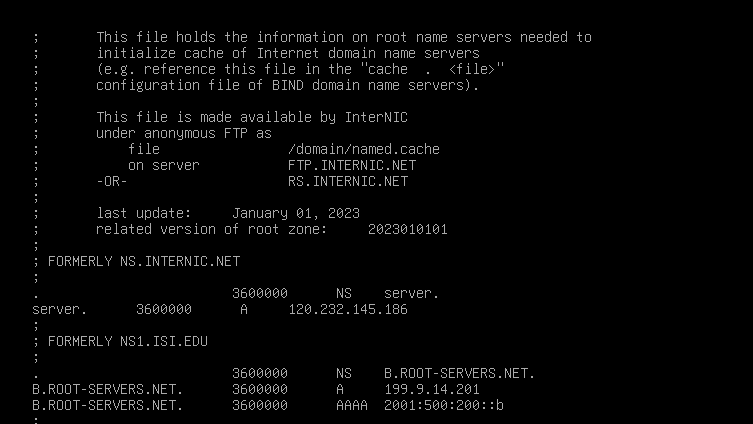
六、ldap:
去除 excel中的重复项:
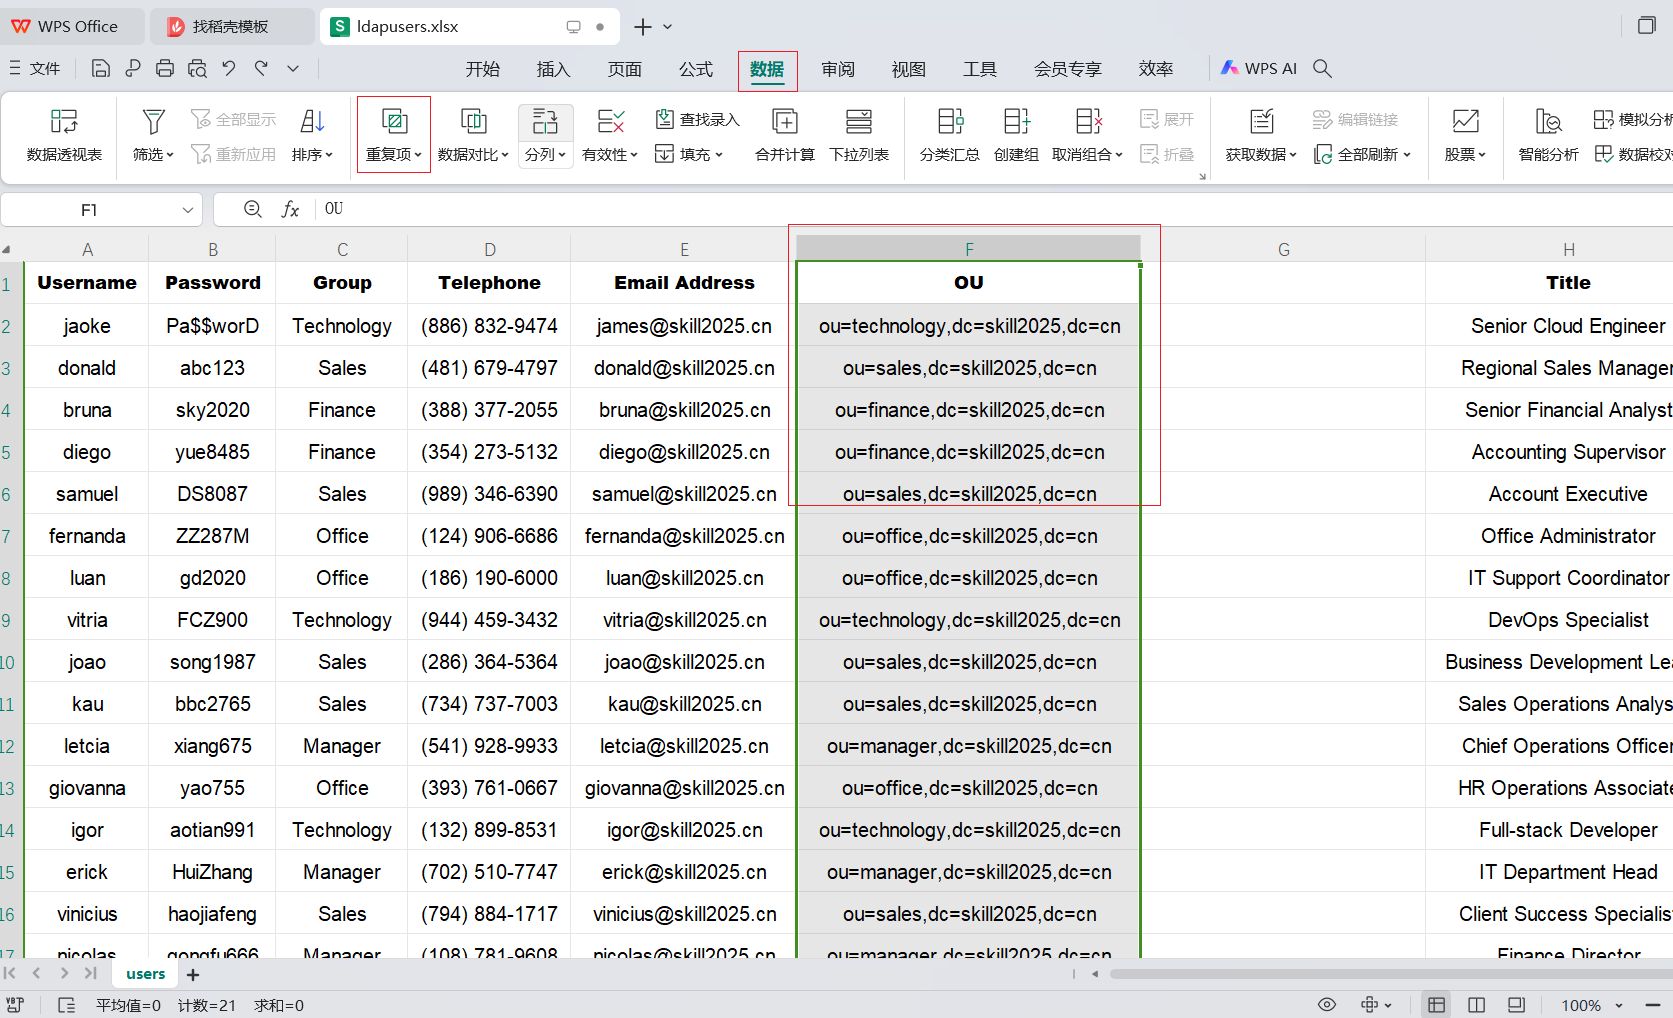
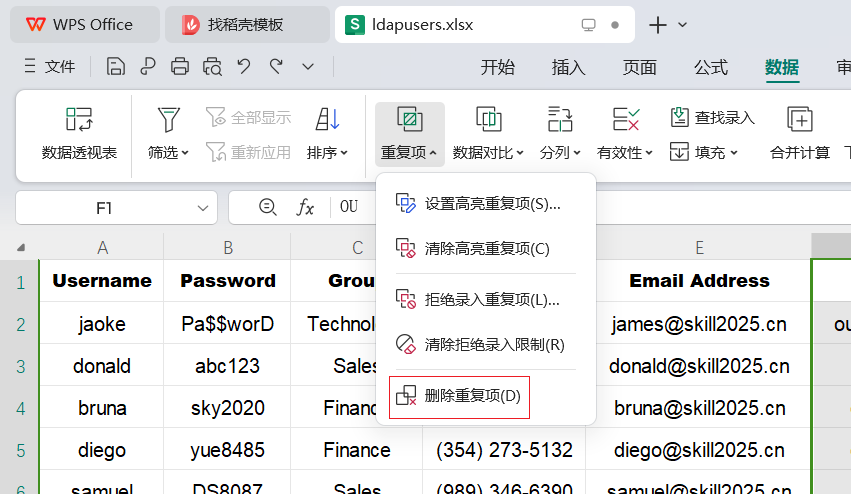
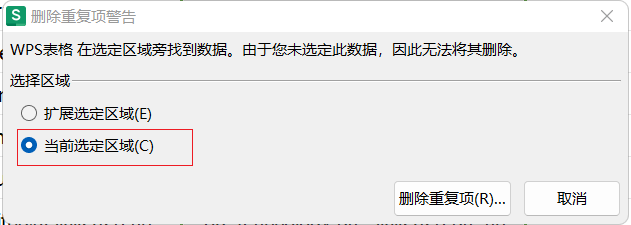
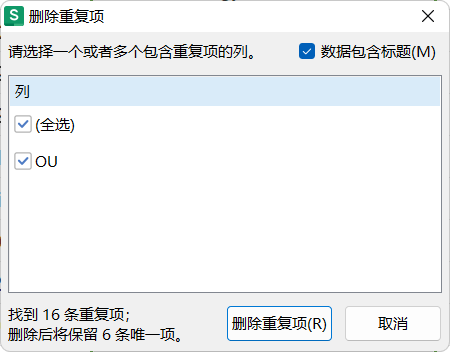
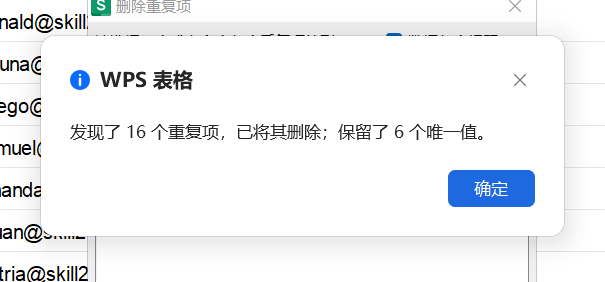
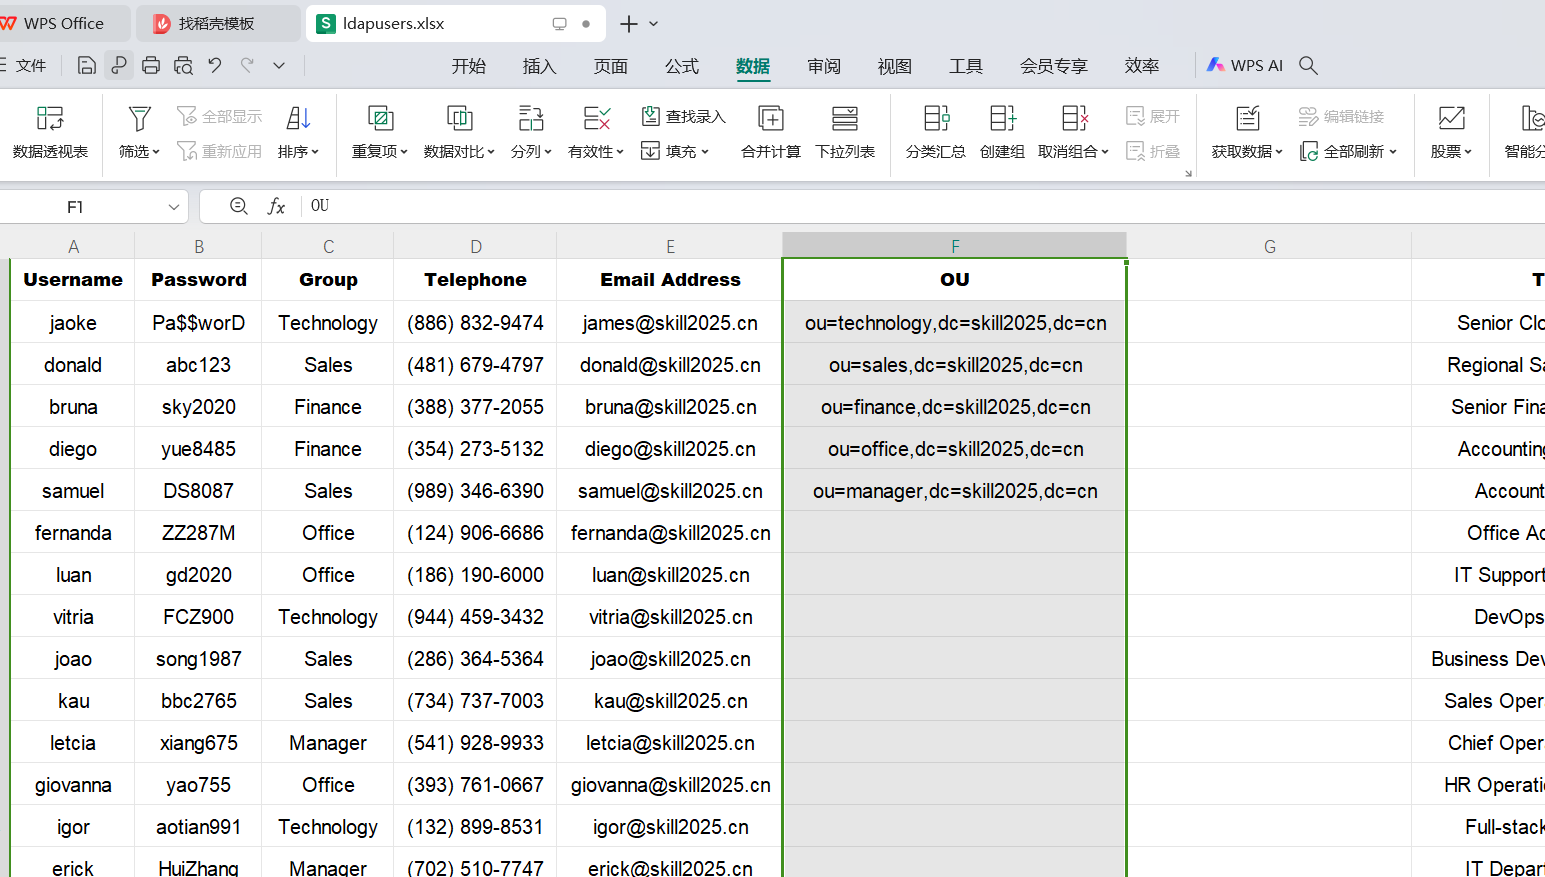
将用户表以 ; 分隔,ou字段再将 ou 和 dc 分隔
1、批量导入 OU:
vim addou.sh
# 需要将users文件中 ou=... 前面的ou=替换为空,当读取 $ou 变量时,因该仅出现 ou的名称,而不会出现 ou=...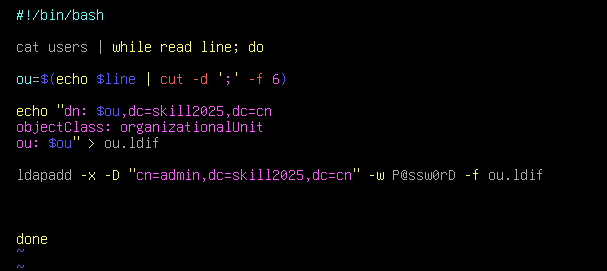
2、批量导入用户:
# 用户模板:
vim usertemp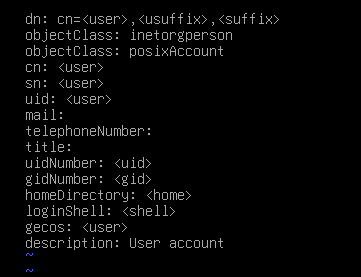
mail、telephoneNumber、title 留空即可
# 编写添加用户脚本:
vim adduser.sh
## 注意,这里使用了反斜杠转移了 "" 双引号,让它变成字符串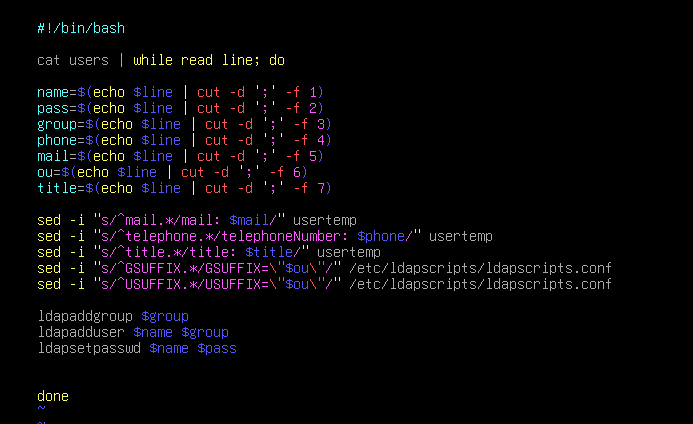
3、禁用匿名访问:
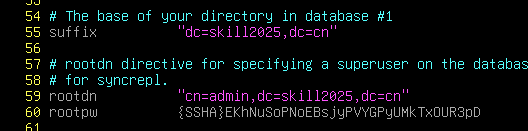
cp /usr/share/doc/slapd/examples/slapd.conf .
slappasswd >> slapd.conf
vim slapd.conf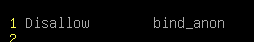
七、radius:
1、配置 radius:
apt install -y freeradius freeradius-ldap# 设置允许访问的客户端地址和预共享密钥:
vim /etc/freeradius/3.0/clients.conf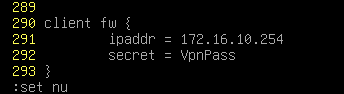
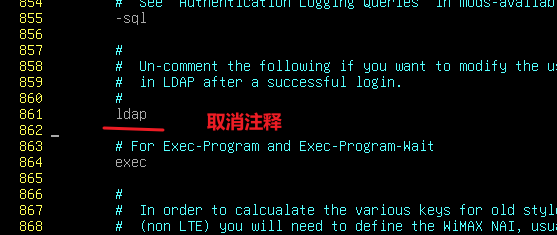
# 启用 LDAP认证:
vim /etc/freeradius/3.0/sites-enabled/defautl
## 使用 /ldap 进行搜索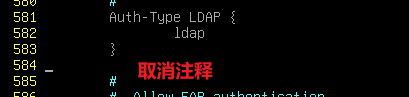
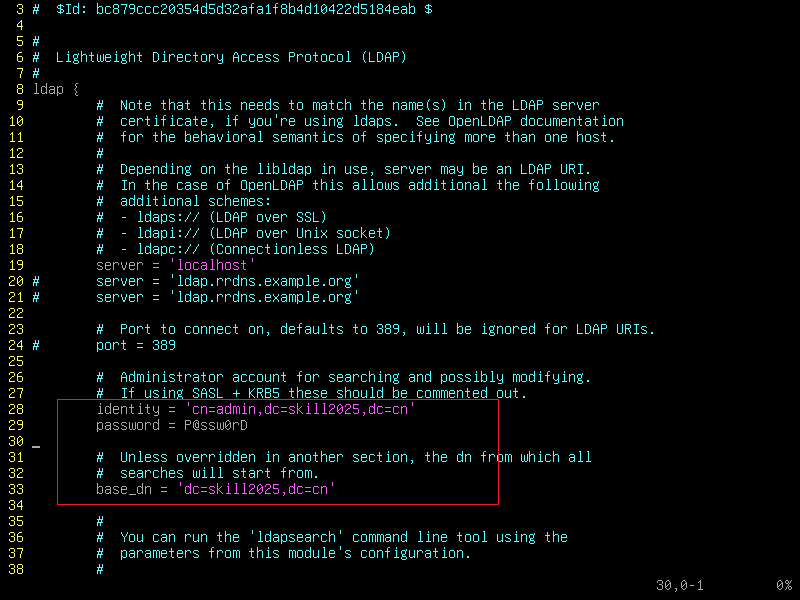
# 指定ldap服务器地址和凭据:
vim /etc/freeradius/3.0/mods-available/ldap如果允许匿名登陆就无需指定凭据,如果不允许匿名登陆就需要指定凭据
# 启用刚刚配置的 ldap配置文件:
## 创建一个软链接:
cd /etc/freeradius/3.0
ln mods-available/ldap mods-enabled
或者:
cp mods-available/ldap mods-enabled
chown freerad:freerad mods-enabled/ldap
systemctl restart freeradius
# 测试:
radtest donald abc123 localhost 1812 testing123
## 因为localhost默认的预共享密钥是 testing123,如果是客户端要连接,就要使用上面定义的预共享密钥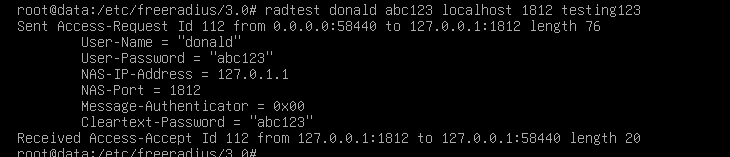
八、openvpn:
openvpn调用radius数据库:
1、server:
(1)生成 dh2048.pem(host):
openssl dhparam -out dh2048.pem 2048(2)生成 ta.key(fw):
openvpn --genkey secret ta.key(3)配置 openvpn:
# host:
scp ovpn.skill2025.cn.* dh2048.pem ca.crt root@10.0.0.2:/etc/openvpn

# fw:
apt install -y openvpn openvpn-auth-radius

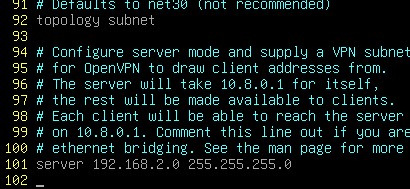
vim /etc/openvpn/server.conf
# openvpn 地址需要是 192.168.2.0/24 因为防火墙上面定义了地址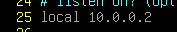
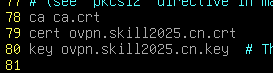
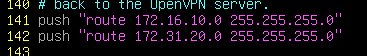
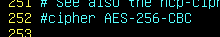

调用 radius认证模块,调用radius配置文件
(4)配置 连接radius:
cp /usr/share/doc/openvpn-auth-radius/examples/radiusplugin.cnf .
vim radiusplugin.cnf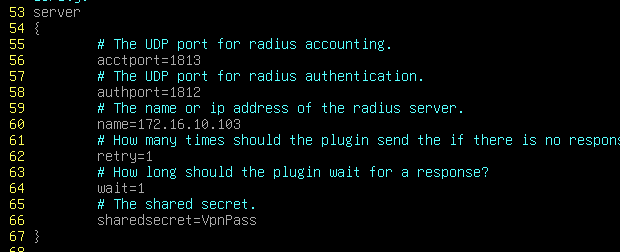
systemctl restart openvpn
2、client:
(1)配置 client:
apt install -y openvpn
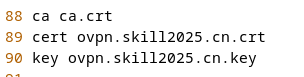
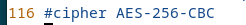
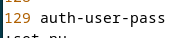
vim /etc/openvpn/OVPN-Adpt.conf
# 防止dns记录出现问题,ovpn.skill2025.cn 直接写在 hosts里面(dns记录也需要配置)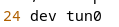

(2)图形化连接:
apt install -y network-manger-openvpn-gnome

nmcli connection import type openvpn file OVPN-Adpt.conf
然后先预先输入一个ldap用户和密码:
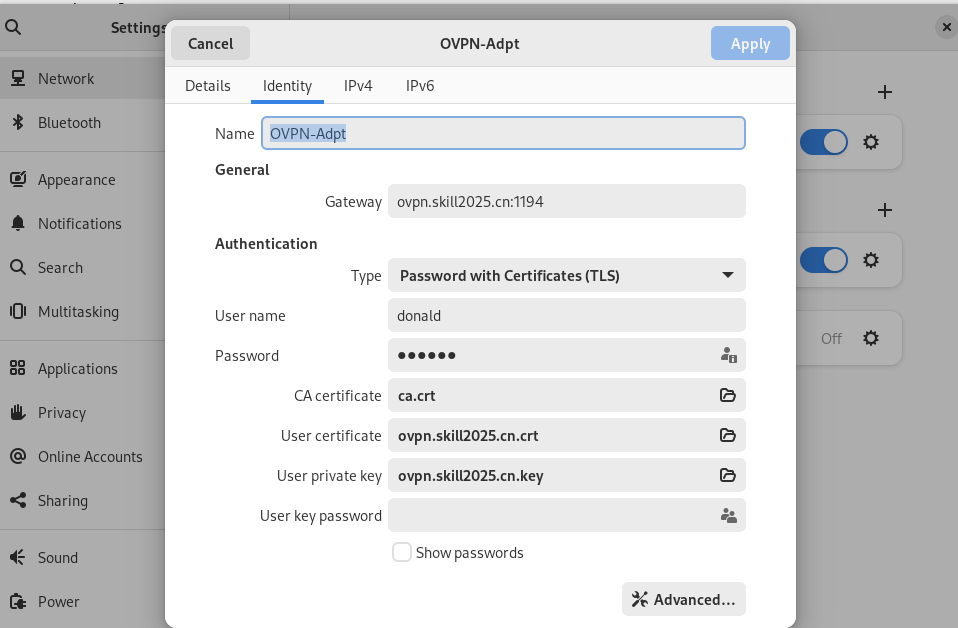
配置完成
九、RAID、LVM、NFS(data):
如果题目需要为磁盘创建分区:
1、RAID:
apt install -y mdadm
mdadm -C /dev/md1 -l10 -n4 -x1 /dev/sd[bcdef]
mdadm -Ds >> /etc/mdadm/mdadm.conf
update-initramfs -u
2、LVM:
pvcreate /dev/md1
vgcreate vg0 /dev/md1
lvcreate -L 1.99g -n lv0 vg0
lsblk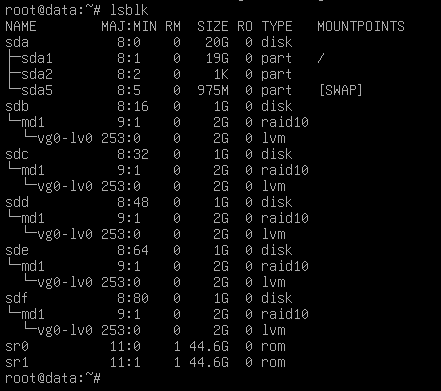
# 如果要格式化为xfs格式,就需要安装 xfsdump,然后使用 mkfs.xfs 来格式化
mkfs.ext4 /dev/vg0/lv0
mkdir /data
vim /etc/fstab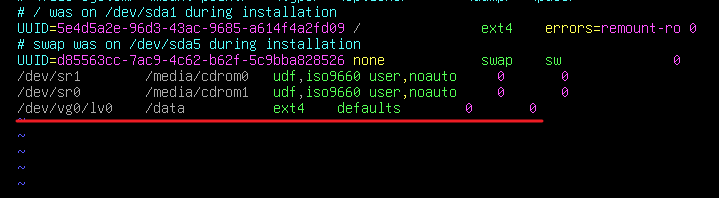
mount -a
3、nfs:
mkdir /data/web /data/ftp
apt install -y nfs-kernel-server
vim /etc/exports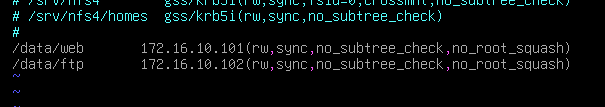
exportfs -av·客户挂载:
app1:
mkdir -p /htdocs/html
vim /etc/fstab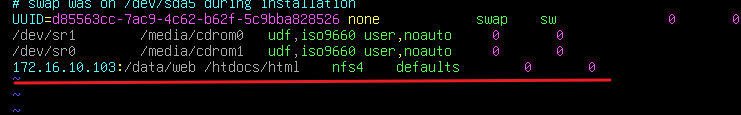
mount -a
app2:
mkdir -p /htdocs/ftp
vim /etc/fstab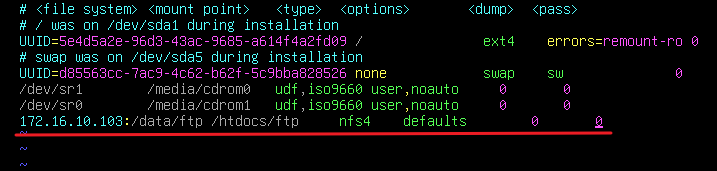
mount -a