CES、CEP.note
# CEP: Certificate Enrollment Policy Web Service1、配置 CEP:
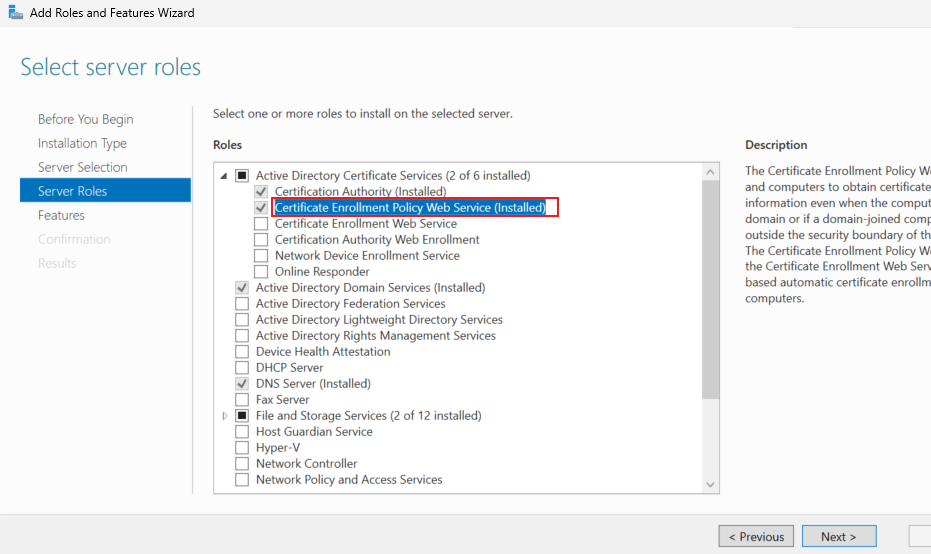
安装CEP:
# 配置时可以选择三种认证方式:
1、Windows intergrated authentication    //仅适用于AD域内客户端(域内客户端自动认证)
2、Client certificate authentication    //适用于已经有用户证书的客户端(类似Web的SSL要求)
3、User name and password    //适用于所有,使用域用户进行登陆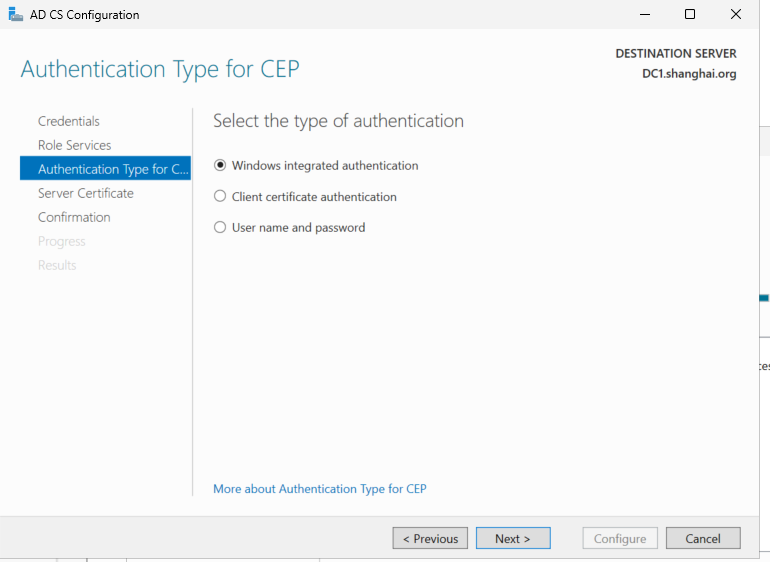
如果选择用户名密码认证,可以申请用户证书或计算机证书
如果选择 客户端证书认证,计算机模板和用户模板都能访问,但是需要分别配置,并且分别需要两张证书:一张用户证书、一张计算机证书
Windwos intergrated认证也是计算机证书模板和用户证书模板都能申请(域内客户端直接走域内访问)
(1)选择域用户认证方式:
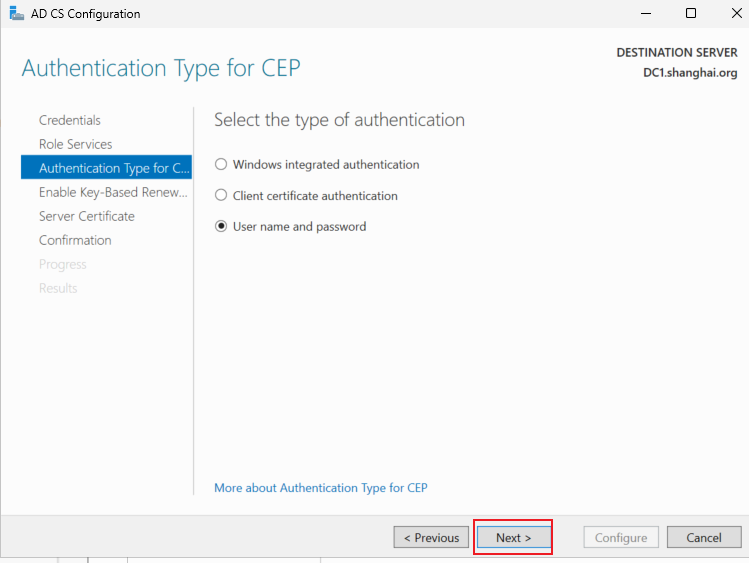
这个实际上就是开启 IIS 的 Windows身份认证
如果已经有证书可以直接选择,没有证书先选择下面的,后面再添加(在IIS中绑定即可)
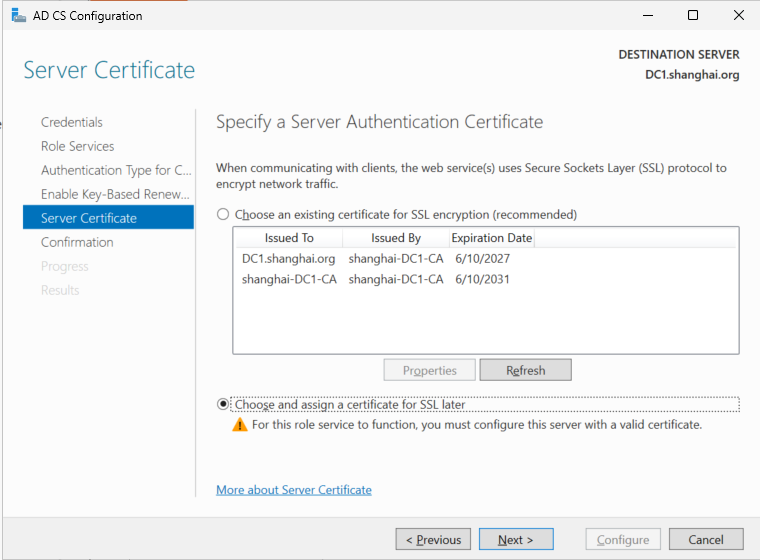
(2)选择客户端证书身份认证:
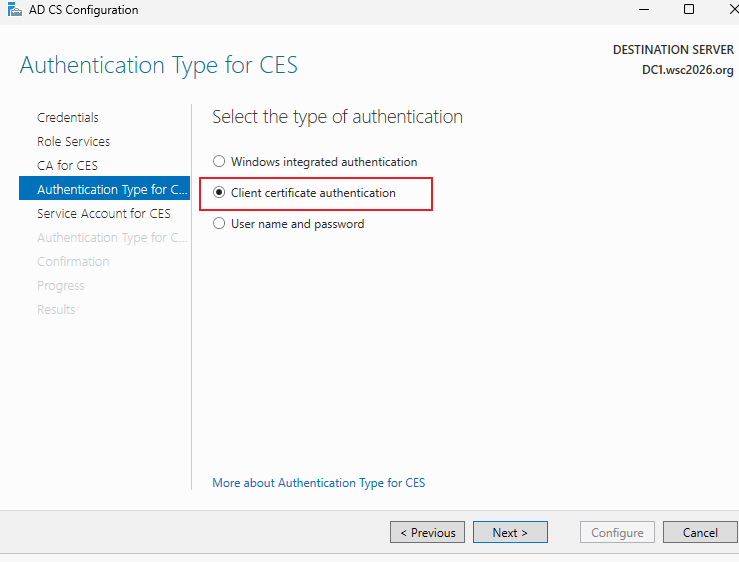
这个实际就是开启 IIS的 SSL要求
2、配置 CES:
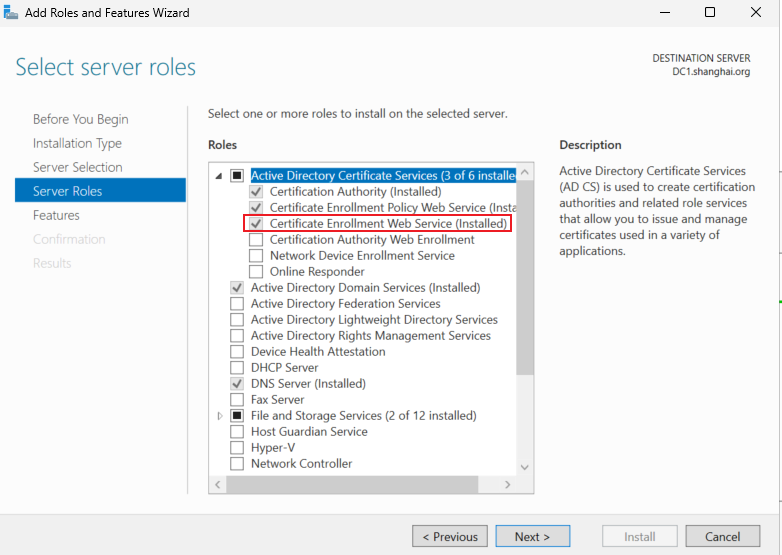
同样可以选择三种认证方式:
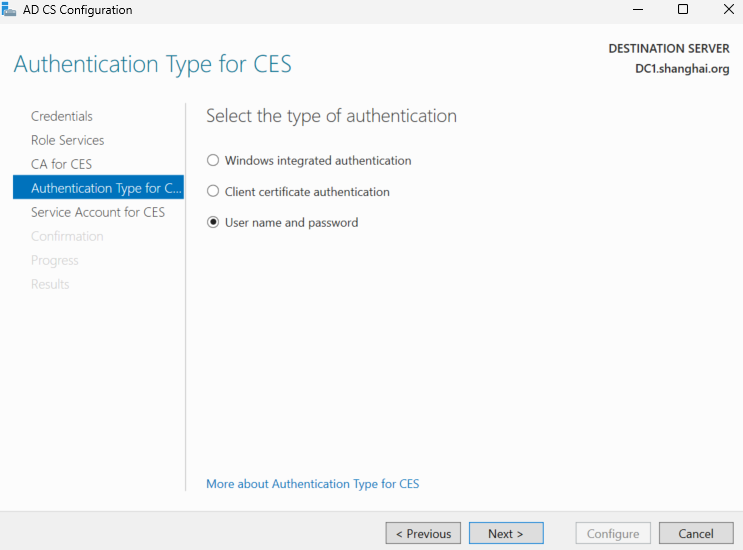
若题目没有强制要求,认证方式建议与CEP一样
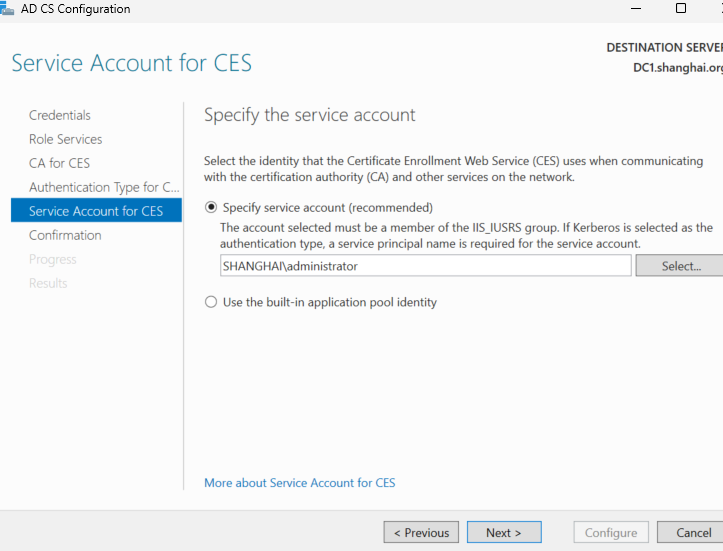
需要指定CES使用的用户身份(该用户必须在 IIS_IUSRS组中):
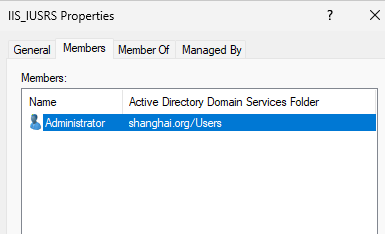
先将一个用户加入 IIS_IUSRS组(IIS_IUSRS是本地组):
这里选择管理员用户,如果题目要求指定其他普通用户,并且该CES处于DC上,那么就需要将用户额外再加入管理员组,让它能够本地登陆DC
·如果CES是Server Core:
使用命令加组(IIS_IUSRS是本地组)

3、创建 用户证书模板:
要允许前面定义的用户的读取、注册权限
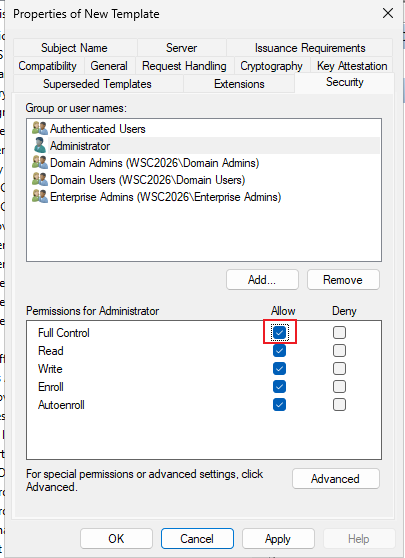
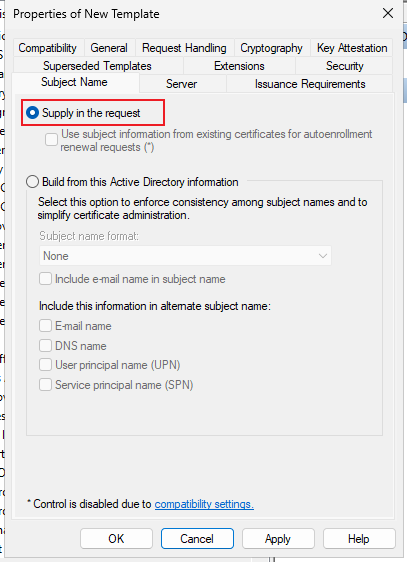
Subject Name 必须选择 Supply in the request
不能选择 Build from this Active Directory information,因为外网客户端不在域内,没有AD信息
4、外网客户端访问CEP:
前提是配置好了CES 和 CEP
certmgr.msc
可以看到是没有可申请证书的:
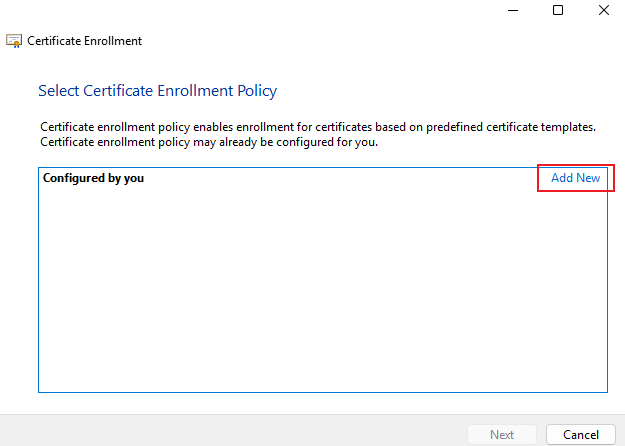
点击 Add New:
输入 CEP 的URL:
认证方式选择上面CEP配置的认证方式:
# 输入CEP的 URL:
## 注意这里不能输入CES的
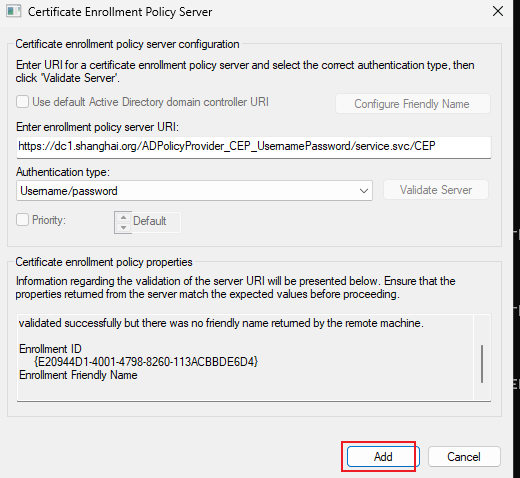
https://dc1.shanghai.org/ADPolicyProvider_CEP_UsernamePassword/service.svc/CEP
1)用户名密码认证:
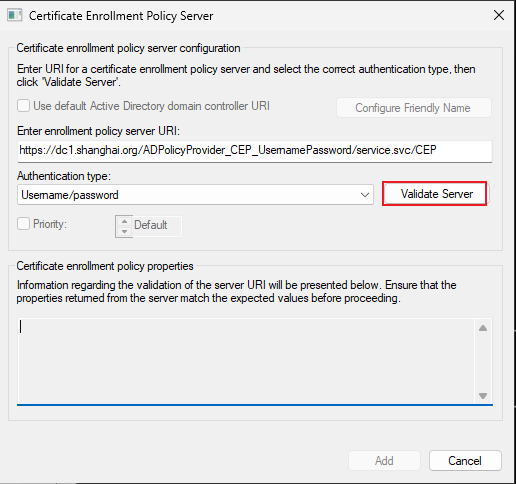
点击 Validate Server
如果认证方式是 Username/Password,这里就会弹出身份认证框
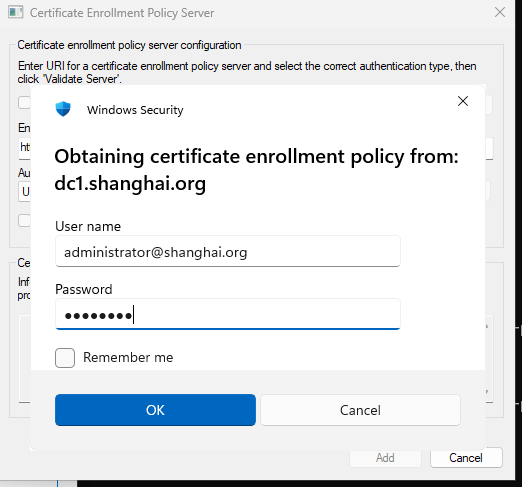
认证成功后点击 Add 添加:
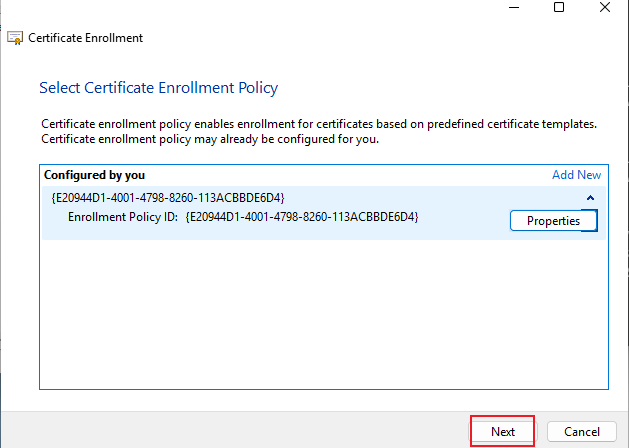
然后点击next下一步:
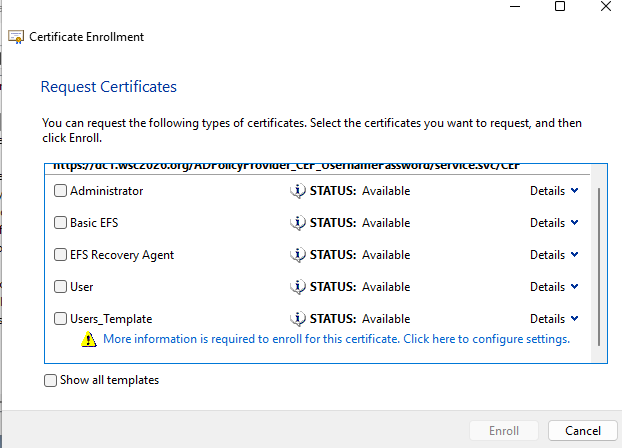
可以看到证书模板:
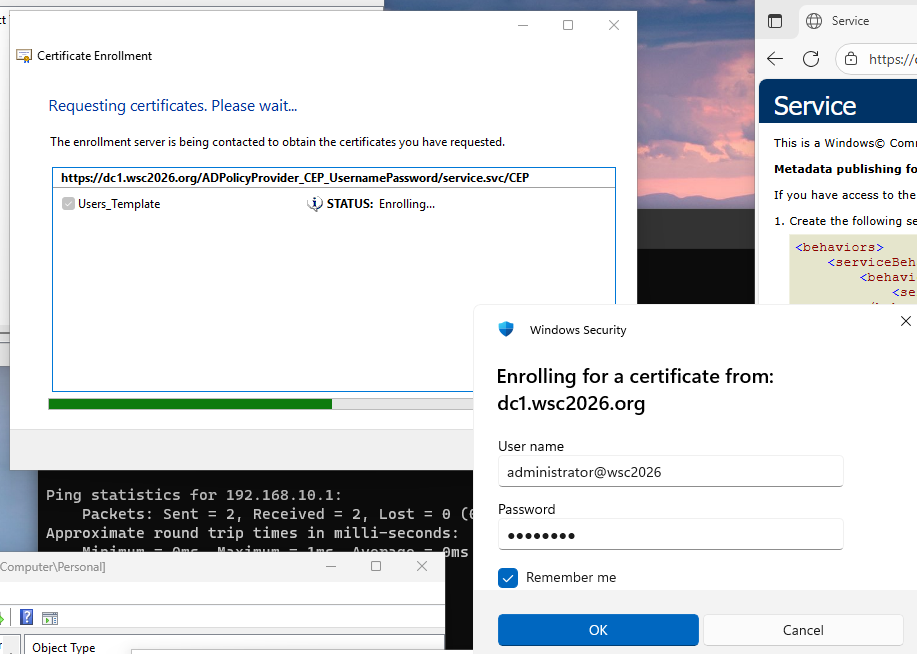
我们进行证书申请,证书申请时会触发CES选择的身份认证方法,我们上面选择的是用户名密码,因此需要再输入一遍用户名密码
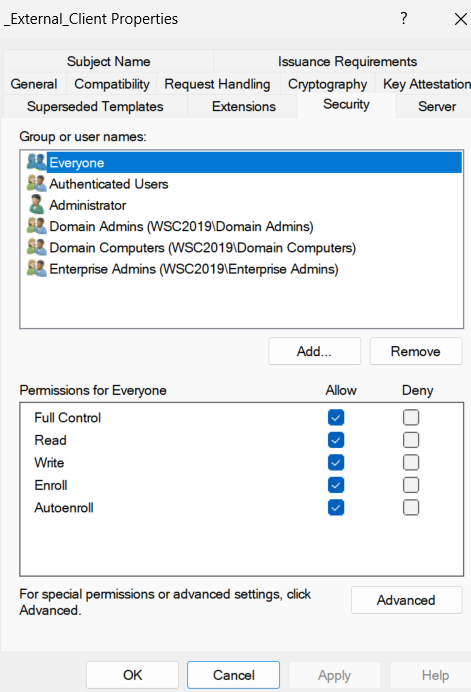
·如果要让用户能够申请计算机证书(用户名密码认证方式):
需要在模板中基于everyone 读取的权限
2)客户端证书认证:
客户端本地需要有一张用户证书,需要有私钥
·选择这个方式之后需要修改配置:
## 这个命令是否需要不确定,因为当时报错同时配置了,先放在这里,避免真的需要配置他
Install-WindowsFeature Web-Server,Web-Asp-Net45,Web-Net-Ext45,Web-ISAPI-Ext,Web-ISAPI-Filter,Web-Windows-Auth,Web-Basic-Auth,Web-Client-Auth,NET-WCF-HTTP-Activation45
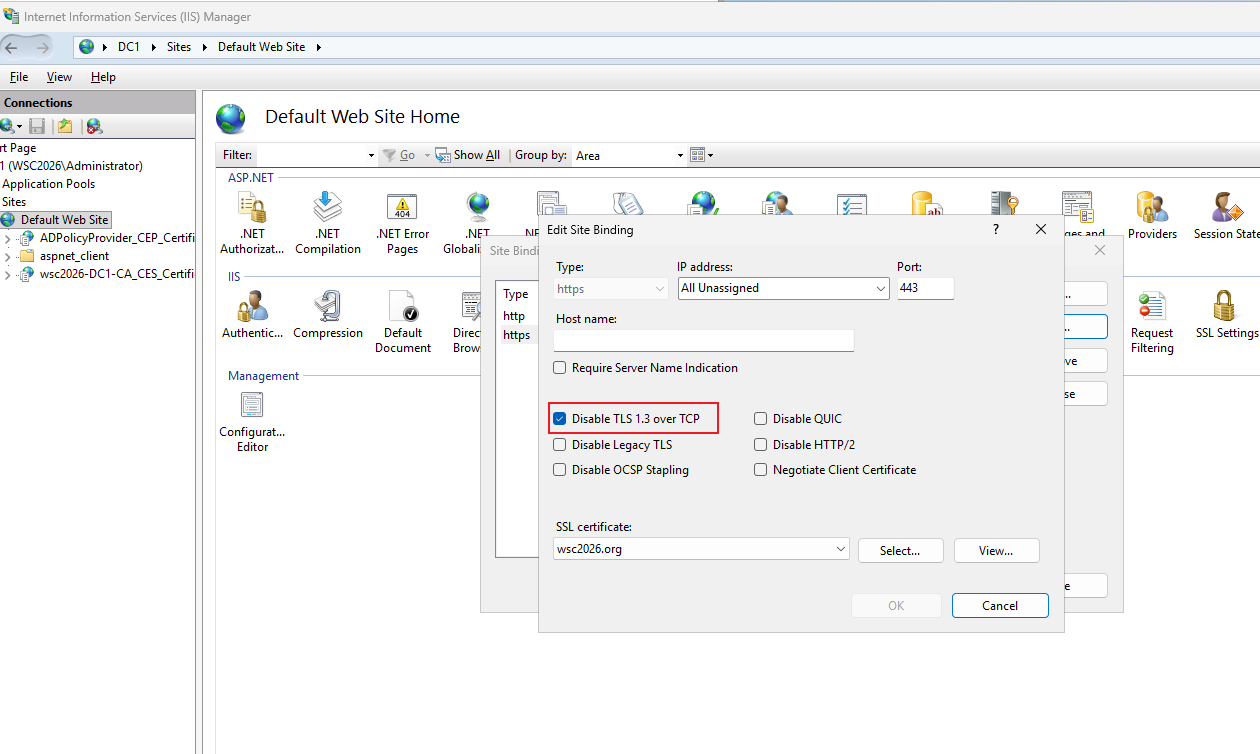
需要在CES服务器上禁用 TLS 1.3,否则不会弹出要求 TLS证书,会直接报错500:
(1)申请计算机证书:
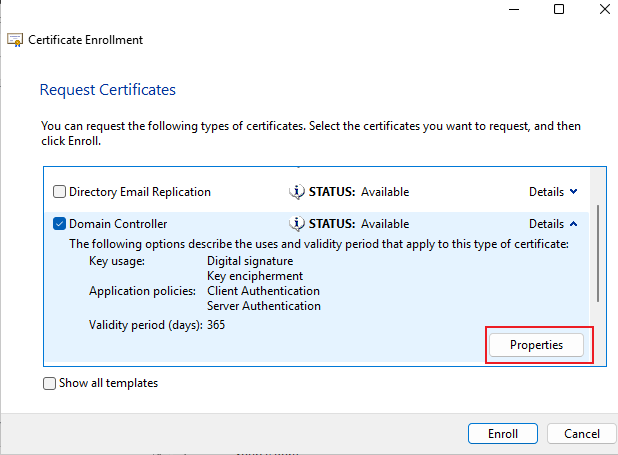
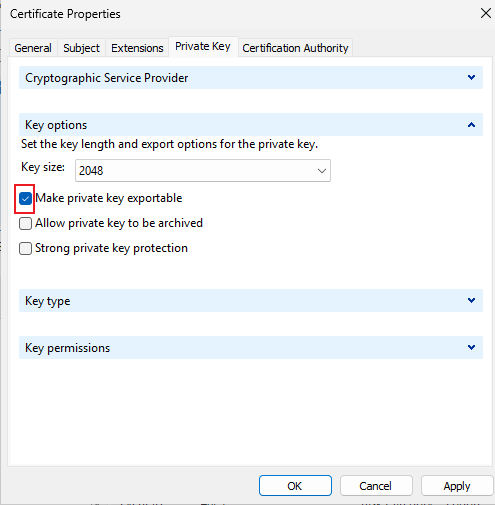
先在CA上创建并申请一张计算机证书,并导出私钥,CN名称为当前DC FQDN:
·注意:这些证书必须用那种自动生成CN名称的,否则需要手动配置一下证书映射
默认是有一张,但是那张导不出私钥
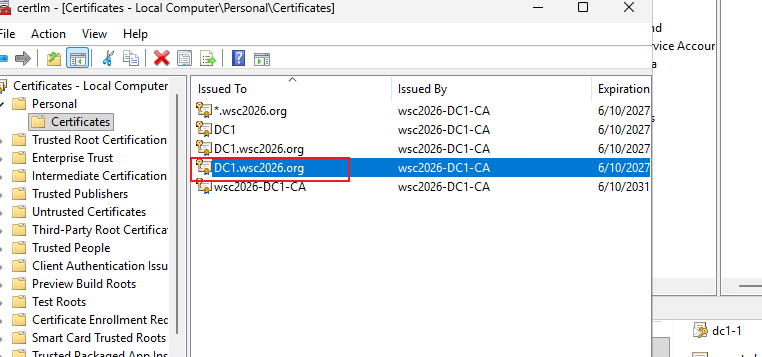
(2)导入证书:
将它导出成两份文件:一份包含私钥,一份只有公钥
将有私钥的那份证书导入到客户端的计算机证书中(导入到certlm.msc中)
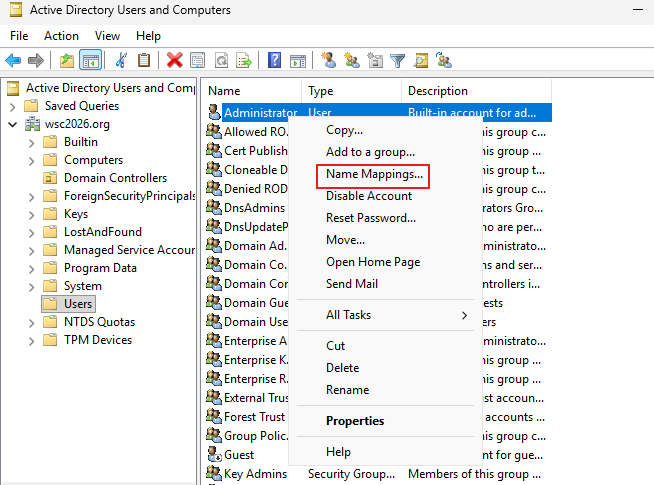
(3)手动配置证书映射:
只有手动填写CN字段这样申请的证书才需要配置证书映射,否则默认就能通过证书识别到计算机账户
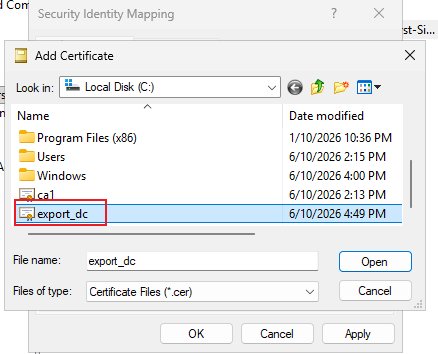
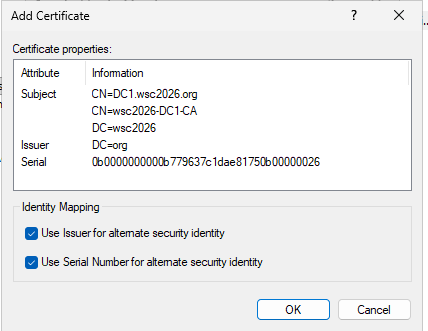
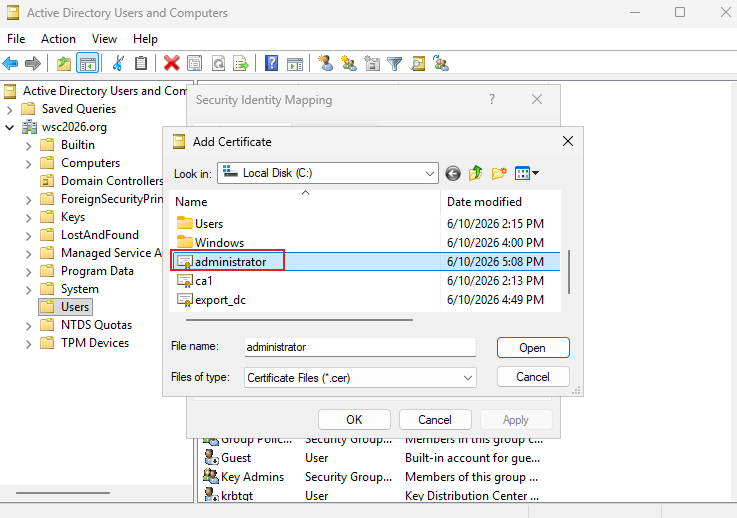
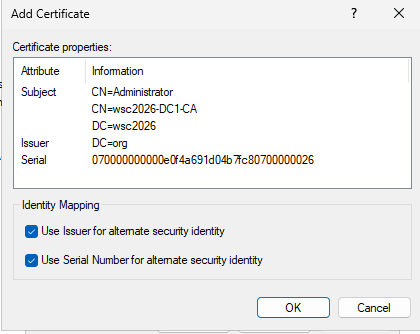
将这只有证书的关联DC机器,做手动证书映射(让客户端使用这张证书就能够直接关联到DC账户)
dsa.msc
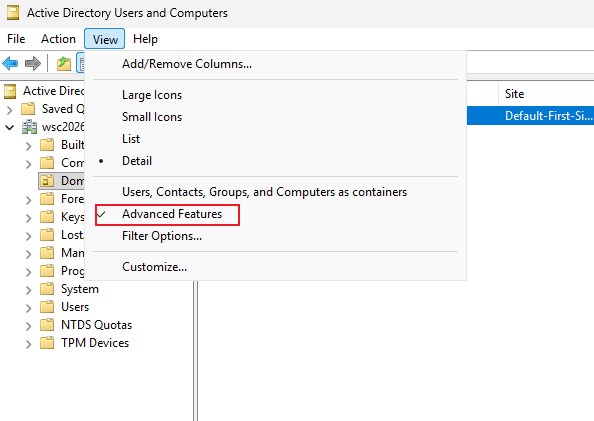
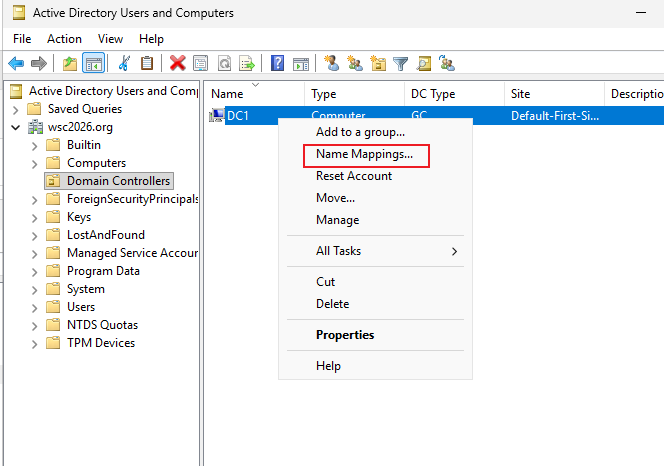
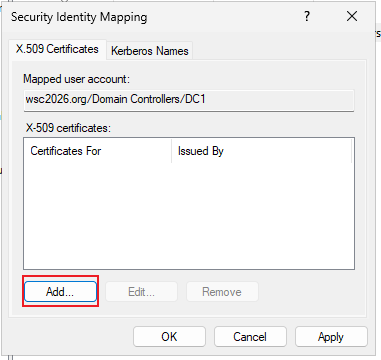
选择这张证书:
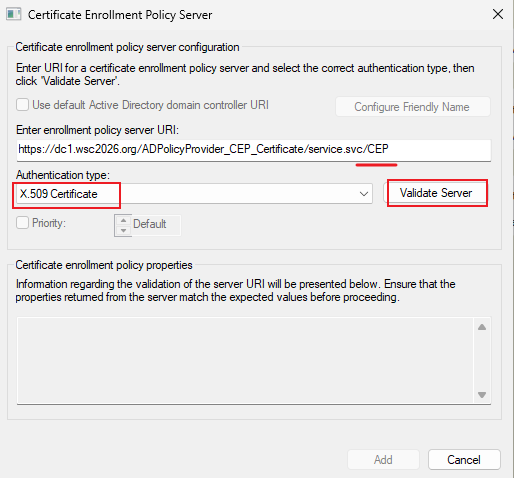
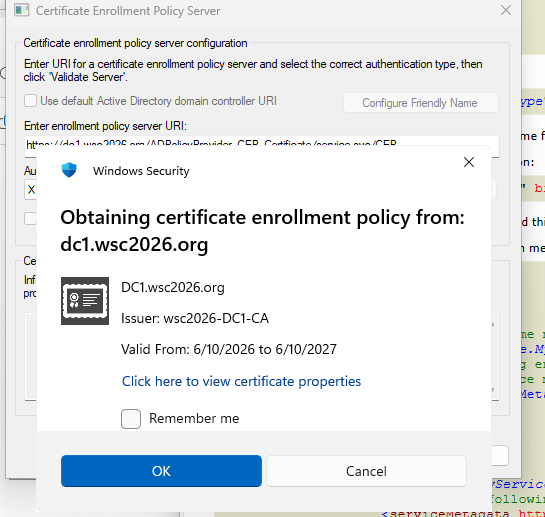
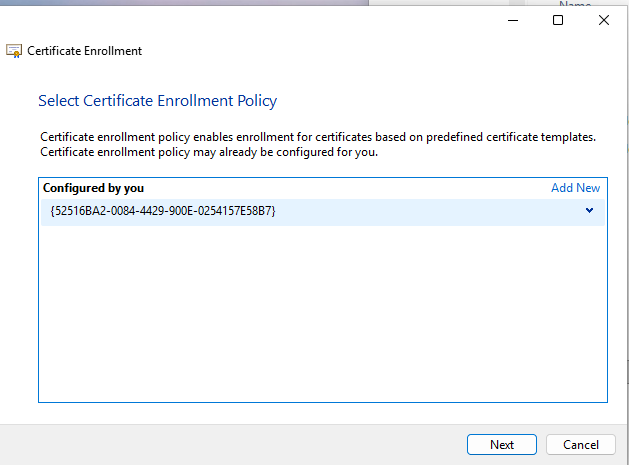
(4)客户端连接CEP:
certlm.msc
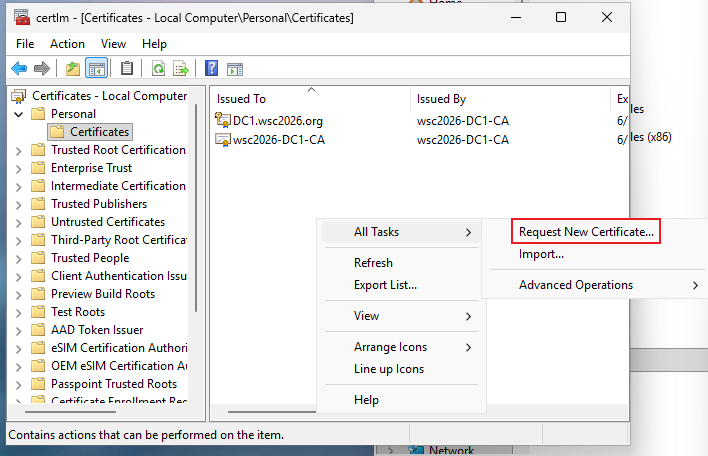
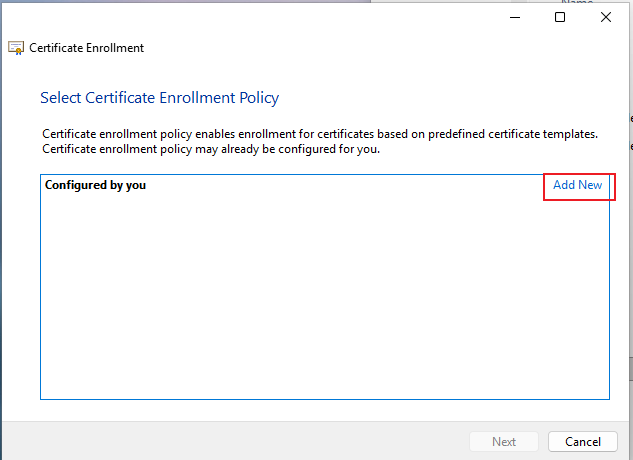
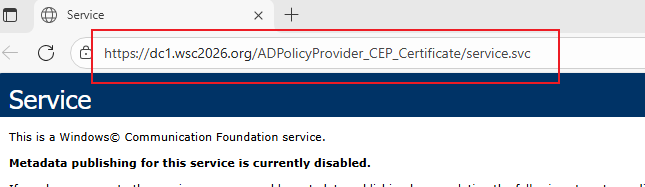
网址可以先访问网页,然后直接复制这个网址,在末尾加上 CEP 即可:
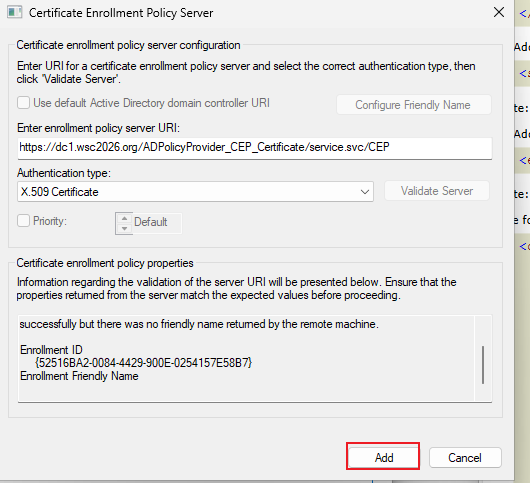
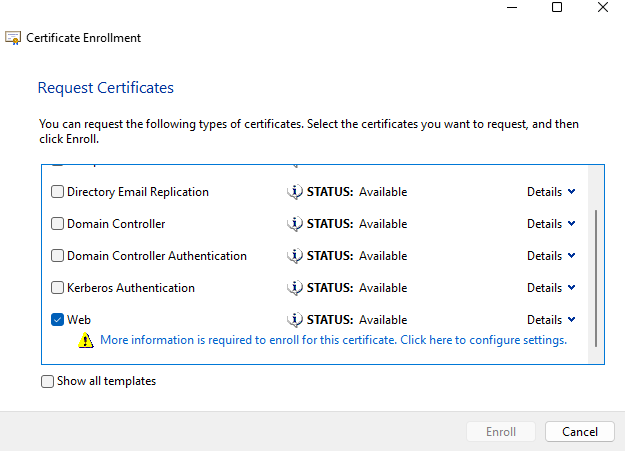
·连接成功,能够看到模板,并申请证书了:
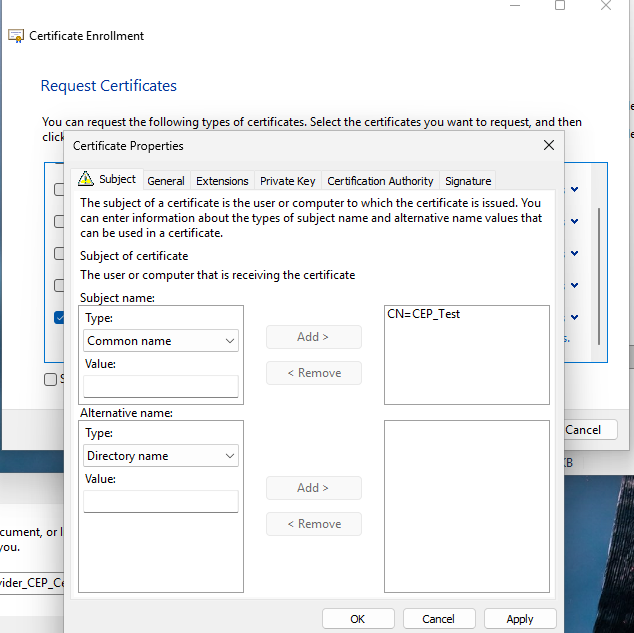
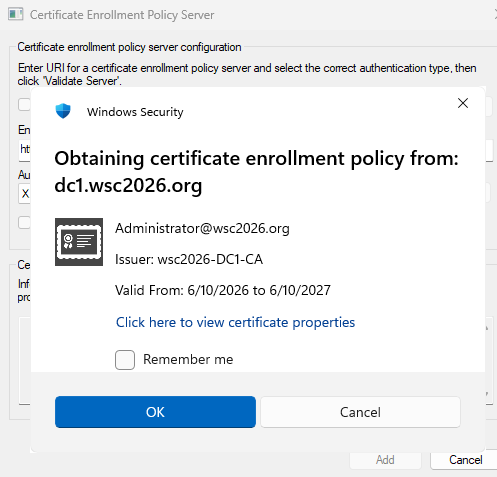
证书申请过程中也会要求证书:
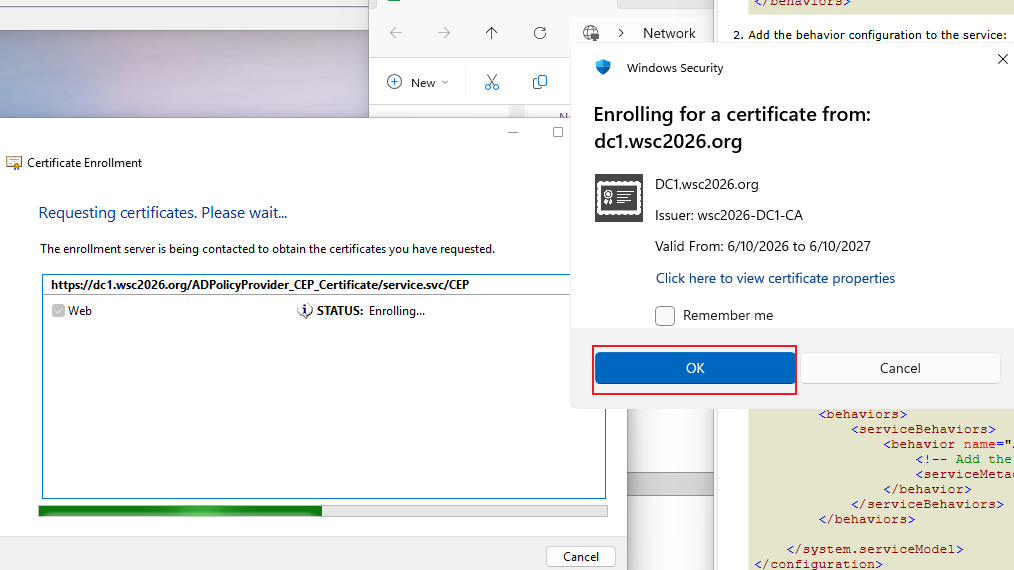
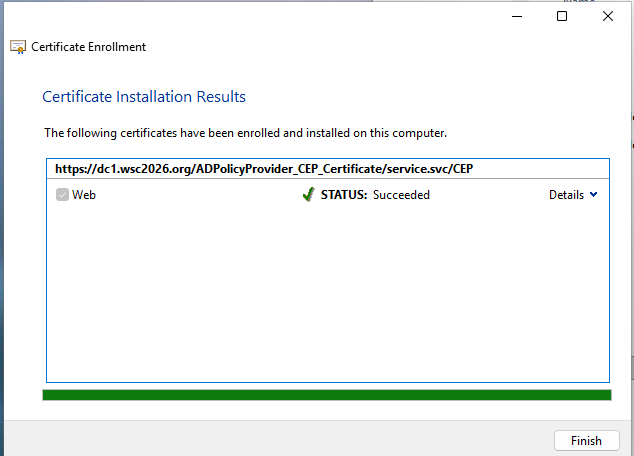
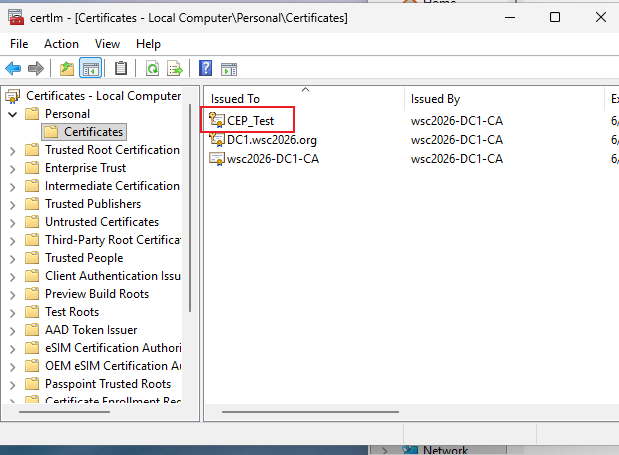
证书申请成功:
·如果要申请用户证书,本地还需要一个 用户证书(导入到certmgr.msc中):
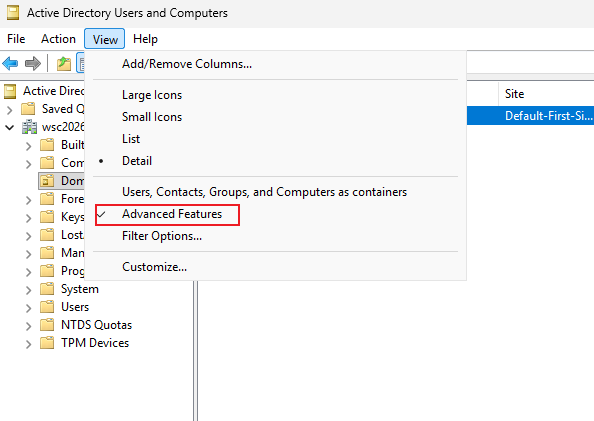
这个也是需要手动配置一个证书映射即可:
只有手动填写CN字段这样申请的证书才需要配置证书映射,否则默认就能通过证书识别到用户账户
先导出这张要使用的用户证书
dsa.msc
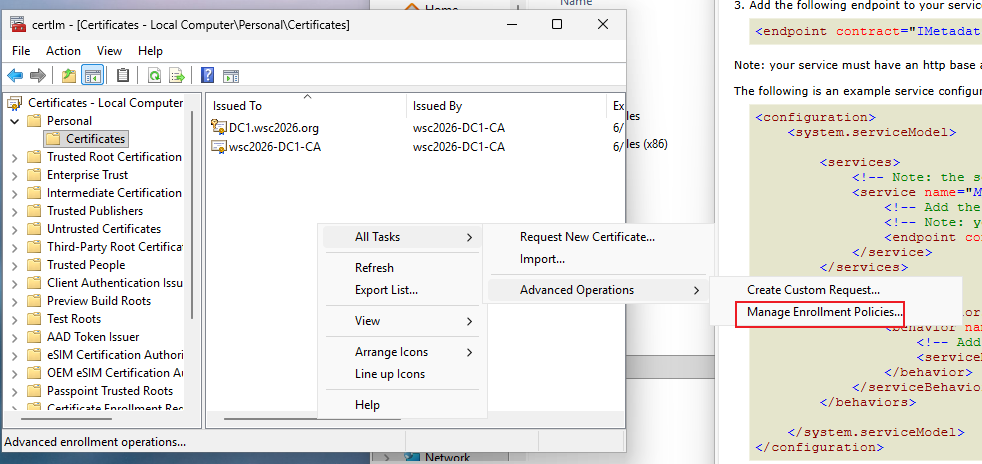
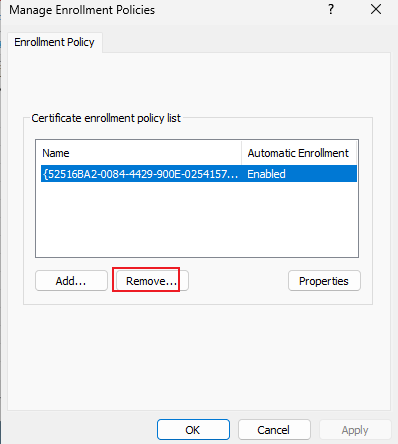
·如果要删除 CEP 连接:
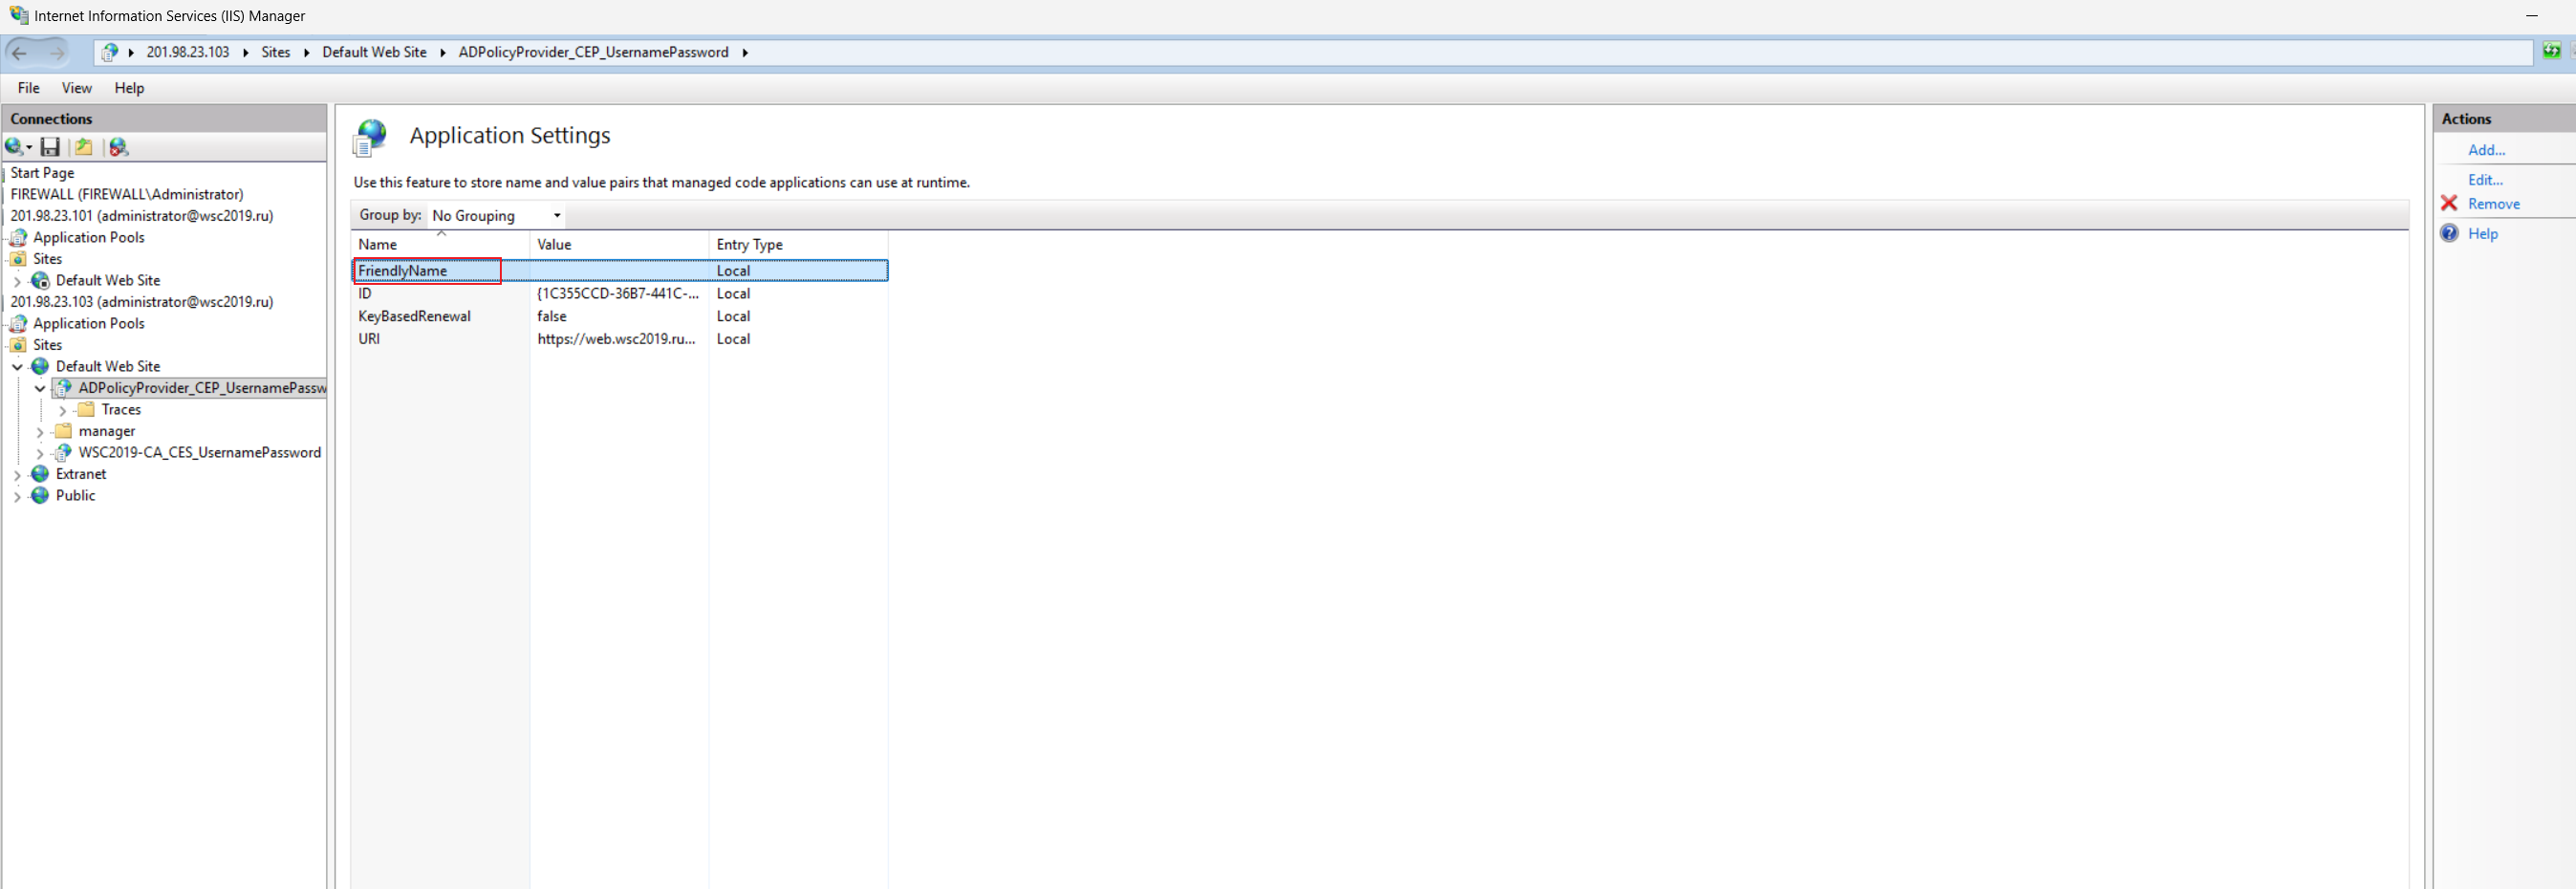
5、为CES、CEP设置友好名称(FriendlyName):