ASA 理论.note
1、默认只允许高安全级别到低安全级别通信:
ASA默认只允许高安全级别到低安全级别的通信,因为有的流量(TCP)会有状态化的回程流量,因此会对TCP状态化流量自动进行放行
对于部分不需要回程流量的udp协议(例如:tftp),直接就能够通信
2、低安全级别到高安全级别的通信需要使用ACL 或 policy-map放行:
ACl放行 L3、L4流量
L5(5、6、7)的流量需要使用 policy-map进行放行

假设防火墙配置了端口映射,将dmz区域的服务器(172.16.1.1)的80端口映射到了outside接口(100.1.1.1),那么ACL就需要在outside接口in方向,匹配目标地址为dmz(172.16.1.1)的80端口流量放行
3、ASA上一个区域可以包含多个接口:
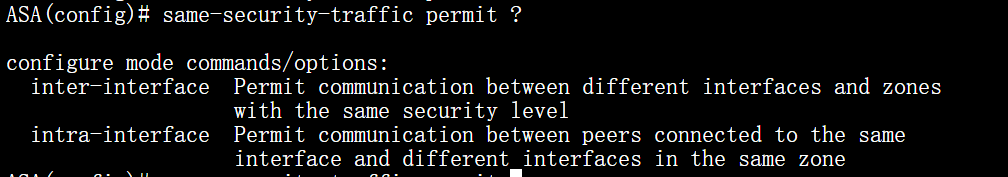
inter 允许不同接口和区域,但是相同安全级别的接口通信
intra 允许相同区域,但是不同接口进行通信(并且常见于VPN场景:VPN客户端访问outside接口建立VPN,然后通过VPN访问公网时,VPN流量进入outside后被解密,解密后又通过outside发往公网,此时如果不开启这个,这个流量就会被丢弃)