配置(CDP、AIA)证书吊销列表.note
·注意:
1、证书吊销列表需要在 CA根证书颁发机构创建之前 配置。
2、配置证书吊销列表需要 CA本地有一个Web,需要有DNS能够解析到本地。
一、配置证书吊销列表:
假设题目要求:
CRL:http://ca.isp.net/crl/ISP-CA.crl
AIA:http://ca.isp.net/crl/ISP-CA.crt
1、编辑 openssl.cnf:
vim /etc/ssl/openssl.cnf
crlDistributionPoints = URI:http://ca.isp.net/crl/ISP-CA.crl
authorityInfoAccess = caIssuers;URI:http://ca.isp.net/crl/ISP-CA.crt
## 这两条可以在 man x509v3_config 中查询到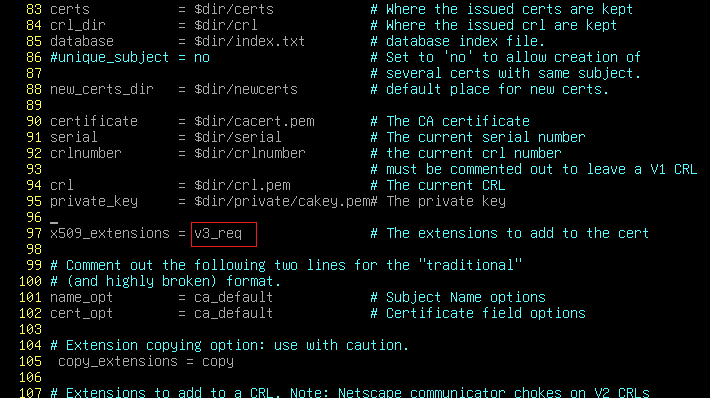
按照题目书写证书吊销列表的网页路径
注意,这里是严格区分大小写的
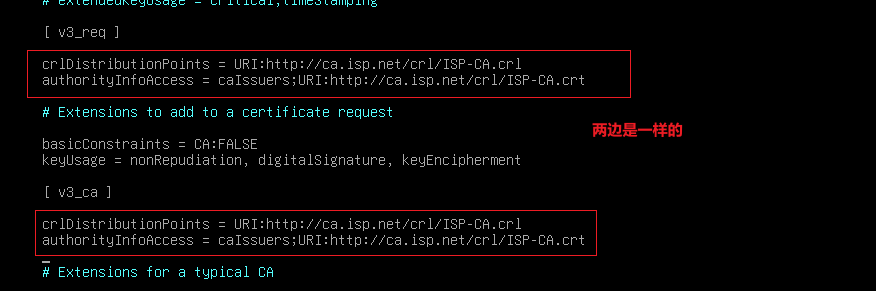
如果要颁发一张给web使用的证书,需要加上 SubjectAltName 在 v3_req 字段中,如果按照常规配置在 usr_cert 中,会无法生效的,应该没有应用它
2、创建 CA根证书颁发机构:
/usr/lib/ssl/misc/CA.pl -newcaIssuer 字段根据题目填写即可
3、手动生成 .crl 吊销列表:
# 需要在 demoCA 同目录下创建
openssl ca -gencrl -out ISP-CA.crl
# 将crl的pem格式转换为der(否则web网站和命令无法识别):
openssl crl -in ISP-CA.crl -inform PEM -outform DER -out ca.crl
4、配置 Web,将 .crl 和 .crt 复制到网站根目录中:
mkdir /var/www/html/crl
cp ISP-CA.crl /var/www/html/crl
cp demoCA/cacert.pem /var/www/html/crl网站配置就不赘述了,保证能够访问到进行
二、测试:
1、测试网站:
curl http://ca.isp.net/crl/ISP-CA.crl
curl http://ca.isp.net/crl/ISP-CA.crt
2、查看 CRL、AIA 路径:
openssl x509 -in [CA根证书] -text | egrep "CRL|ISP-CA.crl|Information|ISP-CA.crt"