(不需要票据)配置域外 WAP 进行ADFS认证.note
# 这种方式,如果后端有 Windows身份认证等,就不会SSO
不需要在后端创建票据
1、ADFS上创建声明感知:
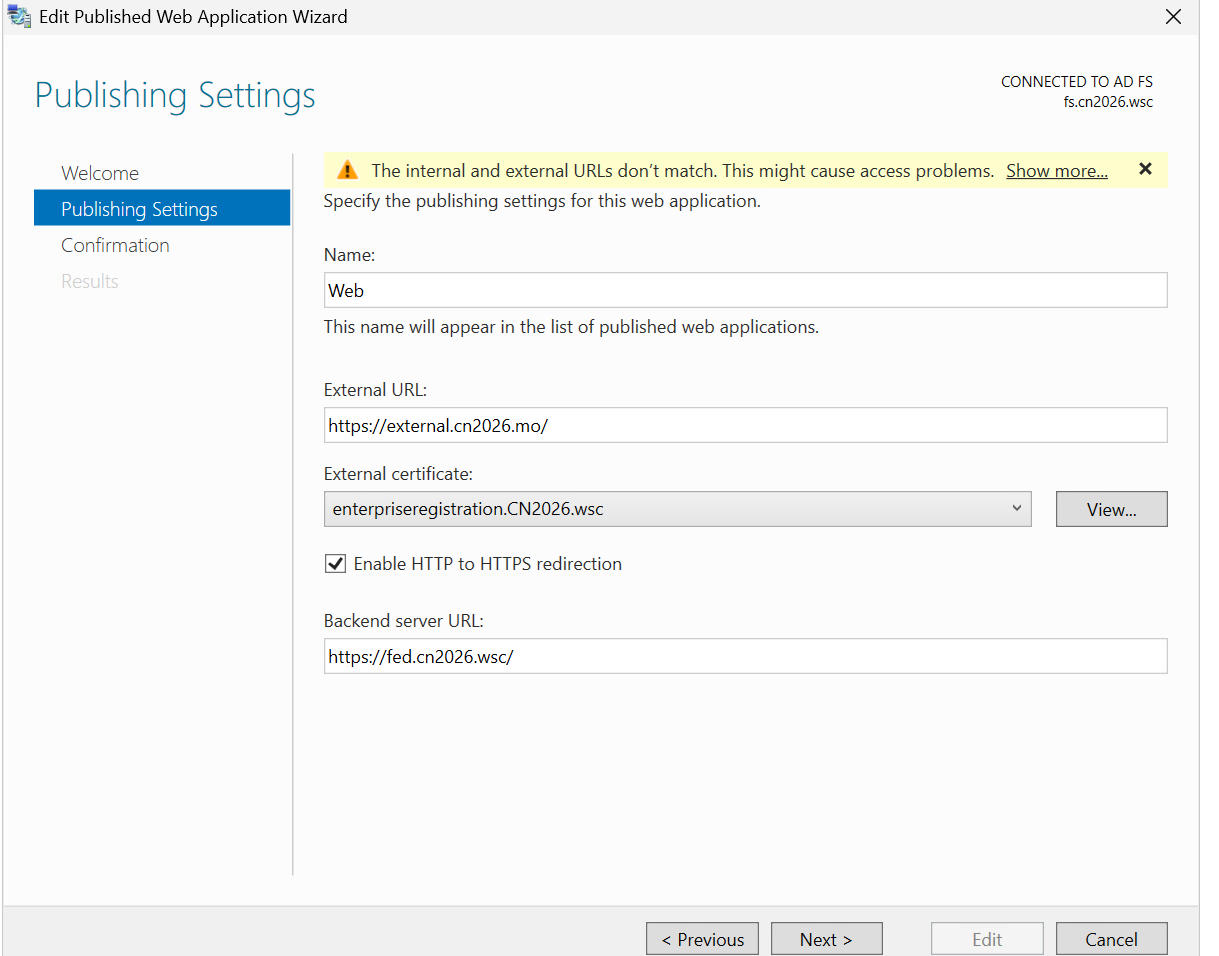
这里的URL要写外网的
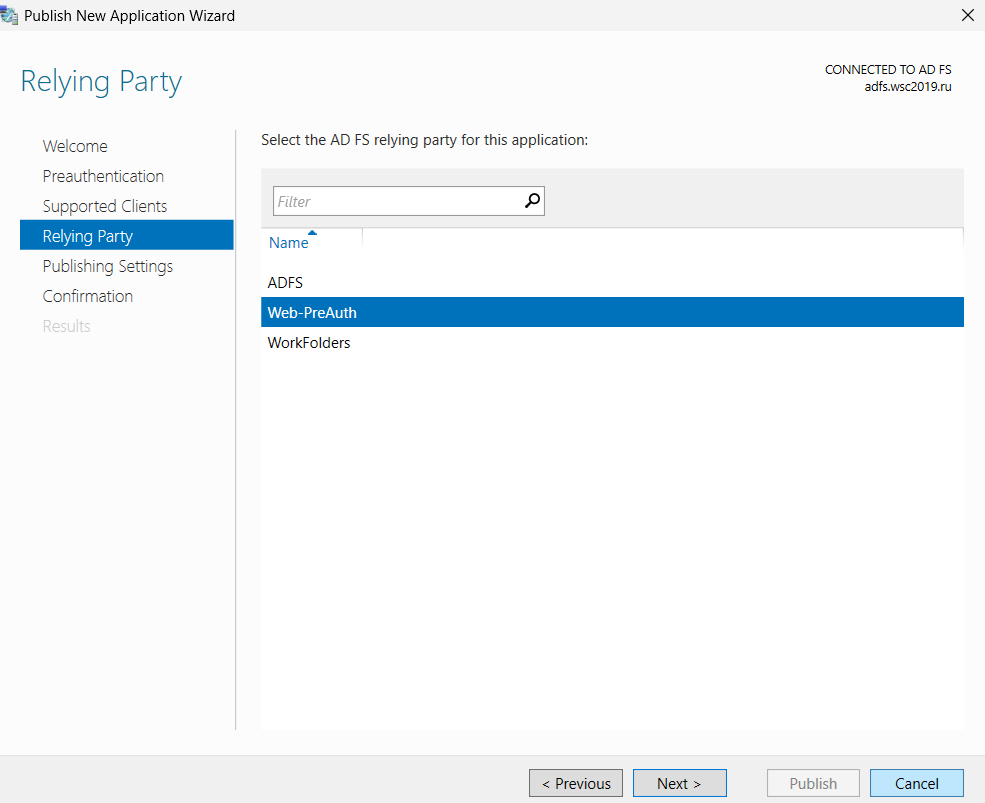
Add-AdfsRelyingPartyTrust -Name "Web-PreAuth" -Identifier "https://external.cn2026.mo/" -WSFedEndpoint "https://external.cn2026.mo/" -AccessControlPolicyName "Permit everyone"

# 如果要指定组:
Add-AdfsRelyingPartyTrust -Name "Web-PreAuth" -Identifier "https://external.cn2026.mo/" -WSFedEndpoint "https://external.cn2026.mo/" -AccessControlPolicyName "Permit specific group" -AccessControlPolicyParameters "CN2026\WebUsers"测试过了,虽然都是声明感知,但是web这里不需要像 wap 一样配置 UPN那些字段,可以直接代理
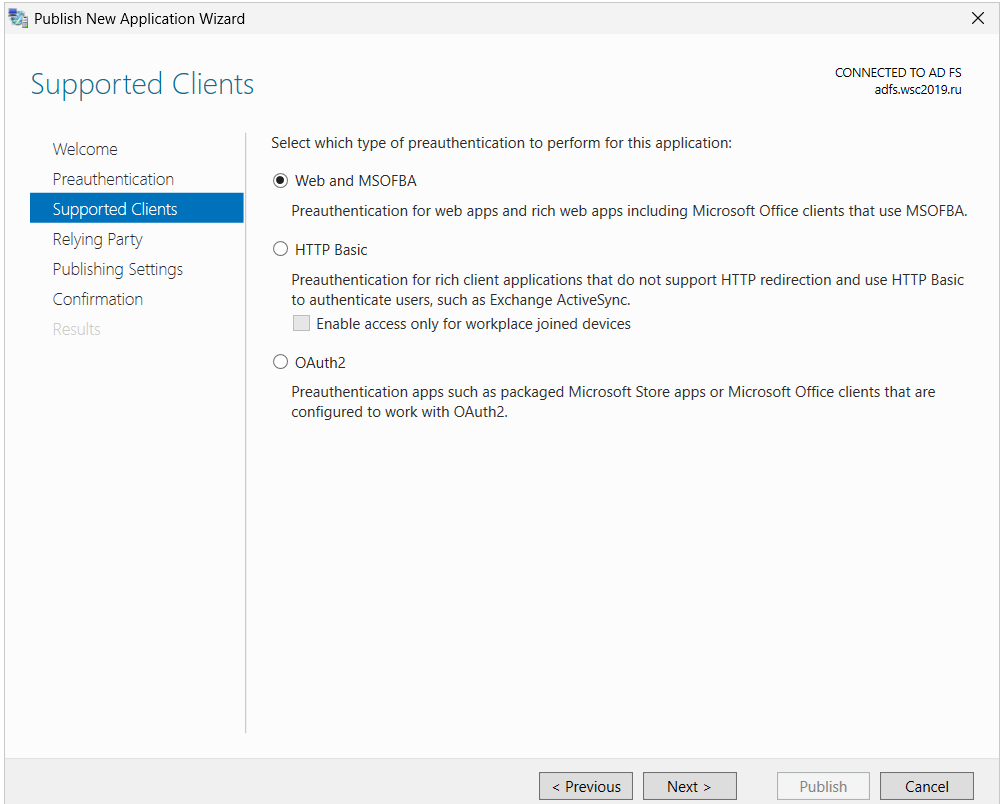
Grant-AdfsApplicationPermission -ServerRoleIdentifier "https://external.cn2026.mo/" -AllowAllRegisteredClients -ScopeNames openid,profile2、配置 WAP
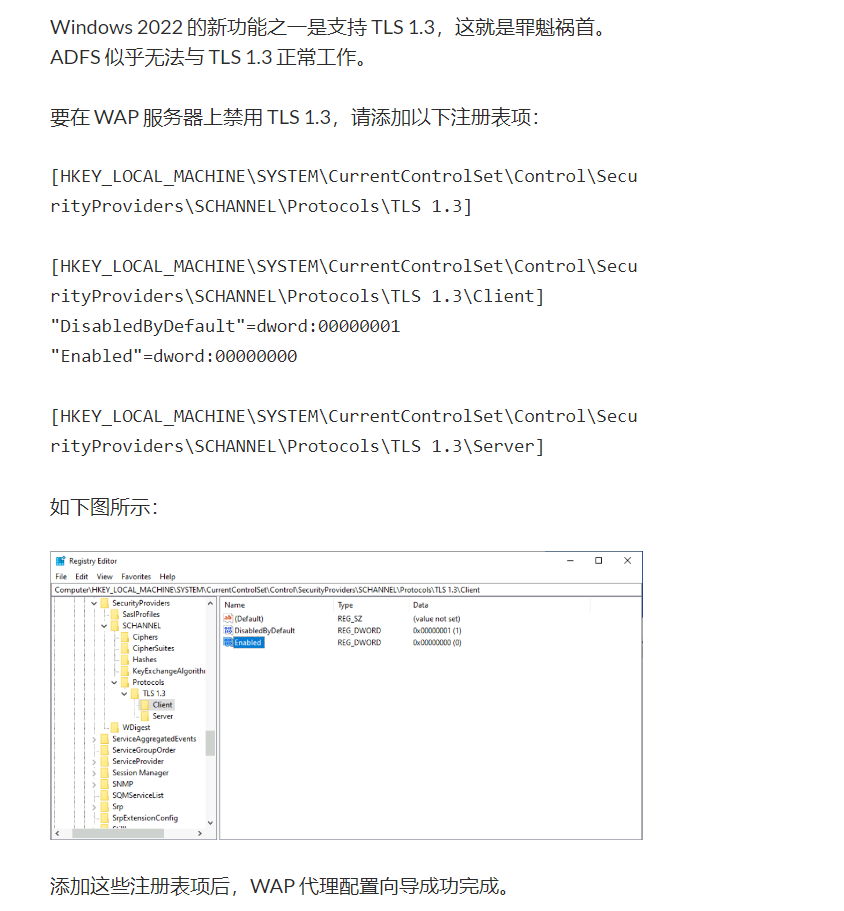
·解决 WAP TLS 1.3问题:
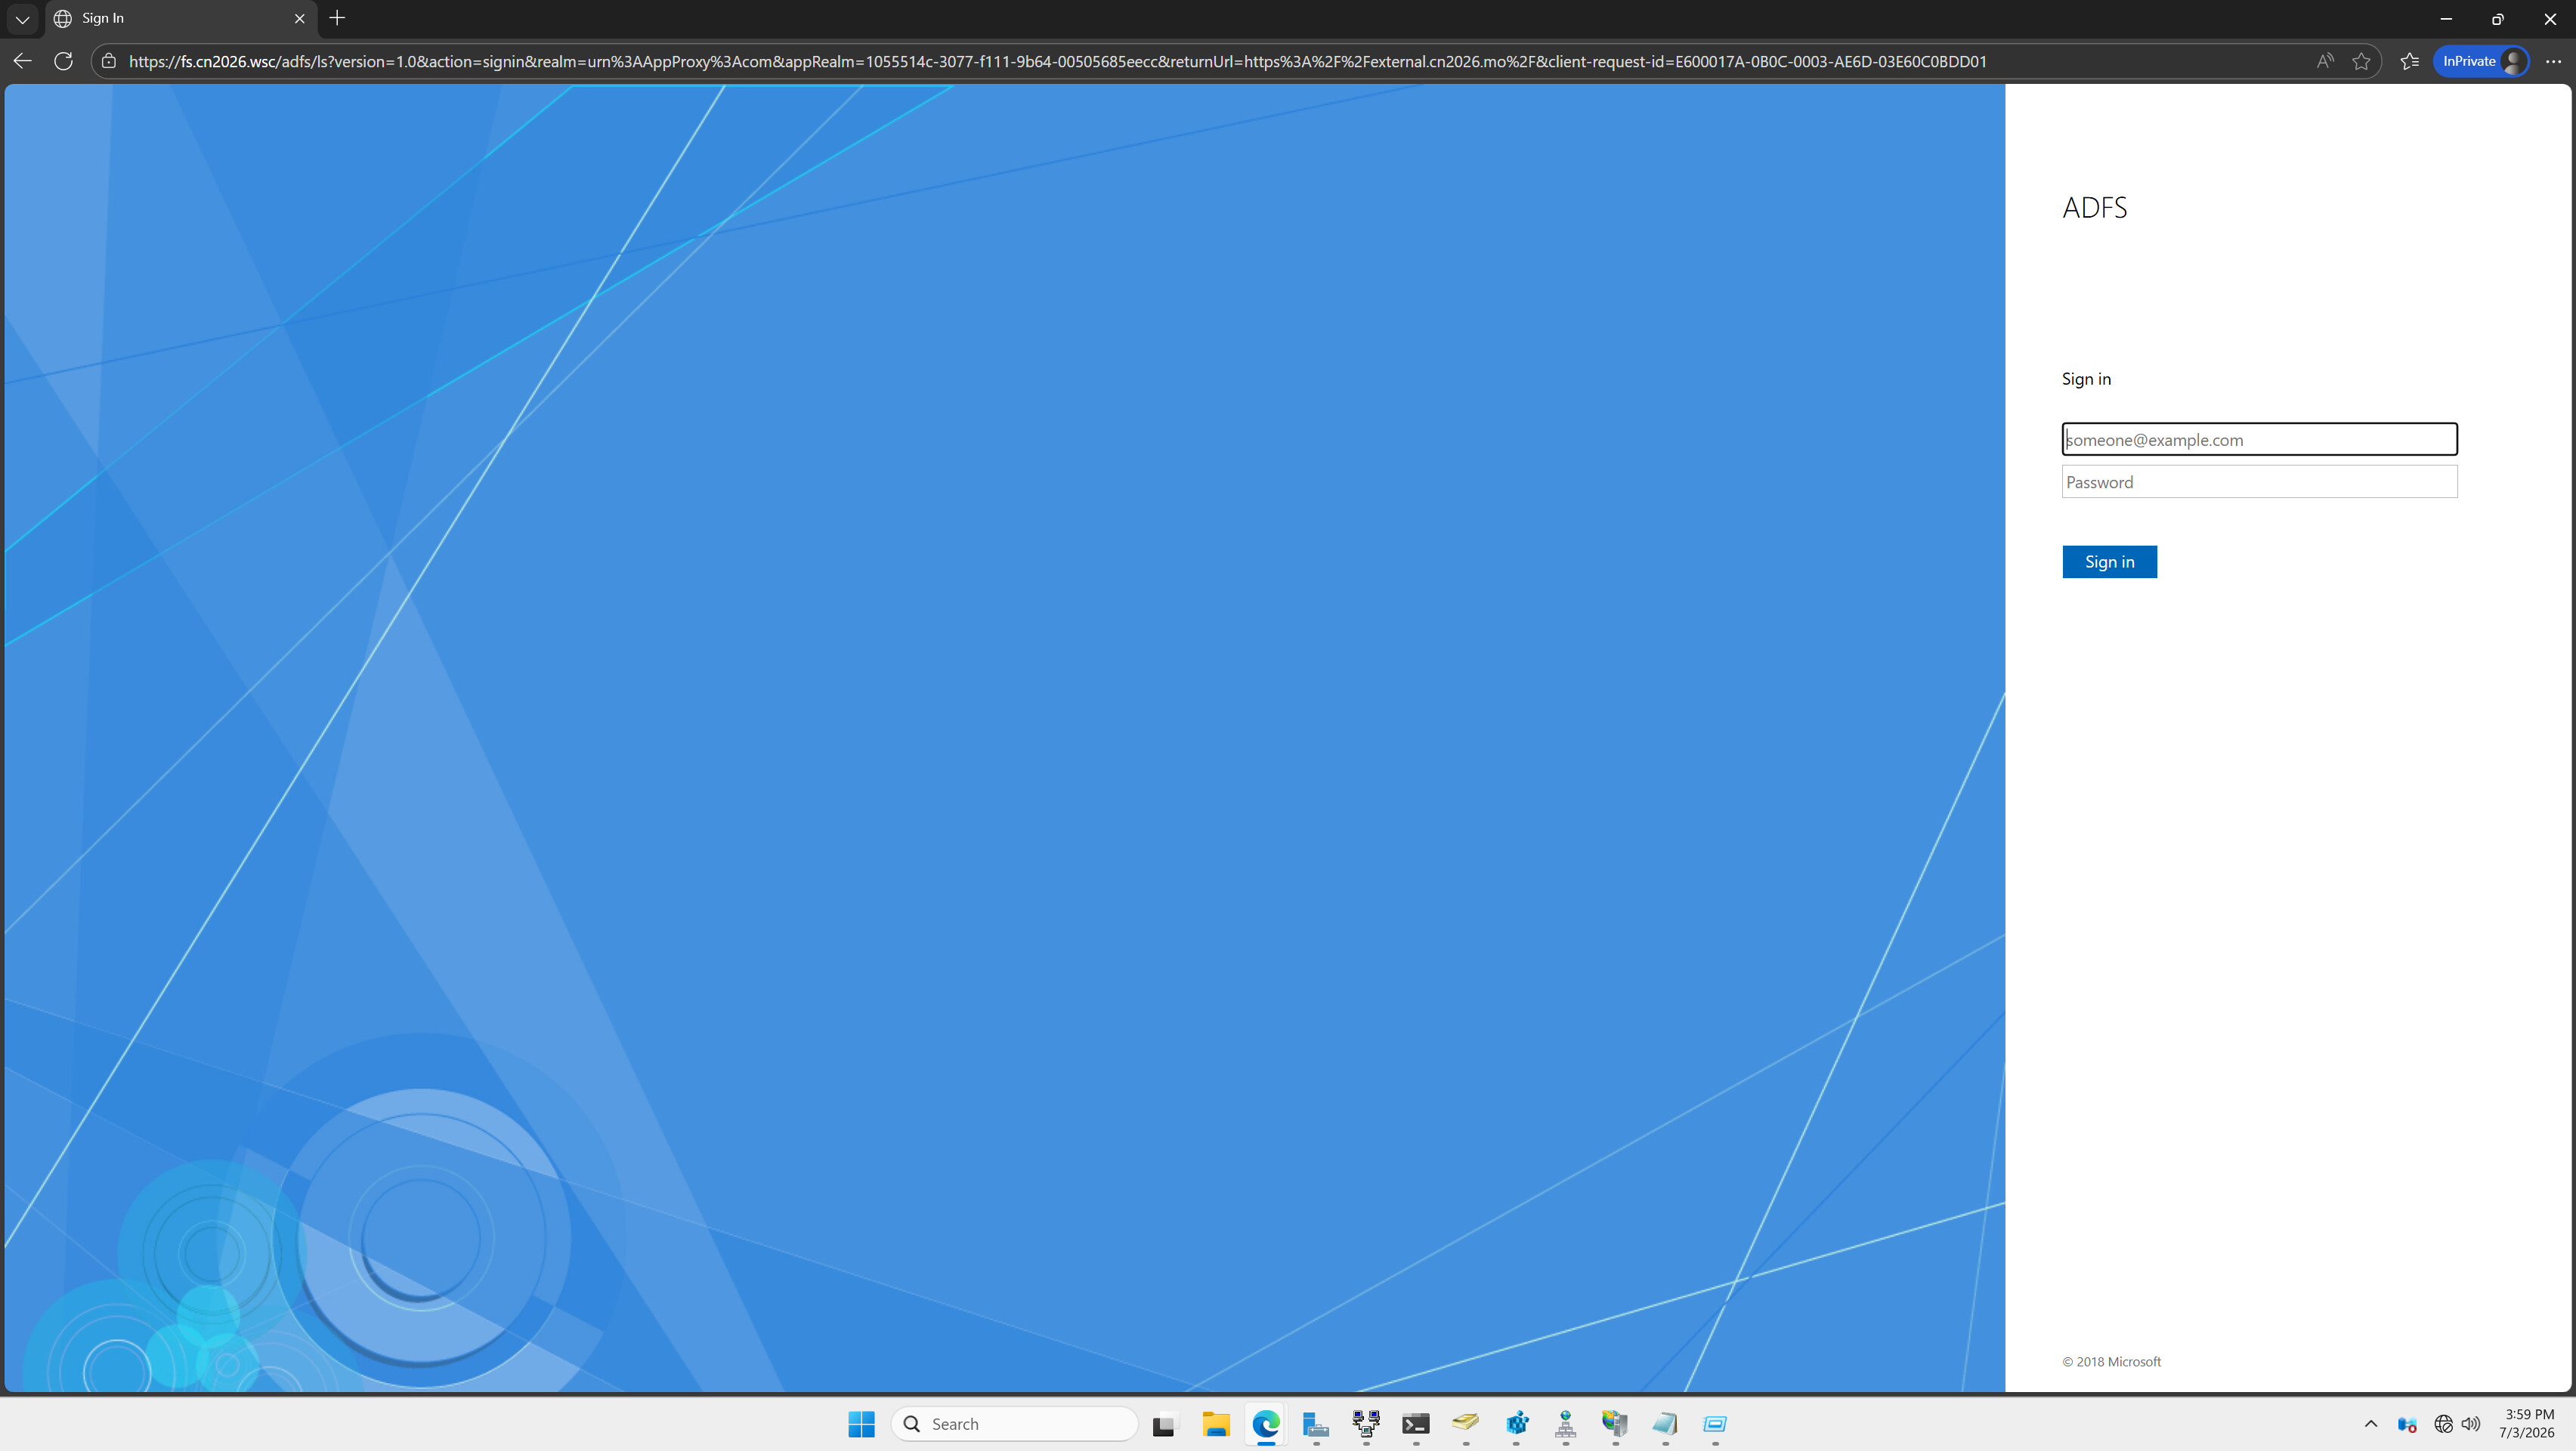
·客户端测试:
正常显示adfs认证页面:
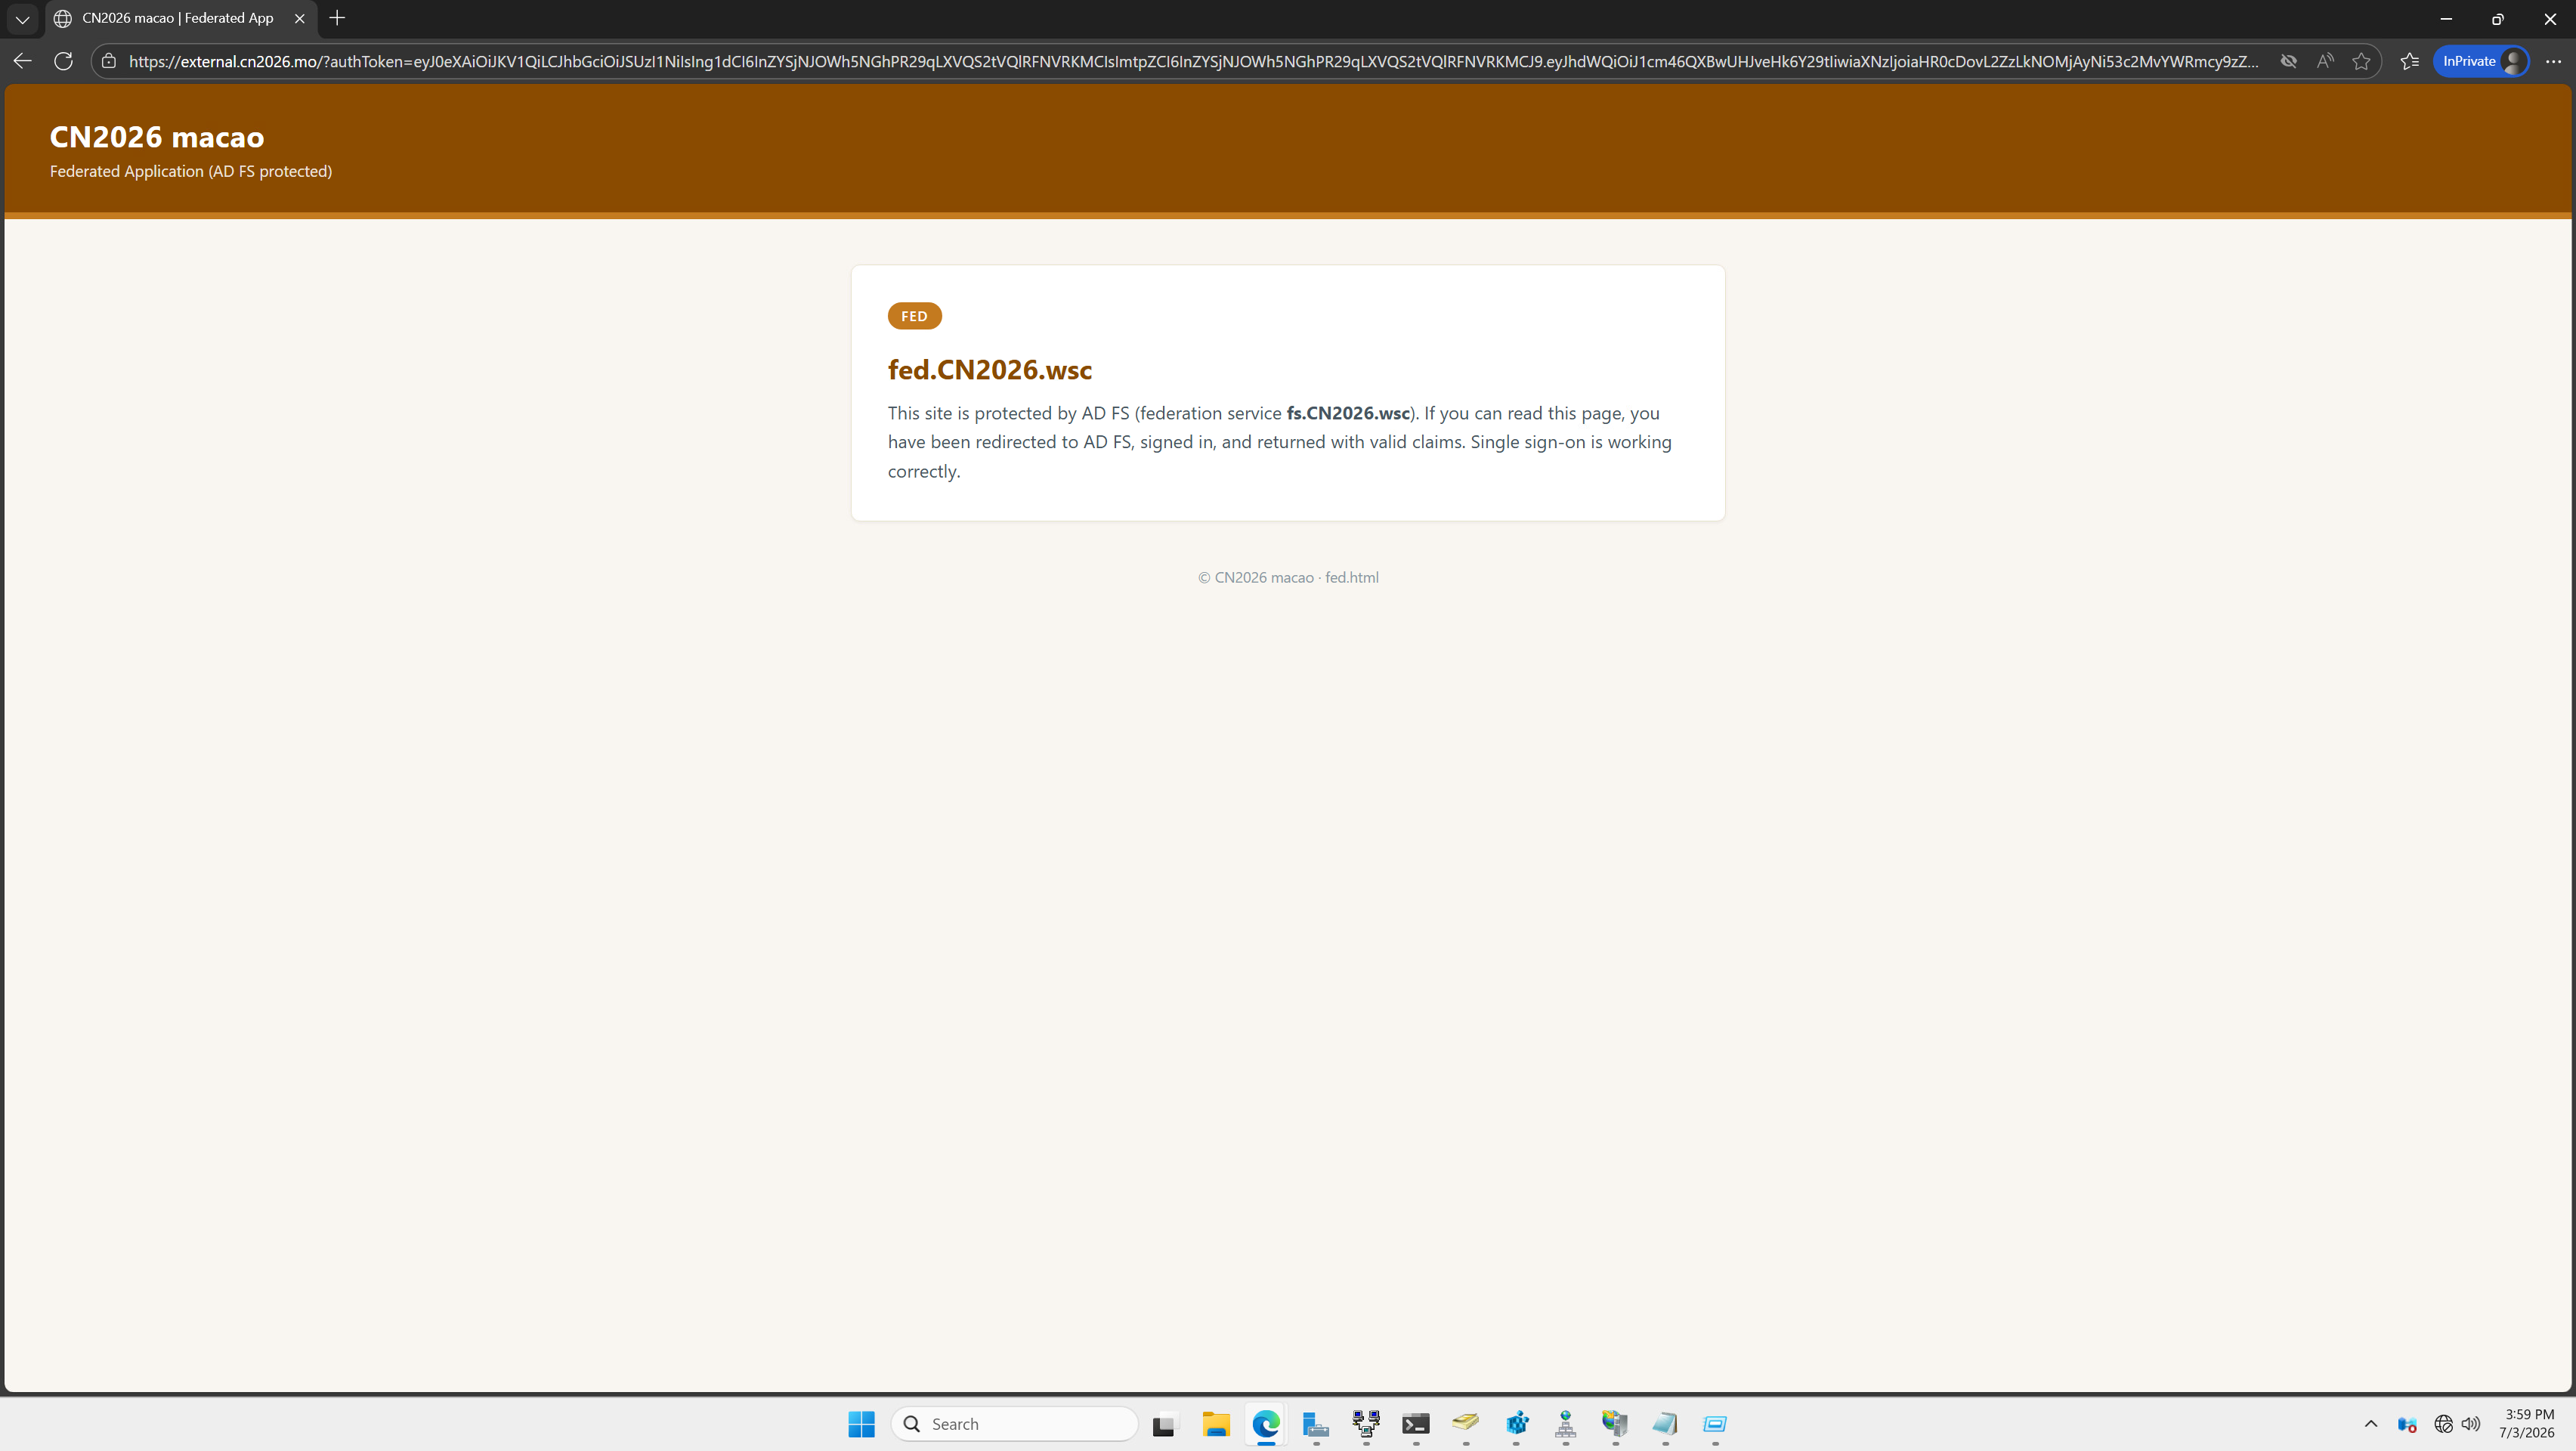
认证通过后访问成功: