AD域理论 合集 24-4-10 课堂笔记.note
1、对象:
对象是一个很多属性的集合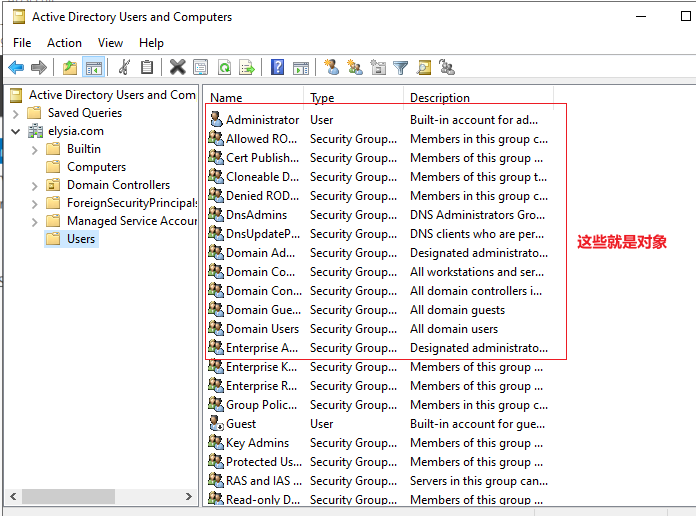
2、容器:
容器中能够包含很多对象
容器也是有属性的
# 容器不能应用组策略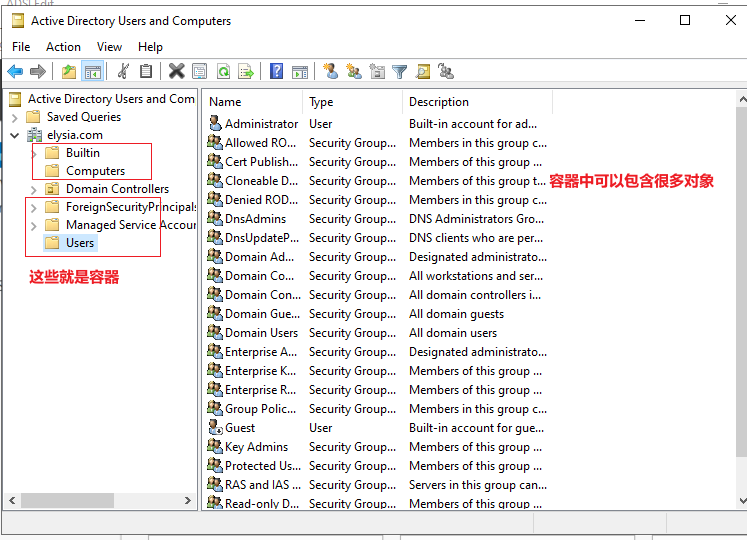
3、组织单位(OU):
Domain Controllers 就是组织单位
# 组织单位可以应用组策略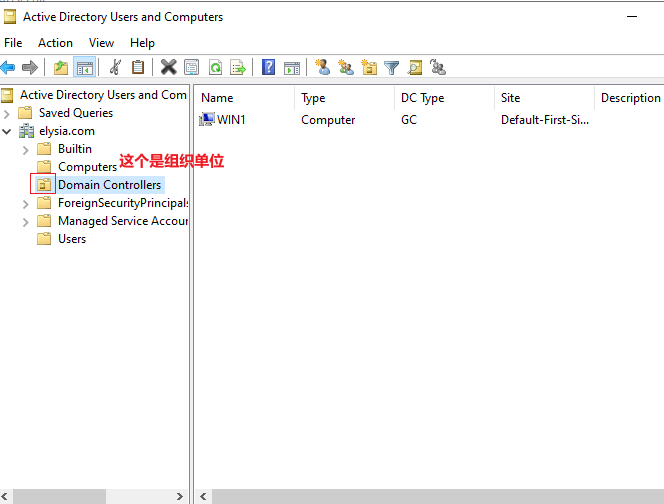
4、使用 adsiedit.msc 编辑器编辑 容器、对象等 属性:
可以使用 adsi编辑器对 对象属性、容器属性、组织单位属性进行编辑
WIn + R 打开 adsiedit.msc
或点击:
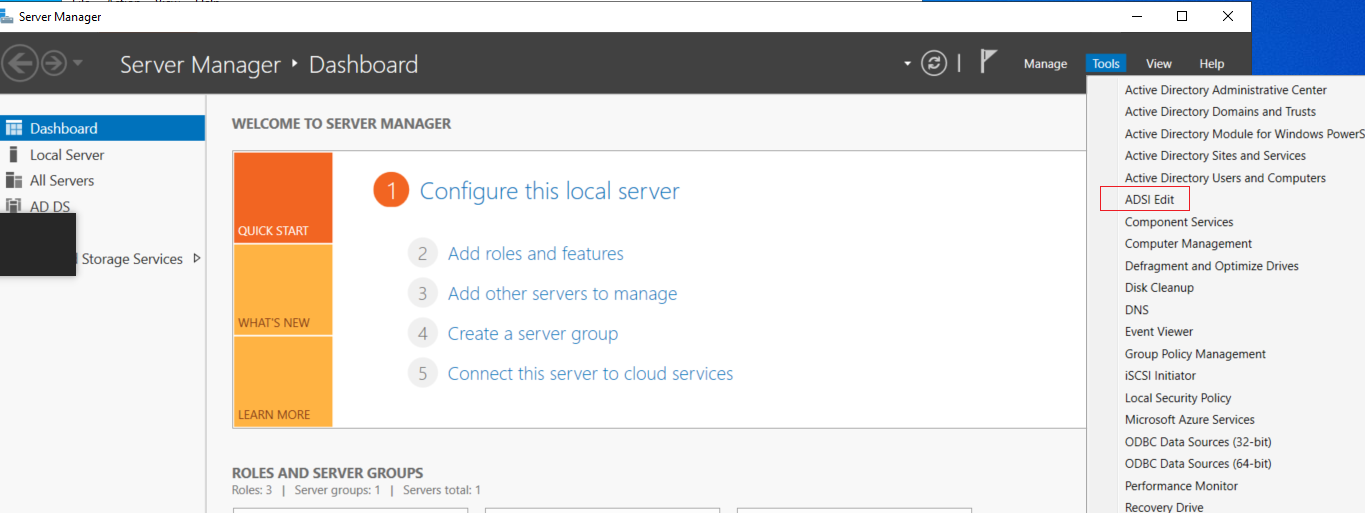
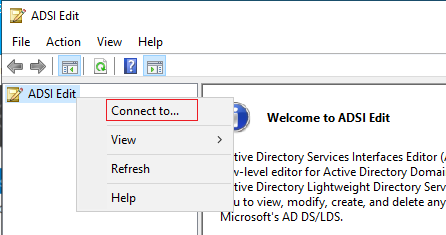
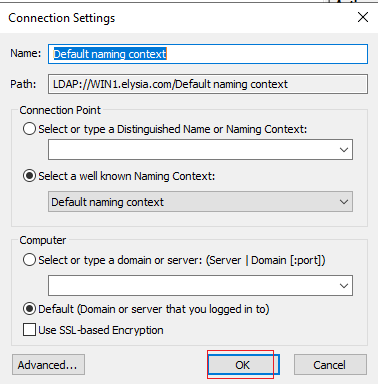
默认即可:
5、域 信任:
能够使用自己本地的用户,去访问其它域的资源
例如 ns.cisco.com机器 上有一个共享文档,而 ns.domain.com 想要访问它,如果没有做域信任,就只能够使用 ns.cisco.com 提供的用户进行访问(假如是user1),但是如果做了域信任,ns.domain.com 就能够使用本地的用户(假如是user2)进行访问,而不需要使用 ns.cisco.com 的user1用户。

整个林中的域都是相互信任的,具备双向可传递性(只要是在同一个林中)
根域和子域之间也是双向信任可传递的
林之间也是 双向信任可传递的
6、域根域:
该域里面的第一台域控制器7、林根域:
该域中的第一台域控制器,也是该林中的第一台域控制器
域的名称、林的名称,会以 林中的第一个域的域名为名
例如,创建了一个新的域(林),域名为:cisco.com ,那么这个域的域名就是 cisco.com,这个林的名称就是 cisco.com
8、AD 架构:
AD架构生效于整个林
由AD架构定义了对象的属性
AD架构能够更改,只有林根域能够更改但是不容易更改
9、域控制器:
一个域中能够拥有多台域控制器
一个域中的所有域控制器会共同维护一个数据库,数据库会在这些域控制器中进行高速同步,当一个DC上创建了用户,那么就会里面同步给其它DC的数据库
例如,cisco.com 域中有两台 域控制器:DC1,DC2
在DC1上创建了一个用户user1,那么就会里面将其同步给DC2的数据库
每个域控都有一个数据库,但是这个数据库的内容都是一样的,是为了冗余高可用,例如DC1关机了,那么DC2还能够使用自己的数据库给域提供服务
10、AD域在 TCP389端口工作
11、LDAP表达方式:
(1)DN完全可分辨名称:
使用 LDAP表达方式,使用的DN名称(完全可分辨名称)
假设要表达 user1,域是 cisco.com:
cn=user1,cn=users,dc=cisco,dc=com
# CN 表示对象、容器
# OU 表示组织单位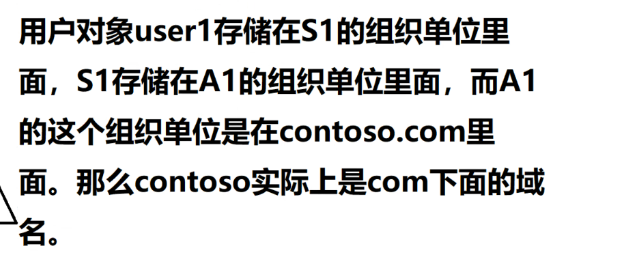
CN=user1,OU=S1,OU=A1,DC=contoso,DC=com可以在 ADSI 编辑器中查看
(2)RDN 相对可分辨名称:
省略掉:DC=contoso,DC=com
将域给省掉
这种情况的使用方式:
在单独一个域中使用时,没有其它域时
(3)UPN:
例如 A.com 和 B.com 做了信任,A.com 上有一个用户 User1,想要使用 User1 登陆 B.com ,在登陆时就需要使用 User1@A.com
# 在登陆时的用户表达方式,表达登陆的这个用户在哪个域
A.com\user1
user1@A.com在 domain.msc 中可以添加 额外的 UPN
设置 UPN时要注意,用户登陆名不能为空
批量设置 UPN需要使用 dsmod
12、全局编录GC:
只有第一台域控制器才必须安装 GC
一个域树中有多个域(根域及其子域),一个域中有多个DC(至少一个),他们共同维护着一份 ADDS数据库(其中有 对象、容器、架构 等),而其子域也有着多个DC(至少一个),他们也共同维护着一份 ADDS数据库。
假设这个域树中有一万个域,而此时域中有一台客户端,需要登陆其中一个域的用户,那么此时就会在 一万个ADDS数据库中一个一个去查找这个用户,会很漫长
为了解决这个问题,就产生了全局编录GC,它会存储整个域树(及其中的根域、子域)中的关键信息存储下来,为了方便寻找,就会将 用户名、密码、该用户在哪个域,做一个索引存储在GC中

一个林中至少要有一台GC,但是建议每一台域树中都有一个GC
GC一定是DC,DC不一定是GC
GC的作用就是为了能让用户、应用程序能够快速访问到 林中的资源,而无需去繁琐的查找
假设林中有多个GC,GC的数据库也跟ADDS数据库一样,也是同步的
13、AD 站点:
假如一个域,cisco.com 中,有三个域控制器
A域控制器物理位置在 广州,B域控制器物理位置在 上海,C域控制器物理位置在 北京
假如此时广州新增了一万个用户,此时AD域会高速传递给其它两个站点,而假设同步时需要的流量是1TB,那么这就会将企业的出口带宽给全部占满,因此就需要配置站点,手动设置不同站点间的ADDS数据库同步时间,例如,设置为只在夜间12点才会进行同步。

而密码更改等设置,将不受站点、时间限制,立马同步给其它站点。
· AD站点的配置:
站点可以手动配置,也可以自动识别(通过IP地址进行区分使其自动划分站点)
Win + R 打开 dssite.msc
1、配置 根据网段自动划分站点:
(1)新建站点:
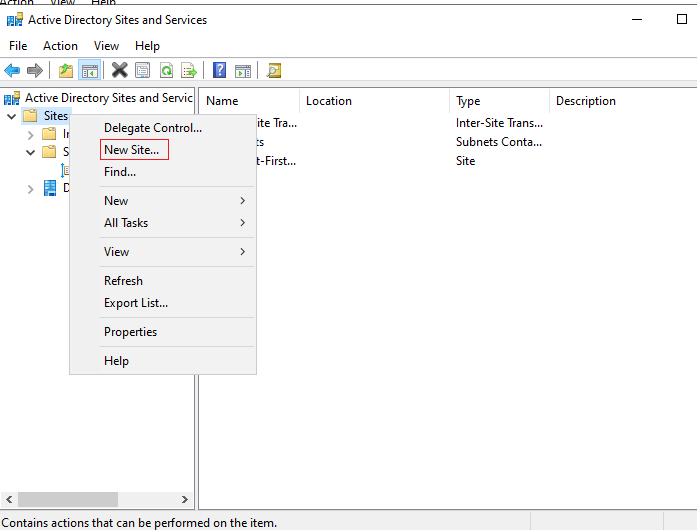
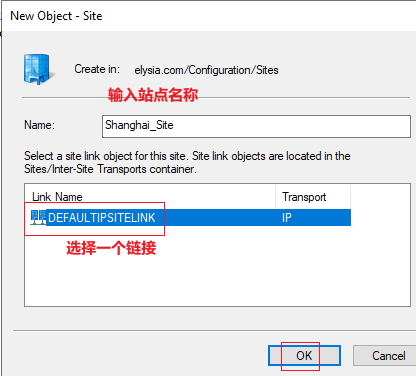
站点创建成功
(2)新建 子网(网段),并指定站点::
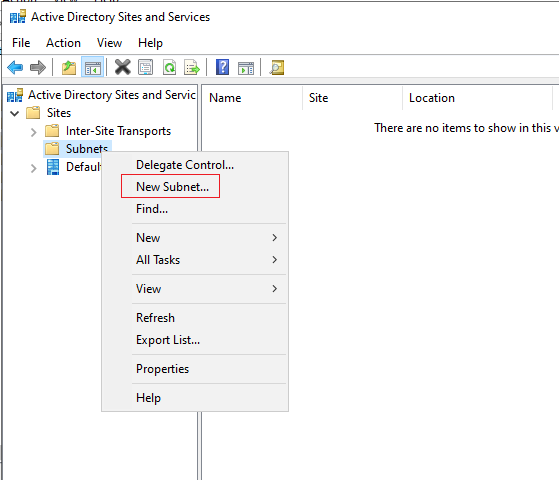
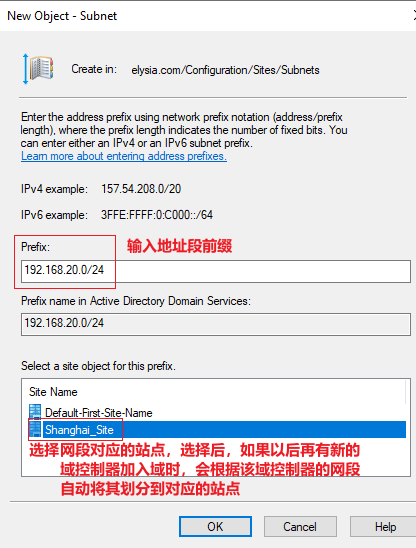
设置默认站点的网段为 192.168.10.0/24
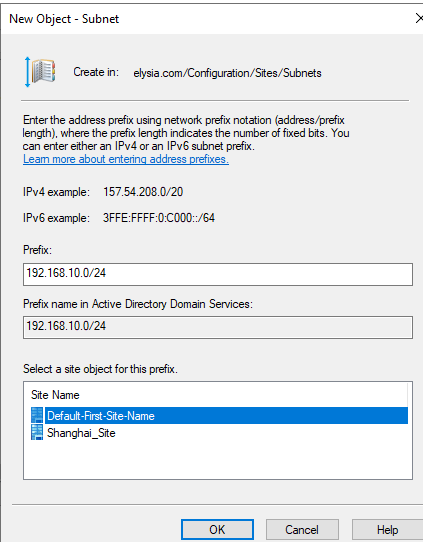
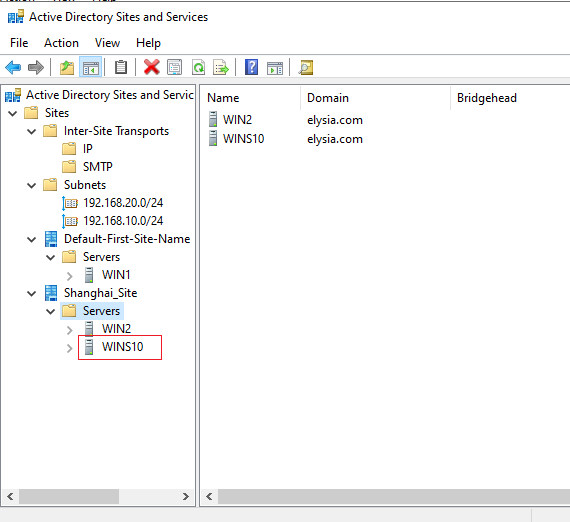
(3)测试,此时再 添加一个域控制器到 该域中,查看其是否会自动 被划分站点:
IP:192.168.20.12
# 正常应该被自动划分到 shanghai站点此时新添加的域控制器已经被自动 分配到 shagnhai站点了
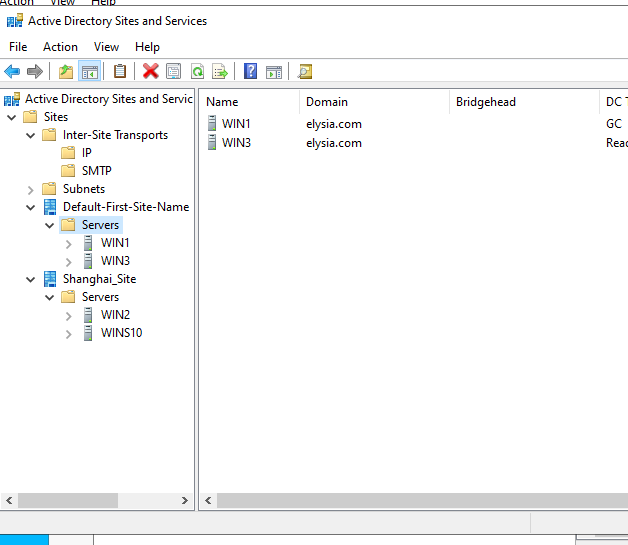
如果添加一个192.168.10.0/24 网段的域控制器,就会自动添加到 默认站点中:
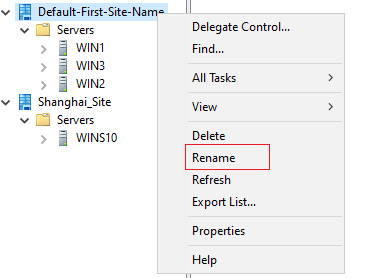
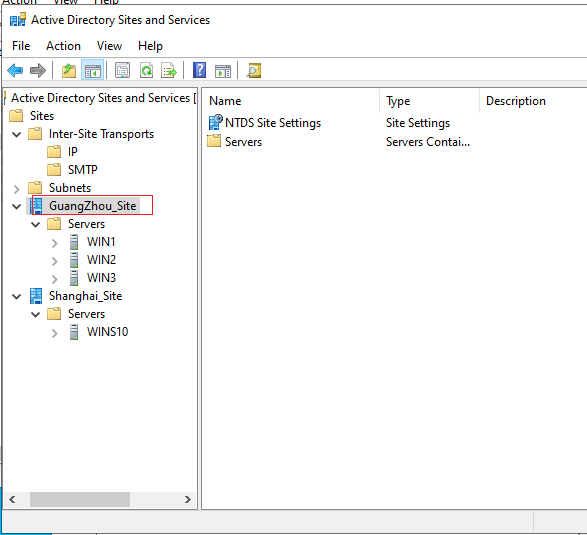
(4)默认站点可以改名,例如改成 guangzhou站点:
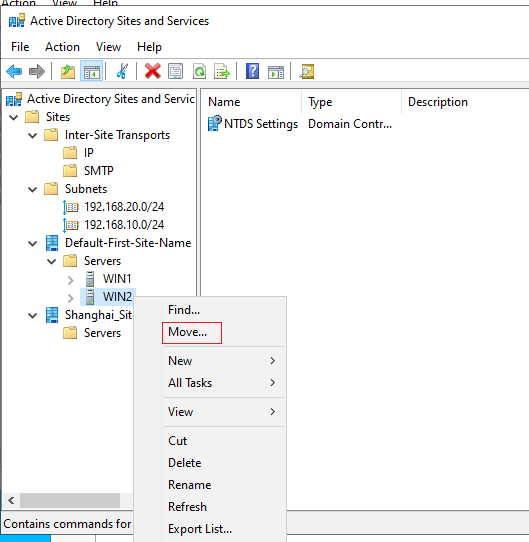
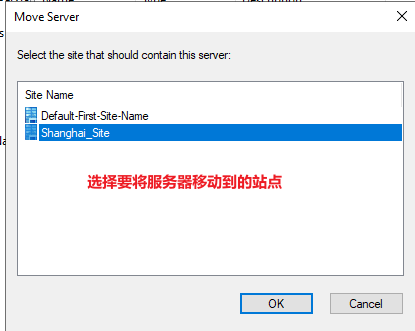
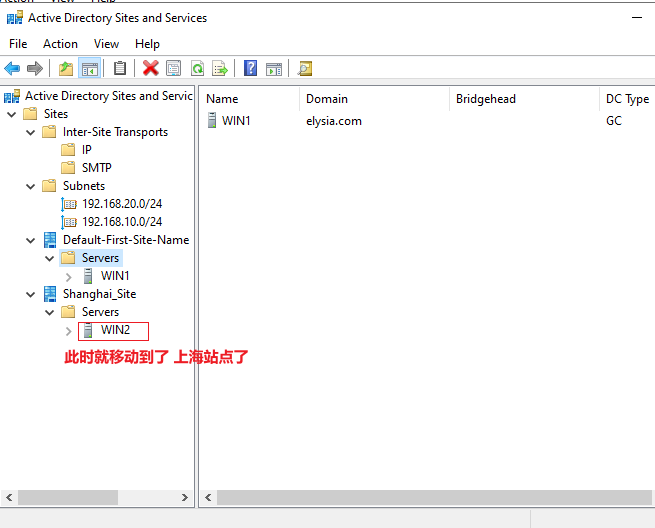
2、手动划分站点:
点击 move,或者 手动将其 拖到 其它站点的 Servers容器 中
14、普通用户有加域限制:
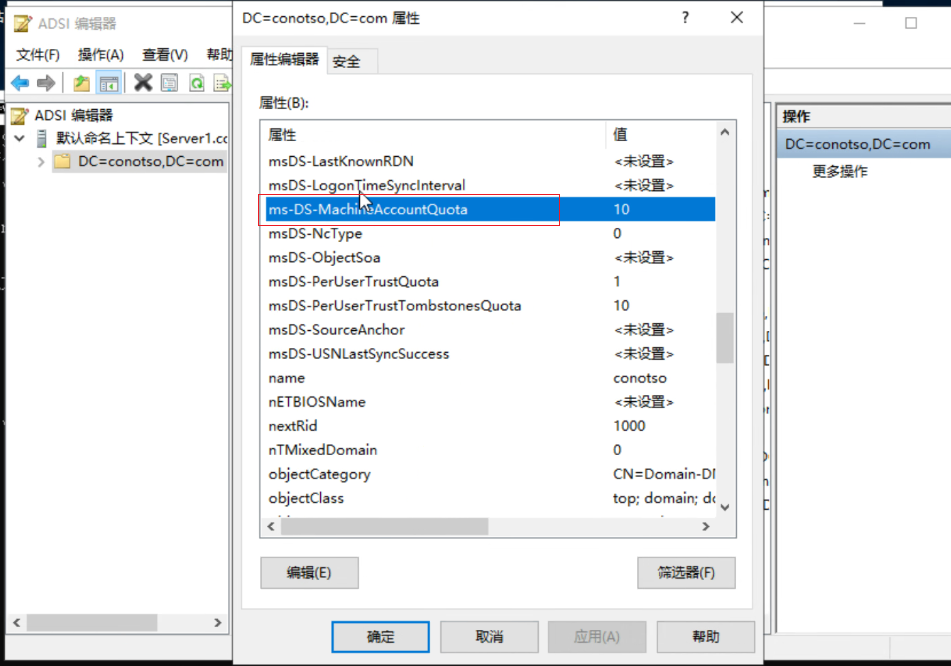
每个用户有加域的限制,每个用户只能够加10次域
Administrator 不受该限制
· 在 ADSI中 修改 加域限制:
Win + R 打开 adsiedit.msc
将其改为你想要的次数即可
15、在 不同的物理地区安装 AD域控制器时:(从介质安装 AD域控制器)
假设 cisco.com 域的域控制器在 广州,而此时要在上海 安装一个 AD域控,如果通过网络进行传输的话,就会占用带宽,导致企业的提供的服务器无法正常运行,此时就需要将ADDS数据库导出,然后再邮寄给 上海,给其安装 AD域控制器。
(1)在 域控制器导出数据:
CMD 输入:
ntdsutil
Activate Instance ntds
IFM
Create Full ntds

# 这样就操作成功了,此时它以及被输出成一个文件夹的形式,将其 拷贝它的要安装AD域控的机器。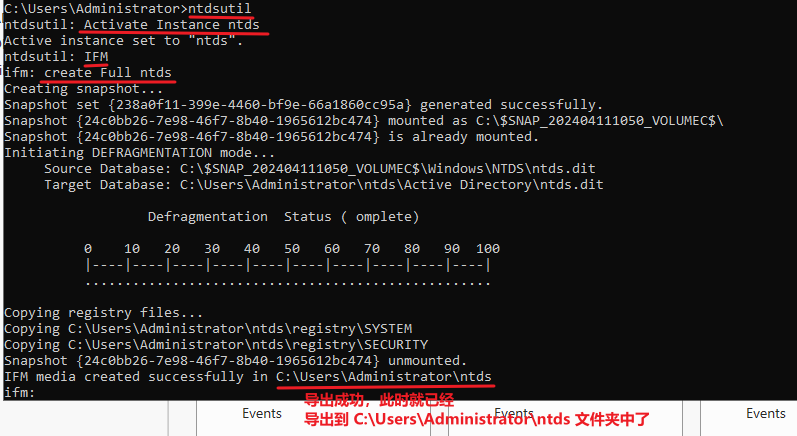
将 C:\Users\Administrator\ntds 文件夹复制,然后 拷贝给 要安装 AD域的机器
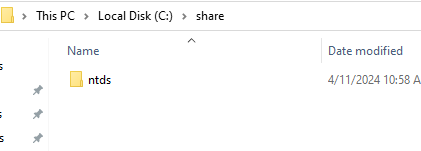
将 ntds 复制到 share文件夹中,然后共享 share文件夹:
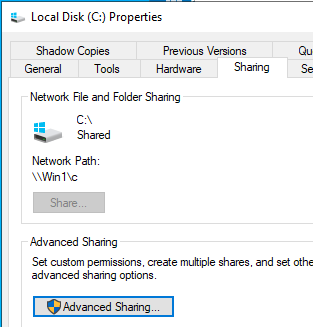
(2)在要安装AD域的机器上配置:
先访问 共享文件夹,将 ntds 文件夹复制:
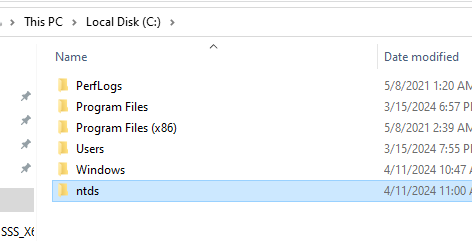
安装 AD域控制器:
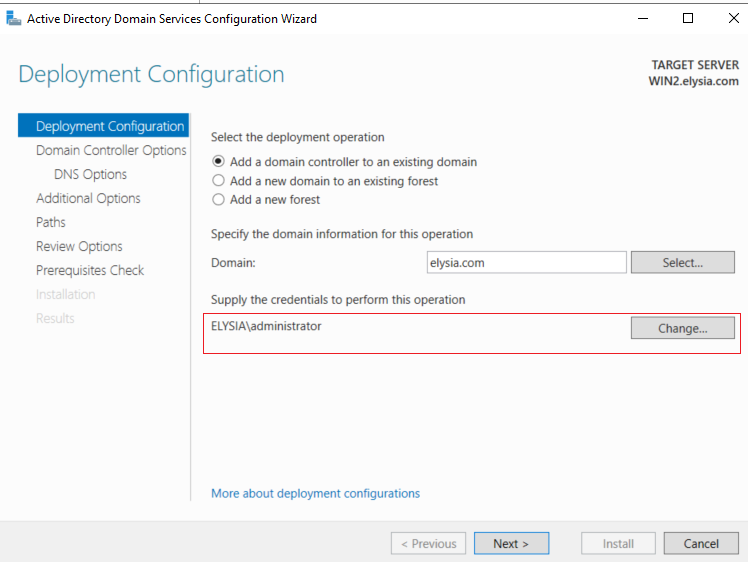
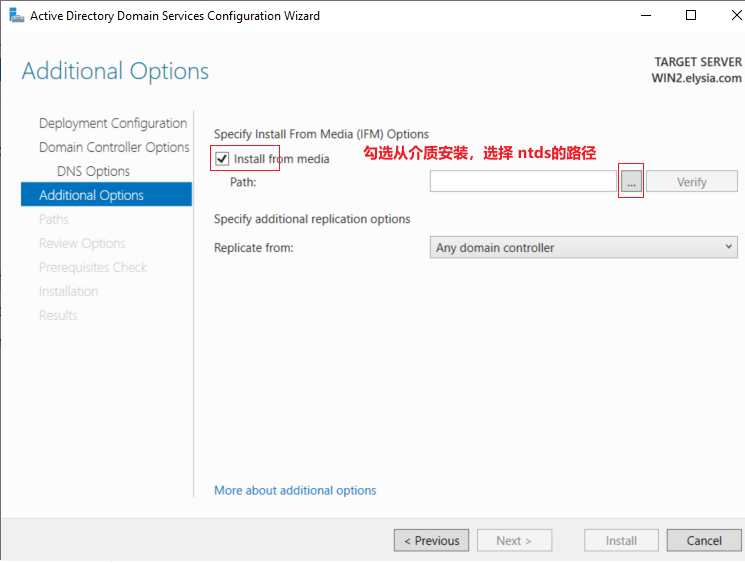
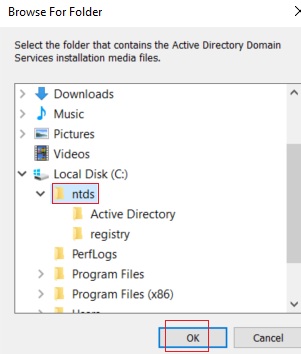
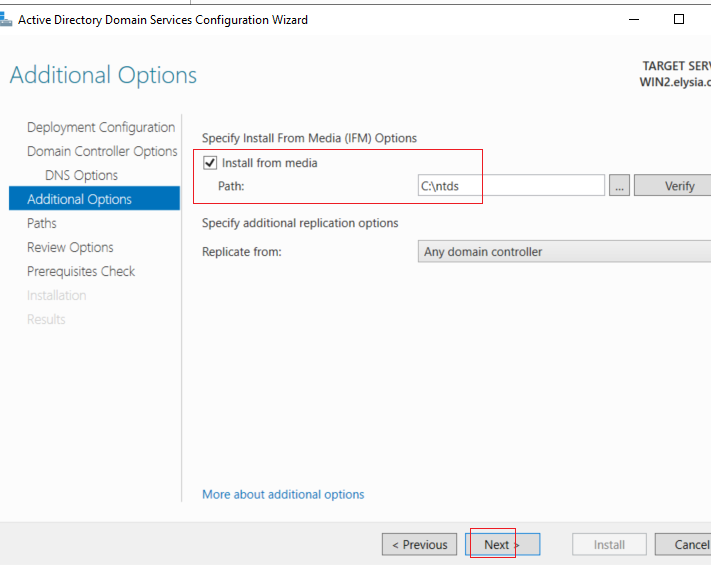
后面没有多余的步骤,安装即可
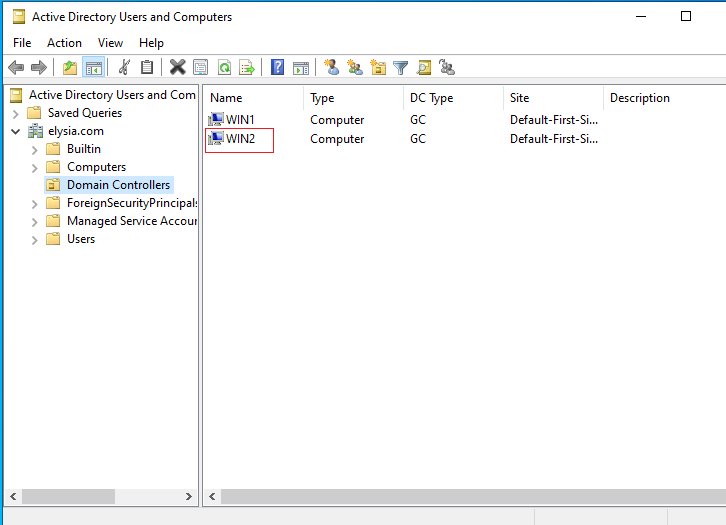
安装成功后查看:
此时已经多了刚刚安装的 Domain Controllers了
16、ADDS数据库 - 目录分区:
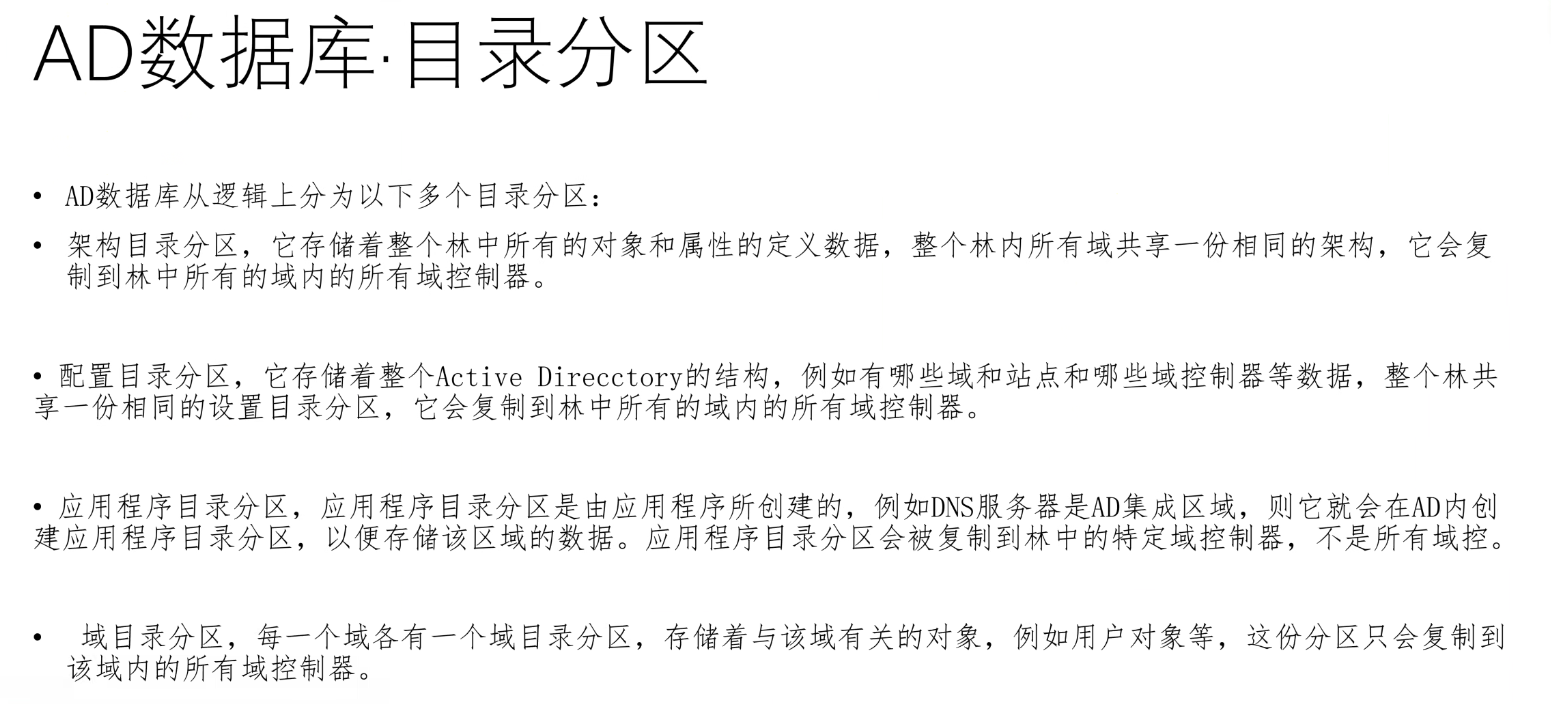
域目录分区不会复制到其它域的 ADDS数据库中,只会在该域的域控制器中同步和复制17、功能级别:
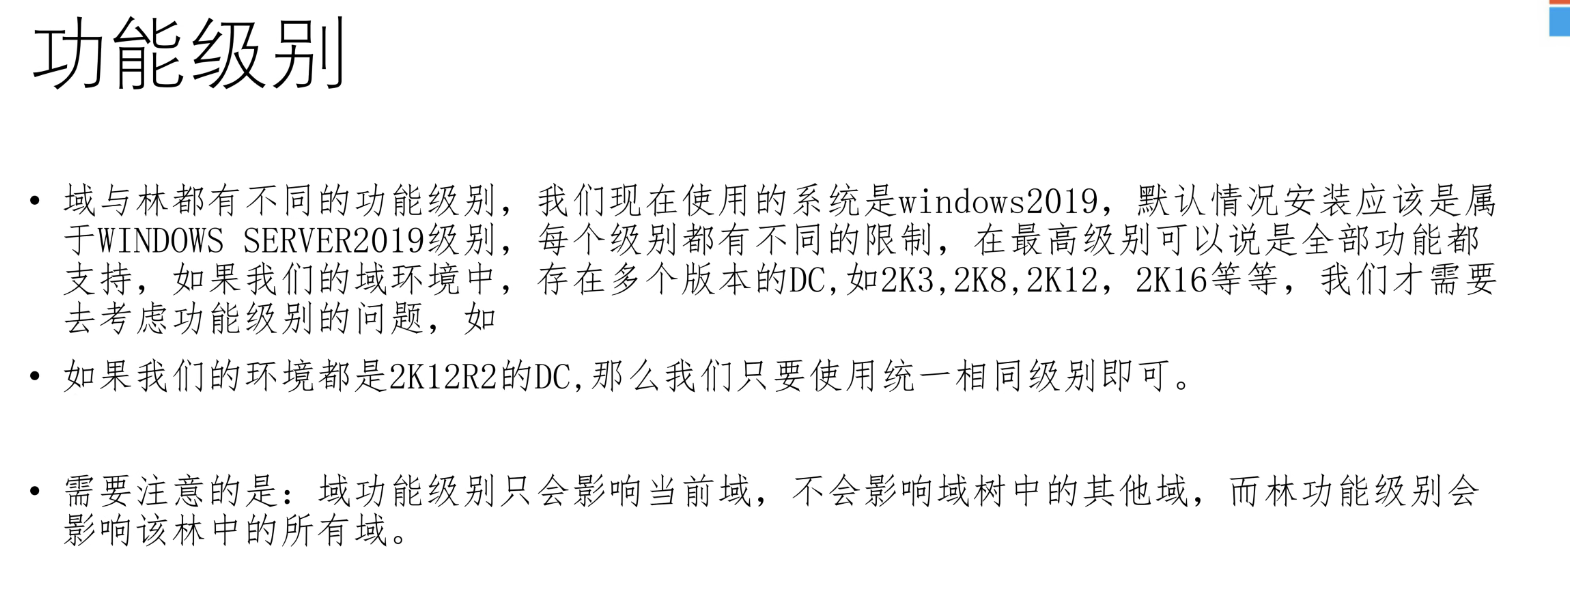
18、RODC,只读域控制器:
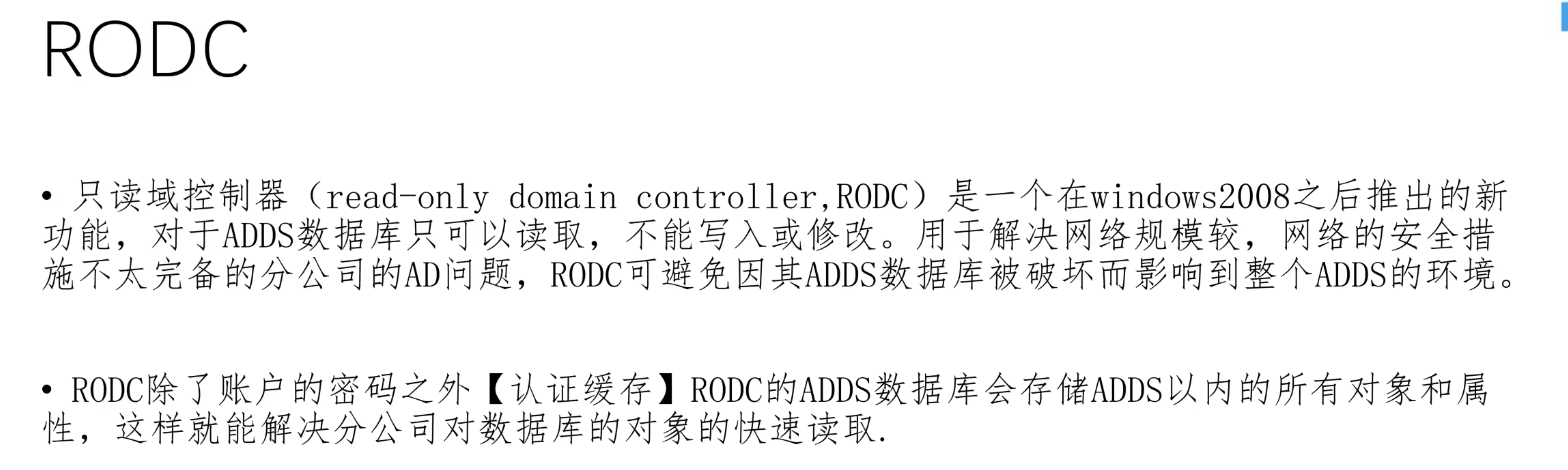
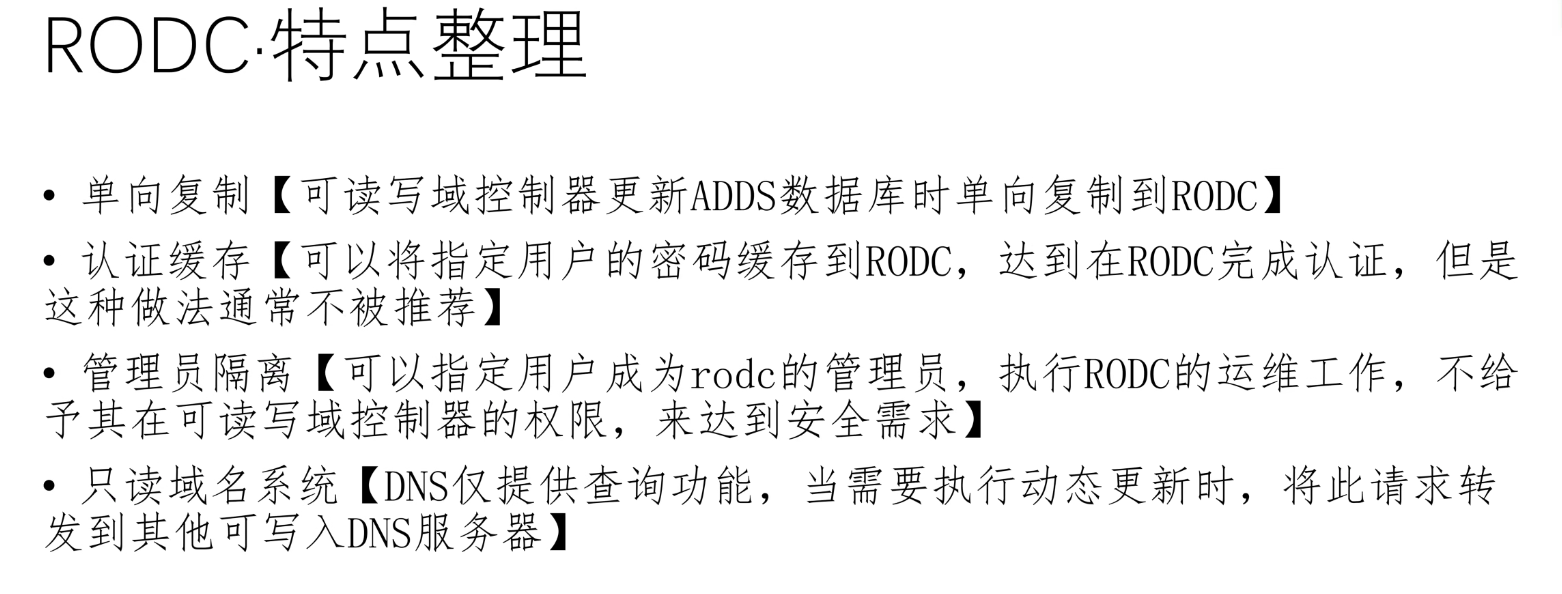
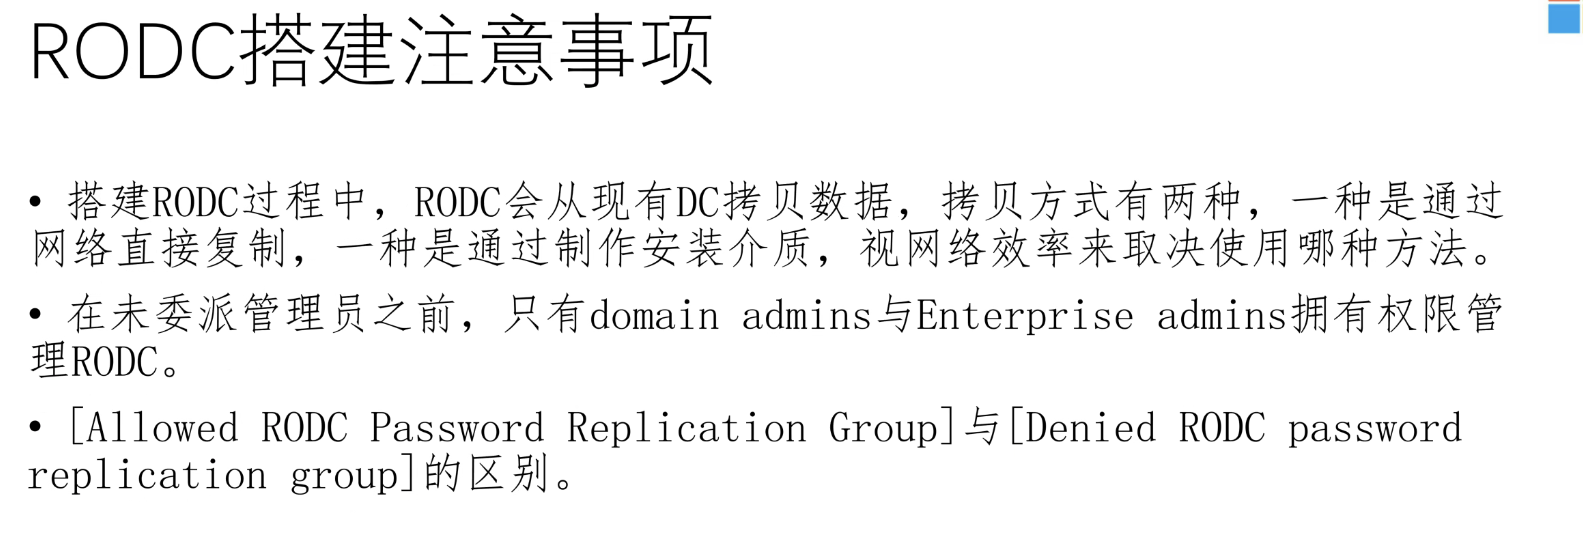
该域控、及该域控的管理员账户只能够读取ADDS数据,不能够修改ADDS数据
RODC 的 DNS 也是只读 DNS,同样是只能读,不能写
19、DSRM 密码:
· 重新 设置 DSRM密码:
Win + R 打开 CMD
# 重新设置 DSRM 密码:
ntdsutil
activate Instance ntds
set dsrm password
reset password on server [主机名]
# 输入 administrator 的密码
# 输入新的 DSRM密码即可
20、使用 powershell 安装 AD域:
# 使用 powershell 安装 ADDS 功能
install-windowsfeature ad-domain-services -IncludeManagementTools

# 添加一个新林
install-addsforest
show-command install-addsforest    //可以使用 show-command 图形化执行配置

# 添加一个新域控制器到域中
install-addsdomaincontroller
show-command install-addsdomaincontroller

## 建议先加入域,然后再执行该操作,否则会提示没有正确的凭证
21、单向信任、双向信任:
一般都是做双向信任
但是有时也要做单向信任
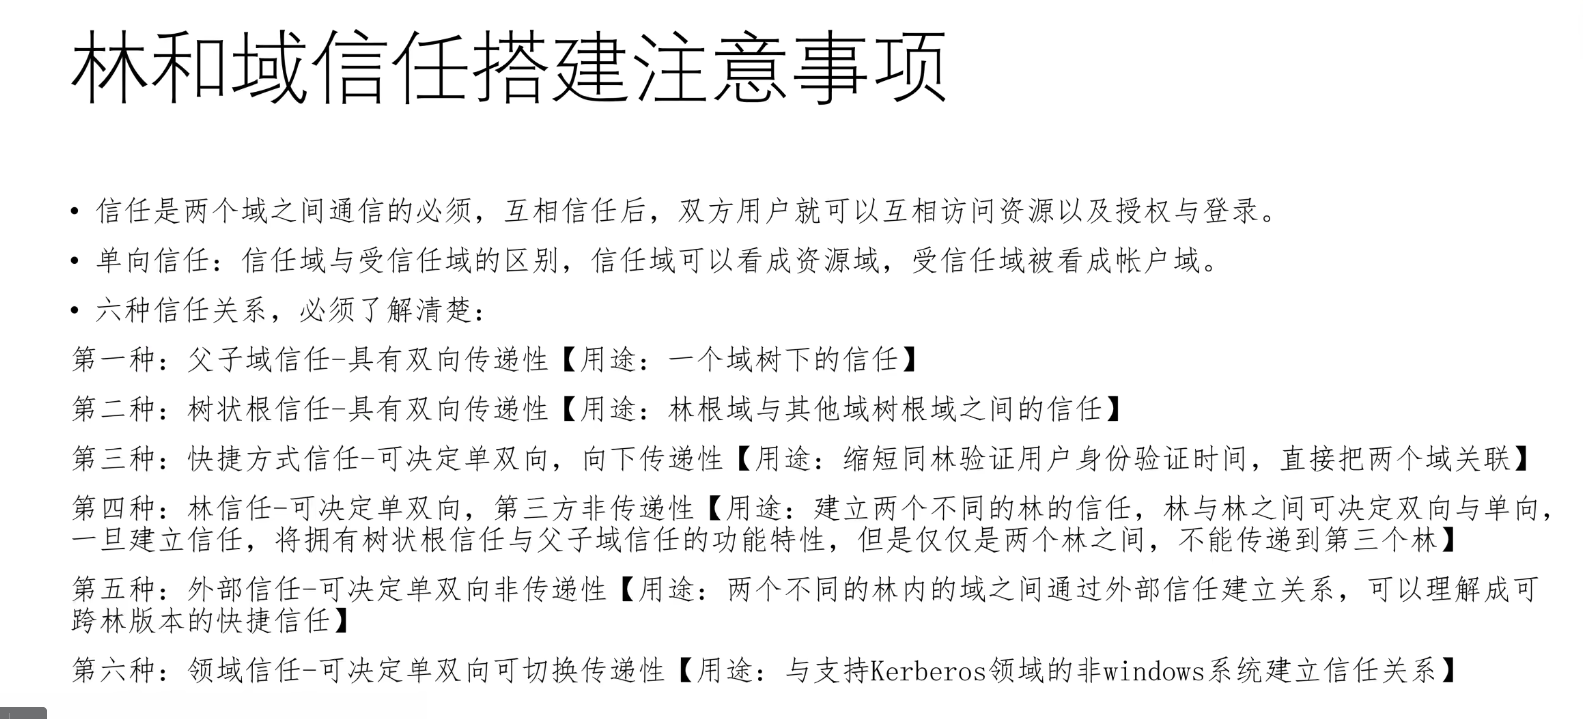
林之间的信任是不会传递的
领域信任,用于 Windows 于 Linux 建立信任22、Windows 数据库文件的路径:
Windows 数据库存储在
C:\windows\ntds\ 下:

C:\windows\ntds\ntds.dit
C:\windows\ntds\edb*****.log
C:\windows\ntds\temp.edb
...
## 注意不要删除这些文件!
· 作业:
完成:
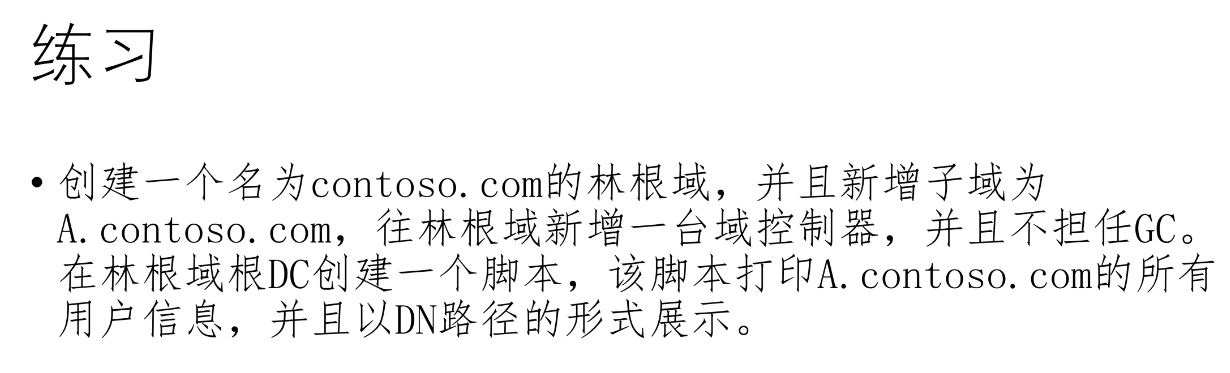
练习 AD域信任,将这些信任都做一遍