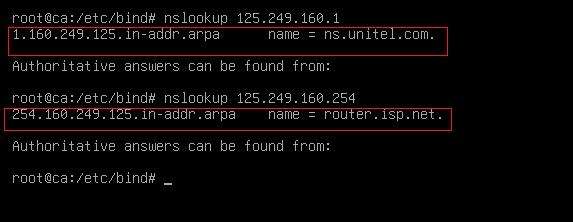
配置 DNS委派.note
·理论:
在本地DNS服务器上,委派一个区域给其它 DNS服务器来处理,(类似 DNS转发器,但不完全相似)一、配置 正向解析委派:
1、委派 子域:
(1)首先要在 父域上关闭 dnssec 的验证,否则将无法解析子域的信息:
vim /etc/bind/named.conf.options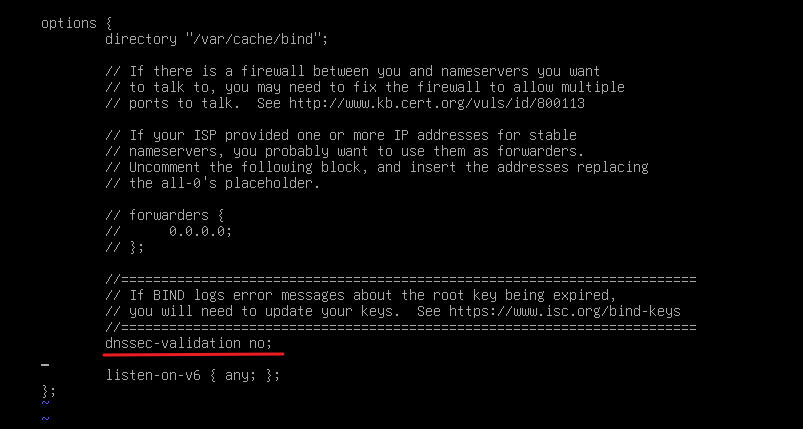
(2)正常配置 named.conf 即可:
vim /etc/bind/named.conf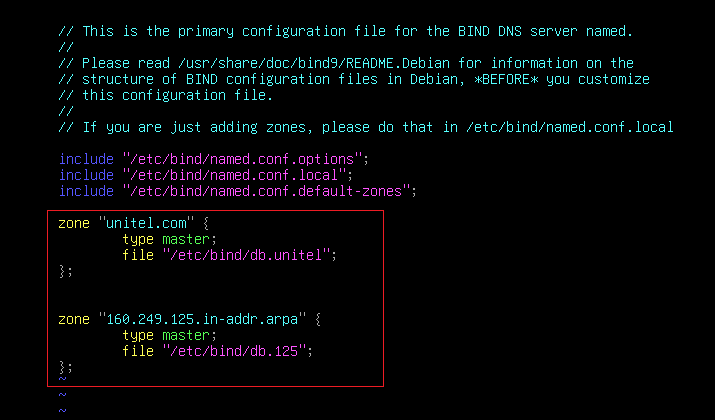
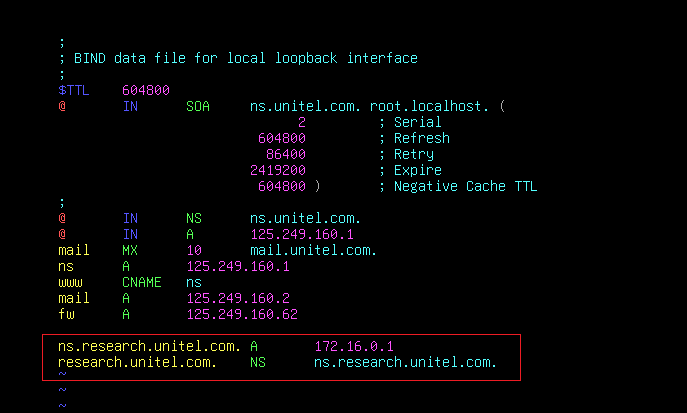
(3)正常配置完 unitel.com 域后的解析后,在末尾配置 research.unitel.com域 的委派:
vim /etc/bind/db.unitel有两种写法:
一种是相对于当前域名的:
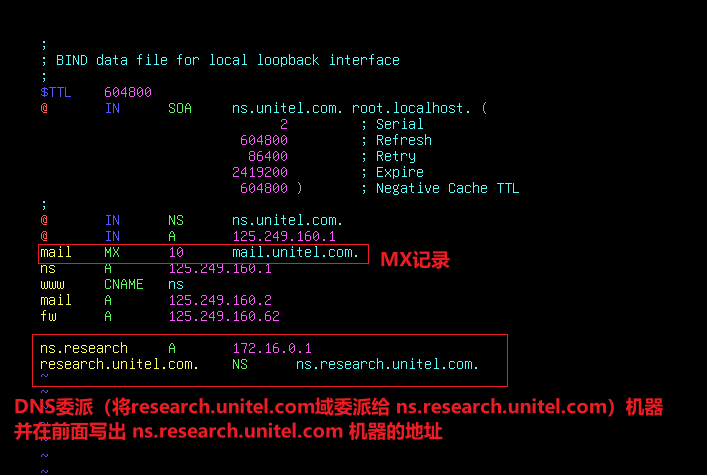
另一种是直接写上完整域名的:
systemctl restart bind9(4)然后在 ns.research.unitel.com 上配置子域即可:
主 DNS 服务器需要能否访问到这台机器(ping通即可)
vim /etc/bind/named.conf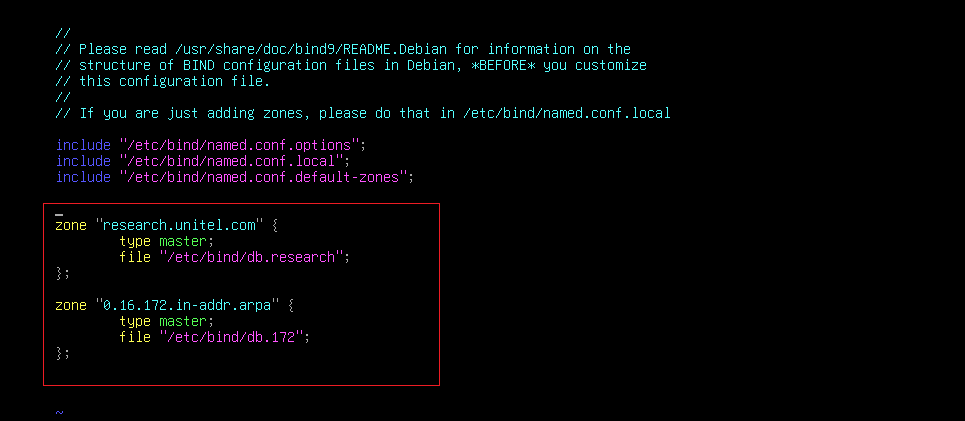
vim /etc/bind/db.research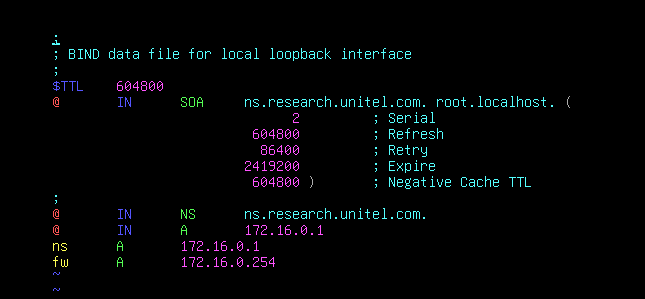
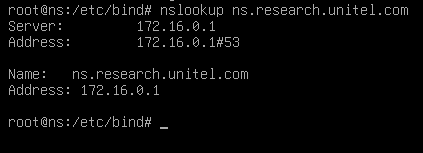
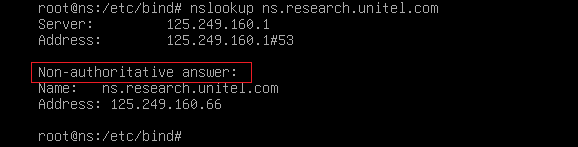
(5)测试:
·在 ns.research.unitel.com 本地上测试:
·在 主DNS服务器 上测试:
2、委派 不同的域:
假设本地域是 isp.net ,而想要把 unitel.com 委派给 ns.unitel.com 机器,那么就需要如下配置:
(1)在本机关闭 dnssec:
vim /etc/bind/named.conf.options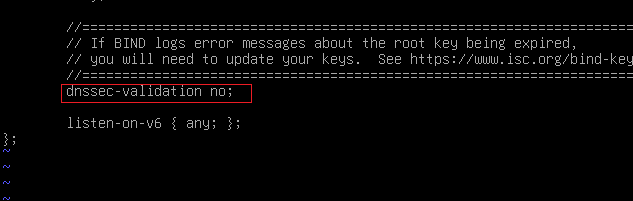
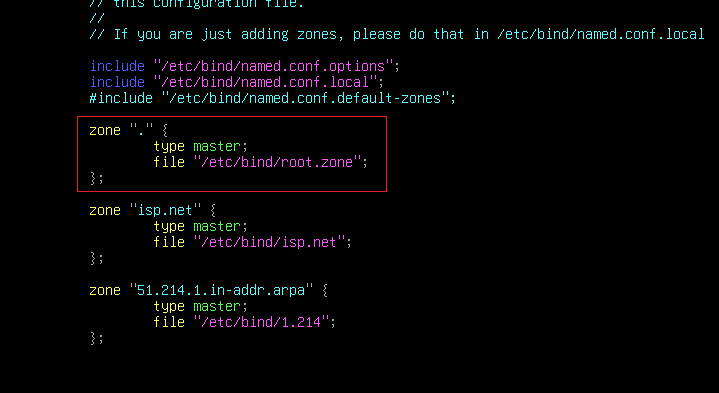
(2)配置 named.conf:
vim /etc/bind/named.conf需要配置 . 区域,才能够委派不同的域
(3)编辑 区域配置文件:
cd /etc/bind
cp db.local root.zone
vim root.zone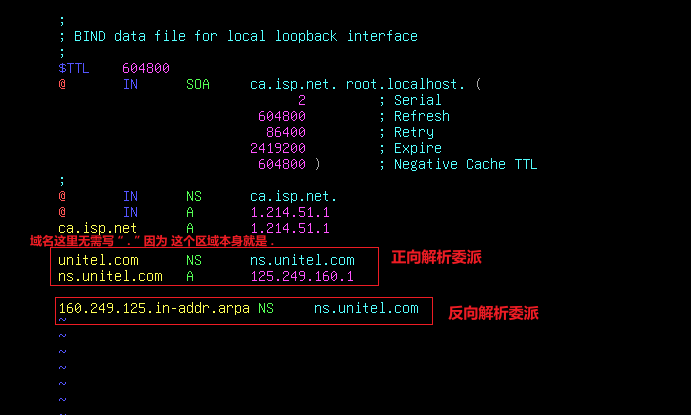
(4)然后在 被委派的机器上正常配置解析即可,这里不赘述了。
(5)测试:
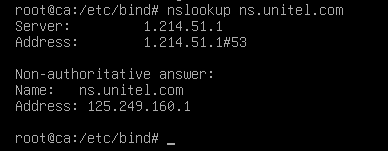
三、配置 反向解析委派:(反向解析只能够采用委派不同的域的方式)
(1)在本机关闭 dnssec:
vim /etc/bind/named.conf.options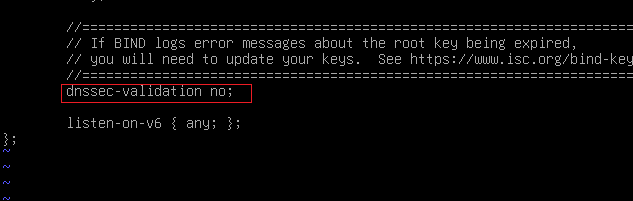
(2)配置 named.conf:
vim /etc/bind/named.conf需要配置 . 区域,才能够委派不同的域
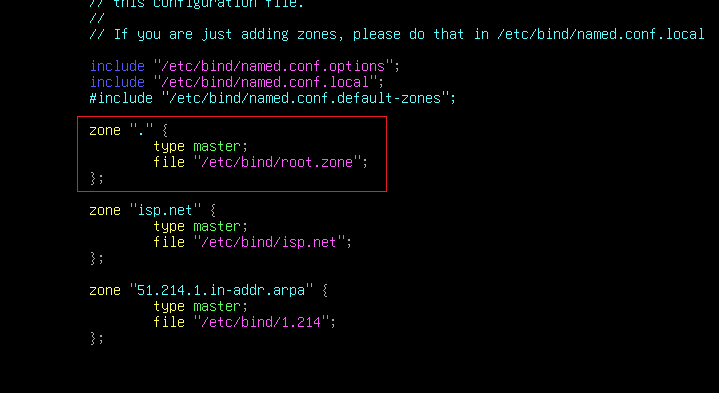
(3)编辑 区域配置文件:
cd /etc/bind
cp db.local root.zone
vim root.zone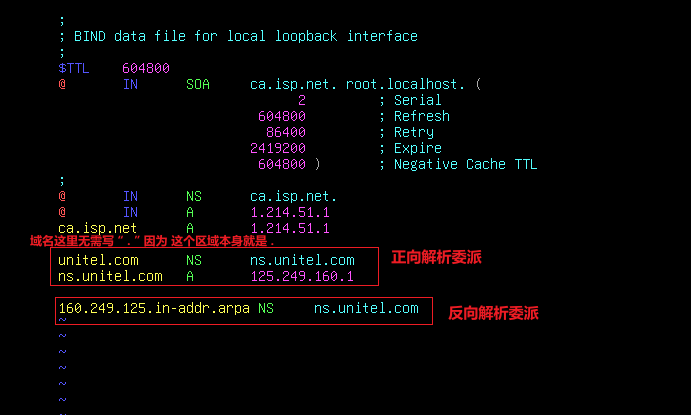
反向解析委派不依赖 正向解析委派,只需要能够解析到指定的 DNS A记录即可:
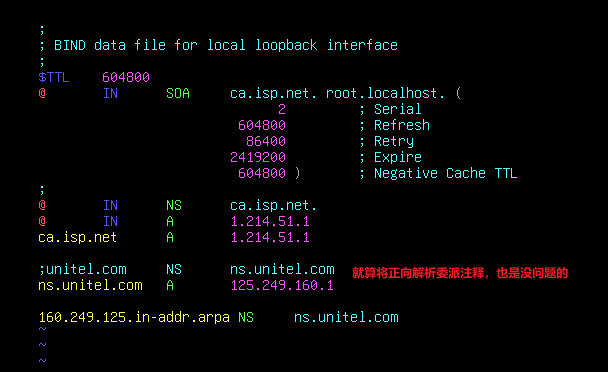
(4)然后在 被委派的机器上正常配置解析即可,这里不赘述了。
(5)测试: