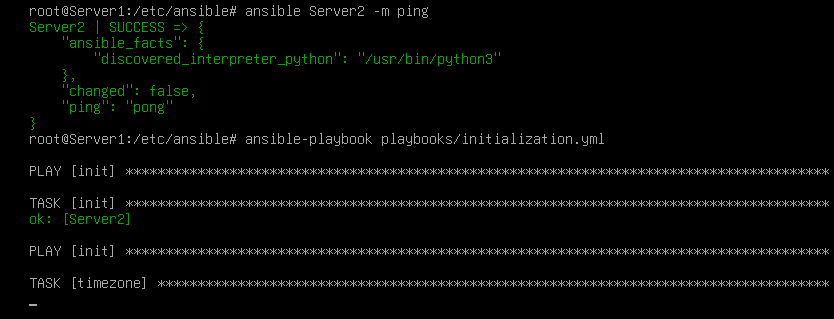
配置 Ansible使用ssh密钥进行连接客户端.note
·注意:ssh密钥对 可以无视是否允许root登陆的配置,即使配置了不允许,ssh密钥对仍旧能够登陆 root用户
一、如果可以将 ssh密钥先保存到 ansible被控端的快照中:
很简单,只需要确保ssh能够免密连接即可,甚至 group_vars 提权配置文件都不需要写
1、配置 ansible.cfg:
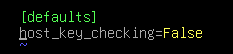
2、在 本地生成ssh密钥,并传输给 被控端:
ssh-keygen
# 直接回车输入空密码
## ssh-copy-id root@10.1.20.2    //不建议这样做,因为默认是不会打开root登陆的
ssh-copy-id skills@10.1.20.2
## 然后去到 10.1.20.2 这台机器:
cp -r /home/skills/.ssh /root/
# 然后保存初始化快照即可这样ansible就能够直接使用密钥对连接root用户了(即使没有开启允许root用户登陆)
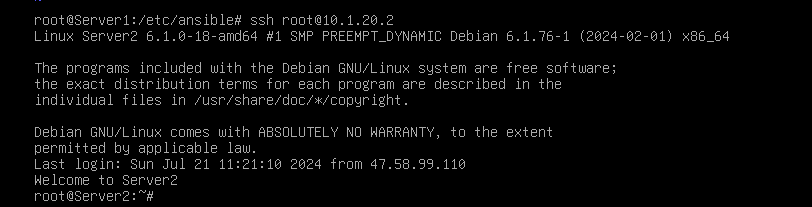
3、配置完成,测试运行: