squid 扩展操作.note
一、使用不同的存储路径分别缓存小文件和大文件:
mkdir /small
mkdir /large

chown proxy:proxy /small /large
或者
chown 777 /small /large
vim /etc/squid/squid.conf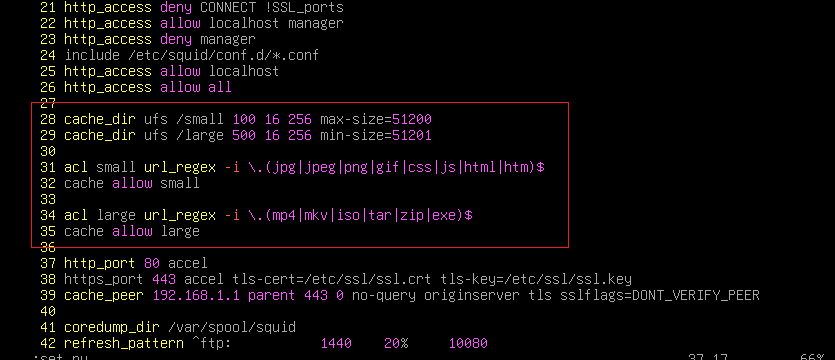
systemctl restart squid二、设置缓存大小限制:
# 任意定义一个或多个缓存目录,然后设置缓存大小限制:
mkdir /small
mkdir /large

chown proxy:proxy /small /large
或者
chown 777 /small /large
vim /etc/squid/squid.conf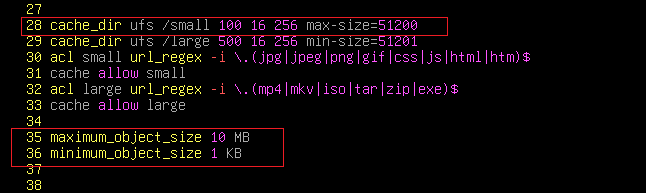
限制最大大小为 10MB
最小大小为 1 KB
systemctl restart squid
三、设置时间限制,仅允许在指定时间访问:
vim /etc/squid.conf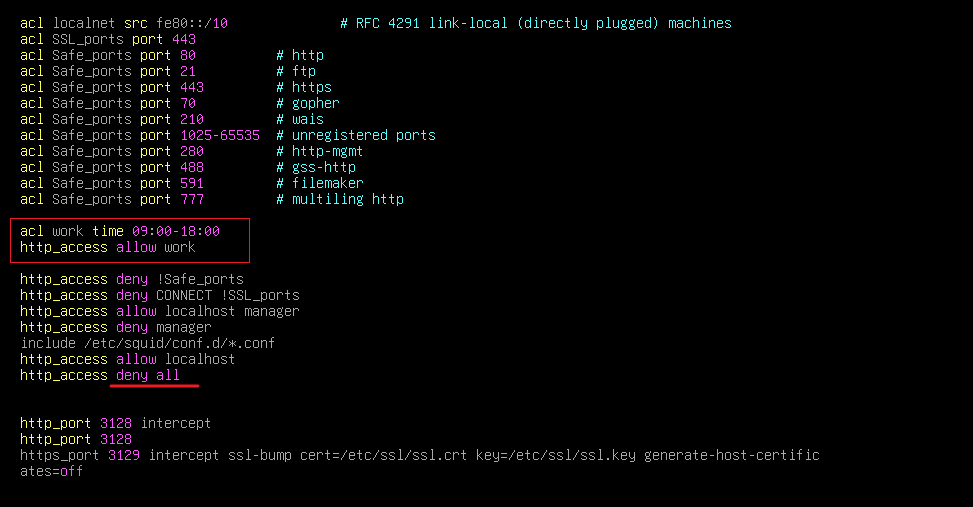
就像 cisco 的 ACL一样,允许条目一定要在拒绝条目前面,否则直接就拒绝了
·测试:
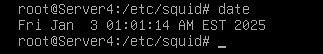
访问拒绝:
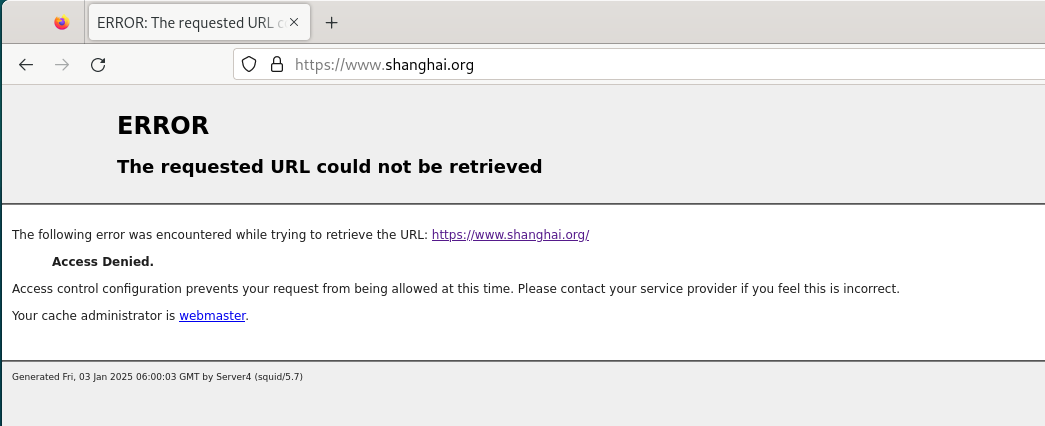
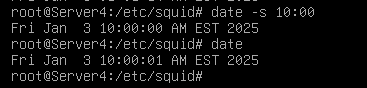
将时间改为 9:00 到 18:00 这个时间段:
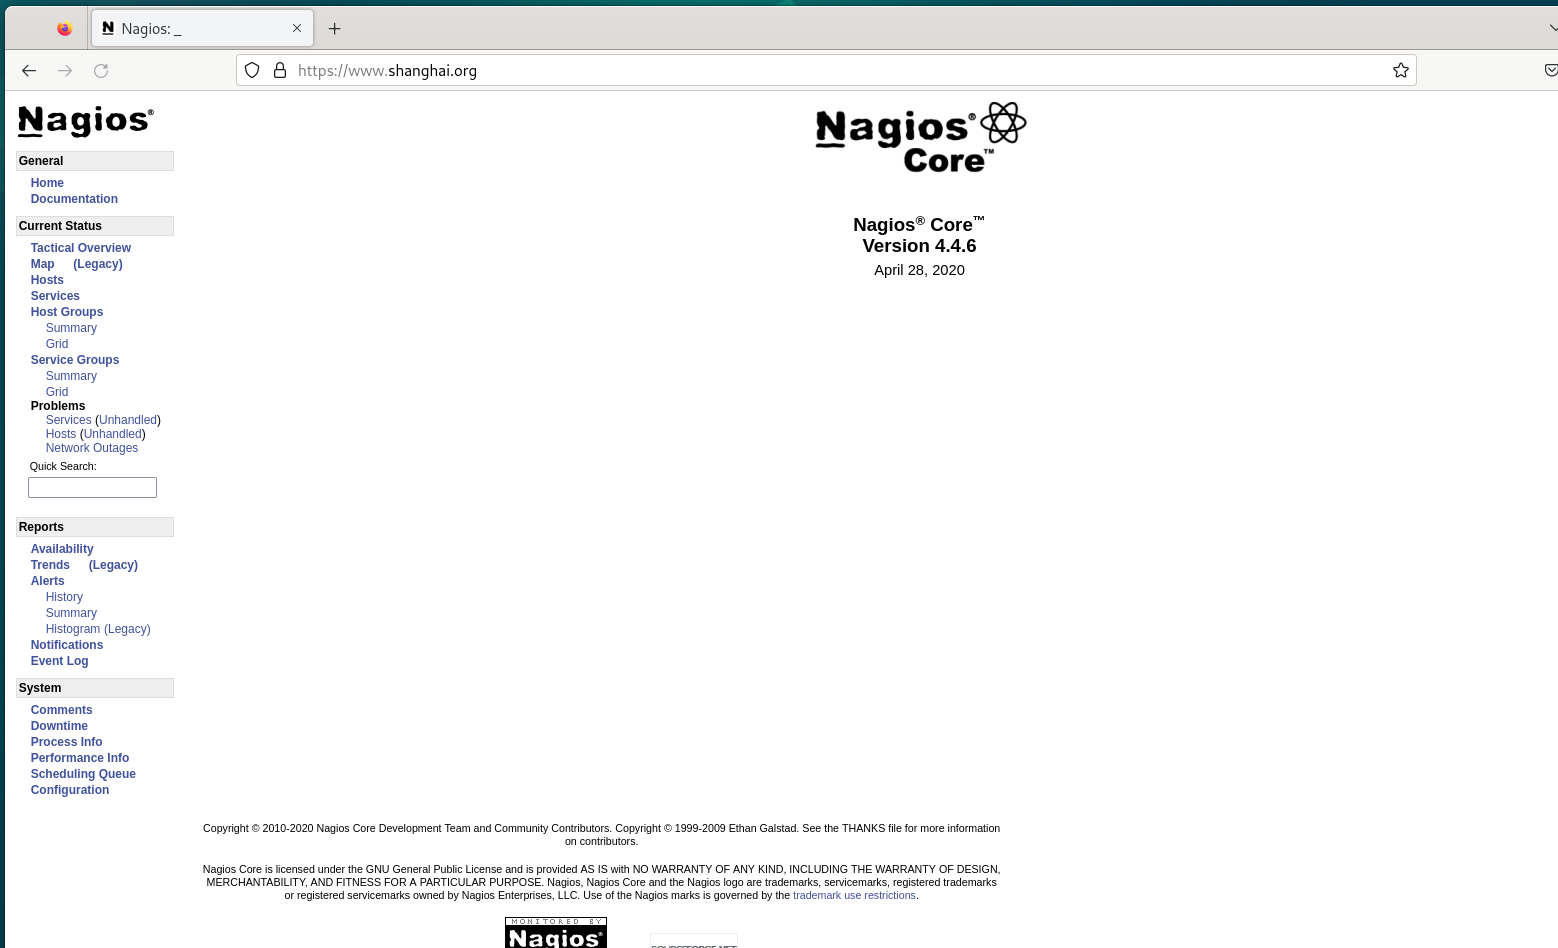
访问成功:
四、配置 ACL,拒绝指定域名,允许指定域名:
1、允许单个域名:
拒绝单个域名也是一样的,将域名设置为 deny,然后下面设置 allow all 即可
vim /etc/squid/squid.conf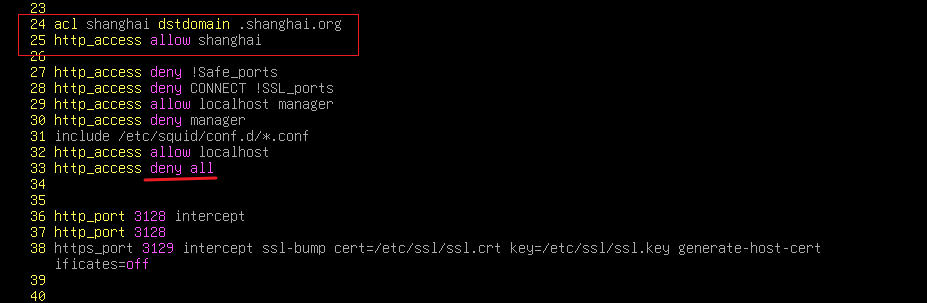
systemctl restart squid
·测试:
首先确保对其它域名的dns解析没问题
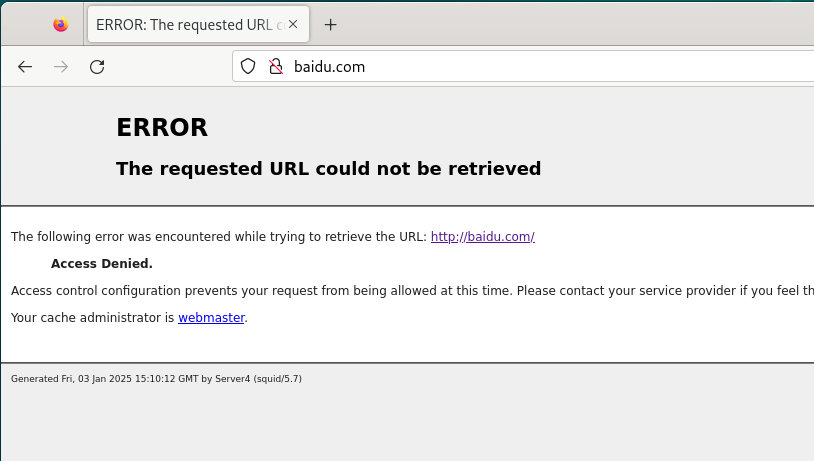
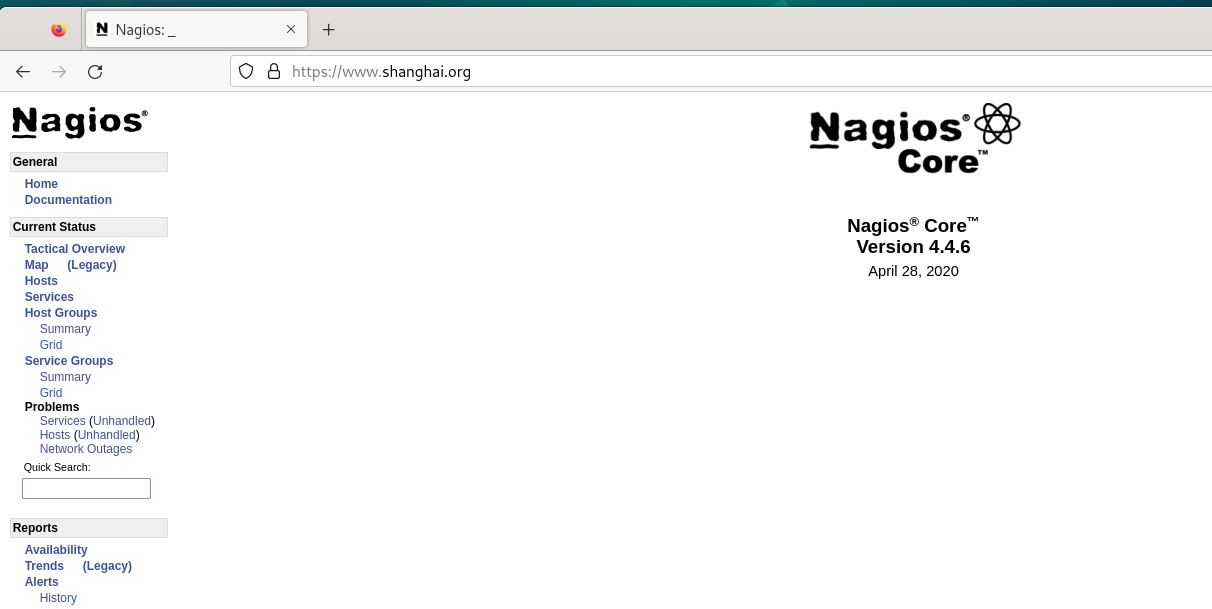
2、拒绝多个域名:
vim /etc/squid/deny    //名称自定义
# 书写要拒绝的域名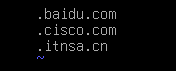
vim /etc/squid/squid.conf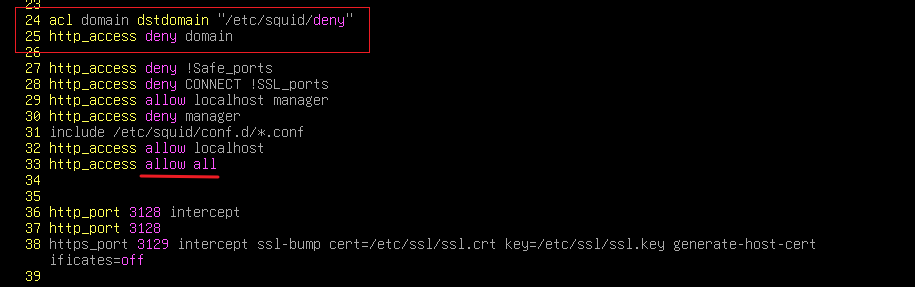
·测试:
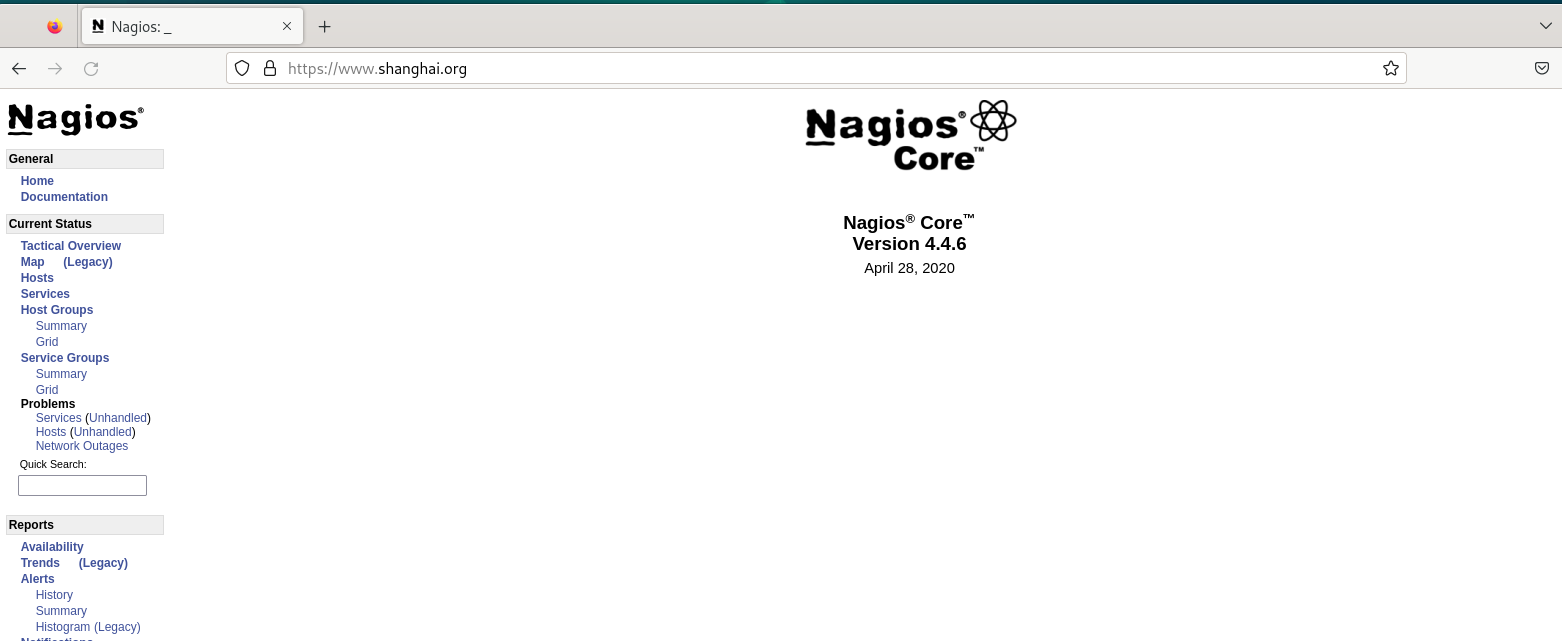
五、squid 身份认证:
注意,身份认证不能够在透明代理中使用
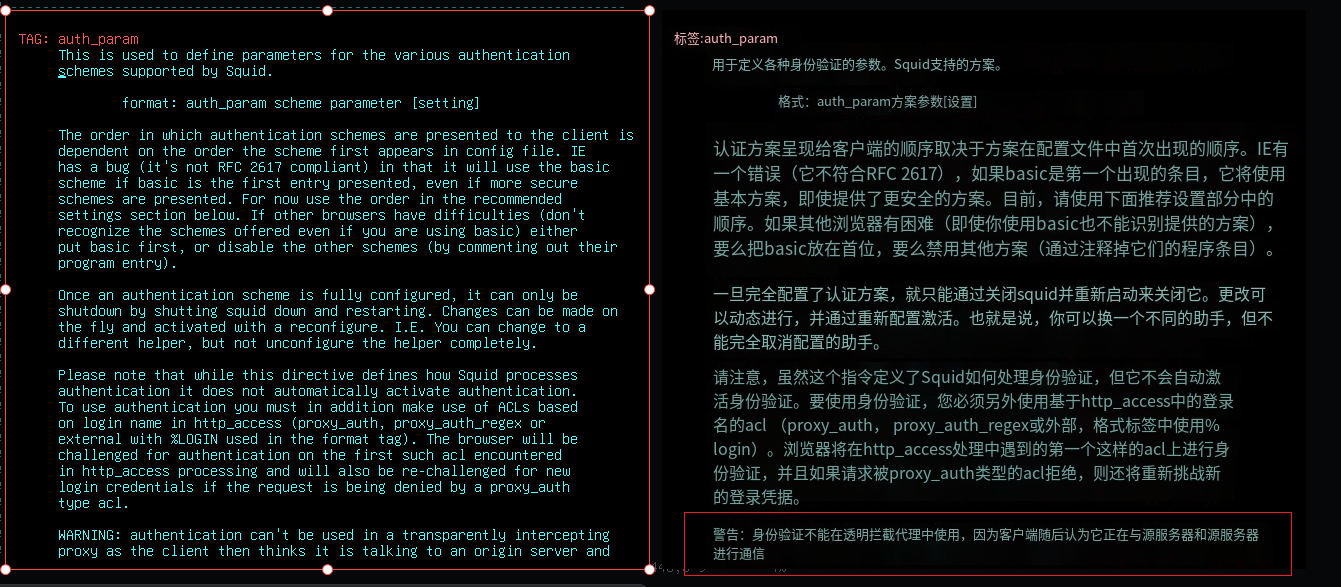
1、PAM 身份认证:
vim /etc/squid/squid.conf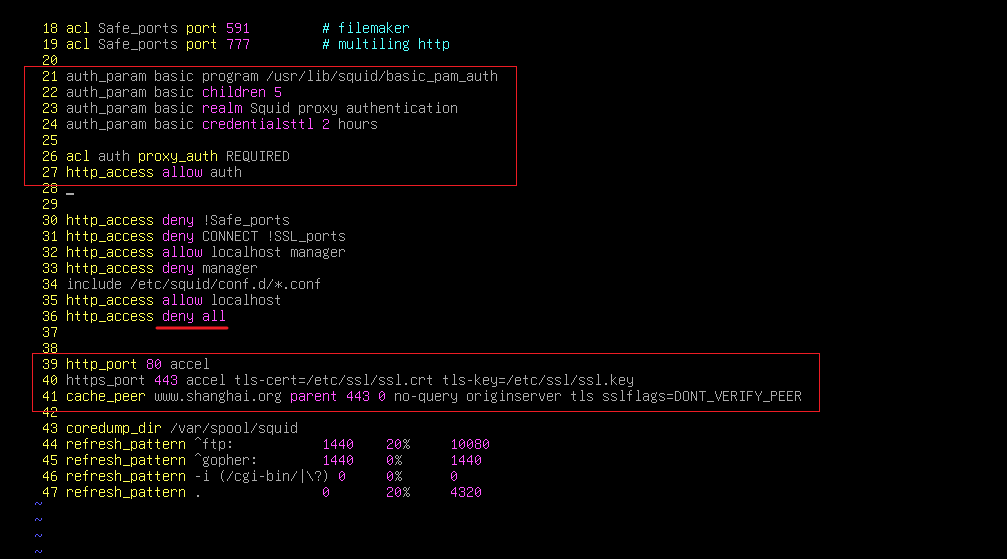
随意配置一个正向代理或反向代理即可,没有要求
chmod 777 /etc/shadow
或者:
chown root:proxy /etc/shadow
·测试:
认证失败时访问拒绝:
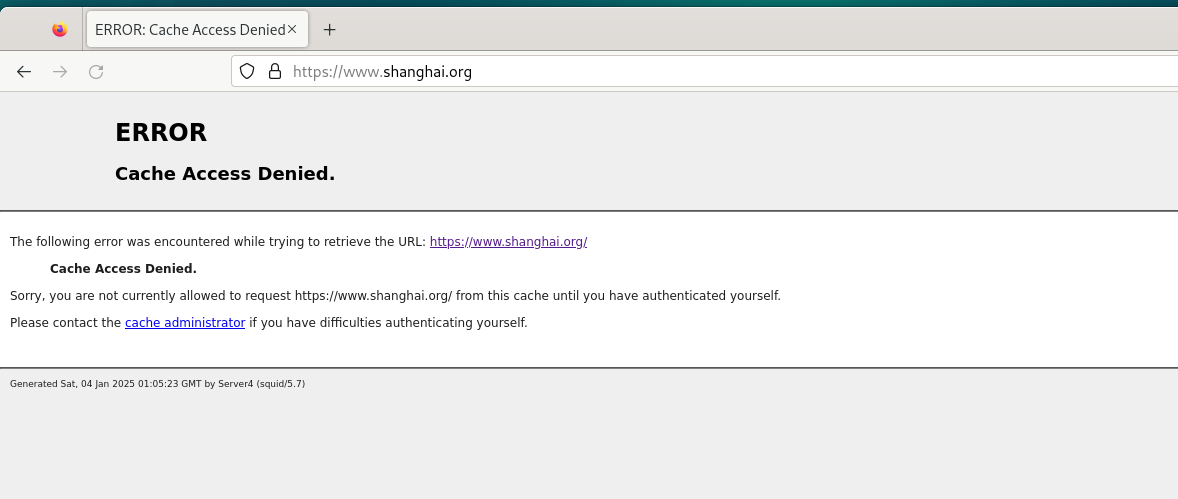
认证成功,成功访问:
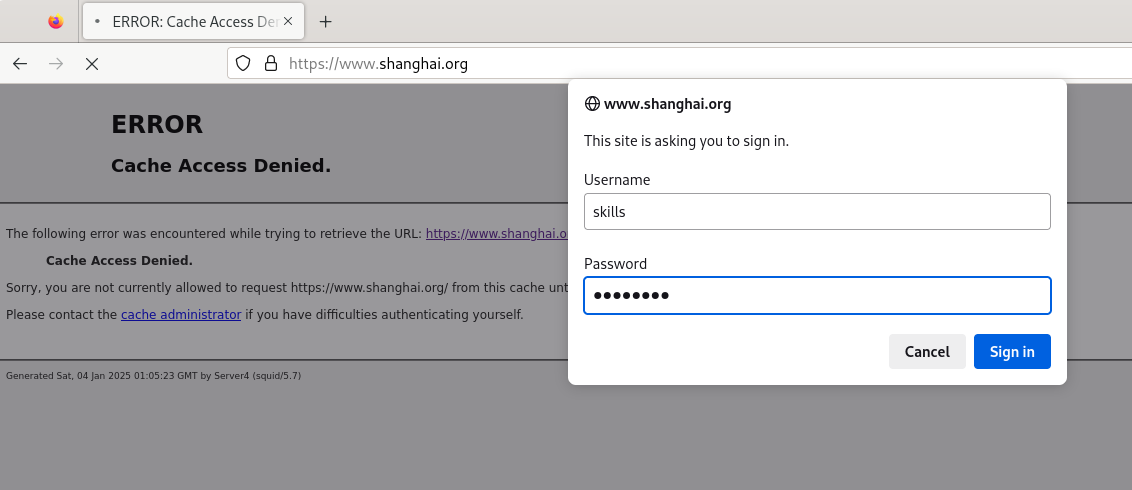
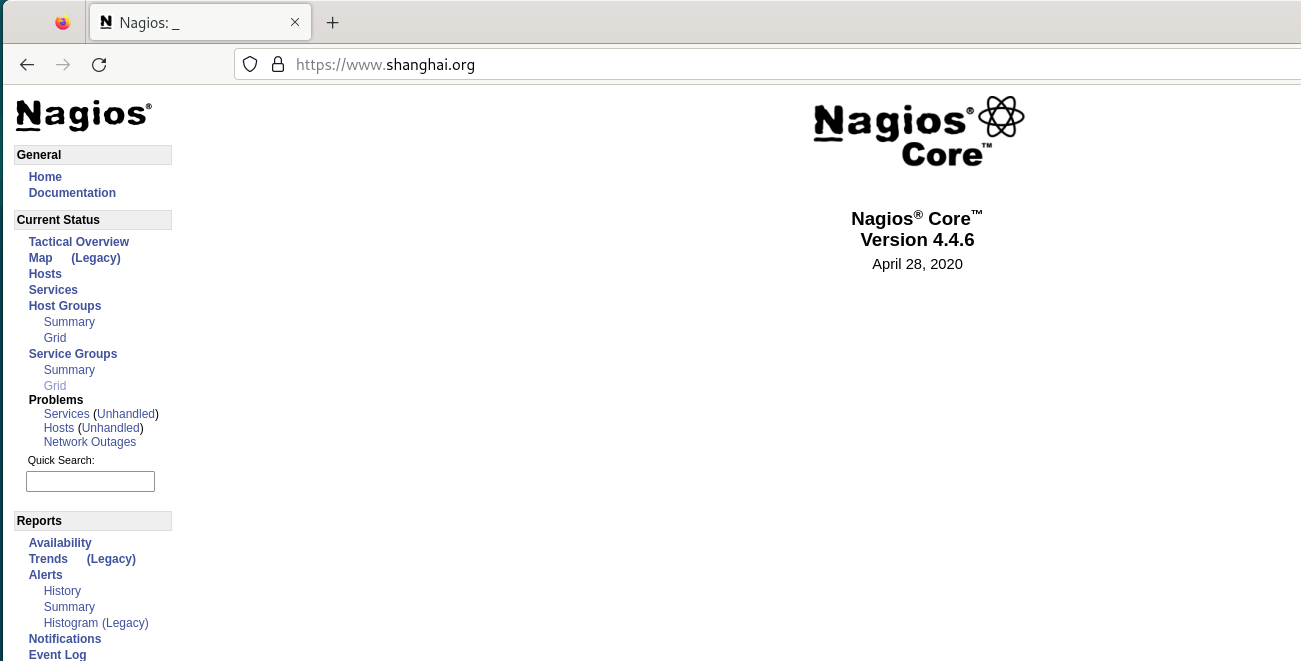
2、htpasswd 身份认证:
apt instal -y apache2-utils
htpasswd -cm /etc/squid/passwd user1

vim /etc/squid/squid.conf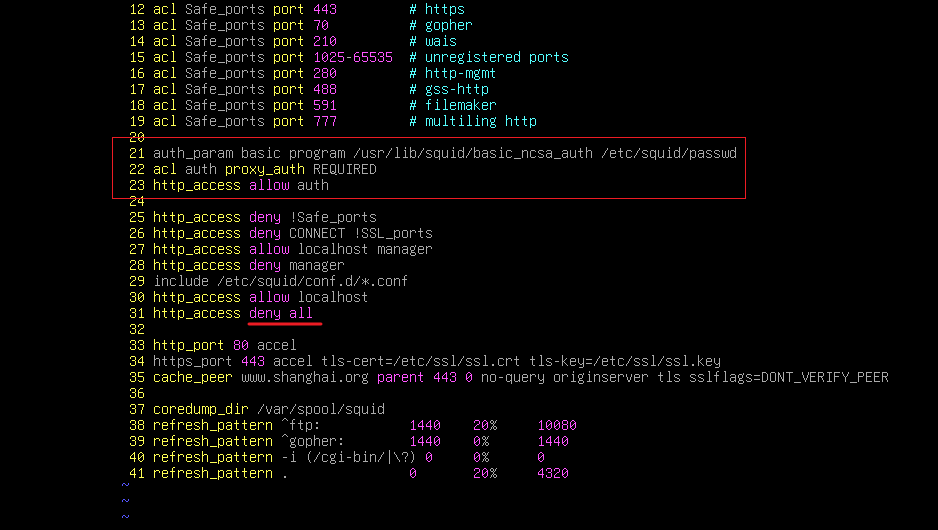
·测试:
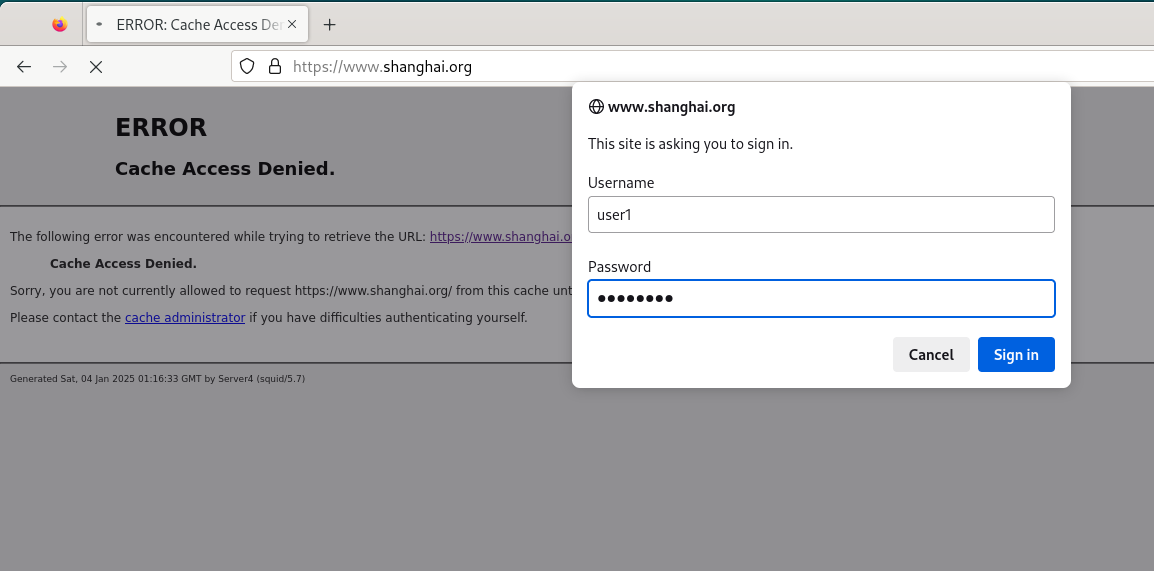
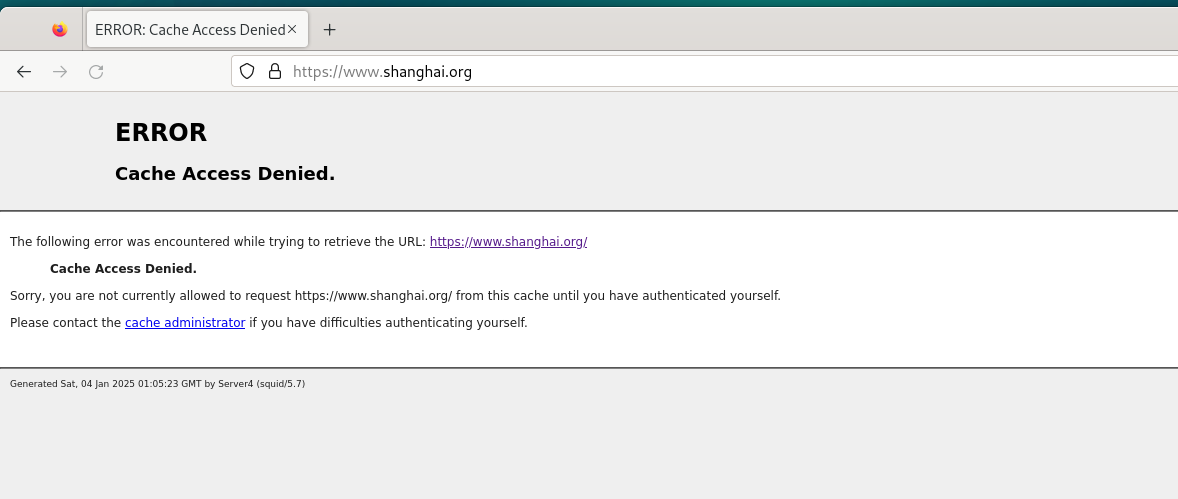
认证失败时访问拒绝:
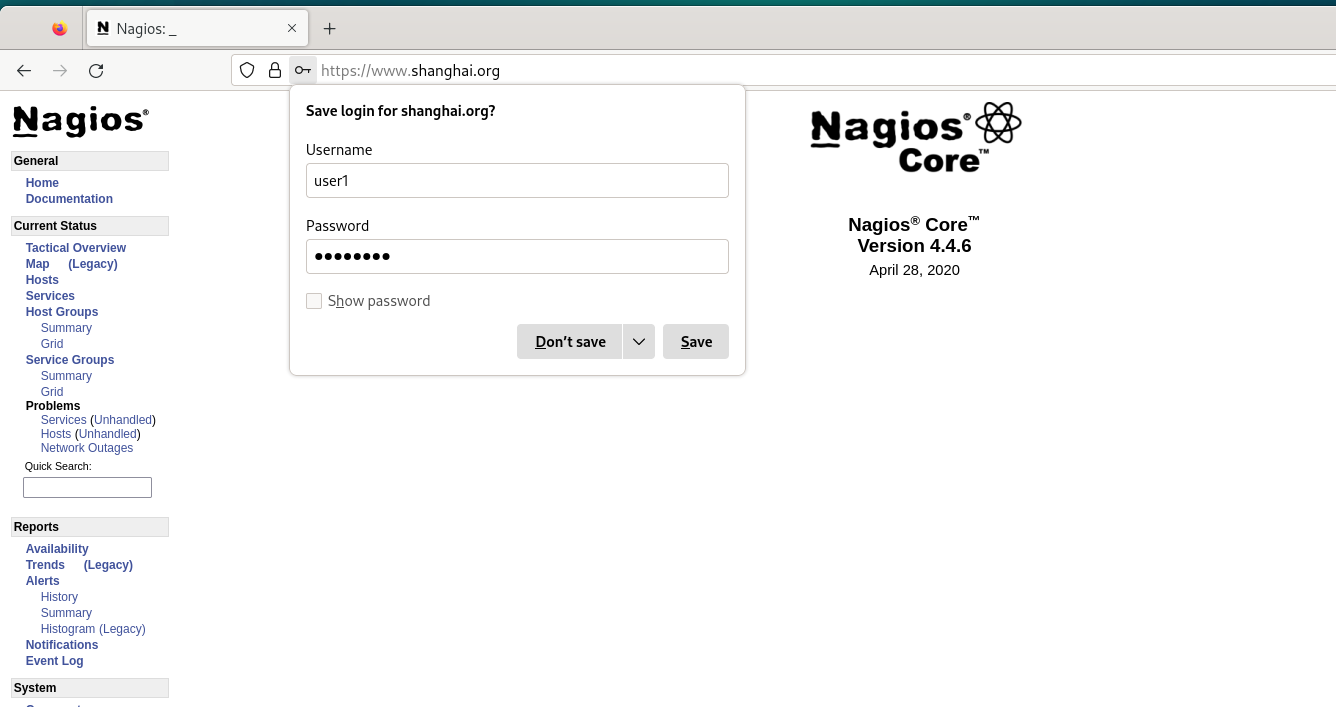
认证成功,成功访问: