配置 证书吊销列表(CDP、AIA).note
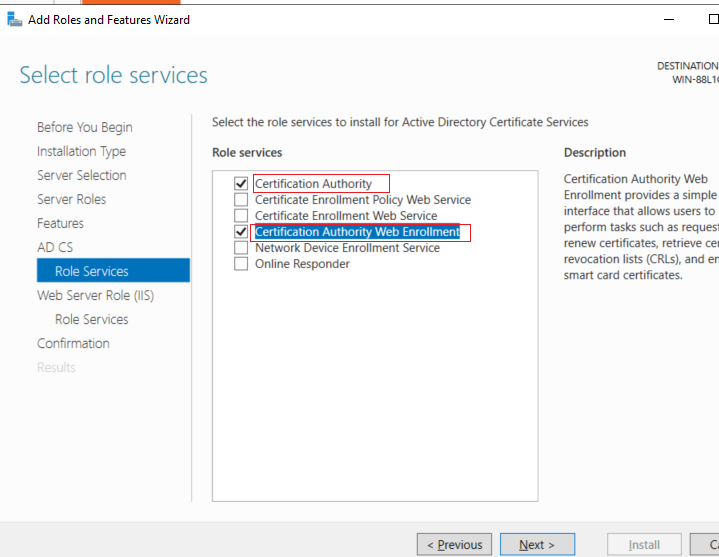
· 安装 AD CS 证书、和证书 Web 注册:
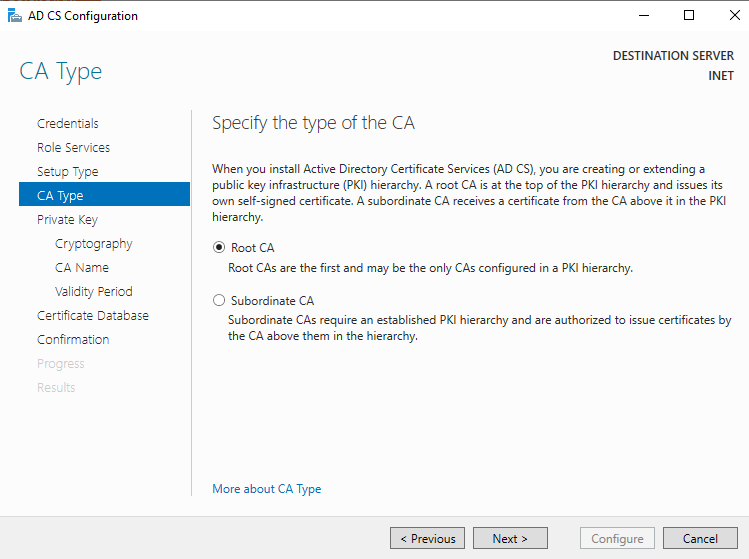
配置时,CA类型选择 根CA:
如果有一个根CA和多个子CA,那么做子CA之前,就需要先在 根CA上做好证书吊销列表(CDP、AIA),然后再签发子CA的根证书。
一、配置 证书吊销列表:
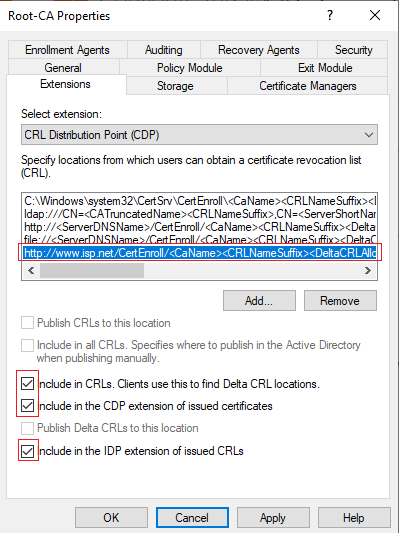
1、配置 CDP:
certsrv.msc //打开 根证书颁发机构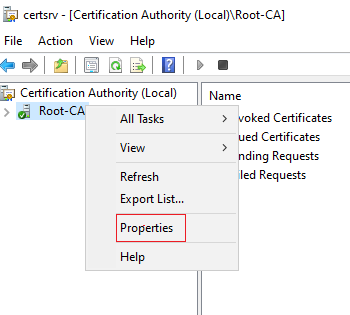
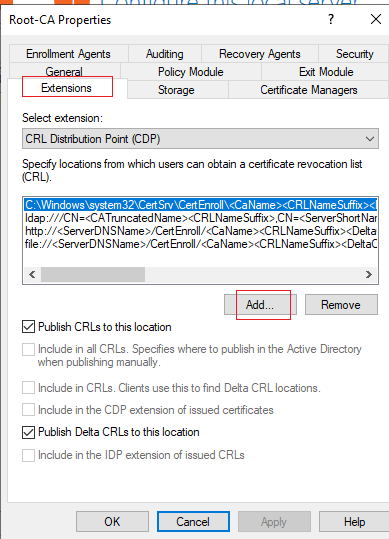
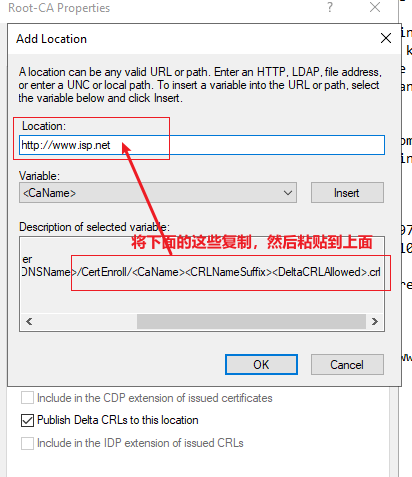
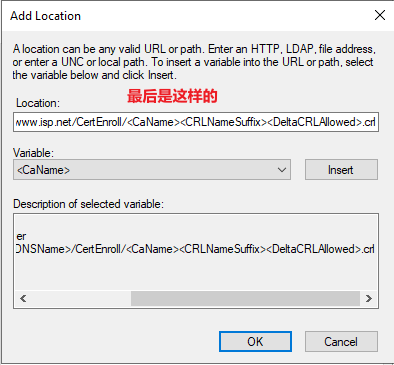
· 如果题目指定了 .crl 文件的名称,例如(http://www.isp.com/CertEnroll/ISP-CA.crl)
如果没有指定,那么就按照上面书写
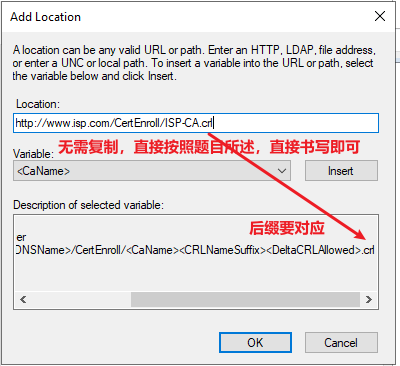
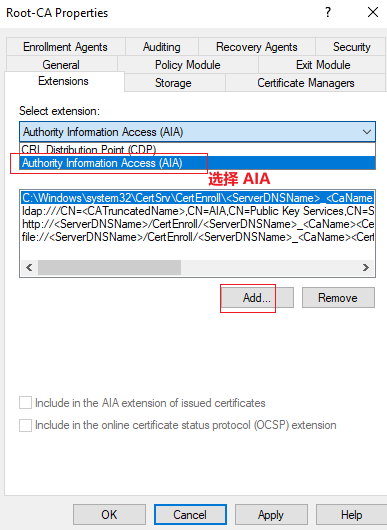
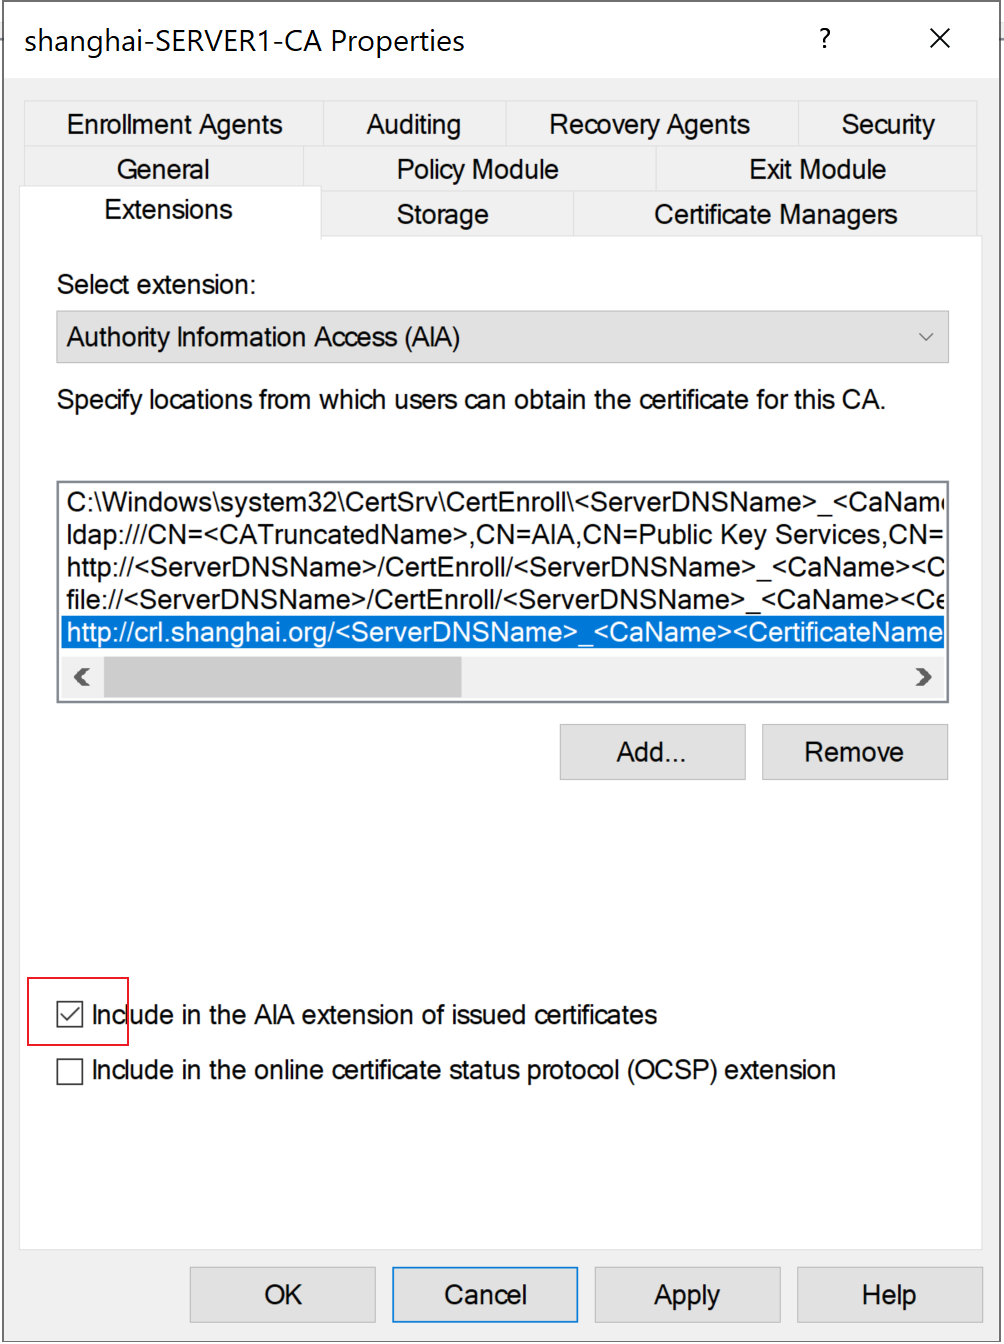
2、配置 AIA:
AIA也是相似的配置
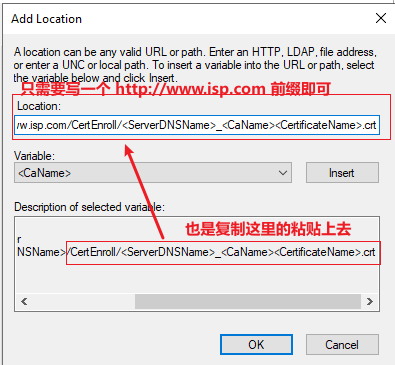
点击OK
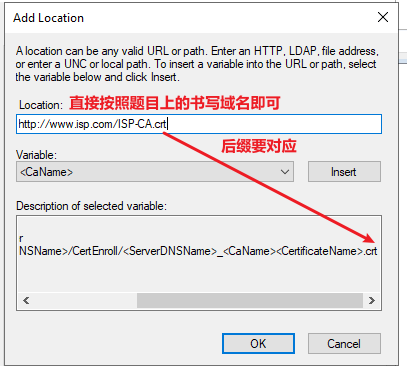
· 如果题目指定了 .crt 文件的名称,例如(http://www.isp.com/CertEnroll/ISP-CA.crt)
如果没有指定,那么就按照上面书写
只能勾选第一个,如果勾选了第二个就成了OCSP的了(这样客户端就会去检索OCSP而不是使用CRL):
3、配置 IIS:
此时就能够通过网页访问到 证书吊销列表了,但是如果题目有些要求:
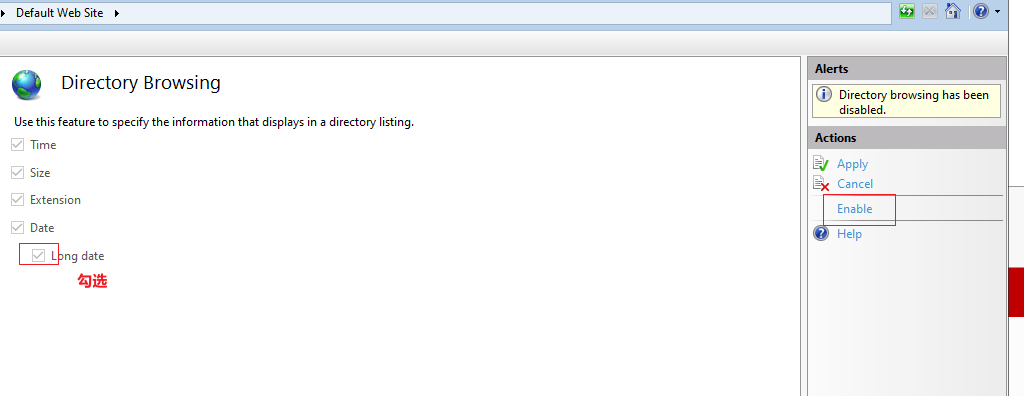
(1)开启 目录浏览(没有要求,但是最好开启一下)
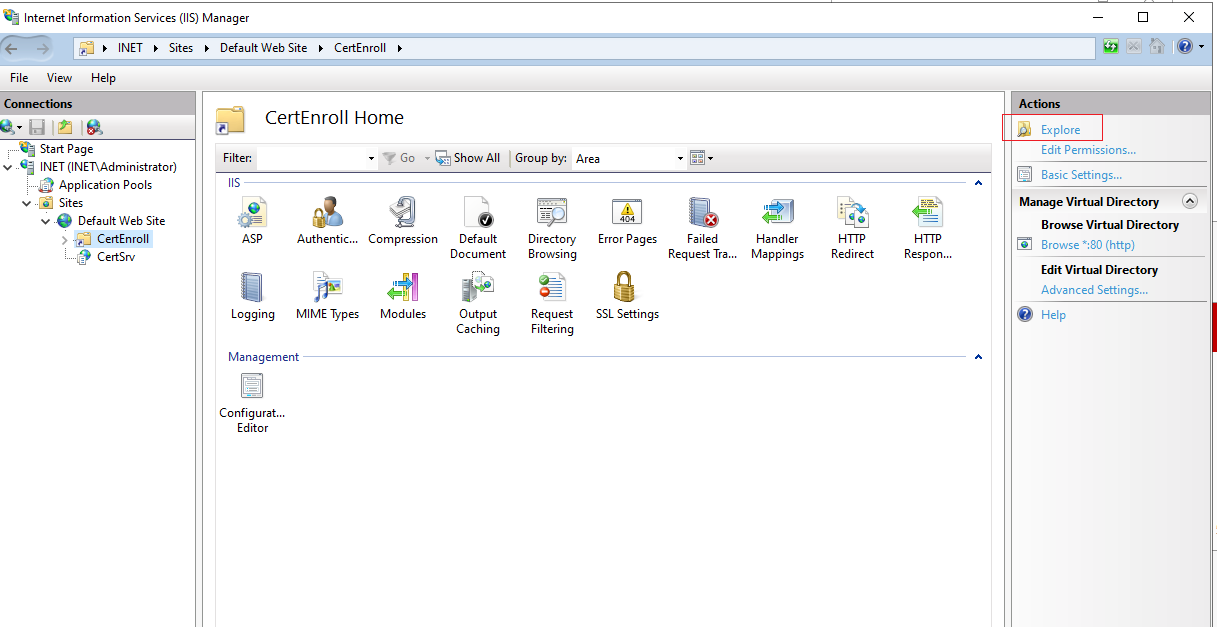
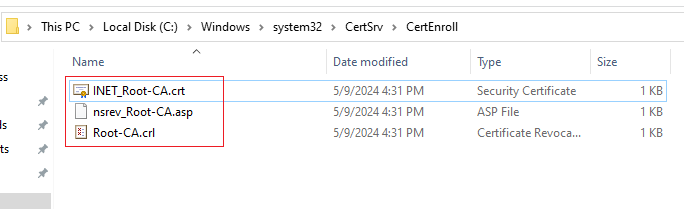
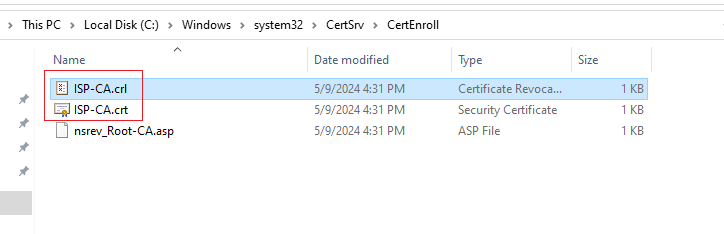
(2)如果题目制定了 证书吊销列表文件的名称,例如:http://www.isp.com/CertEnroll/ISP-CA.crl:
打开 IIS,浏览 CertEnroll 目录:
打开文件扩展名(再 control 中打开也一样)
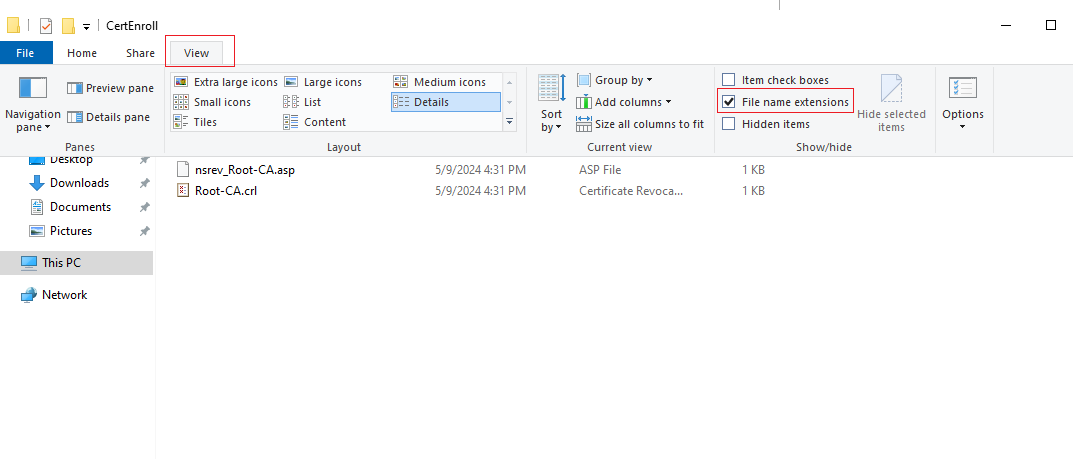
将文件改为指定名称即可:
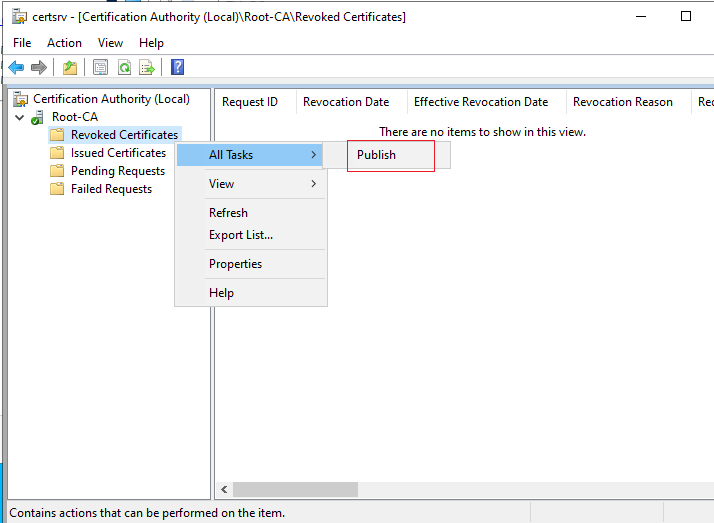
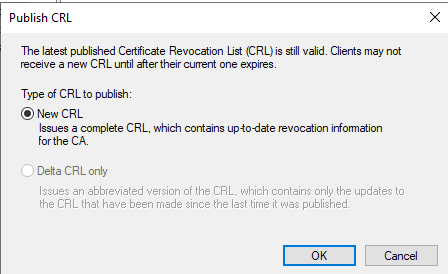
4、发布吊销列表(更新吊销列表):
二、验证:
使用评分表的命令查看:
# CDP:
get-CAcrlDistributionPoint | where AddToCertificateCdp -EQ true | select Uri

# AIA:
get-CAauthorityinformationaccess | where addtocertificateaia -EQ true | select Uri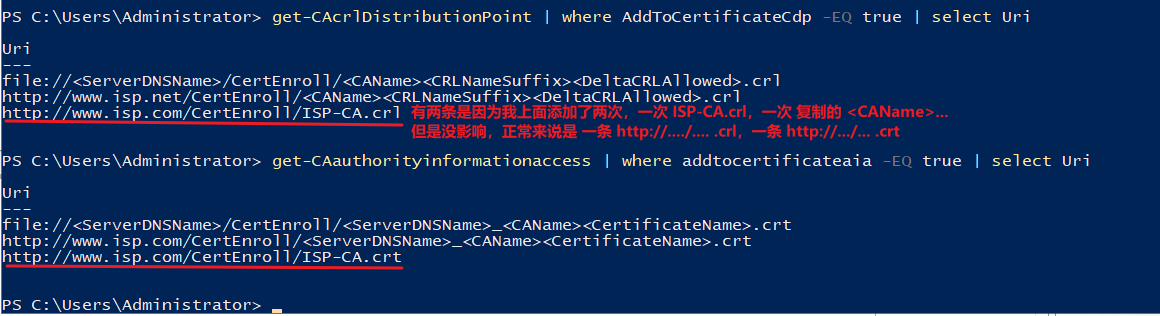
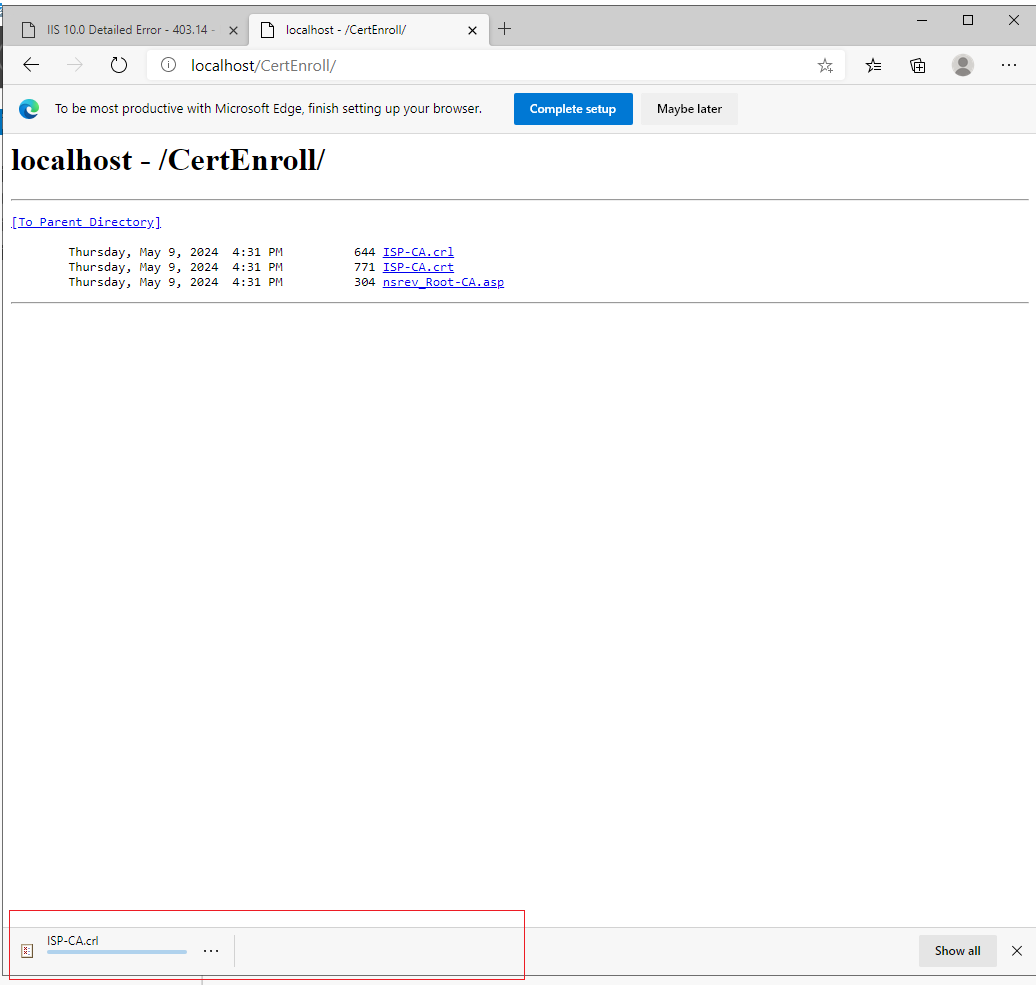
网页访问:
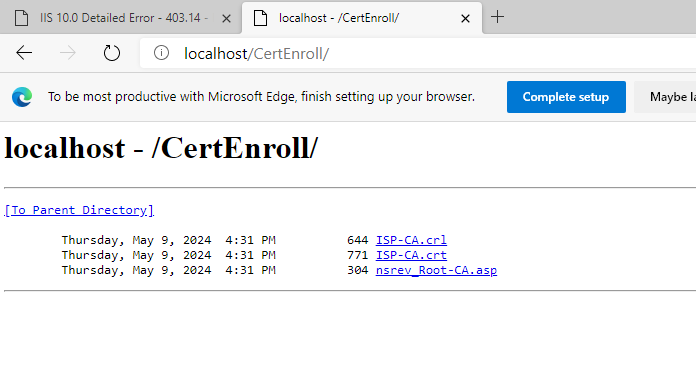
网页访问时会自动下载,是正常的: