ADFS + WAP 配置 web 反向代理.note
·注意:后端web必须是443站点
一、配置 反向代理(使用 ADFS + WAP)
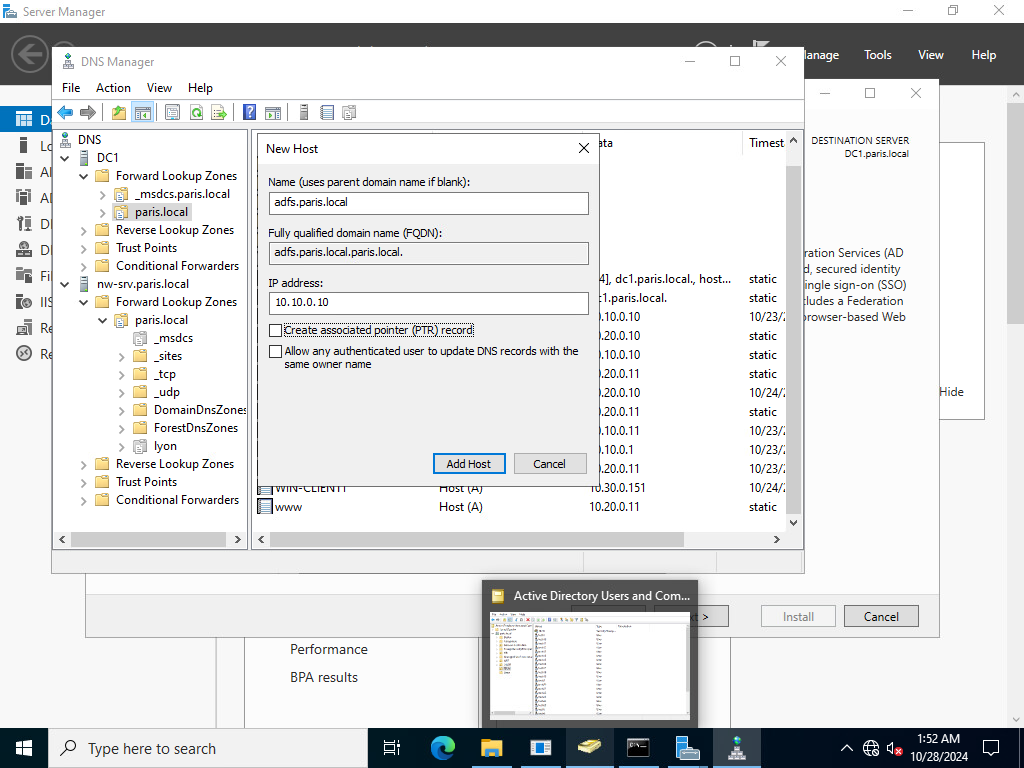
创建一个域名用于 adfs:
·绕过:
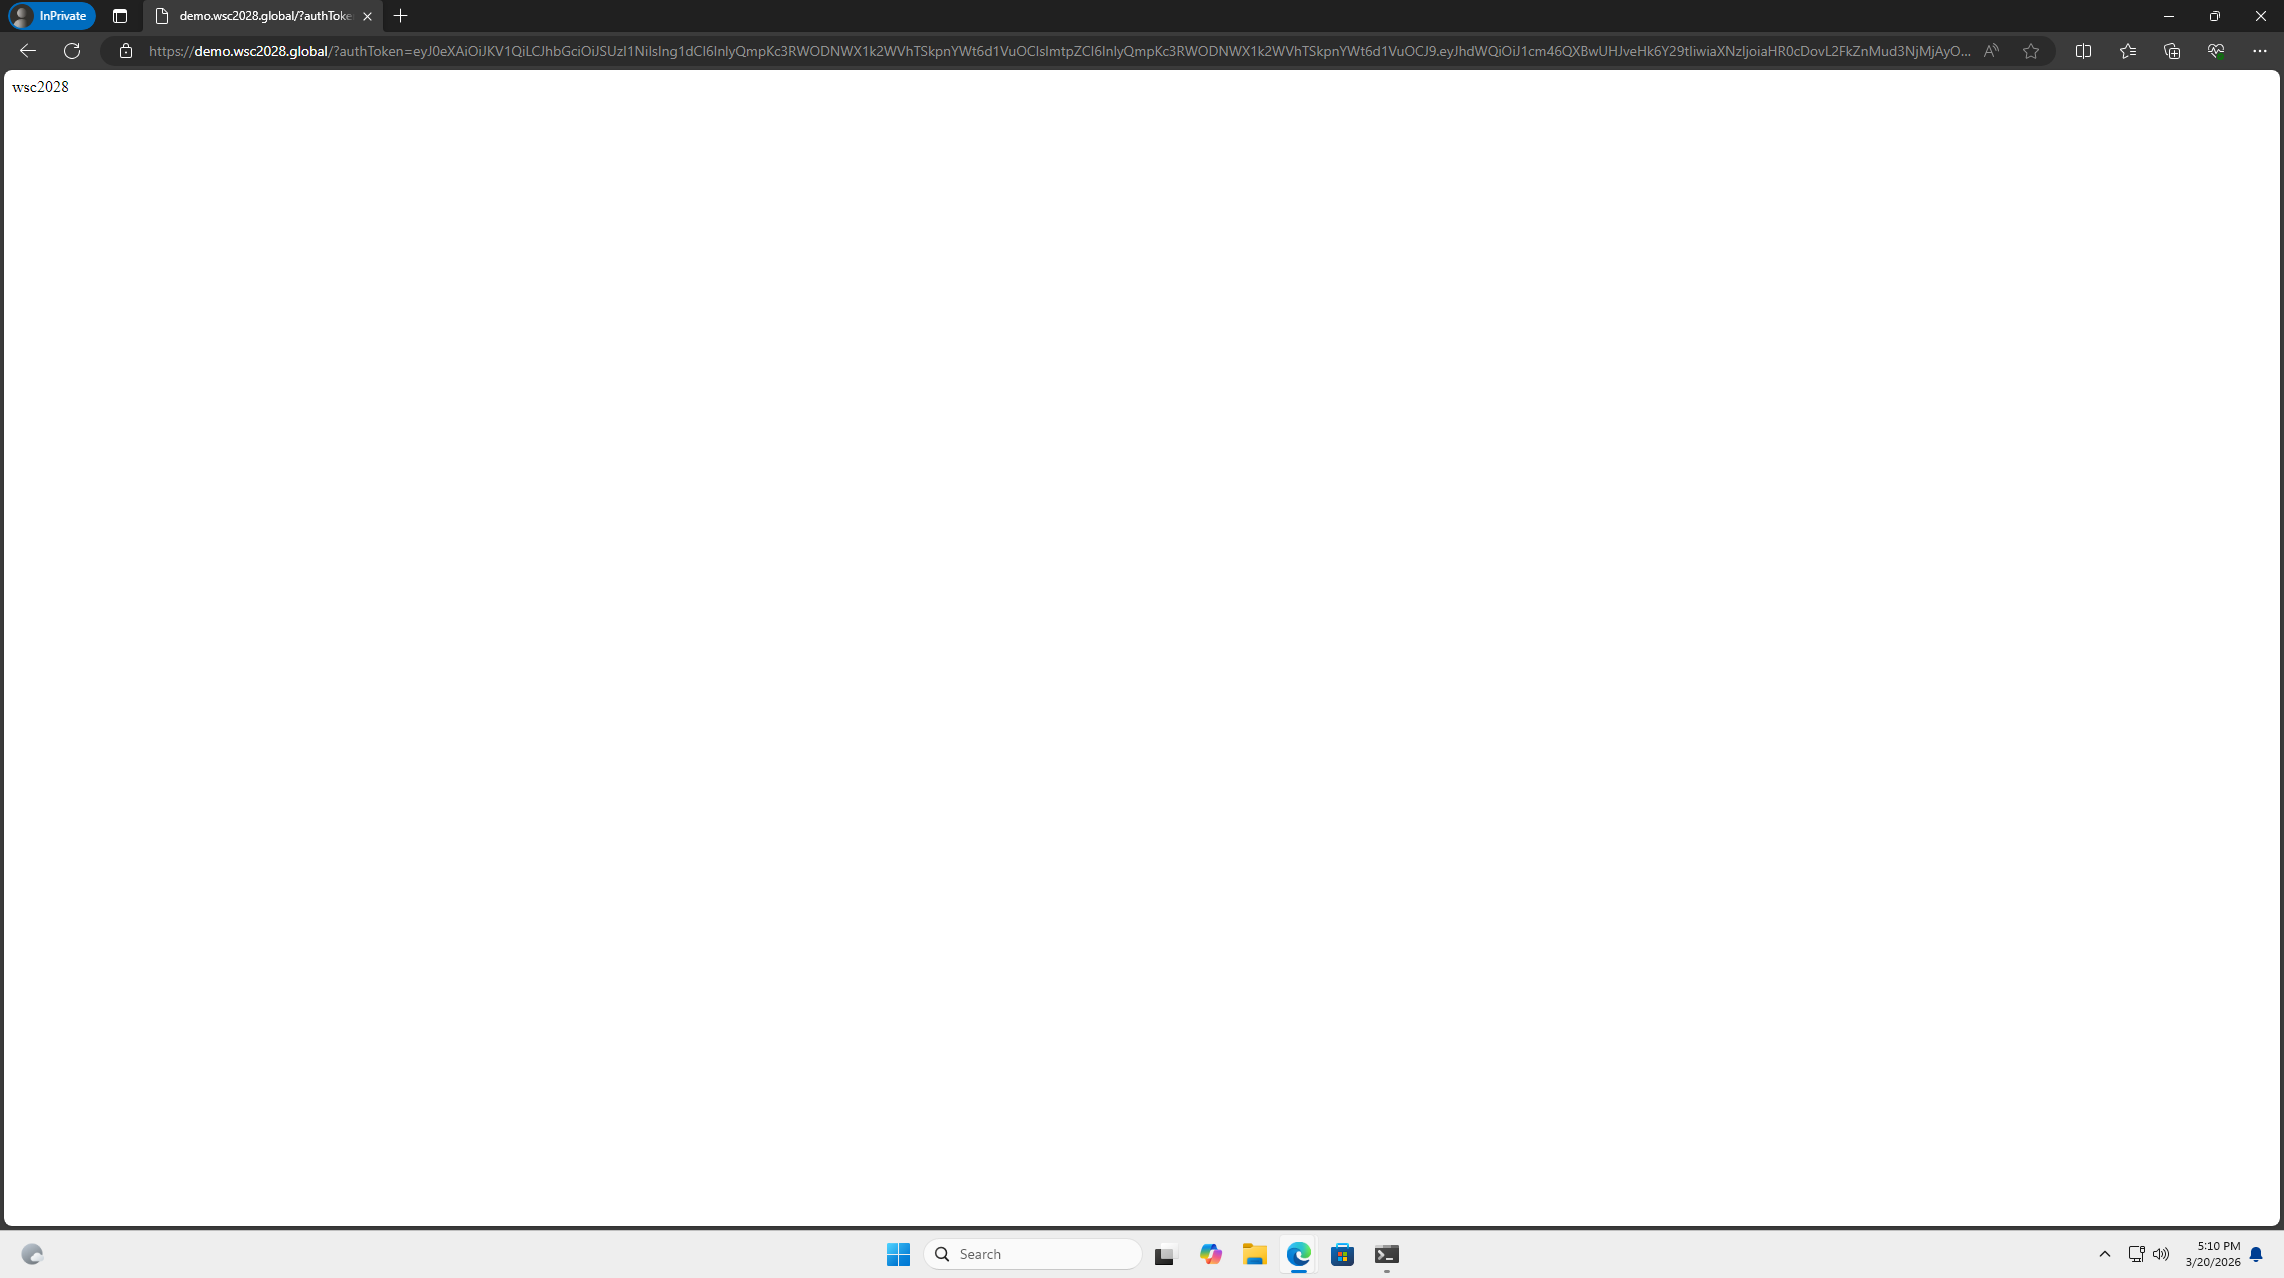
直接在 S1上创建 一个 re.wsc2028.sec 网页,用于url重定向到https://app.wsc2026.master/?authToken=123124234/(目录,自己创建,不能创建?,但是不影响访问,跳转写上即可)
然后为 re.wsc2028.sec 创建票据,允许 reykjavkl_R获取票据即可
然后外网客户端写hosts记录,指向app内网地址,通过VPN去访问内网网站
1、S1 上配置 ADFS:
·申请ADFS证书
需要先申请一张证书用于 adfs
需要有域管理员权限
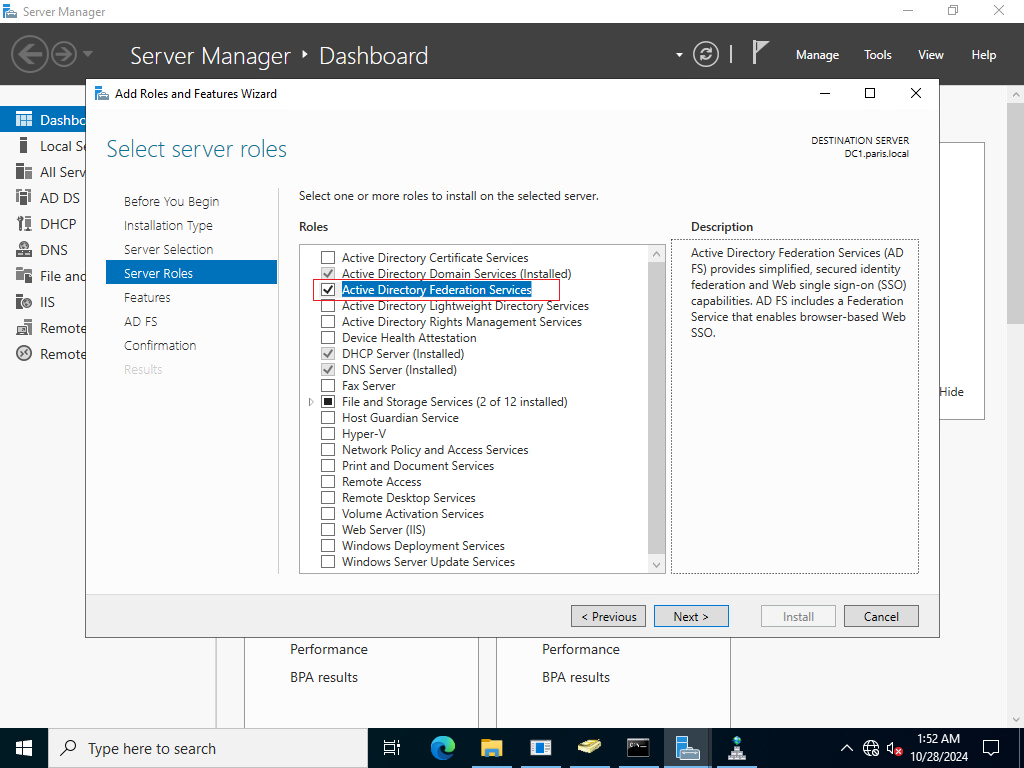
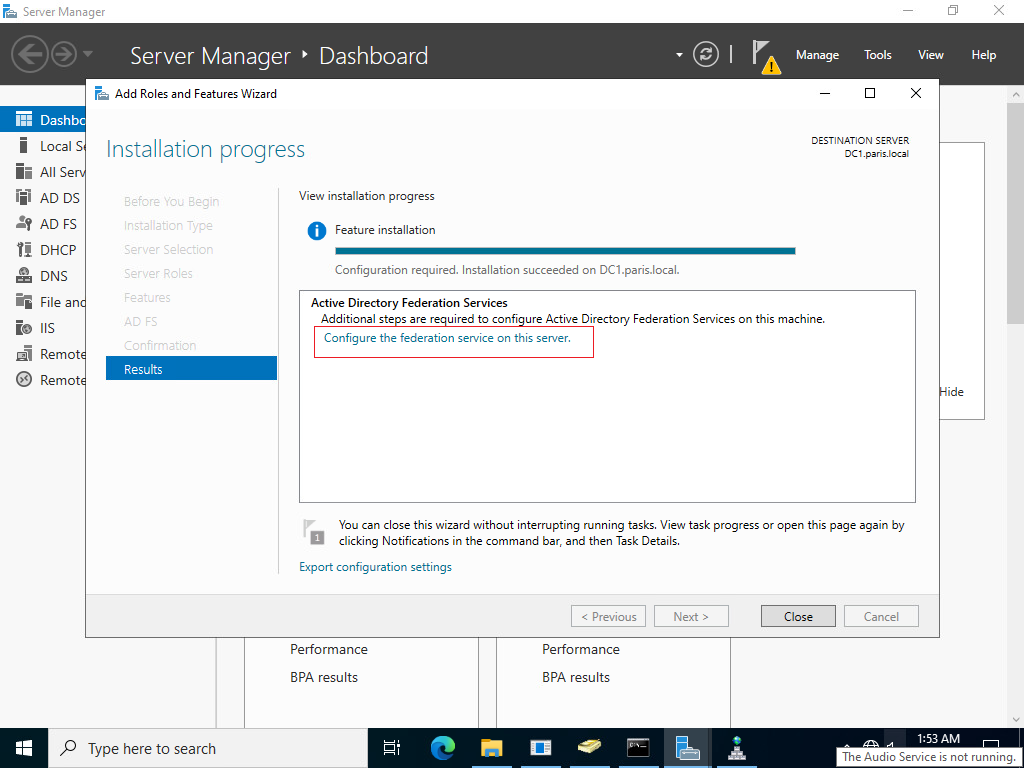
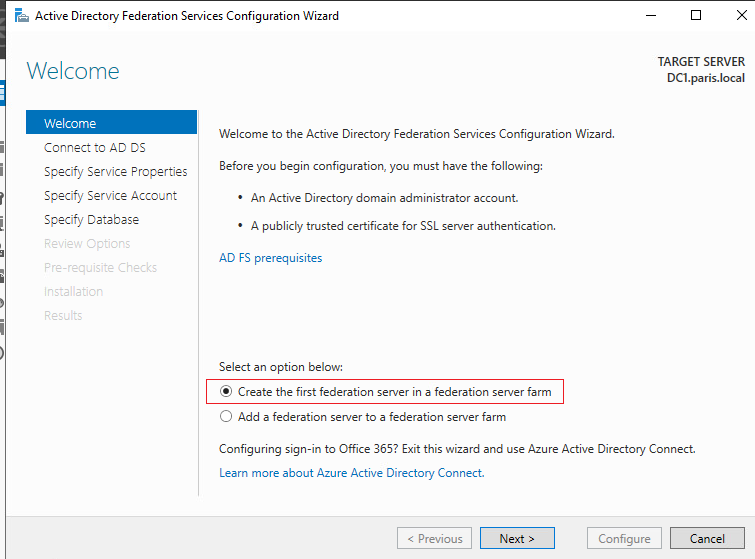
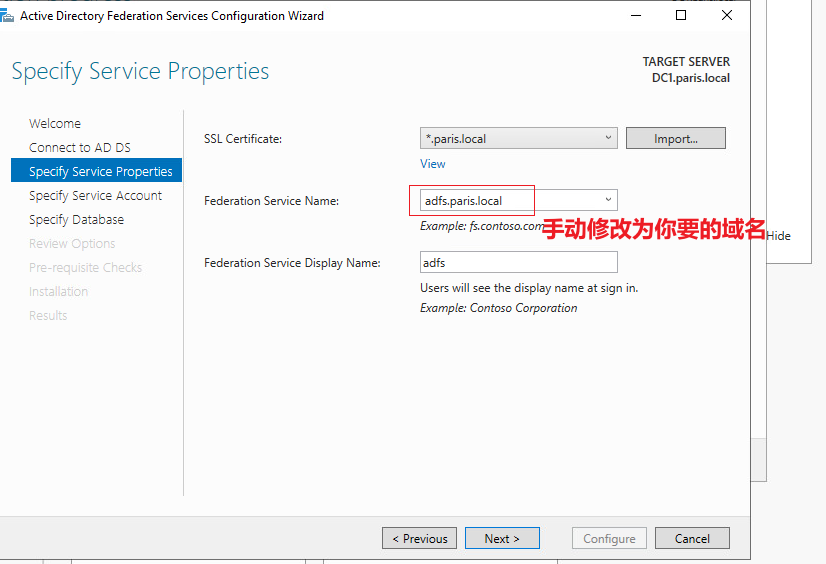
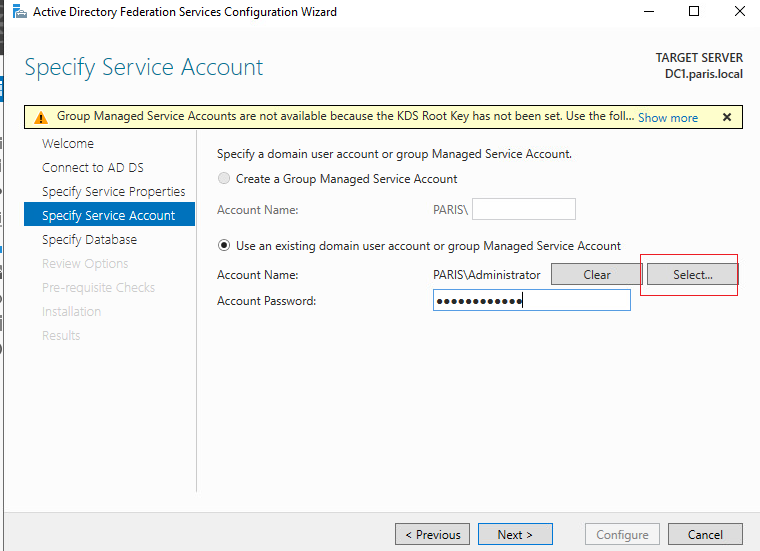
选择administrator 并设置密码
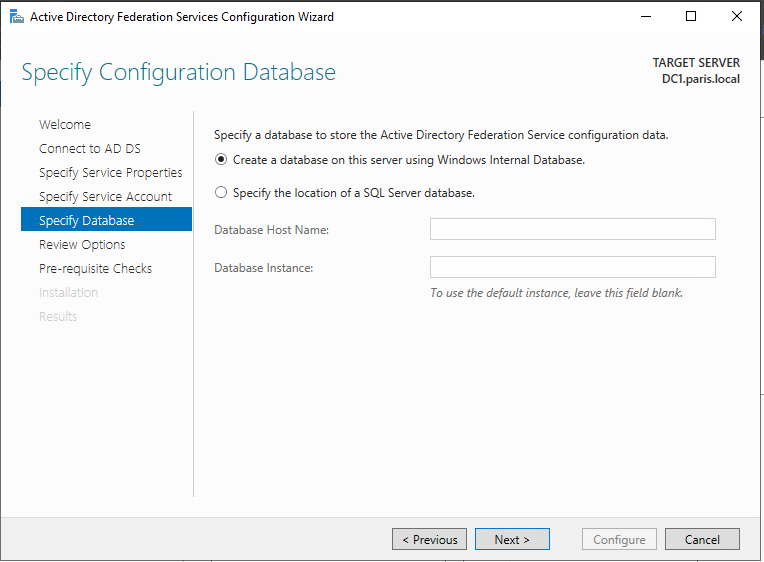
点击配置
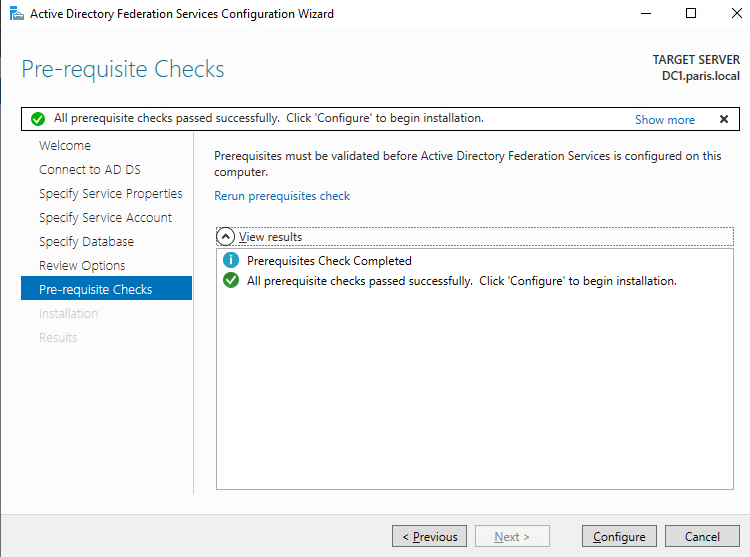
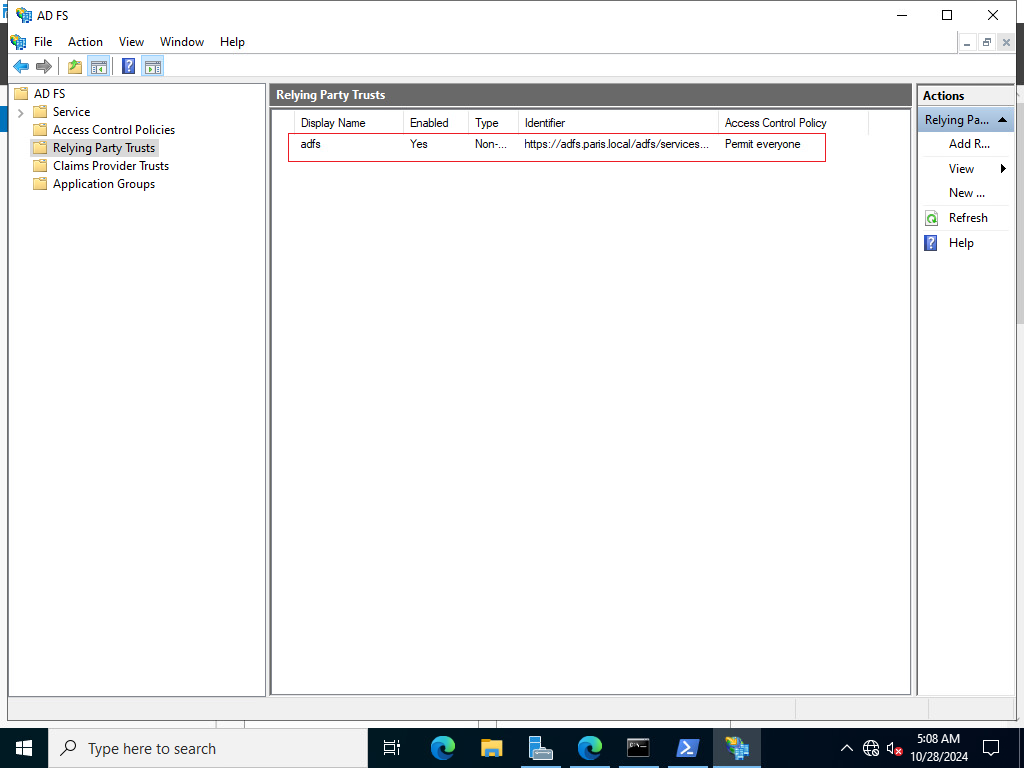
(1)adfs 添加信赖方(非声明):
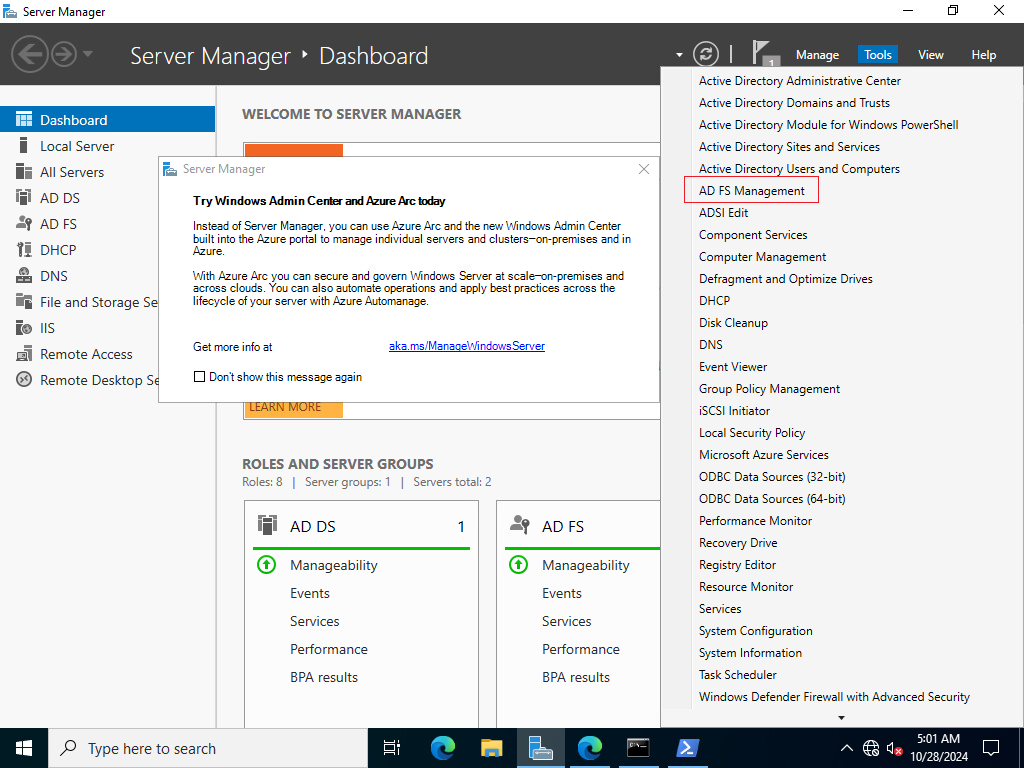
打开adfs管理:
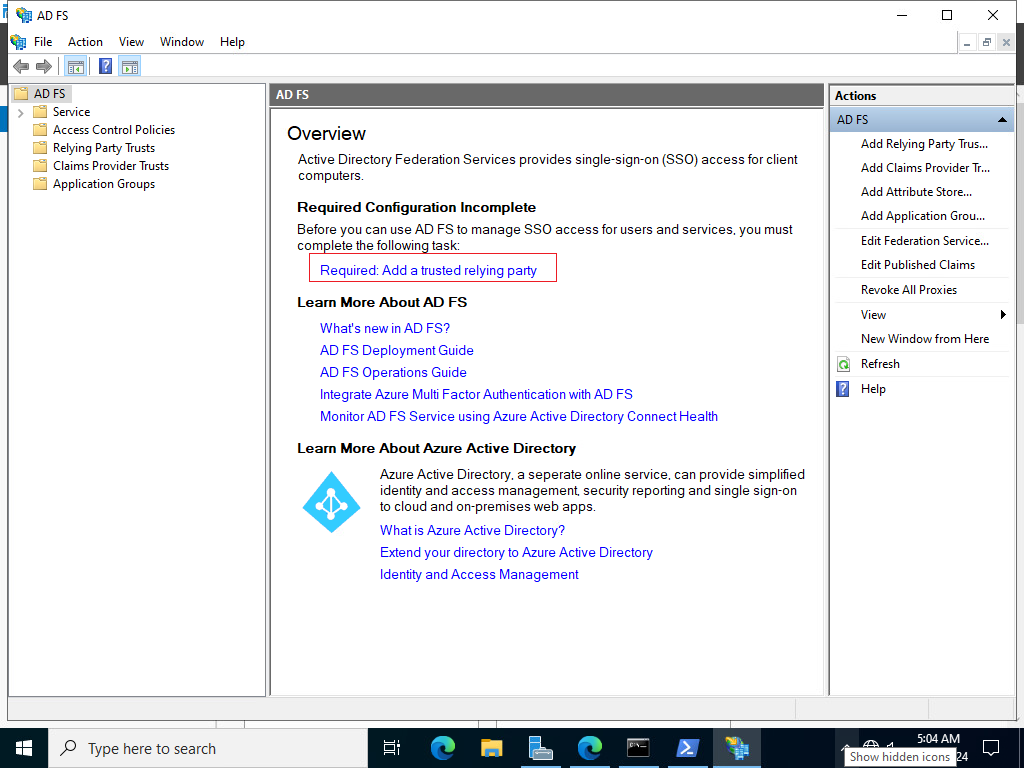
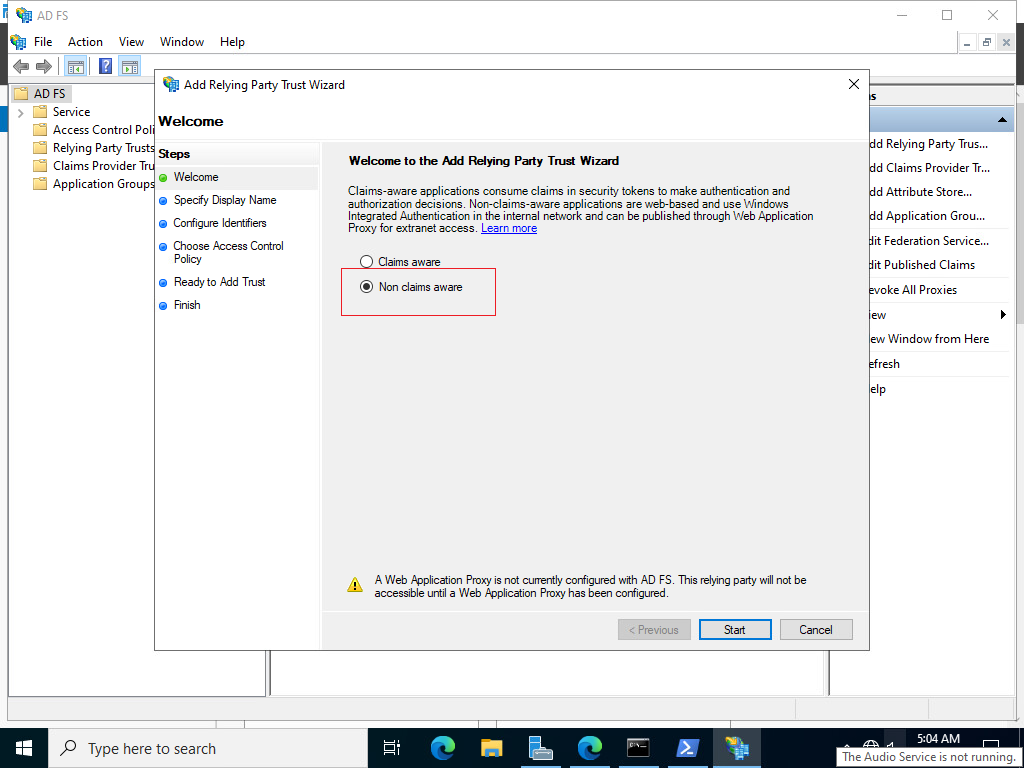
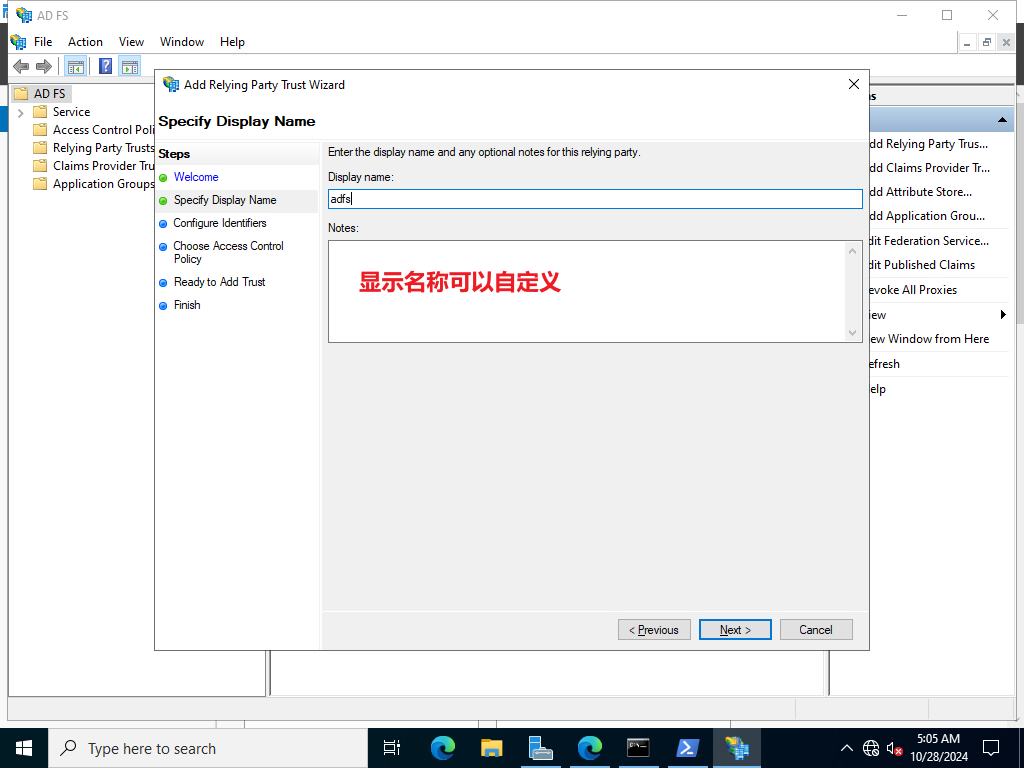
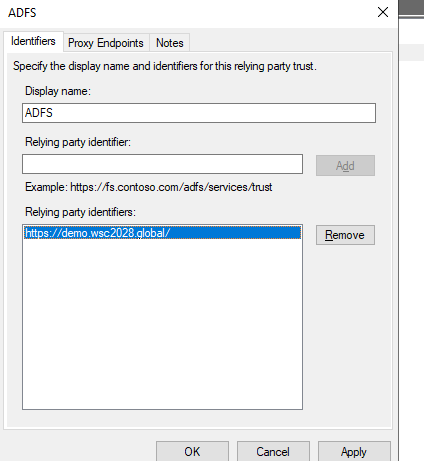
标识符必须和 wap 公网域名一样:
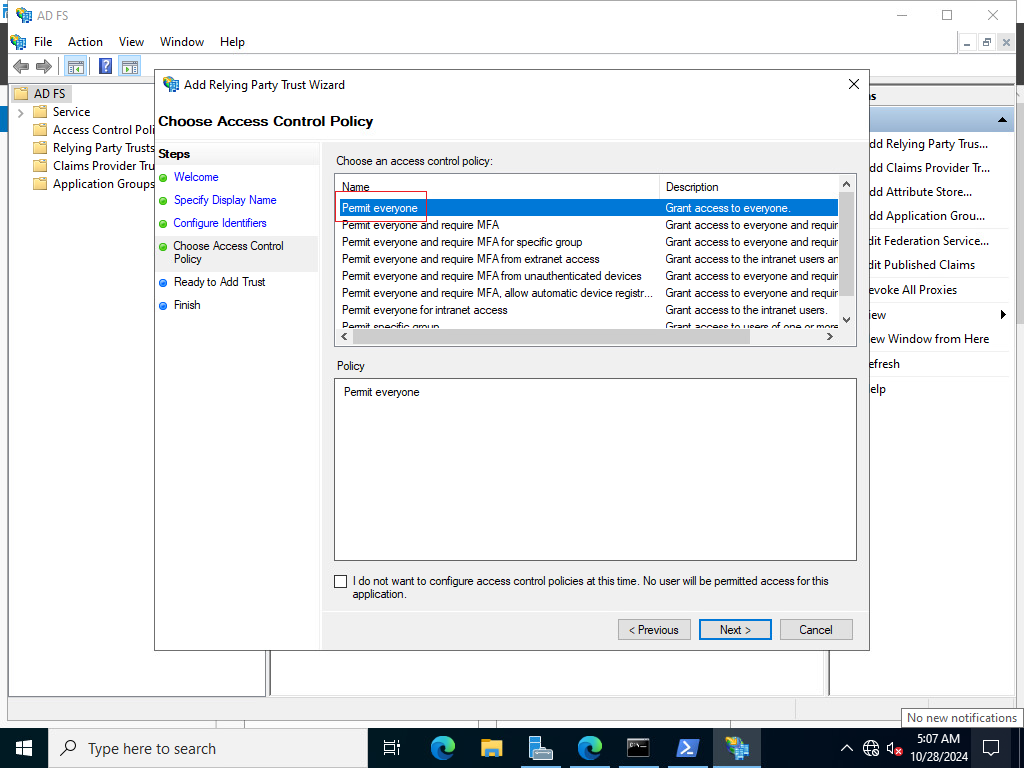
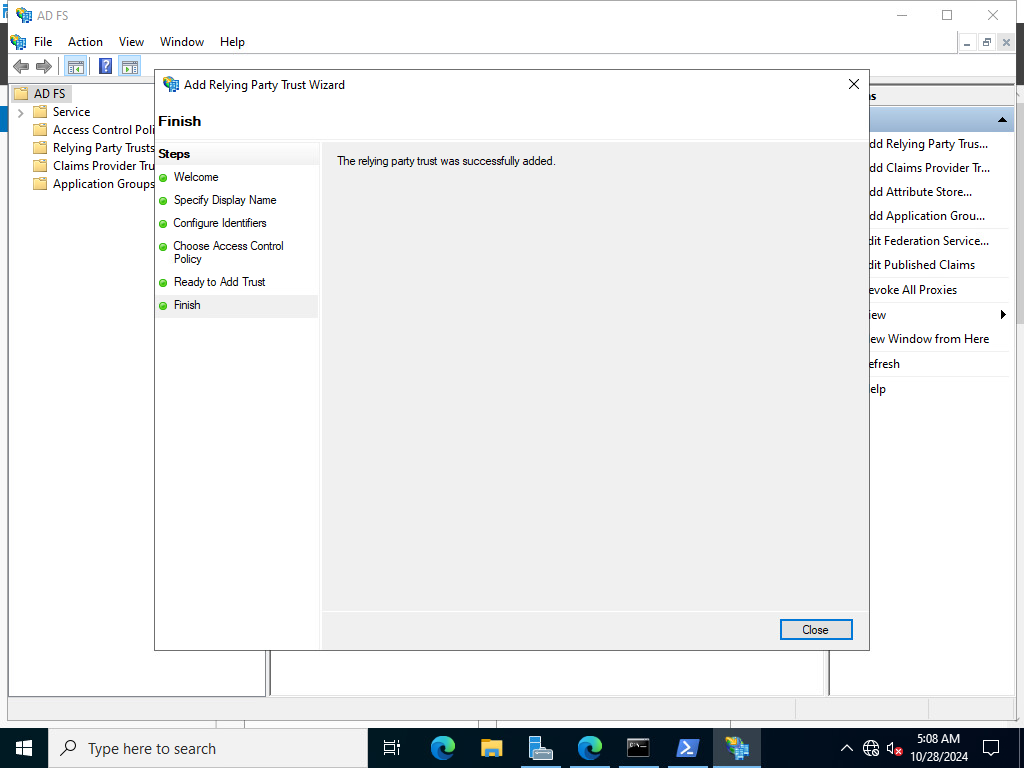
接下来直接下一步,点击完成即可:
2、(iqaluiT_S2上)创建票据:
# 创建票据:
## 域名为内网域名:
setspn -S HTTP/app.wsc2026.master iqaluiT_S2
3、(iqaluiT_S1)允许对端获取本域票据:
# DC上(iqaluiT_S1):
# 允许对端林的WAP机器获取票据:
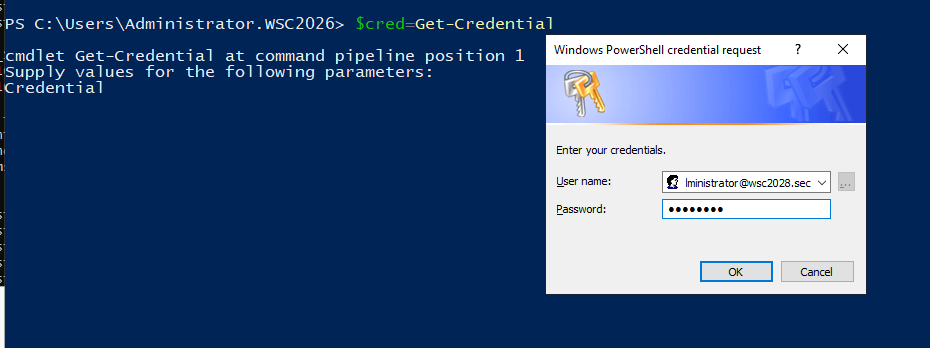
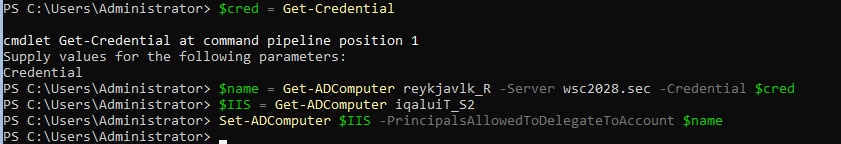
$cred = get-credential    //填写wsc2028.sec administrator的凭据
$name=Get-ADComputer reykjavlk_R -Server wsc2028.sec -Credential $cred
$IIS = Get-ADComputer iqaluiT_S2

Set-ADComputer $IIS -PrincipalsAllowedToDelegateToAccount $name
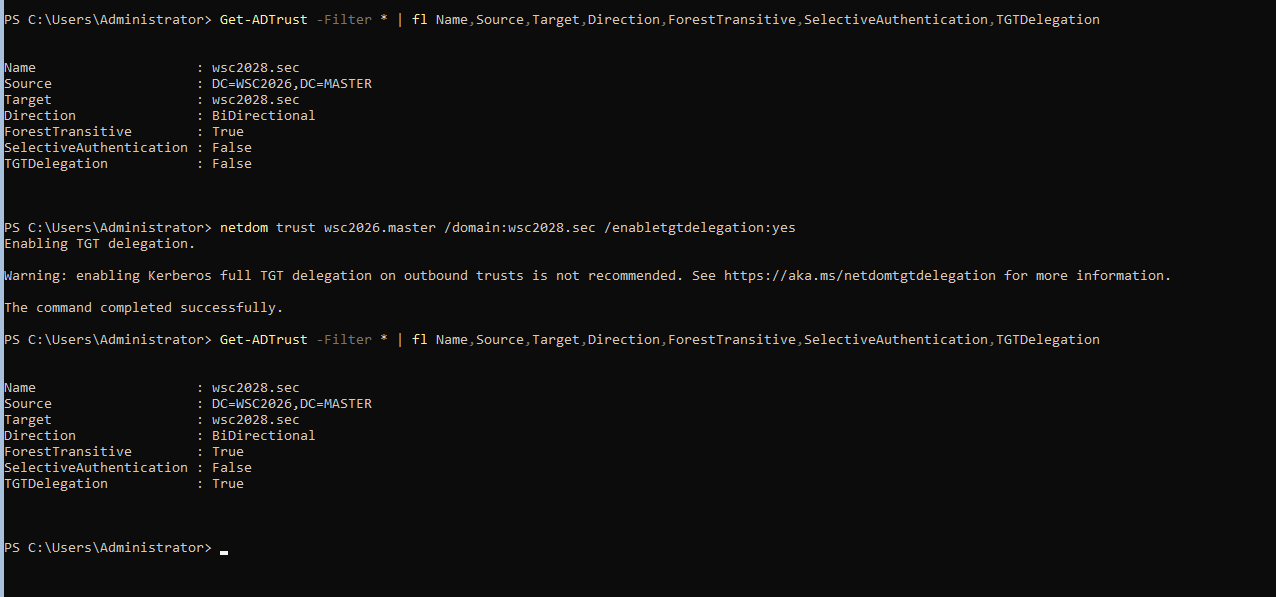
查看:
Get-ADComputer $IIS -Properties PrincipalsAllowedToDelegateToAccount
# 出现SID即为成功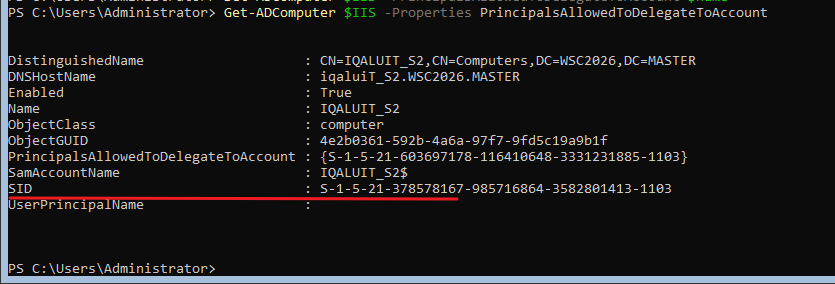
4、(reykjavlk_S1上)允许机器获取委派的票据:
Set-ADAccountControl 'cn=reykjavlk_R,cn=Computers,dc=wsc2028,dc=sec' -TrustedForDelegation $true
或:
Set-ADAccountControl reykjavlk_R -TrustedForDelegation $true
·配置完成后需要重启 reykjavlk_R(有一次配置不重启也可以)
4、配置 wap:
安装 wap(wap在远程访问子选项卡下)
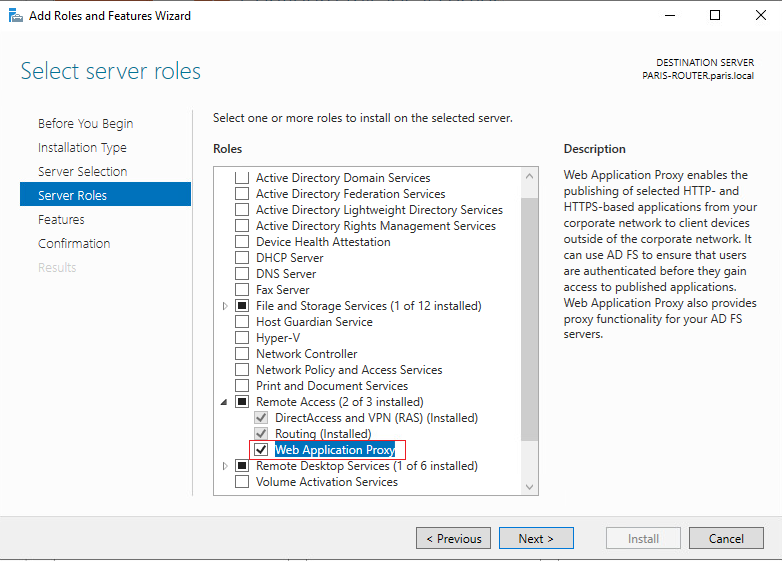
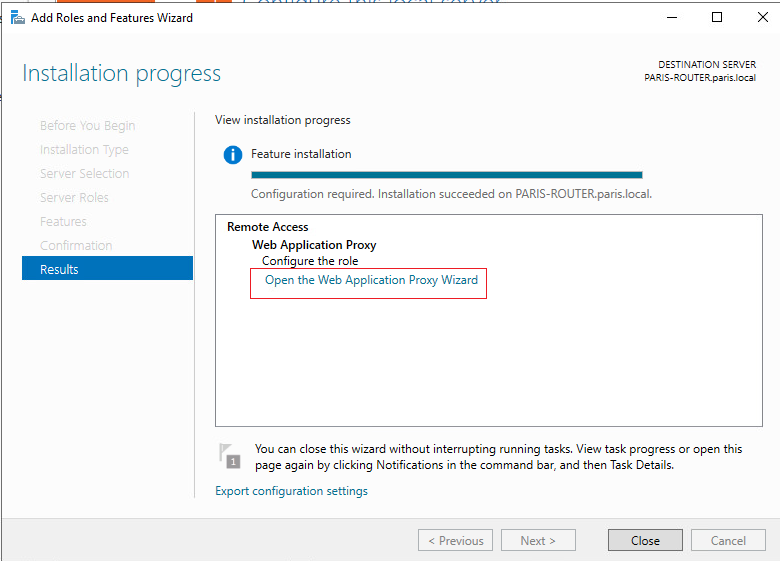
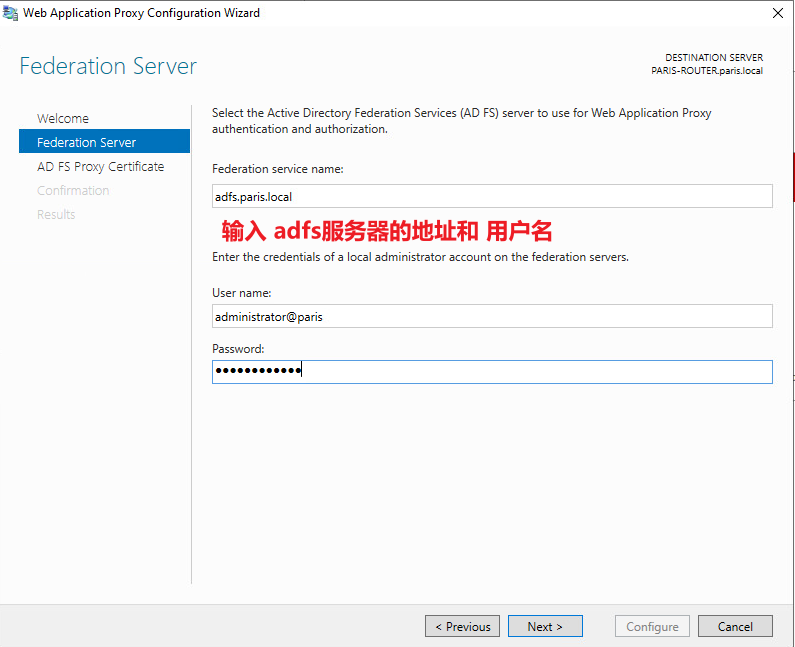
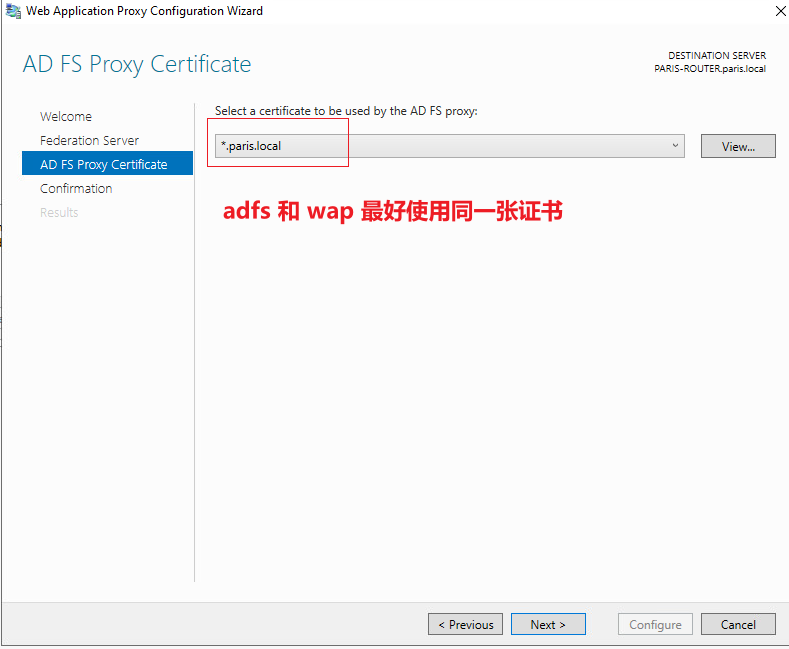
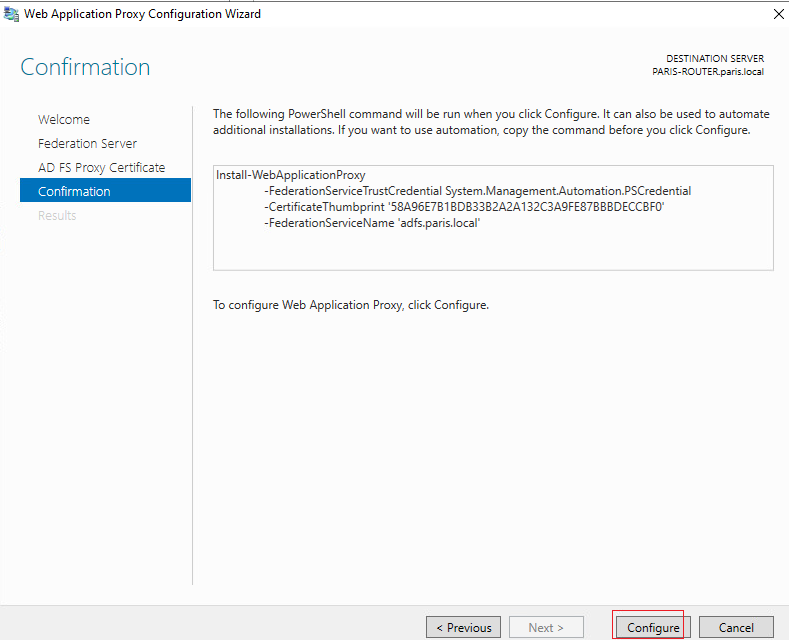
·如果出现报错:
https://note.youdao.com/ynoteshare/index.html?id=2d31015b8e9a74003651ccf4ad4386c7&type=note&_time=1730118607748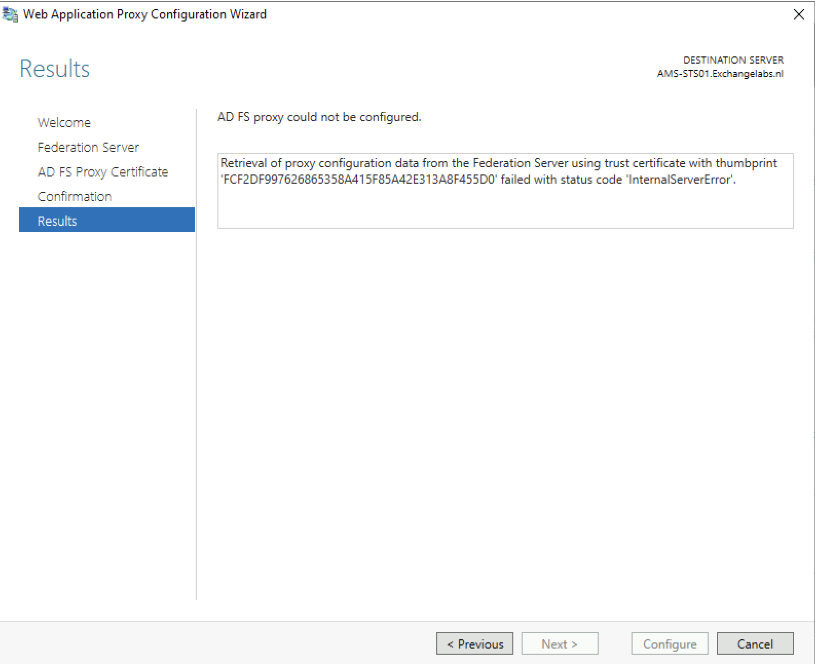
需要编辑注册表:
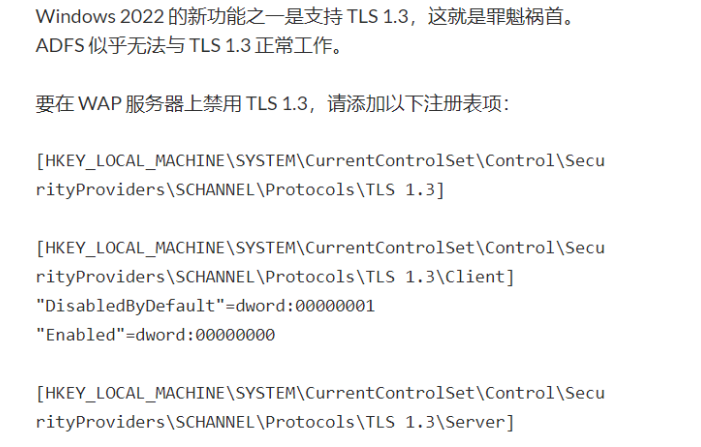
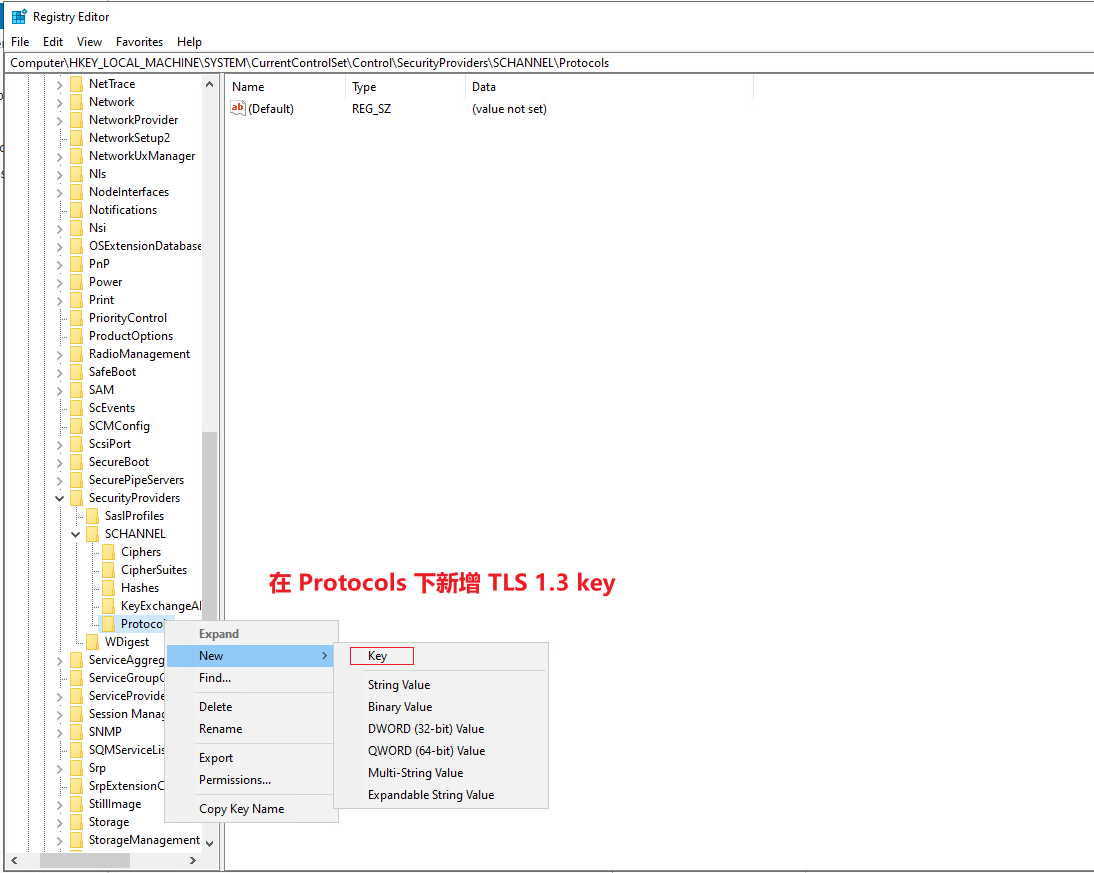
创建 TLS 1.3 key 和 Client、Server 子key,并在 client上,创建两个 DWORD 32值:
DisabledByDefault     值:1
Enabled               值:0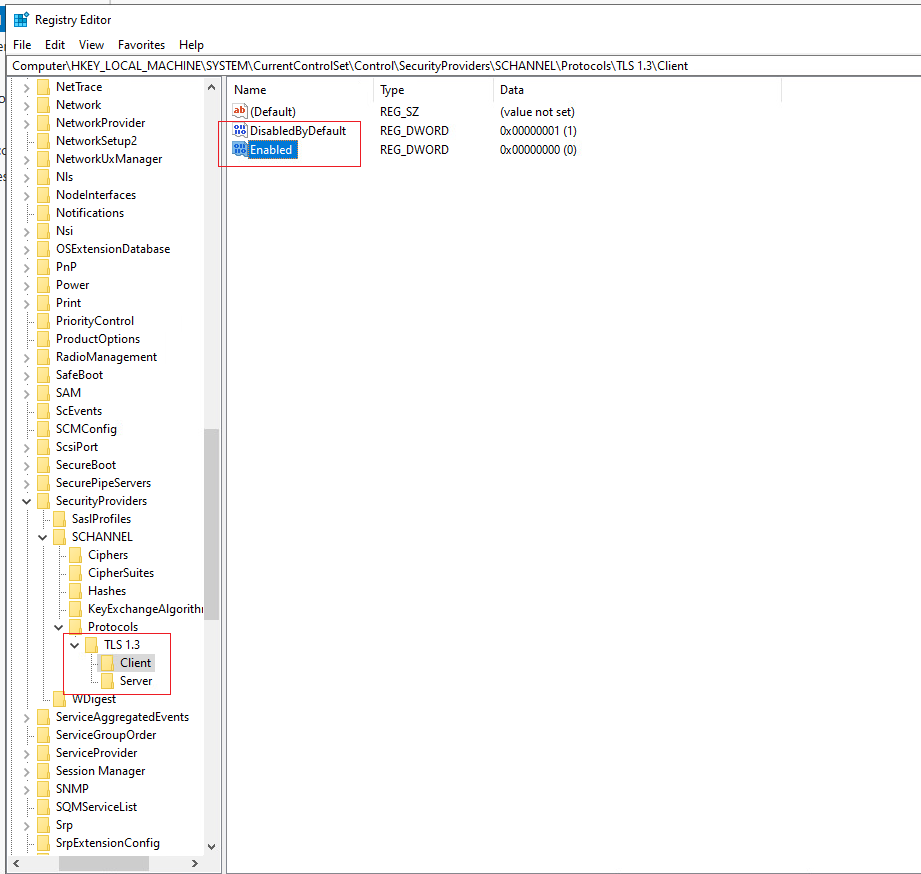
再次尝试:
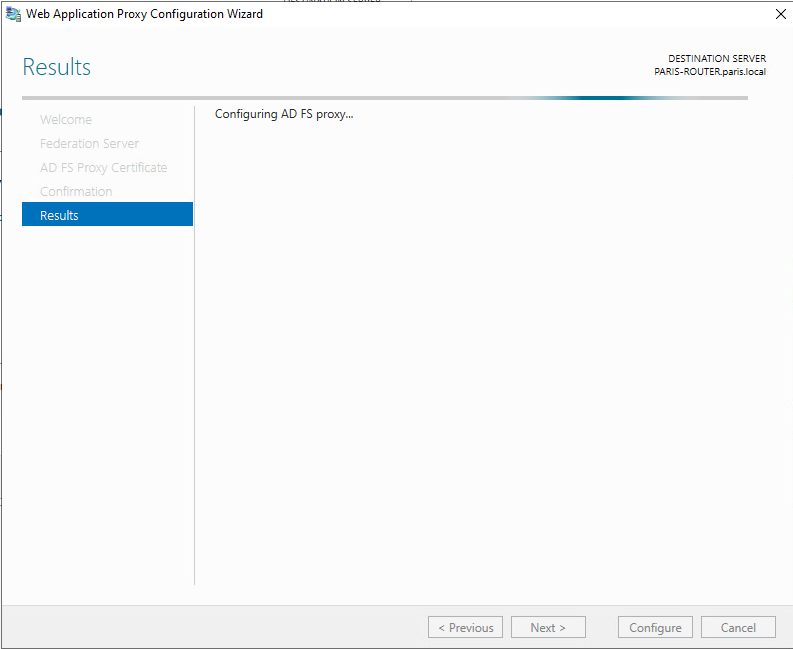
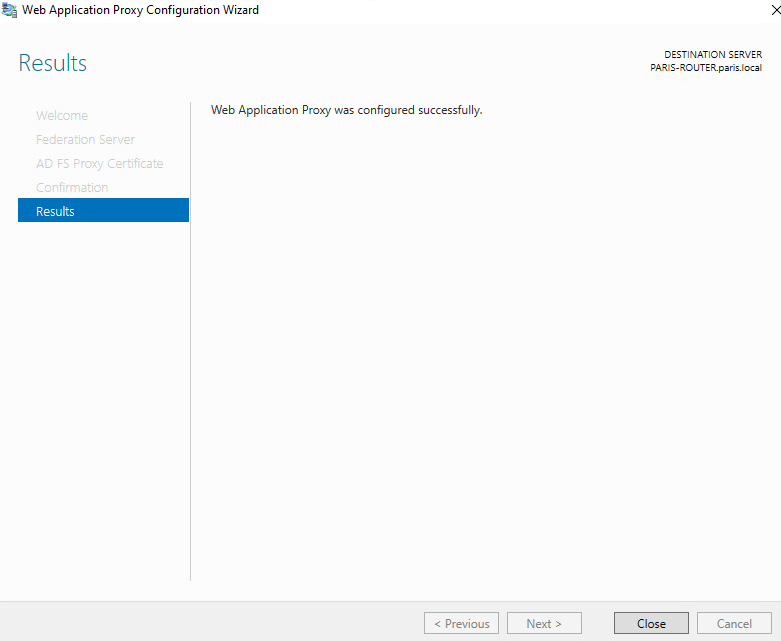
(1)配置 反向代理:
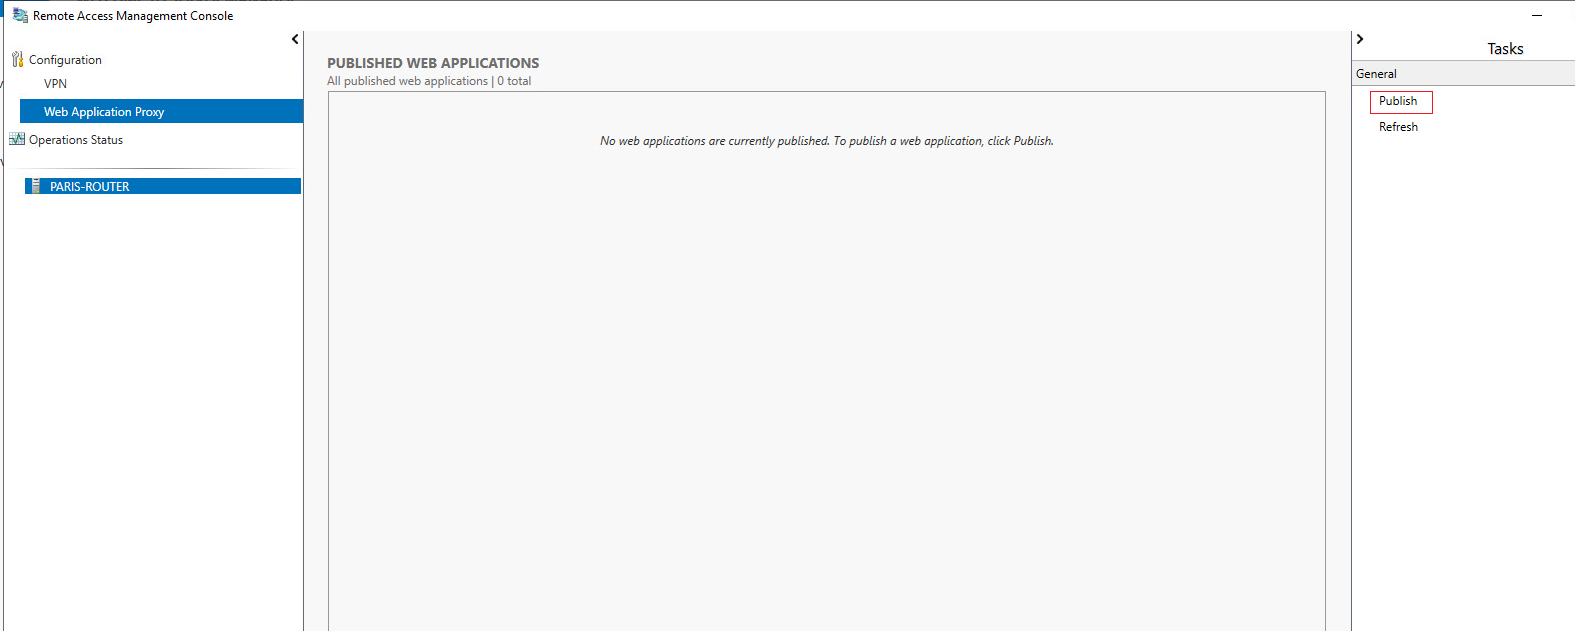
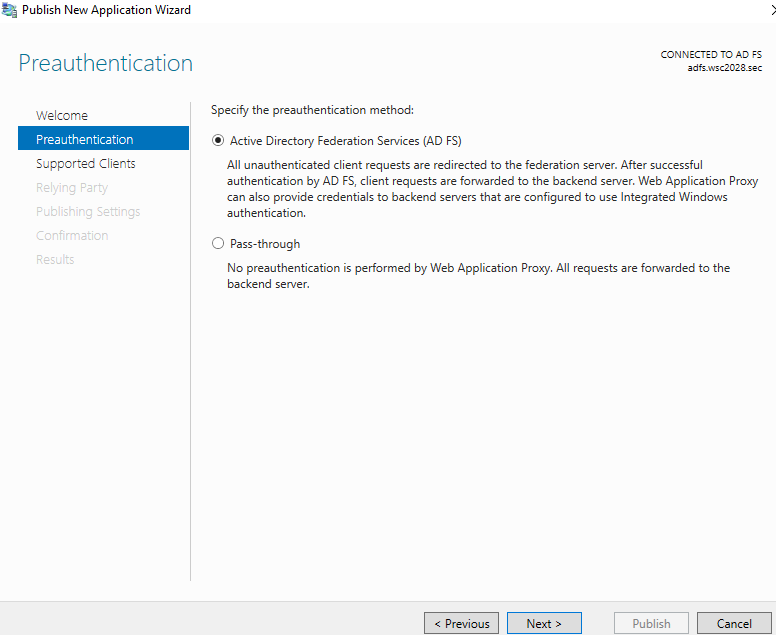
默认,选择ADFS
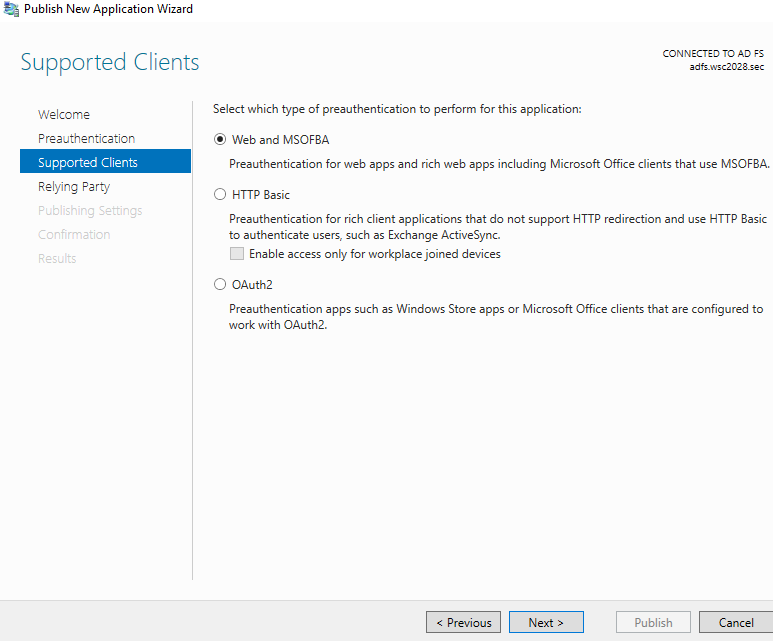
默认,选择第一个:
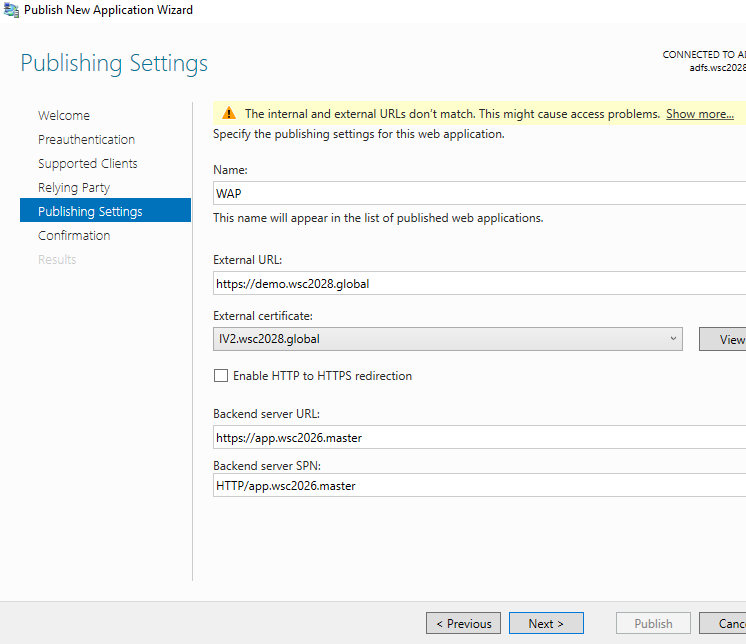
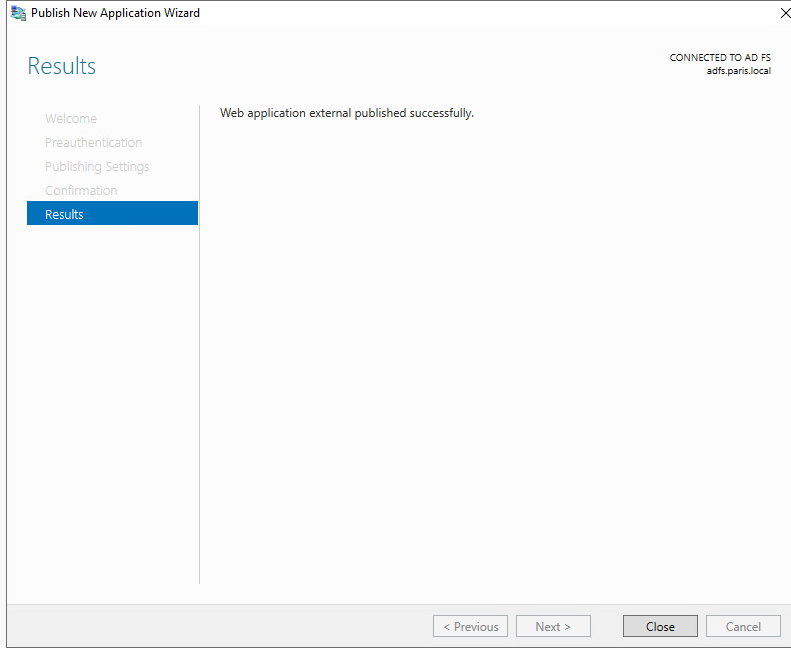
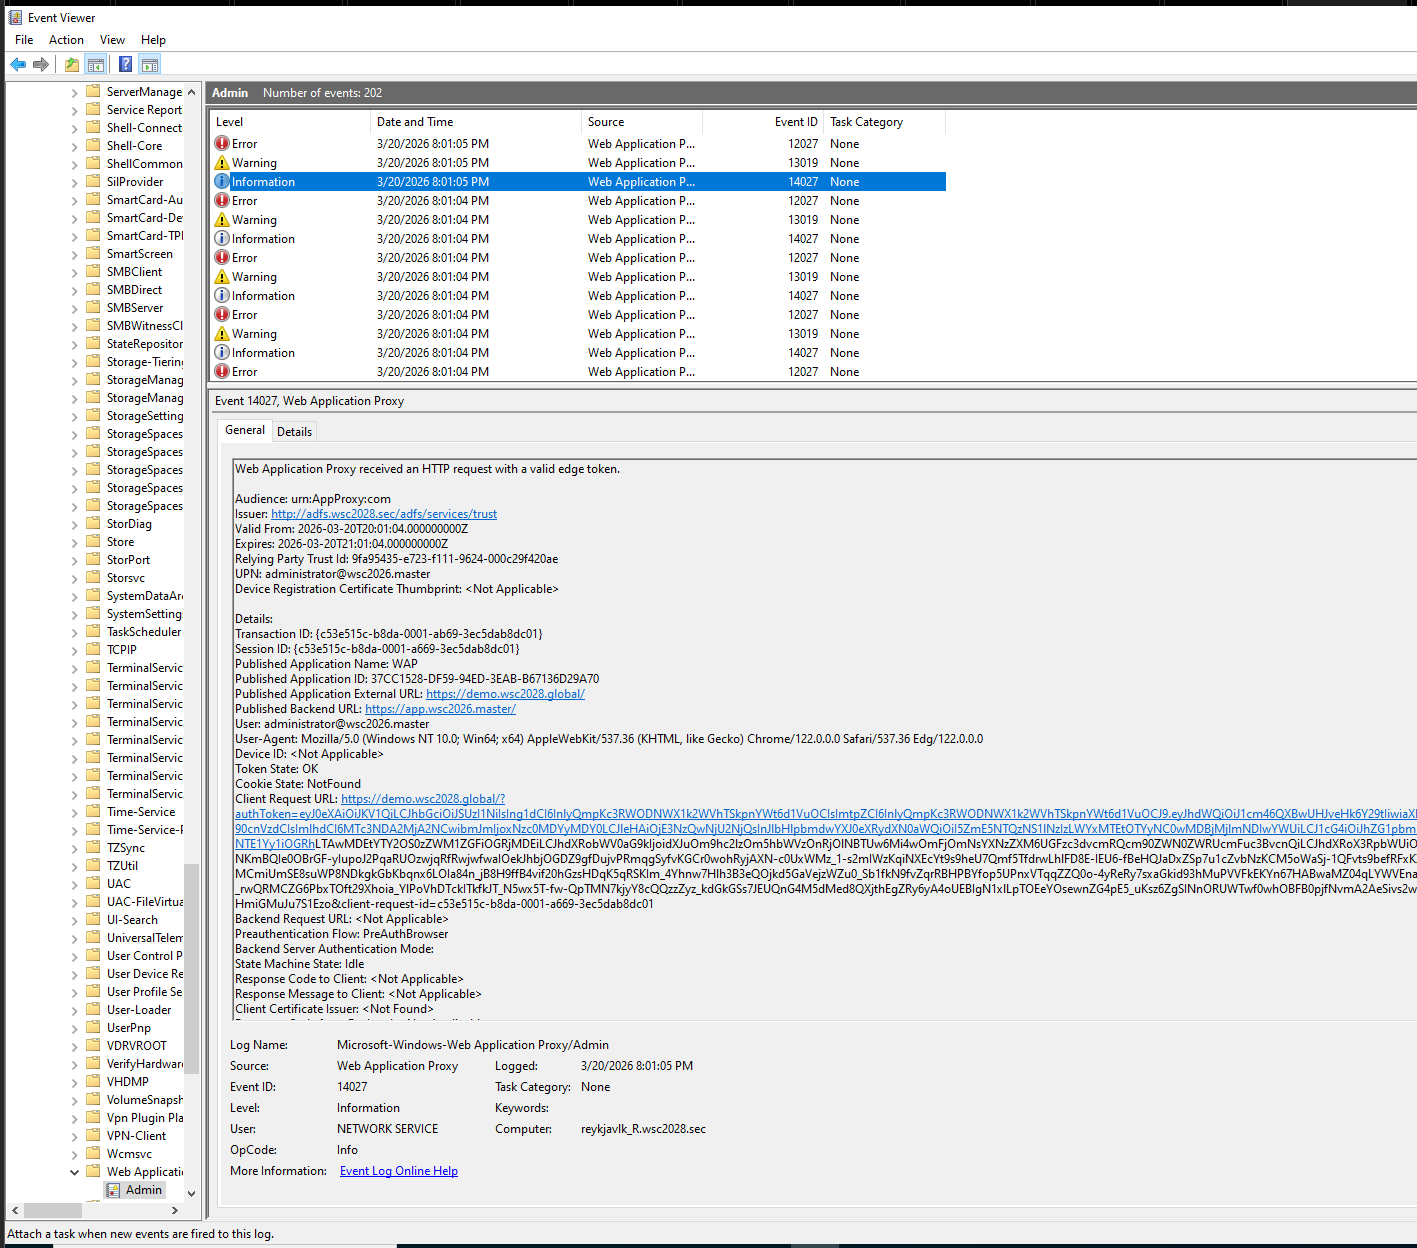
报错日志:
Applications ... - Microsoft - Windows - Web Appli ....(WAP)
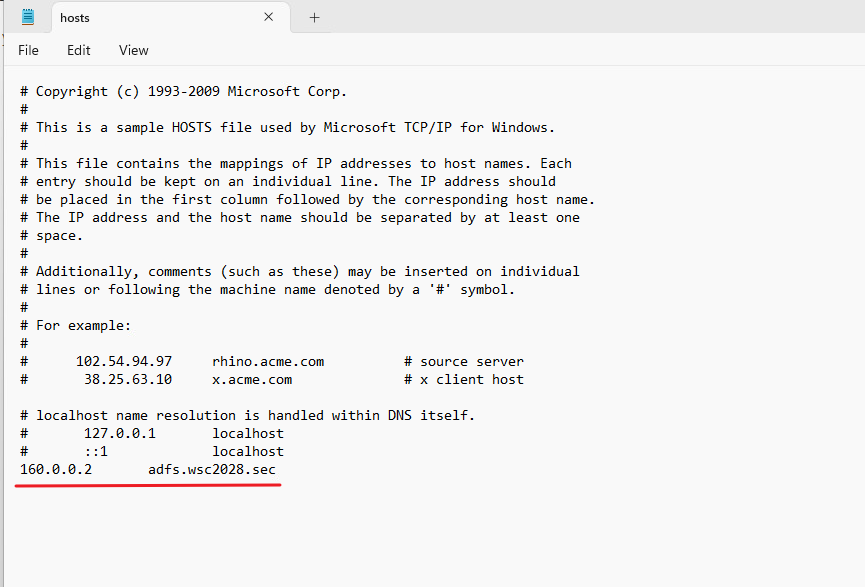
5、客户端上手写 hosts:
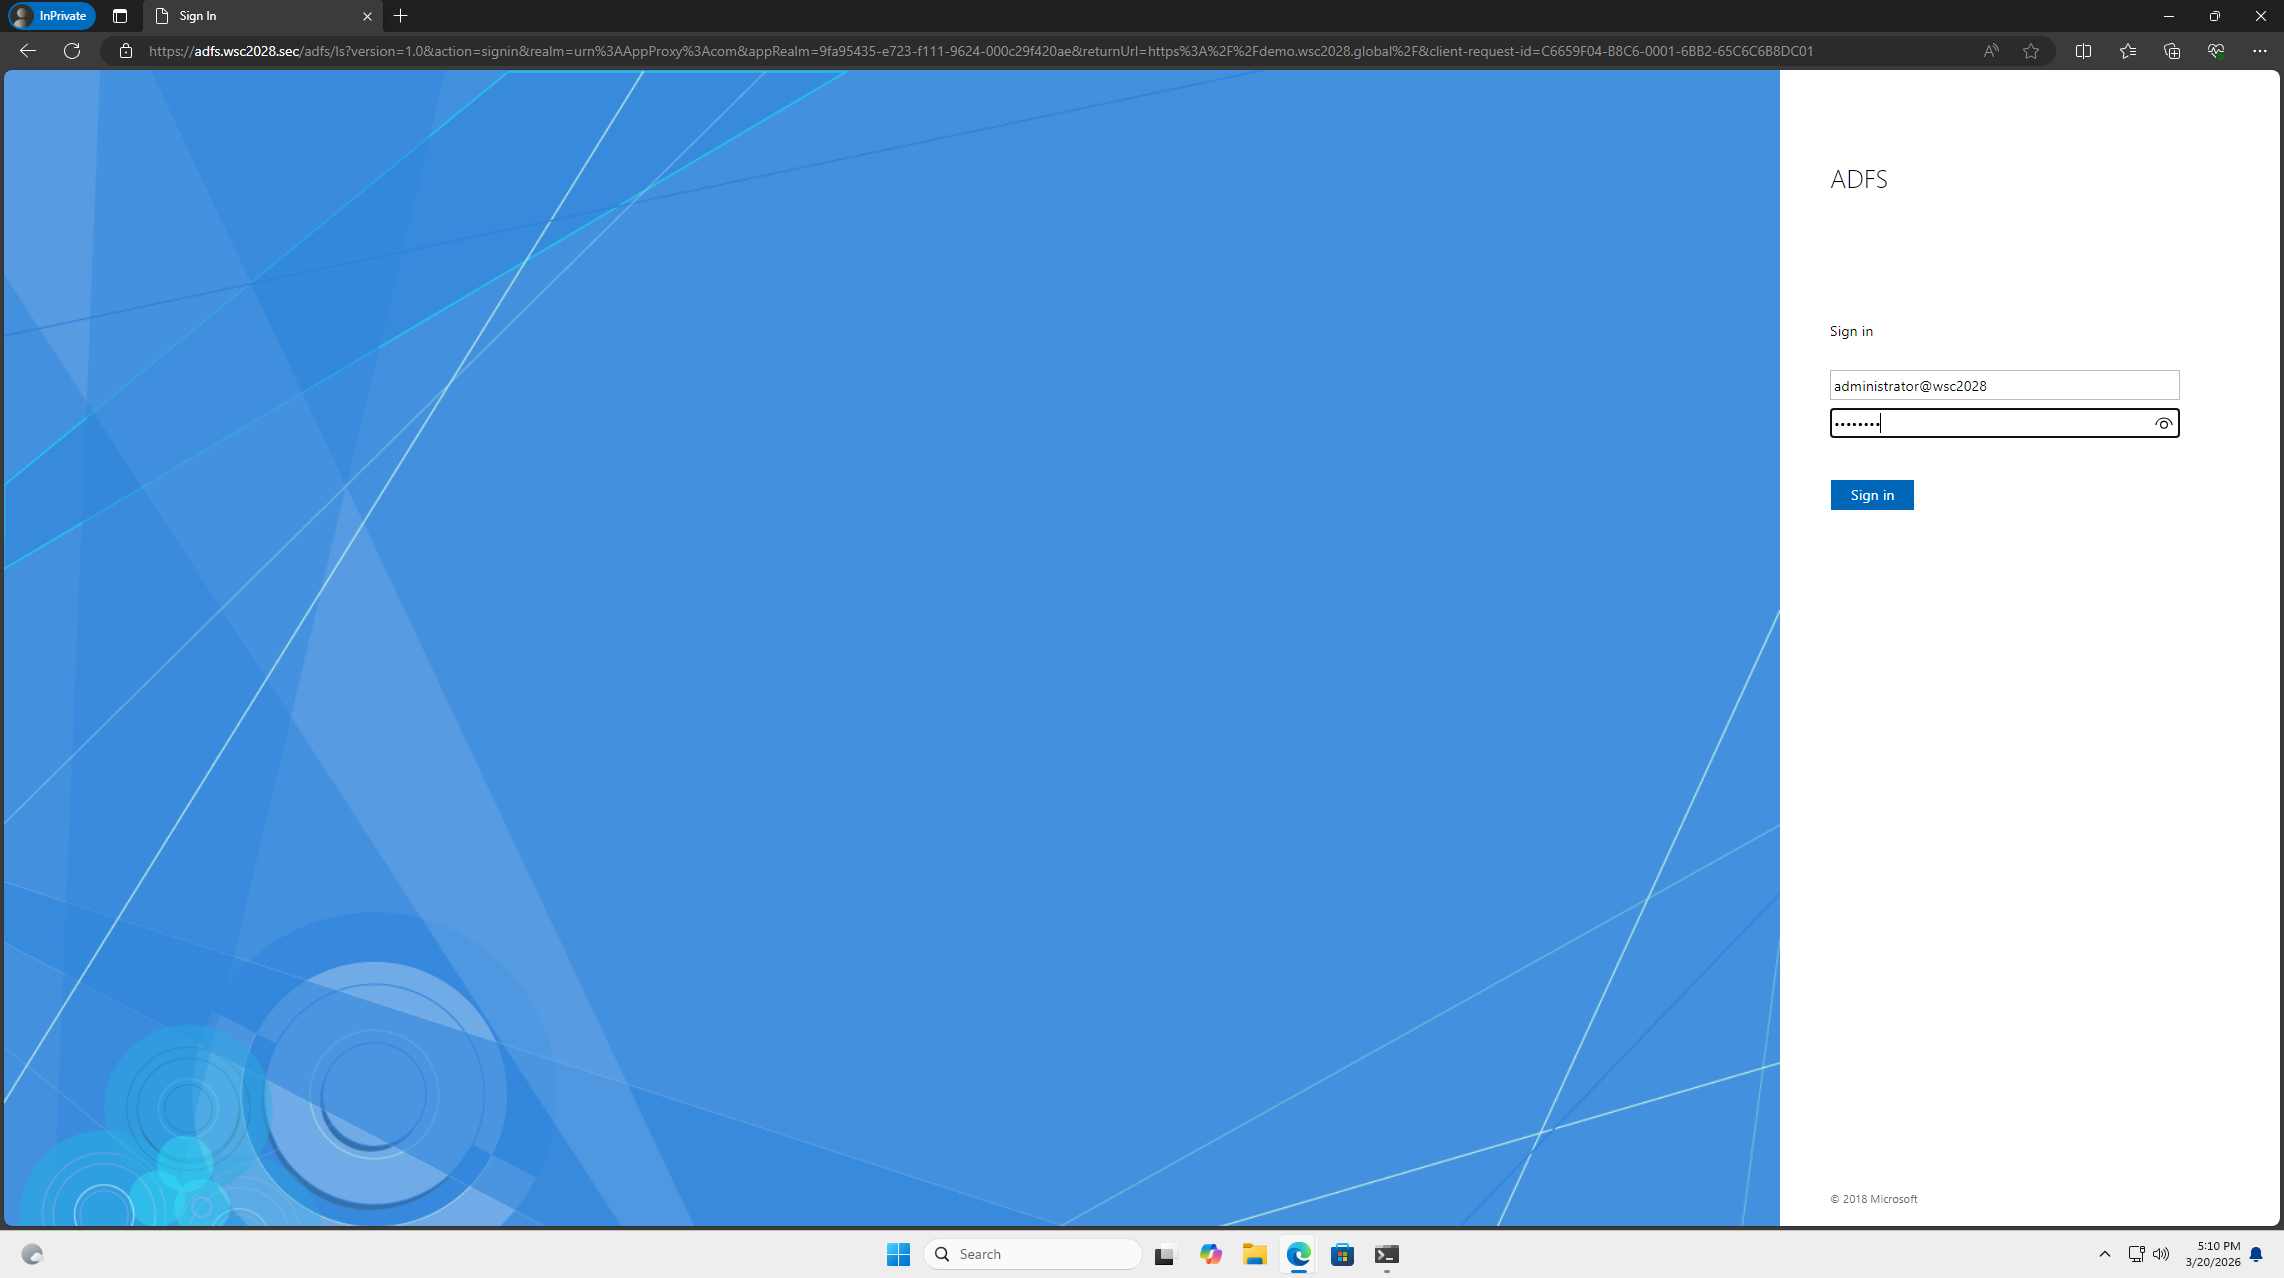
访问wap会跳转到 adfs做认证,因此需要配置一条hosts的解析记录
·测试访问: