Module-B.note
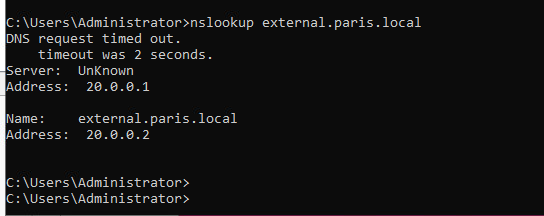
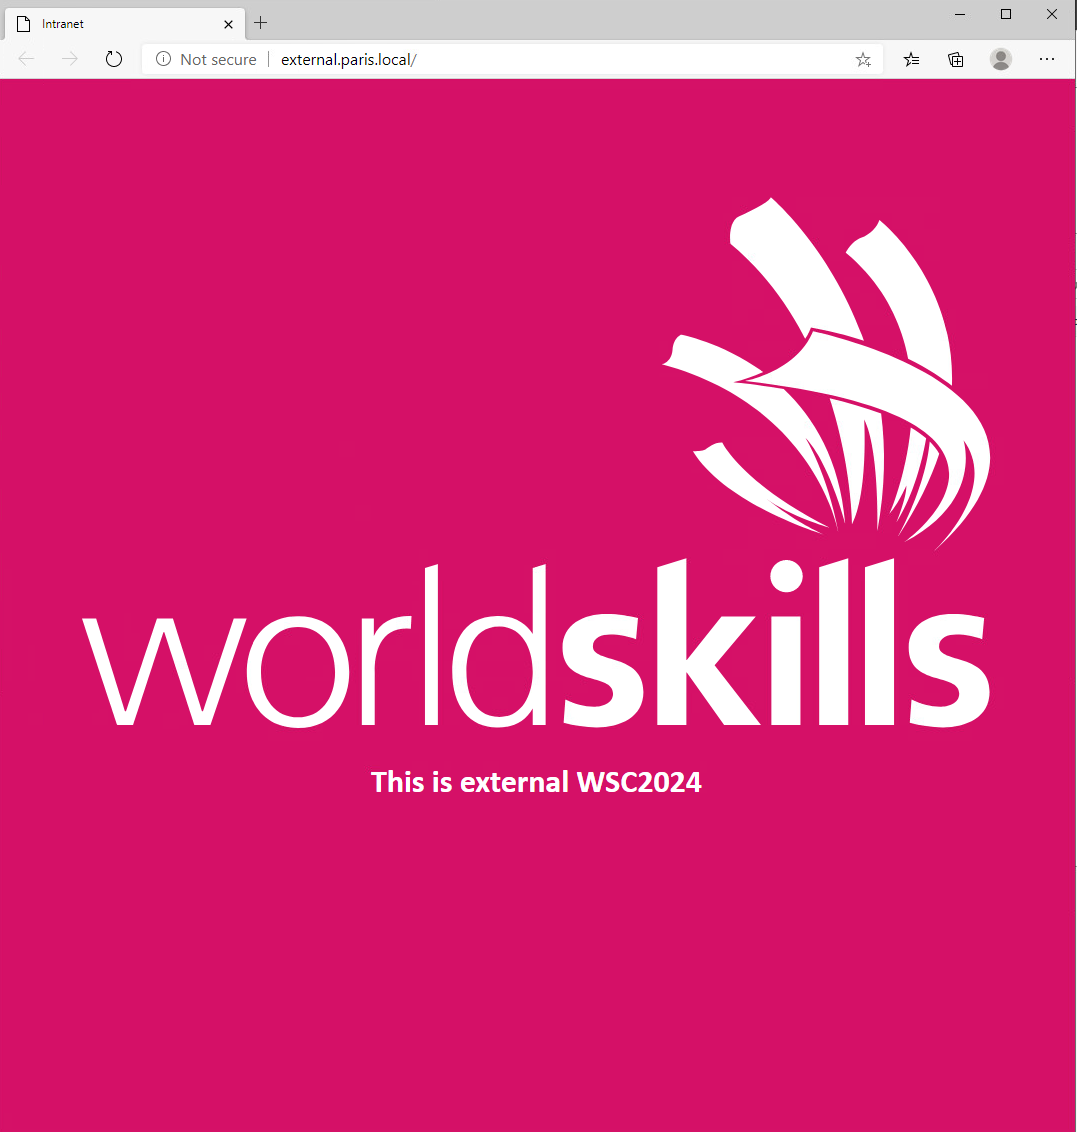
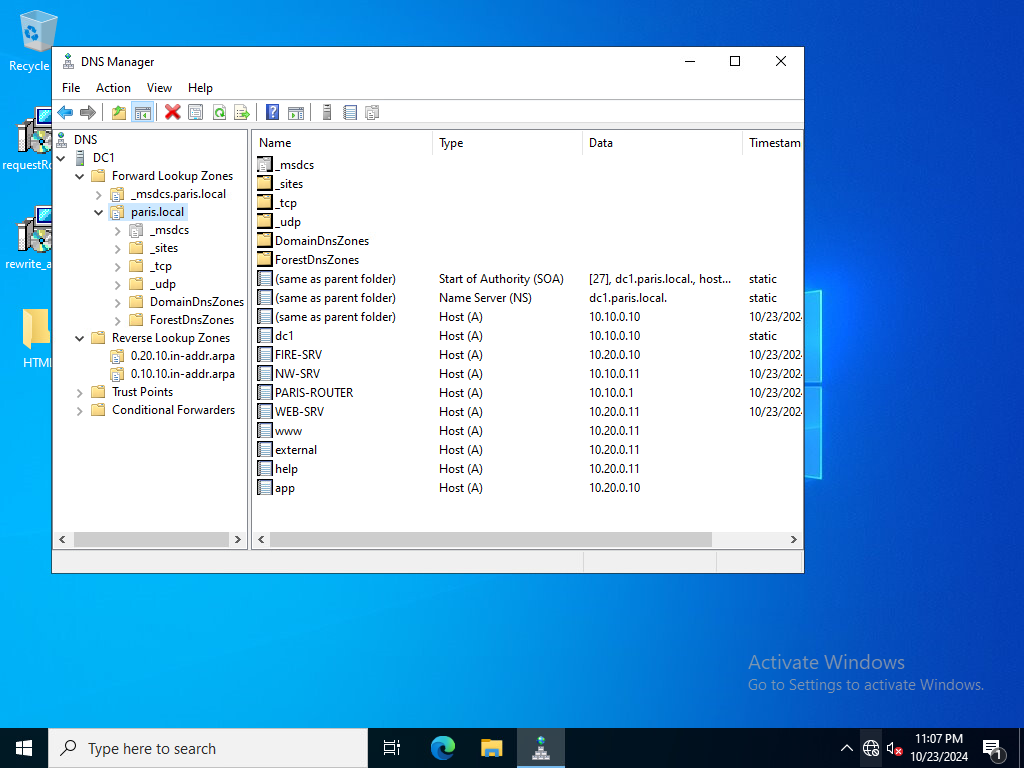
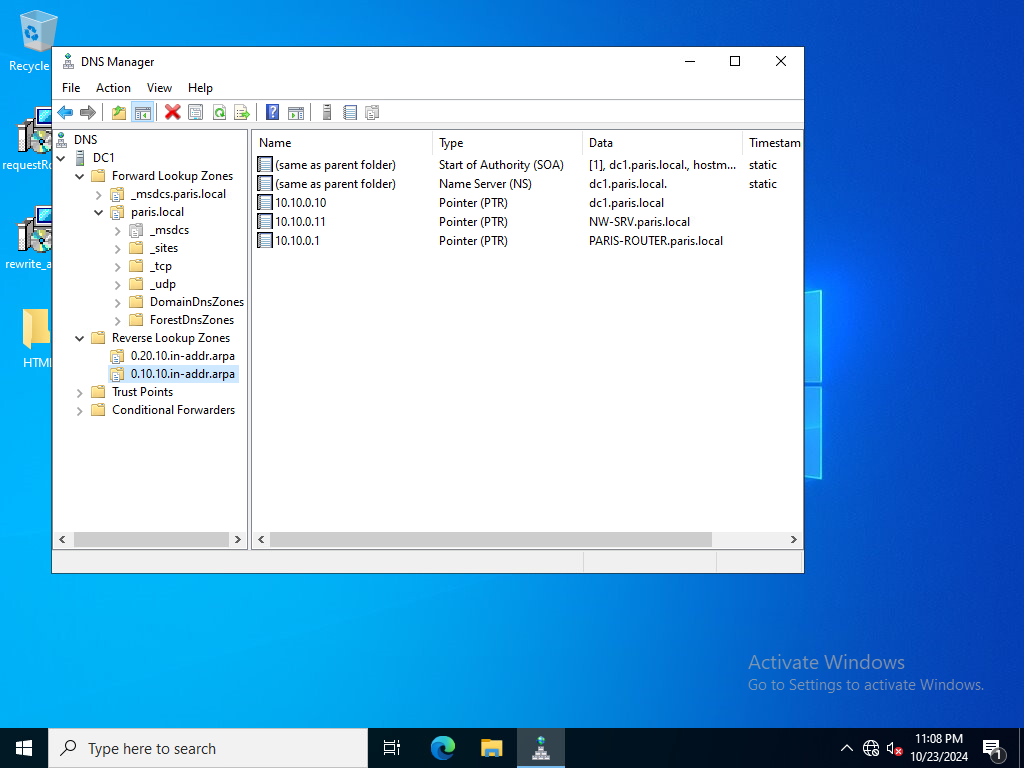
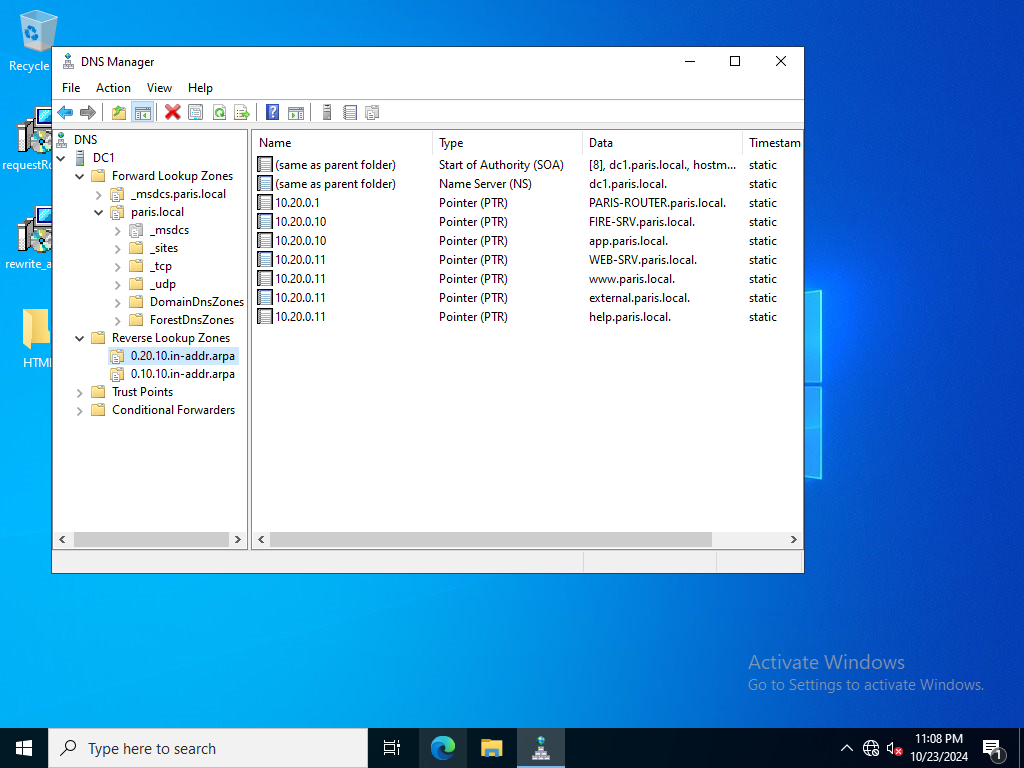
一、DNS:
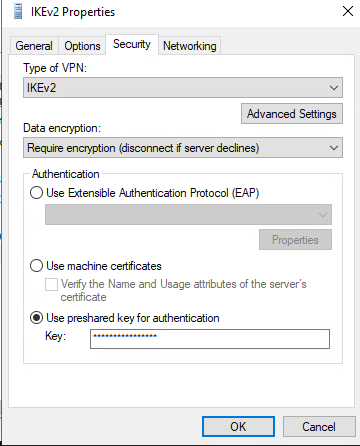
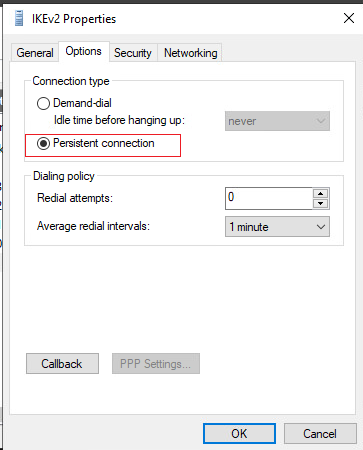
二、site-to-site:
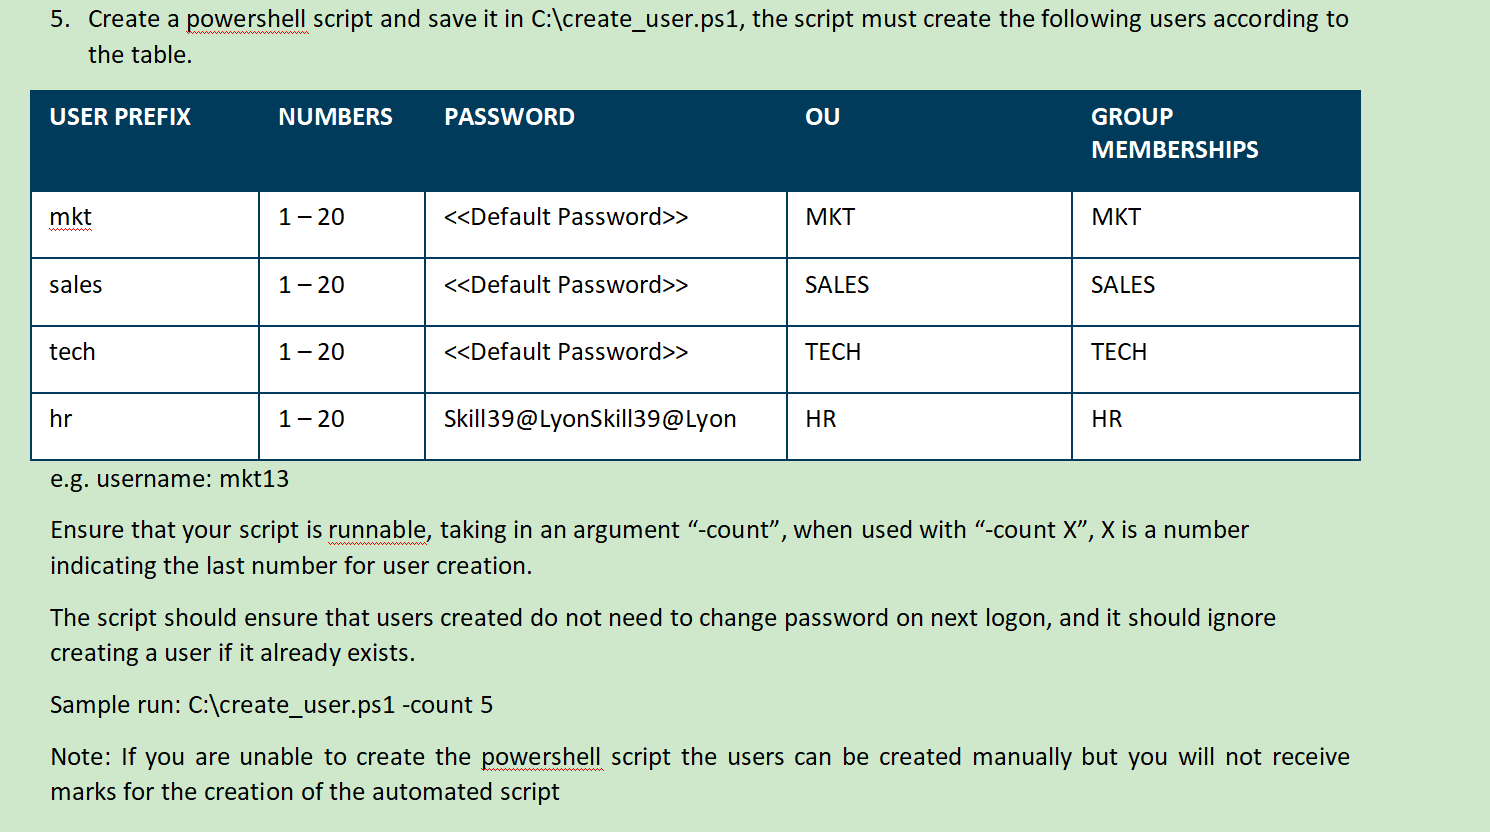
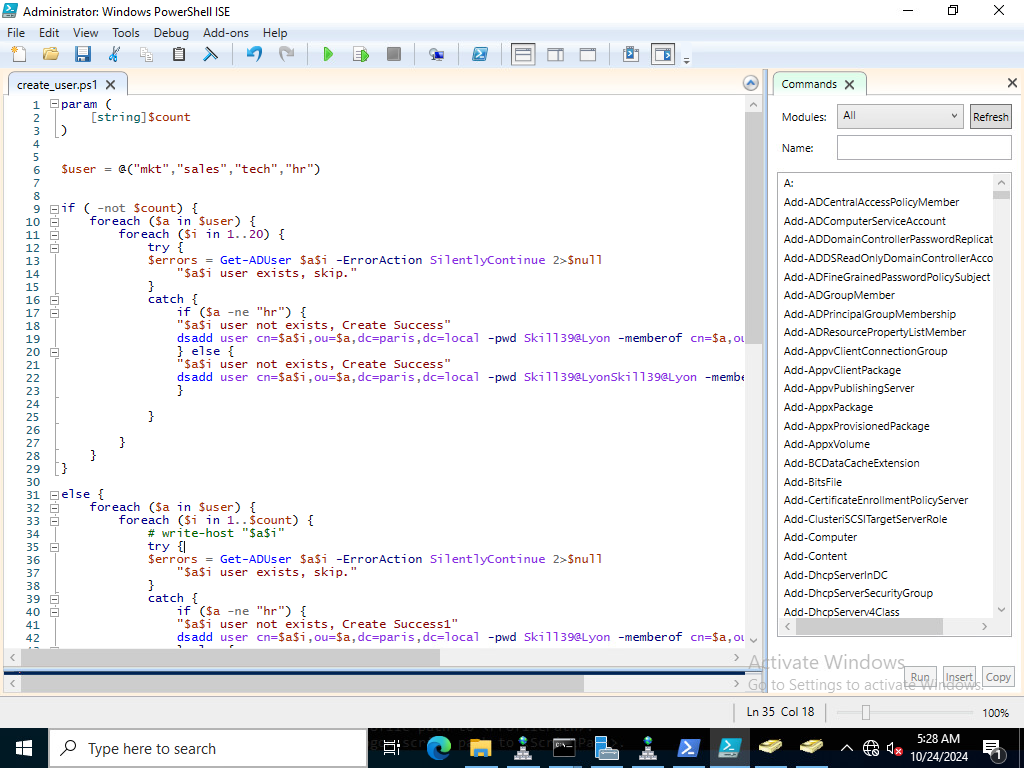
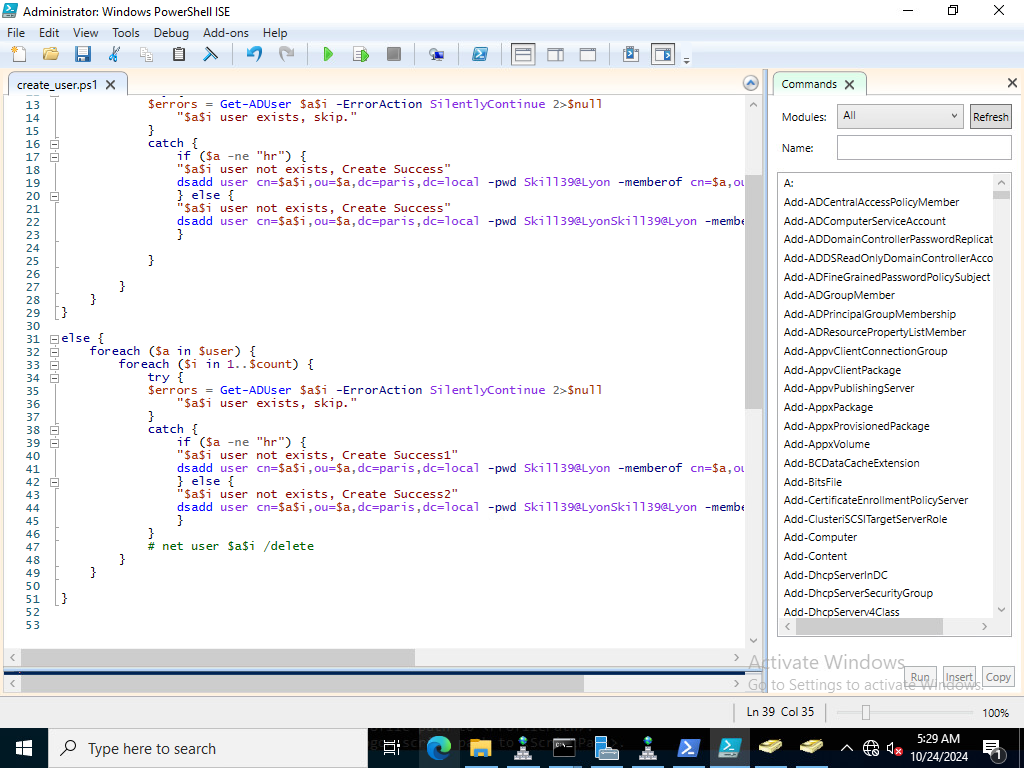
三、powershell 脚本创建用户:
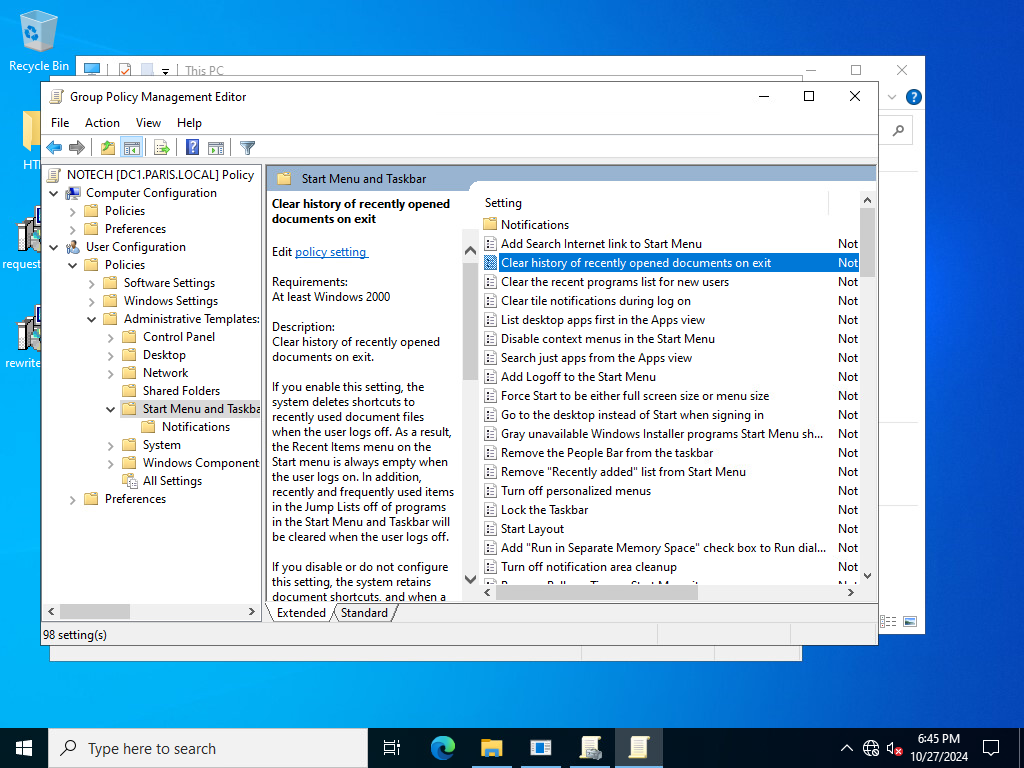
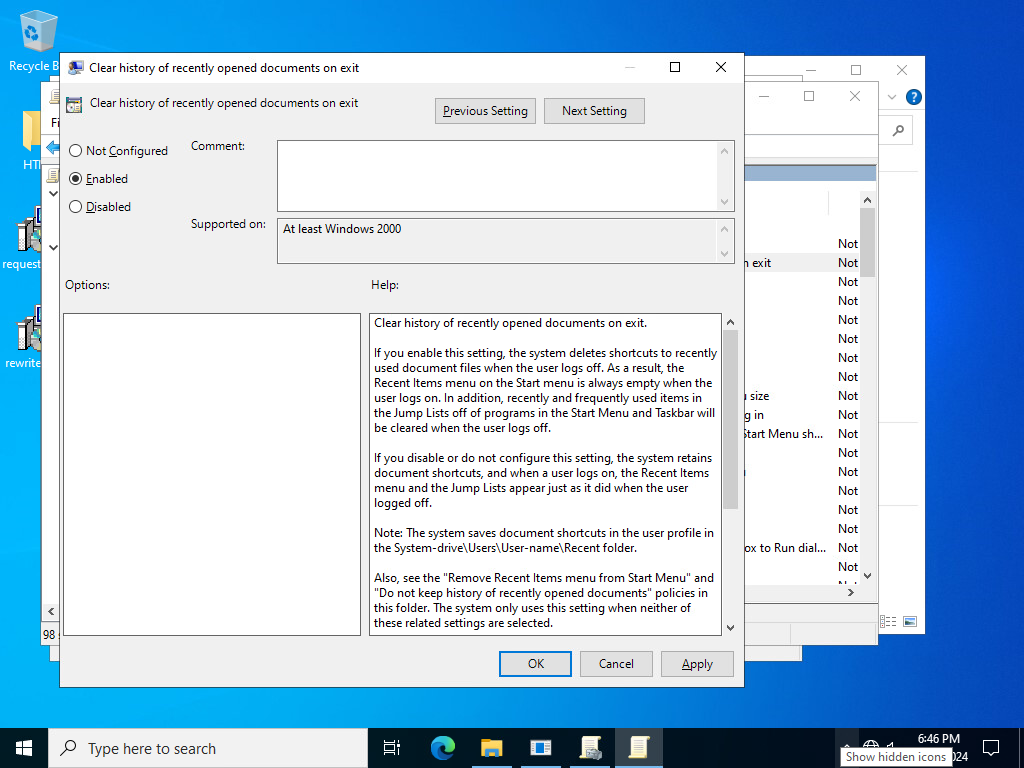
四、组策略:
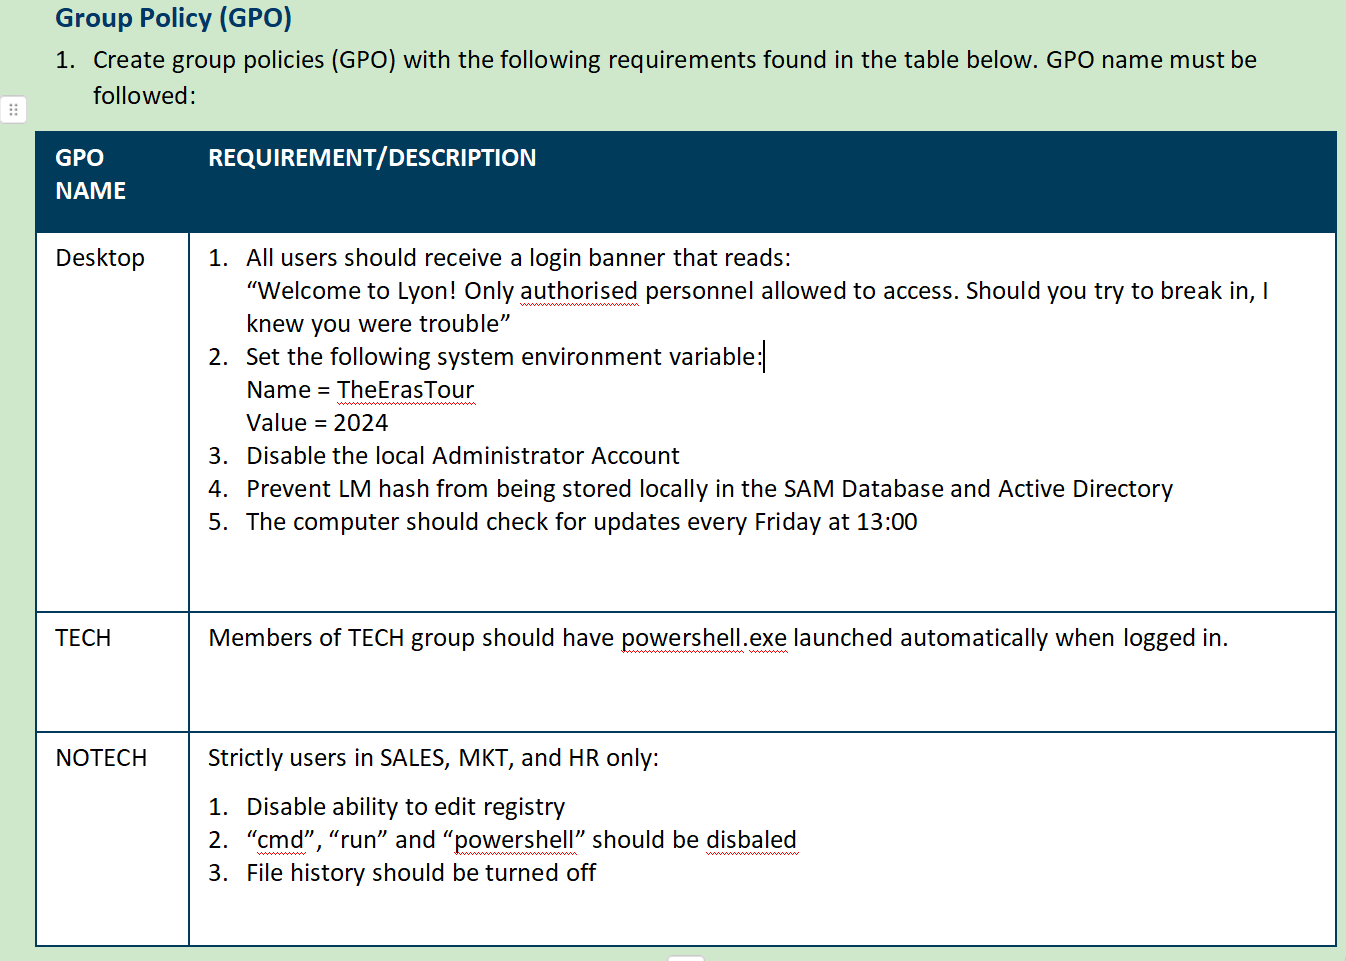
1、Desktop:
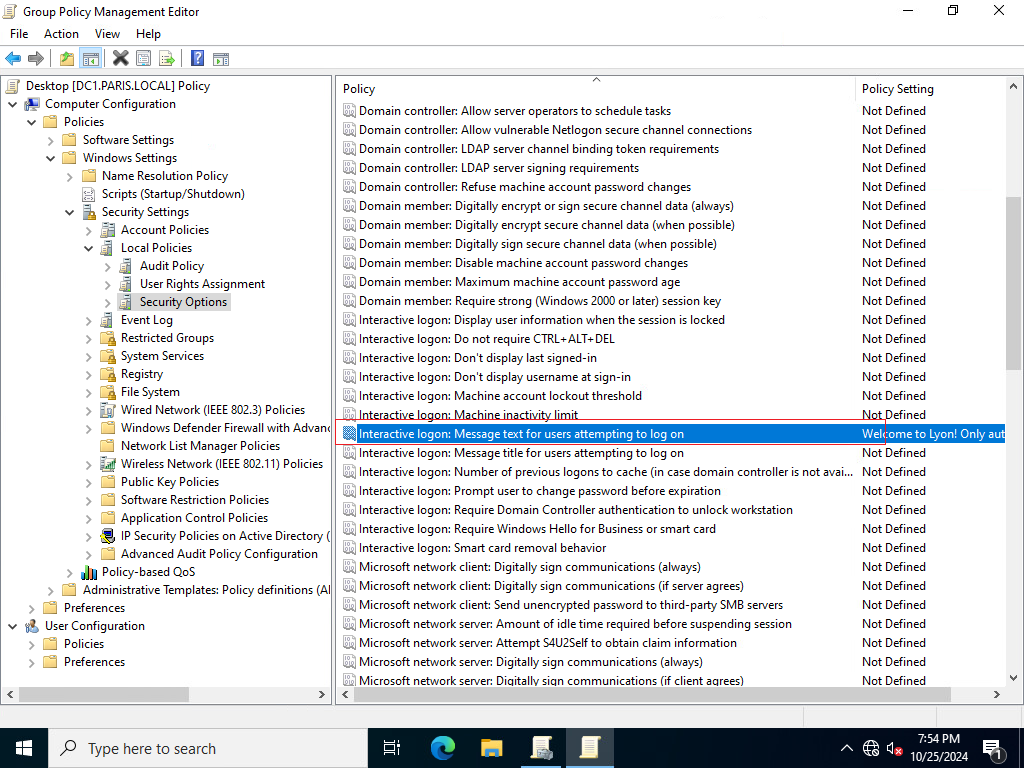
(1)banner:
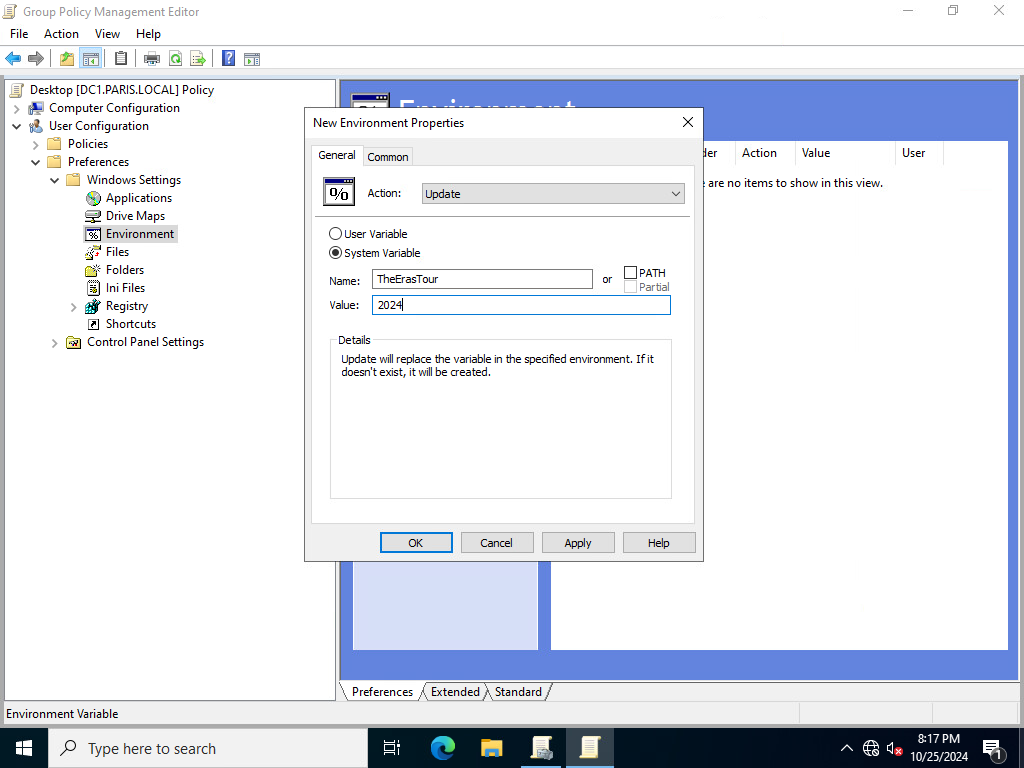
(2)environment variable:
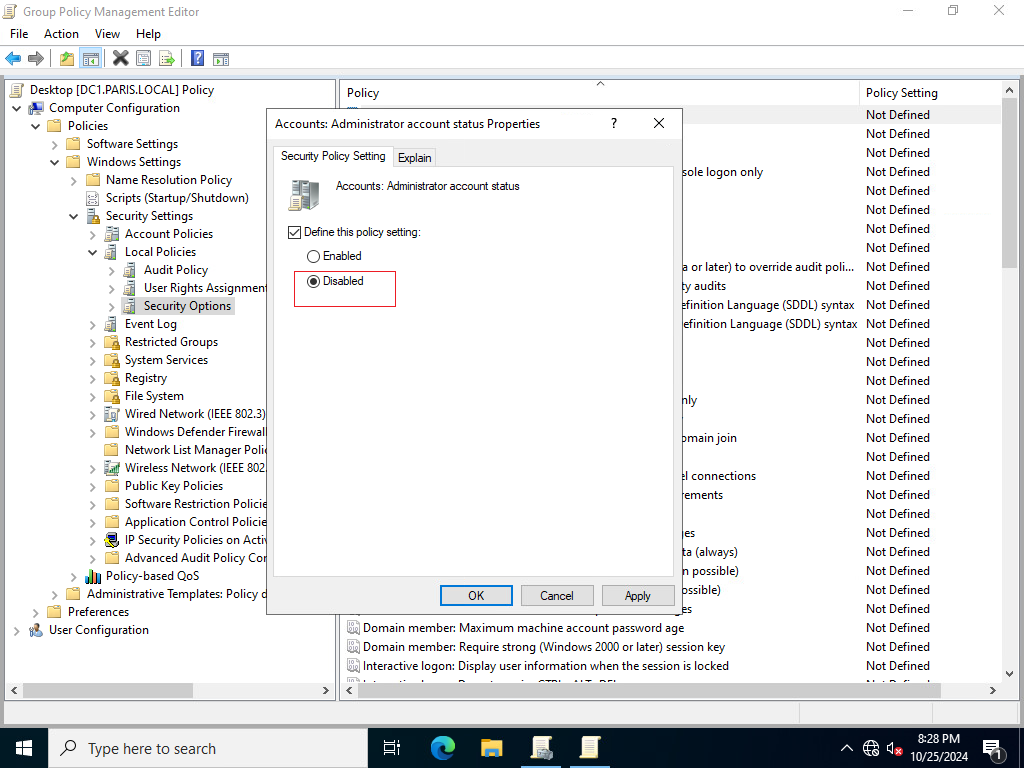
(3)disable local administrator account:
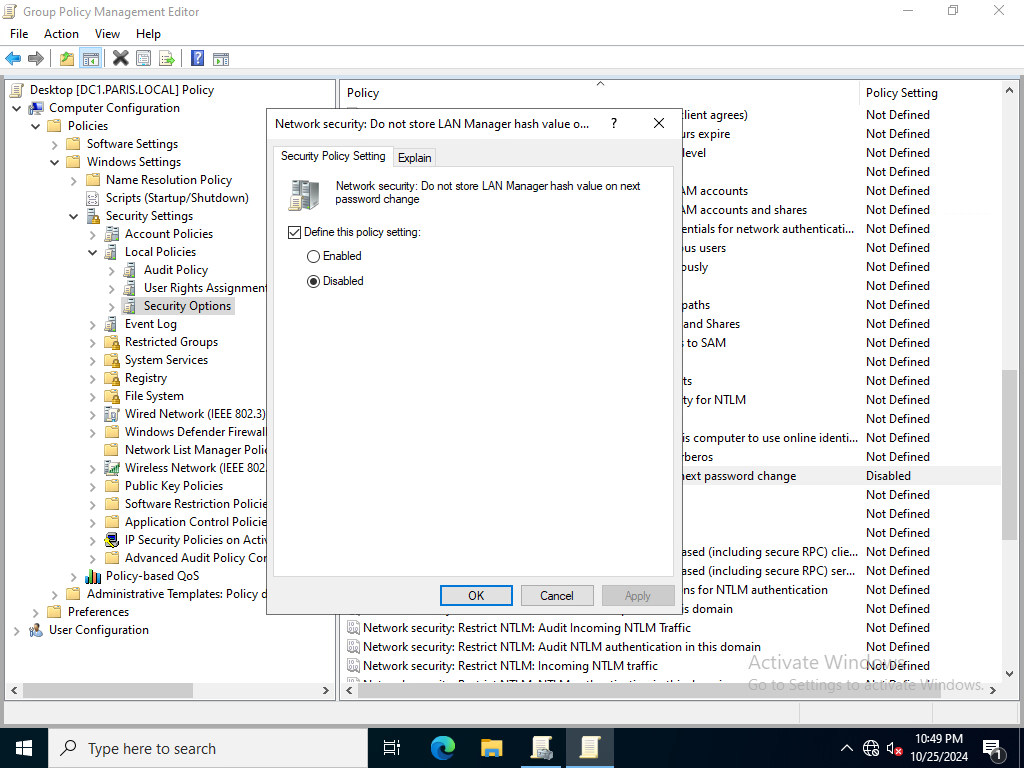
(4)prevent LM hash from being stored locally in the SAM Database adn Active Directory:
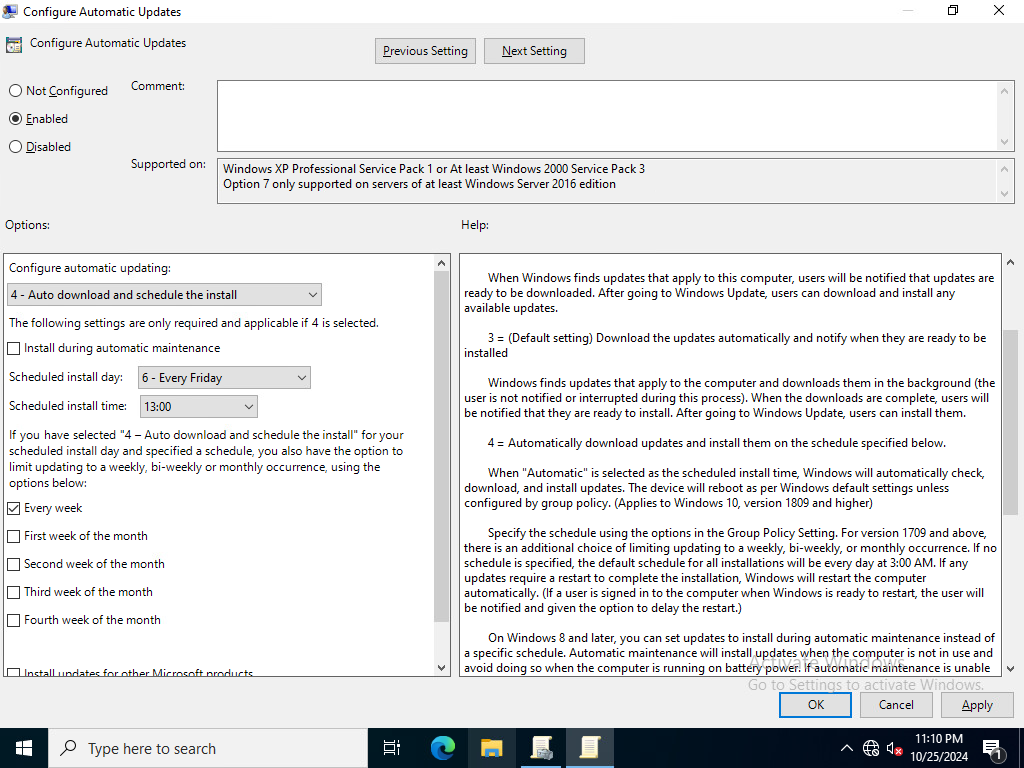
(5)The computer check for updates every Friday at 13:00:
2、TECH:

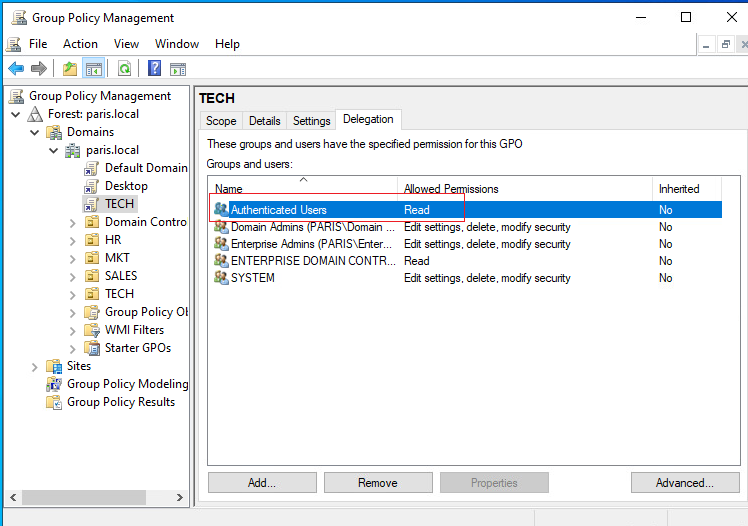
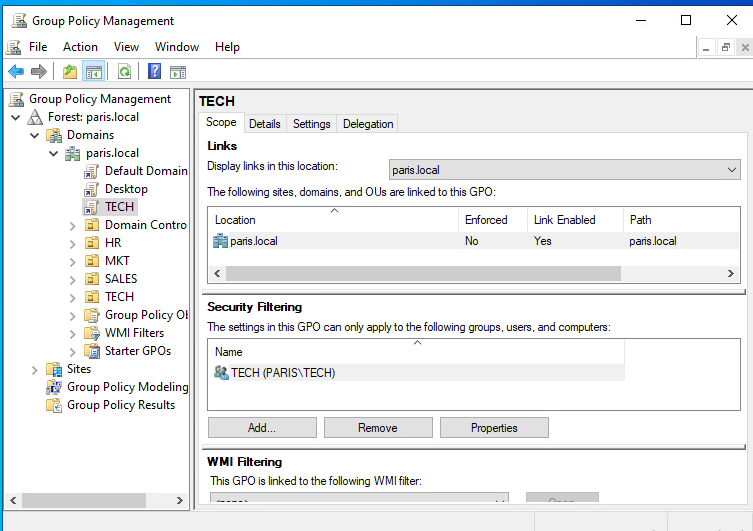
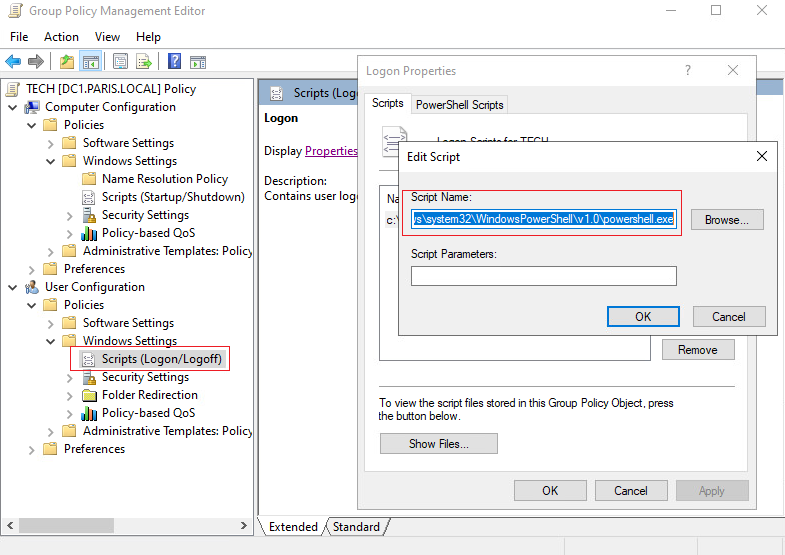
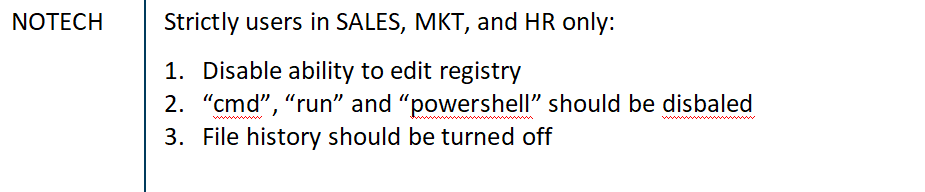
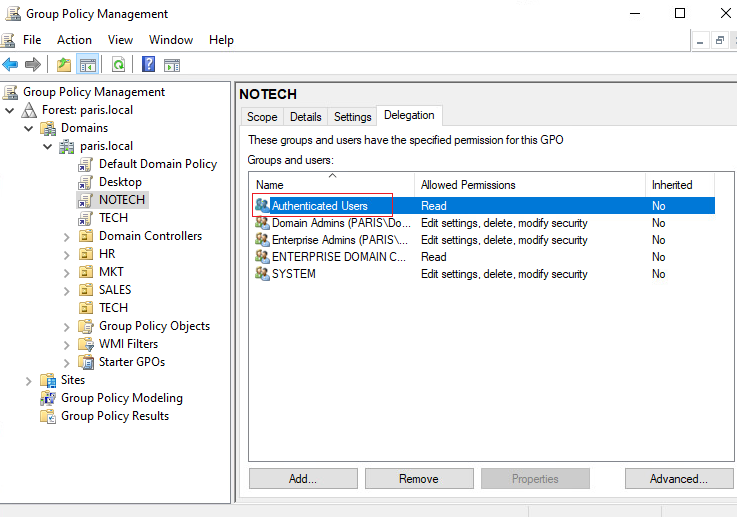
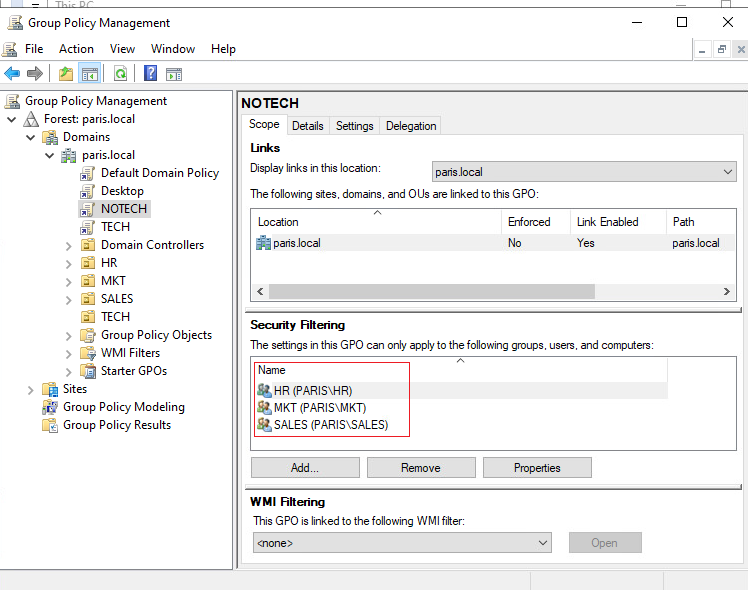
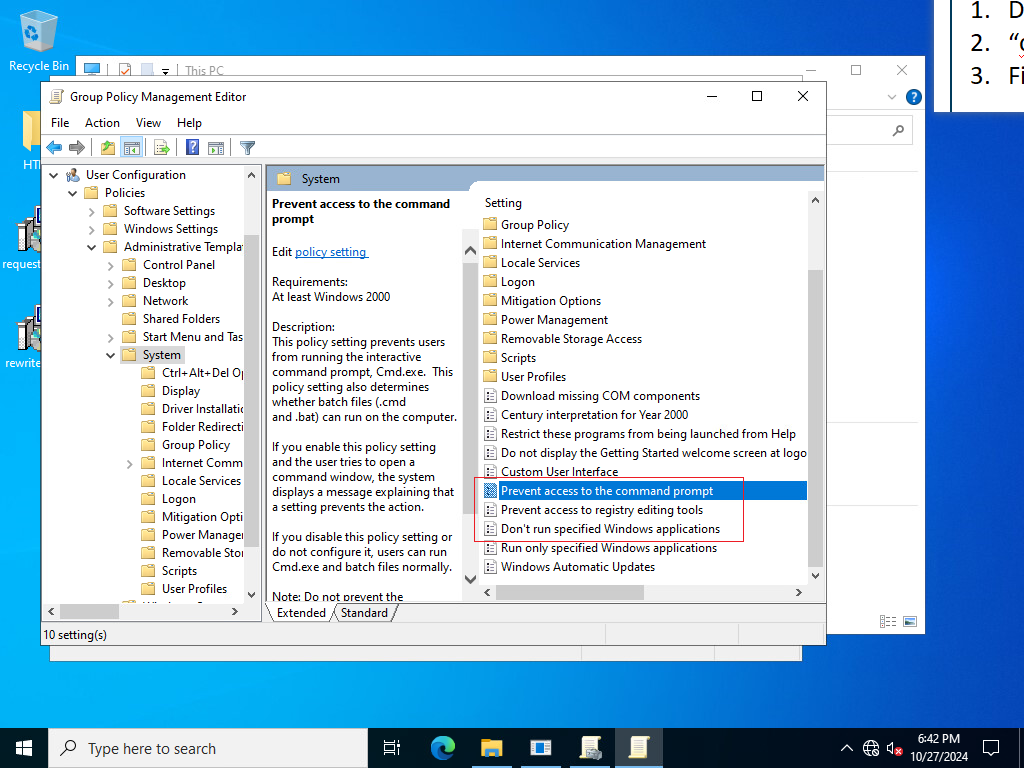
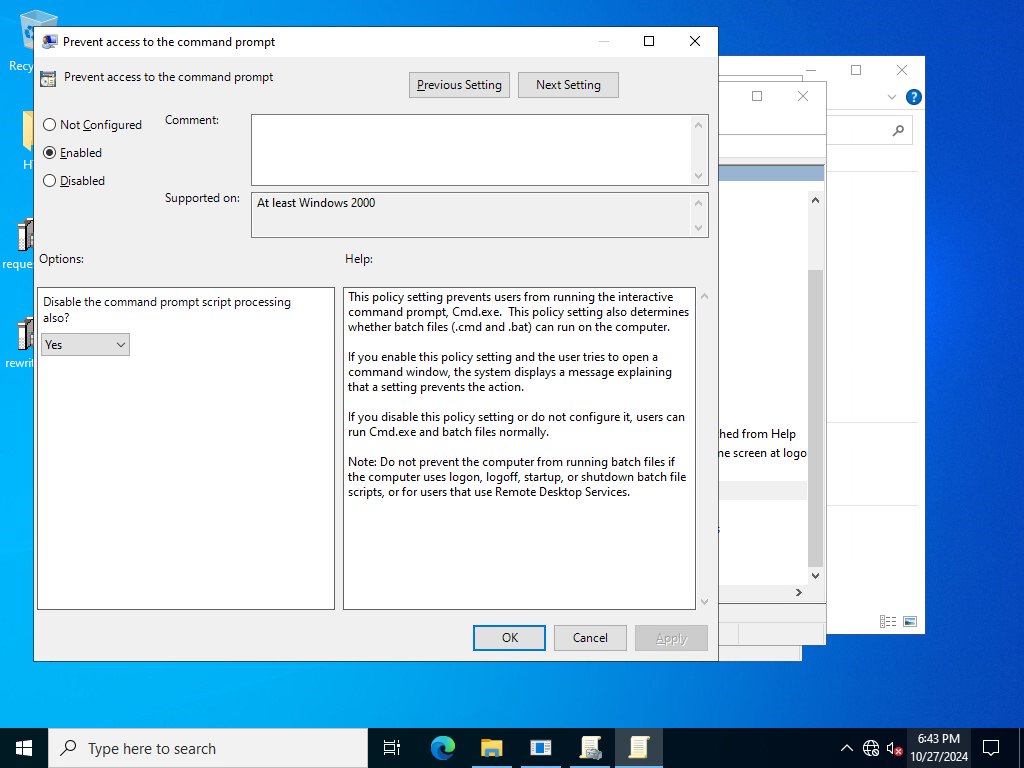
3、NOTECH:
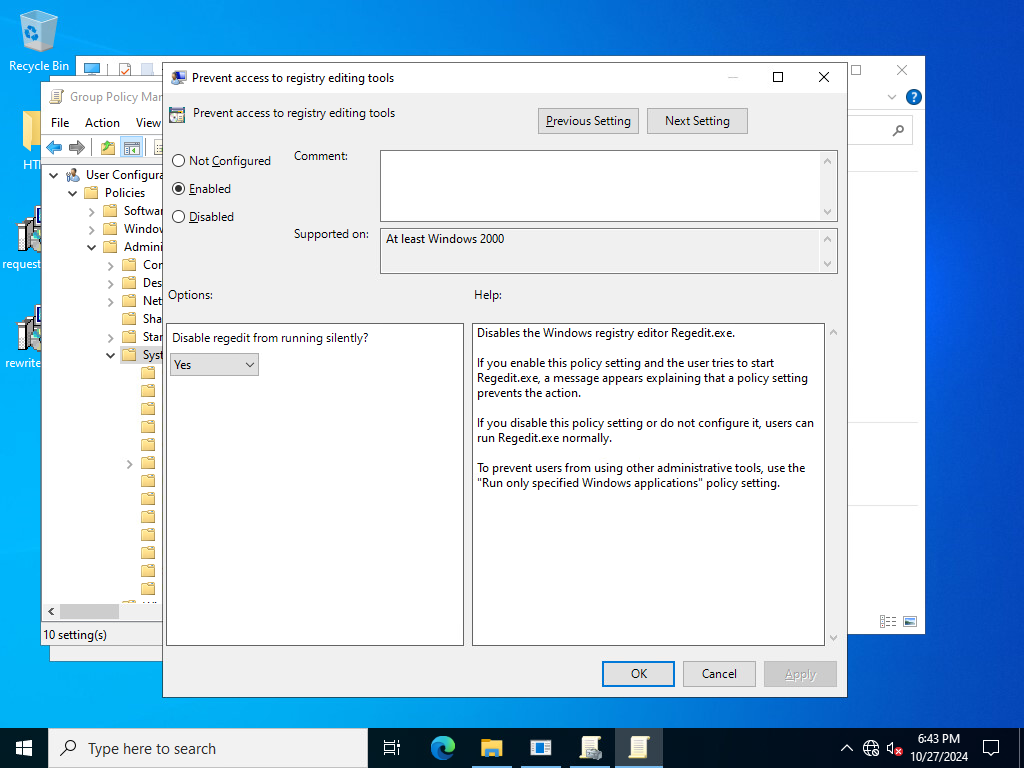
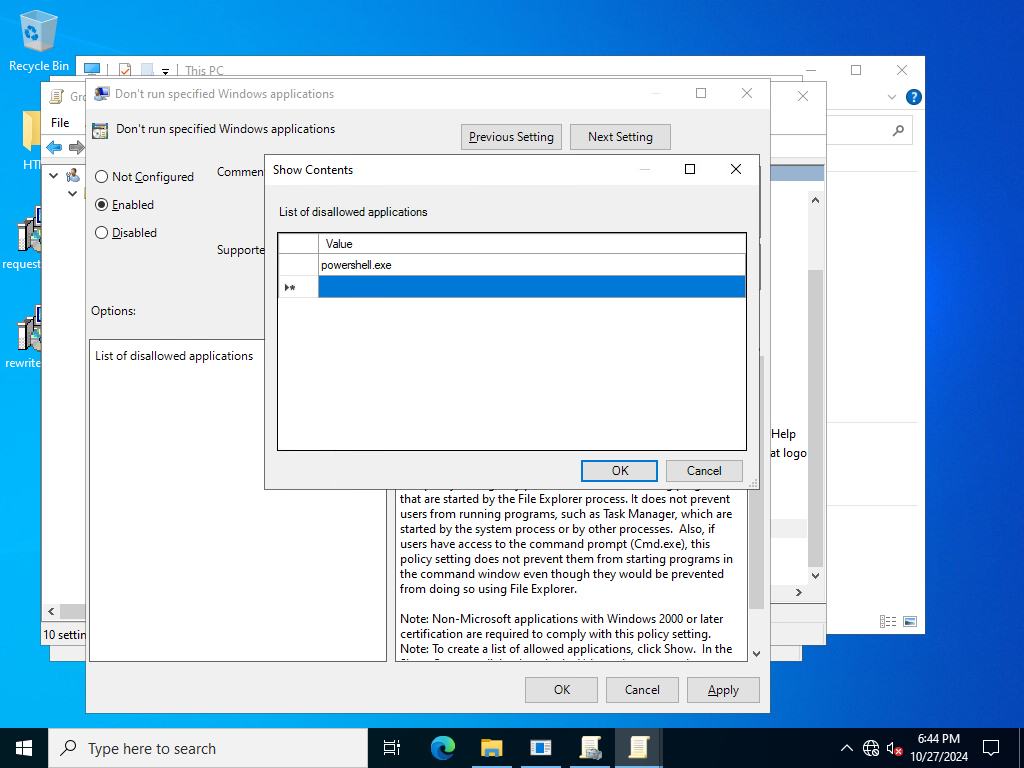
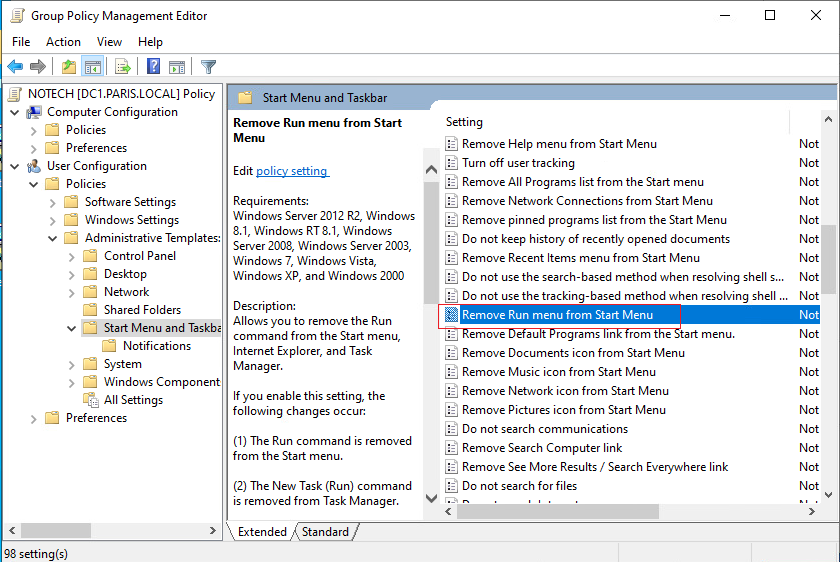
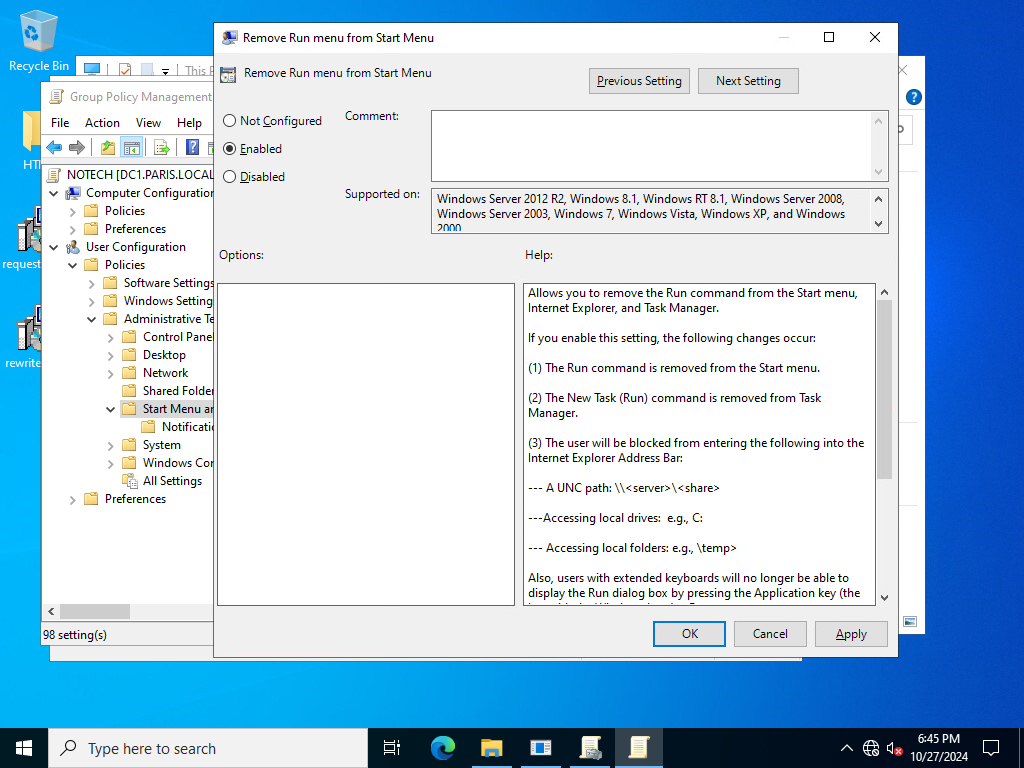
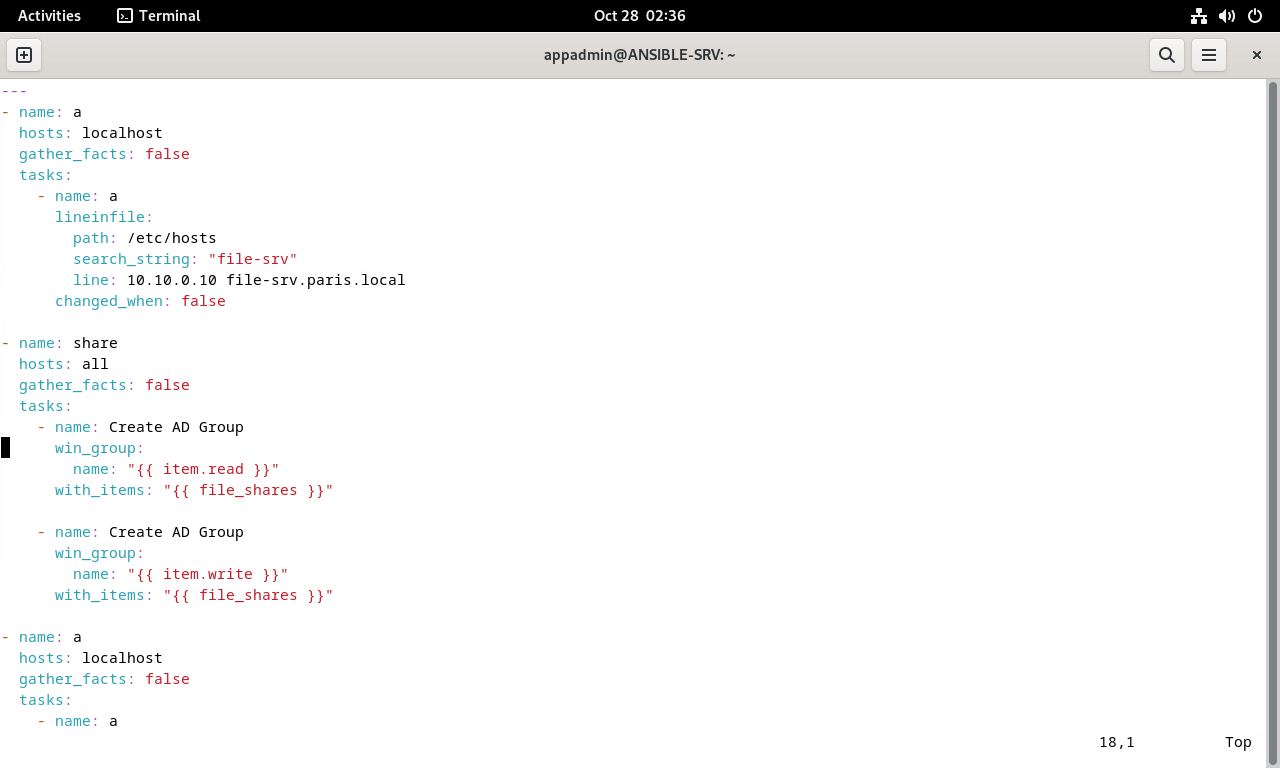
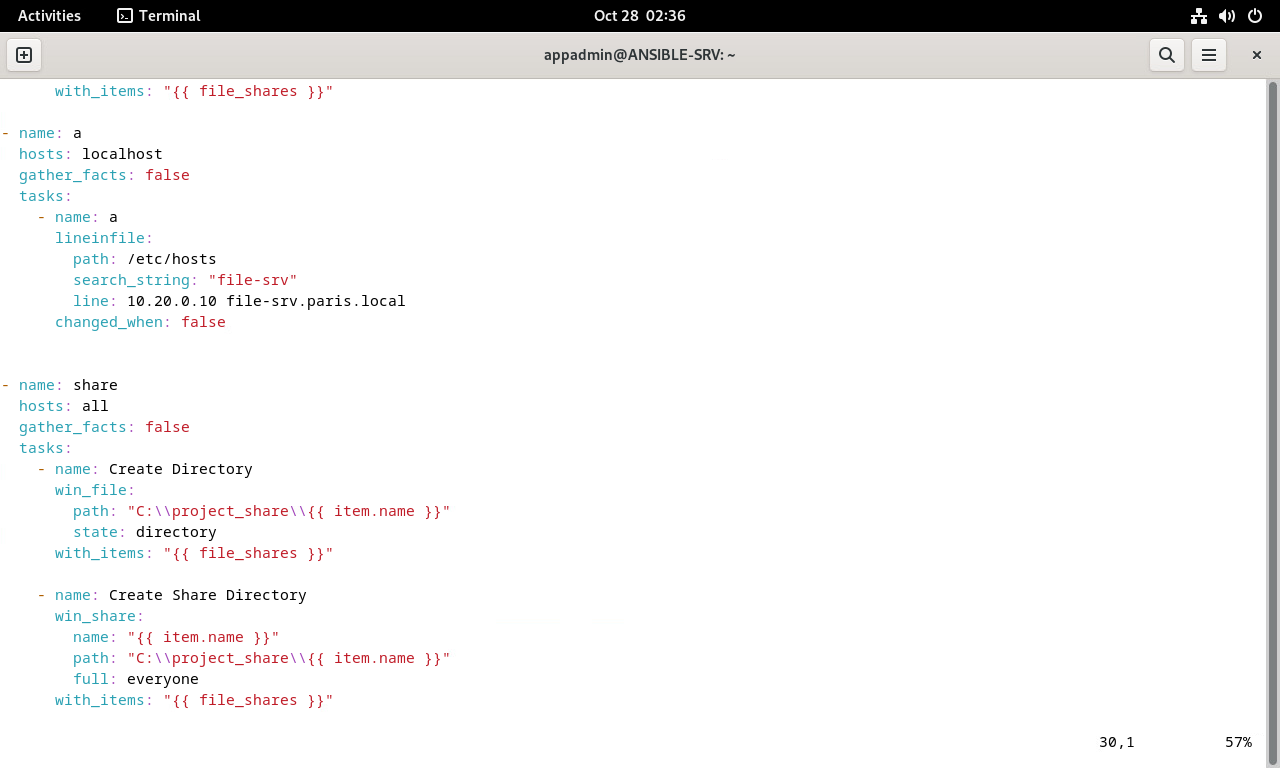
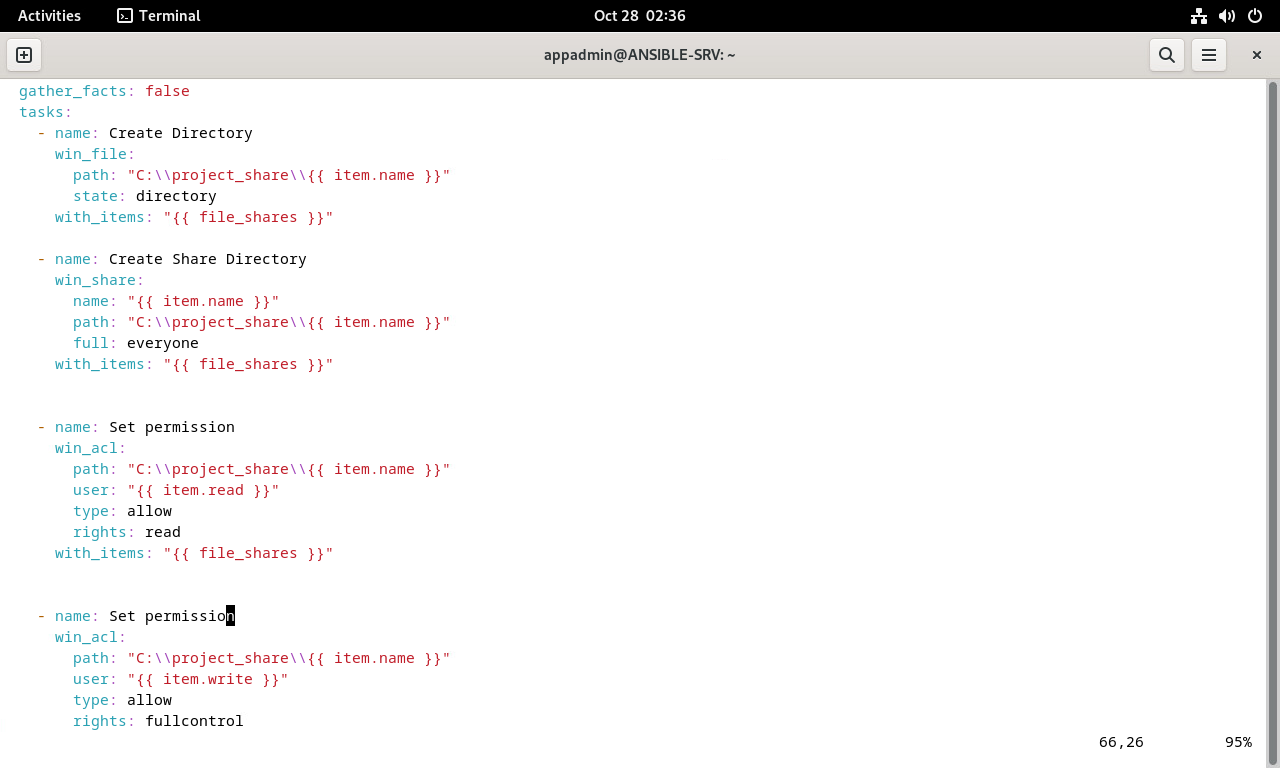
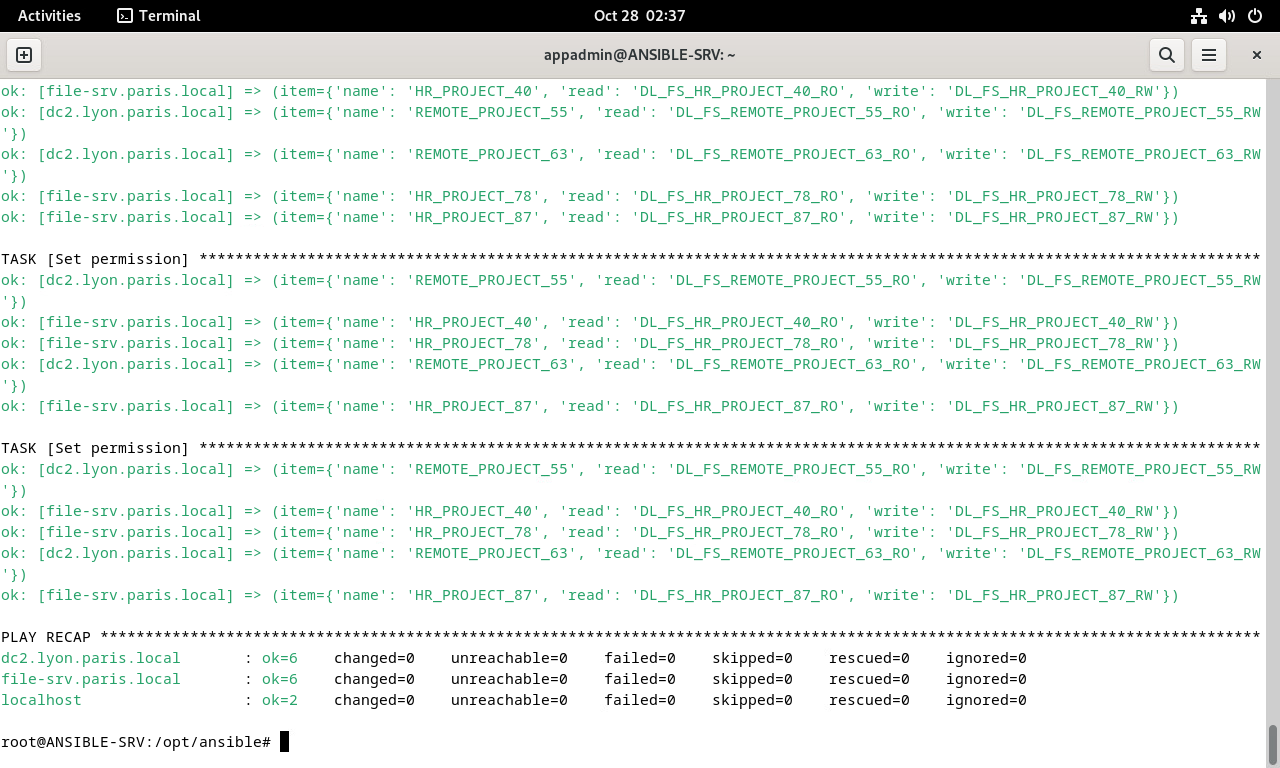
五、Ansible:
六、配置 反向代理(使用 ADFS + WAP)
两台机器:dc1、paris-router
# 因为ADFS和WAP不能安装在同一台机器上,所以需要两台机器
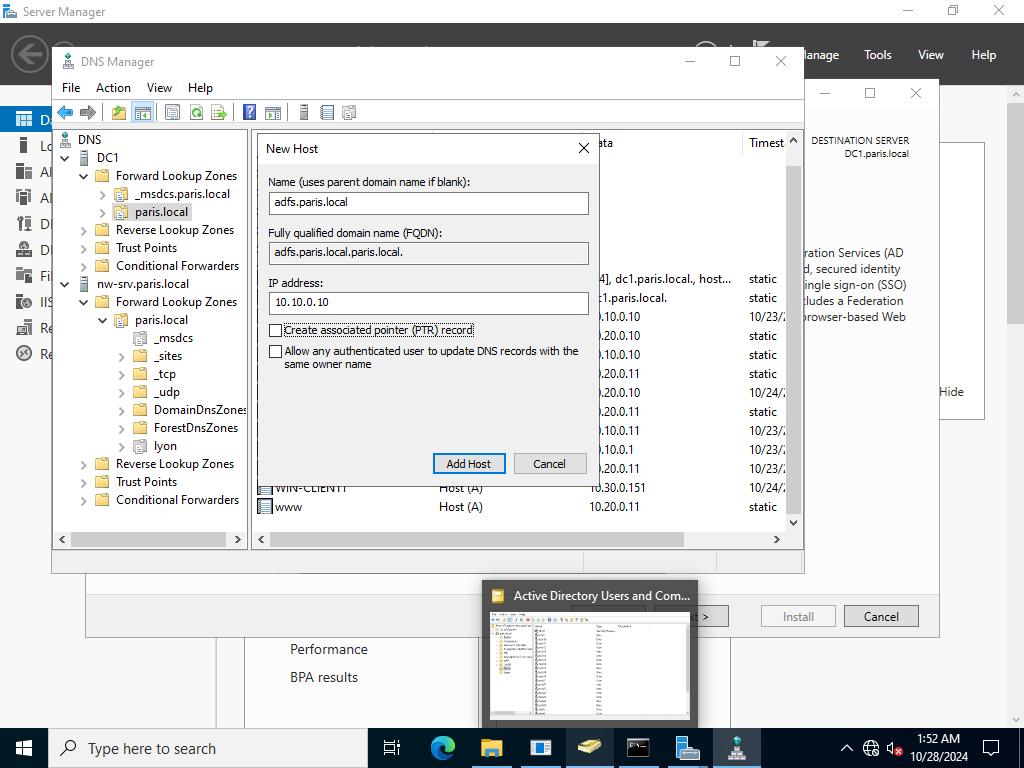
创建一个域名用于 adfs:
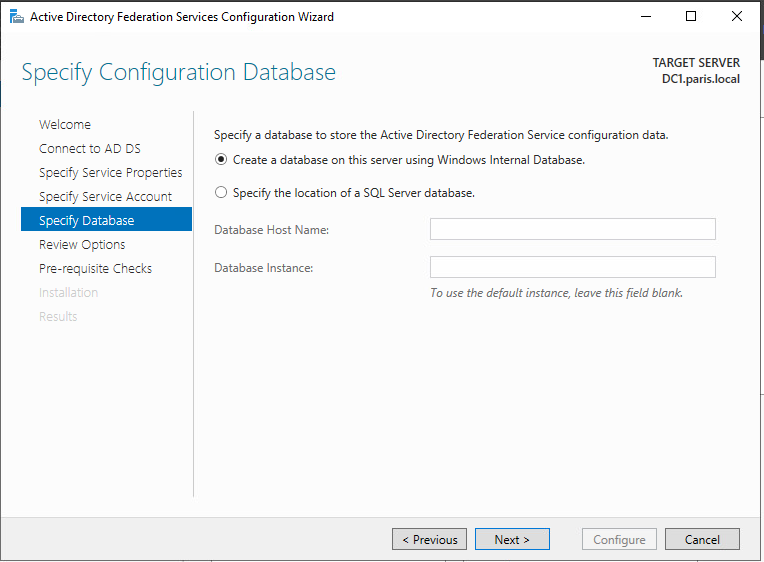
1、dc1 上配置 ADFS:
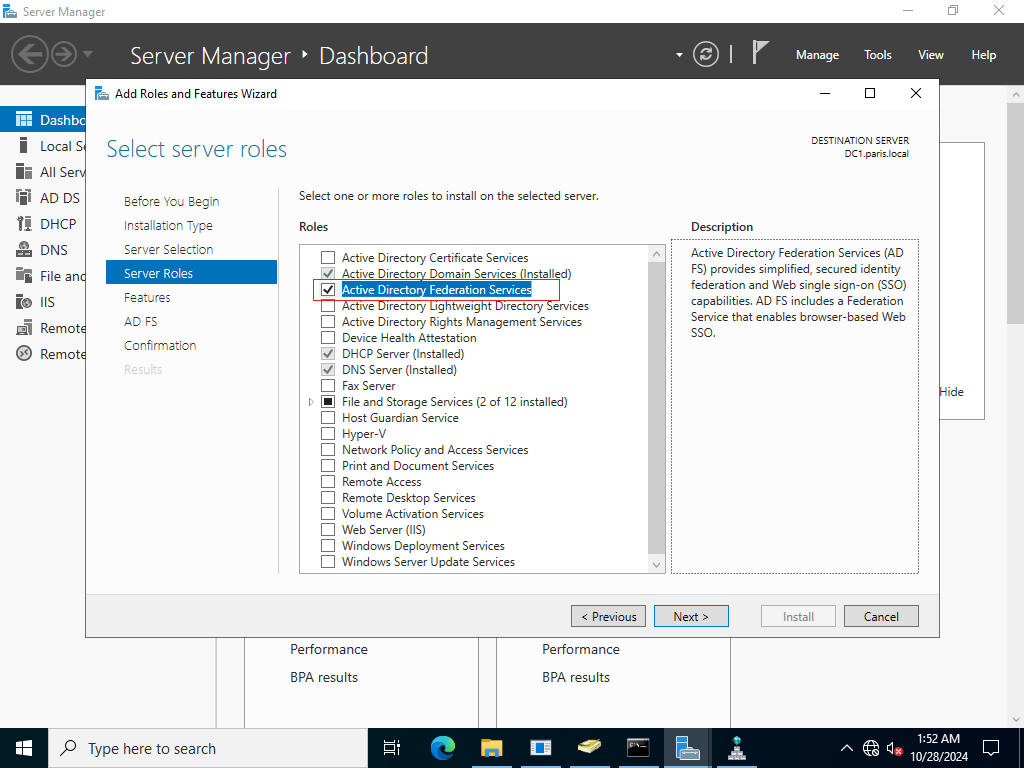
需要先申请一张证书用于 adfs
需要有域管理员权限
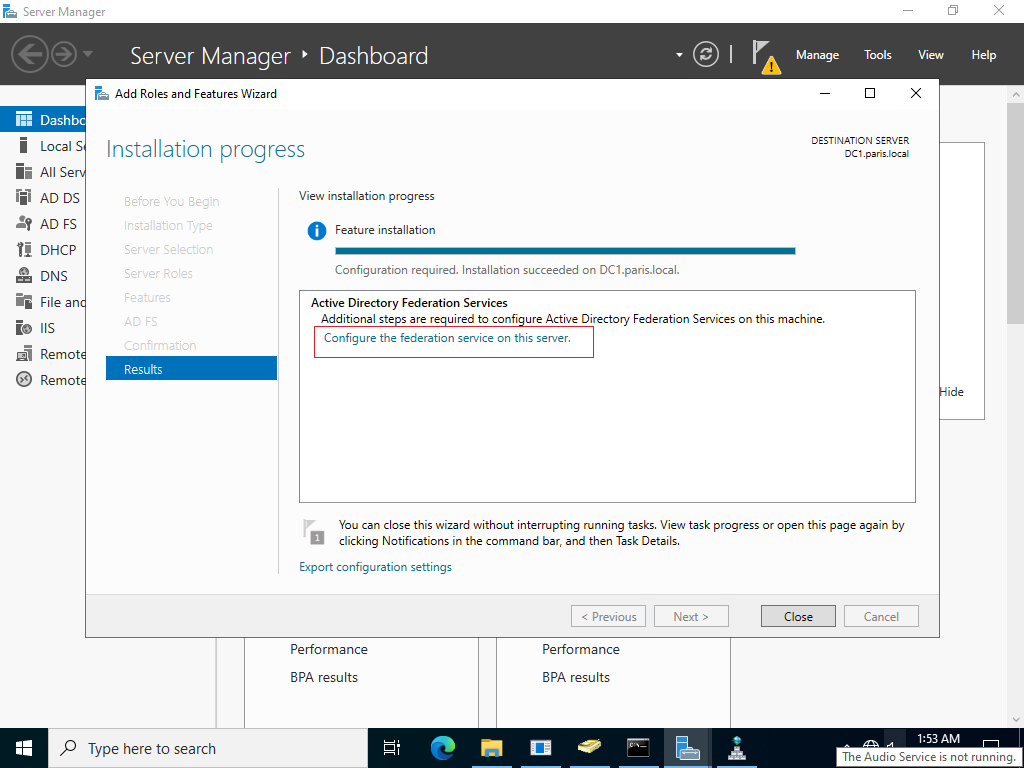
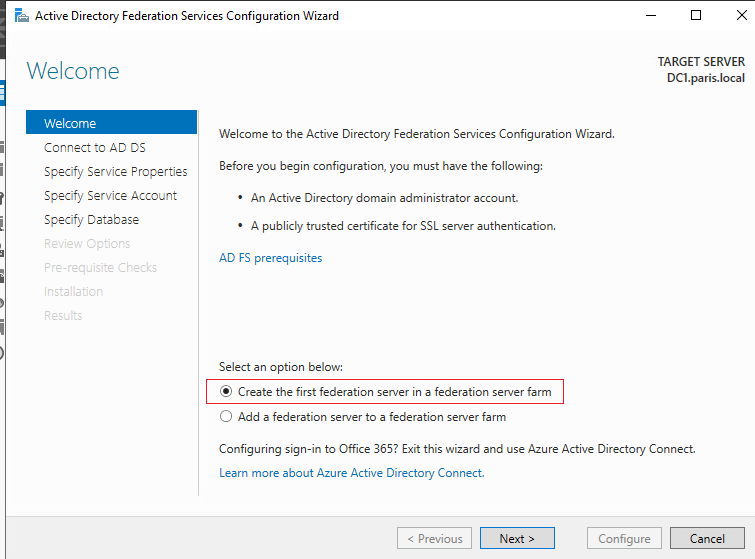
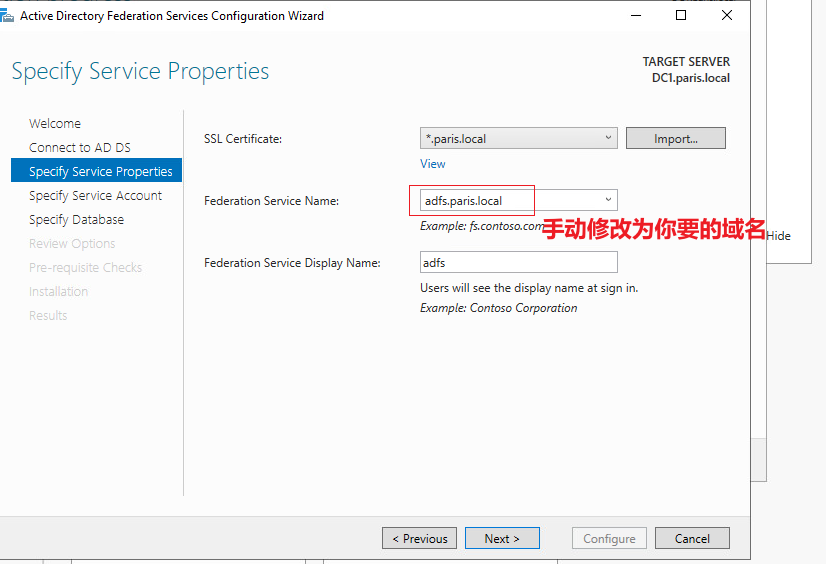
选择administrator 并设置密码
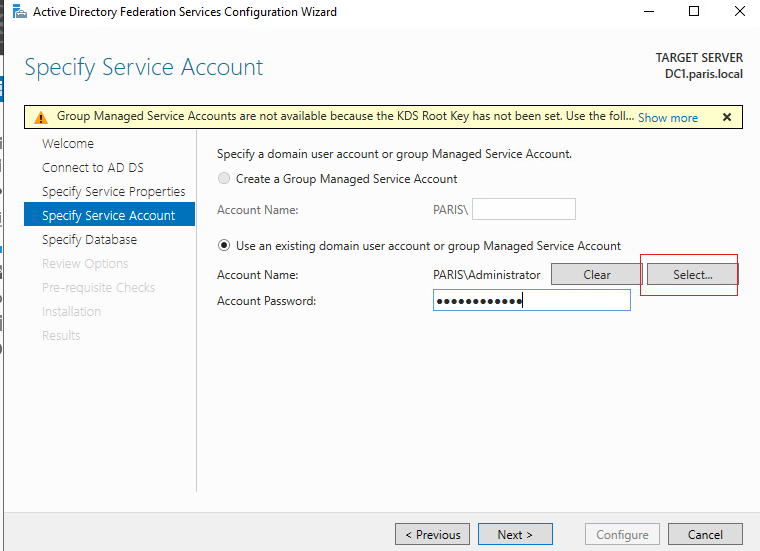
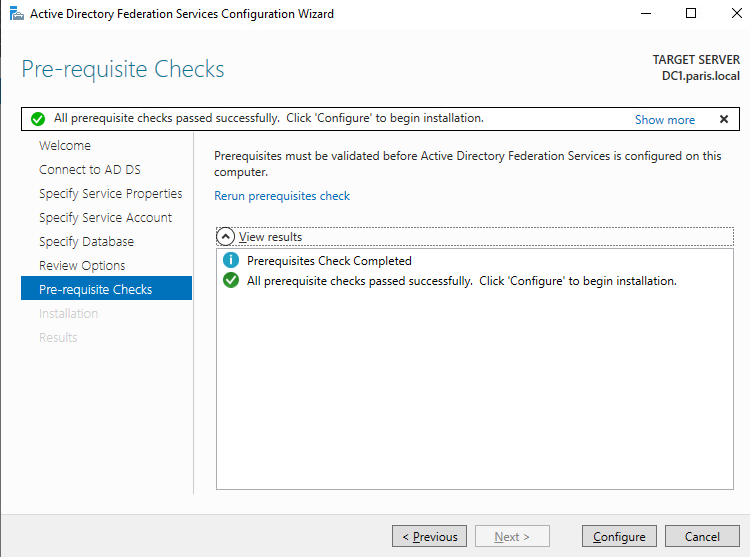
点击配置
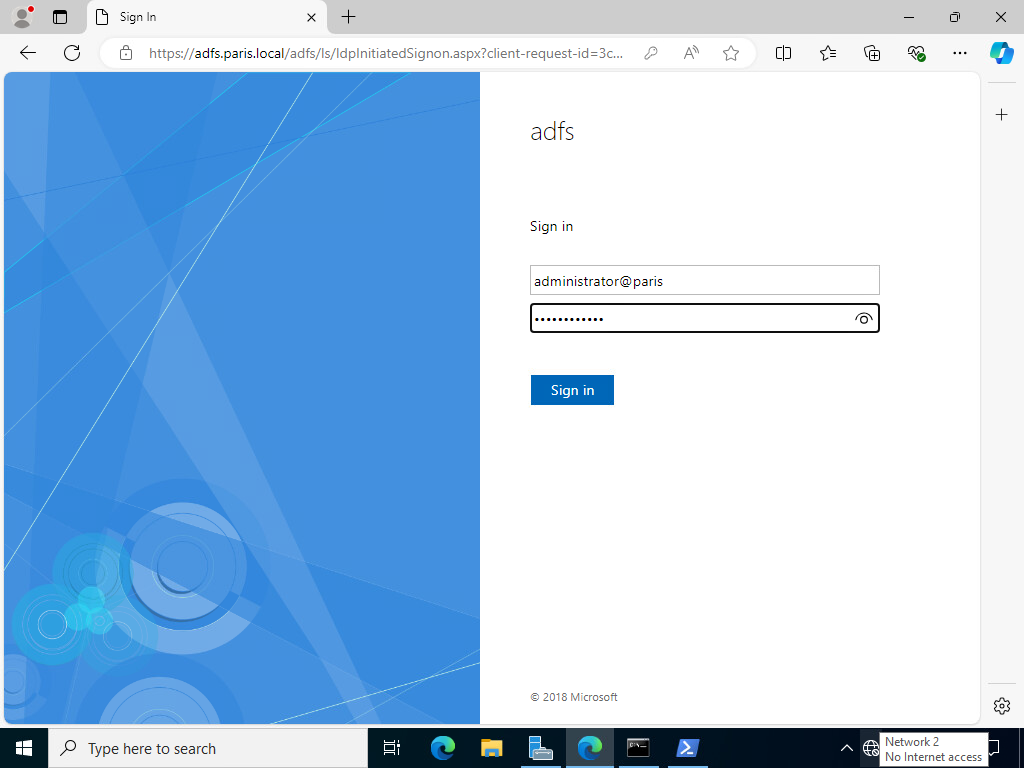
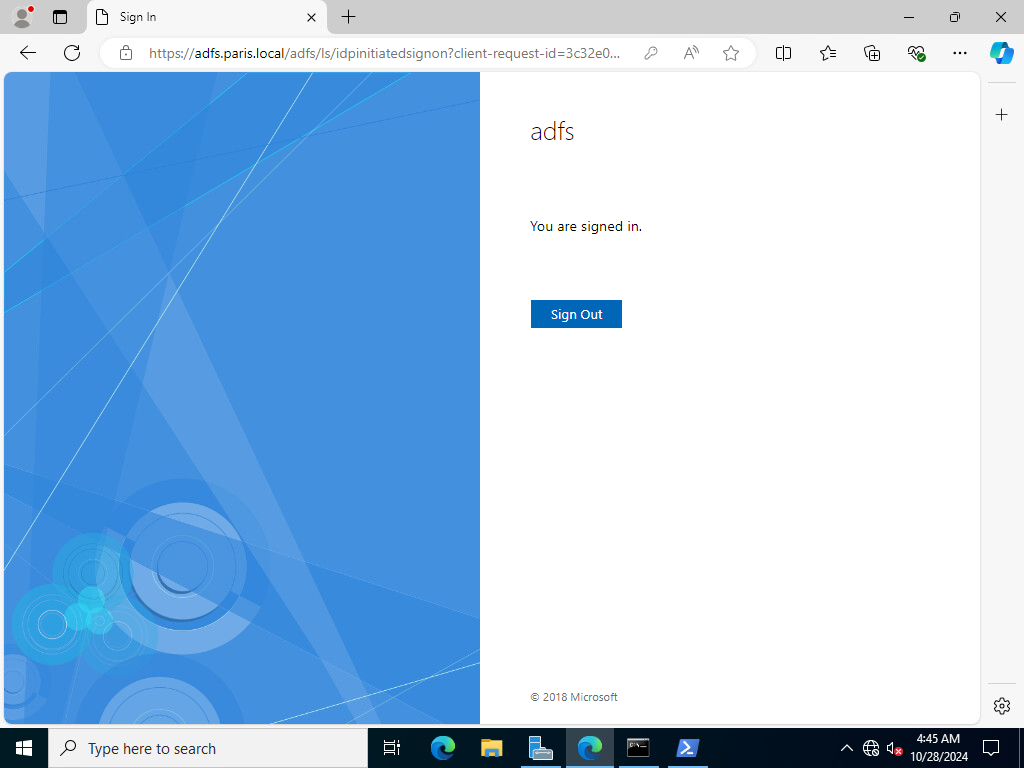
·登陆 adfs网页,查看adfs是否配置成功:
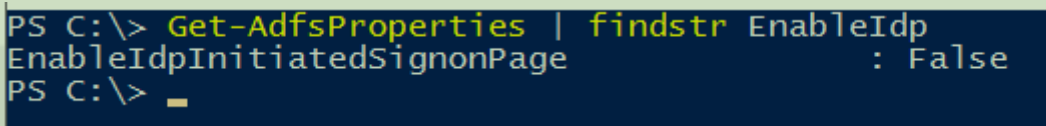
# powershell 输入:
set-adfsproperties -enableidpinitiatedsignonpage $true
# set-adfsproperties -EnableIdPInitiatedSignonPage
## 输入 set-adfsp 补全即可
访问域名:
https://adfs.paris.local/adfs/ls
或:
https://adfs.paris.local/adfs/ls/idpinitiatedsignon.aspx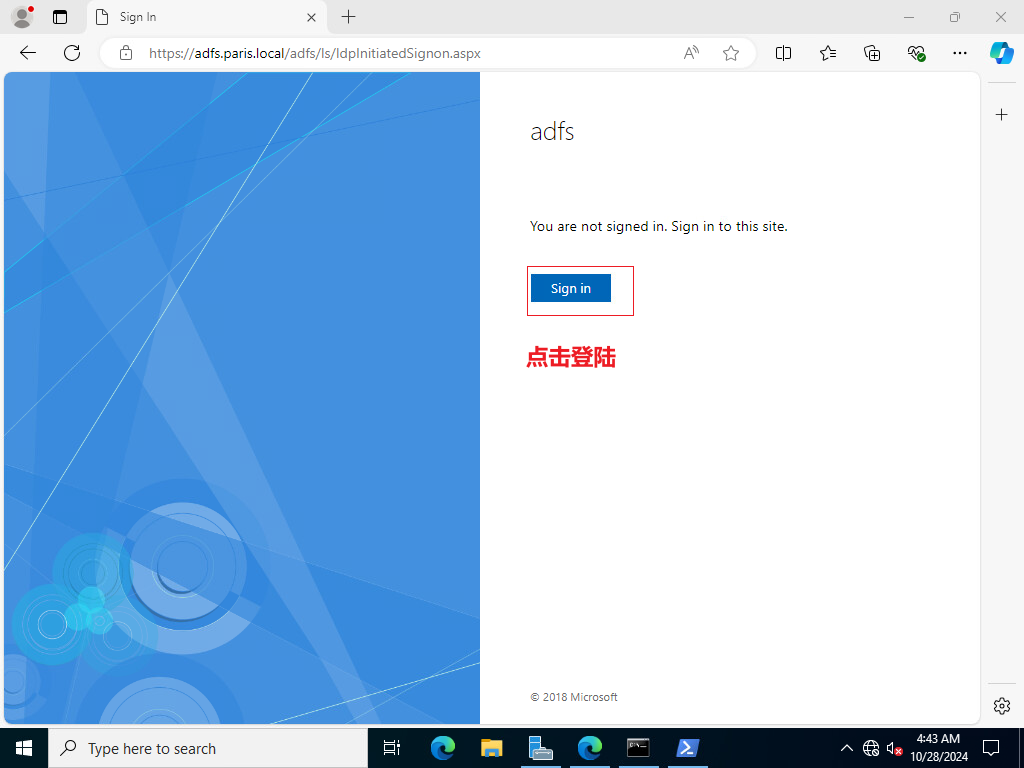
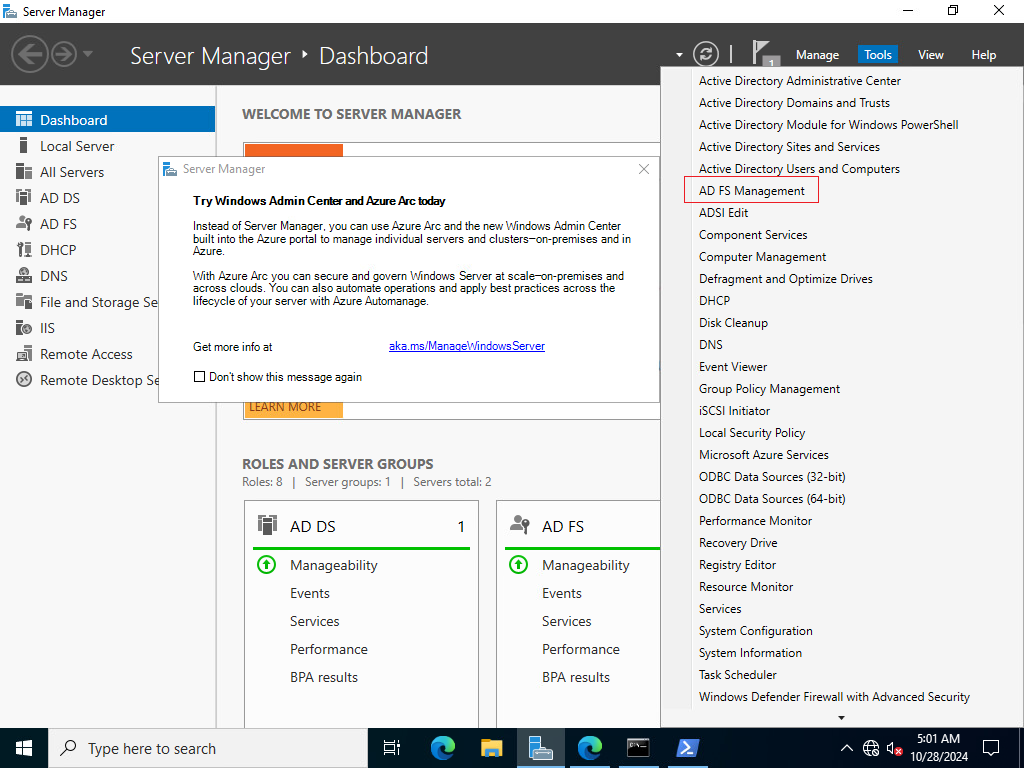
(1)adfs 添加信赖方:
打开adfs管理:
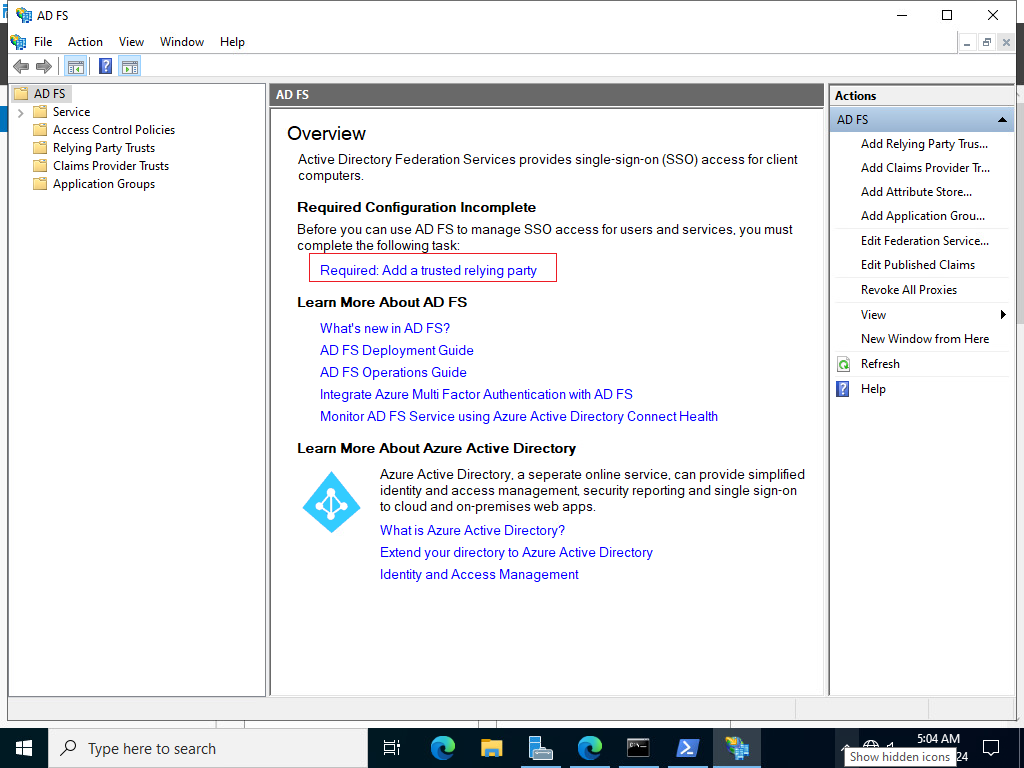
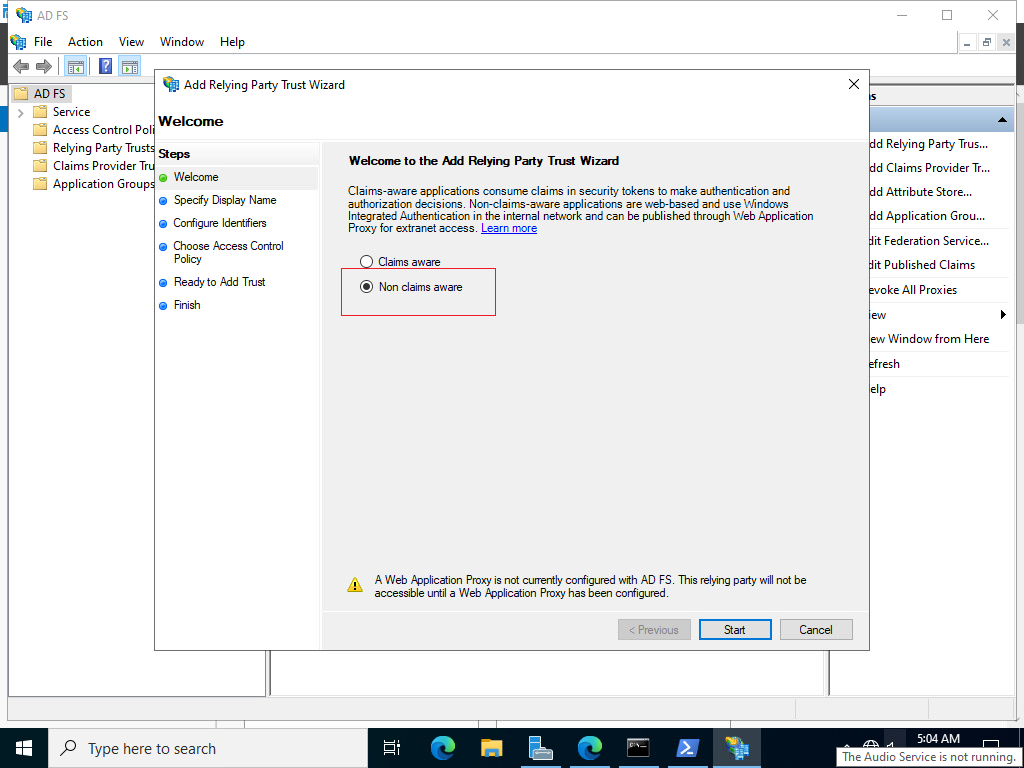
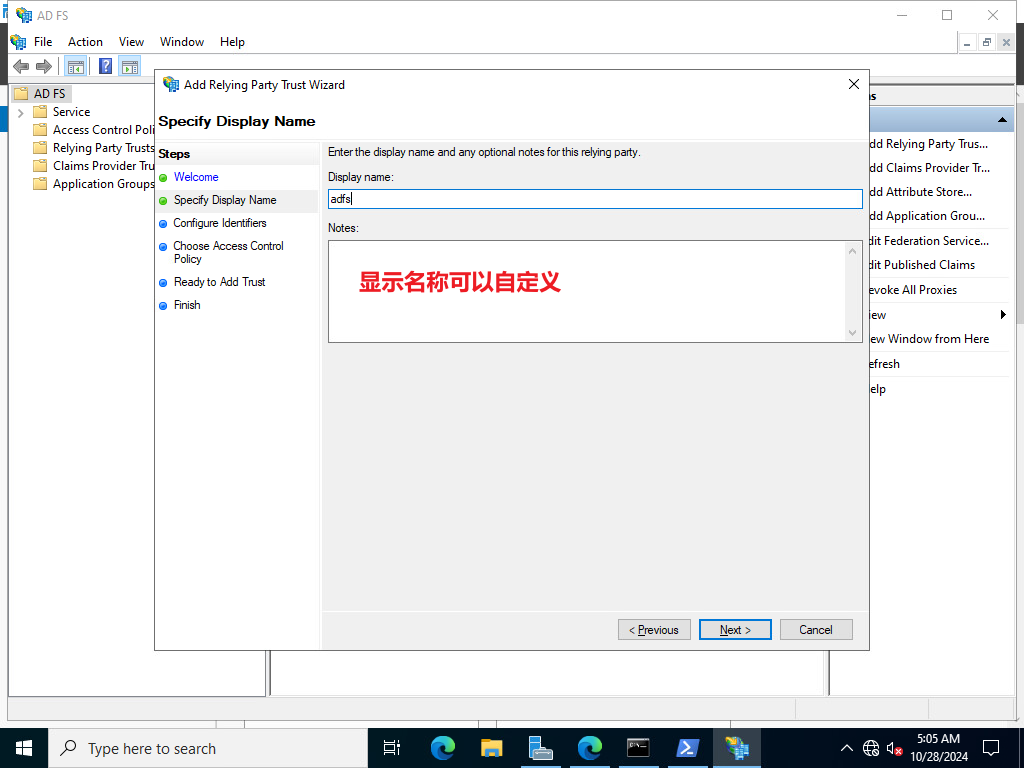
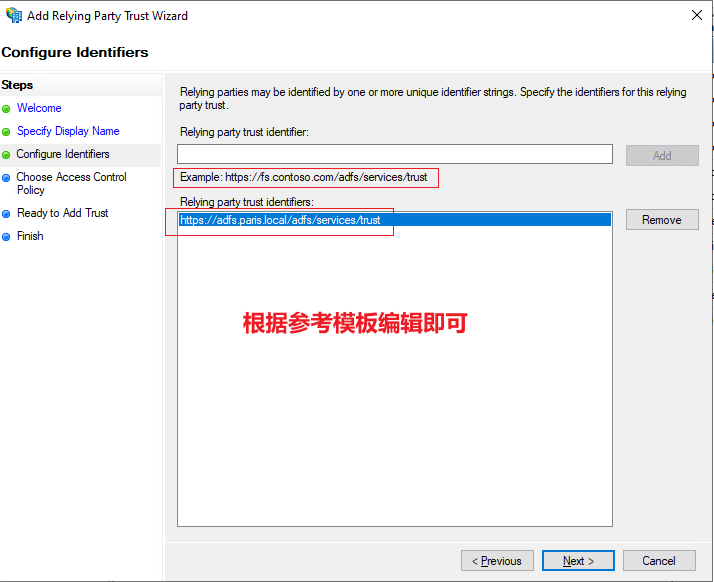
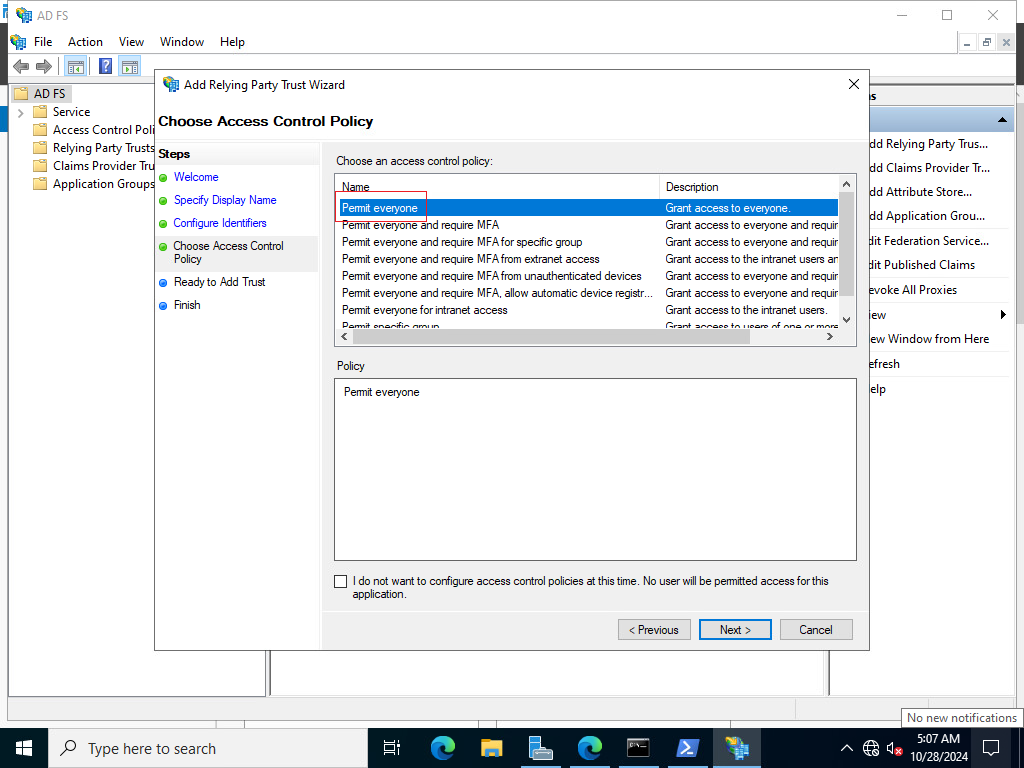
接下来直接下一步,点击完成即可:
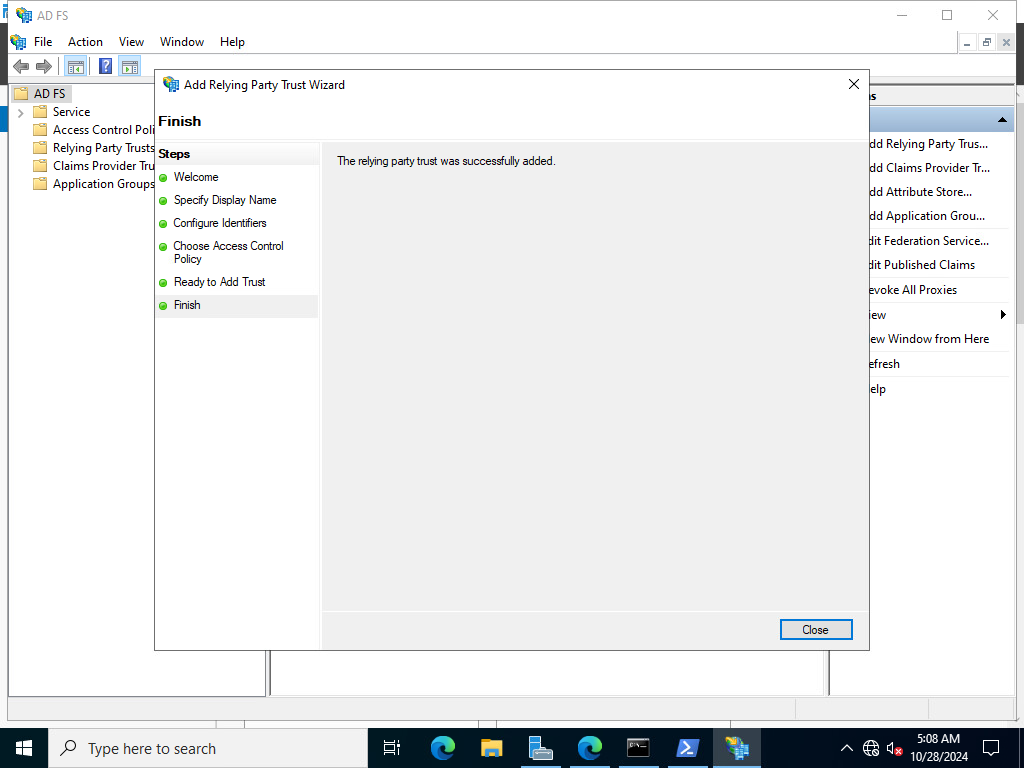
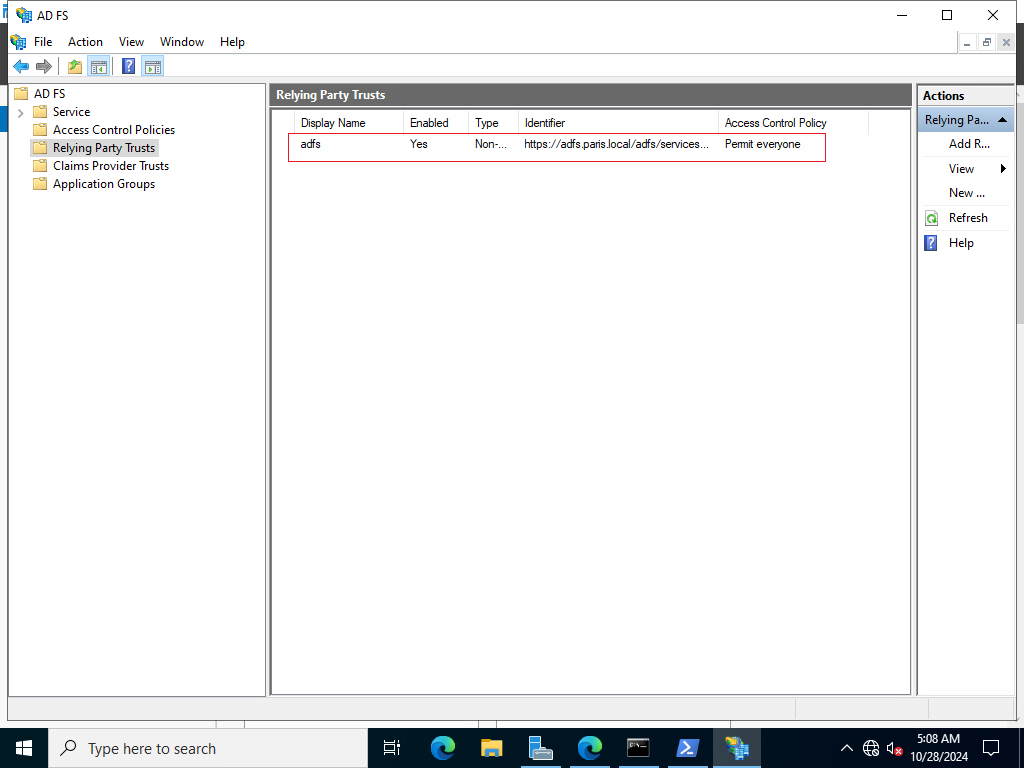
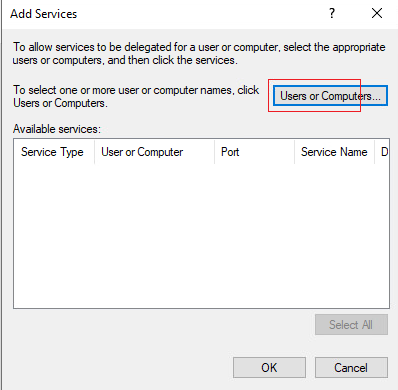
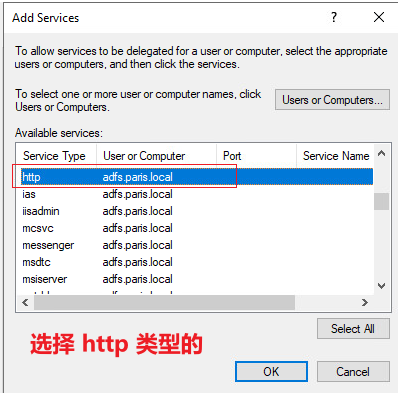
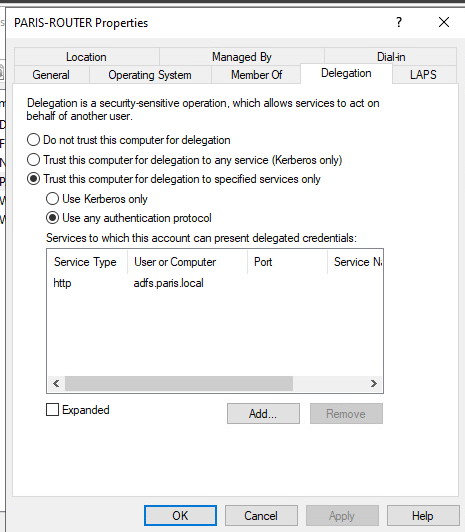
(2)运行 wap 访问:
在 域控上:
dsa.msc
## 右键 要按照 wap 的计算机: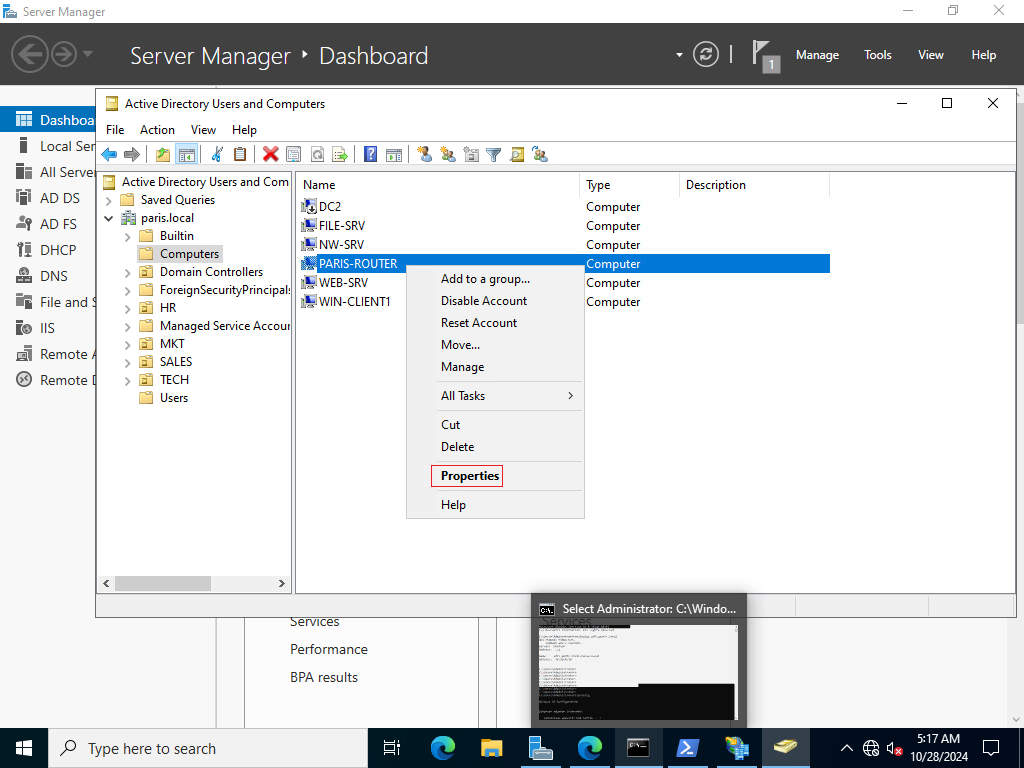
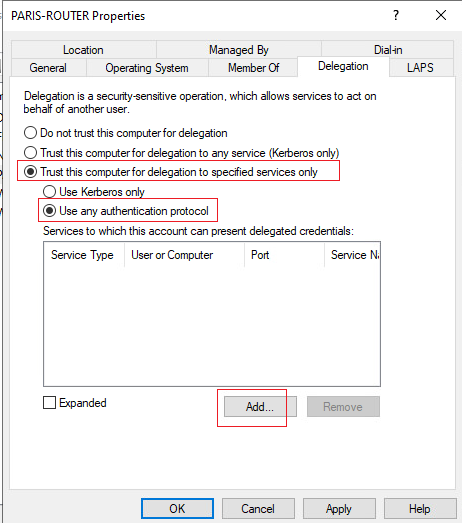
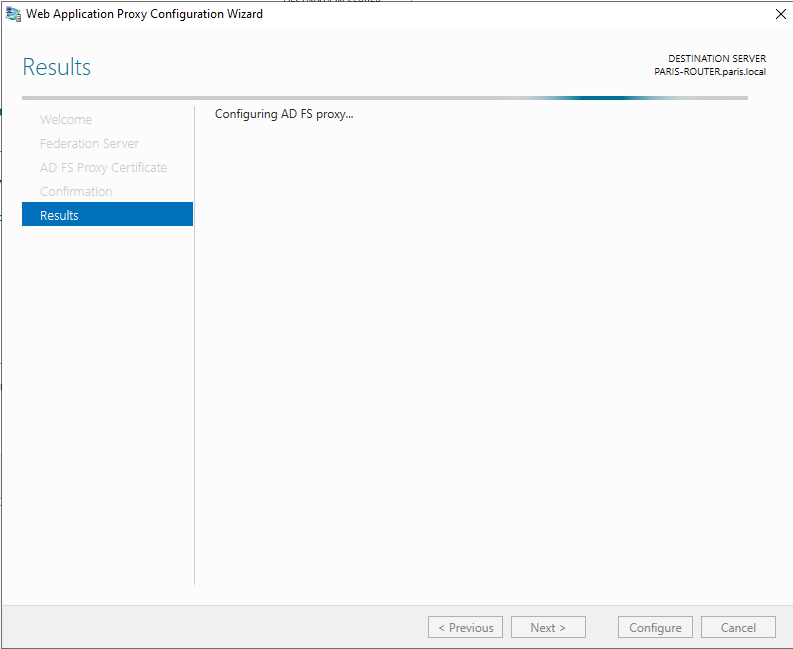
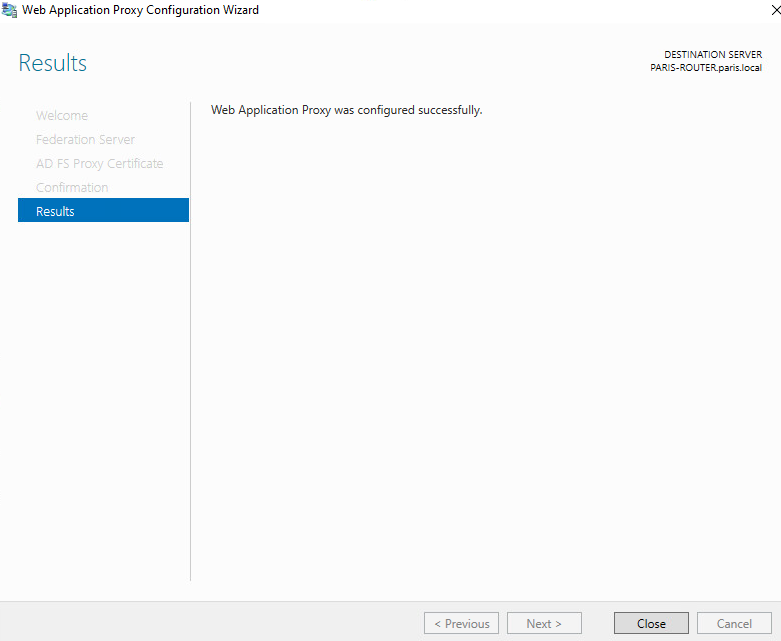
2、配置 wap:
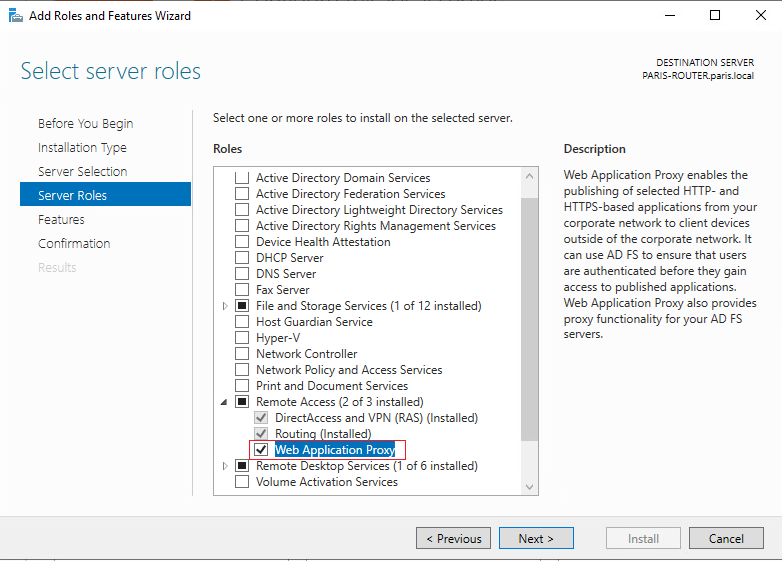
安装 wap(wap在远程访问子选项卡下)
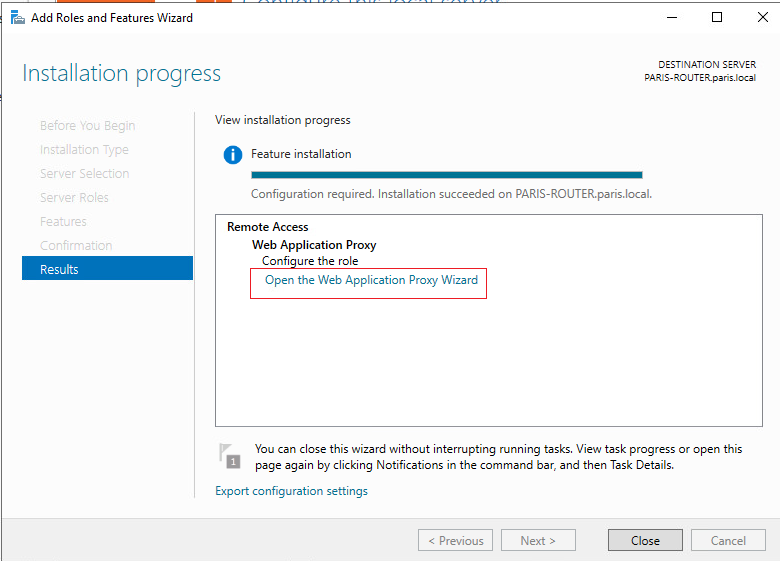
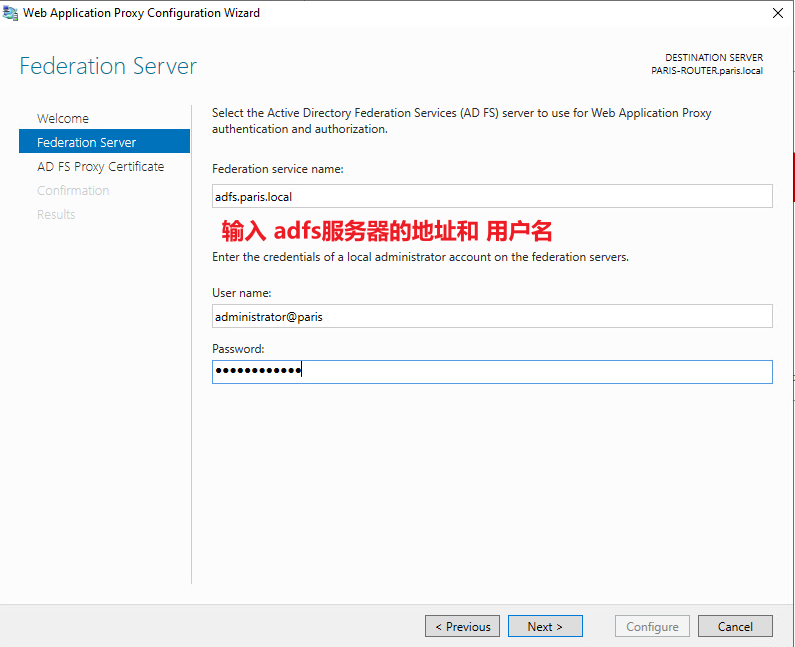
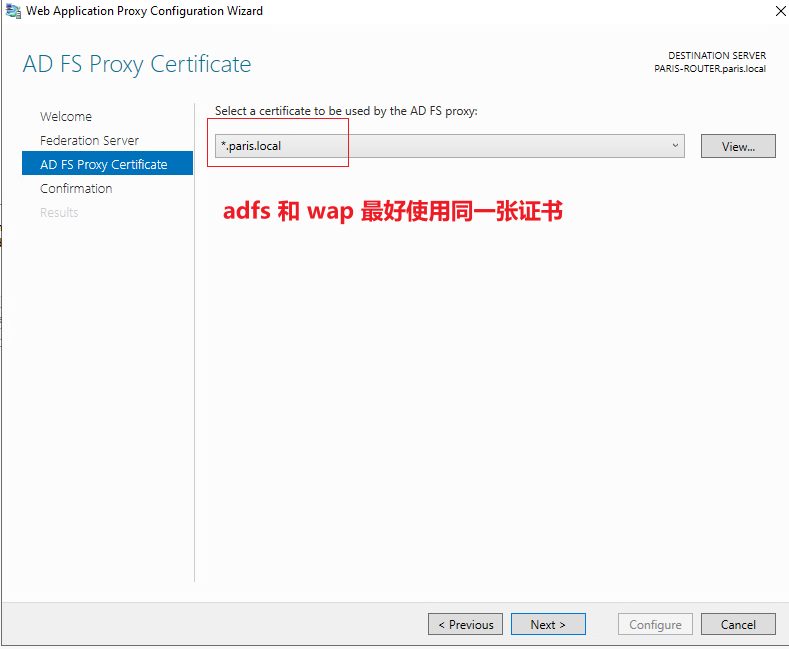
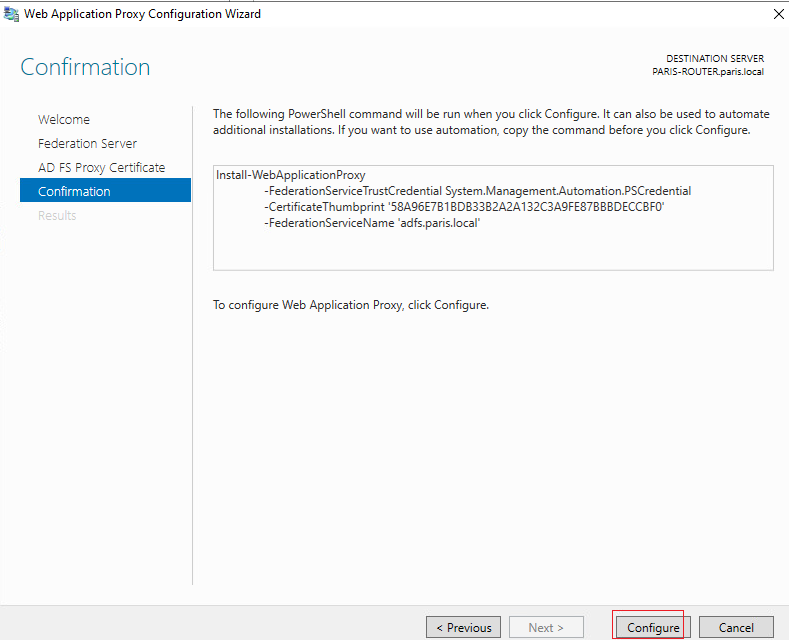
·如果出现报错:
https://note.youdao.com/ynoteshare/index.html?id=2d31015b8e9a74003651ccf4ad4386c7&type=note&_time=1730118607748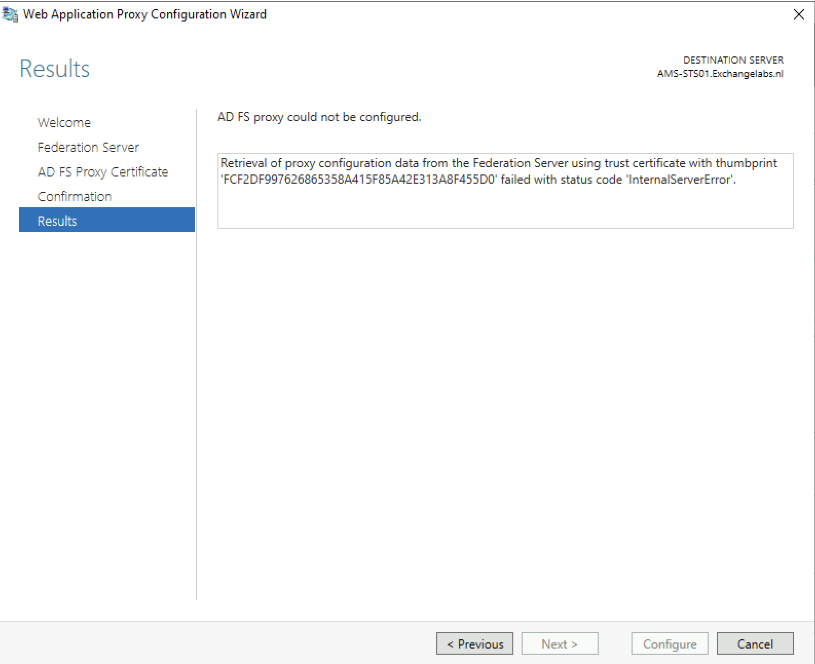
需要编辑注册表:
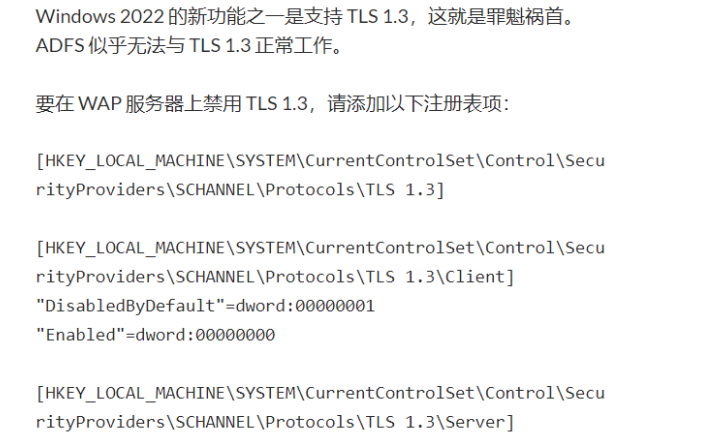
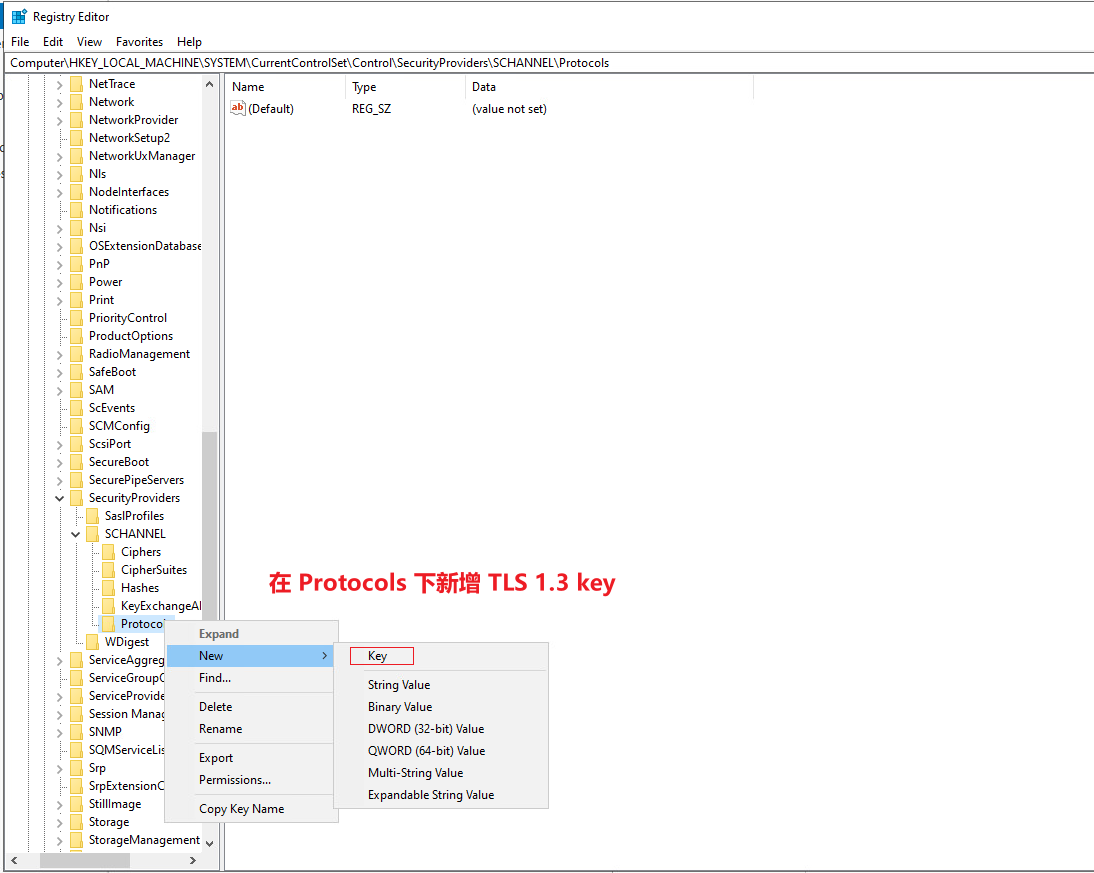
创建 TLS 1.3 key 和 Client、Server 子key,并在 client上,创建两个 DWORD 32值:
DisabledByDefault     值:1
Enabled               值:0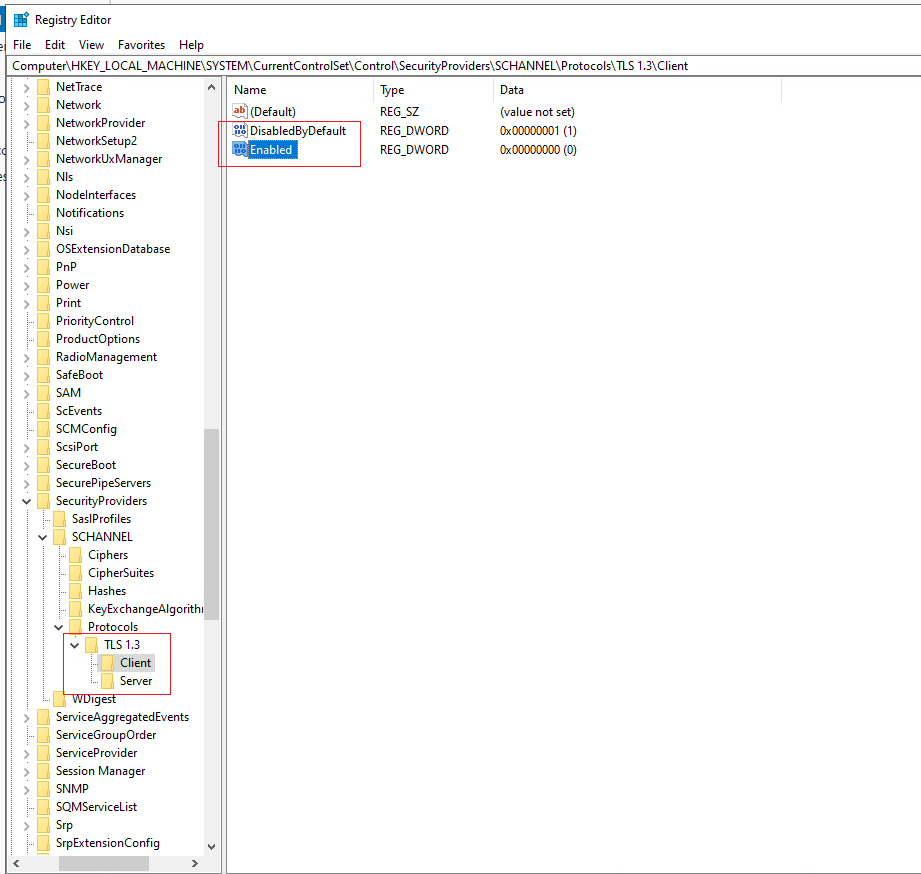
再次尝试:
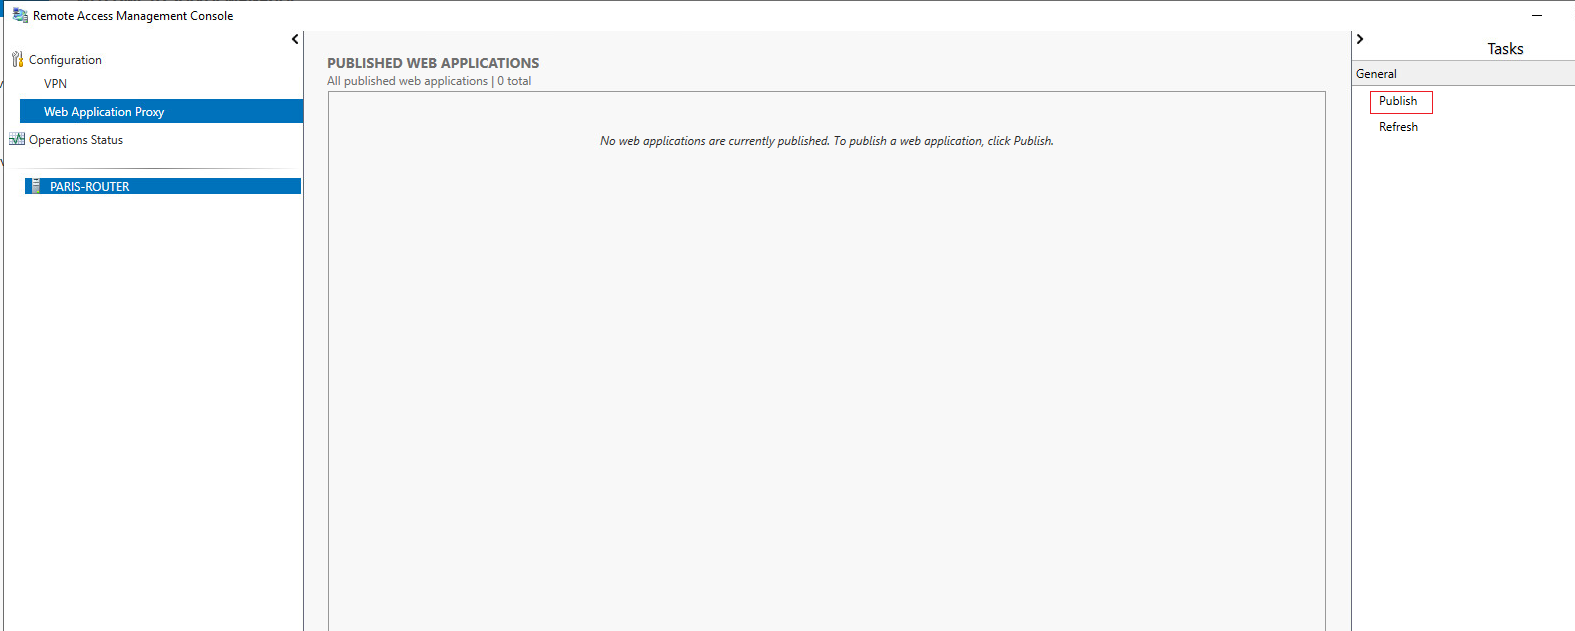
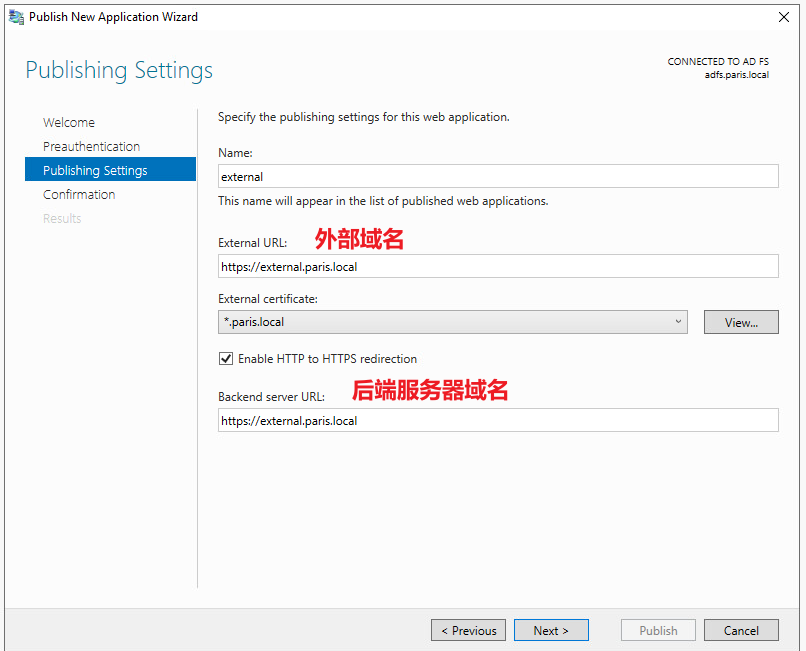
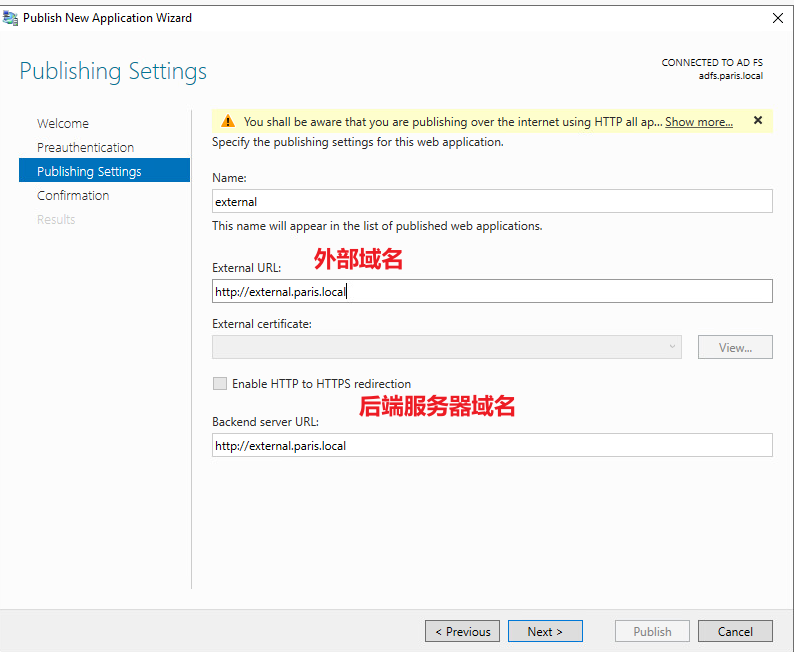
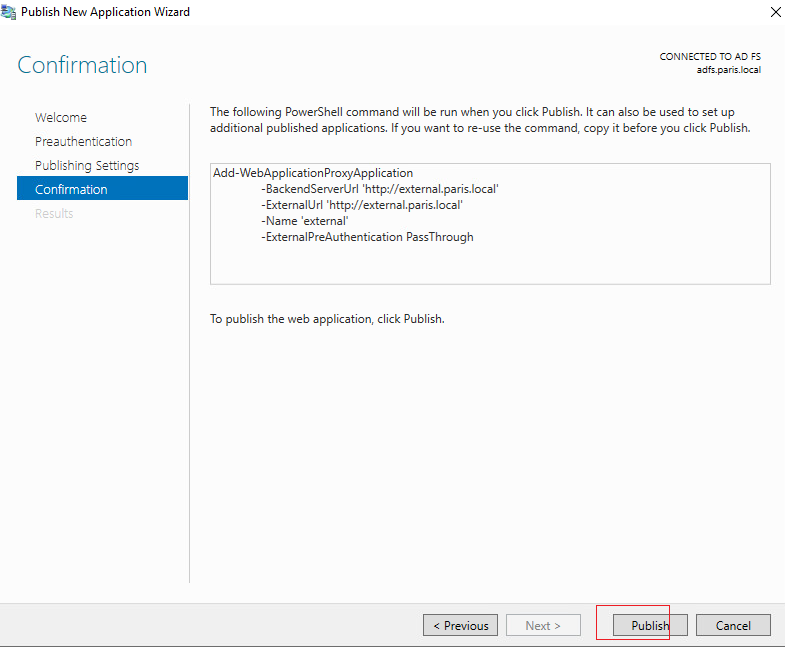
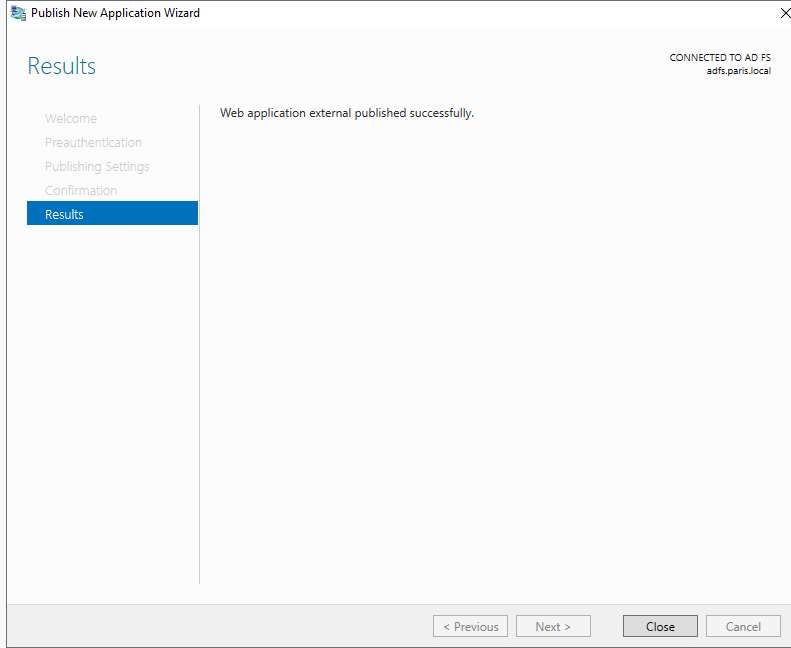
(1)配置 反向代理:
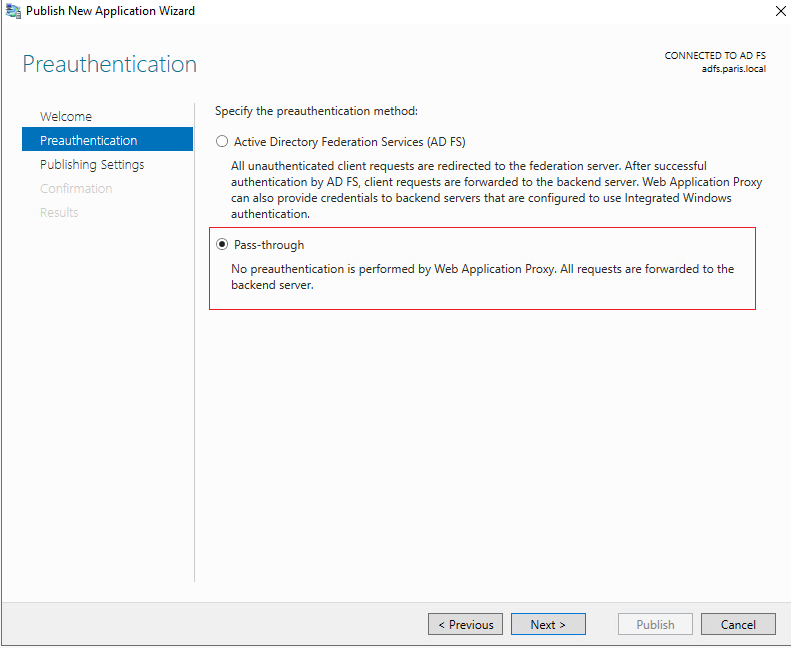
如果有 443页面就可以配置为 https并选择证书,还可以开启http重定向到https
·https:
·http:
3、测试访问: