ASA申请Windows证书.note
1、配置证书由 Windows CA颁发:
(1)先配置 Windows证书颁发机构:
·安装证书服务 和 NDES:
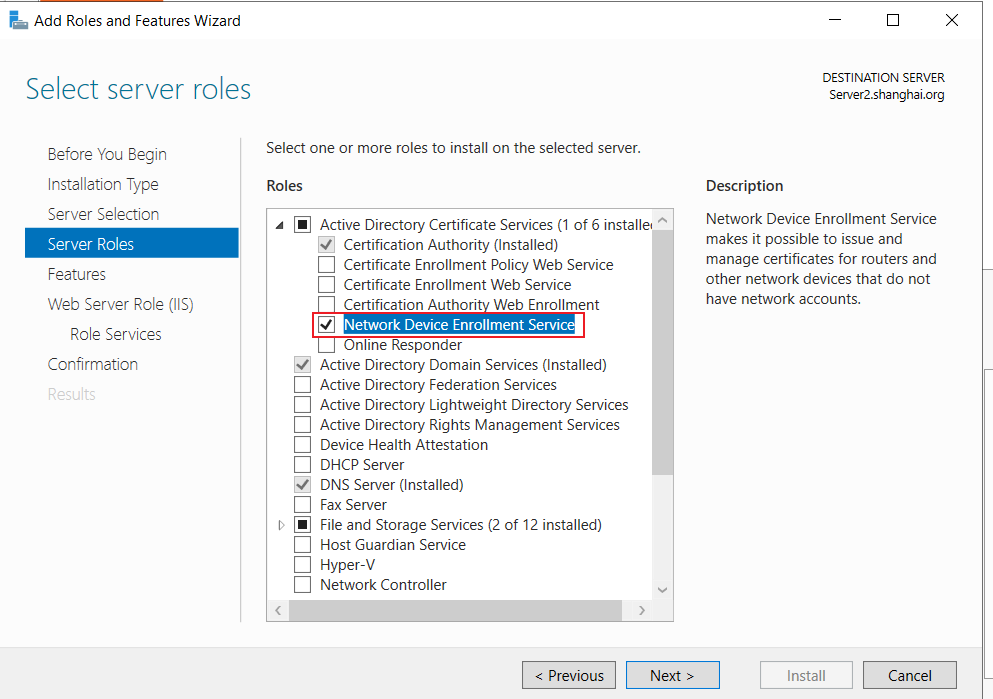
·根据引导配置 NDES:
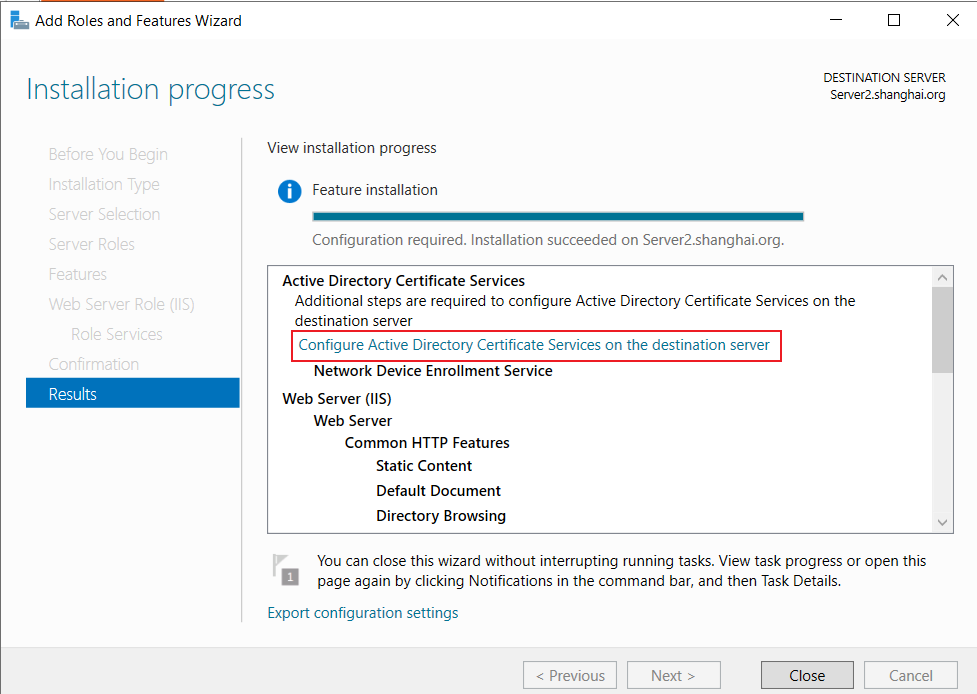
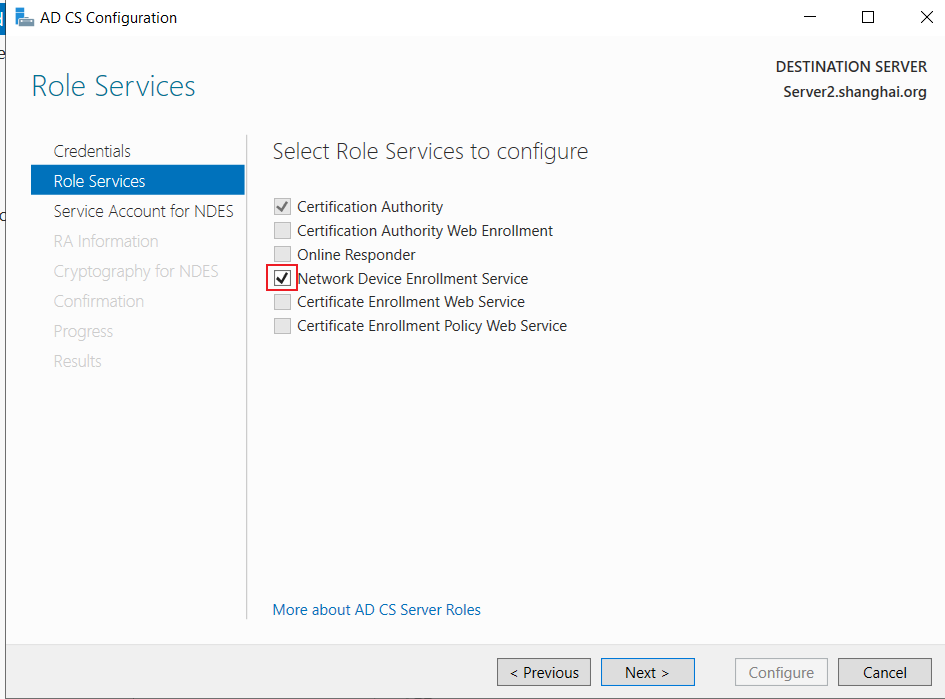
指定一个账户(该账户需要添加进 IIS_IUSRS组):
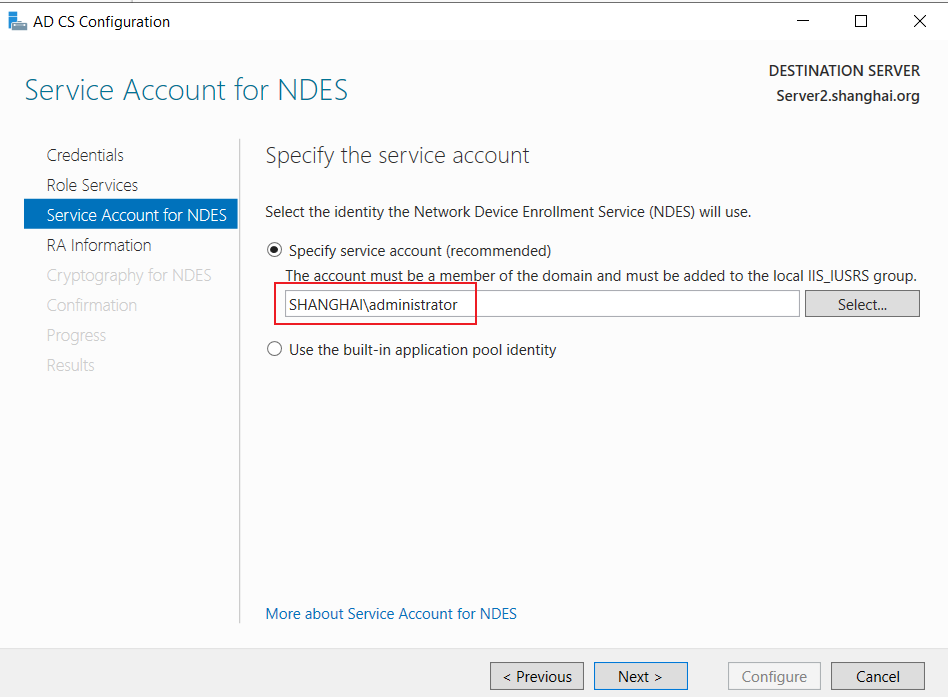
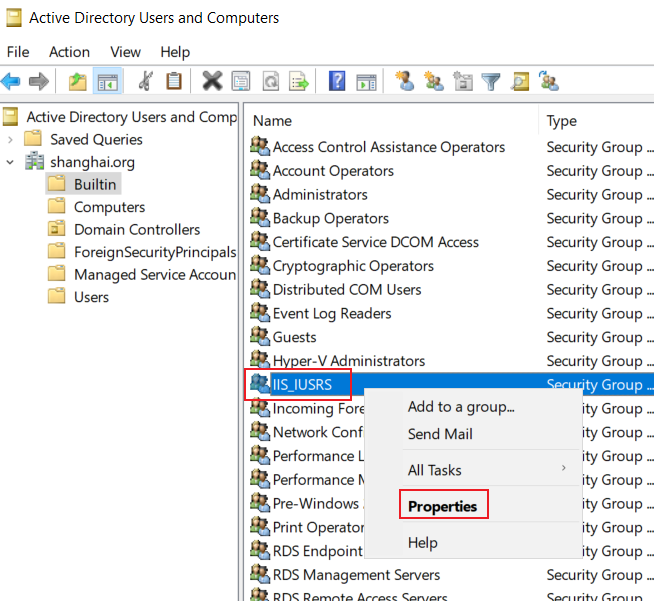
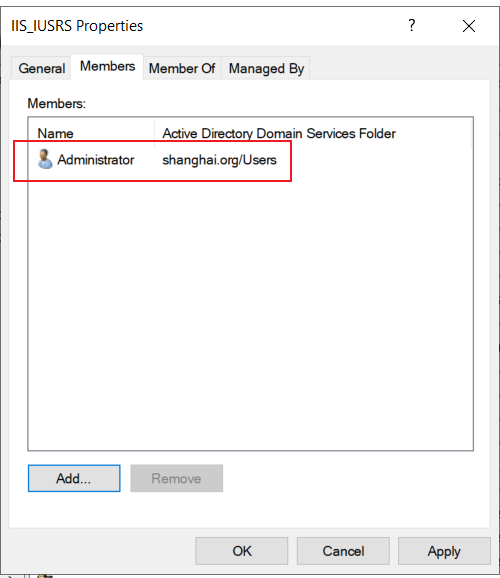
NDES的属性不用管,点击下一步:
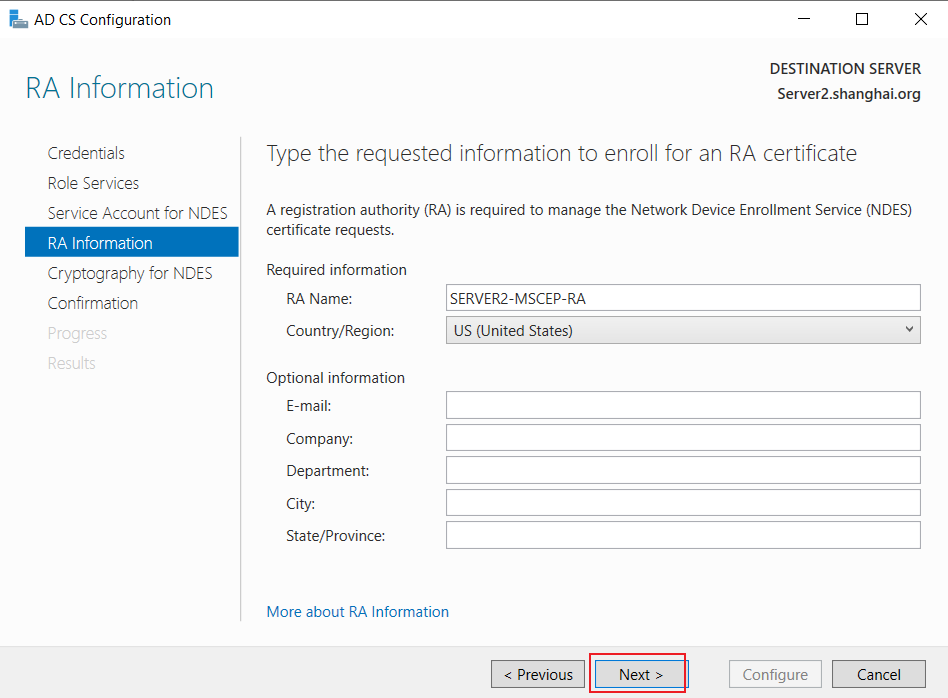
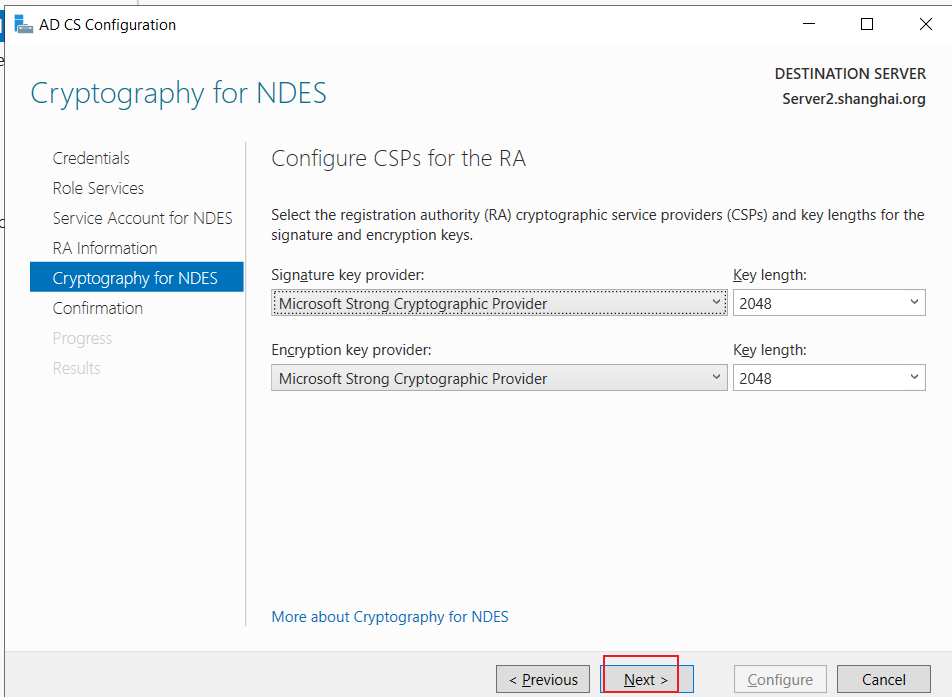
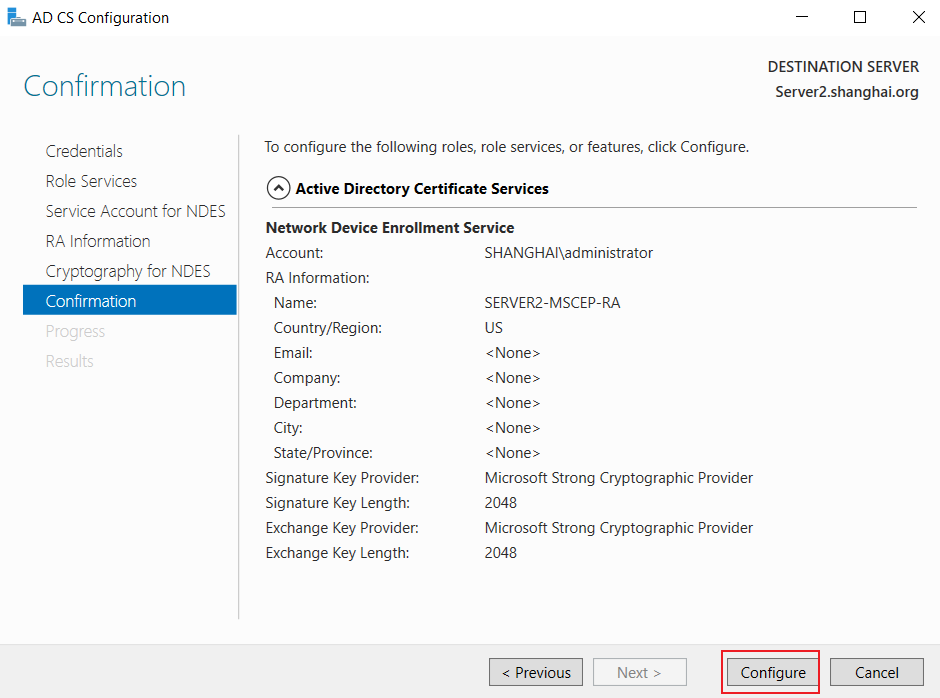
加密方式使用默认的:
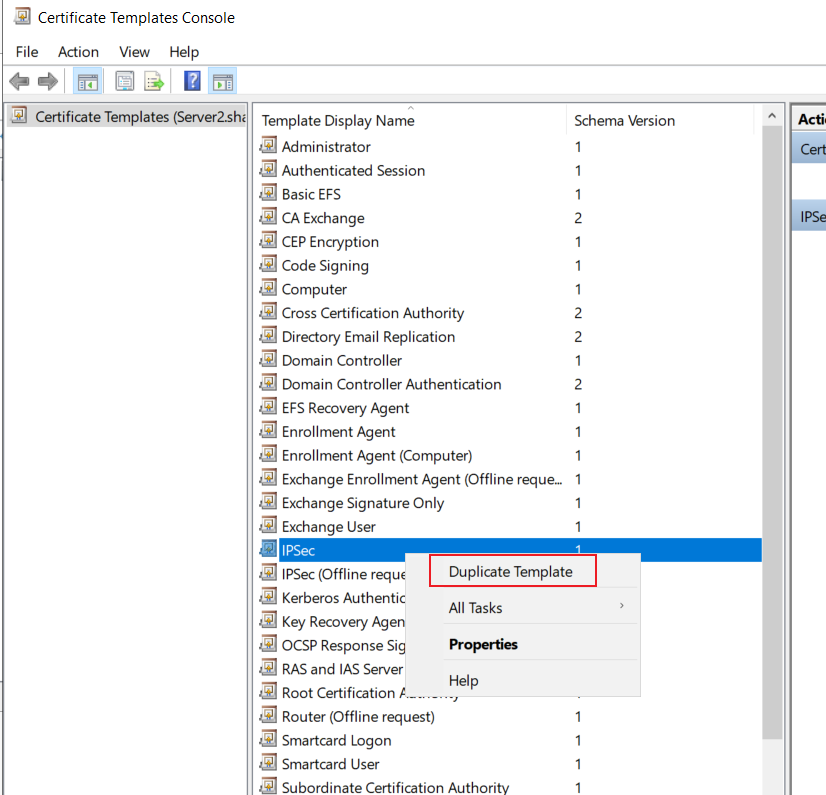
·复制IPSec证书模板:
certsrv.msc
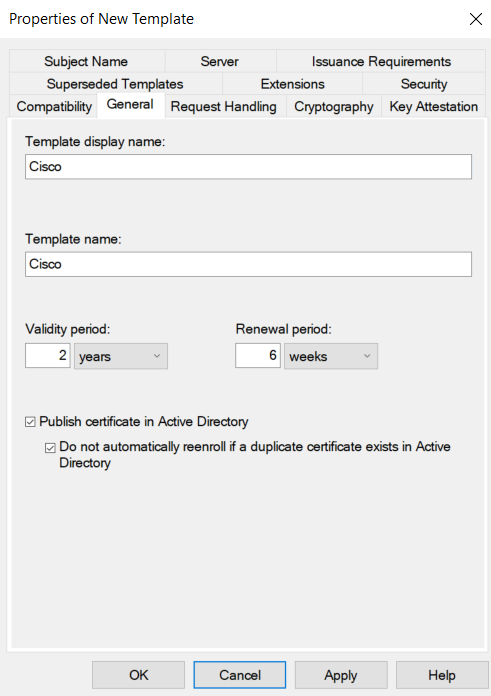
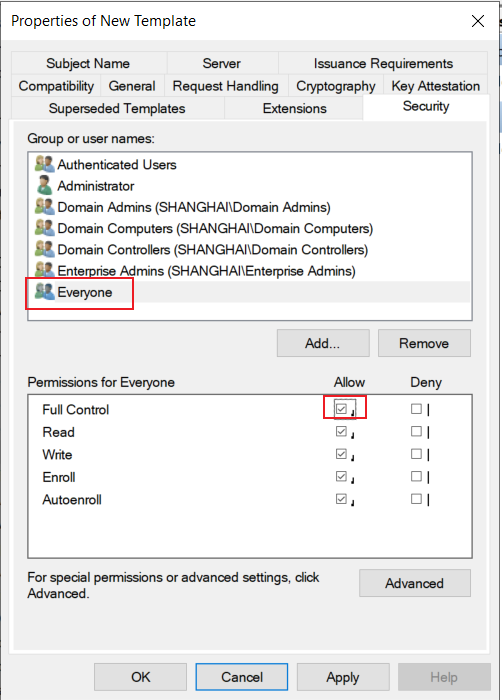
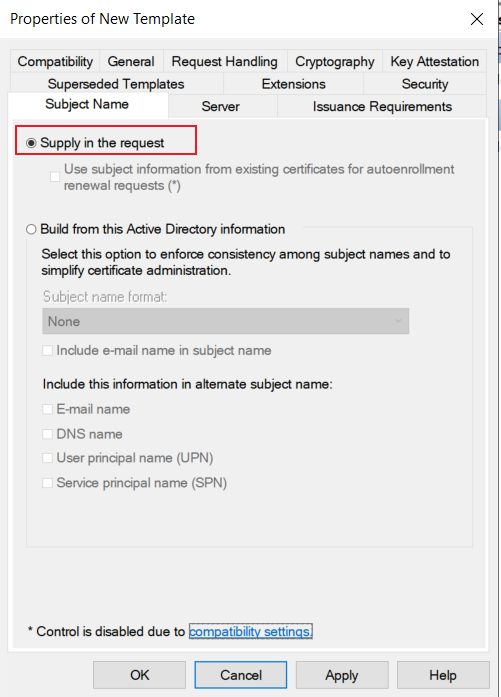
在 Security 中添加 Everyone,并给予全部权限:
(2)Cisco ASA申请证书:
先在 Windows上获取临时密钥:
访问:http://localhost/certsrv/mscep_admin
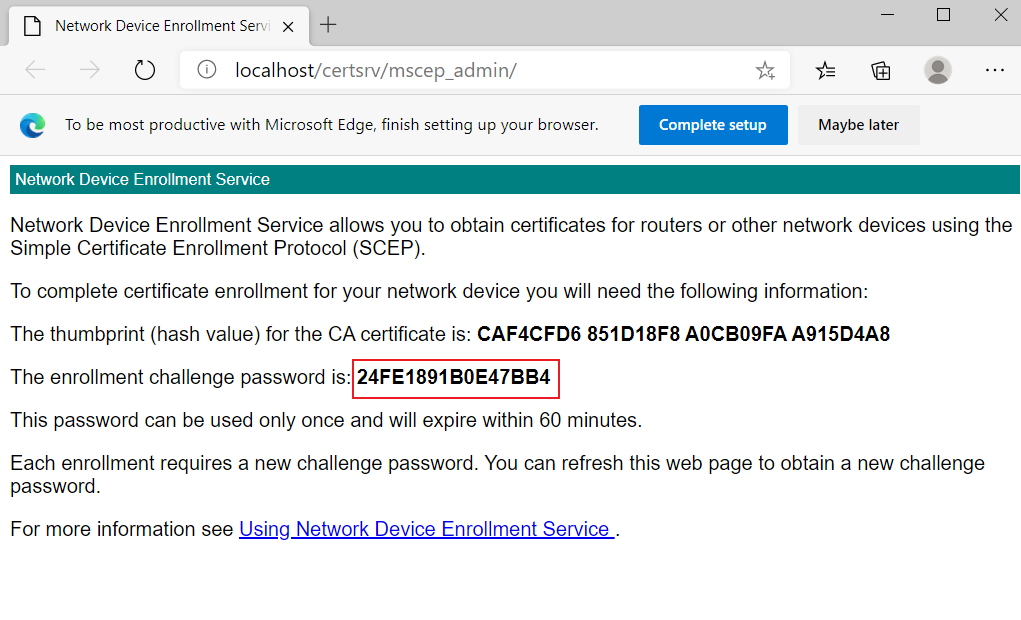
将其复制
# 与Windows同步时间:
## 设置时区为 UTC +8(如果时间不一致就算同步了时间也不行)
clock timezone UTC 8
ntp server 192.168.10.2 source Inside

# 本地生成私钥:
crypto key generate rsa label key modulus 2048

# 申请证书:
crypto ca trustpoint CA
 enrollment protocol scep url http://192.168.10.2:80/certsrv/mscep/mscep.dll
 subject-name cn=vpn.shanghai.org
 ip-address 200.200.200.100
 keypair key
 fqdn none
 revocation-check none    //这个不用敲,是默认值
 password 24FE1891B0E47BB4    //输入刚刚在Windows上看到的临时密钥
 exit

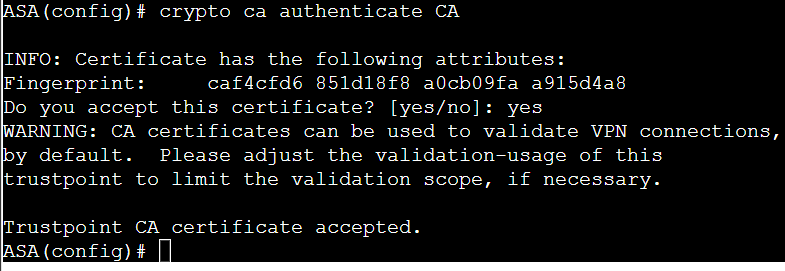
crypto ca authenticate CA
crypto ca enroll ca
y
n
y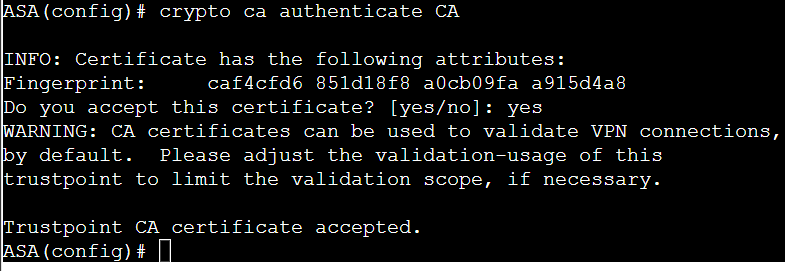
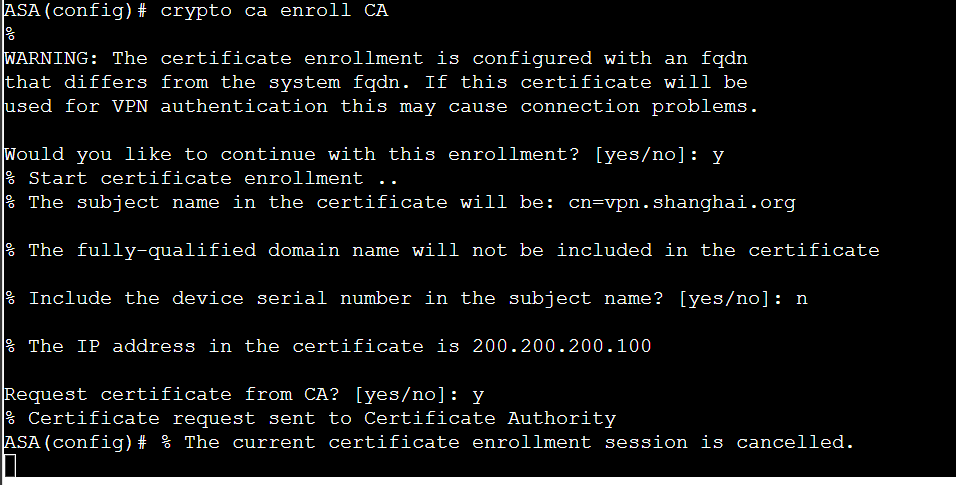
·如果申请证书报错:(这里是因为ASA时间早于 Windows时间,我们手动修改时间即可)
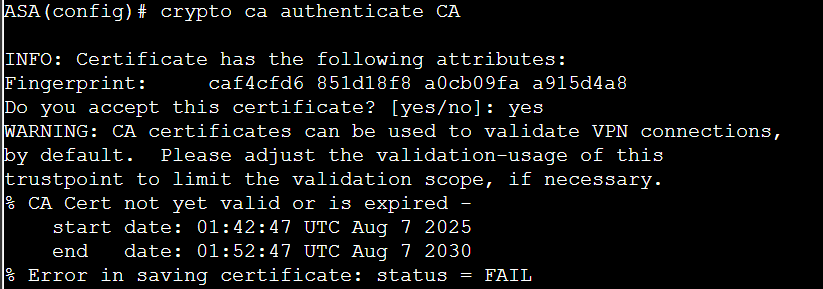
将 start date 的时间复制:
clock set [刚刚复制的时间]
clock set 01:42:47 Aug 7 2025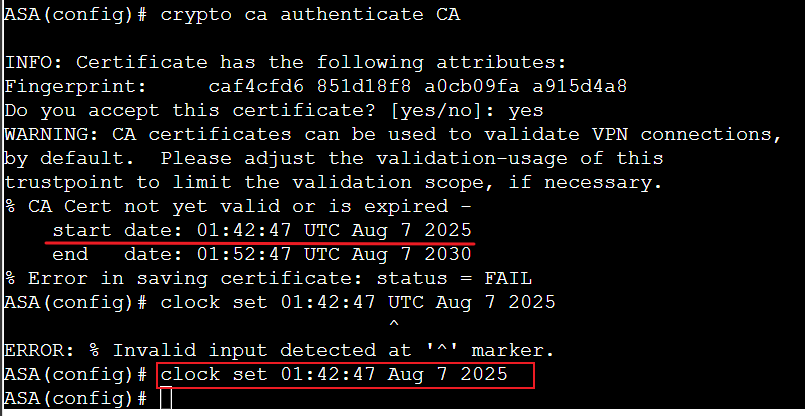
再次执行,信任成功: