配置 Windows RADIUS.note
一、配置 RADIUS服务器:(RADIUS基于 NPAS服务)(客户端为 Cisco网络设备):
1、安装 RADIUS(NPAS):
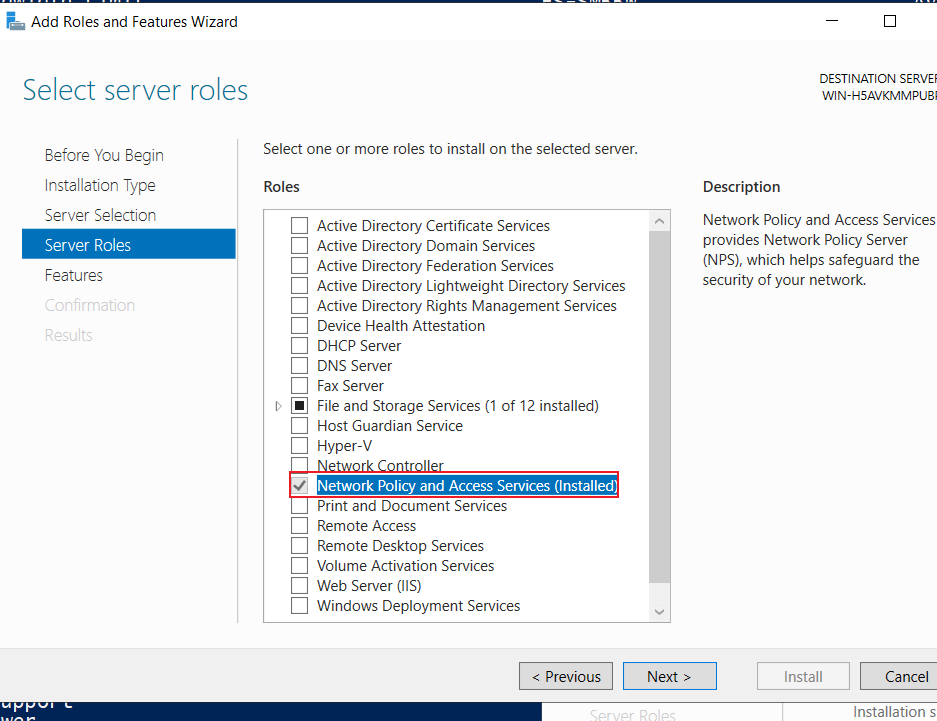
2、配置 NPAS(RADIUS):
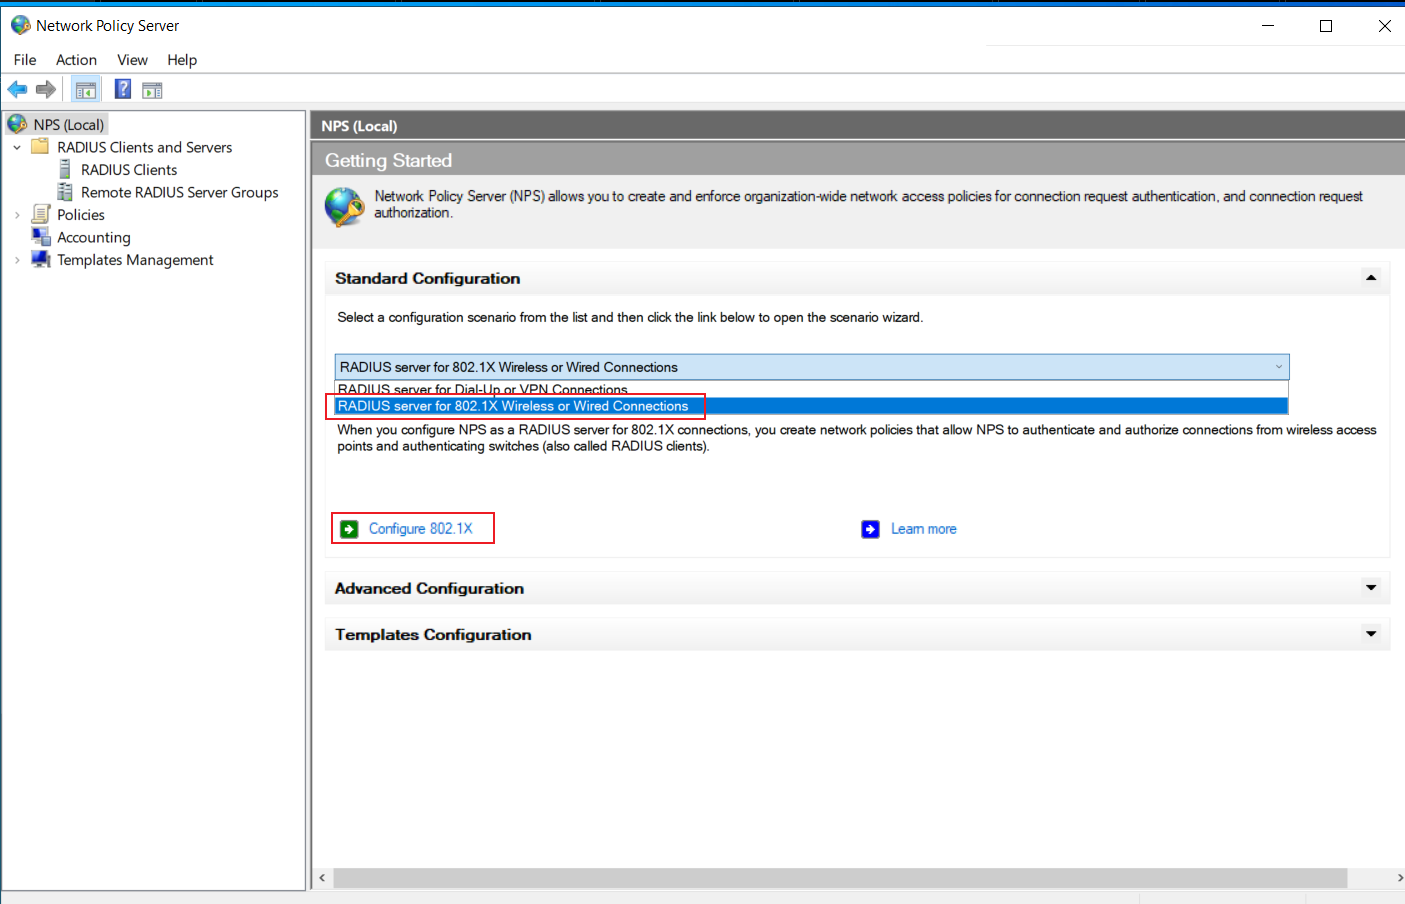
Win + R 打开 nps.msc
(1)选择 802.1x ,然后点击 配置:
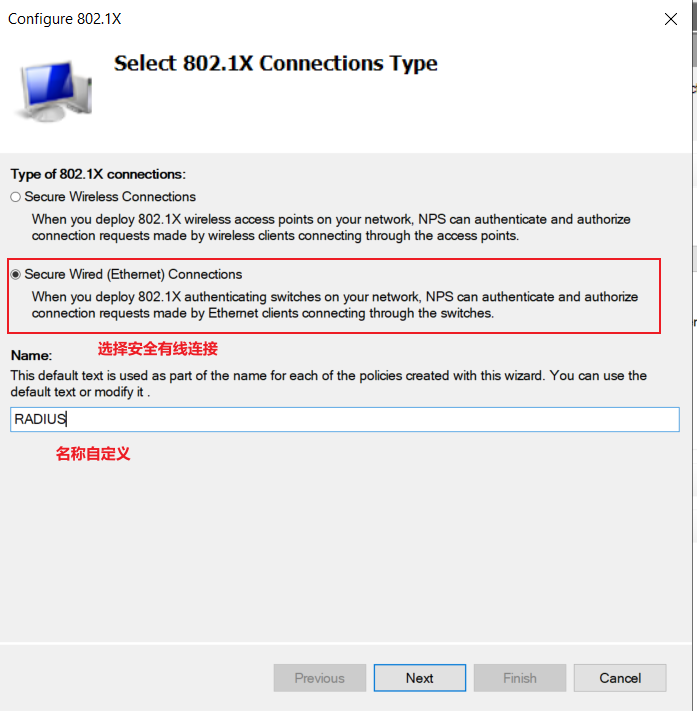
(2)选择安全有线连接:
第一个是 安全无线连接
第二个是 安全有线(以太网)连接
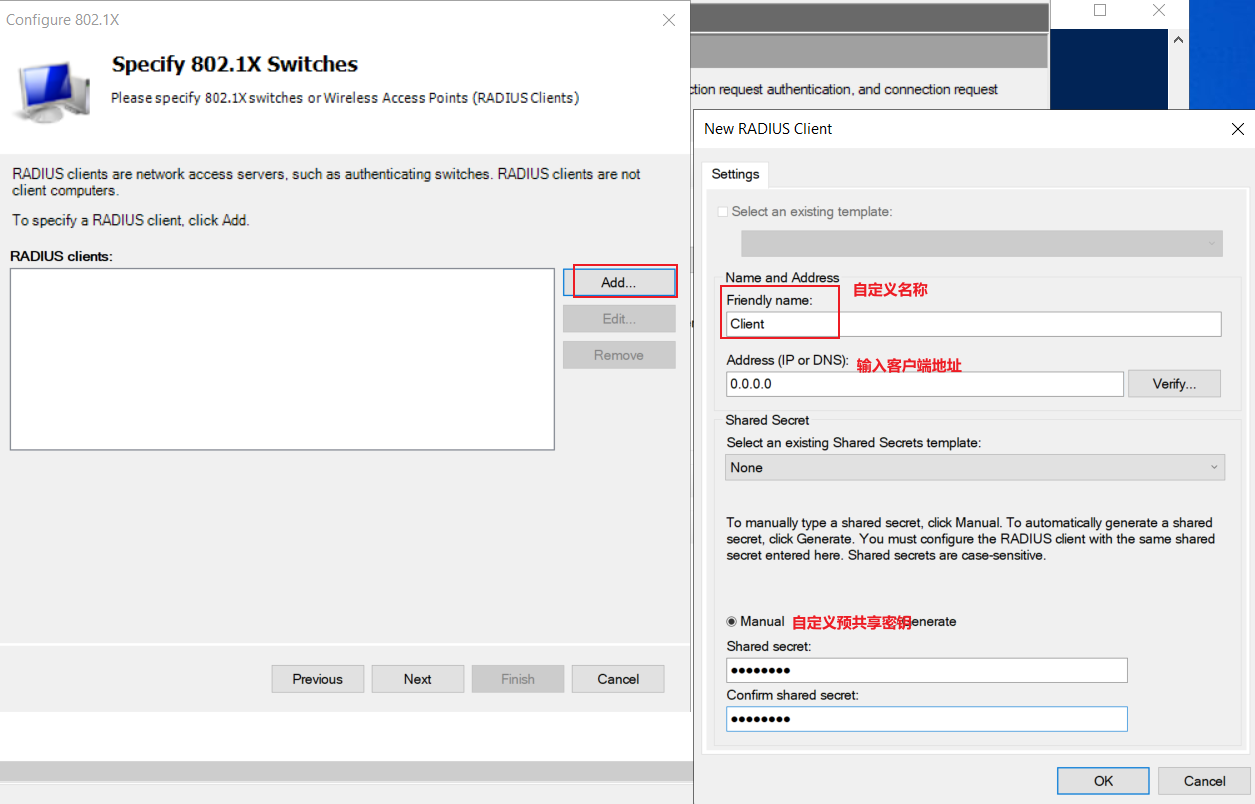
(3)添加 RADIUS 客户端:
(4)选择 EAP算法:
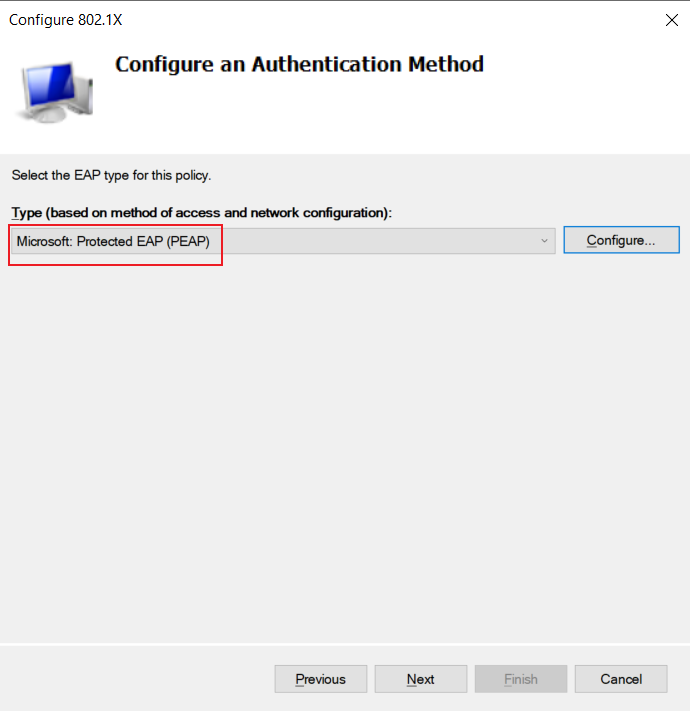
(5)提示选择用户组,这里直接跳过(不选择用户组则应用于所有用户):
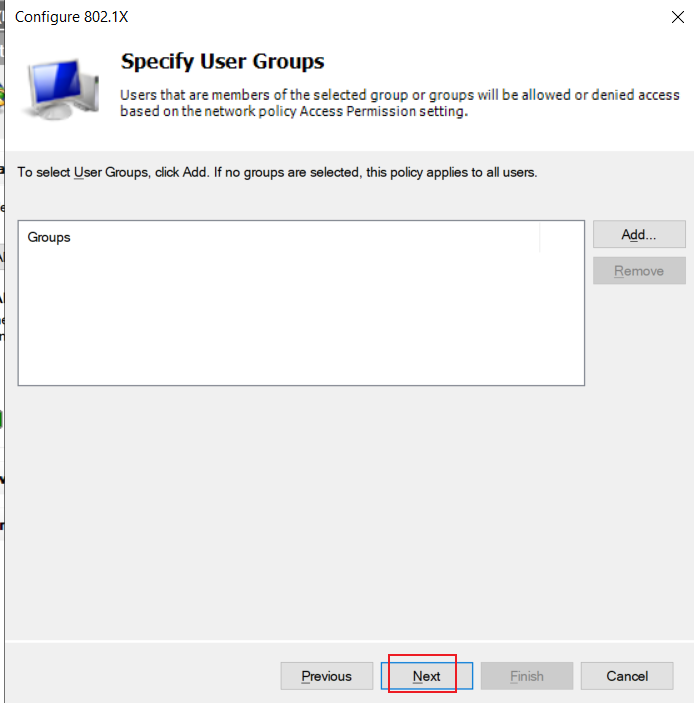
接下来点击下一步,然后点击完成
3、关闭 Windows防火墙,创建所需的用户:
(1)关闭 Windows 防火墙:
CMD:
netsh advfirewall set allprofiles state off
(2)创建 所需的用户:
net user adm P@ssword /add
net user netadmin P@ssword /add
4、在 Cisco 上配置为 RADIUS 客户端:
(1)Cisci 上配置 Radius:
HQ(config)#aaa new-model     //启用 aaa
HQ(config)#aaa authentication login default radius local    //使用 radius进行身份验证,radius失效则使用本地数据库进行身份验证
HQ(config)#radius server RADIUS     //名称自定义
HQ(config-radius-server)#address ipv4 192.168.10.100     //输入 RADIUS服务器的 IP地址(本地需要能够访问到 RADIUS服务器)
HQ(config-radius-server)#key P@ssword    //设置 RADIUS 服务器的预共享密钥
HQ(config)#lin vty 0 15
HQ(config-line)#login authentication default     //启用 aaa 身份验证
HQ(config-line)#transport input all    //允许所有协议
HQ(config-line)#privilege level 15    //登陆获得最大的权限(登陆获得权限为 15)
(2)在 其它机器上 尝试进行连接:
SW1#ssh -l netadmin 192.168.255.254 //-l 指定要登陆的用户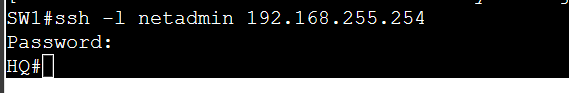
登陆成功!