postfix、dovecot-imapd配置.note
按照步骤配置能够成功
· 前提:
假设你的邮件服务器地址是:mail.lyon2024.fr,则 服务器和客户端都需要能够访问到:“mail.lyon2024.fr” 和 “lyon2024.fr”一、配置 SSL/TLS (不允许非加密端口)
· 下载软件包:
apt install -y postfix dovecot-imapd
# 注意:不要下载成 dovecot-lmtpd(因为它导致我有段时间邮件一直没有配置成功)doveot-lmtpd 是用于将邮件传输到另一台服务器上的
1、生成证书:
# 如果要编辑证书扩展名称:vim /etc/ssl/openssl.conf
/usr/lib/ssl/misc/CA.pl -newca
/usr/lib/ssl/misc/CA.pl -newreq-nodes
/usr/lib/ssl/misc/CA.pl -sign
# 将生成的证书移动到指定位置即可
mkdir /etc/ssl/tls
mv new* /etc/ssl/tls
2、配置 postfix:
· 编辑 /etc/postfix/main.cf
vim /etc/postfix/main.cf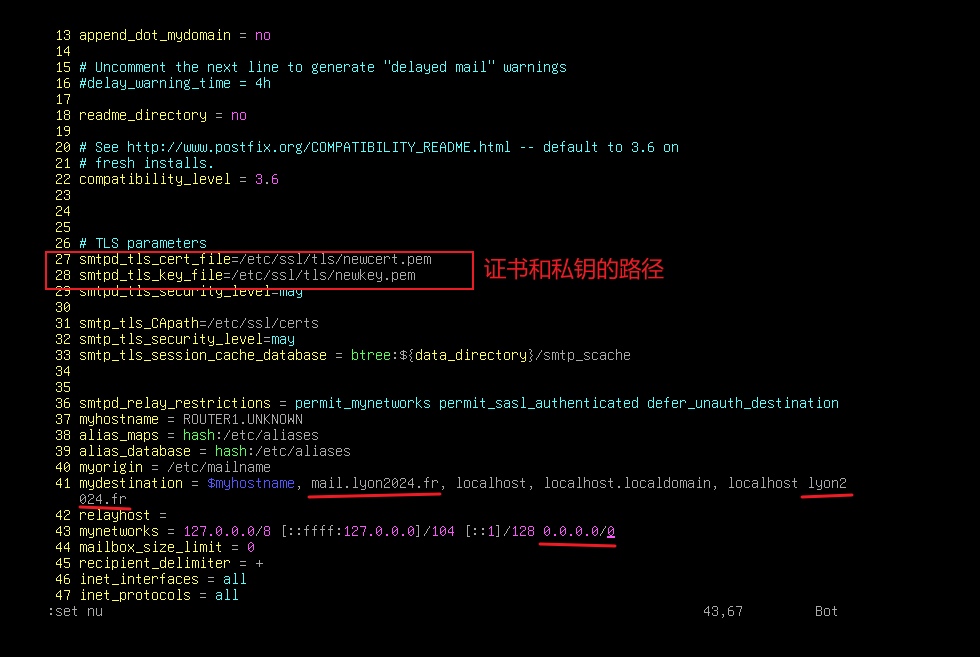
· 编辑 /etc/postfix/master.cf:
vim /etc/postfix/master.cf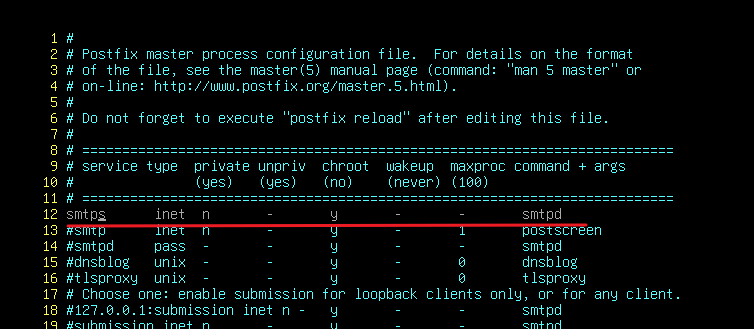
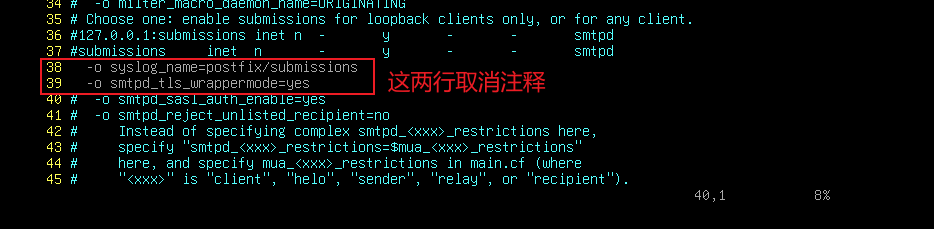
· 重启 postfix 服务:
systemctl restart postfix· 查看 postfix 加密端口是否启用:
ss -ntupl | grep 465
3、配置 dovecot:
· 编辑 /etc/dovecot/conf.d/10-auth.conf:
vim /etc/dovecot/conf.d/10-auth.conf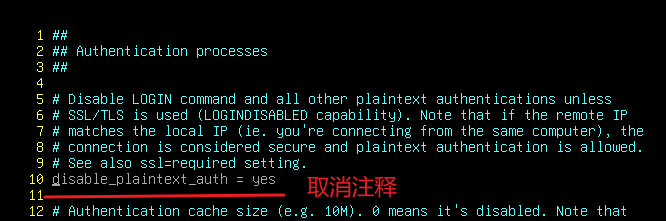
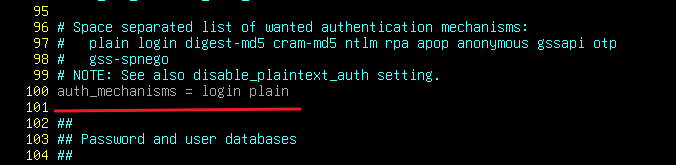
参数解释:
disable_plaintext_auth = yes    //控制是否允许使用未加密的明文密码进行认证,默认不允许明文认证,除非连接是加密的,因此如果是仅ssl就无需开启,如果有非加密的,那么就需要设置为no
· 编辑 /etc/dovecot/conf.d/10-ssl.conf:
vim /etc/dovecot/conf.d/10-ssl.conf
# 指定证书和私钥的路径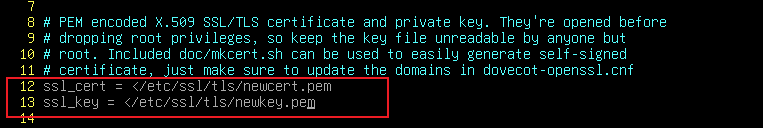
· 编辑 /etc/dovecot/conf.d/10-master.conf:
vim /etc/dovecot/conf.d/10-master.conf
# 将端口设置为 port = 0 则为不监听(不启用该端口)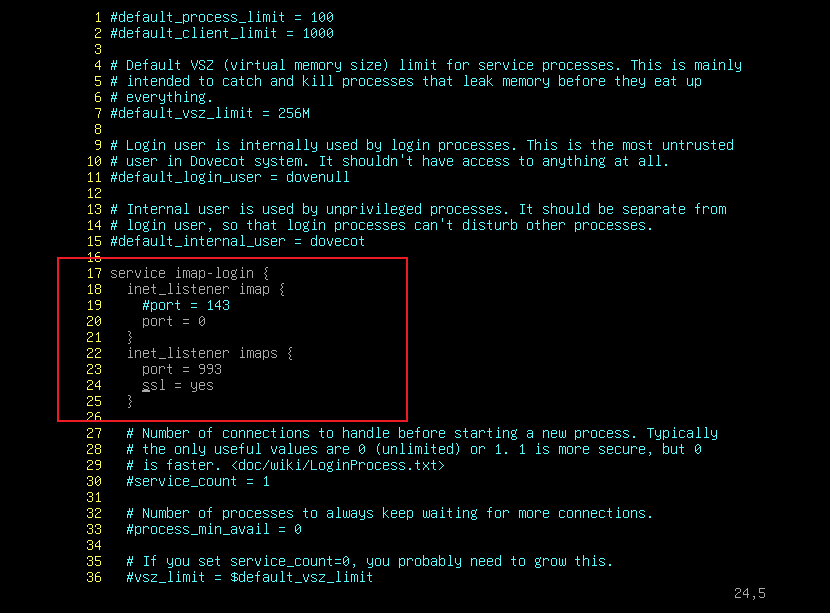
· 重启 dovecot 服务:
systemctl restart dovecot· 查看 dovecot 加密端口是否启用:
ss -ntupl | grep 993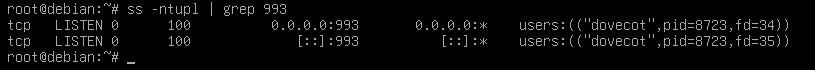
4、导出 CA 根证书,给客户端进行信任:
scp ~/demoCA/cacert.pem skills@192.168.100.123:~/ca.crt· 客户端信任证书:
cp ~/ca.crt /usr/local/share/ca-certificates/
update-ca-certificates
· 在 邮件服务器上信任证书:
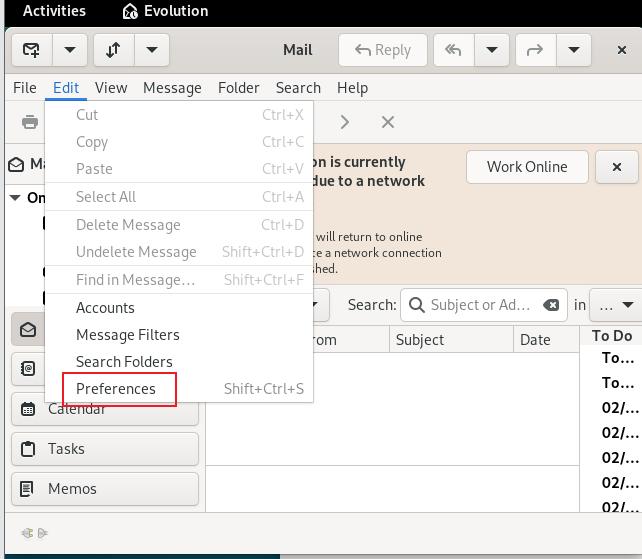
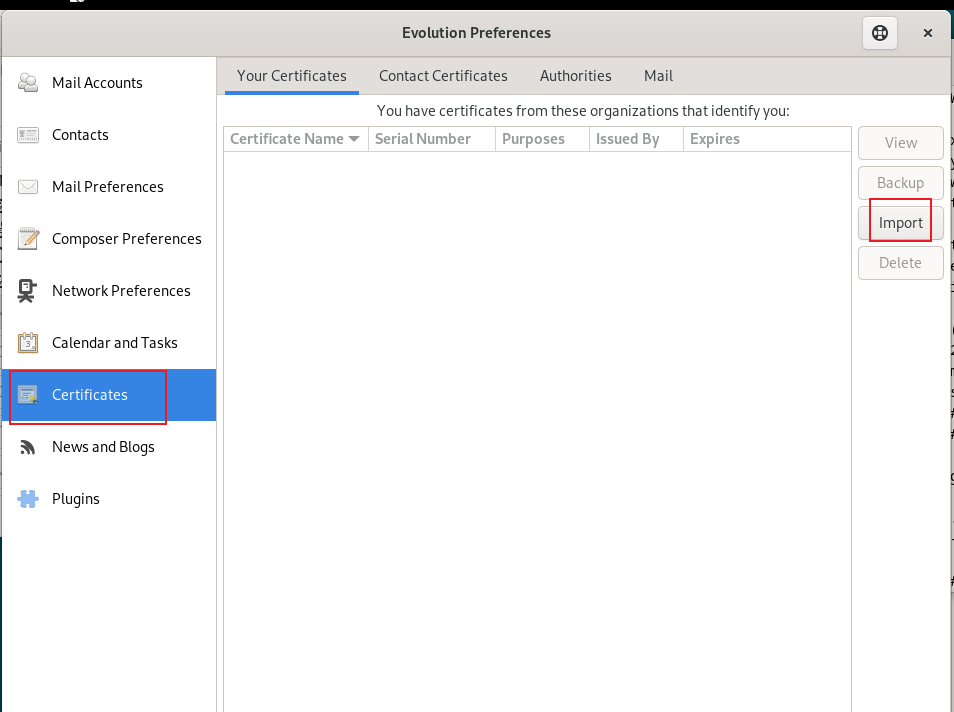
选择根证书后,会提示你输入密码:
这里本次实验时发现输入什么密码都不行(这个无关紧要,在创建邮件用户时信任证书也是可以的)
· 图形化客户端连接配置: