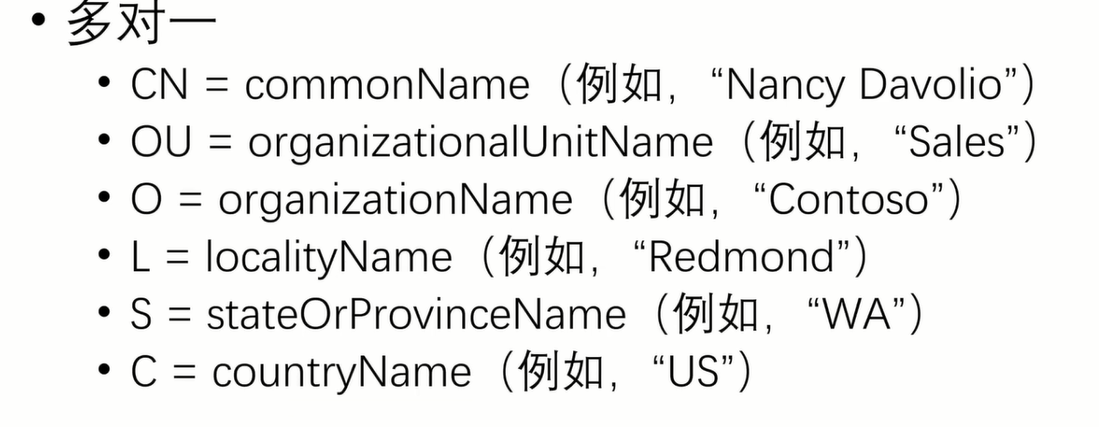
多对一(IIS证书映射验证).note
- 多对一能够校验的属性:
1.
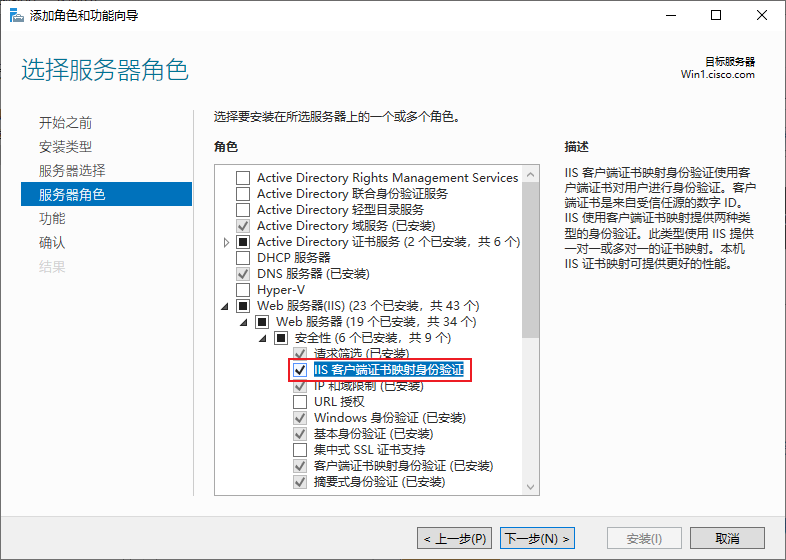
- IIS证书映射验证不是IIS默认安装的功能,需要在服务器管理器中添加功能:
1.
先关闭 匿名身份认证,然后开启 Windows 身份认证
- 配置IIS证书映射验证(多对一):
1.
点击配置编辑器:
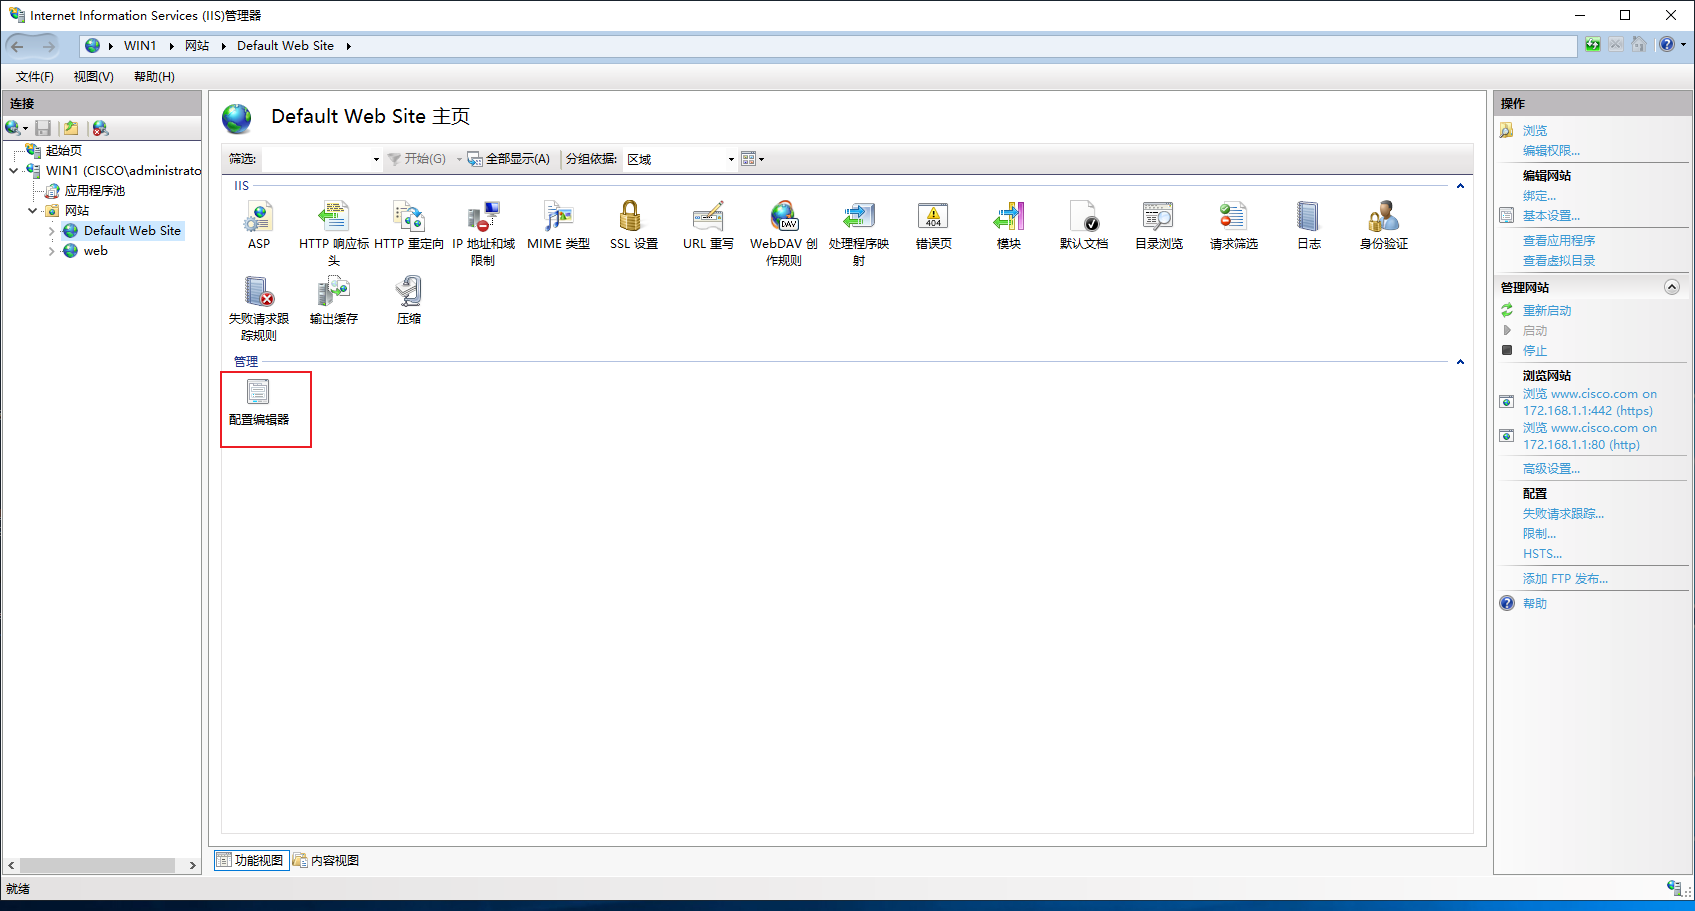
路径:system.webServer/security/authentication/iisClientCertificateMappingAuthentication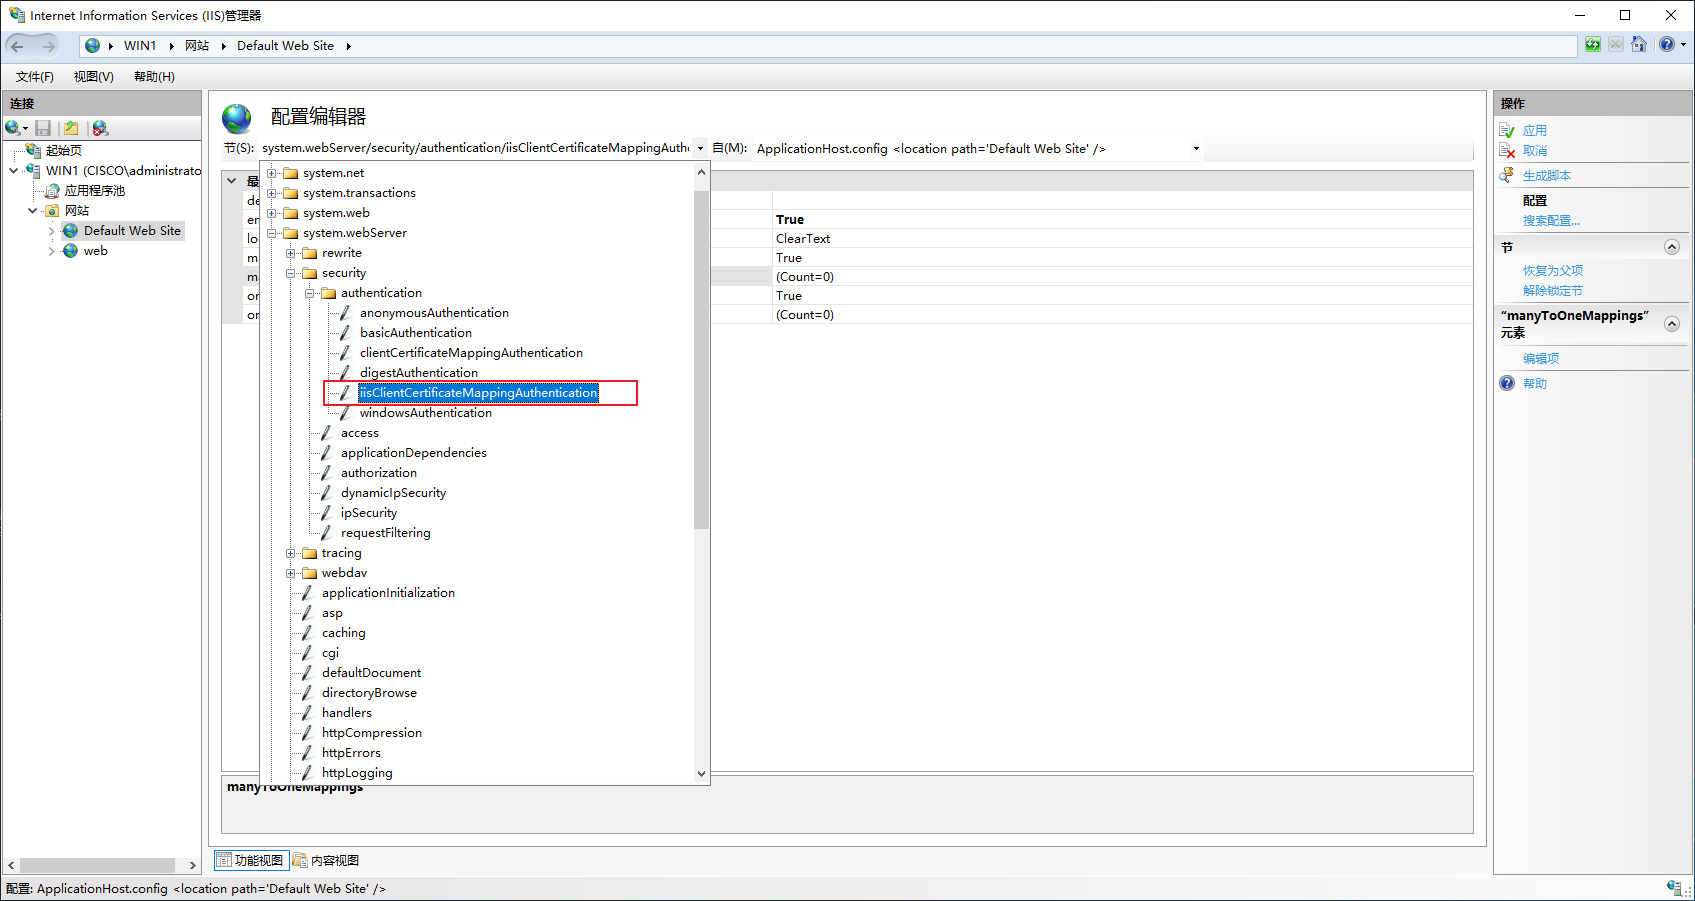
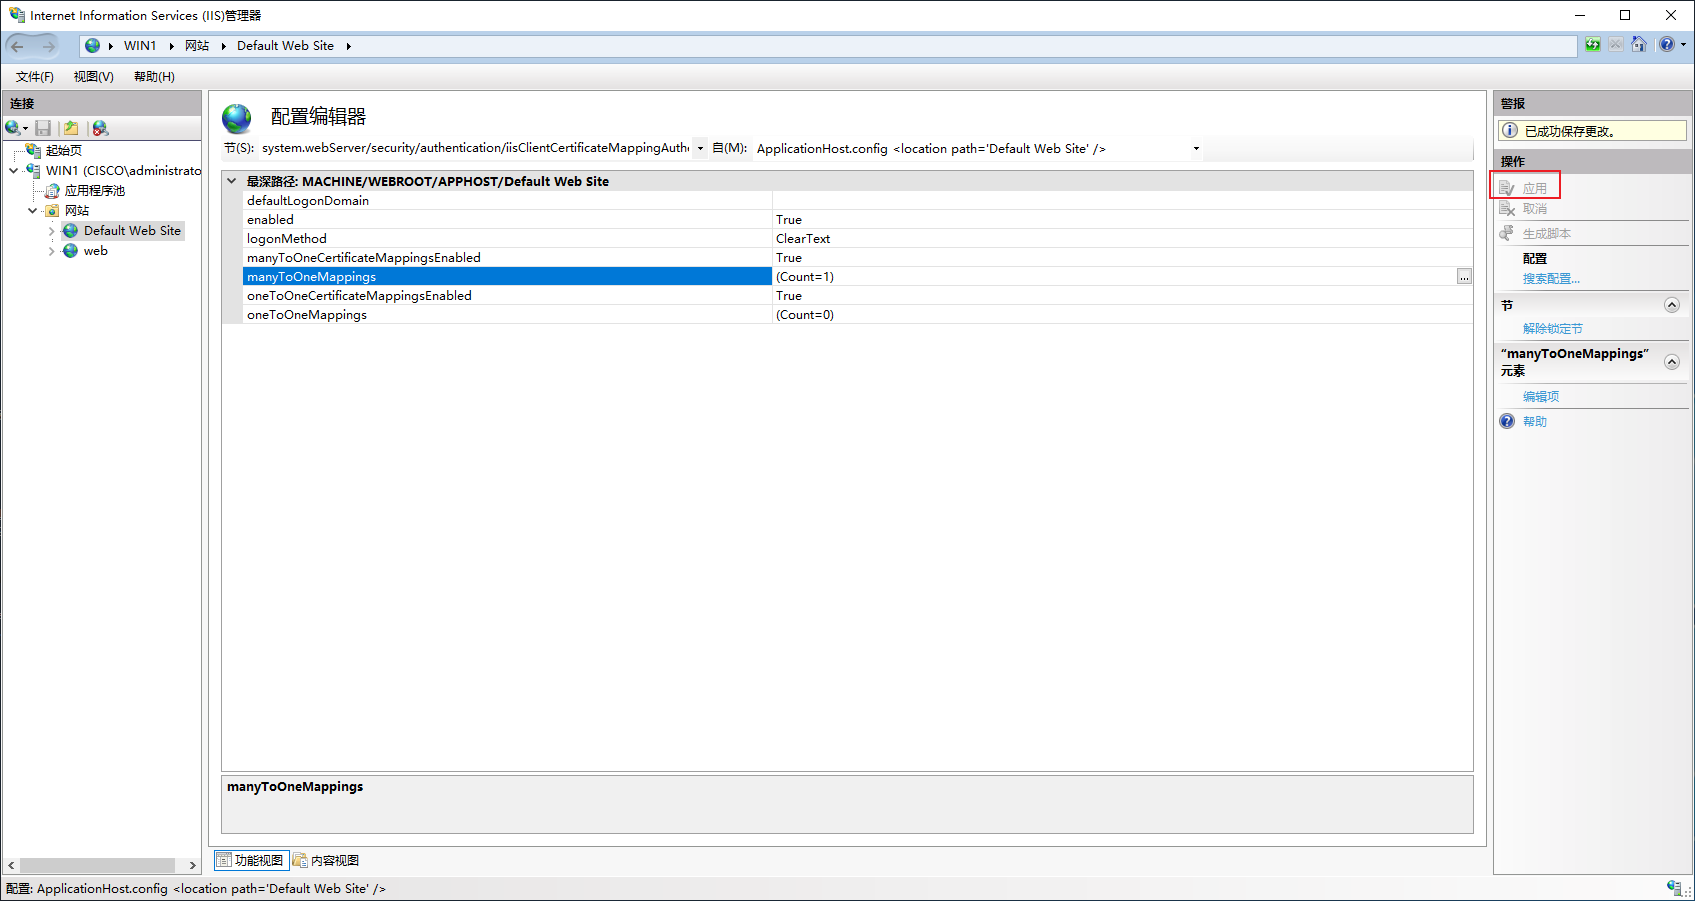
将其开启并配置多对一映射:
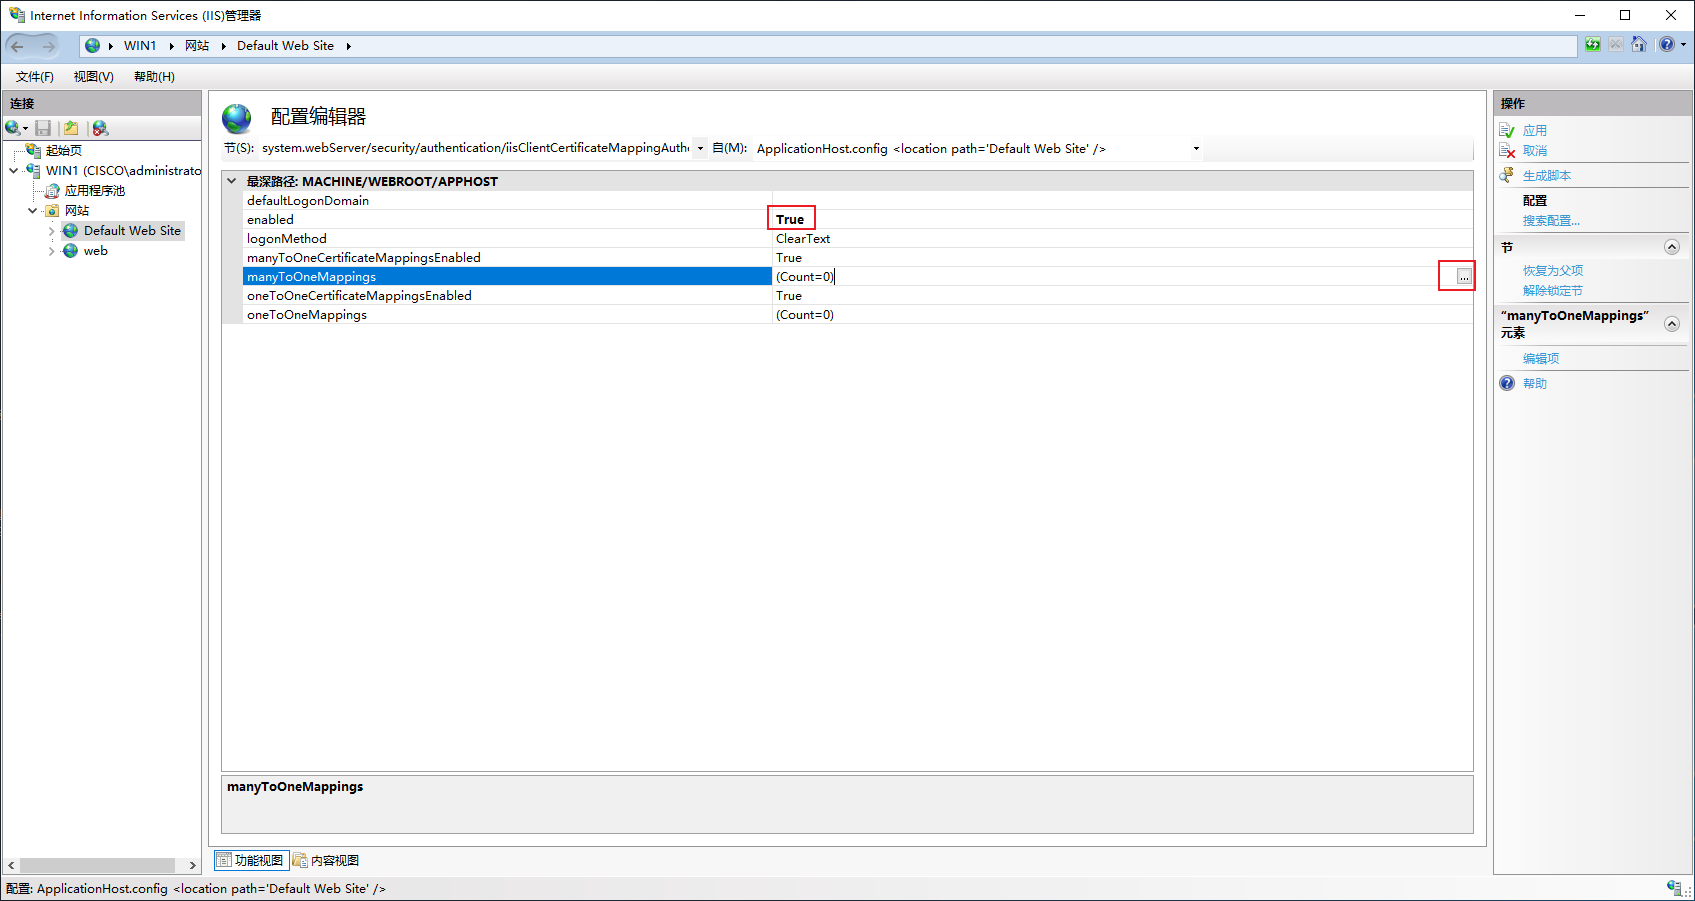
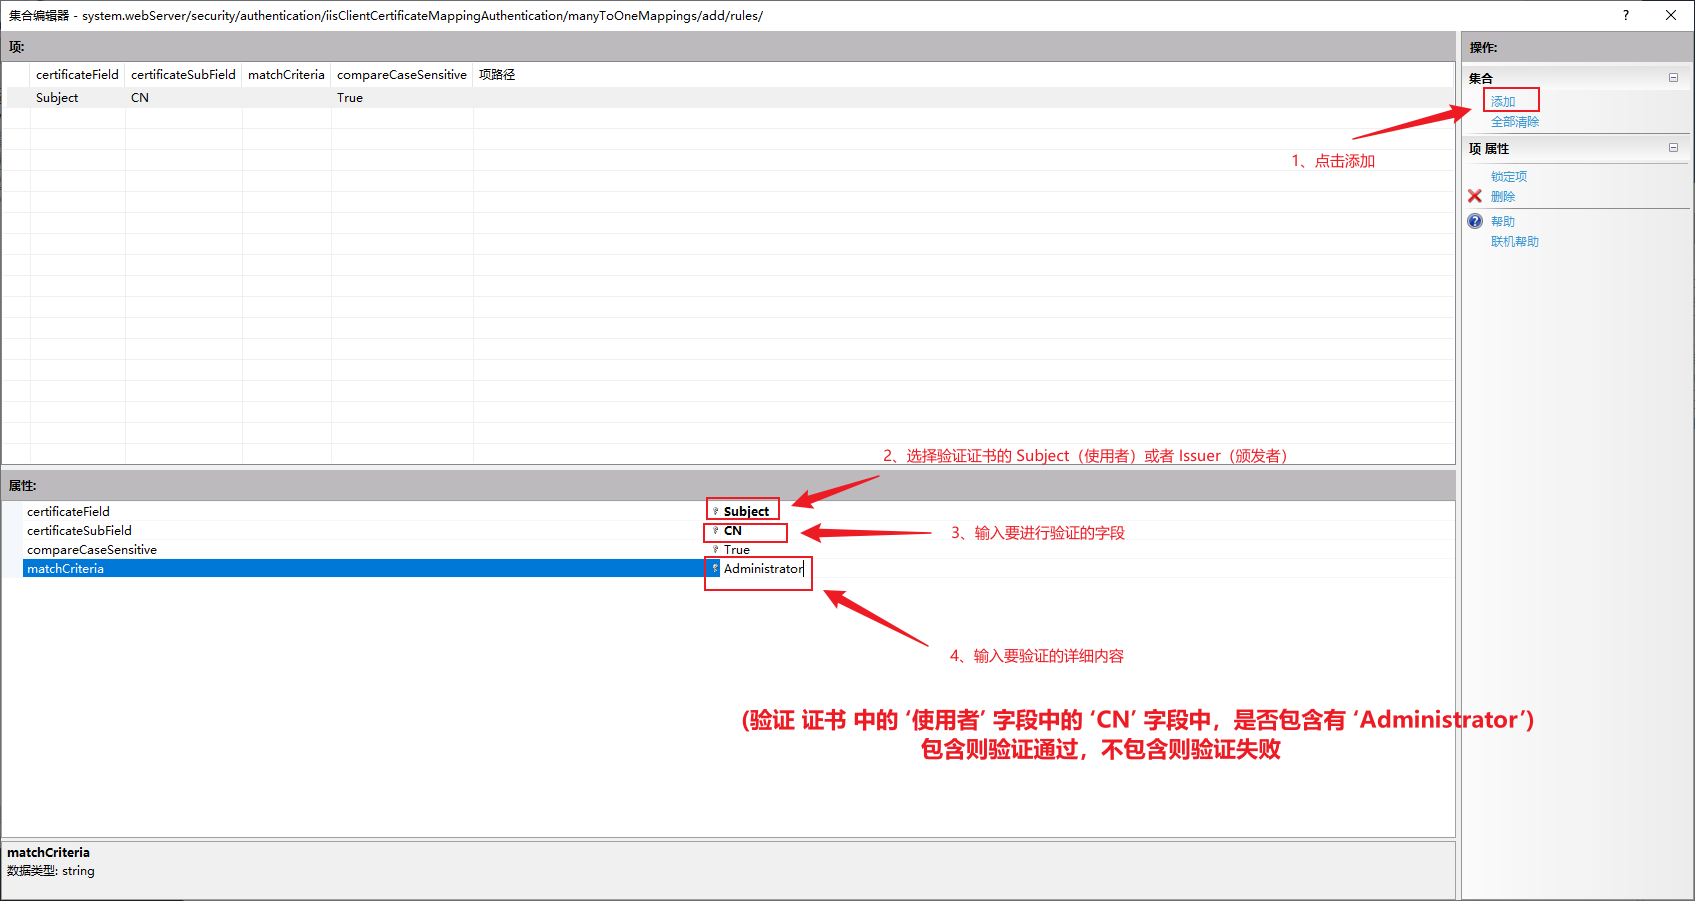
添加条目:
Administrator 注意大写(大小写严格区分)
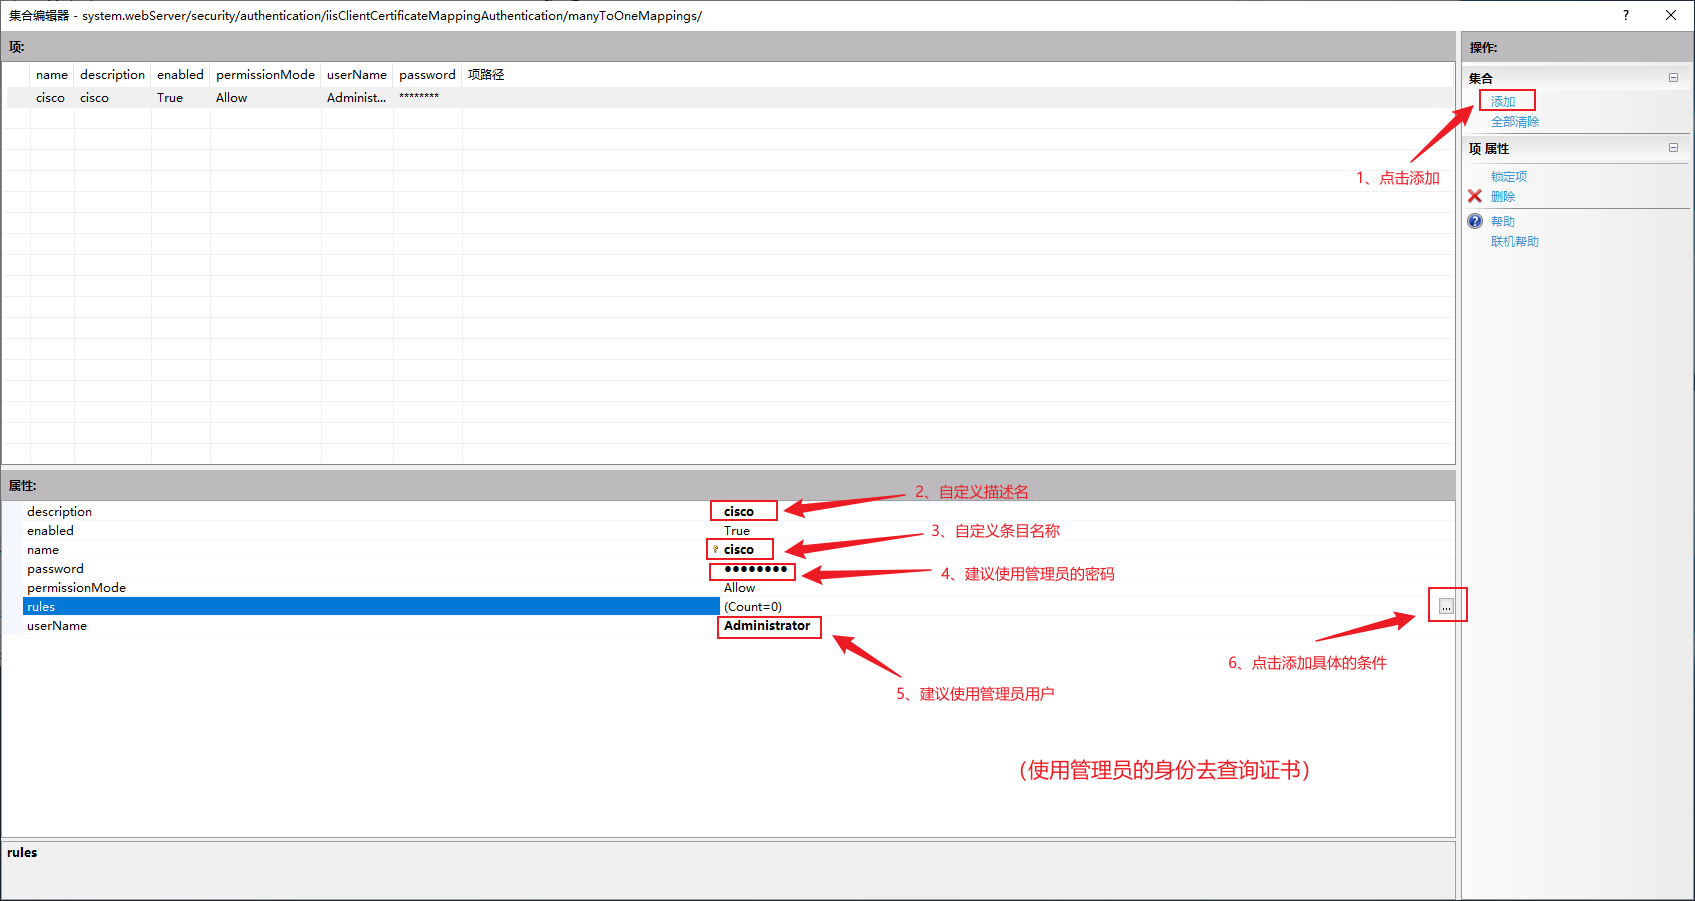
添加条件:
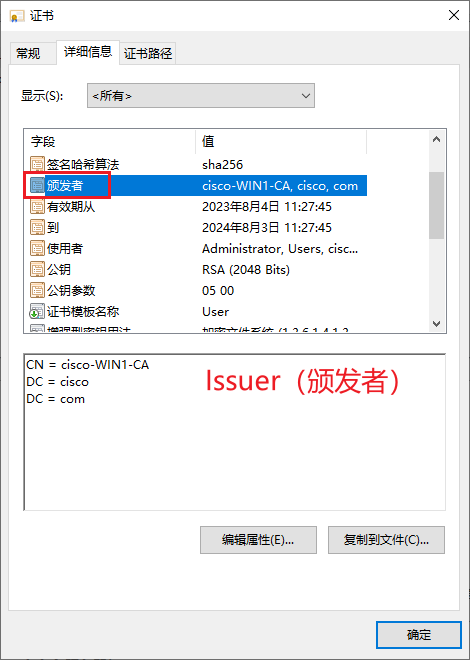
首先需要了解两个字段:
Subject    //使用者(证书中的‘使用者’字段)
Issuer     //颁发者(证书中的‘颁发者’字段)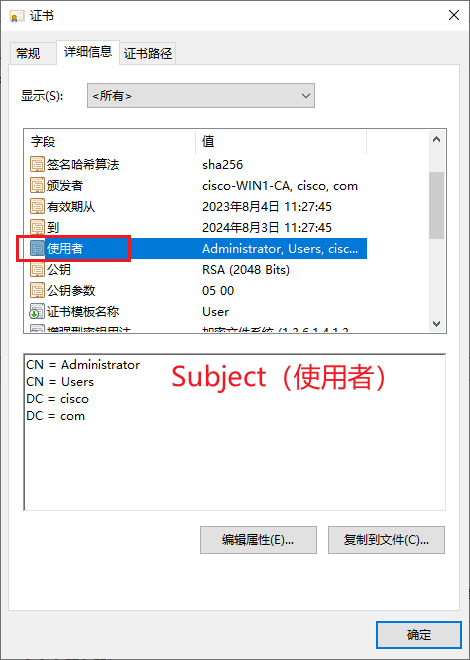
Administrator 注意大写(大小写严格区分)
点击应用:
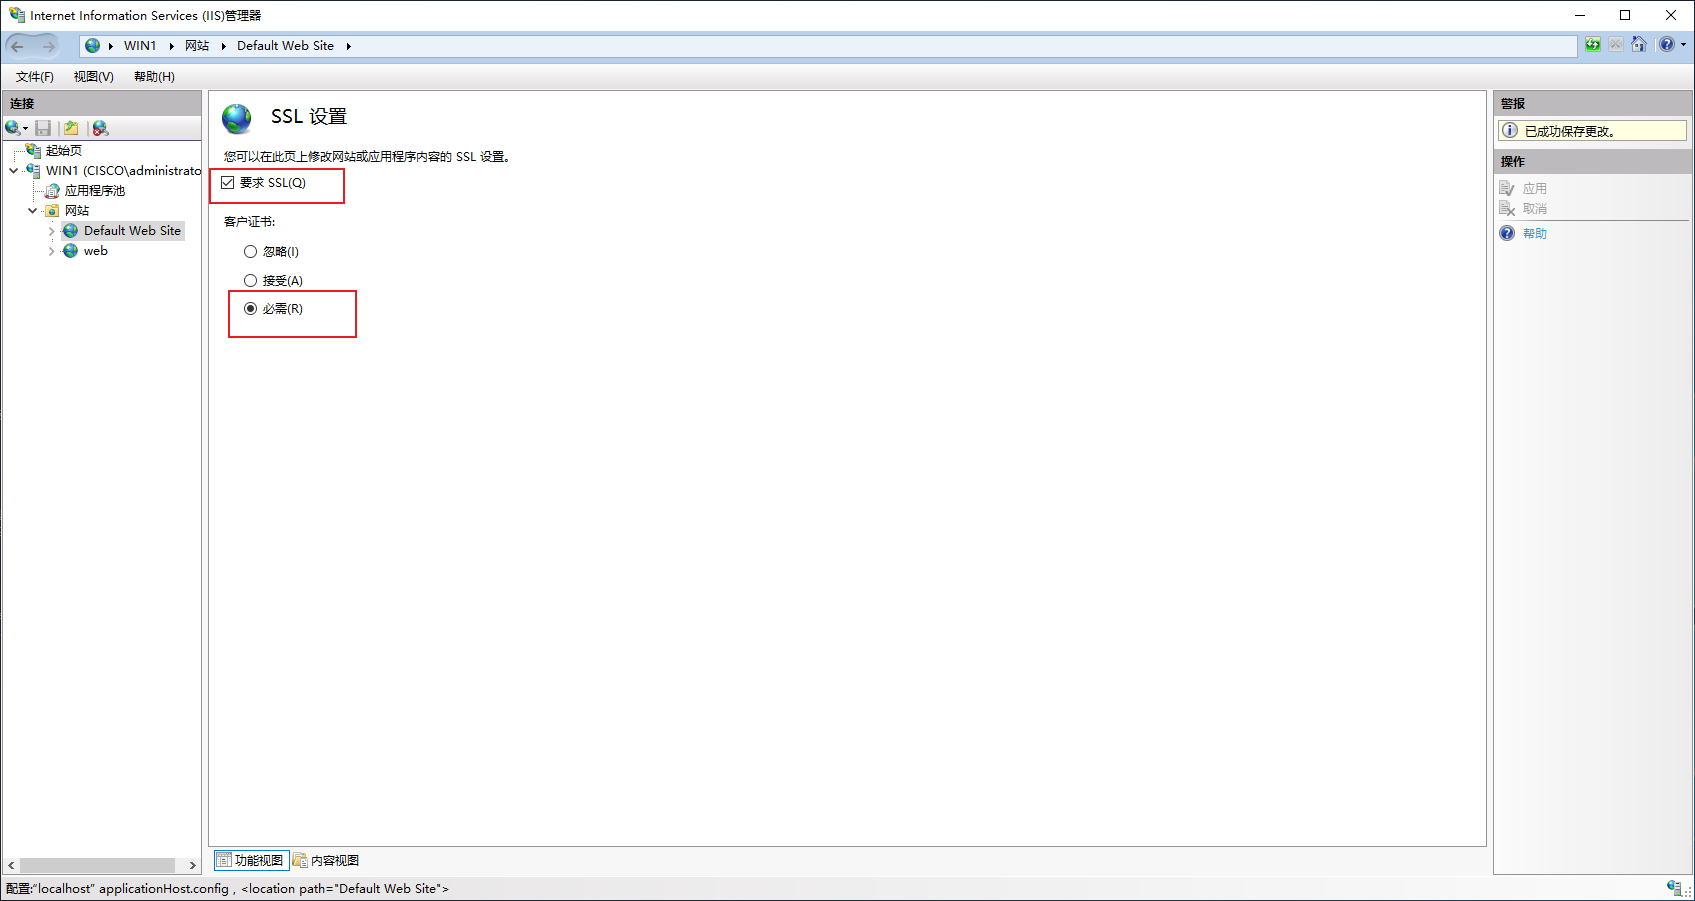
同样开启 SSL设置:
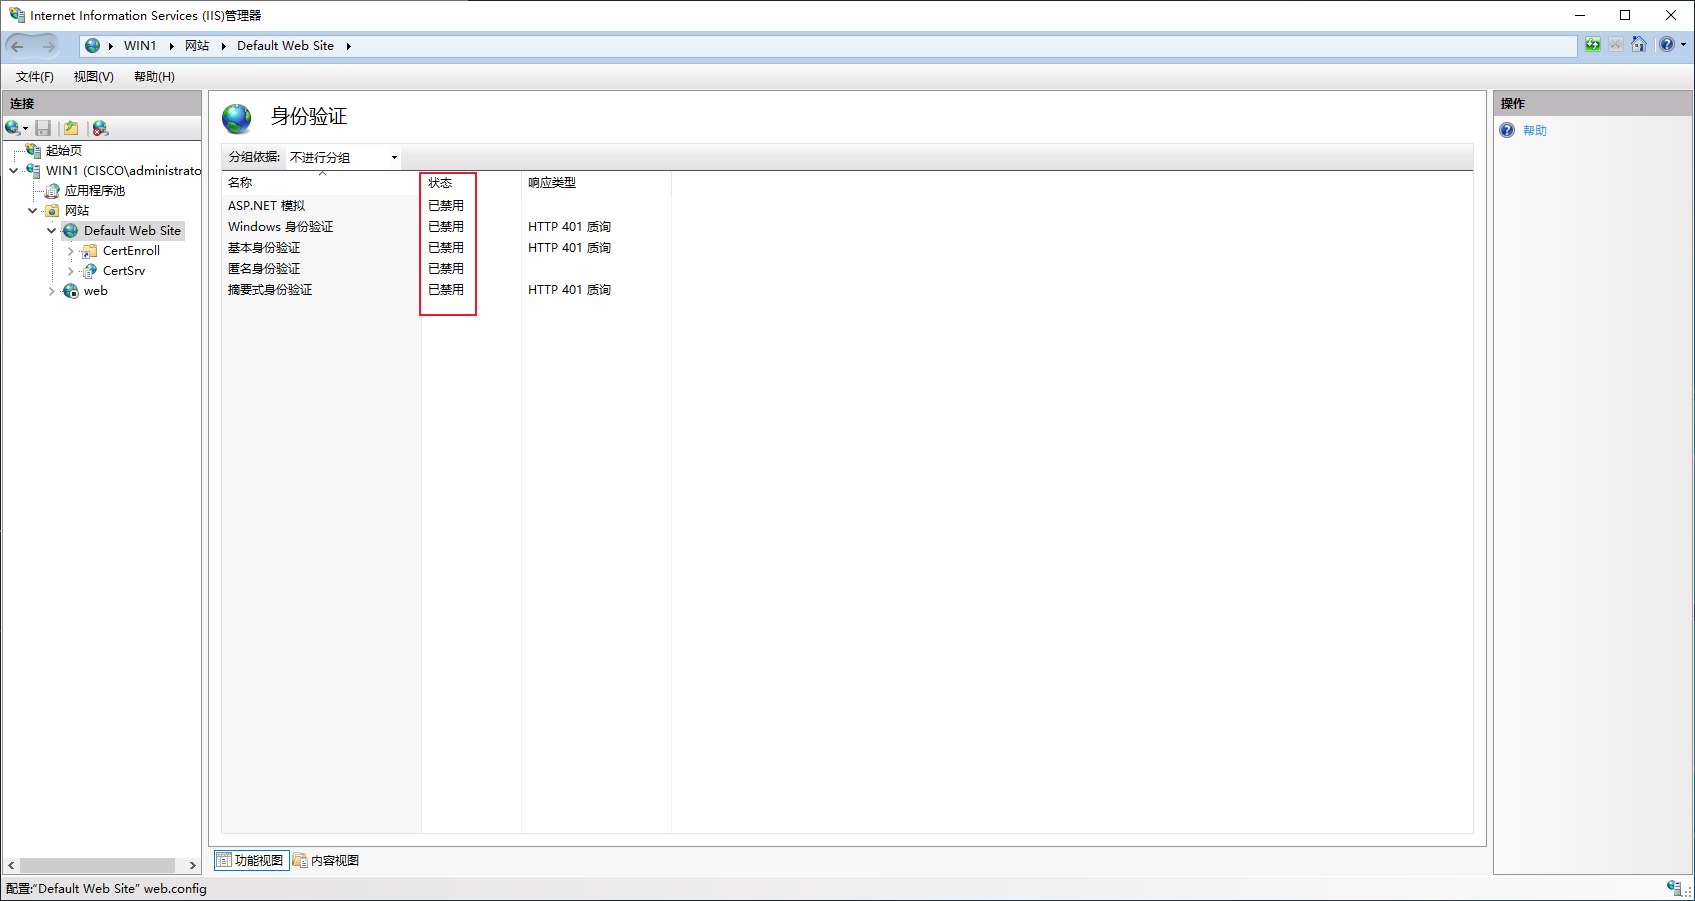
关闭 身份验证 :(不需要进行二层身份验证,否则会影响效果)
将身份验证全部禁用
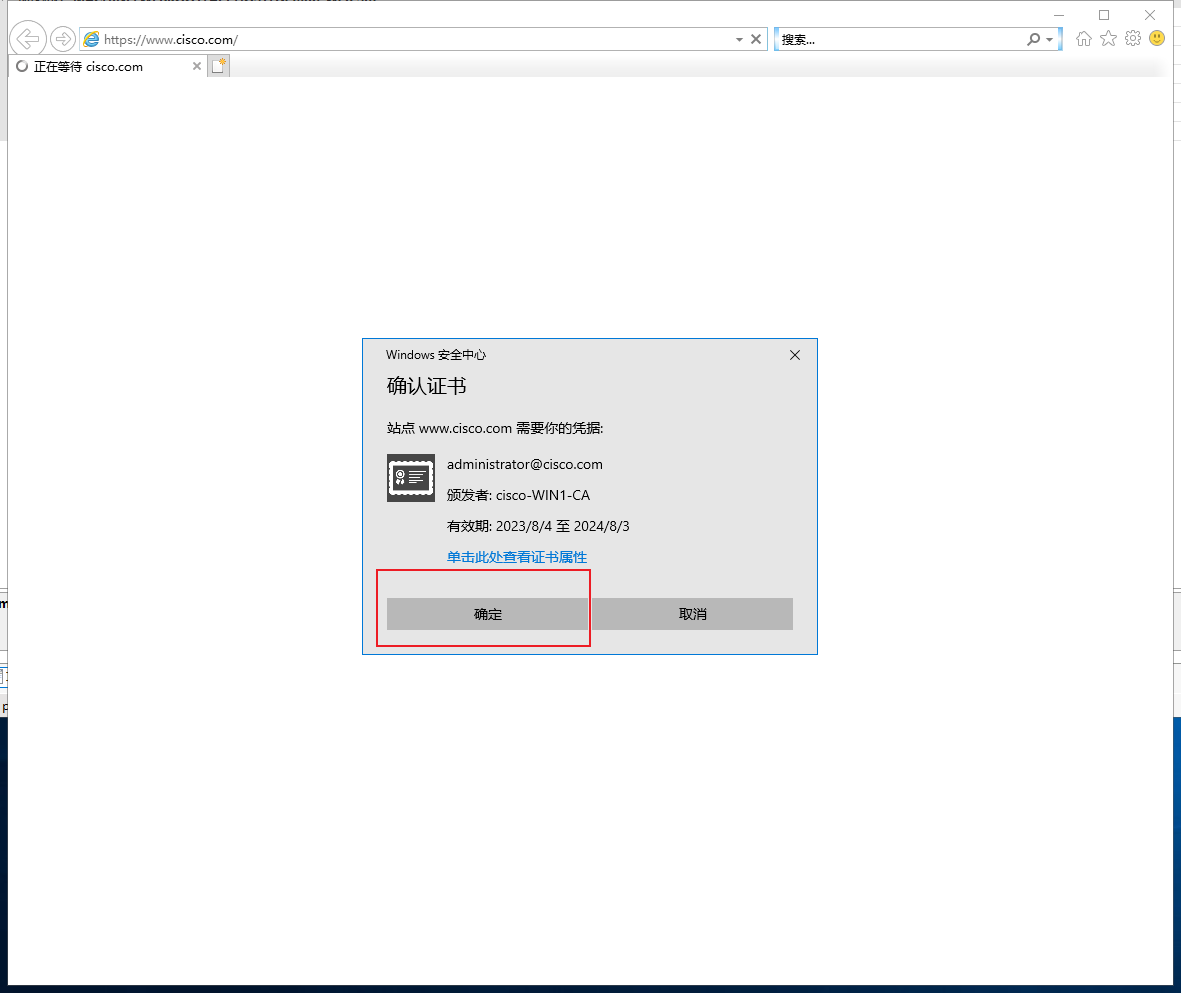
使用 Administrator 身份尝试访问网站:
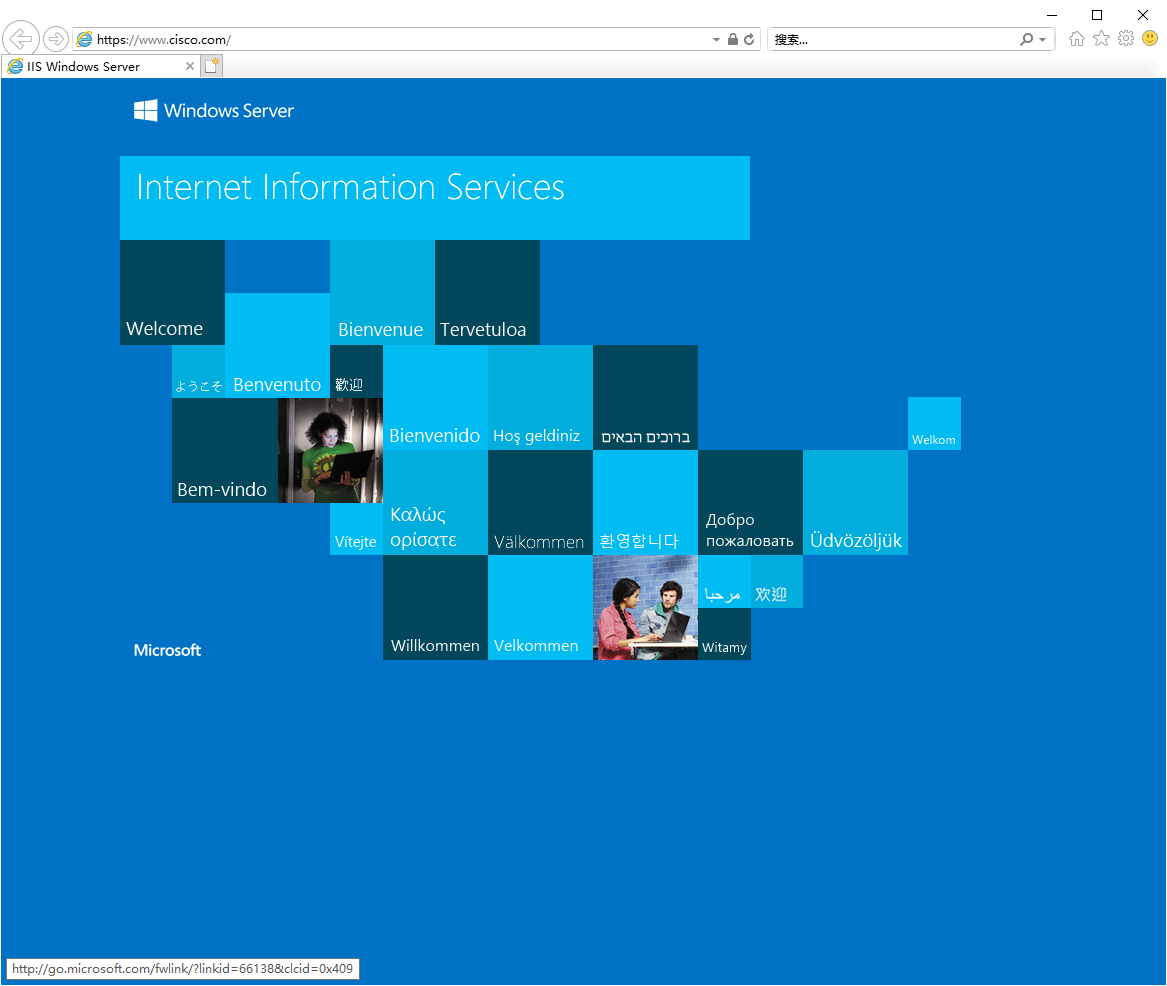
访问成功
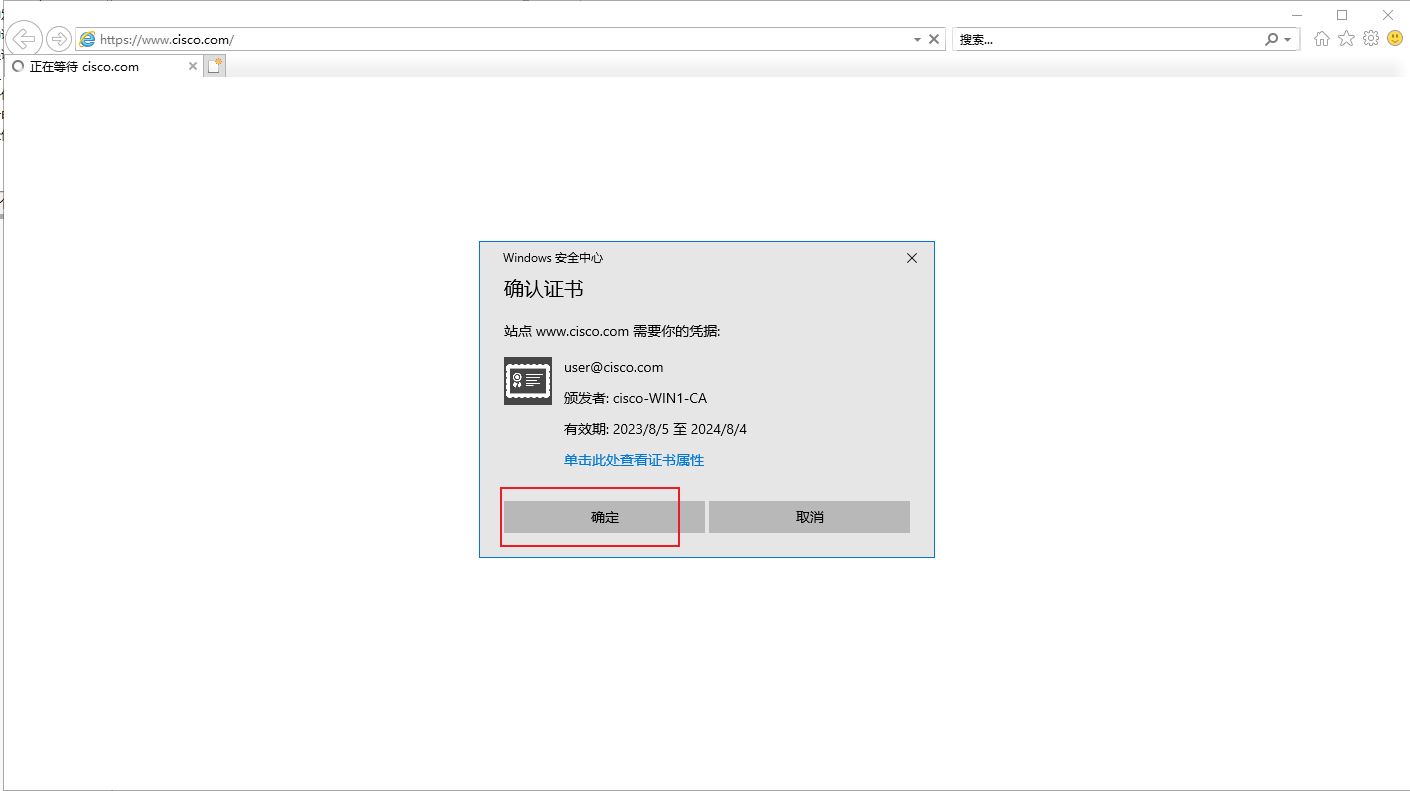
使用 其它用户 身份尝试访问网站:
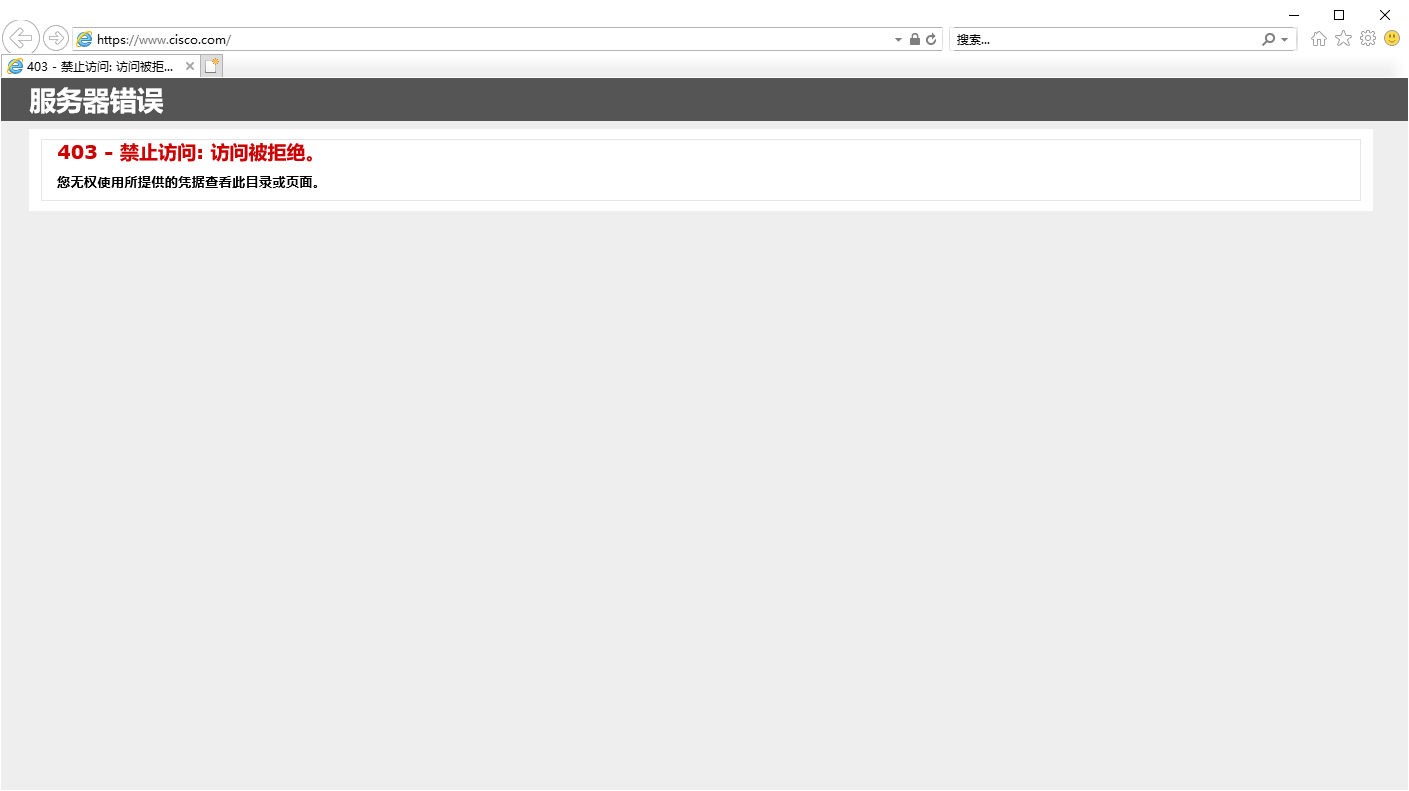
访问失败(证书验证不通过)
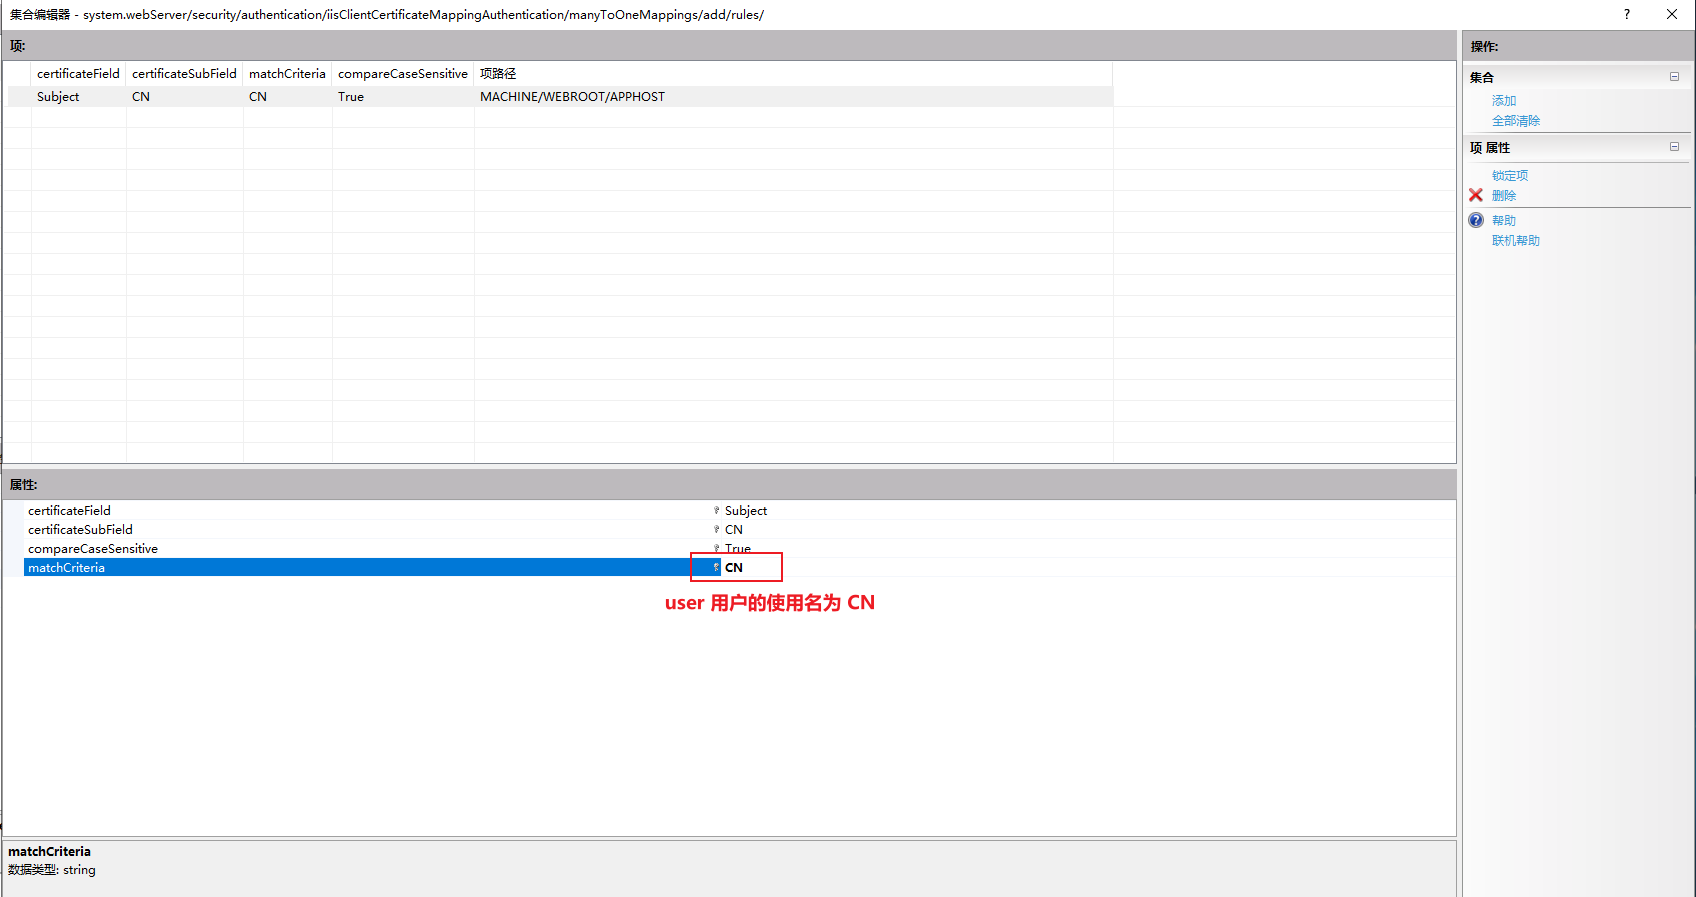
点击配置编辑器,将条件更改为user用户:
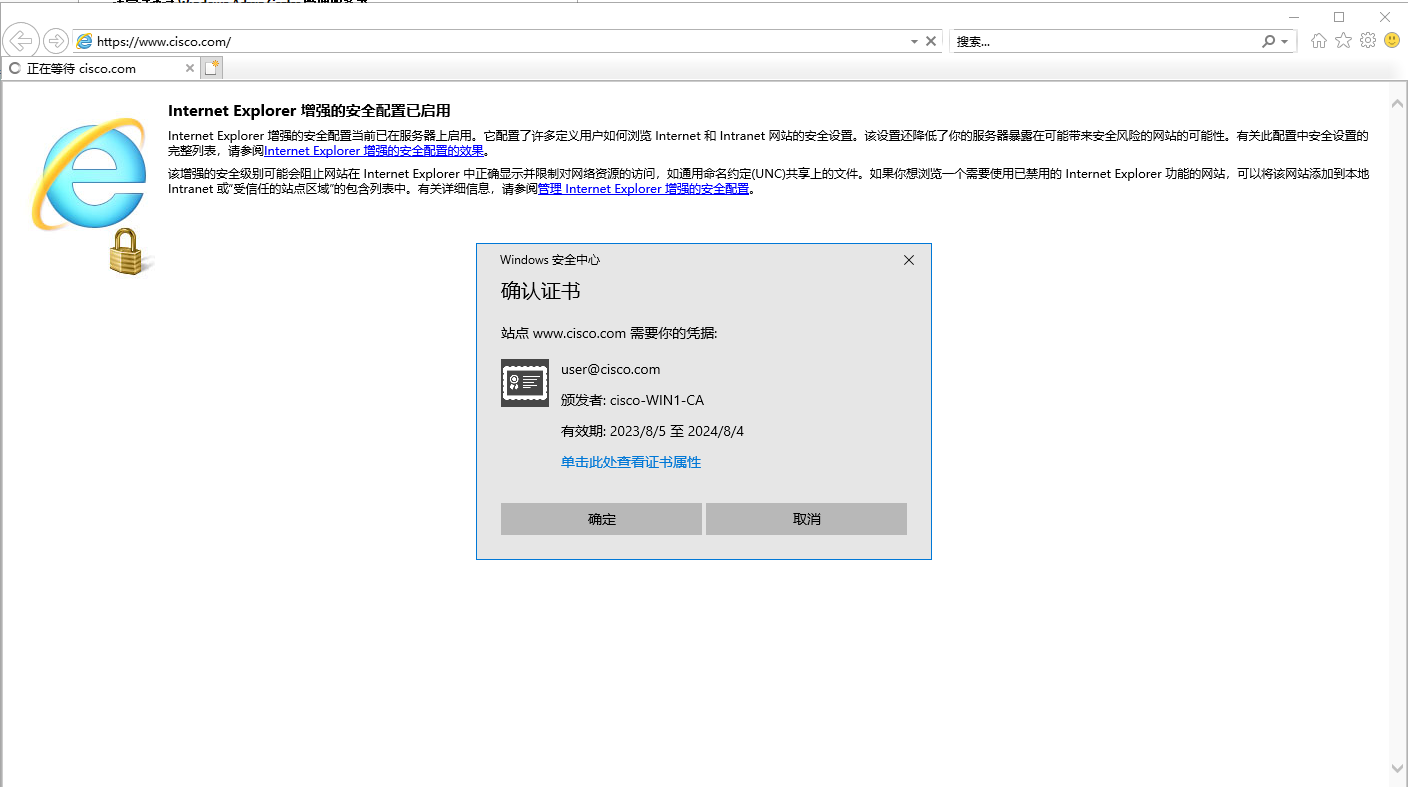
使用 user 用户尝试访问:
(该用户登陆名为 user,使用名为 CN)
访问成功
使用 administrator 尝试进行访问:
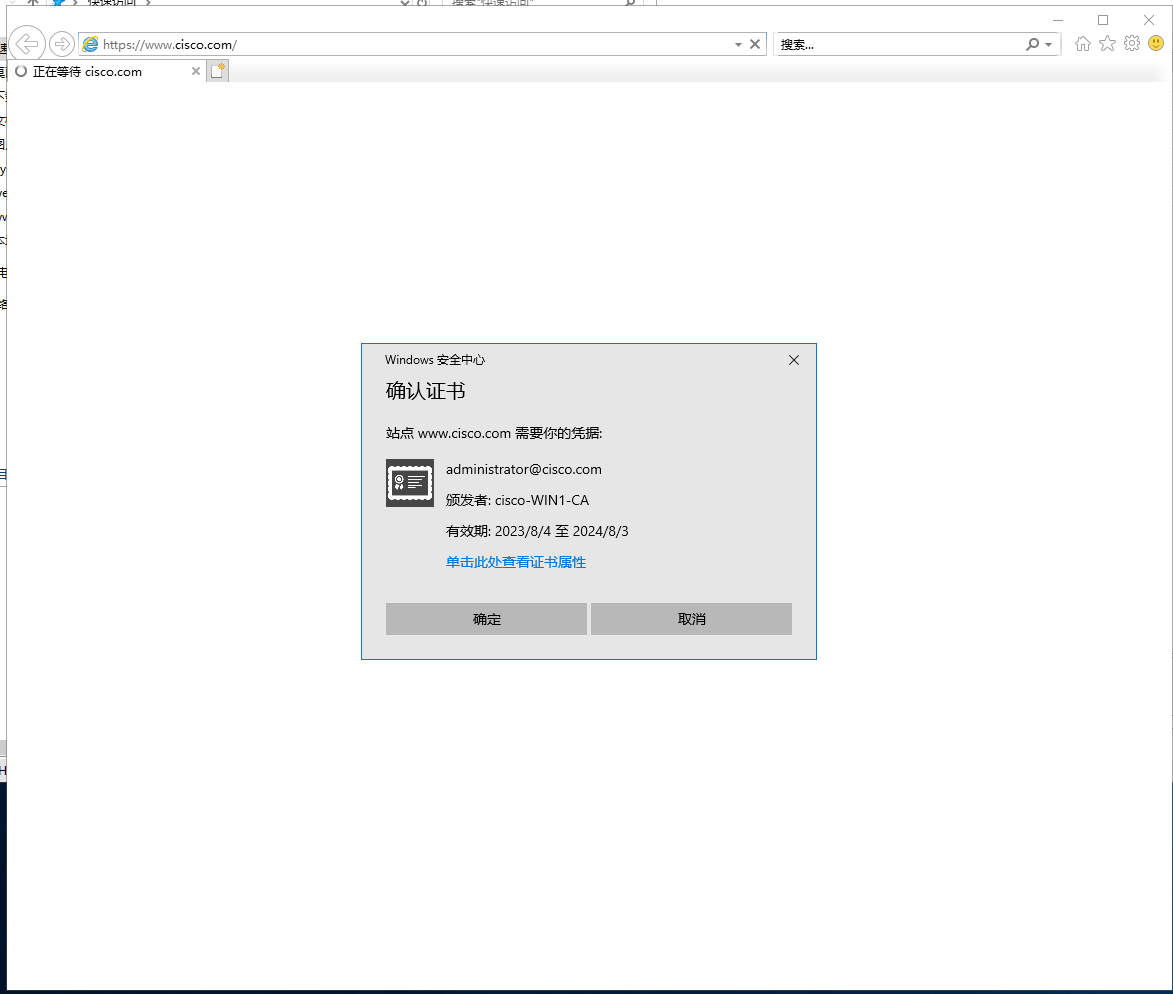
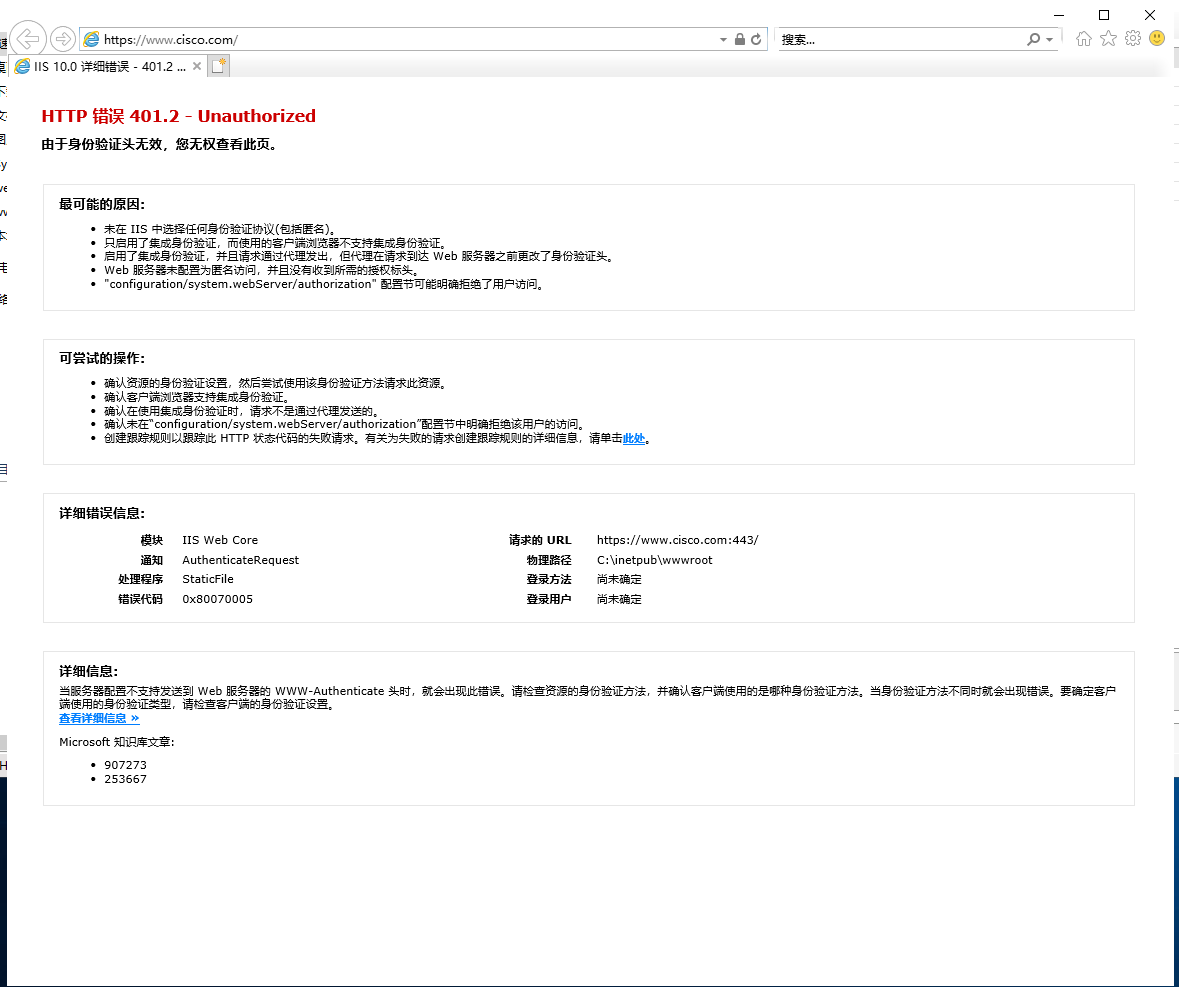
访问失败:
(该报错页面是本地访问错误页,不是远程访问错误页,因为没有打开自定义错误页,所以显示的内容不同,但本质上是一样的)
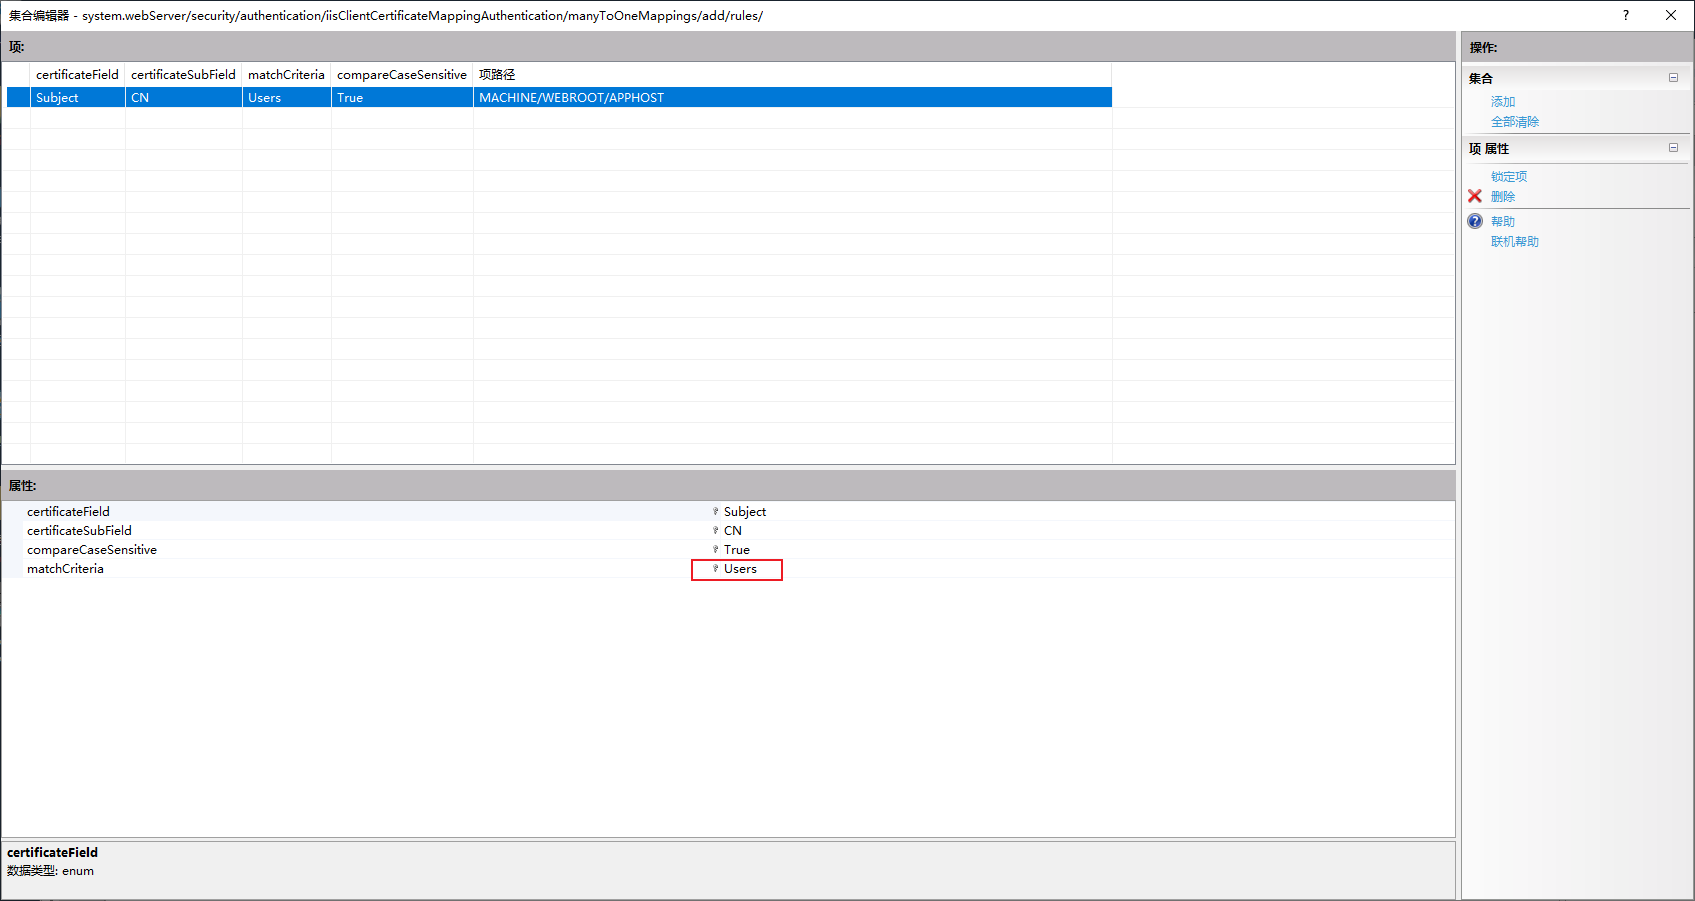
- 配置只允许属于 Users 容器的用户才能进行访问:
1.
点击配置编辑器,编辑条件:
- 使用 Users 容器中的用户尝试访问:
1.
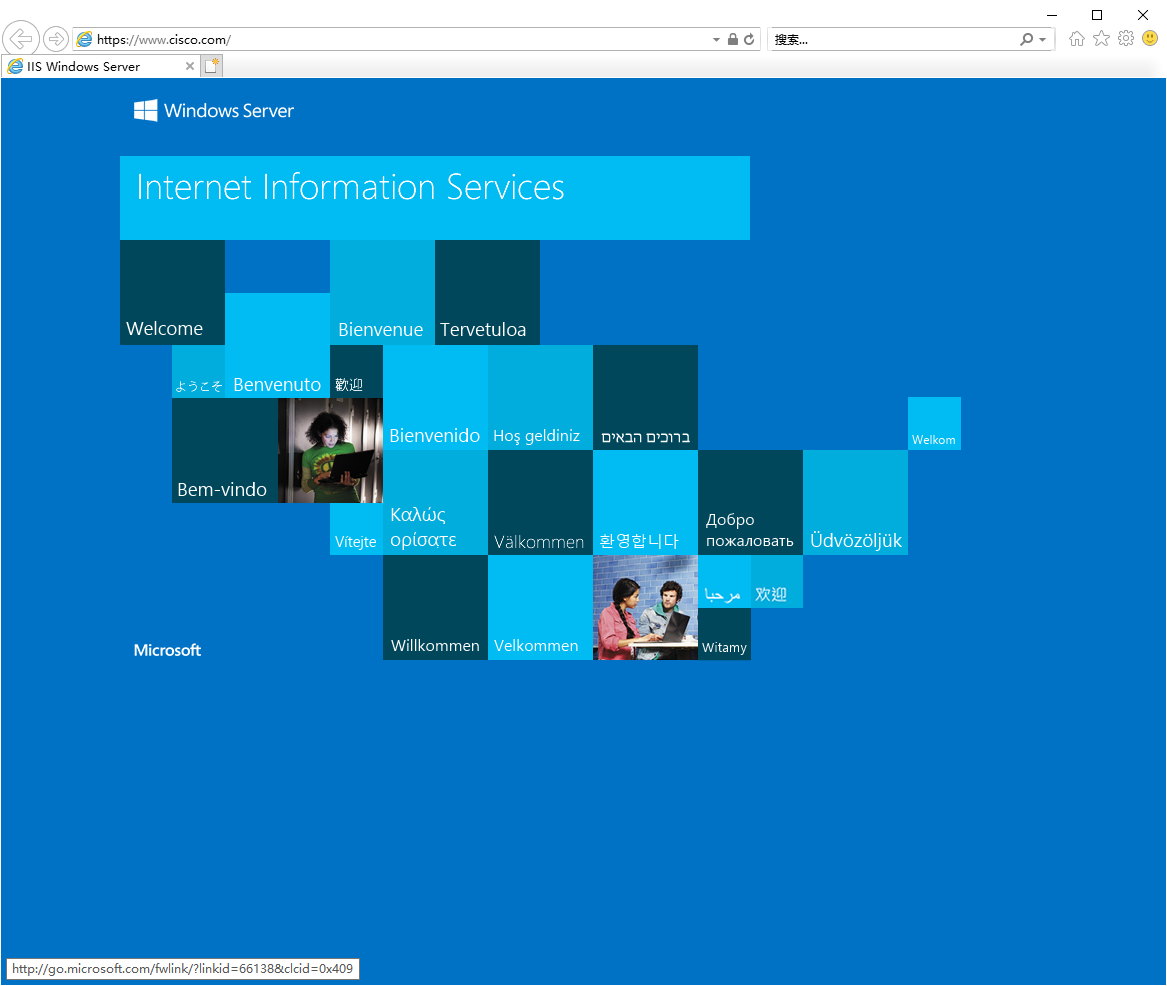
使用 administrator 进行访问:
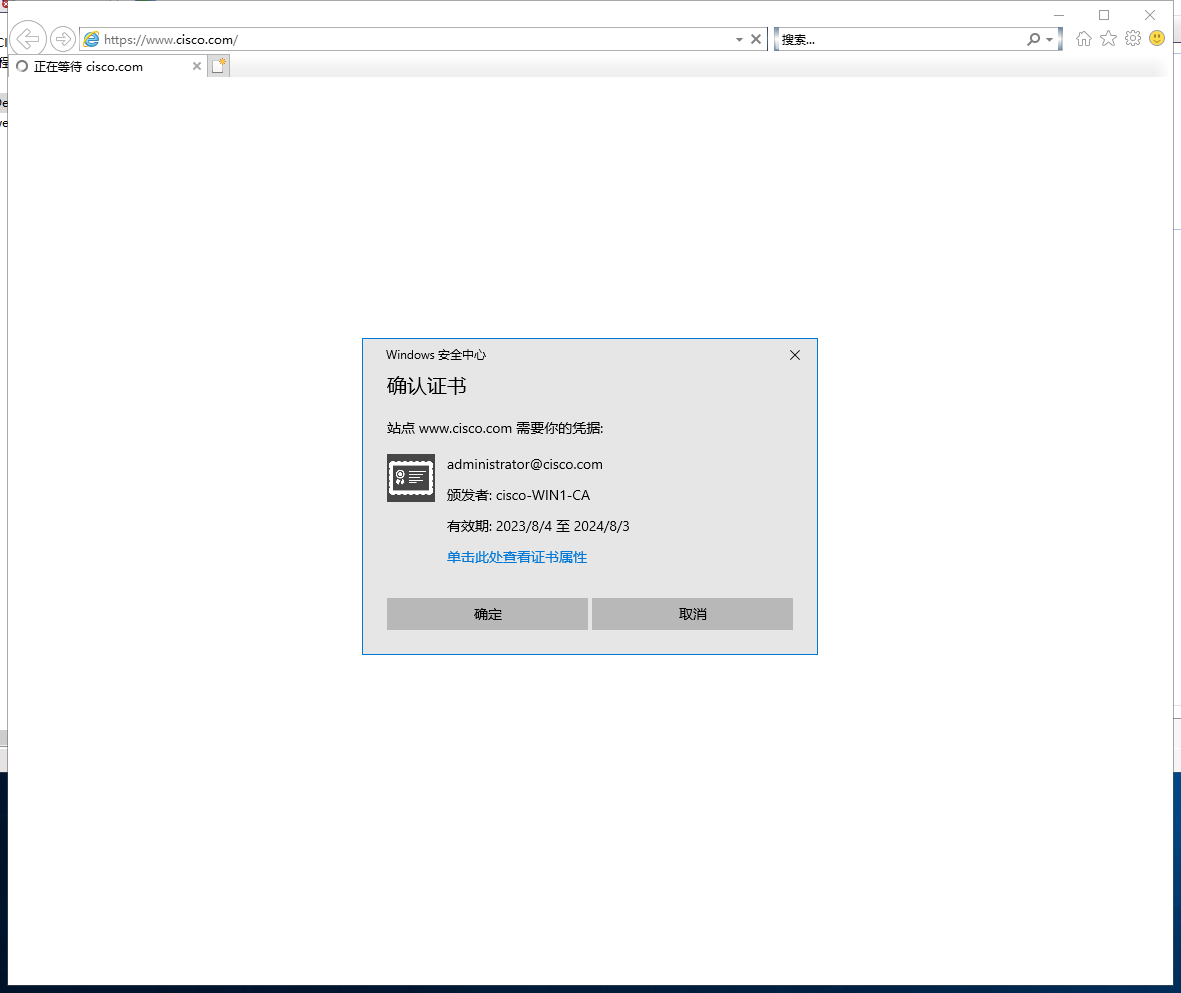
访问成功
使用 user 进行访问:
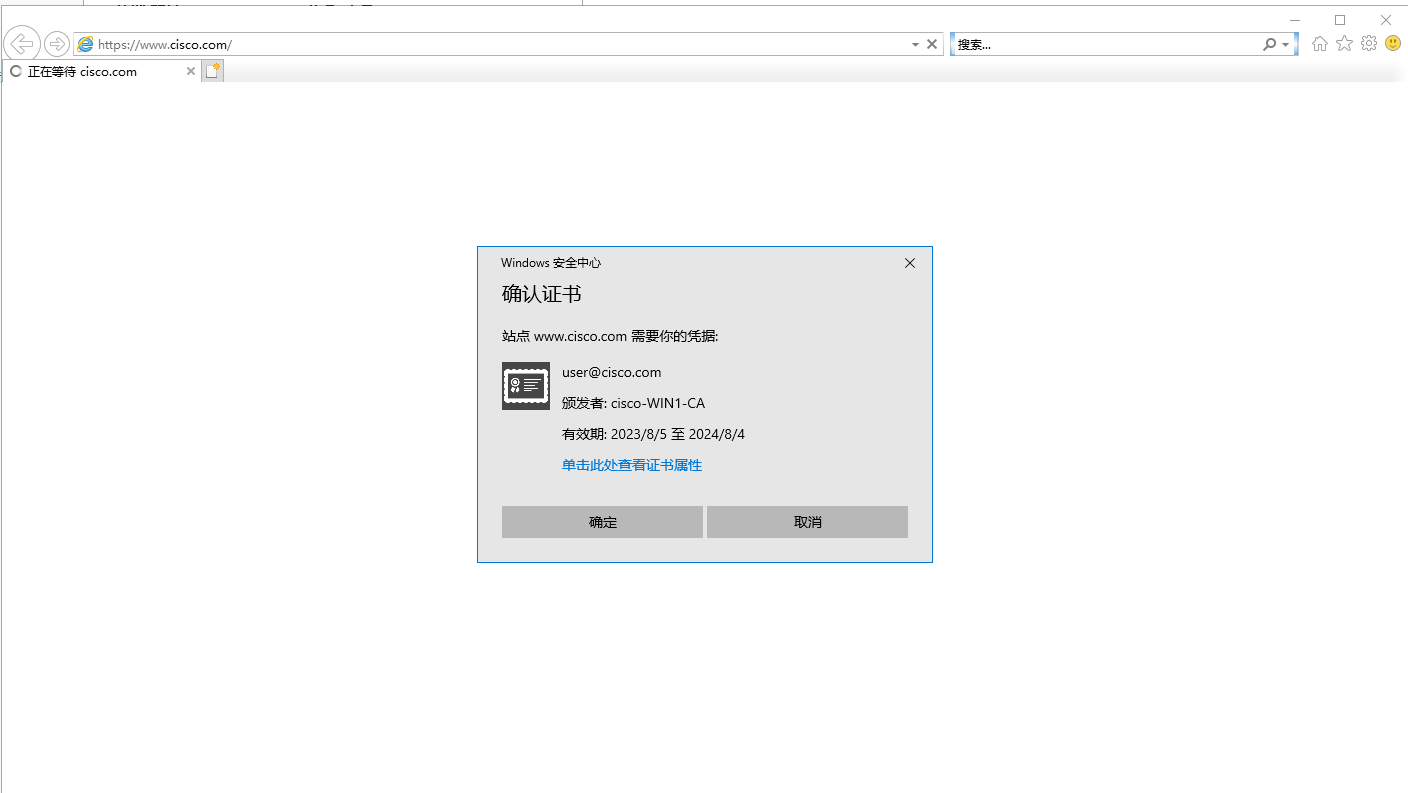
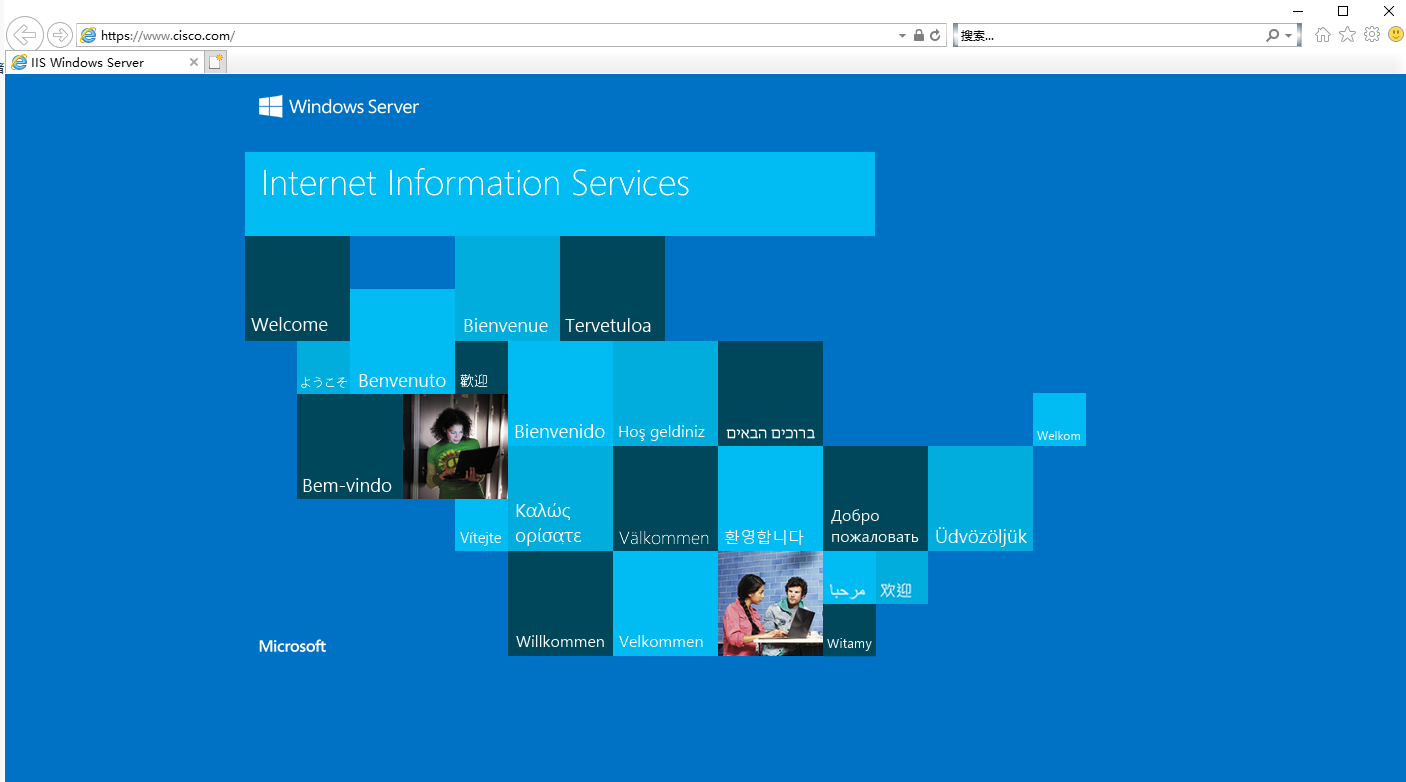
访问成功:
使用 Users 容器之外的用户尝试访问:
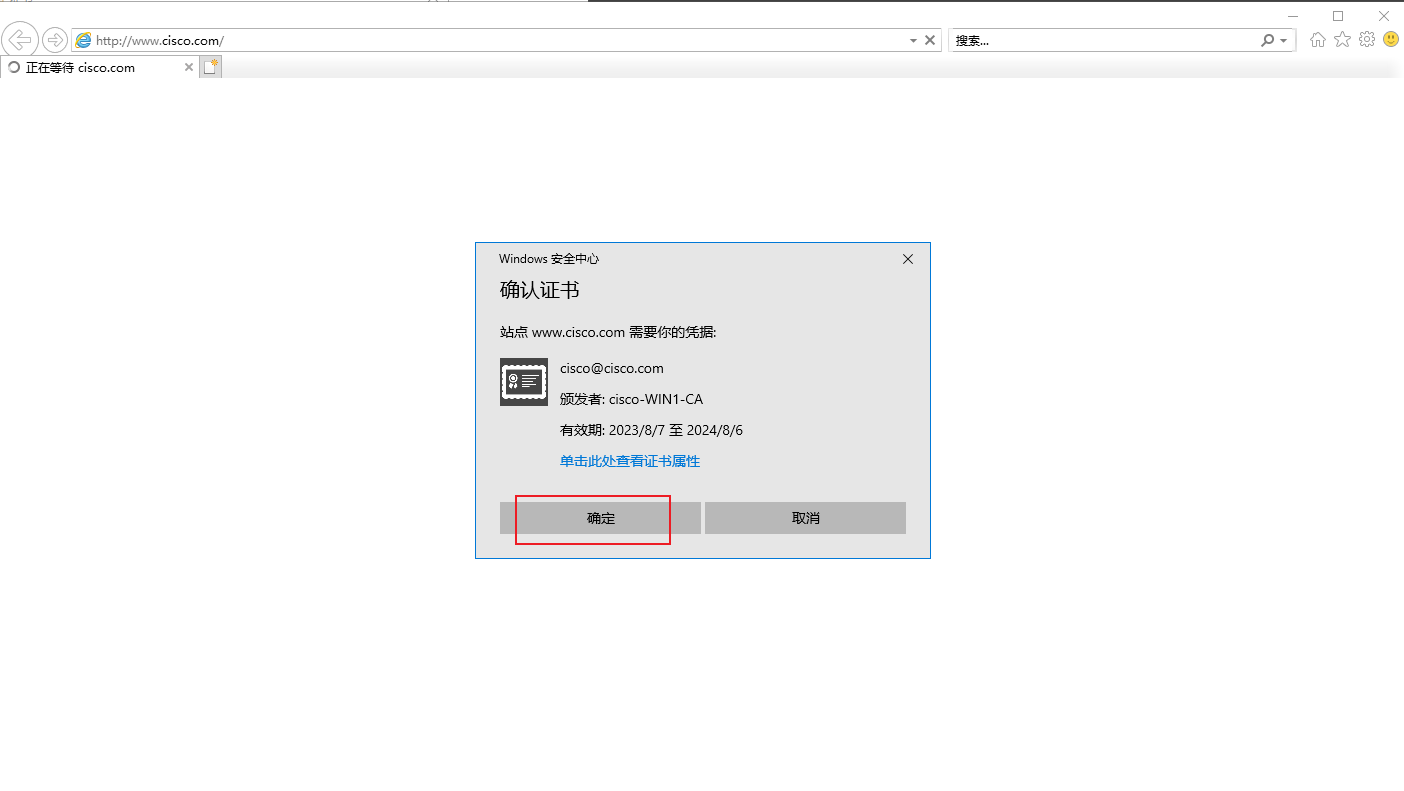
访问失败,配置成功!