二层交换基础概述.note
园区网模型
二层交换机一般处于网络的接入层
二层交换机中定义了Vlan 这一概念
在没有vlan之前,整个交换网络都相当于一个广播域,当有一个广播报文产生,那么全网的设备都将收到这个广播包
一个vlan一般能够容纳 200 多个主机
使用vlan能够优化网络
三层交换机一般处于网络的汇聚层,作为接入层网络设备的网关
在一个多层交换网络中,会运行一个IGP协议
冗余备份:
配置多台汇聚层设备,接入层设备双链路或多链路上连至汇聚层,提供物理上的冗余,但是会造成环路,可以使用 STP 或 堆叠 解决二层环路问题
·pvst+
·rstp
·mstp
·堆叠
在三层可以运行一个网关级别的冗余技术:HSRP、VRRP、GLDP
二者同时运行就能形成一个园区网典型的解决方案:MSTP+VRRP
一般来说汇聚层设备每个设备都各自承受一部分流量,形成一种负载均衡
端口汇聚:
将多条物理链路,逻辑成一条虚拟链路,能够起到备份冗余的作用,并且总带宽是所有链路的总和
核心层或汇聚层上有时会部署二层交换机,连接服务器
使用DHCP分配IP地址,这样做的缺陷是,不容易知晓分配的IP地址是谁在用,不容易进行管理,但是也有解决方案:一些学校在学生入学时,都会下发学号,学生使用这些学号上网,这些学号绑定的是一个永久的IP地址,能够方便管理
使用一种认证模型: 802.1X ,需要输入账号密码进行认证,认证通过才能够进行上网,能够捕捉到一些相关的元素,比如上网所用的ip、mac地址等
能够使用SNMP进行网络设备的简单管理,在服务器上用可视化的方式看到网络的结构,以及设置的运行状态,cpu利用率、端口是否开放、端口实时流量、端口IP地址、端口mac地址等
SNMP能够结合802.1X
也可以部署IDS/IPS
- 二层交换:
1.
·基于硬件的交换
·线速转发性能
·低延迟
·定义MAC地址
二层以太网帧结构:
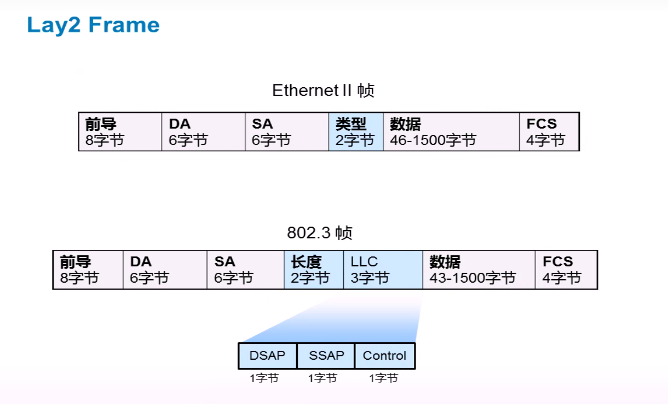
主要学习 以太网二 帧,802.3帧较为少见了
ARP包是直接封装在二层帧头后面
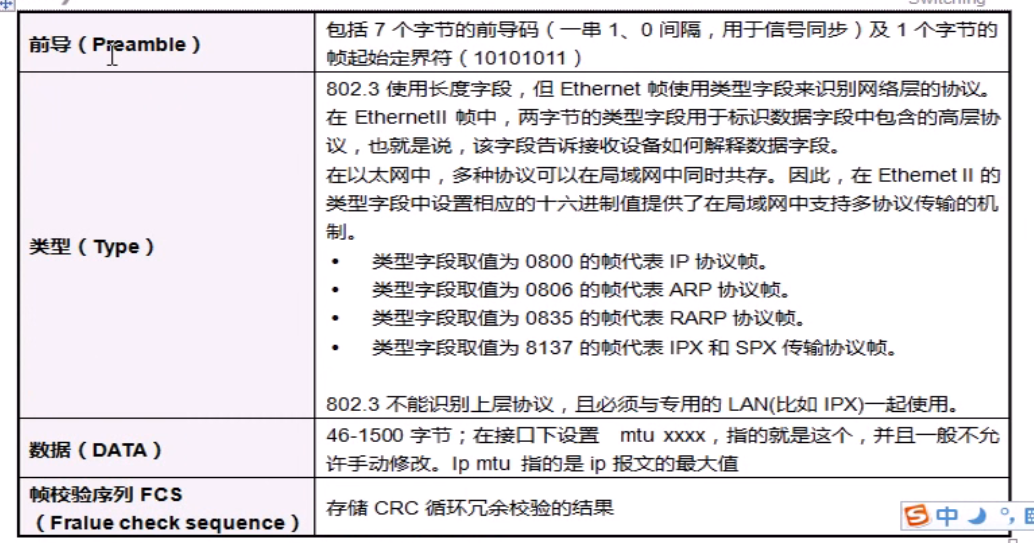
·类型 字段标识了上层协议的情况
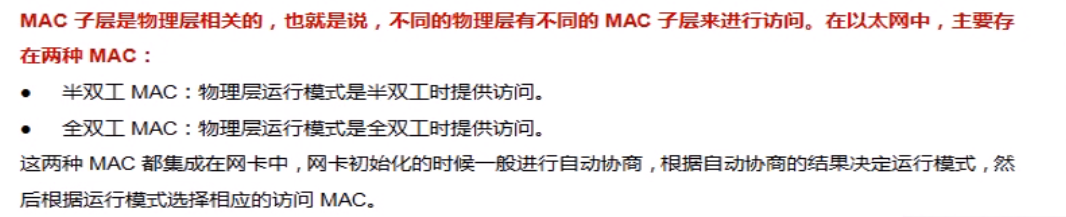
- MAC子层负责如下任务:
1.
·提供物理链路的访问
·链路级的站点标识:在数据链路层识别网络上的各个站点
·也就是说,在该层次保留了一个站点地址,即MAC地址,来标识网络上的唯一一个站点
·链路级的数据传输:从LLC子层接收数据,附加上MAC地址和控制信息后把数据发送到物理链路上;在这个过程中提供校验等功能
(LLC子层在 以太网2上并未怎样运用到)
- MTU:
1.
·接口MTU:二层概念,除去二层帧头以外,上层协议的值
·IP的MTU:三层IP包的大小
这两个的默认值都是 1500字节
假设修改了接口MTU的上限,那么IP的MTU的上限也会跟着进行改变
在二层,若是帧的大小大于MTU,则会被丢弃
在三层,若是包的大小大于MTU,则可以进行切片,将一个数据包切成多片,打上标签,传输过去后再重新进行排序
如何进行分辨切片后的数据包是同一个数据包:有一个 Identification 字段,通过该字段来识别是否为同一个数据包,若该字段相同,则为同一个数据包
MAC地址:
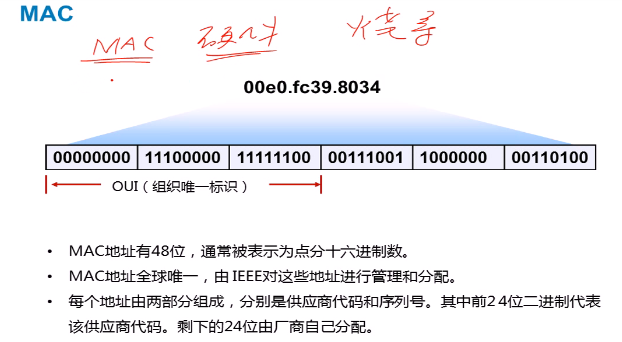
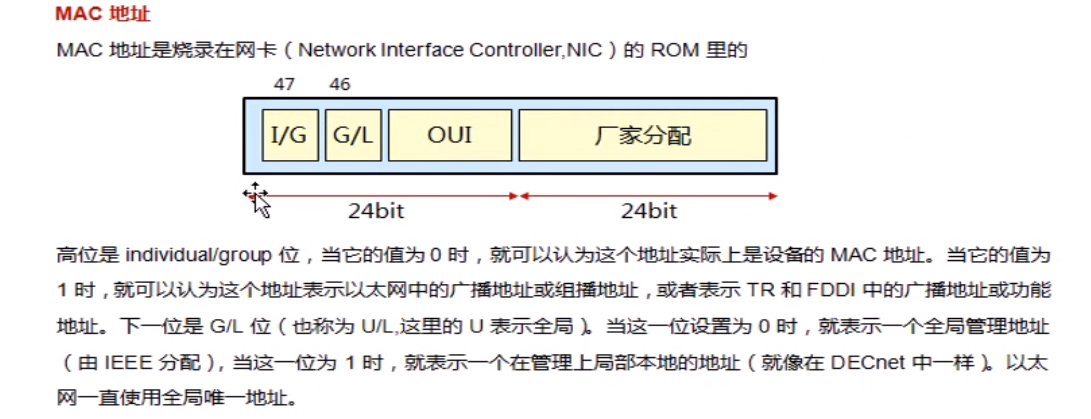
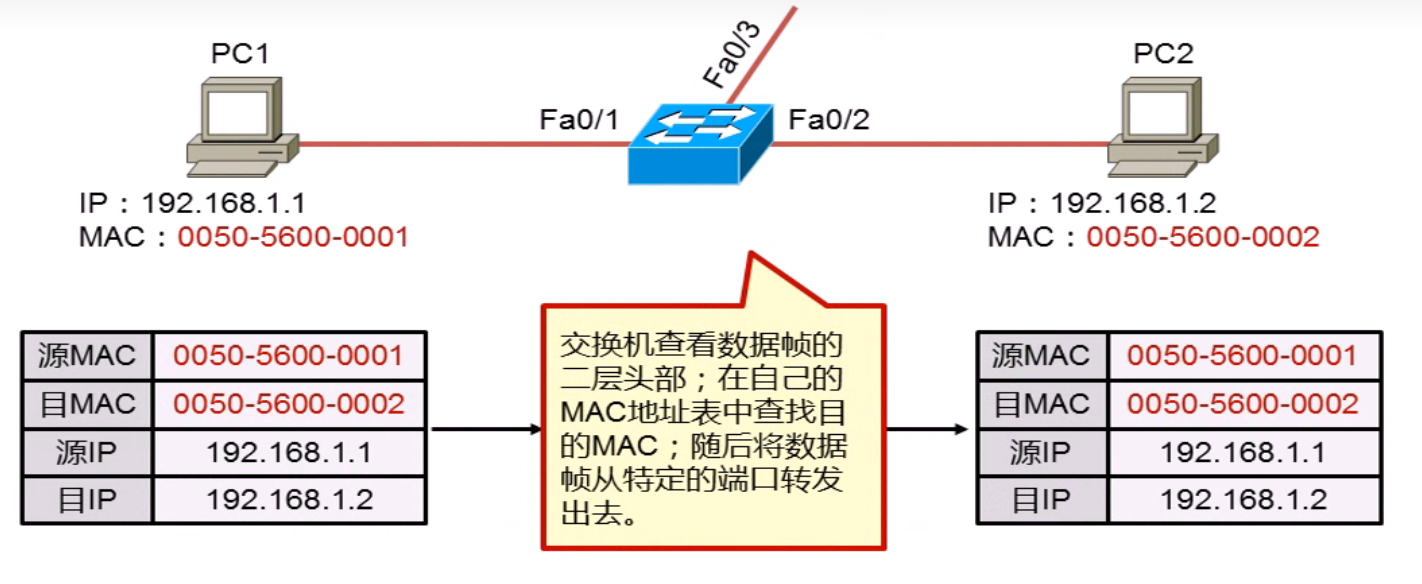
当交换机收到一个未知的帧时,会记录它的MAC地址与收到它的接口的映射关系,并记录在MAC地址表中
#ip defaut-gatewy **** **** //设置交换机自身的网关在交换机周期老化MAC地址后,假设有人往网络中发送很多源地址为无用的MAC地址的以太网帧,那么交换机会学习到很多无用的MAC地址,让交换机的MAC地址表(CAM表)被无用的MAC地址填满,使得交换机无法正常工作,这叫做MAC地址泛洪攻击
VLAN概念:
构成园区网的基本要素
将一个LAN划分为多个虚拟的逻辑VLAN,每一个VLAN之间相互彼此二层隔离
·一个VLAN中所有的设备都在同一广播域内,不同的VLAN为不同的广播域
·VLAN之间互相隔离,广播不能跨越VLAN传播,因此不同VLAN之间的设备一般无法互访,不同VLAN间需通过三层设备实现相互通信
·一个VLAN一般为一个逻辑子网,由被配置为此VLAN成员的设备组成
·VLAN中成员多基于交换机的端口分配,划分VLAN就是对交换机的接口划分
·VLAN工作于OSI参考模型的第二层
·VLAN是二层交换机的一个非常根本的工作结构