课堂笔记.note
可以理解为证书是一个设备在网络上的身份证
一般证书格式都是 X509
一个证书会包含公钥,证书名称,颁发日期
生成证书同时会生成一个私钥
一个证书有一个私钥一个公钥
私钥由用户申请证书时,由用户进行保存
PKI(公钥加密系统)
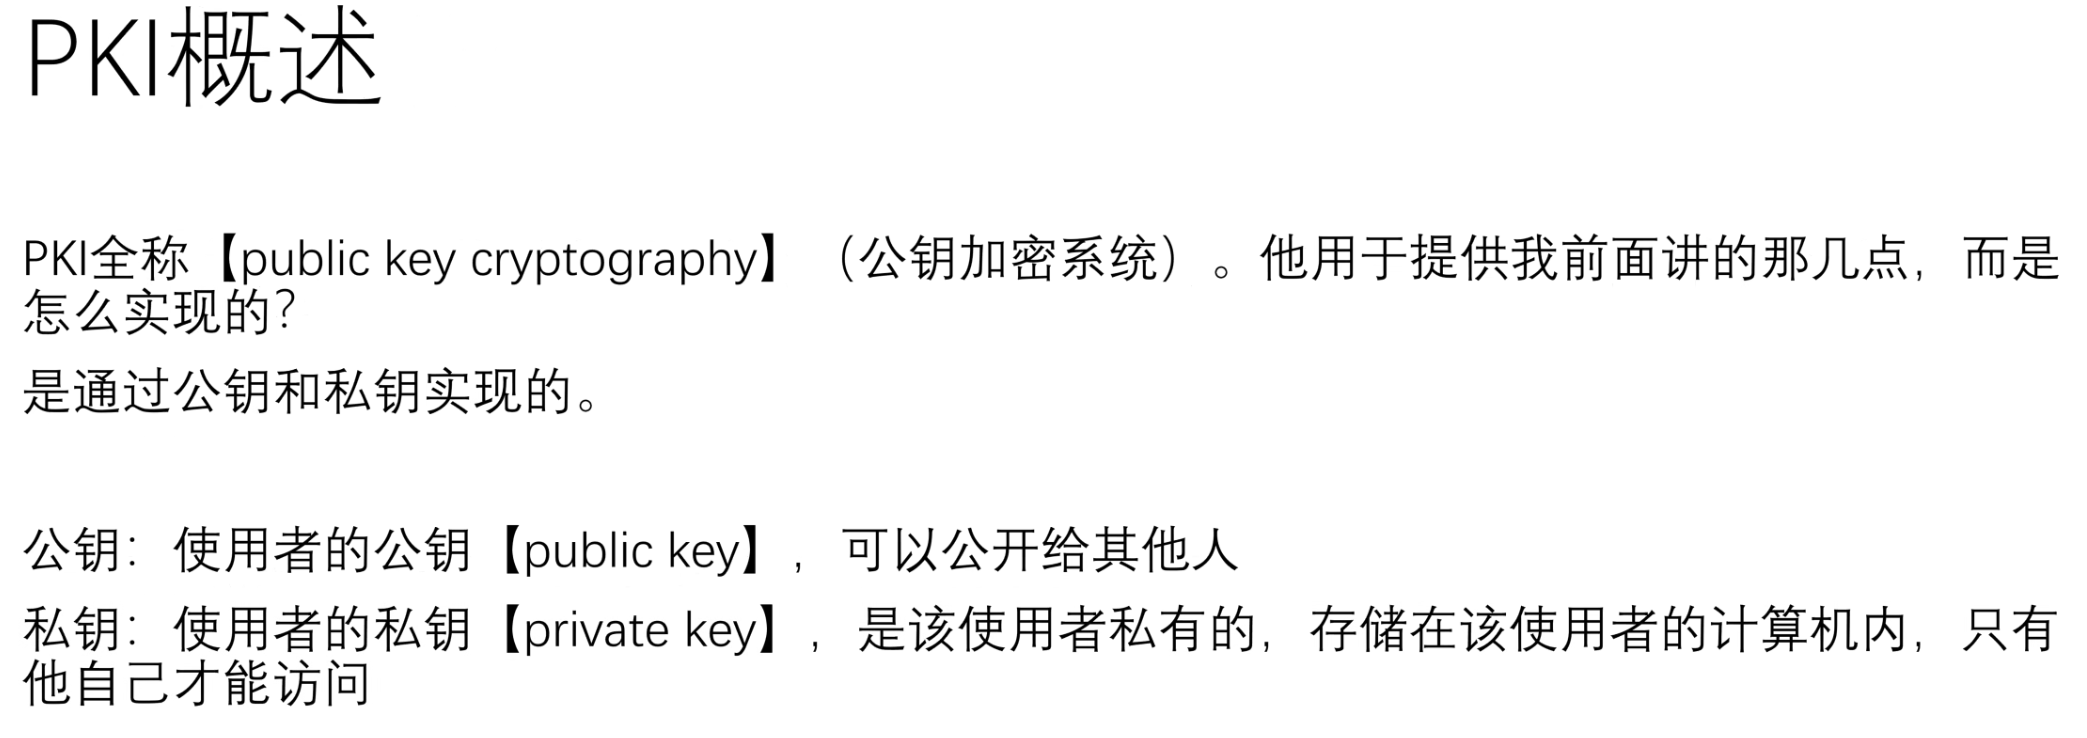
私钥不能在互联网上进行传输,除非加密后再进行传输
PKI三种保证安全的方式:
1、加密
2、认证(认证是否由本人发出)
3、确保数据是否有被篡改
由 user1 私钥签署的签名,只能够用 user1 的公钥去校验
能够确保该数据由user1本人发出
这个过程也叫做产生数字签名
私钥签署,公钥校验
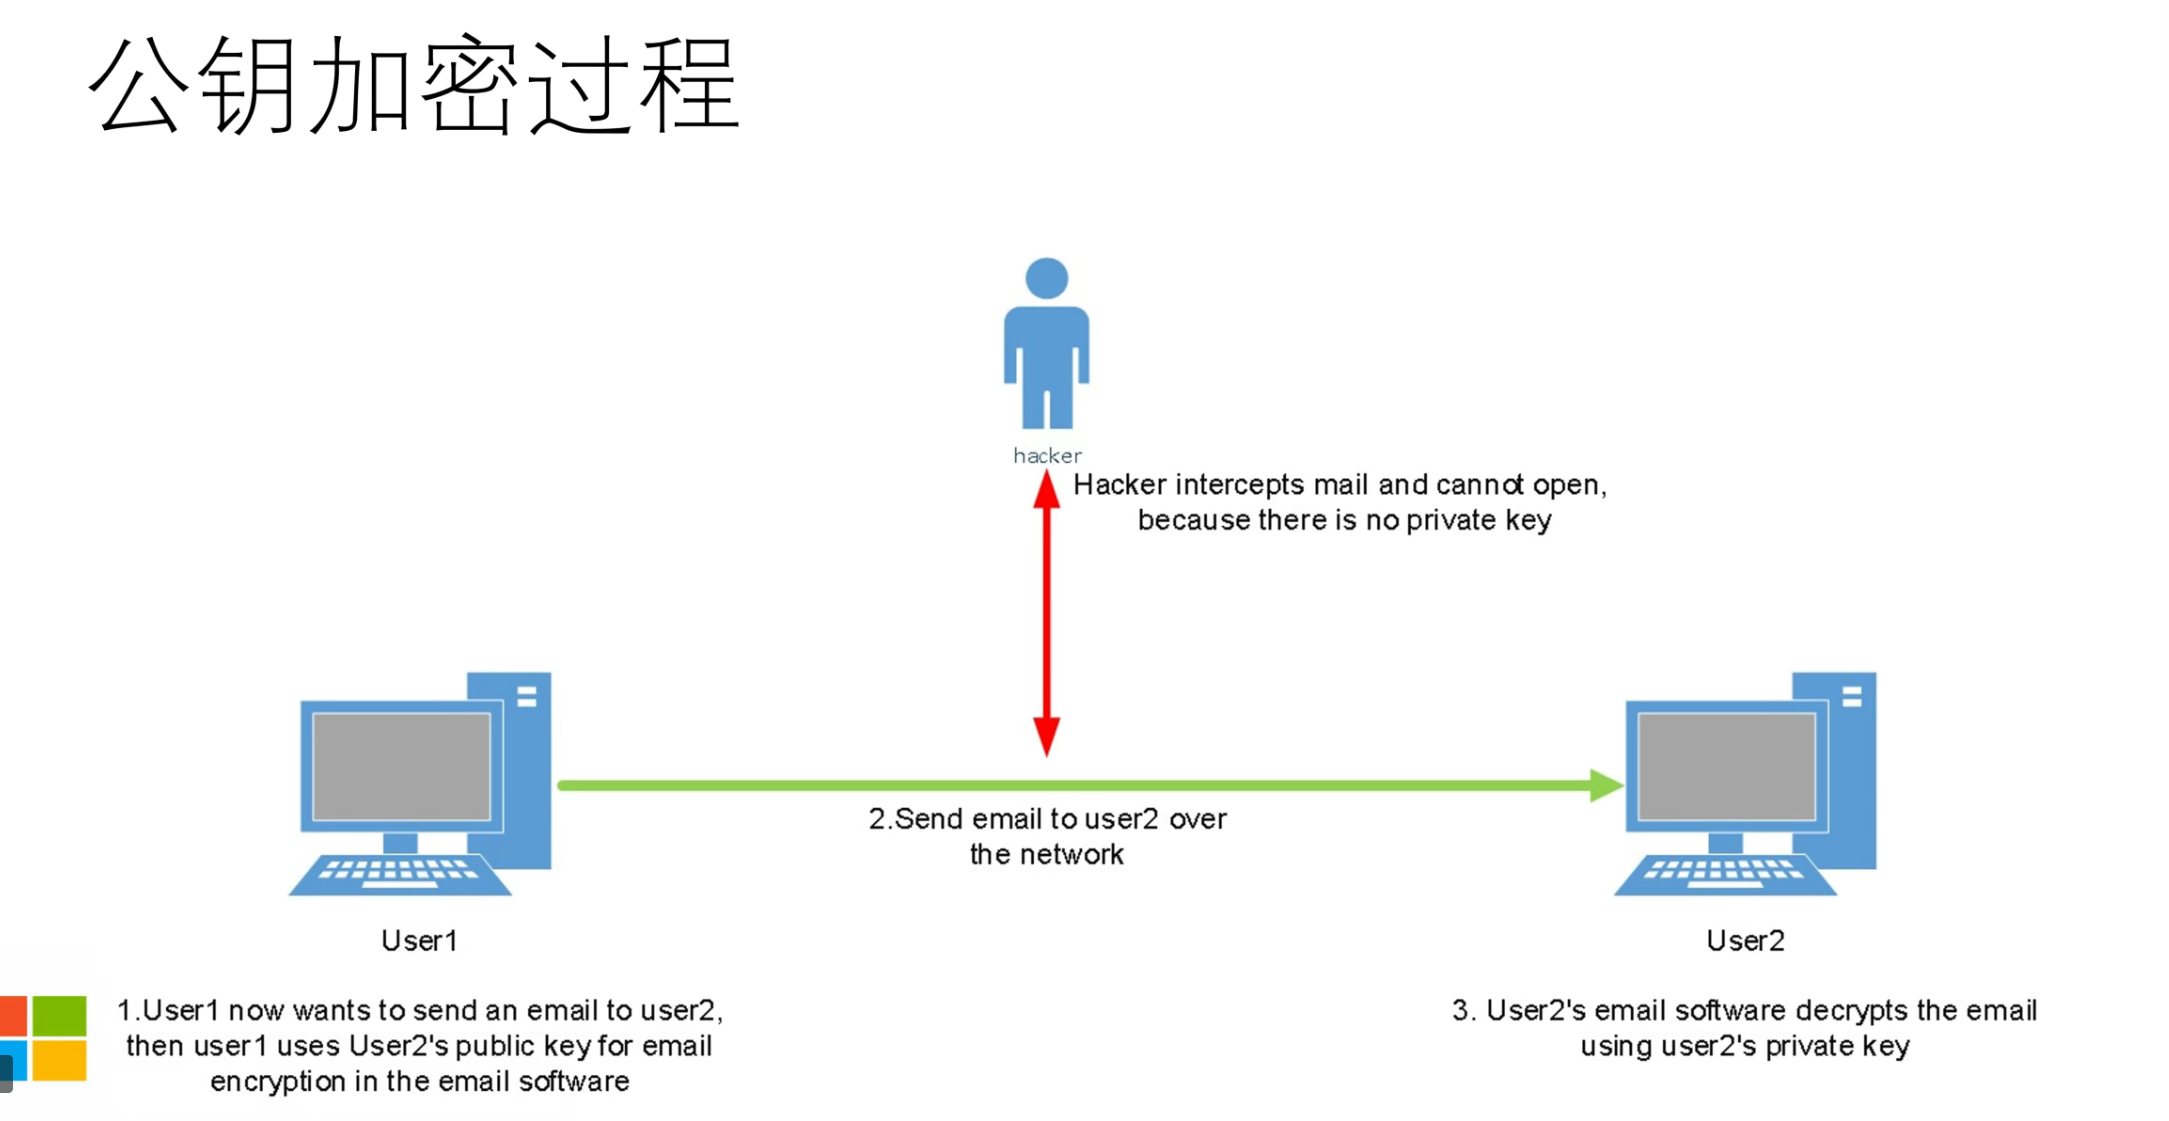
公钥加密,私钥解密(理解为锁和钥匙)
哈希运算:
哈希值是独一无二的,能够确保数据包没有受到篡改
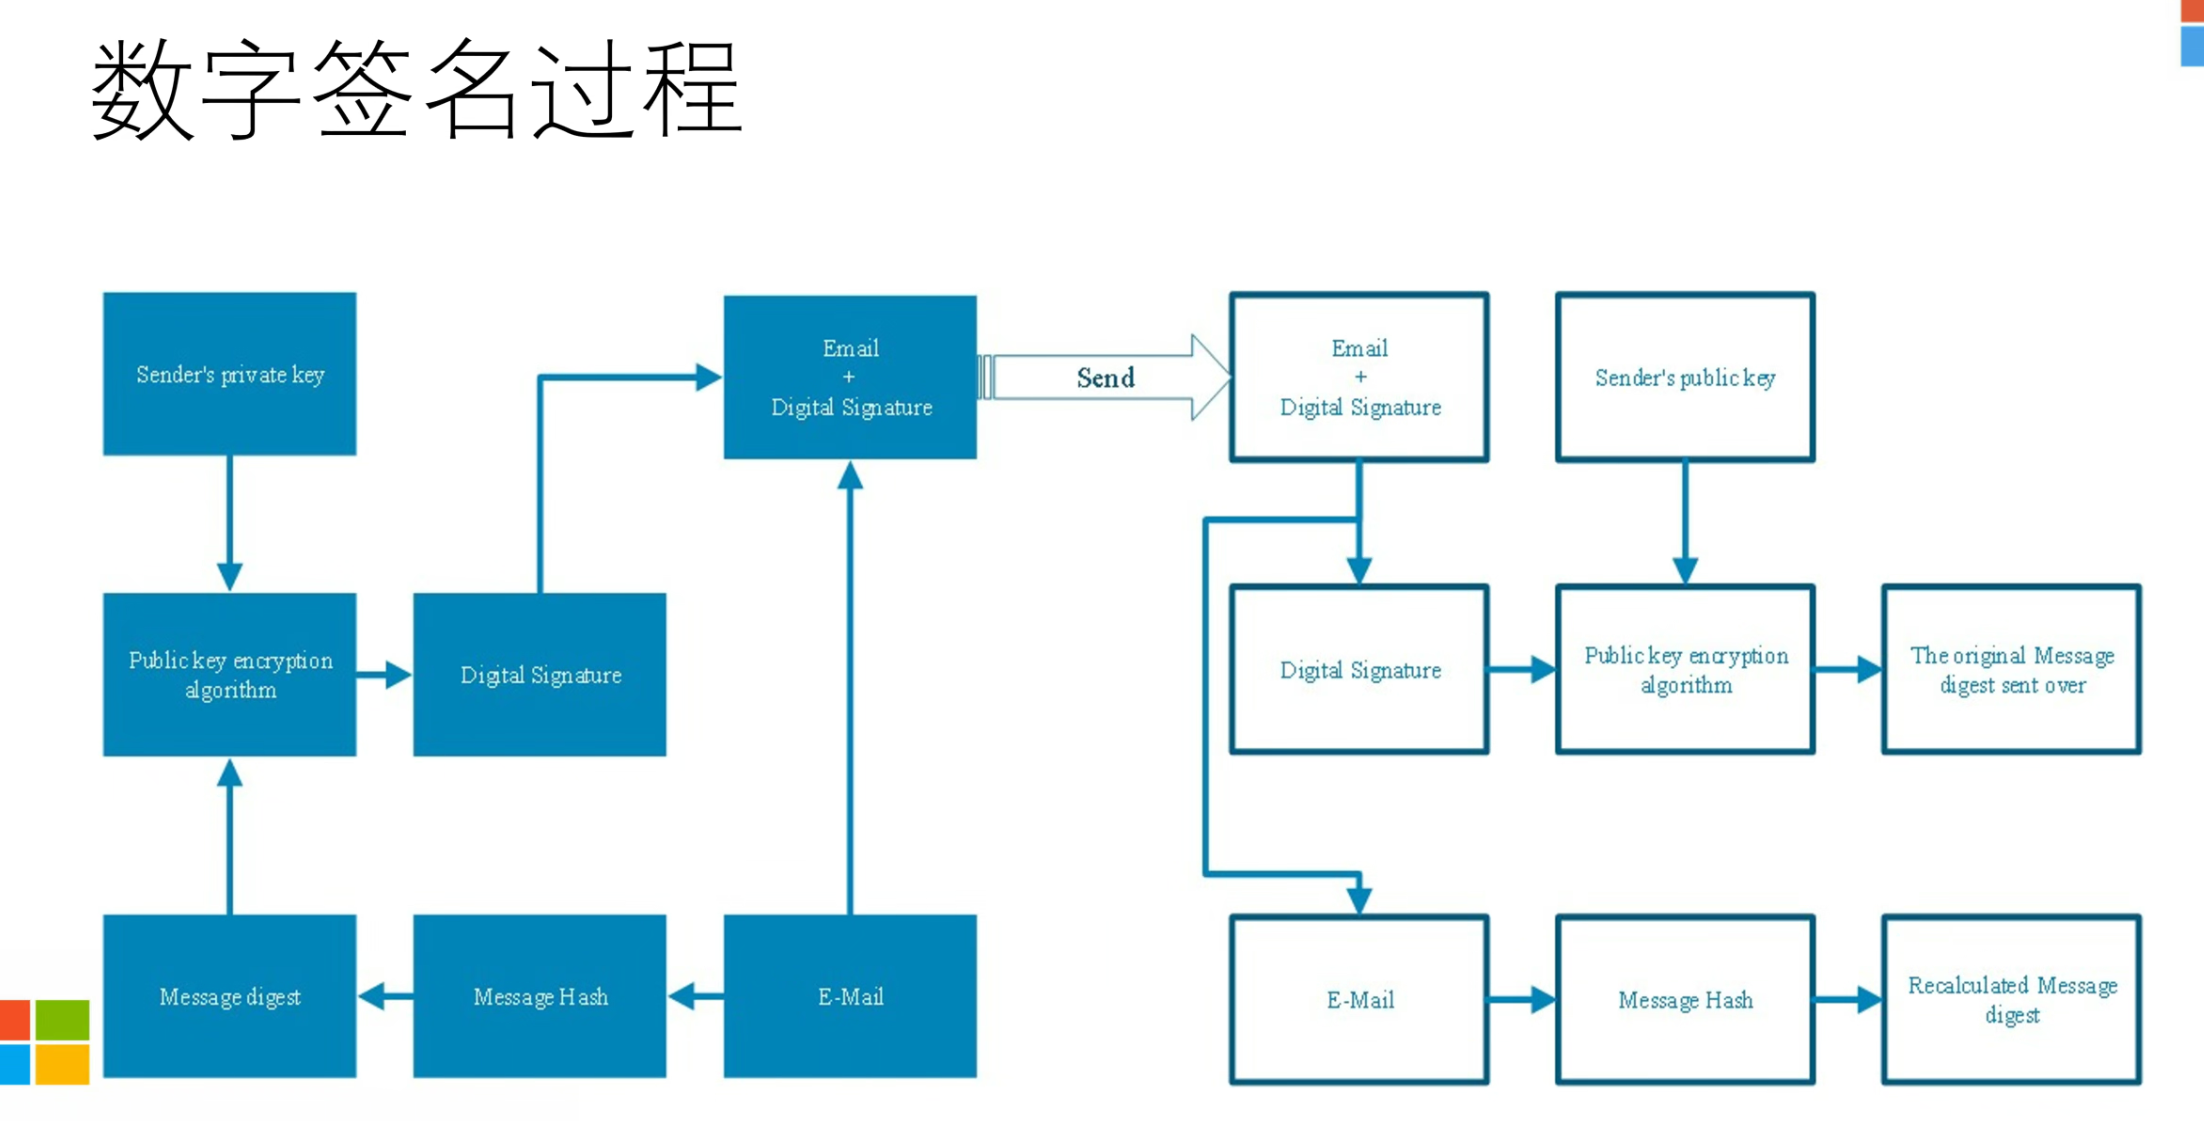
哈希值在这里被称为消息摘要
公钥加密 + DS + 邮件本体
得出一个值,哈希值,然后在这个值上做数字签名
https 其实就是利用 ssl来实现的
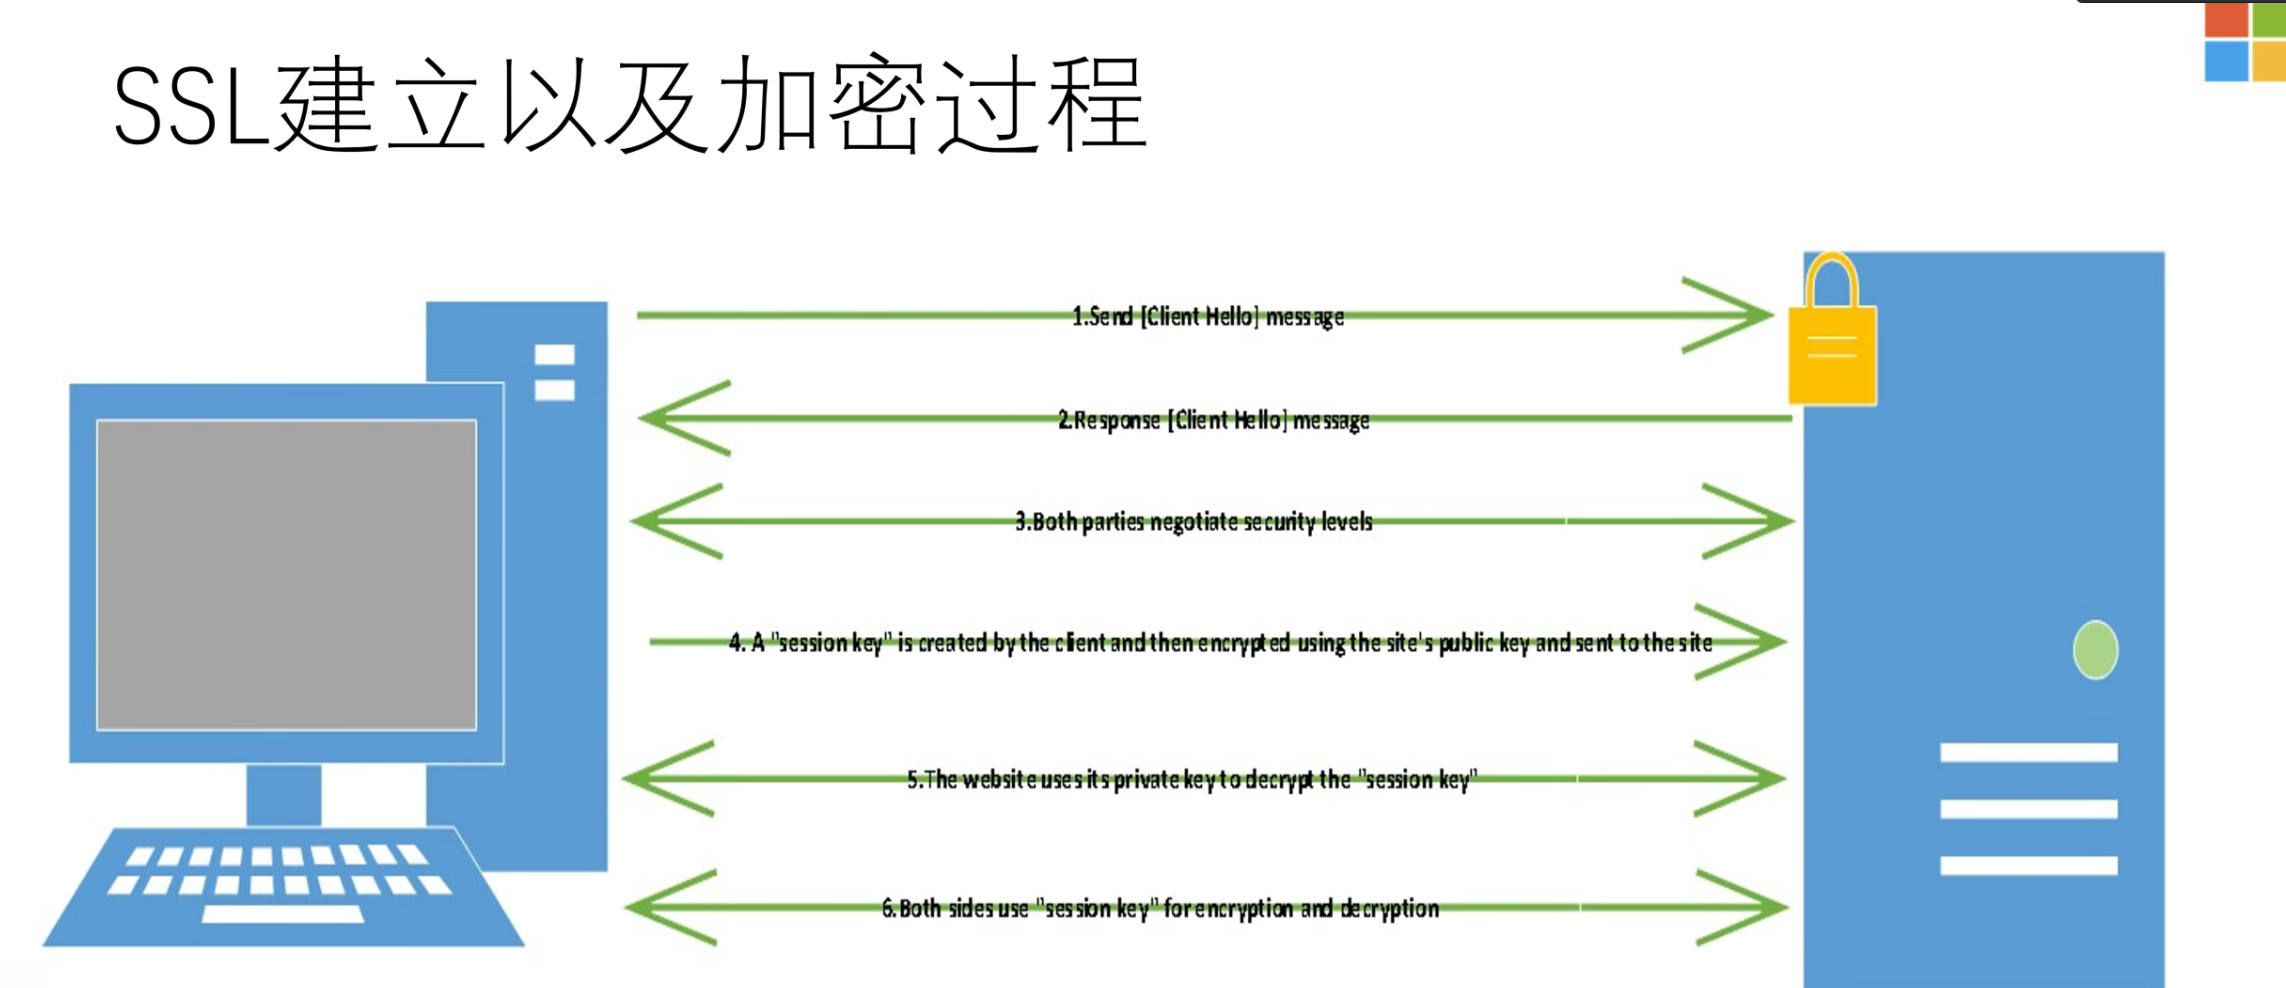
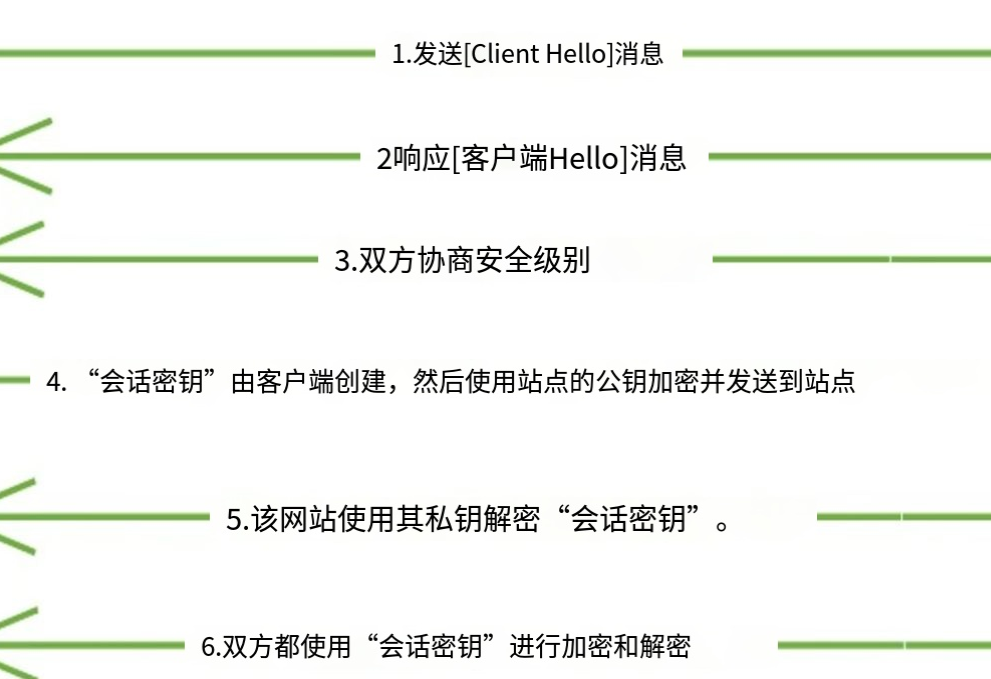
客户端生成密钥对,私钥留在本地,公钥发给CA,CA发给客户端证书内容
root CA (根CA)不应该进行使用,CA 越顶级越不应该被使用
根 CA 主要作用是给大区进行使用,为大区进行签署
企业根CA 与 独立根 CA的区别在于企业根CA有模板
企业开头的需要 AD域环境,独立根 CA 不需要 AD域环境
CA安装好后也会有公钥和私钥
自签名证书:自己颁发自己
证书是否信任等,都不影响加密,所有因素,都不影响公钥加密,只要有证书,就意味着进行了一次加密
要解决两个问题:颁发者,和颁发给
创建域证书:
通用名称是对外进行访问的名称
在组策略中配置,导入其它CA的证书,能够信任该CA
ls 命令
ls cert:\ //列出证书文件夹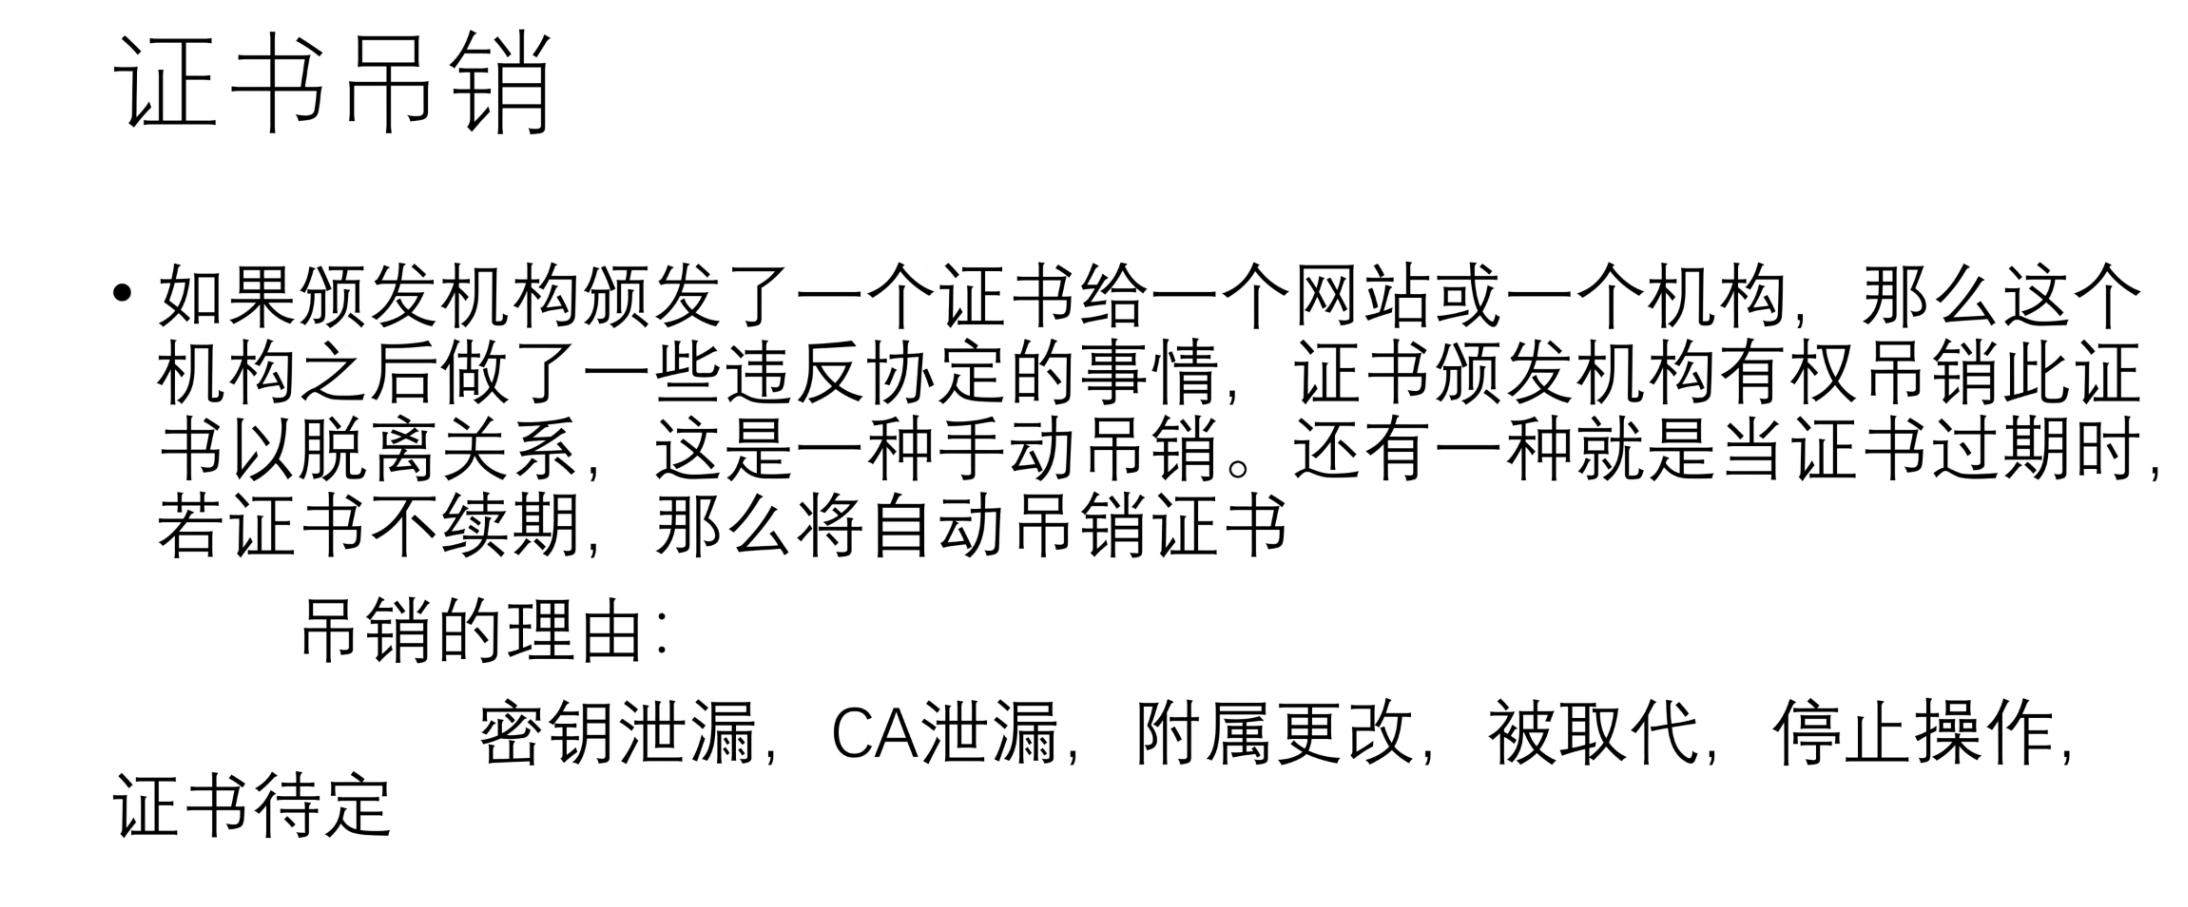
只有证书待定的情况下能够解除吊销,其它理由不能够接触吊销
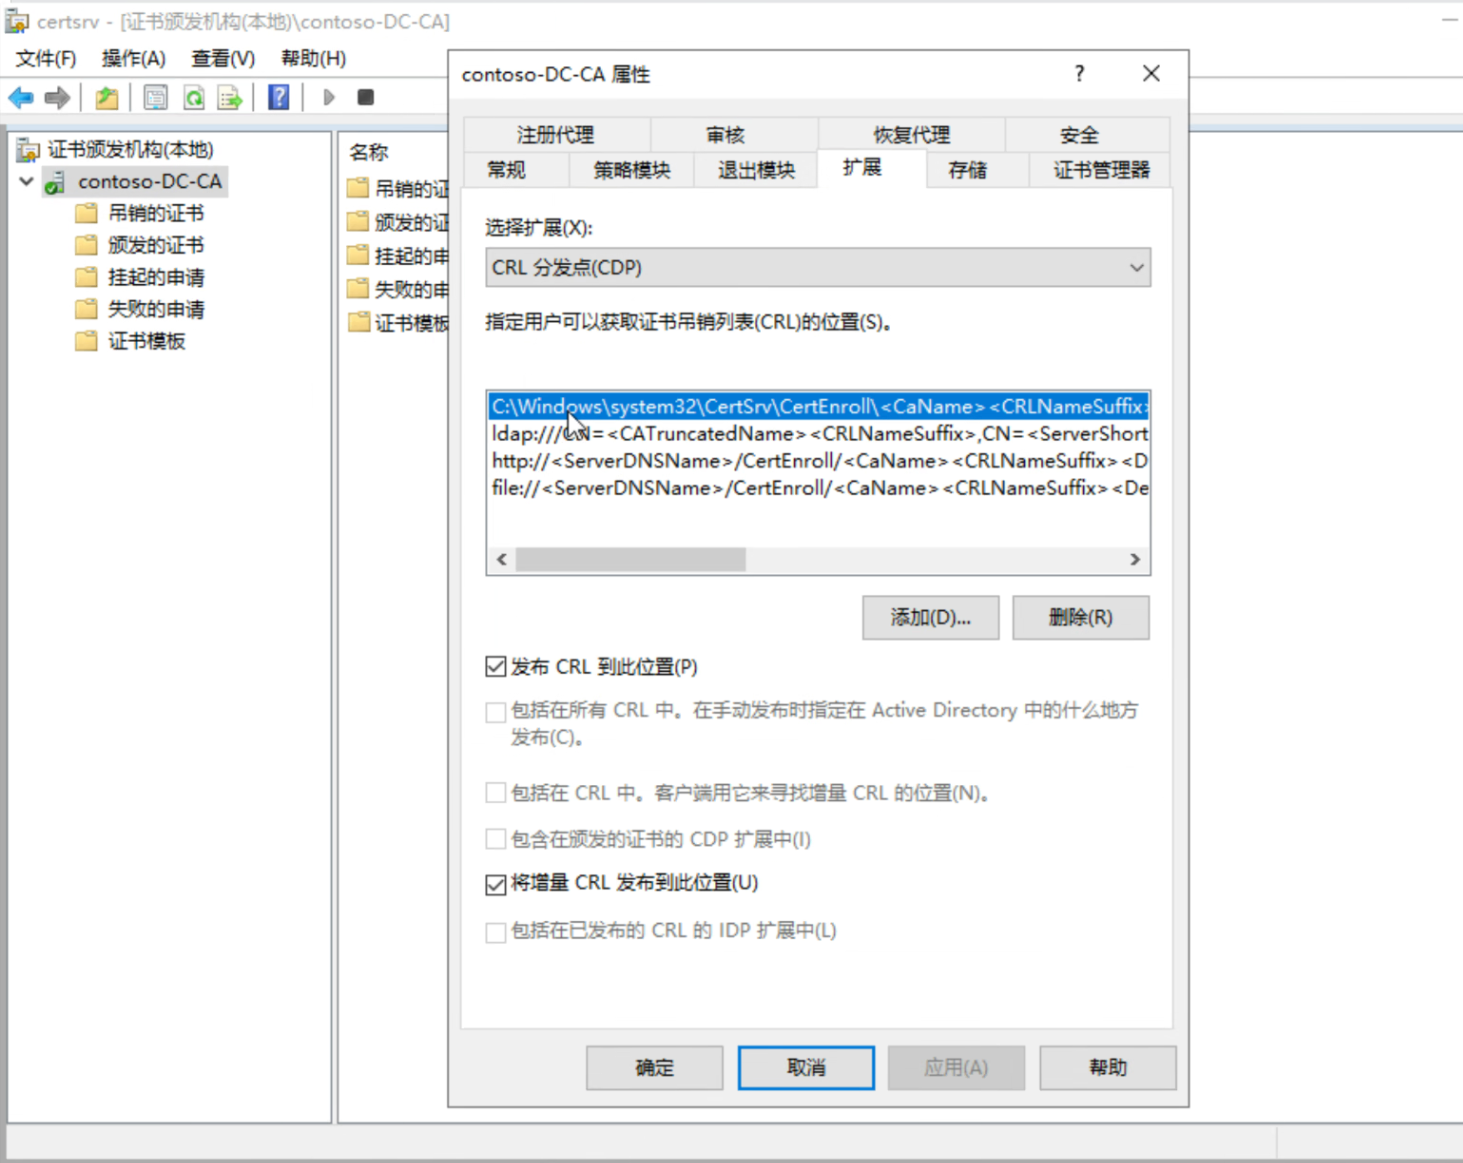
其它用户通过这些路径来访问到吊销列表
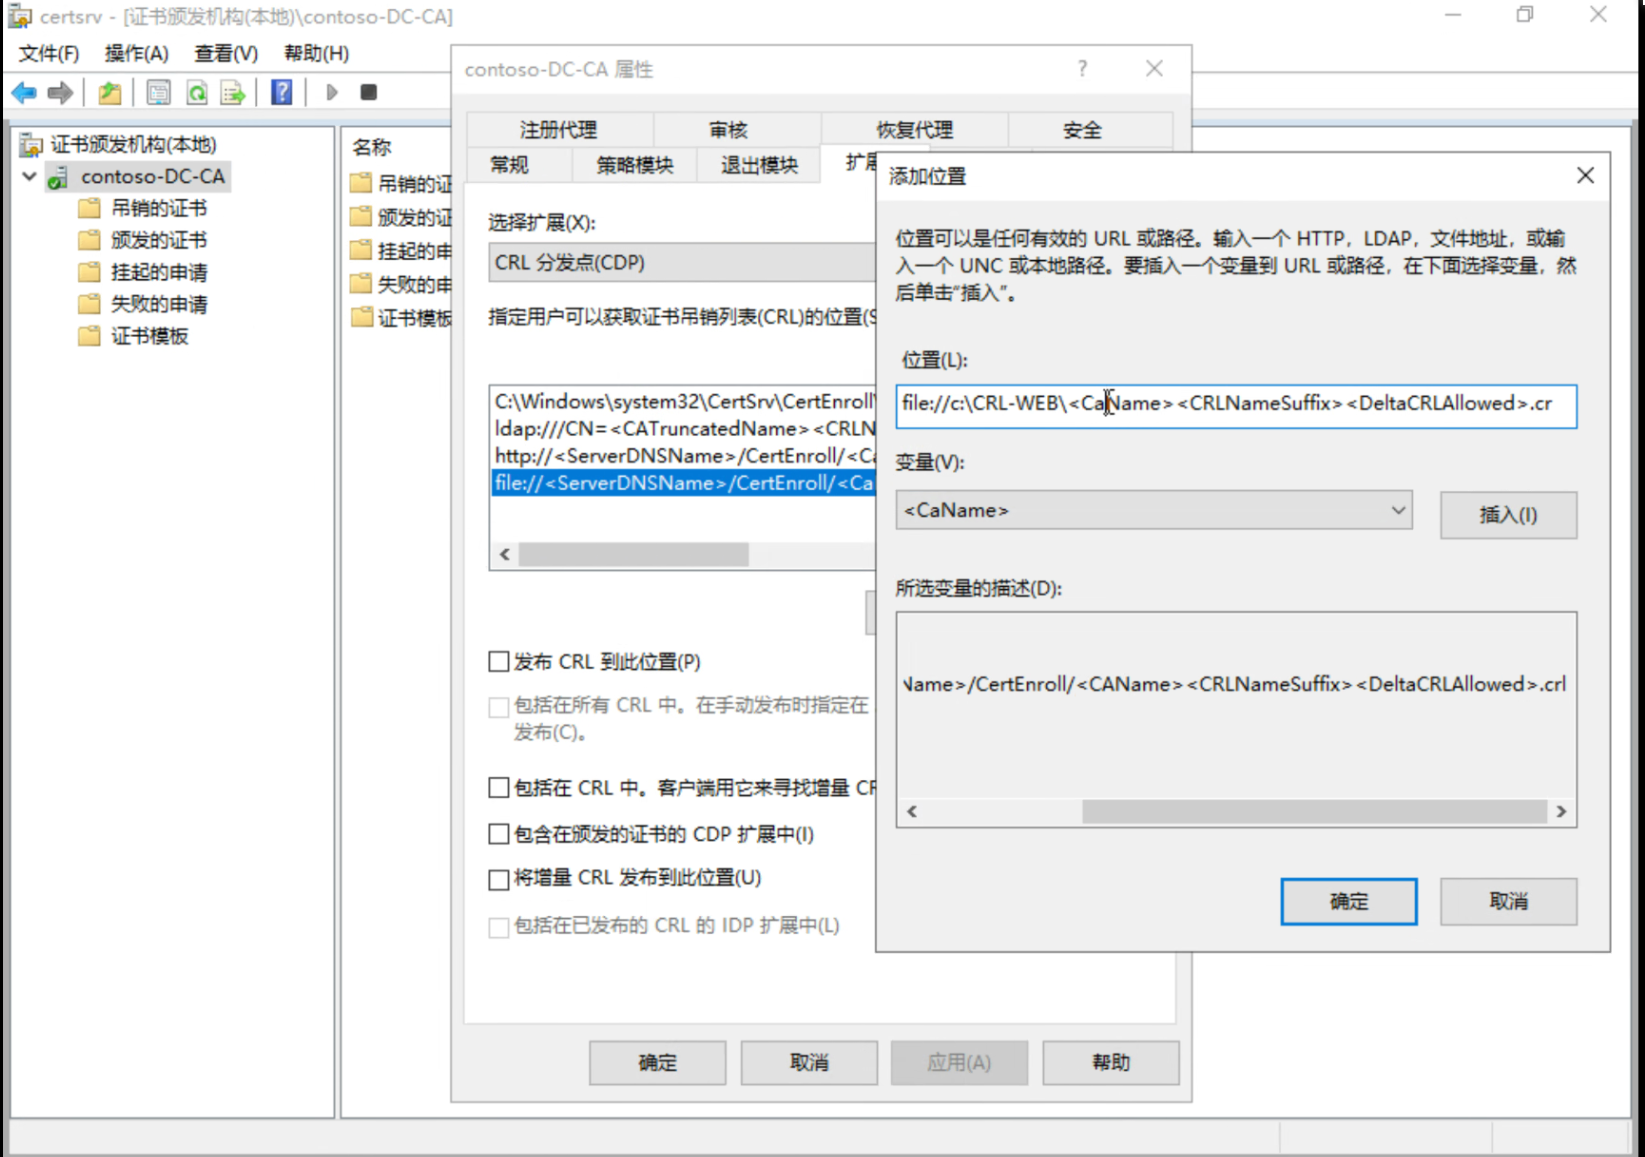
有一个bug:需要将CAName改为CaName
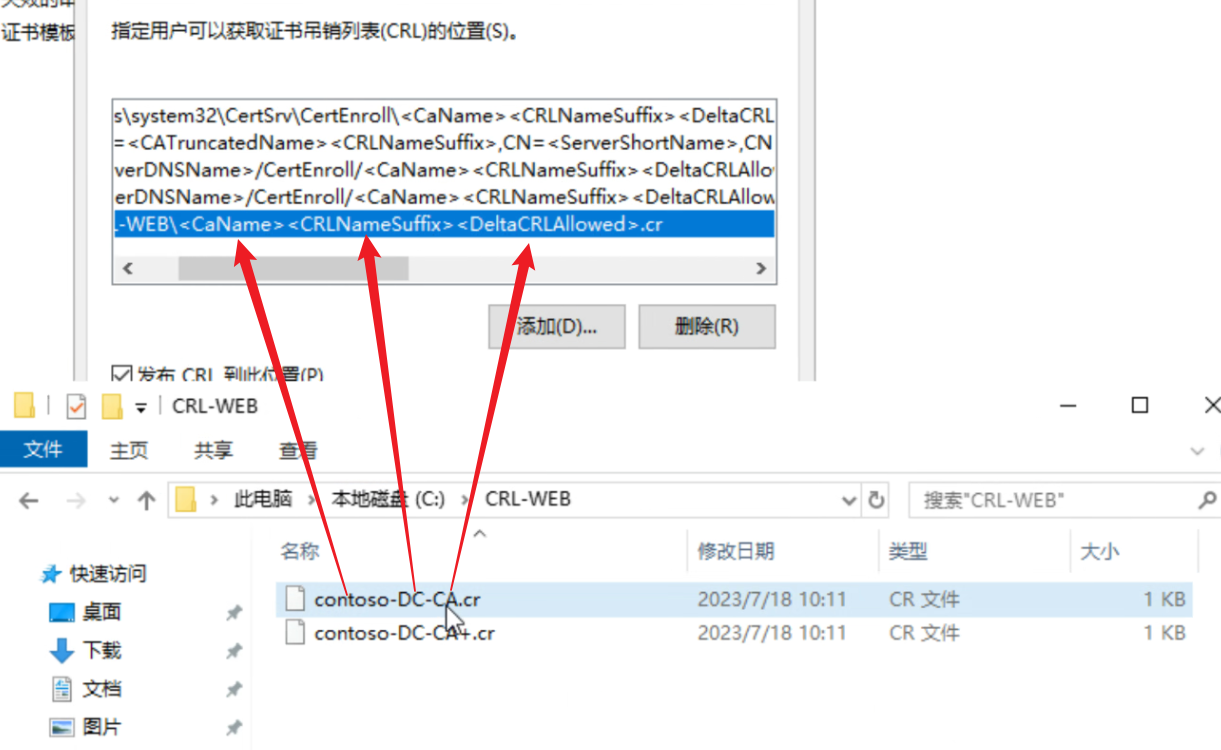
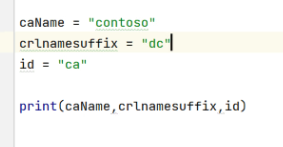
CaName 是一个变量名称,等同于contoso字符,CRLNameSuffix对应的是DC,DeltaCRL 对应的是CA
就相当于Python的变量,CaName等就等于变量,修改变量的内容,所展出来的内容也会发生变化
固定标头:file://
写共享文件:file://\ //直接加斜杠就可以
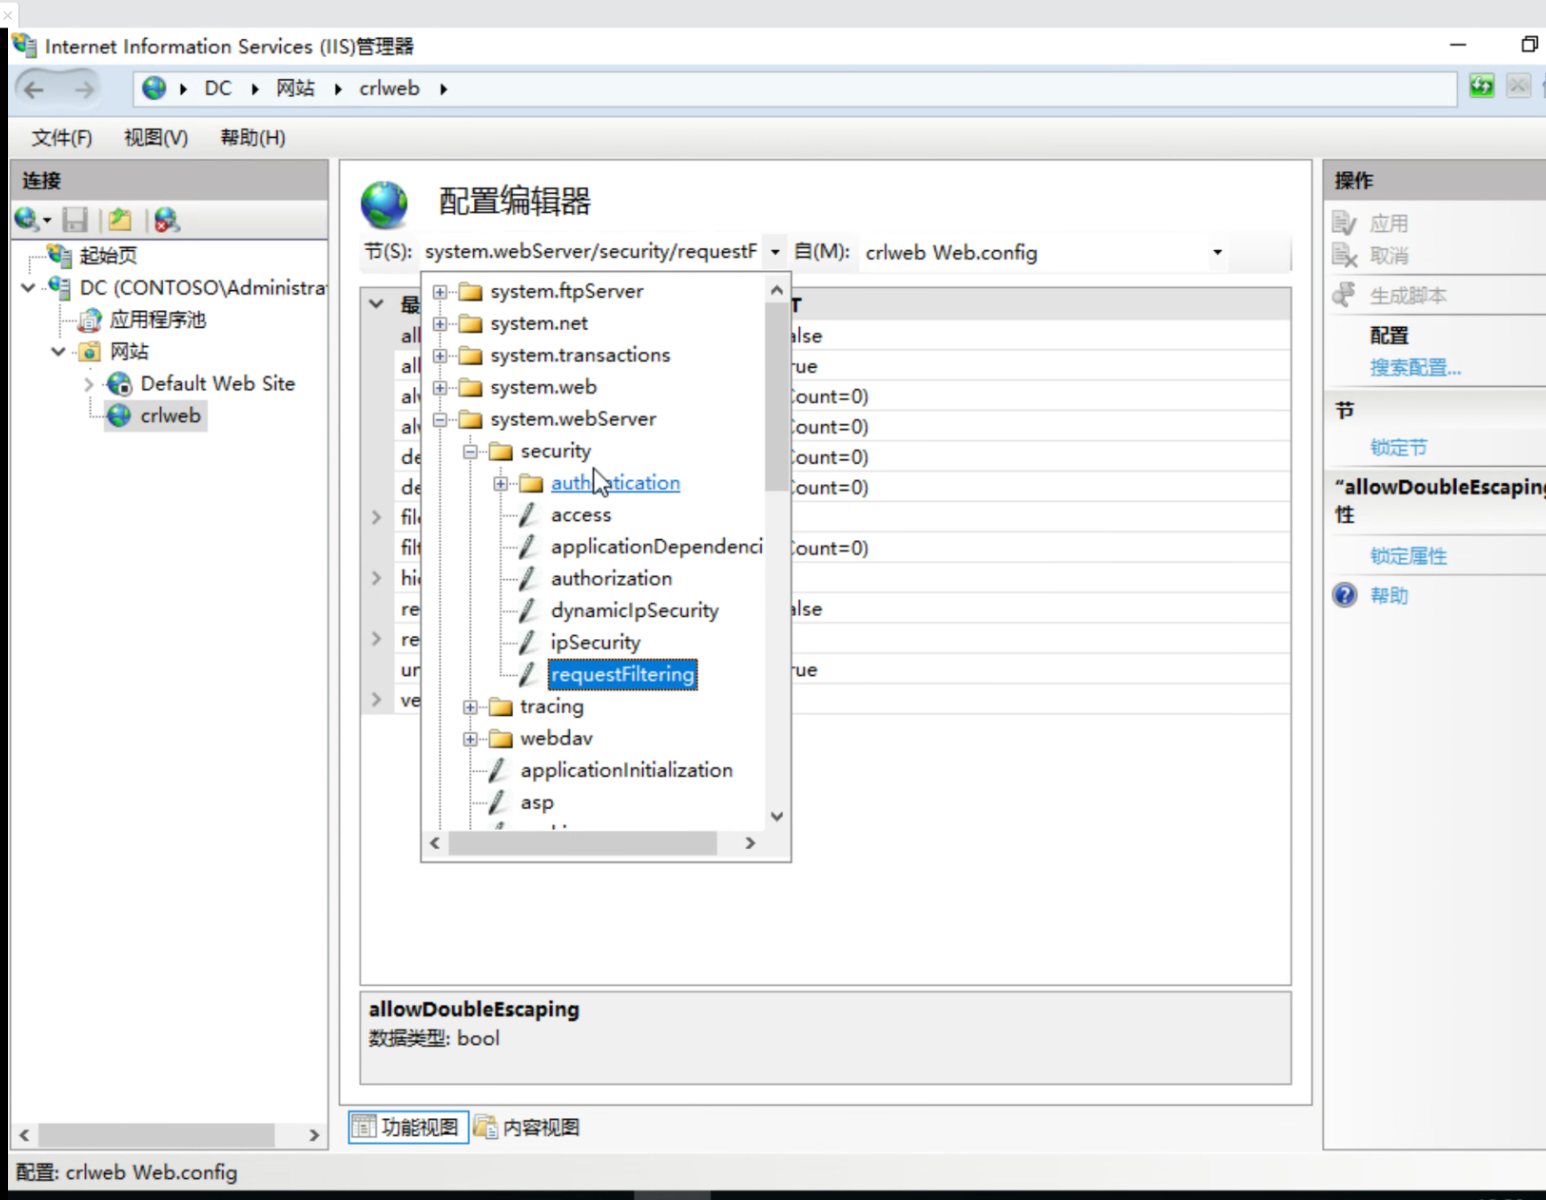

将这个改为True

计算机模板也能够用于web
通用名需要与访问的名字一样
certlm.msc
模板中需要将电子邮件地址去掉
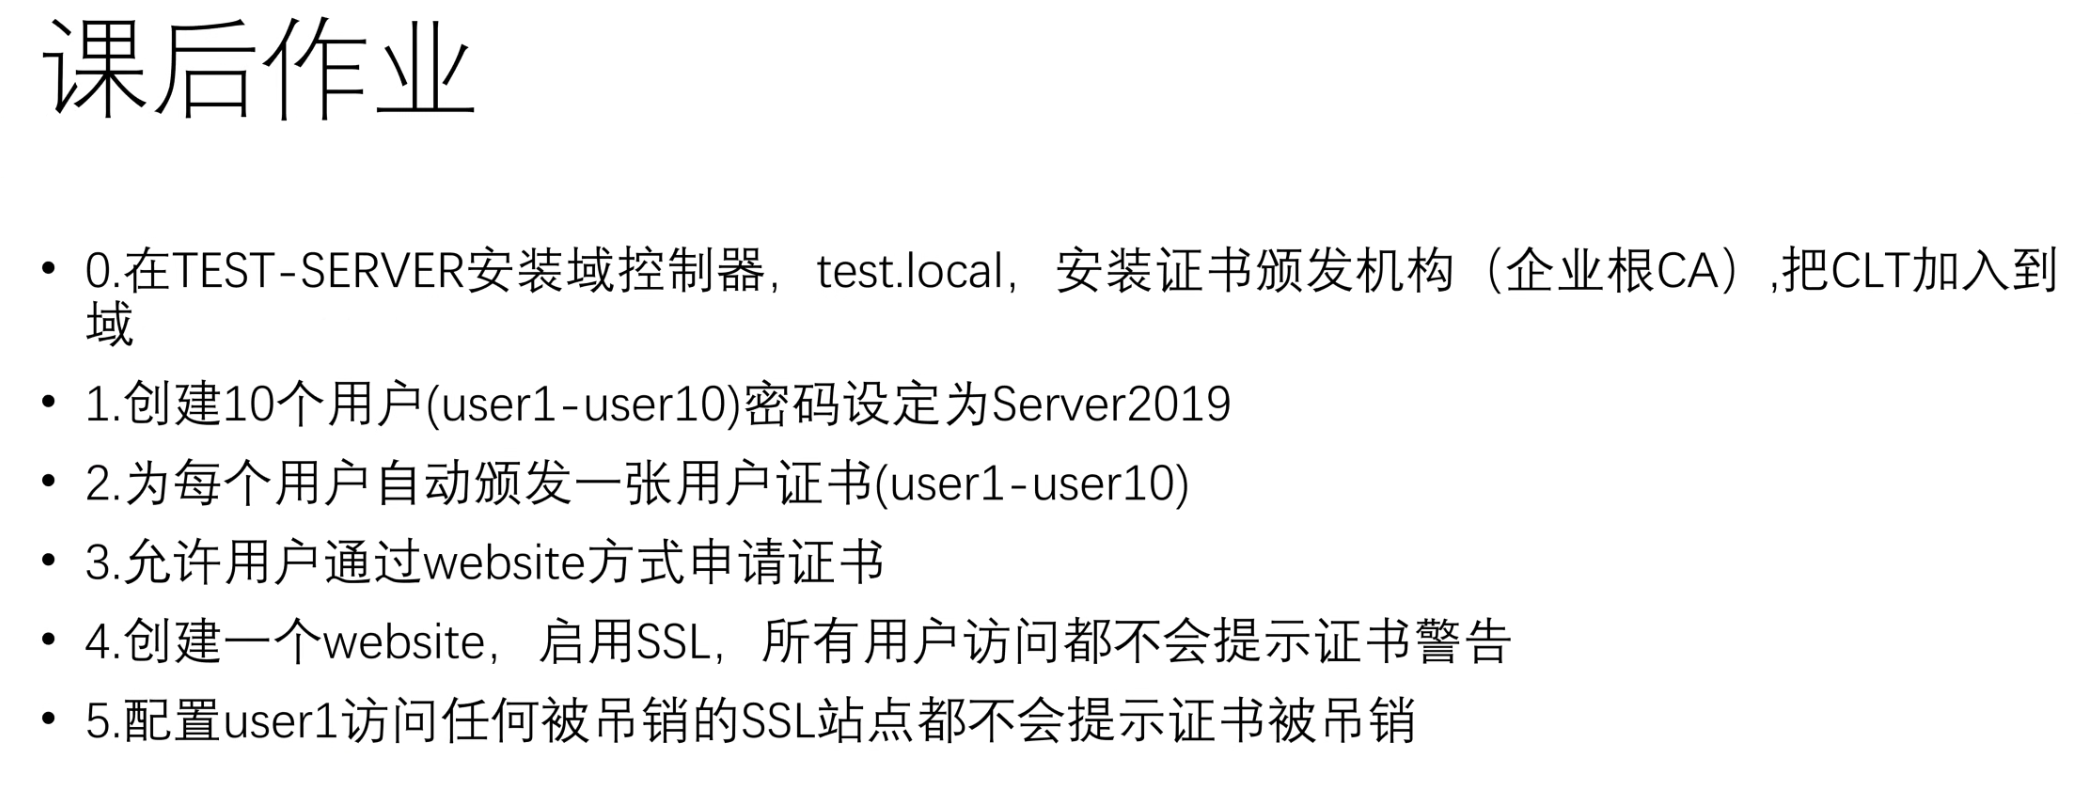
做自动颁发之前,有两个步骤:
1、确认用户是否能够进行申请证书
2、