ACL配置代码.note
·ACL 匹配私有网段:
! 匹配默认路由
access-list 10 permit 0.0.0.0 255.255.255.255

! 匹配A类私有地址
access-list 10 permit 10.0.0.0 0.255.255.255

! 匹配B类私有地址
access-list 10 permit 172.16.0.0 0.15.255.255

! 匹配C类私有地址
access-list 10 permit 192.168.0.0 0.0.255.255

! 匹配所有地址
access-list 10 permit any
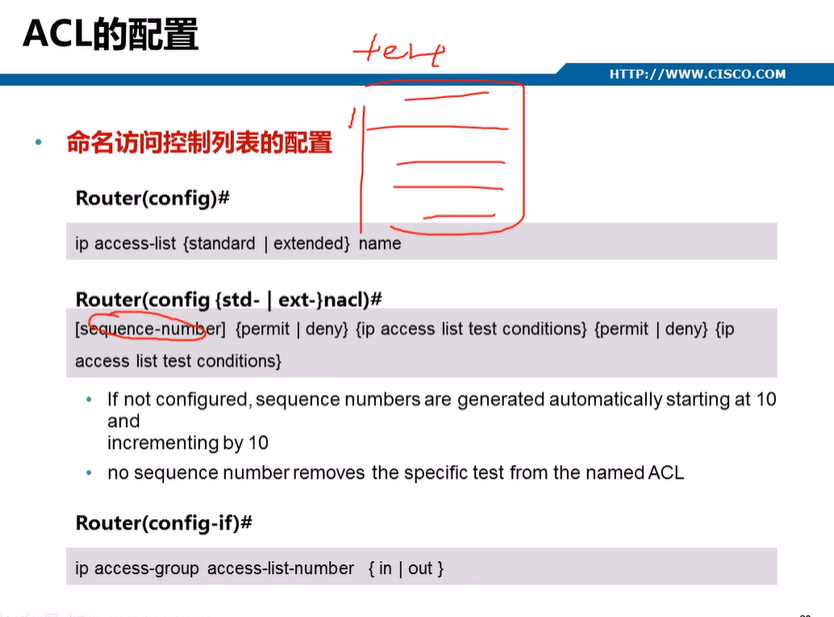
标准访问控制列表
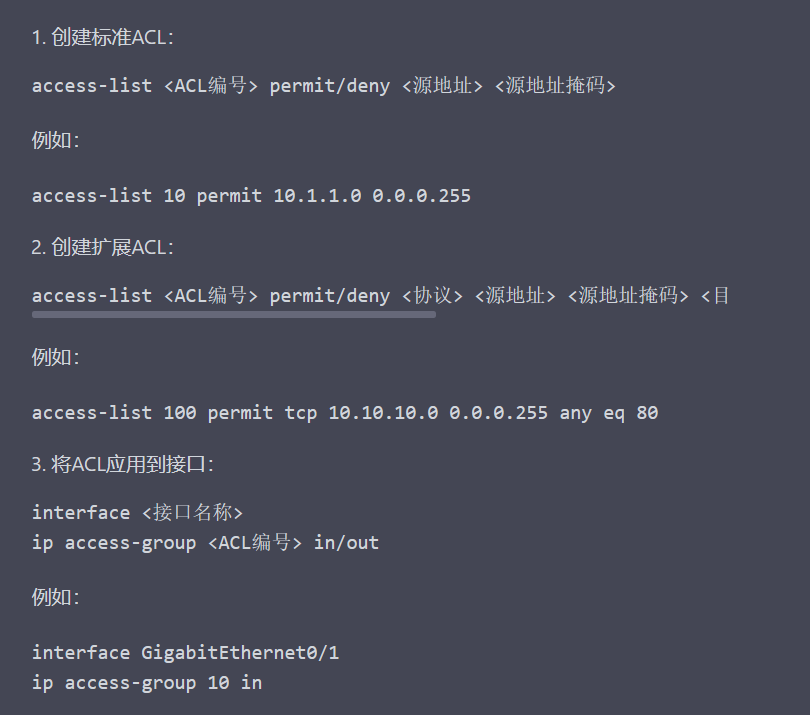
access-list 1 permit(允许)/deny(拒绝)192.168.1.0 0.0.0.255//(允许或拒绝该流量通过)
access-list 1 deny (源地址)  (通配符)
no access-list 1 //将会删除整个acl列表
ip access-group 1 in/out//将ACL应用于(入接口/出接口)
no ip access-group 1 //删除接口上的ACl访问表
access-list 1 deny/permit(拒绝/允许) any//(允许/拒绝)所有流量通过
扩展访问控制列表
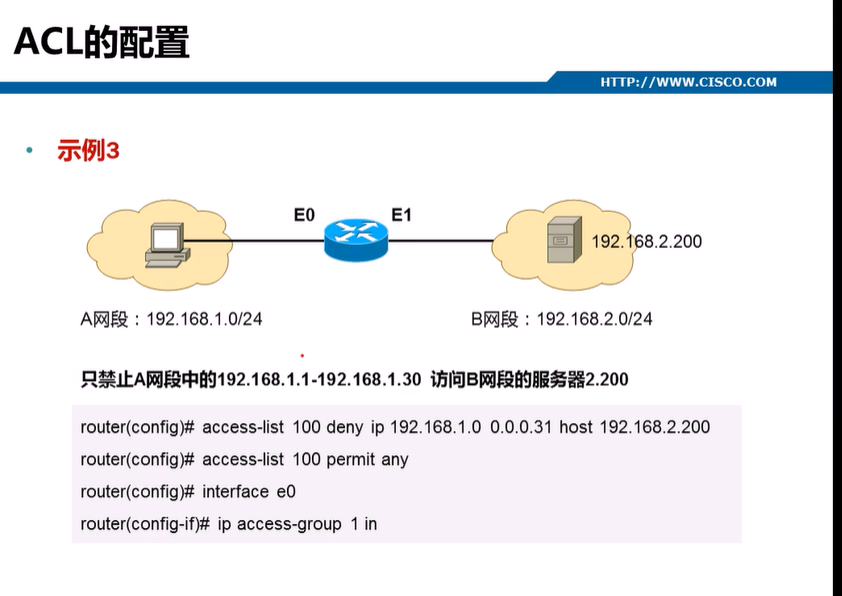
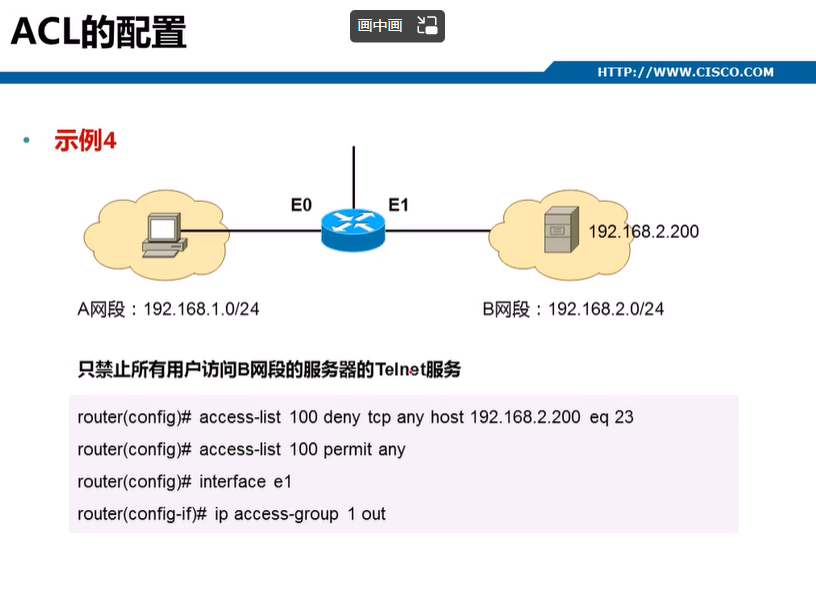
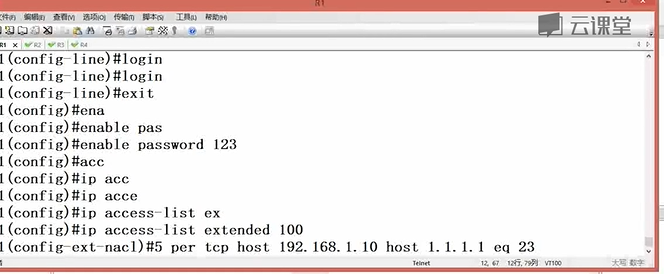
access-list 100 permit/deny ip(协议号) 源地址 通配符 host 目的地址 通配符access-list 100 deny icmp any host 1.1.1.1 echo假如只匹配一个地址,就可以不用打源地址,直接输入host
access-list 100 permit icmp host 192.168.1.1 host 1.1.1.1