ASAv防火墙 课堂笔记.note
一、防火墙理论:
1、防火墙模式:
ASA防火墙有两个模式:

1、路由模式:

三层,支持路由功能

2、透明模式:

二层,
2、防火墙安全等级:
# 防火墙有一条默认规则:来自高安全等级的流量,能够访问低安全等级的流量,反之拒绝

防火墙安全规则: 0 ~ 100
数值越大,安全性越高
接口设置为内网时(inside),自动将其安全级别设置为 100
接口设置为外网时(outside),自动将其安全级别设置为 0
DMZ的安全级别通常会划分到 inside 和 outside 之间

防火墙的规则基于安全区域:
· inside
· outside
· DMZ(隔离区)
iosv 版本比较老
csr1000v 版本更新,支持的功能更多
需要将防火墙接口划分进区域中
允许出站流量,允许从高安全级别的接口,到低安全级别的流量通过
禁止入站流量,禁止从低安全级别的接口,到高安全级别的流量通过
相同安全级别的接口之间相互隔离,禁止通信
same-security-trafficc permit ? 第一次打开防火墙时需要设置一个特权模式密码
in g0/0
nameif outside    //设置接口名称
nameif dmz
nameif inside
security-level 50    //手动设置安全等级
show ip add    //查看ip地址配置
show run policy-map //查看规则名称
class insp //复制规则名称
inspect icmp //添加规则
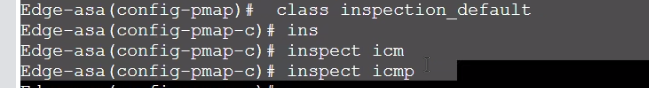
打破规则需要通过 ACL进行放行流量
创建对象:

object network [自定义对象名称]

设置网段
一个对象只能够匹配一个网段 或 单个主机地址
nat ?

应用 ACL

ACL 的规则存在,会比防火墙的默认规则优先级要高
· 防火墙相同安全接口等级之间,默认拒绝访问:
same-security-traffic permit inter-interface //允许相同安全等级的接口访问