用户和组作业-5.11.note
(1) 什么命令(选项)能够用来创建一个用户JSmith,并且描述为“JrAdmin”?
Useradd -mc “JrAdmin” JSmith -s /bin/bash
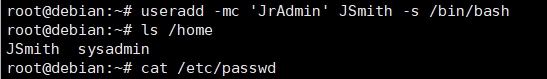
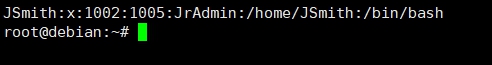
Cat /etc/passwd
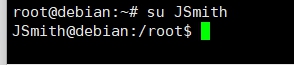
Su JSmith
(2) /etc/shadow每个字段的意义?
共有九个字段:
字段1、登陆名
字段2、经 md5 加密的用户密码(前面有“*”或“!”,则账号被锁定无法使用)
字段3、密码上一次被更改的日期(格式:1970年1月1日后的日期)
字段4、密码不可更改的天数(密码最短使用时间,密码多少天后必须被更改)
字段5、密码过期时间(密码最长时间,密码过多少天后必须被更改)
字段6、密码过期前警告时间
字段7、密码过期几天后账号失效(此时间段内要求用户修改密码)
字段8、账号失效日期
字段9、保留,目前未定义
(3)哪个命令可以创建组sales? 怎样把用户JSmith添加到这个组?
创建组:
groupadd sales
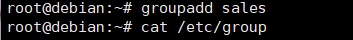
cat /etc/group
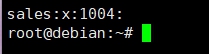
将用户添加到组:
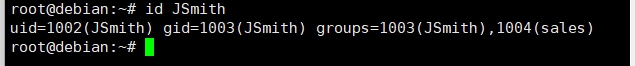
usermod -aG sales JSmith

cat /etc/group
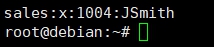
id JSmith
(4)有什么方法可以提升普通用户的权限来运行系统命令?
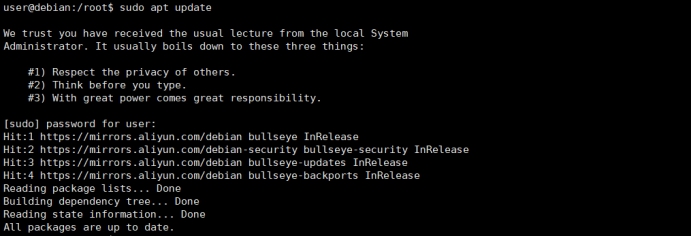
Vim /etc/sudoers

按G 到最后一行,小写 o 进入插入模式,输入:
User ALL=(ALL:ALL) ALL

保存退出,切换账号至 user 输入:sudo apt update,然后输入root账户密码:
2.用户和组的管理
(1)创建如用户和组,要求如下:
用户名:user01;密码:password;家目录:/home/user01;Shell:BASH;描述:“Normal User”; UID:600;GID:800;user01是sales组的成员。
groupadd -g 800 zu
useradd -mp password -s /bin/bash -c 'Normal User' -u 600 -g 800 -G sales user01
cat /etc/group
cat /etc/passwd
(2)创建一个新的用户,要求如下:
用户名: user02;密码: secret; 家目录: /var/user02; Shell: BASH;描述:
"Auditor”;UID:601; GID: 800;user02是sales组的成员。
useradd -p secret -md /var/user02 -s /bin/bash -c 'Auditor' -u 601 -g 800 -G sales user02
cat /etc/passwd
(3)创建一个新的用户,要求如下:
用户名: user03;密码: supercool; 家目录: none; Shell: none; 描述:“FakeAccount”;UID:602;GID:801;user03是engineering组的成员
groupadd -g 801 engineering
useradd -p supercool -M -s /usr/sbin/nologin -c 'FakeAccount' -u 602 -g 801 -G engineering user03
cat /etc/passwd
cat /etc/group
(二 ) 综合项目
1.自定义 Profile:
(1)创建一个文件hr_notice.txt,内容如下:
Human Resource Notice
All employees are subject to random drug tests.
Sinccrely,,
HR
Vim hr_notice.txt
(1)设置当系统创建新的用户时,hr_notice.xt文件会被复制到其目
cp ./hr_notice.txt /etc/skel
创建用户:
useradd -m user11
2.完成如下操作
(1)修改用户user01的用户名为user001,登录的Shell为csh,
usermod -l user001 user01 -s /bin/csh
cat /etc/passwd
(2)修改user001的密码有效期为 30天,提前3天警告,密码期后2天账号失效,并设置账号永久失效日期为下月的28号.
chage -M 30 -W 3 -E 28/6/2023 -I 2 user001
(3)将用户user02加入组developers,并使其成为组的管理员
groupadd developers
gpasswd -A user02 developers
(4)切换到用户user03,使其临时切换主组为 developers。
vim /etc/passwd //将user03 的shell 更改为 /bin/bash
先将用户加入该组,再切换主组:
usermod -G developers user03
Reboot重启查看主组是否还原:
重启后临时切换的主组恢复
(5)使用3种以上的方法限制user004登录,测试比较他们的区别
adduser user04 //创建user04
方法一:更改 shell
将 /etc/passwd 中 user04的shell 更改为: /bin/false
测试是否能够登陆:
使用这种方法,用户无法登陆系统,但是仍然能够通过SSH远程连接
方法二: 限制会话数
设置用户同时登陆的会话数为 0 ,以限制用户登陆:
vim /etc/security/limits.conf
输入 gg ,按大写 O 进入插入模式,输入:
user04 hard maxlogins 0
测试能否登陆:
使用该方法能够限制用户在本地登陆,但是用户仍然能够通过SSH远程登陆
方法三:锁定账户
usermod -L user04
使用该方法,锁定user04的账户密码,使其密码失效
方法四: 编辑用户登陆时读取的 .bashrc文件
vim /home/user04/.bashrc
G ,小写 o 进入插入模式,输入:
echo “限制访问”
exit
尝试登陆:
使用该方式,就算使用SSH也只能连接一瞬间
(三) 技能拓展
根据添加用户时系统实现过程的解析,不使用useradd、passwdgroupadd命令,仅使用VIM、cp、touch、grub-crypt(生成加密码)chown、chmod等命令创建一个用户,测试其正常登录
1、vim /etc/passwd
输入 G,按 小写 o 进入插入模式,输入:
User111:x:603:800::/home/user111:/bin/bash
2、apt install grub //安装 grub,通过哈希加密密码
grub-md5-crypt
Skills39
Skills39
将 哈希 后的值复制
3、vim /etc/shadow
输入 G ,按 小写 o 进入 插入模式,输入:(在第二个字段 粘贴 刚刚复制的哈希值)
user111:$1$VQCaW$EY0DJ/V45K/ayTx4NwBWy.:1994488:0:9999:7:::
复制一个用户的家目录,并赋予用户权限:
4、cp -r /home/user04 /home/user111 //复制出user111 用户的家目录
5、将 /home/user111 目录的所有者设置为 user111
chown user111 /home/user111
6、给 /home/user111 的所有者赋予读写权限,清空其他人的权限
chmod -R u=rwxs,go= /home/user111
7、reboot重启,输入 user111账户密码 尝试登陆:
登陆成功
测试家目录是否正常: