Cisco-CA证书颁发机构基础配置.note
一、创建 根证书颁发机构:
1、开启 http 服务
ip http server //开启 http 服务(客户端使用scep申请证书,scep使用http进行连接)只有服务端需要开启 http 服务
2、生成私钥:
crypto key generate rsa modulus 4096 label ROOTCA exportable(1)参数解释:
modulus    //指定密钥加密长度,长度越长越难破解
label    //为私钥设置一个名称
exortable    //使私钥能够导出
3、配置 根证书颁发机构:
(1)创建证书颁发机构:
crypto pki server ROOTCA    //启用 CA根证书颁发机构服务,自定义CA机构名称:“ROOTCA”
 issuer-name CN=wsc2023.gd, OU=123, O=GZITTC    //定义公用名、组织等参数
(2)开启 证书自动颁发:
grant auto    //开启自动颁发证书
no grant auto    //关闭自动颁发证书,改为默认的手动颁发
(3)设置密钥算法为 哈希256:
hash sha256(4)设置 CA证书颁发机构 根证书的 使用时间(存在时间):
lifetime ca-certificate 3650 //设置 CA根证书的存在时间为 10年(5)设置 CA证书颁发机构,颁发出的证书 的可用时间:
lifetime certificate 1095 //设置 颁发的证书 存在的时间为 3年4、(可选)手动关联 私钥:
(如果私钥名称和证书颁发机构名称相同,就可以不进行此操作)
如果私钥名称和根证书颁发机构相同,就能够自动关联
如果私钥名称和根证书颁发机构不相同,就需要手动关联
·手动关联私钥:
先建立一个信任点(信任点要与CA证书颁发机构的名称相同)
crypto pki trustpoint ROOTCA    //建立信任点,名为 ROOTCA
 resakeypair ROOTCA    //手动关联私钥
5、启动证书颁发机构:
crypto pki server ROOTCA    //编辑指定证书颁发机构
 no shutdown
# 这时需要自定义一个密码,用于颁发证书:SKills39
6、(可选)这时如果想要对证书颁发机构进行修改,则需要先关闭证书颁发机构:
crypto pki server ROOTCA    //编辑指定证书颁发机构
 shutdown    //关闭证书颁发机构
 ......(对其造成修改)
 no shutdown    //重新开启 证书颁发机构
二、申请证书(ASA防火墙)在客户端上:
(1)申请一个私钥:
crypto key generate rsa label sslvpn modulus 4096(2)申请证书:
crypto ca trustpoint CA    //创建一个信任点
 enrollment protocol scep http://8.8.8.8    //设置证书申请地址
 keypair sslvpn    //关联私钥
 revocation-check none    //关闭吊销列表的检查
 subject-name CN=webvpn.wsc2023.gd    //设置公用名
 fqdn webvpn.wsc2023.gd    //设置完全限定域名(可选)
(3)接受证书:
crypto ca authenticate CA //(输入前面设置的信任点名称,这里设置是CA)(4)申请证书:
crypto ca enroll CA    //提交证书申请
# yes
# Skills39
# Skills39
# yes
# yes
三、申请证书(路由器上)
名称最好都一样
# 配置信任点:
crypto pki trustpoint ca

 enrollment url http://8.8.8.8:80

 fqdn none

 ip-address none


 revocation-check none
 subject-name cn=IR1    //无所谓,任意写一个

# 关联信任点,信任ca证书:
crypto pki authenticate ca
## 输入 yes    //询问是否信任ca根证书

# 向ca申请证书:
crypto pki enroll ca
## 输入密码:Skill39!(可以直接回车不输入证书密码)
## 输入 no    // 询问是否在Subject-Name中包含设备序列号
## 输入 yes // 询问是否向CA申请证书四、颁发证书(在证书颁发机构上) :
(1)查看 证书申请:
end
show crypto pki server ROOTCA requests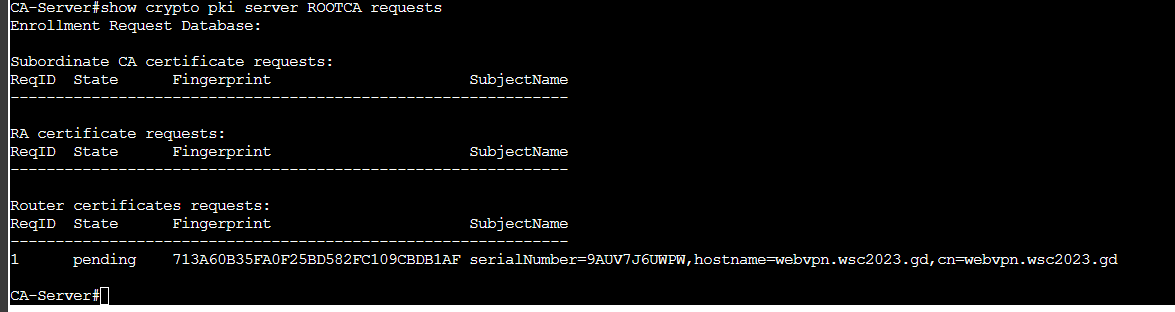
(2)手动 颁发证书:
end
crypto pki server ROOTCA grant 1    //通过 ReqID进行指定颁发证书
crypto pki server ROOTCA grant all    //颁发全部证书请求
1、查看证书颁发机构是否正常工作:
end
show crypto pki server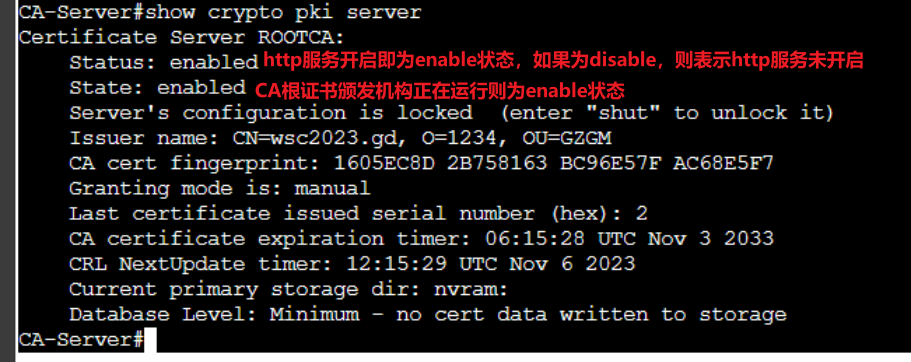
如果两项都是 enable,则证书颁发机构配置成功
2、查看时间(服务端和客户端的):
end
show clock注意:客户端的时间不能慢于服务端的时间
3、查看证书详细信息:
end
show crypto pki certificates verbose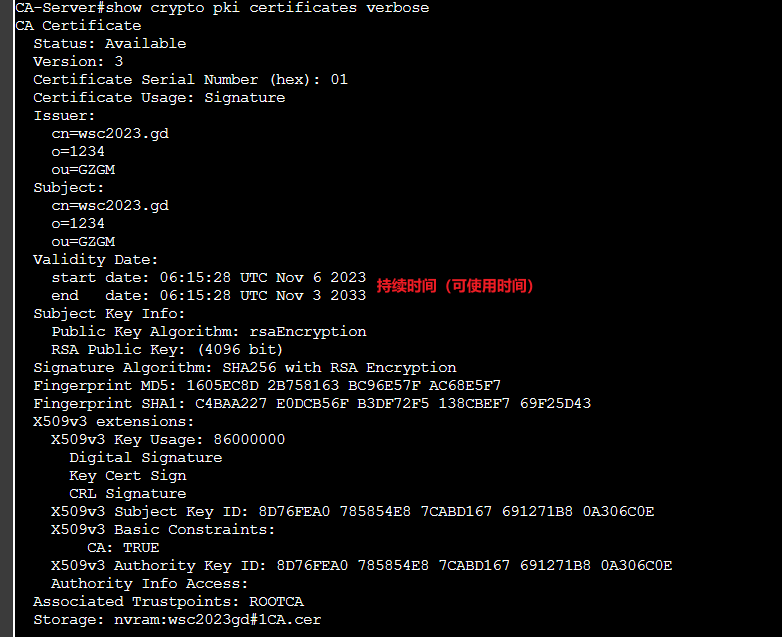
4、导出服务器根证书:
有两种导出证书选项:
·pem: //仅导出证书(用于给客户端做信任)
·pkcs12: //导出证书,同时携带私钥(用于备份证书)
两种方式:
·方式一:
通过 tftp 导出:(需要客户端配置有 tftp 服务器)
crypto pki export ROOTCA pem url tftp://172.16.1.1/ca.crt
# 通过tftp导出为 ca.crt 文件
·方式二:
手动复制为 .crt 或 .cer 文件:
crypto pki export ROOTCA pem terminal