用户配置文件、密码查看.note
查看用户信息配置文件:
cat /etc/passwd    //查看用户信息
用户信息含义:
user1:x:1001:1001::/home/user1:/bin/sh

截取一行,以“ :”分割成七个字段,
字段1、Account:用户名
字段2、Password:用户密码,因为 /etc/passwd 所有人可读,所以密码字段用“ x ”代替。真正的密码文件保存在 /etc/shadow 中。用户可以通过 authconfig 来设定是否使用shadow文件及md5加密
字段3、UID:用户ID号。UID为0,表示是拥有最高权限的系统管理员(如root)。默认UID 1 ~ 999为系统保留账号,普通用户UID一般为 1000 ~ 60000。一般来说,用户UID号是唯一的
字段4、GID:用户所属 主组 的 组ID号。
字段5、GECOS:用户的注释说明(可选)
字段6、Directory:用户的主目录
字段7、Shell:用户使用的Shell
useradd 命令不使用任何选项,添加的新用户属性使用系统预设的默认值。
/etc/shadow 存放用户密码等相关的信息
/etc/shadow 用来存放用户密码等相关信息,该文件的权限值为000(任何人都没有任何权限),只有root用户能够突破限制操作该文件,截取一段:
user1:$y$j9T$sjJ.49nba2REKB94HmCMW/$jIUZuJR/kdkWrGTLAWwWBzD8S/PU3wkNJ4X66vIb8r2:19487:0:99999:7:::

该文件同样用“ :”将文件分割成9个字段,每一个字段意义如下:
1、登陆名
2、经 md5 加密的用户密码(前面有“*”或“!”,则账号被锁定无法使用)
3、密码上一次被更改的日期(格式:1970年1月1日后的日期)
4、密码不可更改的天数(密码最短使用时间,密码多少天后必须被更改)
5、密码过期时间(密码最长时间,密码过多少天后必须被更改)
6、密码过期前警告时间
7、密码过期几天后账号失效(此时间段内要求用户修改密码)
8、账号失效日期
9、保留,目前未定义
默认情况下,用户被设置为永不过期
在组账号信息配置文件 /etc/group 中添加相关私人组新行:user1:x:1002:
echo 'user1:x:1002:' >> /etc/group
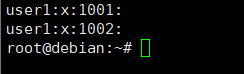
组账号信息配置文件三个字段分别表示组名、密码表示(加密密码存储在/etc/gshadow)