创建NPS服务器.note
PowerShell安装:
#Install-WindowsFeature NPAS -IncludeManagementTools //使用PiwerShell确保防火墙允许正常进行 VPN 和 RADIUS 通信而所需的流量:
https://learn.microsoft.com/zh-cn/windows-server/networking/technologies/nps/nps-firewalls-configure
默认情况下,NPS 通过使用用户数据报协议 (UDP) 端口1812、1813、1645和1646来发送和接收 RADIUS 流量。
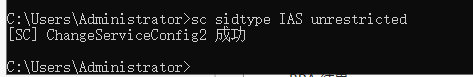
使用服务器2019时,此防火墙例外需要修改服务帐户安全标识符才能有效检测和允许 RADIUS 流量。 如果未执行此安全标识符更改,则防火墙将丢弃 RADIUS 流量。 在提升的命令提示符处,运行
sc sidtype IAS unrestricted 此命令会将 IAS (RADIUS) 服务更改为使用唯一的 SID,而不是与其他网络服务服务共享。
如果将 NPS 和网络访问服务器配置为在默认端口以外的端口上发送和接收 RADIUS 通信,则必须执行以下操作:
- 删除允许默认端口上的 RADIUS 流量的例外。
1.
- 创建新的例外,以允许新端口上的 RADIUS 流量。
1.