跨域生效GPO.note
# 作用:
两个域:skill39.com、itnet.com,假如想要让 skill39.com 域的用户,无论是在 skill39.com域登陆还是在 itnet.com 域登陆,登陆后桌面都不显示垃圾桶,就需要下面的配置
0、环境介绍
itnet.com域:
i-sv1,i-sv2,i-edge

skill.com域
s-edge,s-sv1,s-sv2
1、以disable垃圾桶为例
# 目标是让client.itnet.com登录manager@skill39.com显示没有垃圾桶2、在s-sv1上配置skill39.com域的disable垃圾桶
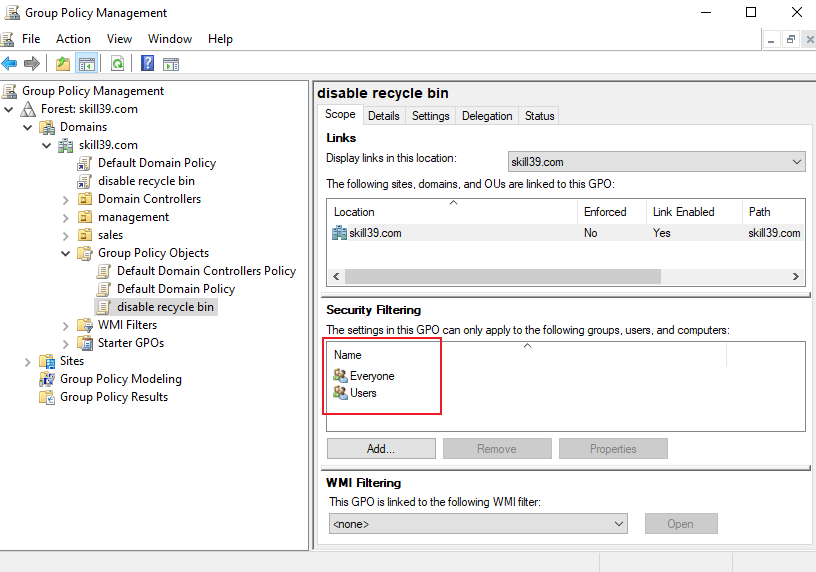
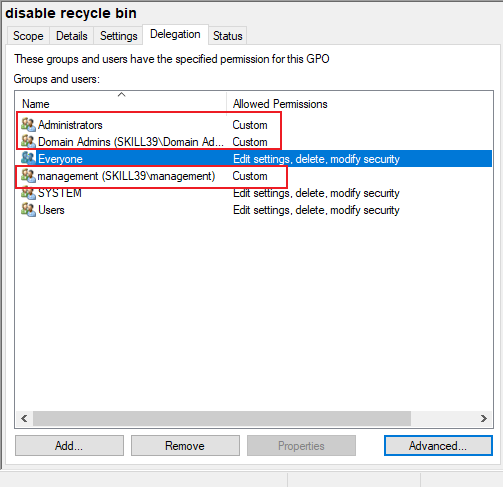
3、在itnet.com的域控上创建一个一样的disable垃圾桶的GPO
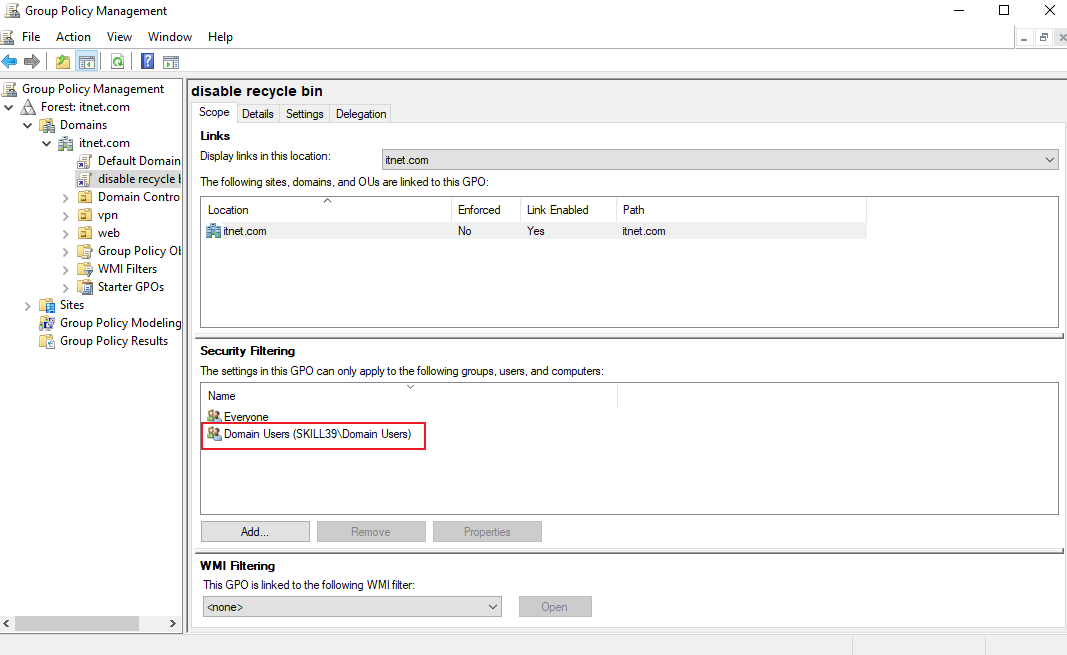
要包含skill.com的域用户组,如果需要management组显示垃圾桶还需要额外允许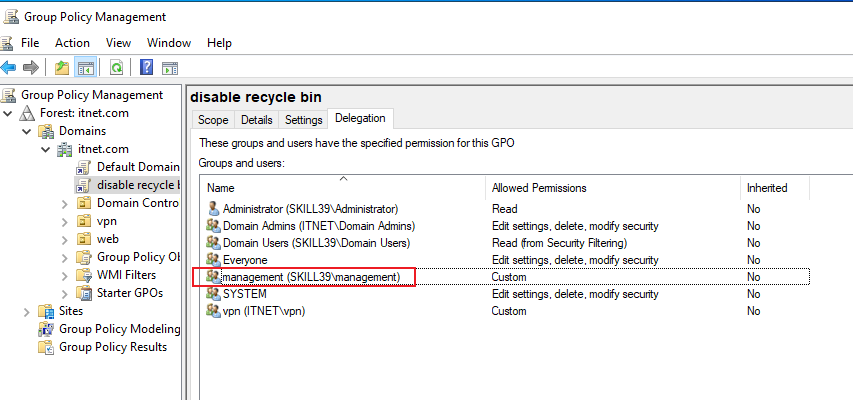
总结
只有自己域主机才能查看自己gpmc做的策略,想要跨域查看别的域的限制需要做域信任
在自己域控制其他域的限制
想在itnet.com的主机查看skill39.com的限制,要在itnet.com域中做一个一样的限制,并且加上skill39.com的限制组