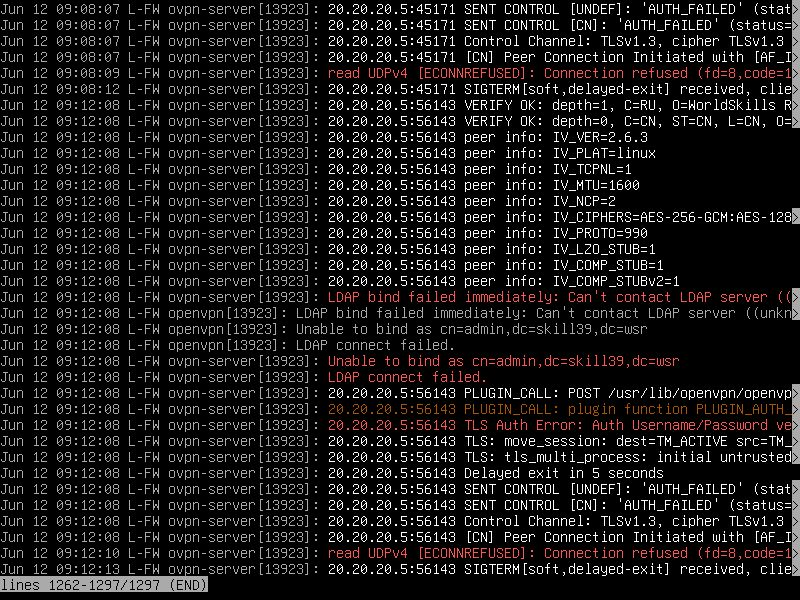
openvpn 连接ldap、ldaps.note
一、配置 openvpn 使用ldap认证:
先正常配置好openvpn
1、openvpn 调用ldap:
(1)安装软件包:
apt install -y openvpn-auth-ldap(2)配置 openvpn:
vim /etc/openvpn/server.conf
echo /lib/openvpn/openvpn-auth-ldap.so >> server.conf
# 在末尾添加:
(3)编辑连接文件:
vim auth-ldap.conf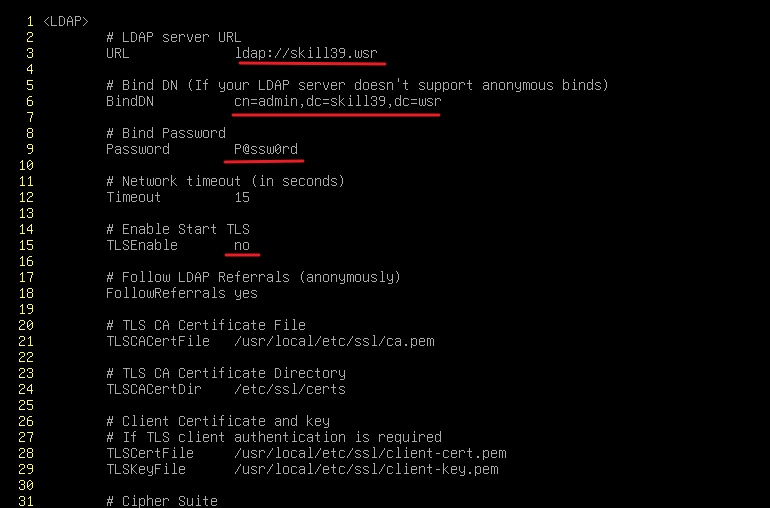
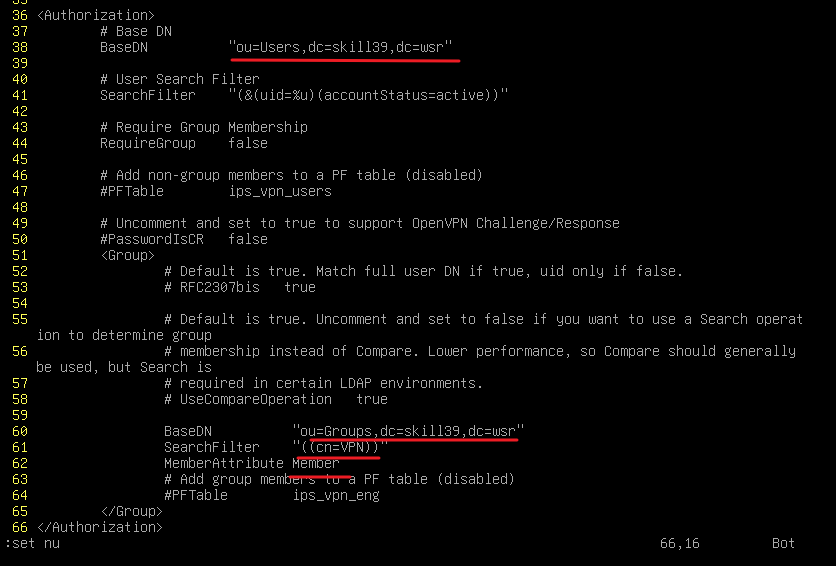
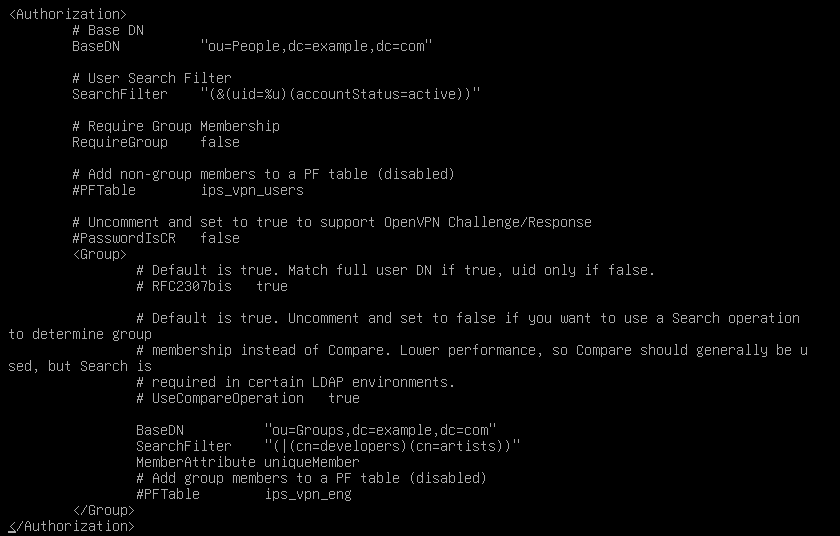
这里改 <Group>是没有用的,因为上面的 RequireGroup 是 false,因此没有启用 <Group> 的配置
原文件:
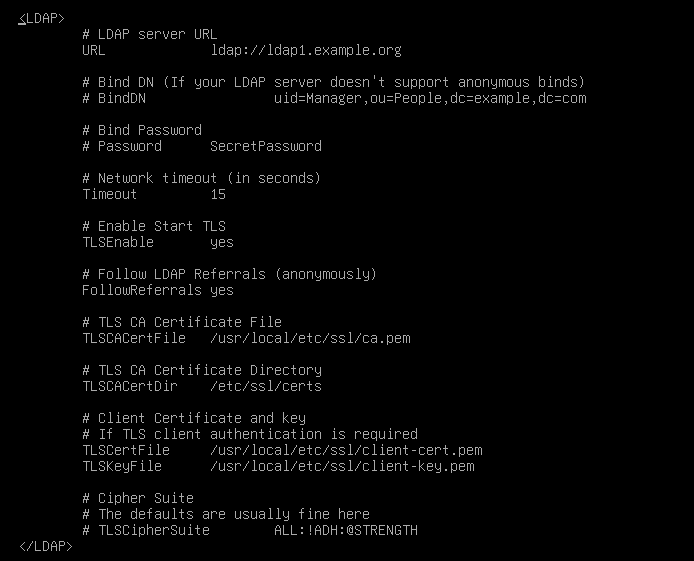
二、openvpn调用ldaps用户
(1)配置 auth-ldap.conf 配置文件:
vim /etc/openvpn/auth-ldap.conf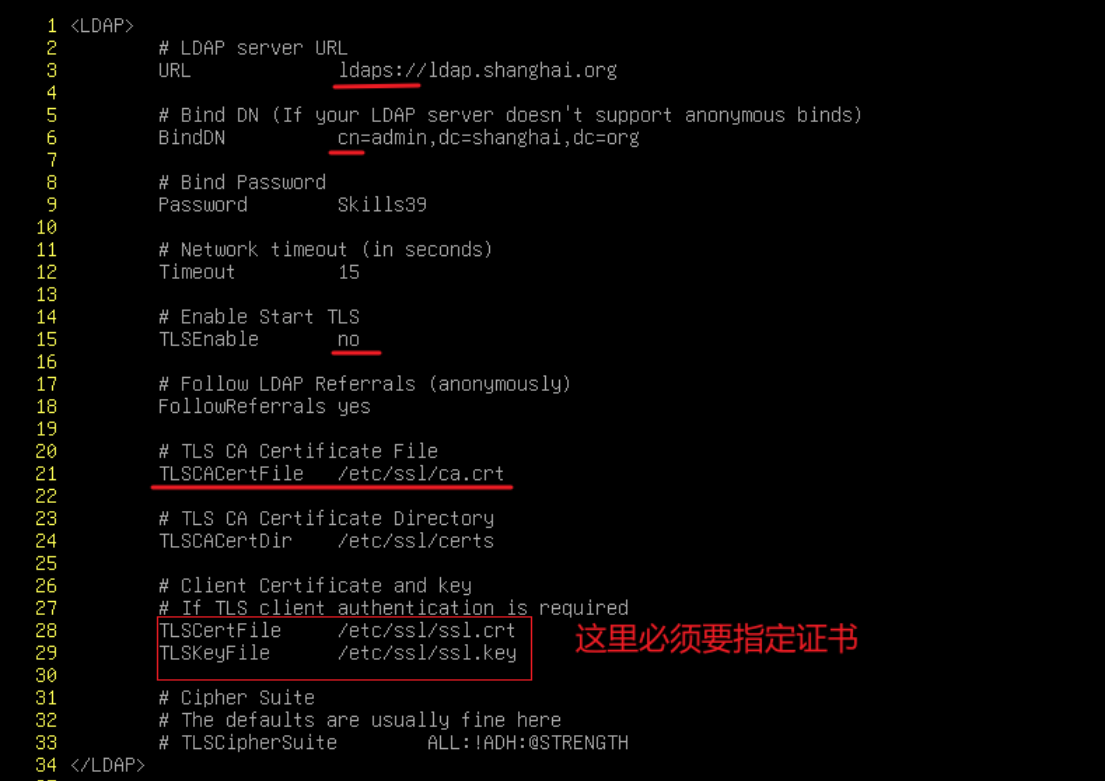
这里的证书字段必须匹配上面 URL的域名
这里也可以是 SearchFilter "(&(uid=%u))"
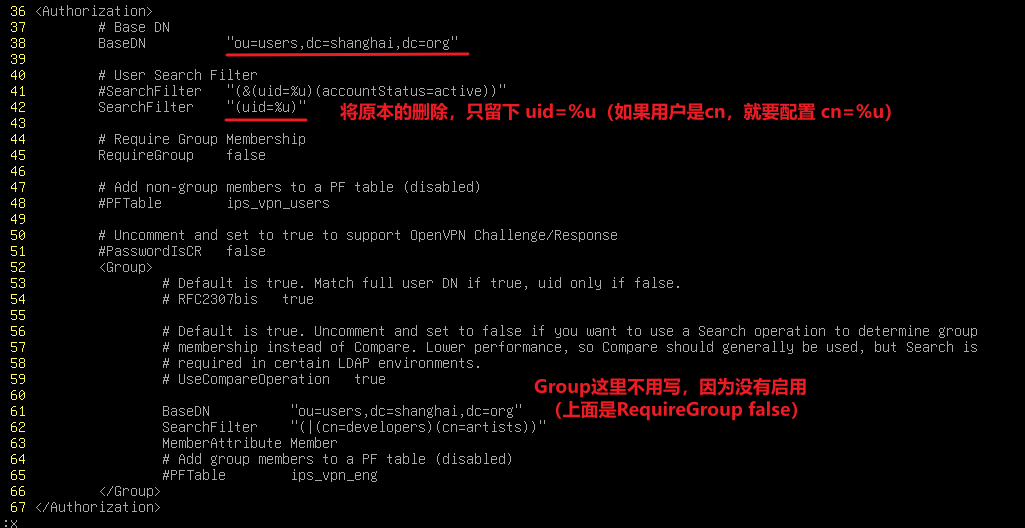
systemctl restart openvpn@server
(2)信任CA根证书:
# 服务端和客户端都信任:
cd /etc/ca
cp *.crt /usr/local/share/ca-certificates
update-ca-certificate
·测试:
# openvpn@client
systemctl restart openvpn@client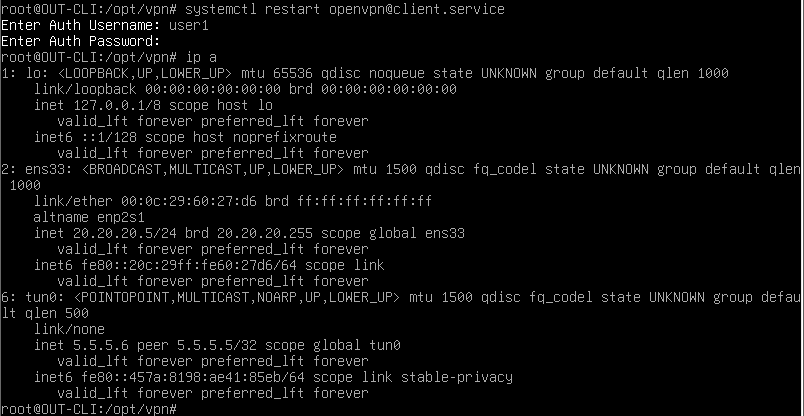
注:
# 做ssl加密时
当他报这个错时,而你的凭证跟连通性都没问题就要看证书了
如果你在连接ldap的配置文件中的url那里写了ip,那证书就需要有ip字段,所有你必须写域名并且证书中要有该域名字段
并且需要信任ca根证书跟ca.crt证书/usr/local/share/ca-certificates