一对一(客户端证书映射验证).note
- 能够校验证书或者公钥的某个属性值(具体的字段),是否是需要的,如果不是,就不通过身份验证,如果是,就通过身份验证
1.
(只要是来自受信任颁发机构的证书,就能够通过)
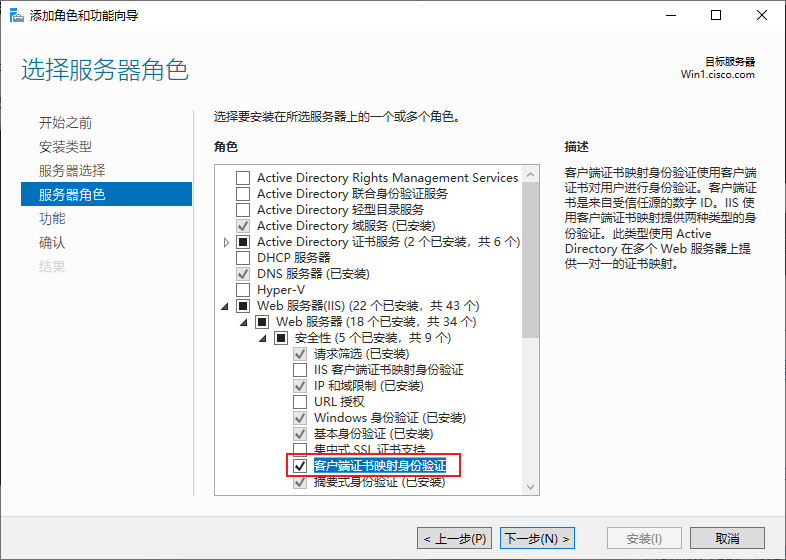
- 客户端证书映射验证不是IIS默认安装的功能,需要在服务器管理器中添加功能:
1.
- 启用客户端证书映射身份验证:
1.
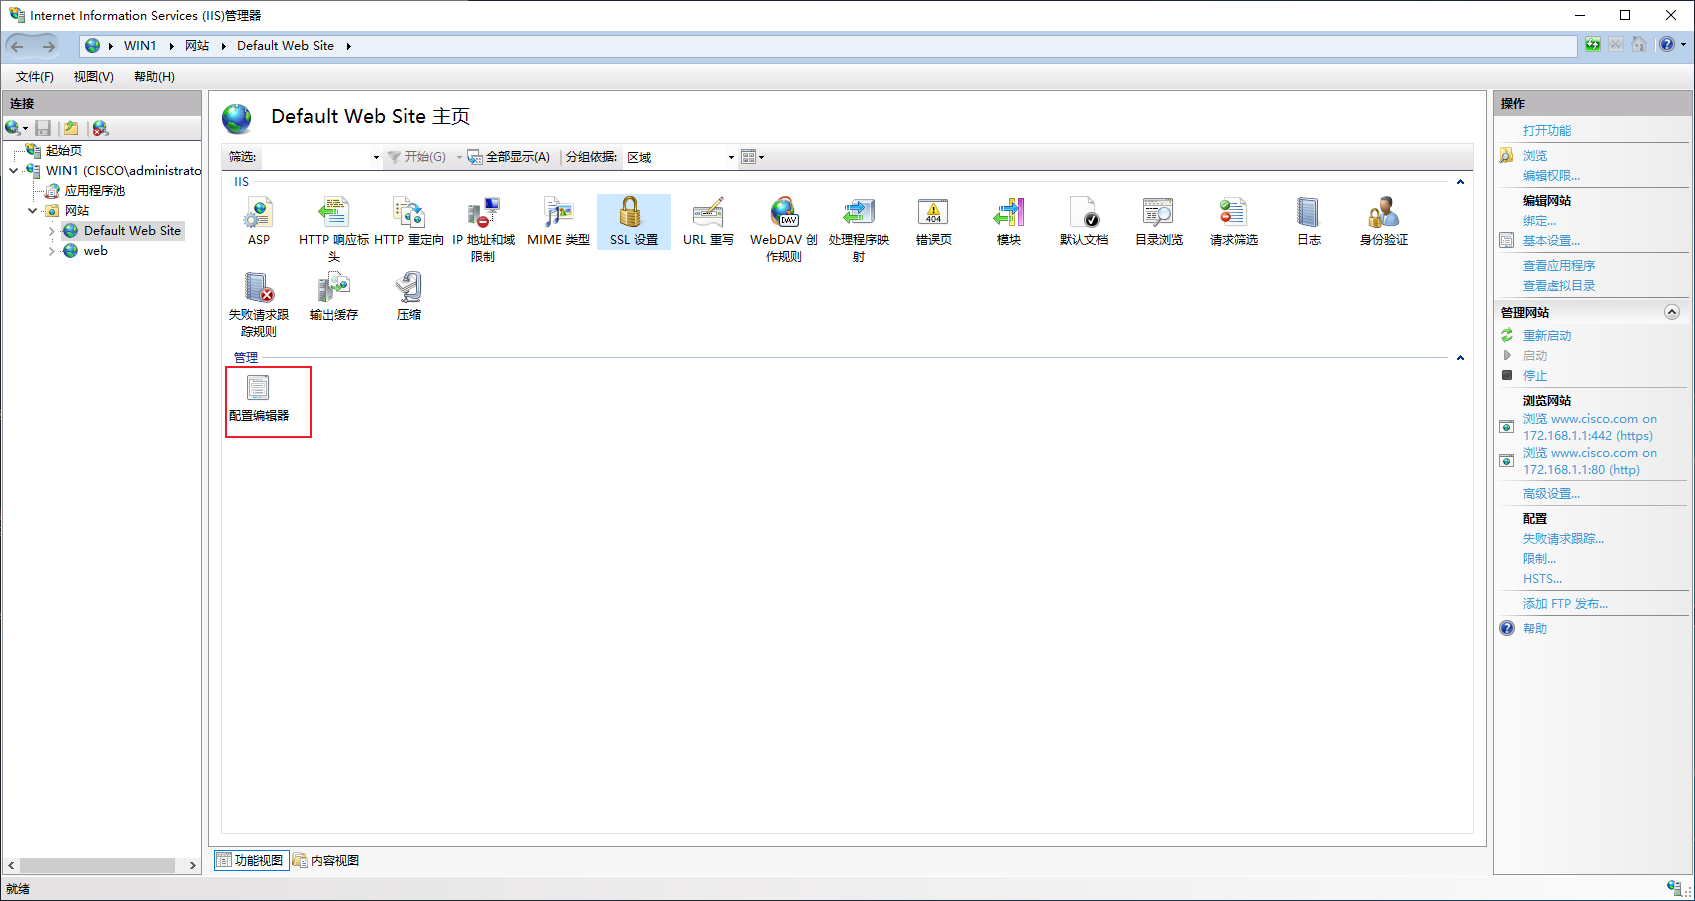
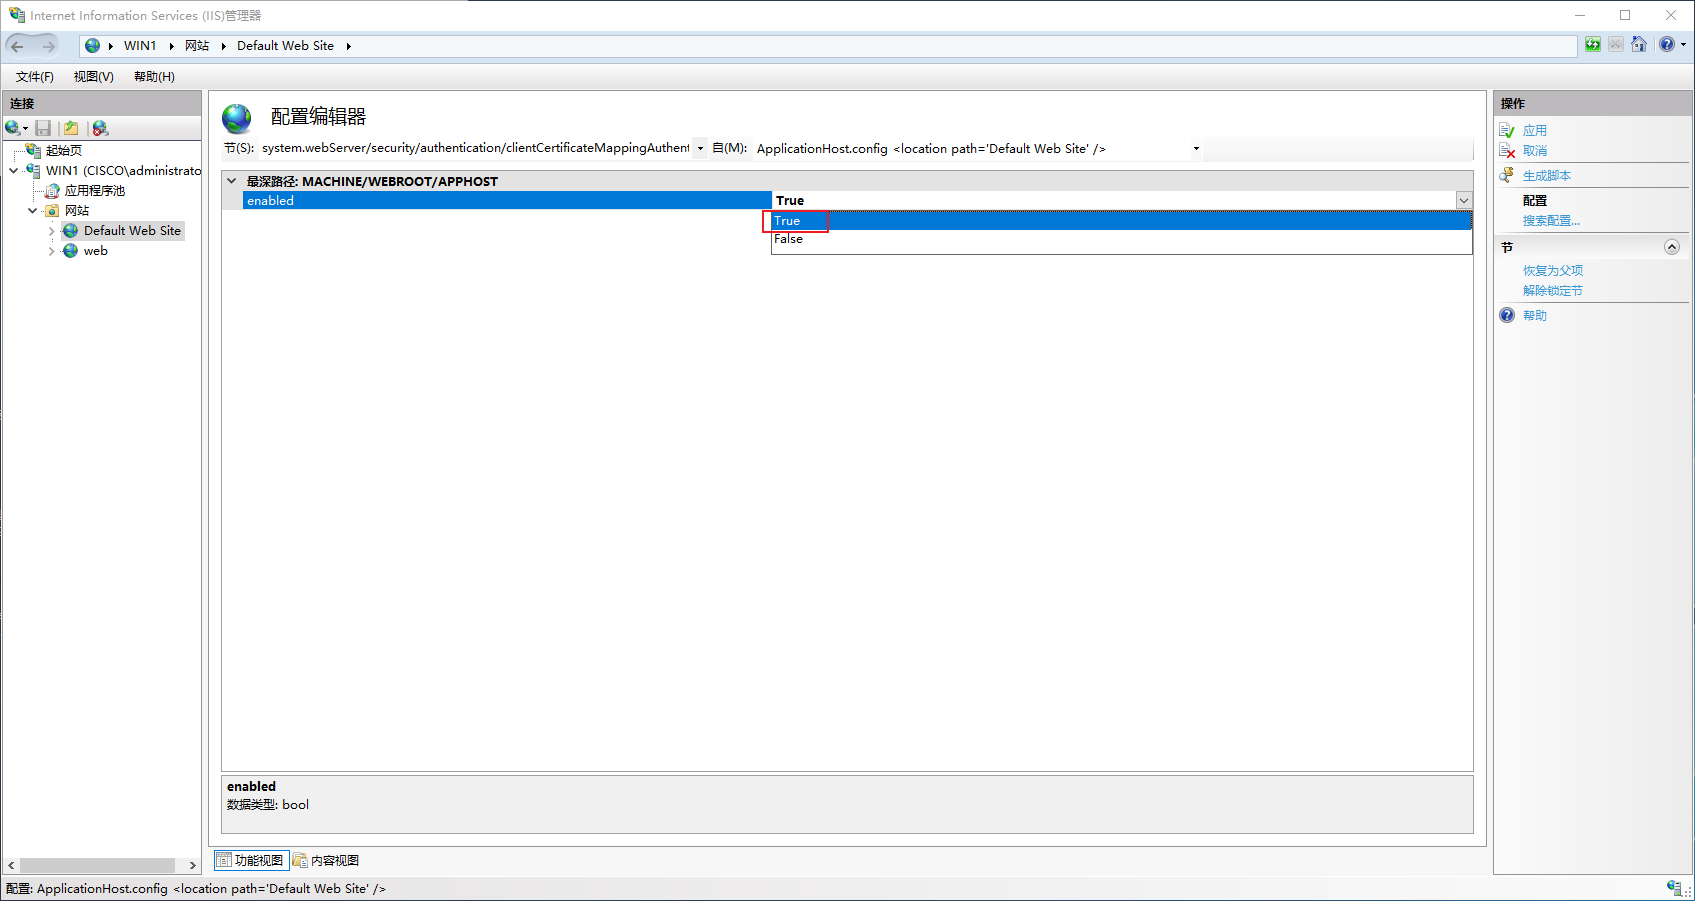
点击配置编辑器:
路径:system.webServer/security/authentication/clientCertificateMappingAuthentication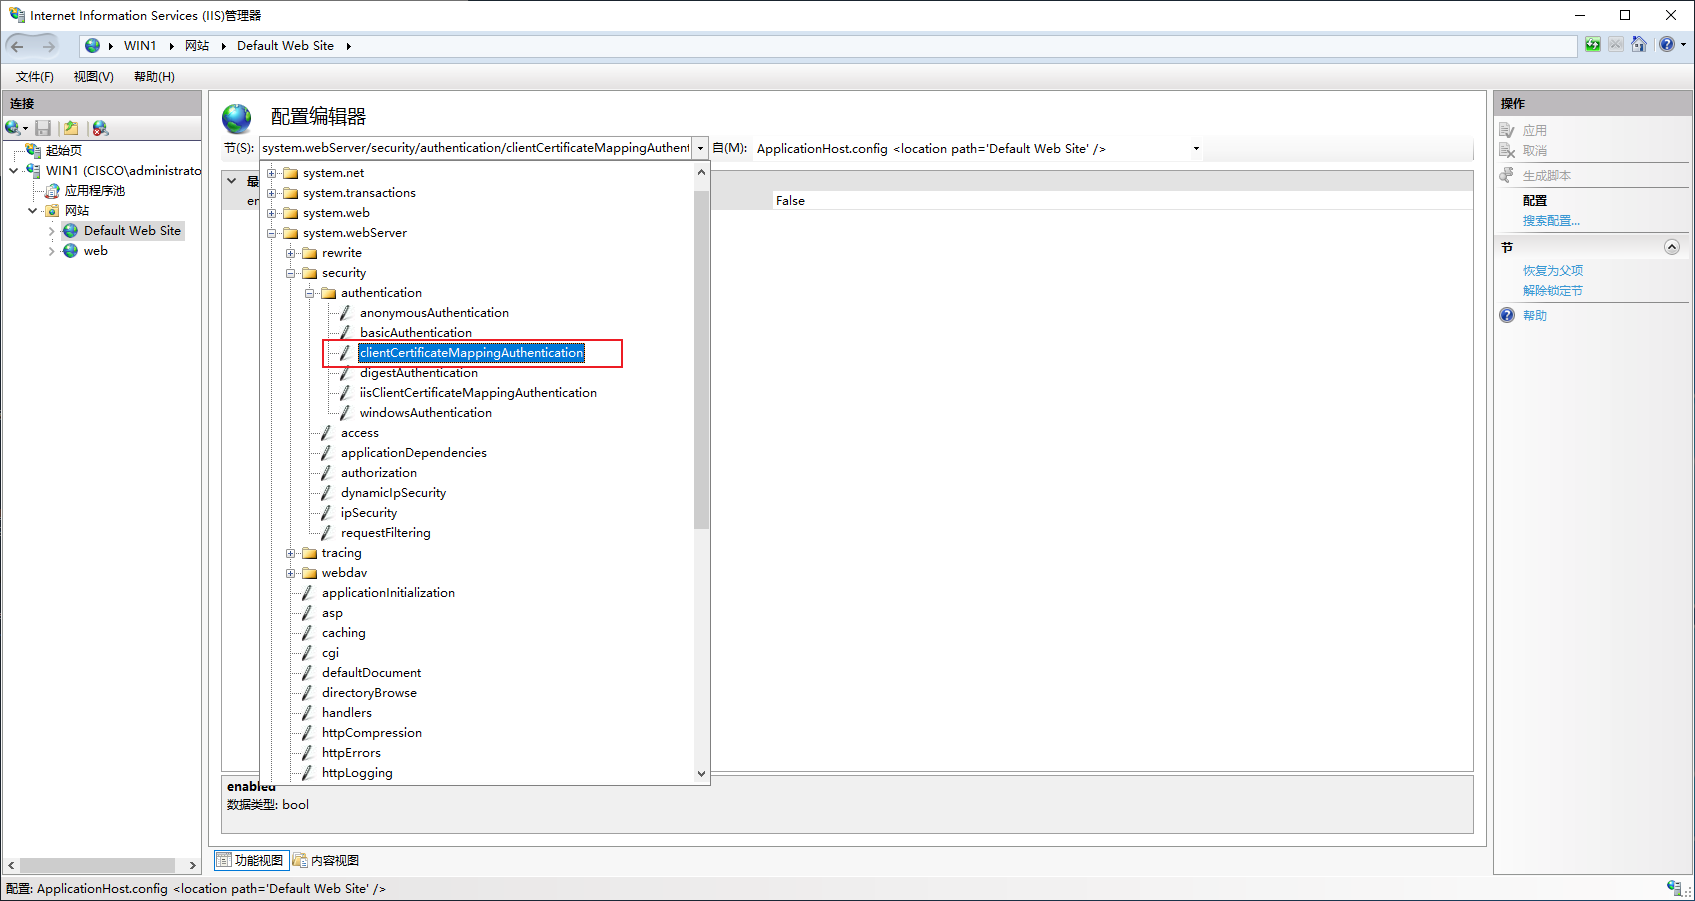
将其开启:
将值改为True
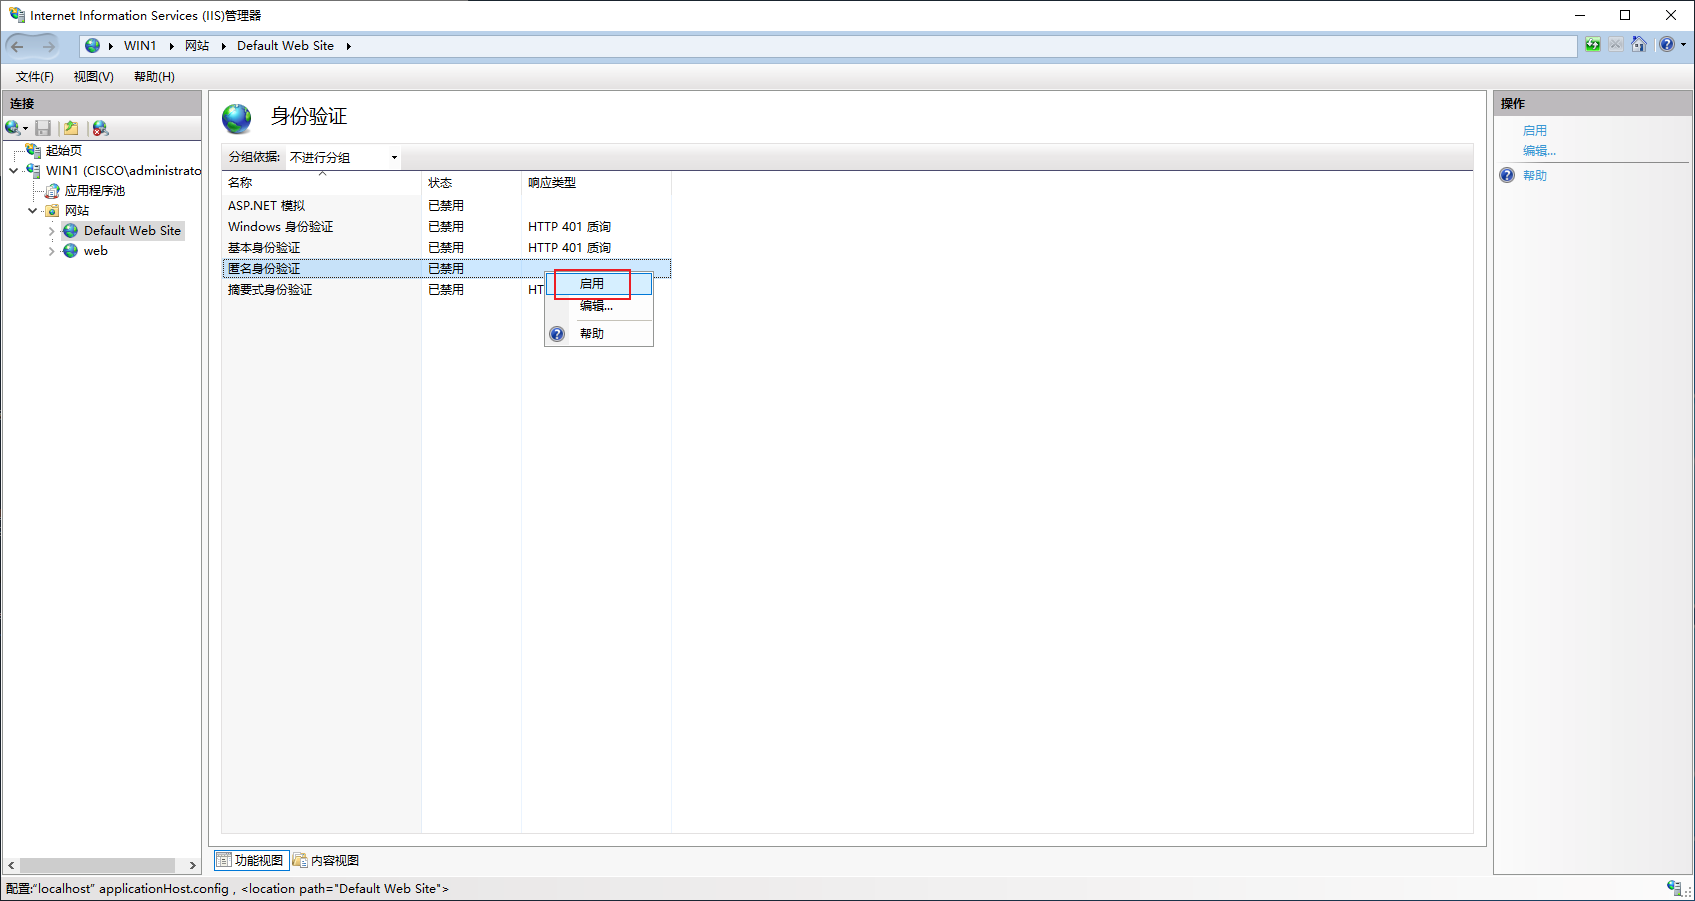
- 关闭其它的身份验证(因为没有必要做双重身份验证)
1.
禁用其它的身份验证,启用匿名身份验证
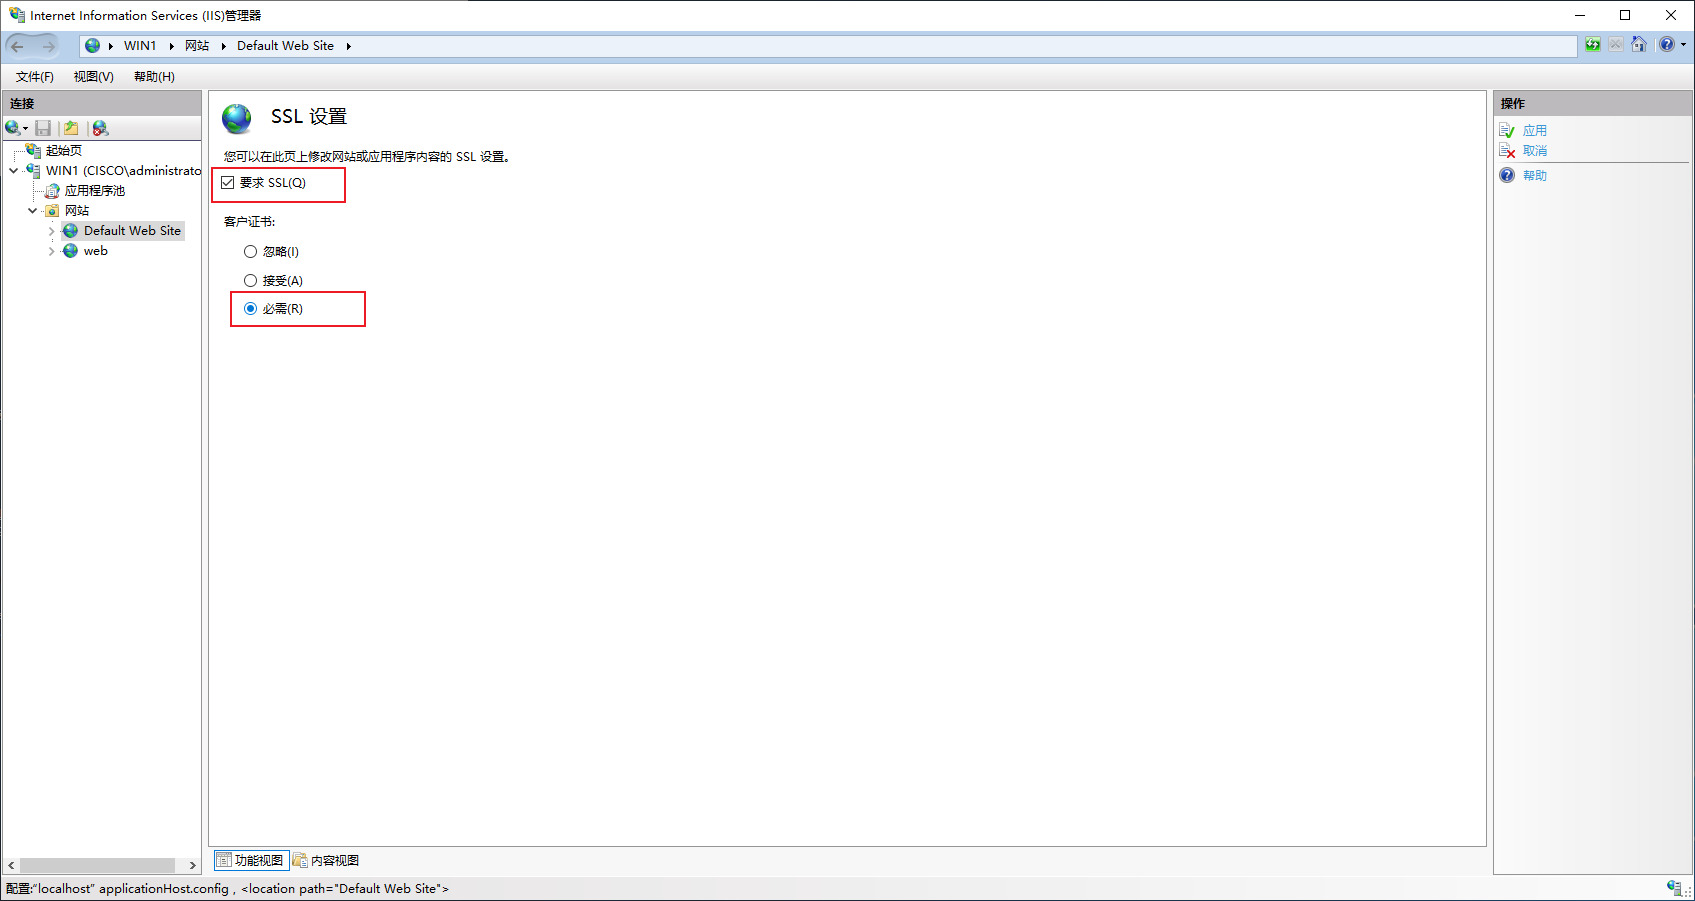
- 必须开启 SSL设置(客户端证书映射验证会检查用户证书[只要是来自受信任颁发机构的证书都能够通过]):
1.
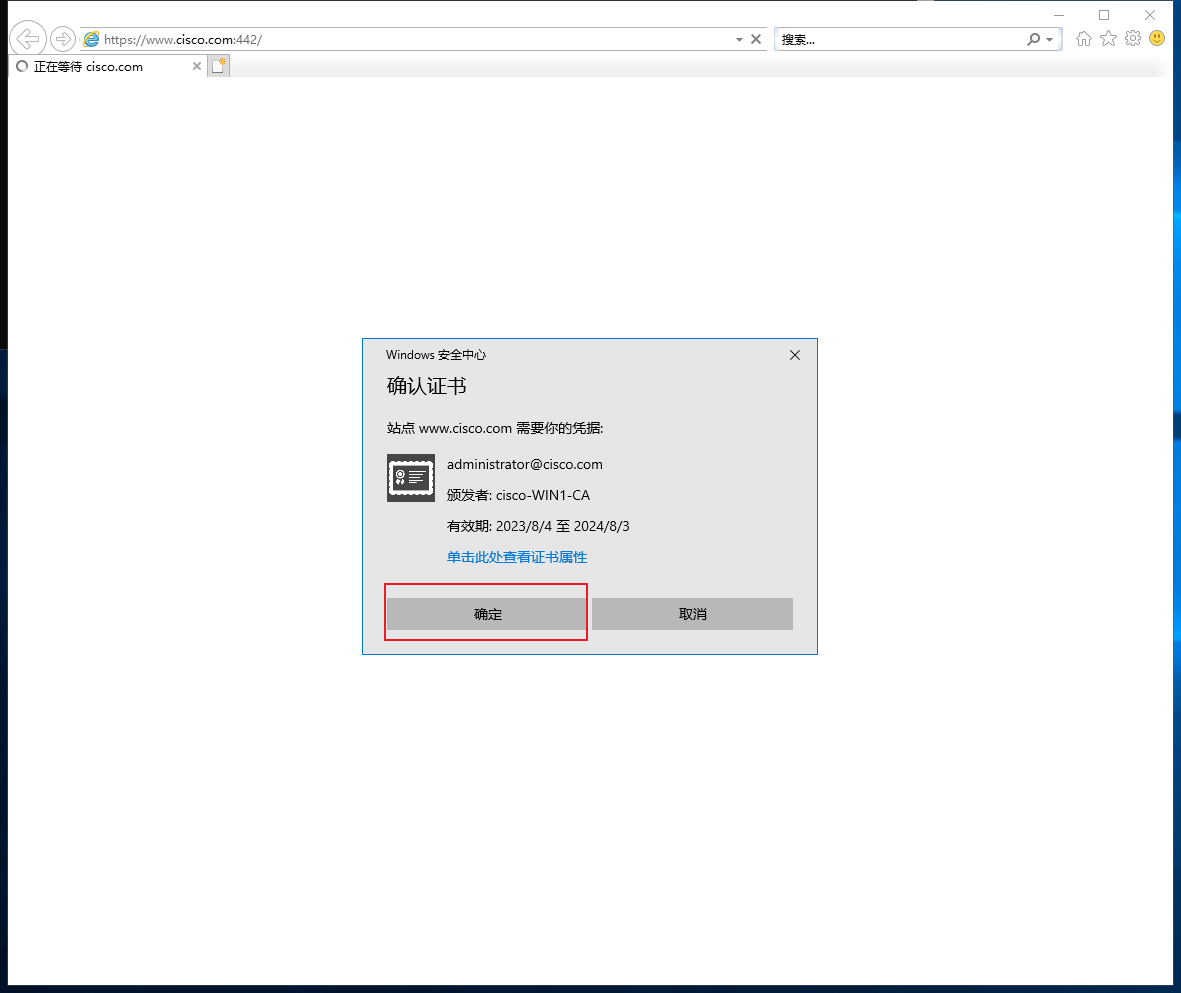
- 尝试访问:
1.
- https:
1.
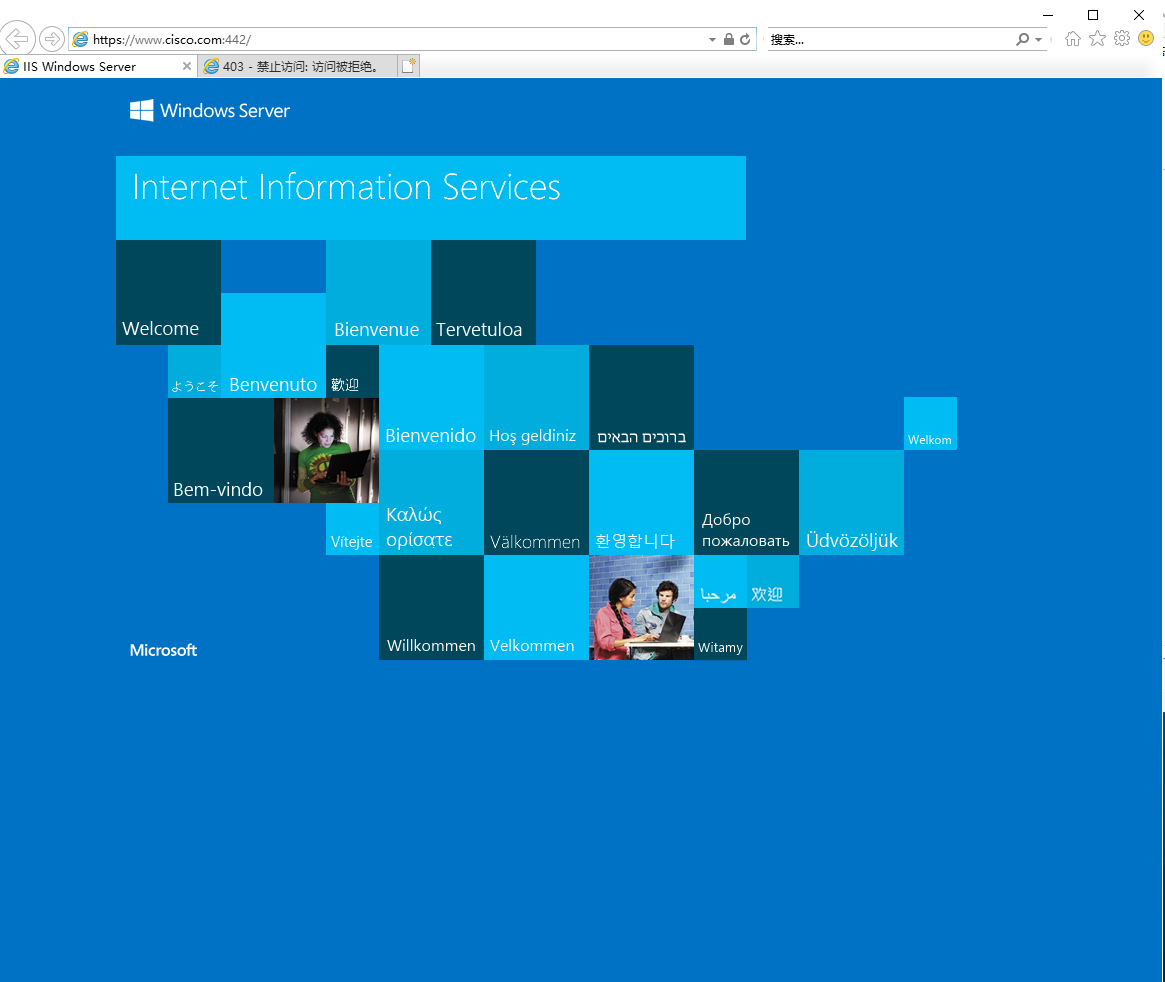
https 携带证书,允许访问
- http:
1.
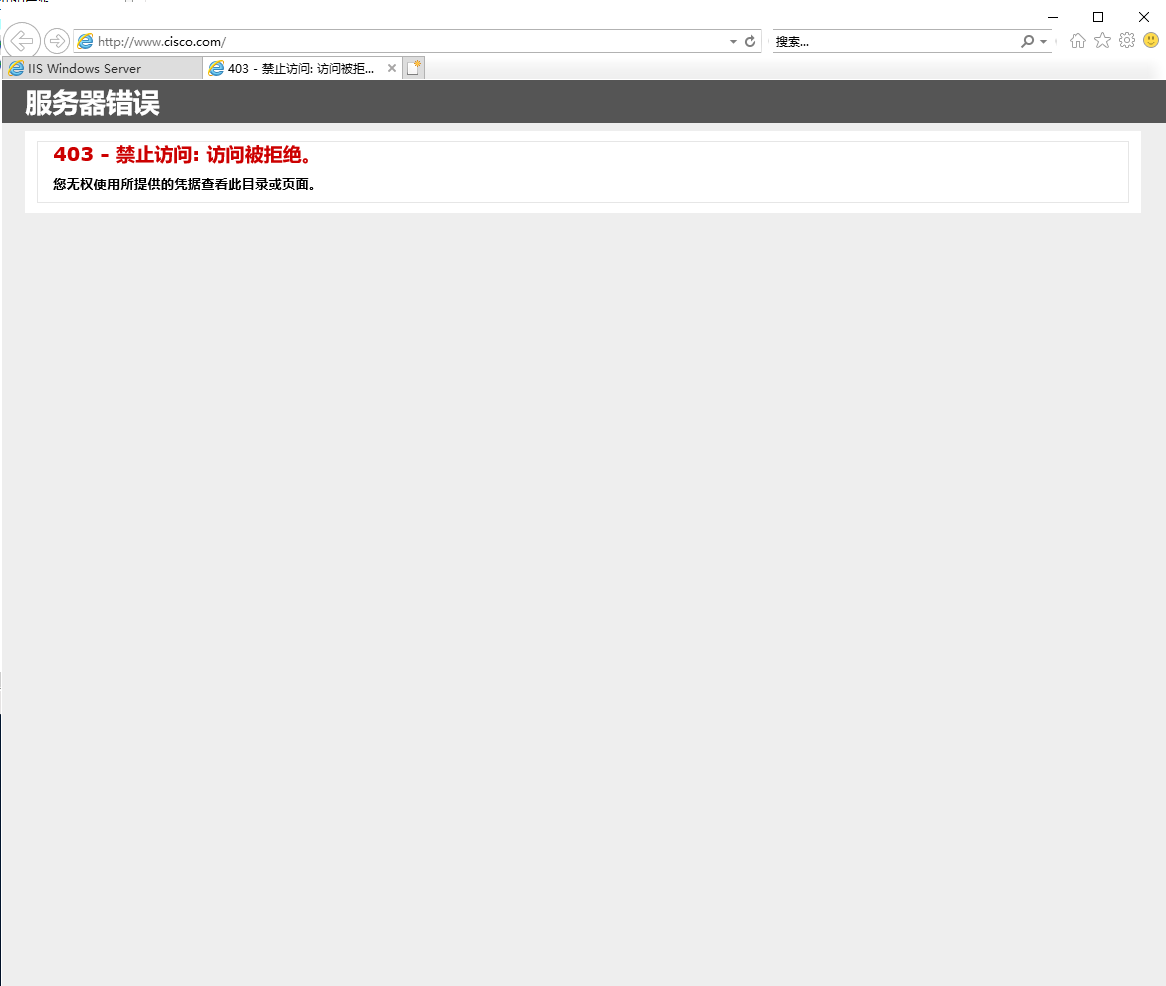
http 没有证书,不允许访问