4.14周五 AD域2.0.note
功能级别
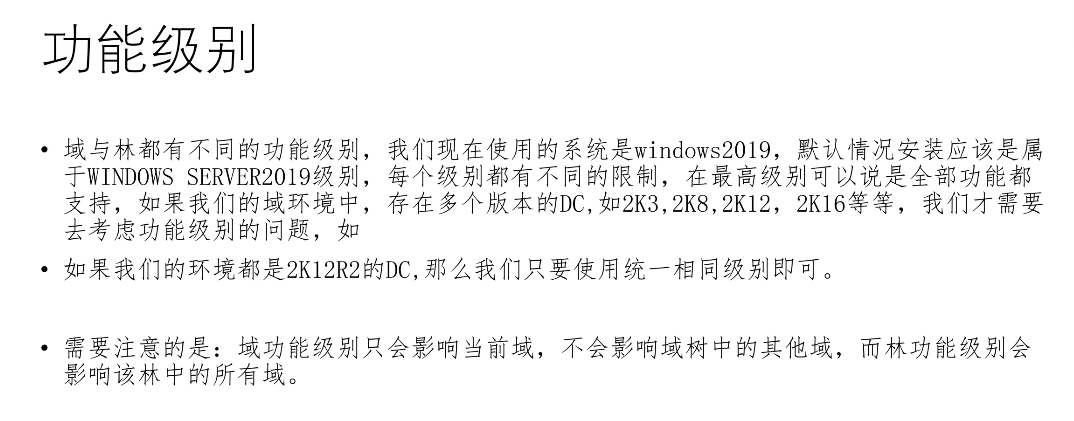
2019的server默认安装后的域的功能级别是2016
功能级别会向下兼容,但是不会向上兼容
假设林的功能级别是2016,那么他就能够将2012的域加入林,但是无法将2019加入林
功能级别无法向下降级
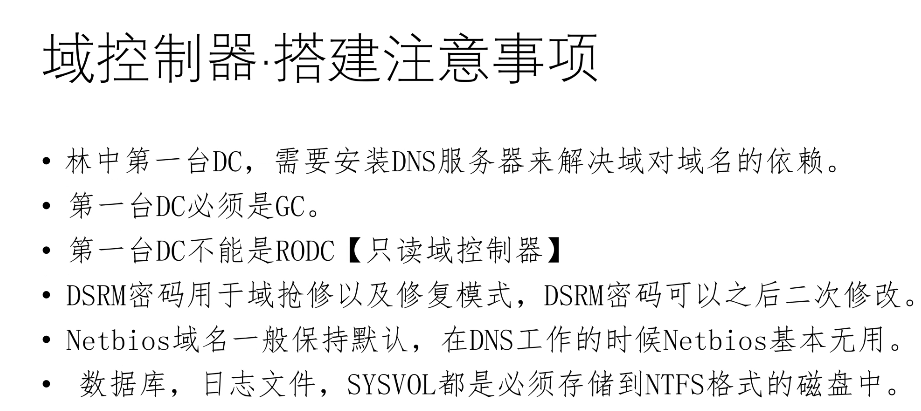
林中的第一台DC,需要安装DNS服务器来解决对域名的依赖
GC(全局编录)
第一台DC必须是GC
第一台DC不能是RODC(只读域控制器)

修改引导项

基于时间的登陆认证
域和域之间的时间误差不能超过十分钟,否则会导致无法正常登陆
计算机名(主机名)不能完全一样,会影响通信
域的功能级别一般跟林的功能级别需要相同
DNS委派:在现有的DNS服务器上,添加一个所需要的区域
布尔型:
布尔型只有“真” “假”两个
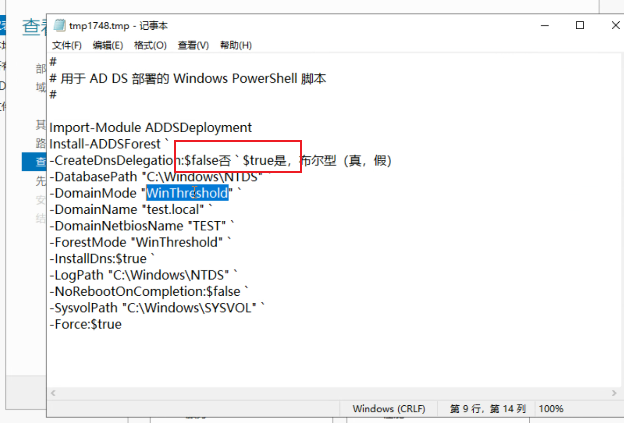
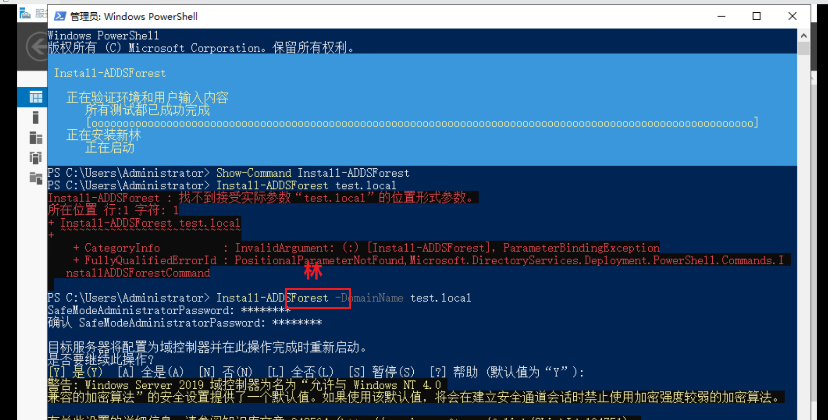
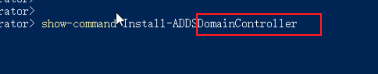
在现有域中装一个域控制器
show-command //将命令图形化
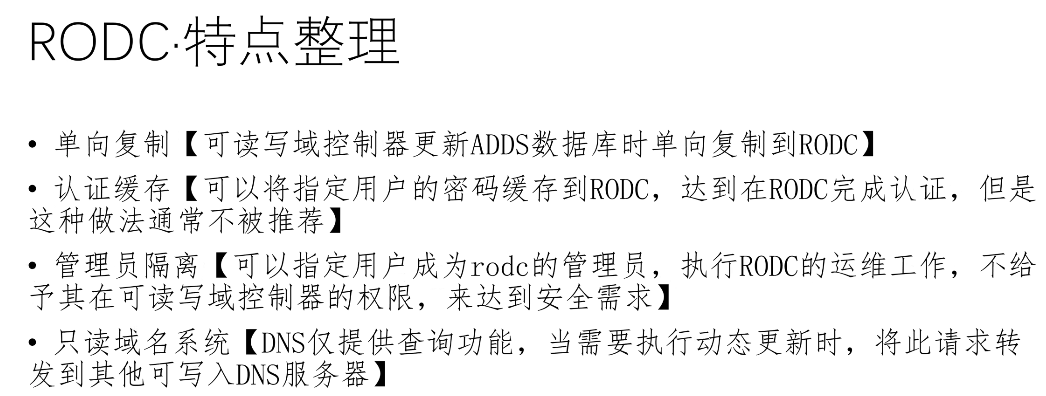
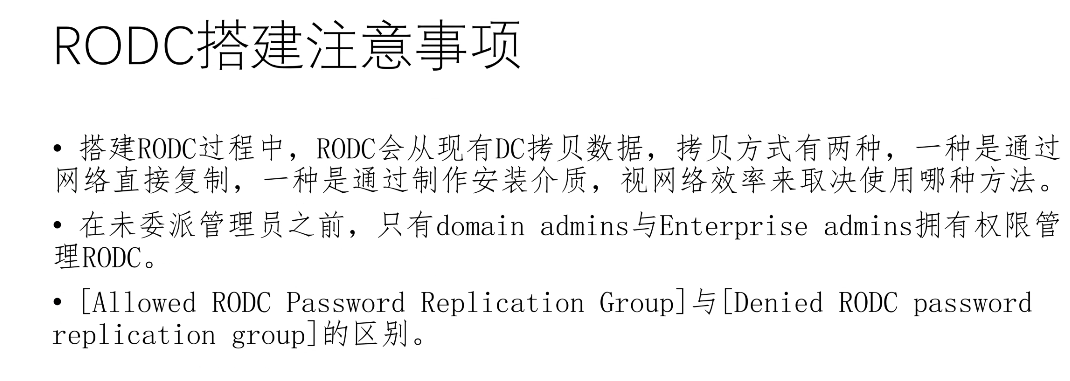
RODC(只读域控制器)
不能被破坏,但是会泄露数据
能够避免攻击行为,但是无法避免数据窃取
一般用于比较小的分公司
RODC不会完全复制,会泄露的数据有限

安装AD域
RODC需要选择第一个选项,将域控制器加入现有域
RODC需要指定一个管理员用户

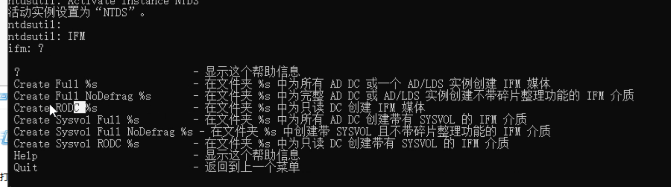
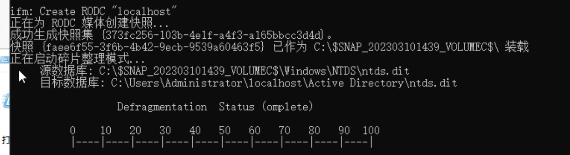
RODC不允许修改,创建用户等
域管理员和企业指定系统管理员(林管理员)
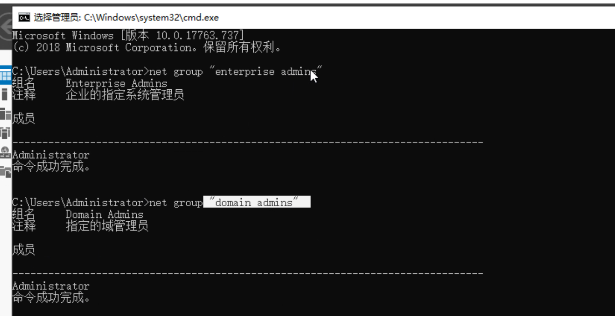
全局组(net group查看的都是全局组)
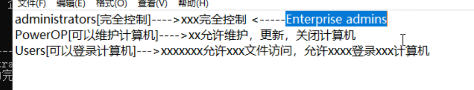
administrators:组嵌套,分为本地组【权限的集合】
administrators【完全控制】--->XXX完全控制 <---Enterprise admins
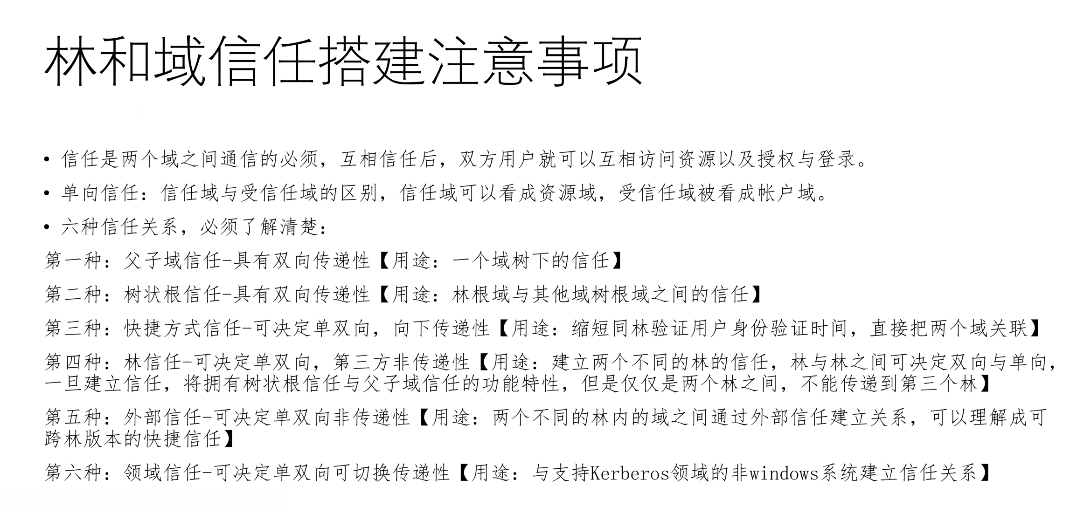
·单向信任:
信任域提供资源域 -- 提供资源
被信任域提供账户域 -- 提供账户
·父子域信任:
具有双向传递性【父域和子域都有双向信任】(别人信任父域,等同于默认信任了该父域下的子域)
·树状根信任:
具有双向传递性(一个林中的两个域树都是双向信任)
【子域也会相互信任】
·快捷方式信任:
可决定单向信任(可以单独使他们快捷信任)解决从【信任的速度变快】
·林信任:
可决定单双向,无传递,不会传递到第三个林
·外部信任:
不同的林内的两个域、子域,通过外部建立信任(理解为跨林的快捷方式)
·领域信任:
能够决定单双向,能决定传递性能够与其他系统(linux等)去建立信任
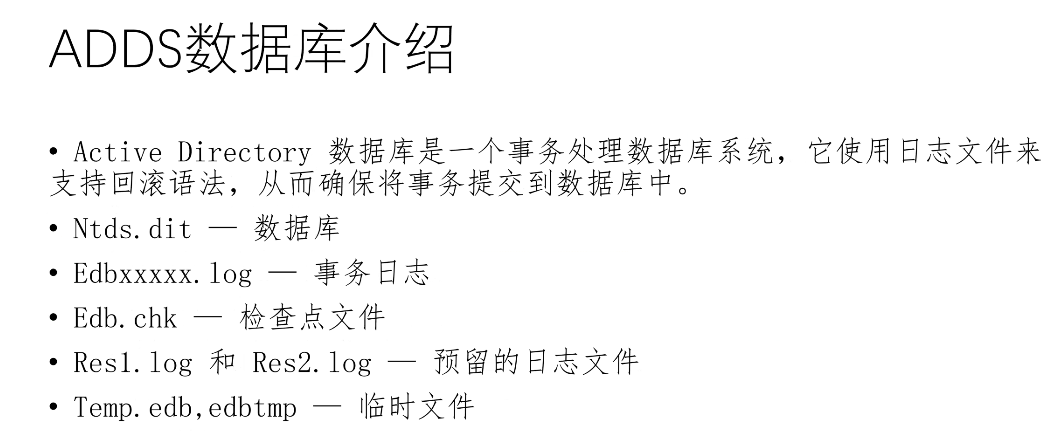
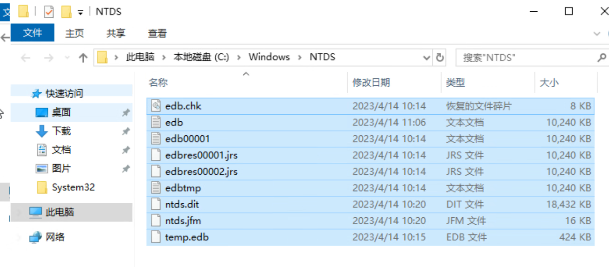
ADDS数据库存在于:
备份ADDS数据库时,需要将整个系统做备份:使用Windows Server 备份