课堂笔记 -1.6.note
ipsec 只能够封装单播数据包
gre 是通用封装 都能进行封装,能够封装 单播、组播、多播(广播)
IPsec 能够做到:
1、点到点 VPN(传输模式)
2、站点到站点 VPN(隧道模式)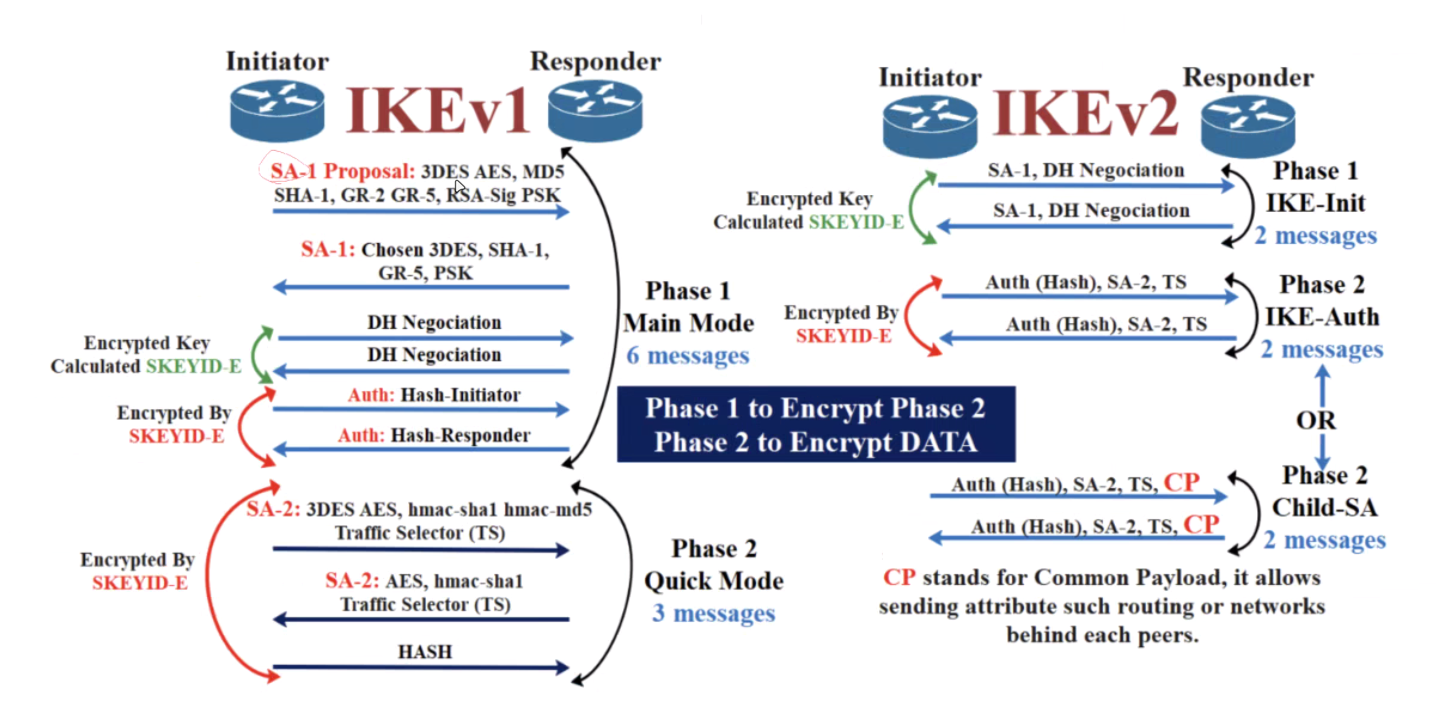
IKE的两个版本:
主要作用是建立一个安全的通道
1、IKEv1
会进行协商 SA(安全关联)

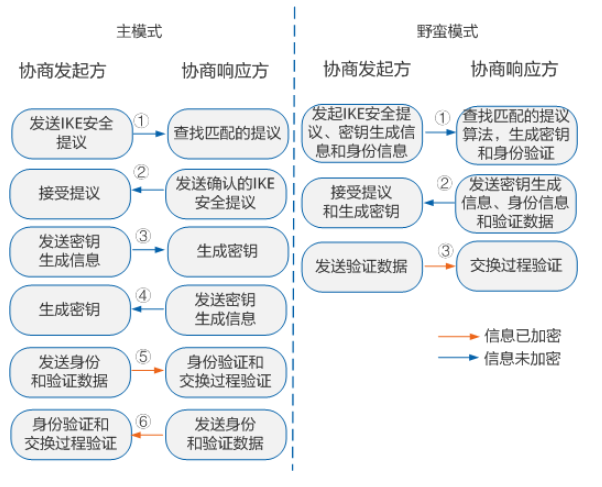
第一个阶段,先使用 DH 协商一两方都有的协议(加密算法、哈希算法、PSK预共享密钥 等),选择一个协议,然后通过 数学算法,两端在 不传输密钥的情况下协商出一个密钥
使用 AH 和 ESP 进行传输
· AH主要作用是提供数据的完整性(使用哈希值),但是没有任何加密【AH不能和 NAT 共同存在,因为 NAT 会改变数据包的IP层,使得AH无法保证数据的完整性】因此最近AH使用较少
· ESP主要作用是加密数据

第二阶段再协商 HA,进行 真实的协议选择


自己的理解:
(先使用非对称加密协商出一个密钥,然后使用这个密钥进行对称加密(接下来就都是加密的通信了),然后再协商出两端都有的真实协议进行数据加密)


2、IKEv2DH 是非对称加密算法

选择对称加密算法:

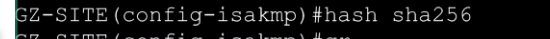
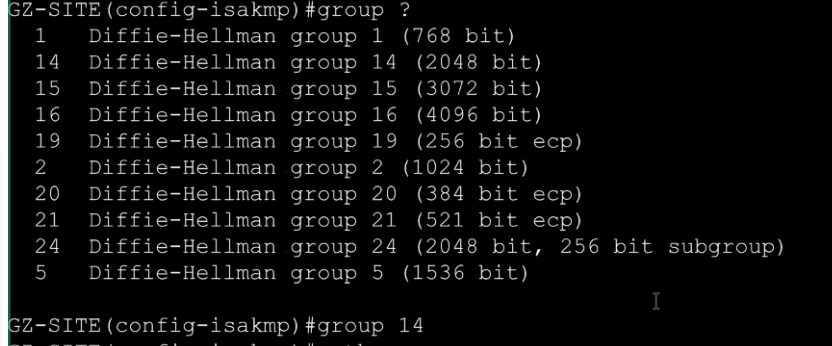
设置 dh算法 最少也要使用 2048 以上:
rsa-sig //如果两边的证书都是 同一指定CA颁发的,就通过验证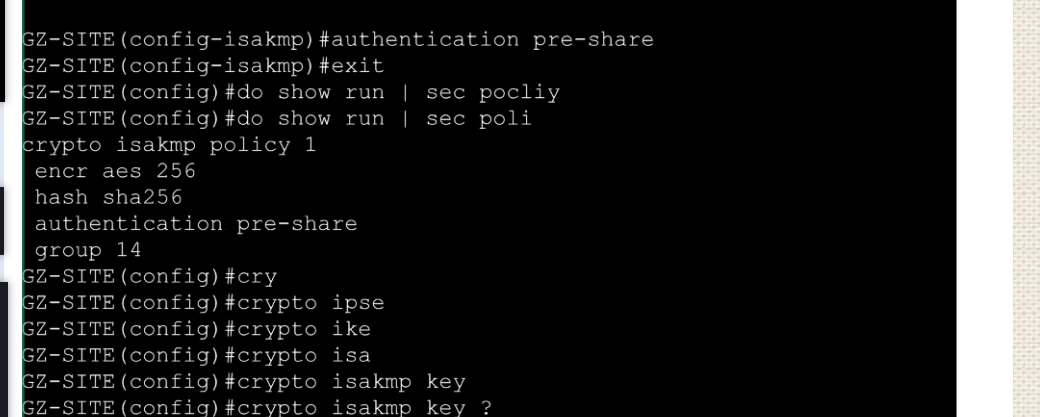
不选择模式的话,默认就是 tunnel 模式
对于 IPsec 隧道级别的,需要 使用 ACL 进行匹配流量
IKE 会定期更换密钥(再次协商)
配置 IPSec 时,静态路由不要使用出接口作为下一跳的,容易出现问题
show crypto isakmp sa
show crypto isakmp sa det
show crypto ipsec sa
show crypto engine connections active    //查看数据包建立的情况
·GRE over IPSec、IPSec over GRE:
GRE over IPSec:
IPSec 在最外层,通过 IPSec 包裹 GRE 数据
IPSec over GRE: (不是非常灵活,一般不会使用)
GRE 在最外层,通过 GRE 包裹 IPSec 数据
(1)GRE over IPSec 配置:
加密点:执行 ipsec 加密的设备的 ip地址
通信点:需要进行通信的设备

加密点与通信点不一样,IPSec 模式就要选择 tunnel模式(隧道模式)

GRE over IPSec:
加密点:200.1.1.1 100.1.1.1
通信点:200.1.1.1:gre(47)  100.1.1.1:gre(47)
加密点与通信点一样,需要使用传输模式

GRE:是一个三层协议
AH、ESP 是三层协议
# ACL 匹配 GRE协议:
ip access-list ex gre
permit gre host .... host ....·清理 sa:
clear crypto sa    //直接清理 sa
clear crypto isakmp