LDAP客户端.note
- LDAP客户端的配置在 Debian 11.6的镜像源 和 Debian 12.0 镜像源软件包 上的 配置稍有不同
1.
debian 11.6 LDAP安装过程中有完整的引导
debian 12.0 LDAP安装过程中引导被删除了部分
- 与 Windows AD域不同的是,LDAP客户端加域不需要额外指定DNS为LDAP服务器,因为它能够直接指定LDAP服务器的IP地址
1.
- debian 12.0 镜像源配置:
1.
· 安装 LDAP 客户端:
LDAP客户端有两个软件包:
· libnss-ldap —— 旧
· libnss-ldapd —— 新
两者配置方式相同,建议使用更新的版本:libnss-ldapd
apt install -y libnss-ldapd libpam-ldapd ldap-utils· 在安装时弹出的引导界面输入 LDAP服务端 ip地址:
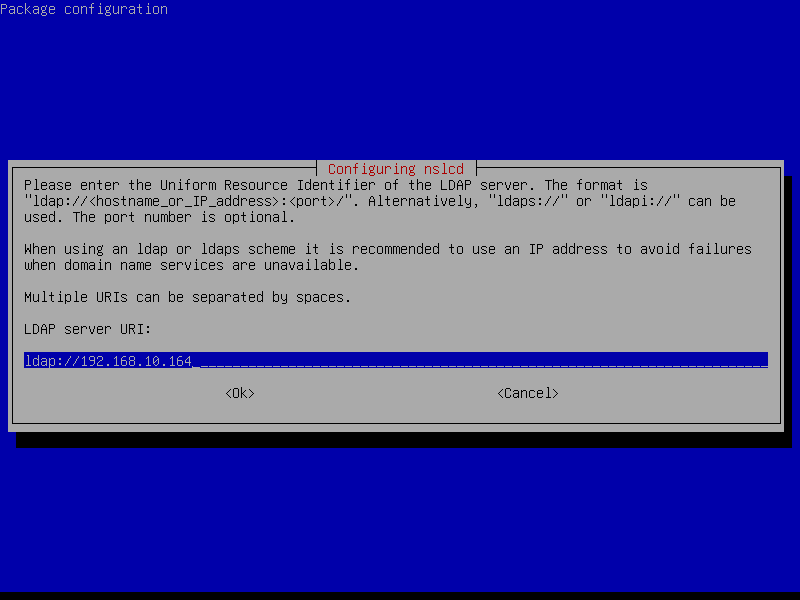
· 输入 LDAP的域:
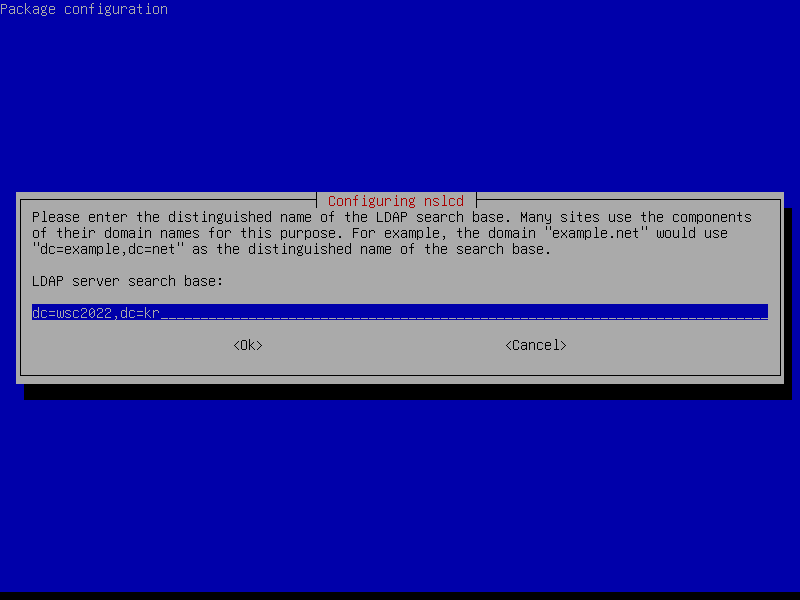
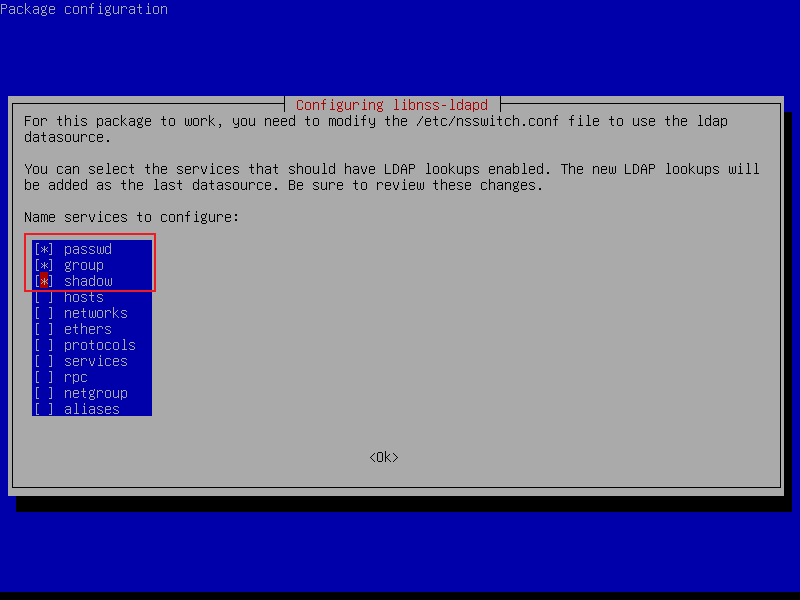
· 勾选三个选项:
· 安装完成后,修改 /etc/nsswitch.conf 文件:
vim /etc/nsswitch.conf
# 将文件的匹配项更改为以下所示:
passwd: compat ldap
group: compat ldap
shadow: compat ldap
gshadow: compat ldap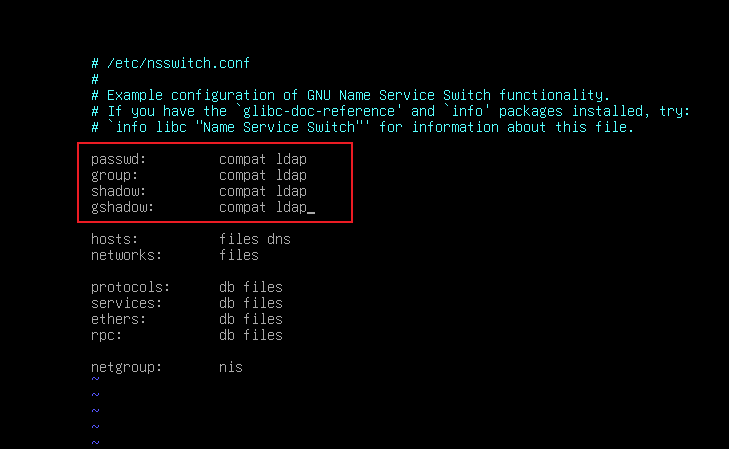
· 设置用户登陆时自动创建家目录:
echo session optional pam_mkhomedir.so skel=/etc/skel/ umask=077 >> /etc/pam.d/common-session

或者直接 vim /etc/pam.d/common-session
添加:
session optional pam_mkhomedir.so skel=/etc/skel/ umask=077
也是一样的效果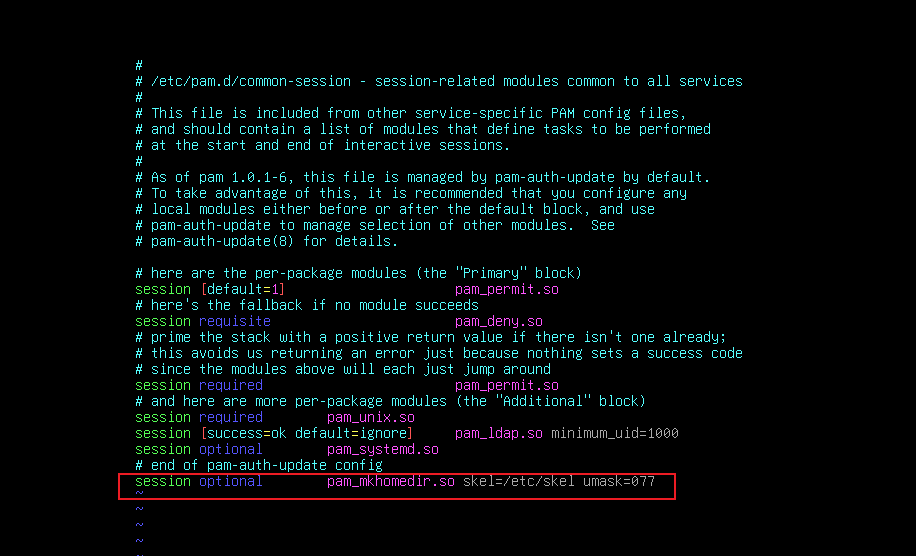
· 重启服务 或 重启:
systemctl restart nscd nslcd
exit    //注销
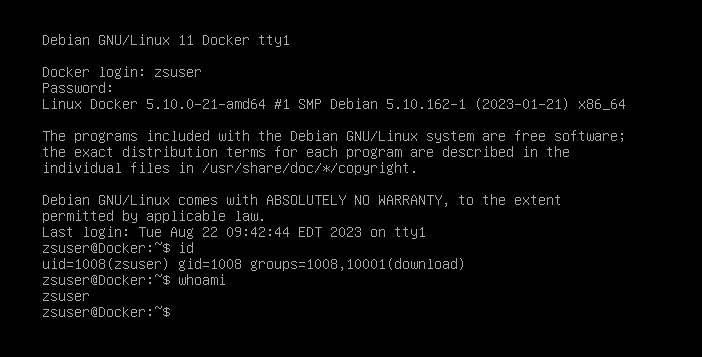
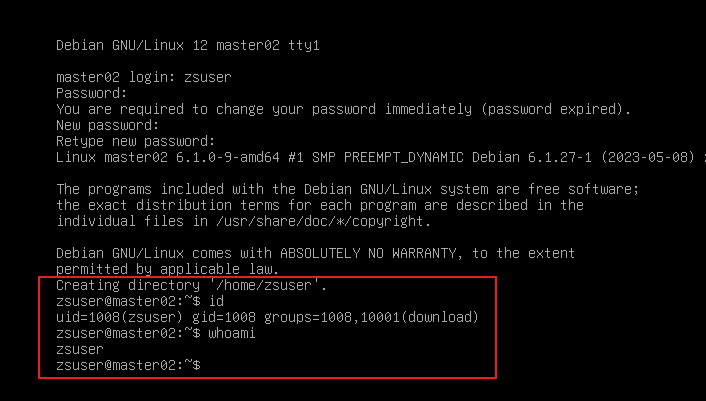
· 使用 LDAP域用户进行登陆:
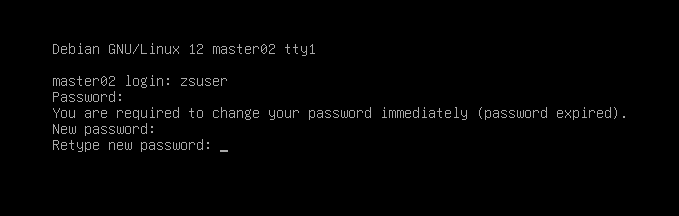
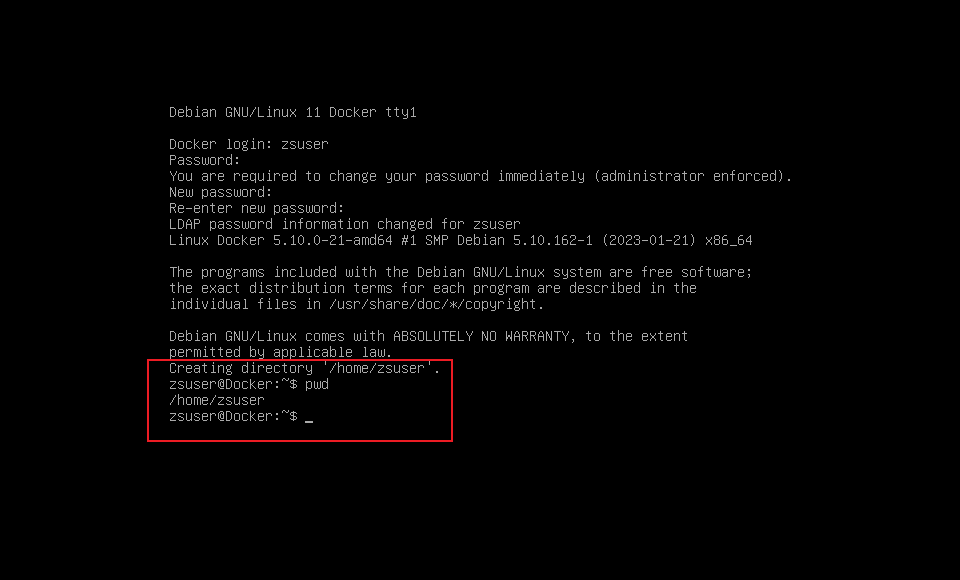
· 可以看到系统自动帮我们创建了家目录:
- debian 11.6 镜像源配置:
1.
1、安装 Open LDAP 客户端软件包(libnss-ldap):
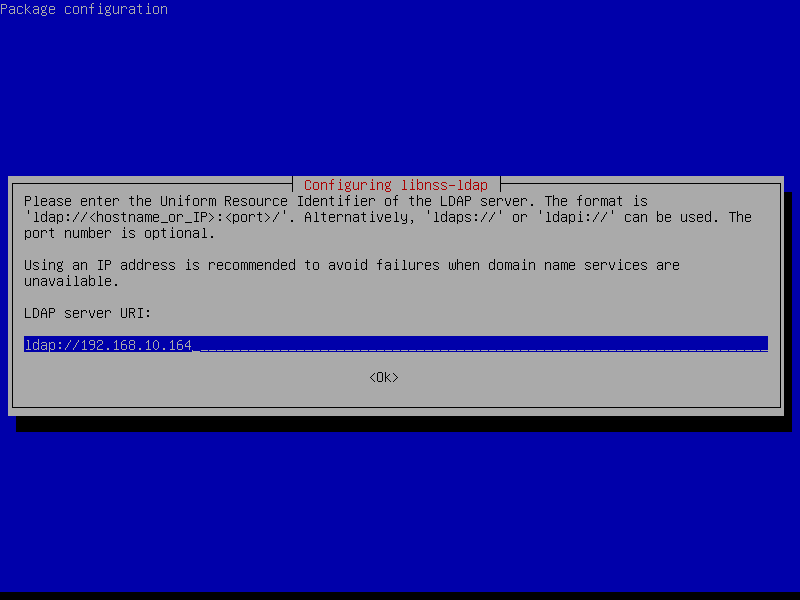
apt install -y libnss-ldapd libpam-ldapd ldap-utils· 输入 LDAP服务器的 ip地址:(可以不加 ldap:// )
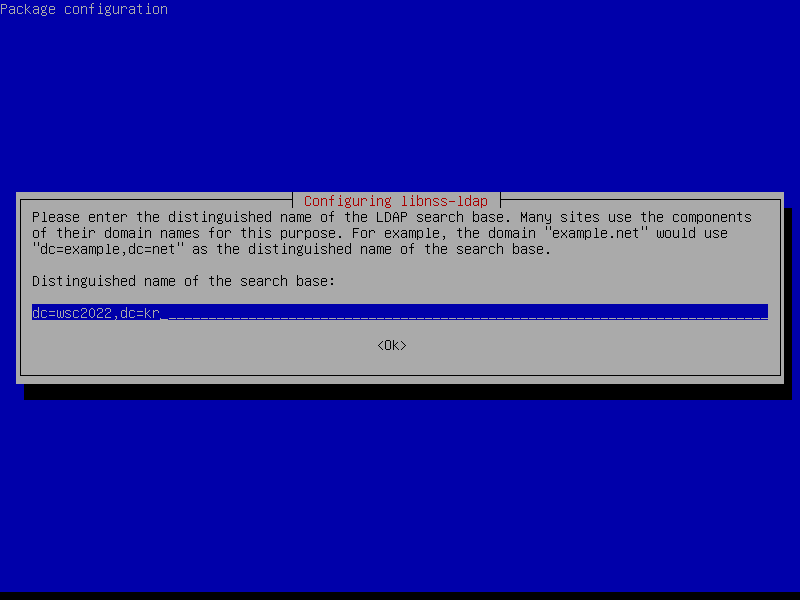
· 输入 LDAP 域名:
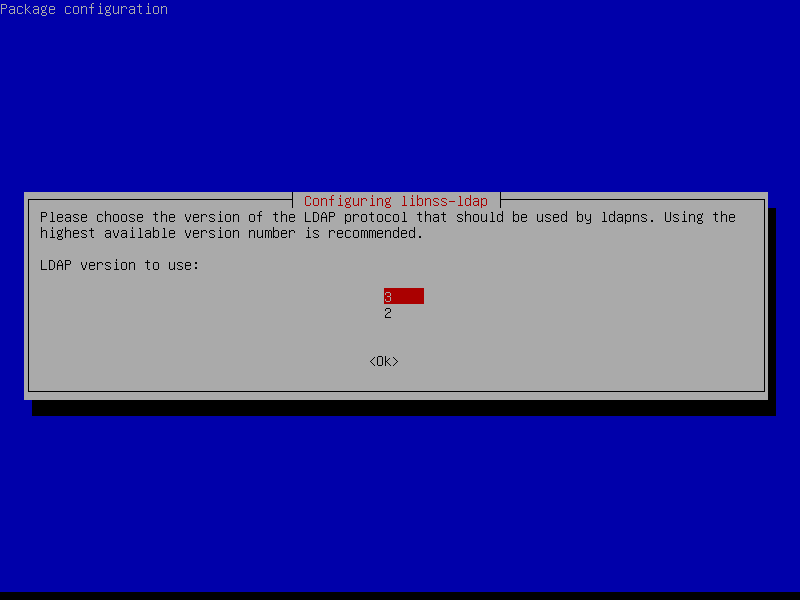
· 选择 LDAP版本:(默认版本3即可)
· 输入 管理员账户 和 域名:
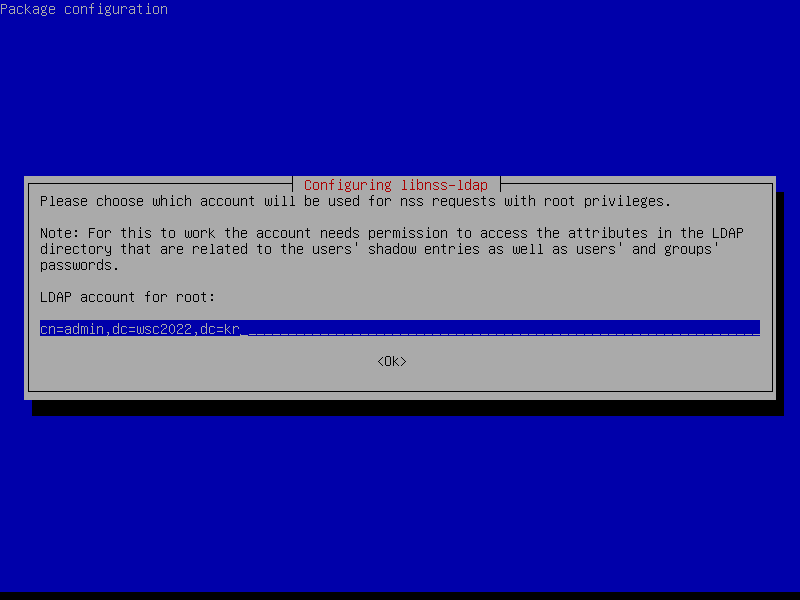
· 输入管理员账户的密码:
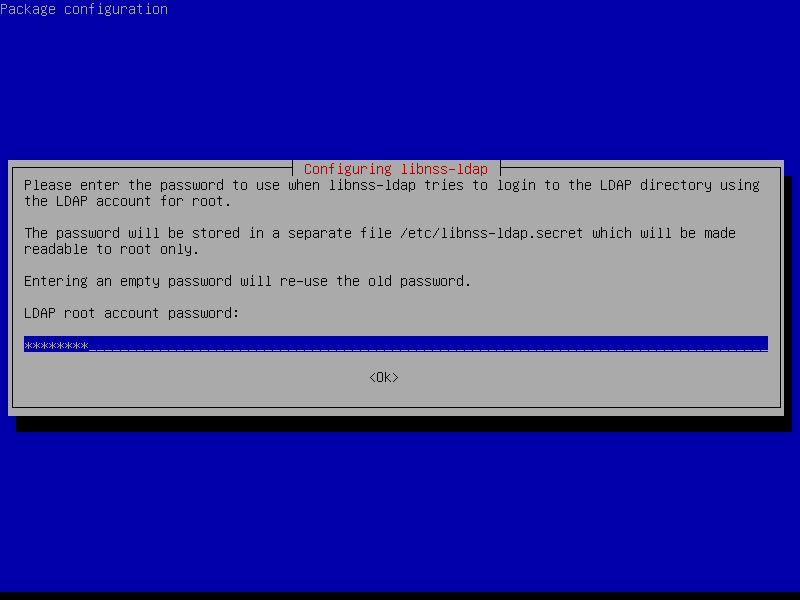
· 选择确定:
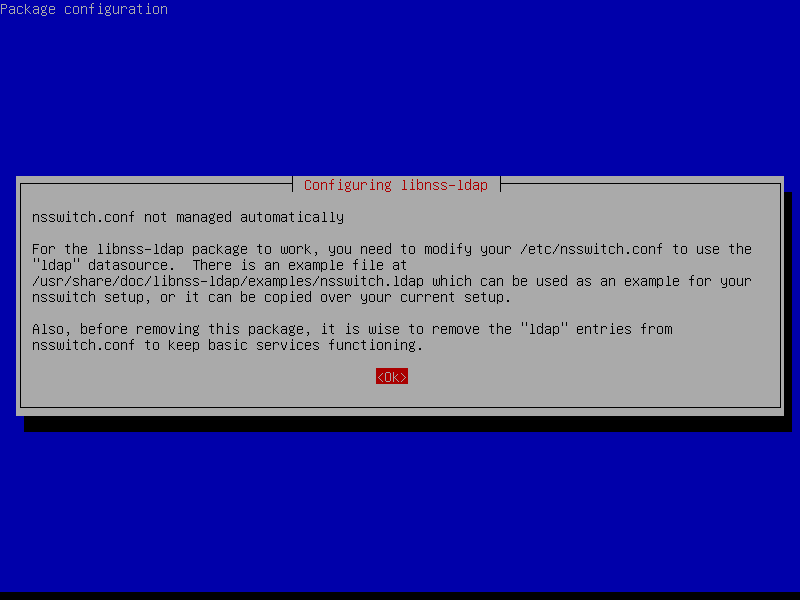
· 询问是否安装 libpam-ldap:(默认选择 是 即可)
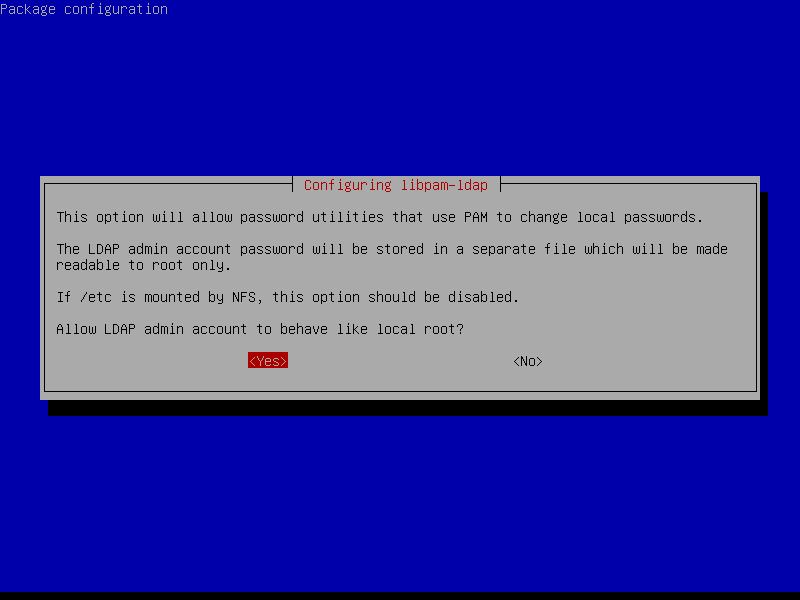
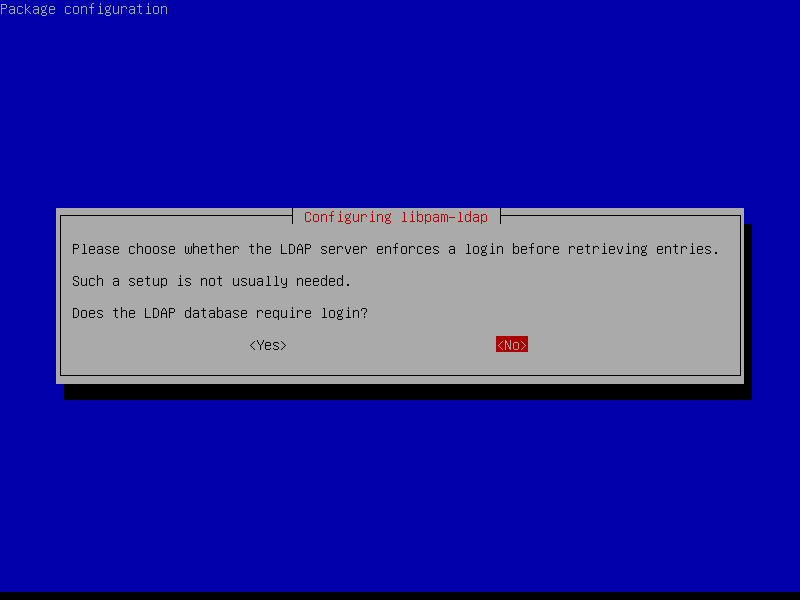
· 默认 no即可:
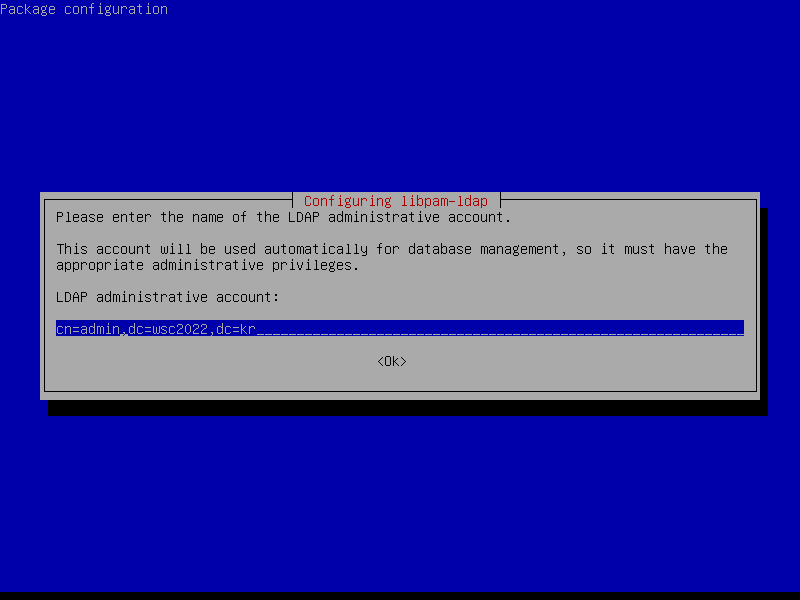
· 输入 LDAP域 的默认管理员账户 和 域名:
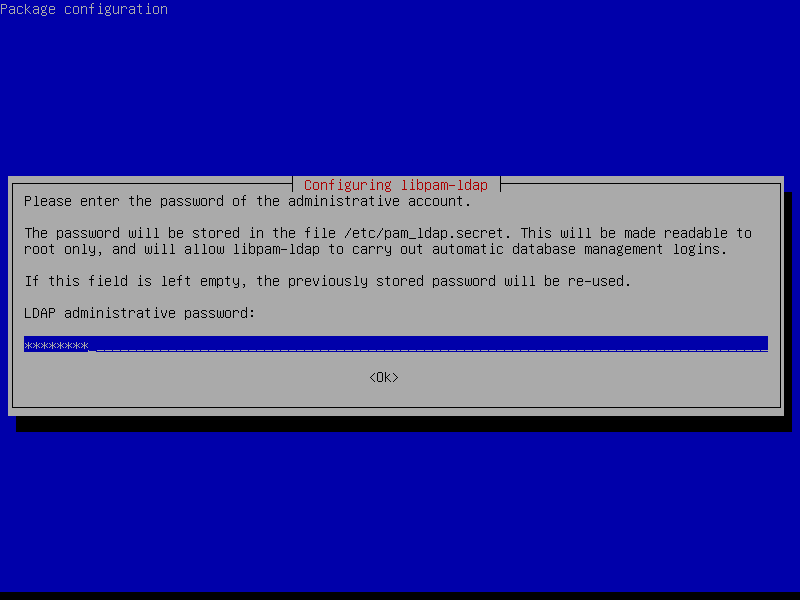
· 输入 管理员账户的密码:
安装完成
2、配置 nsswitch 使用 LDAP数据库进行身份验证:
vim /etc/nsswitch.conf
# 将文件的匹配项更改为以下所示:
passwd: compat ldap
group: compat ldap
shadow: compat ldap
gshadow: compat ldap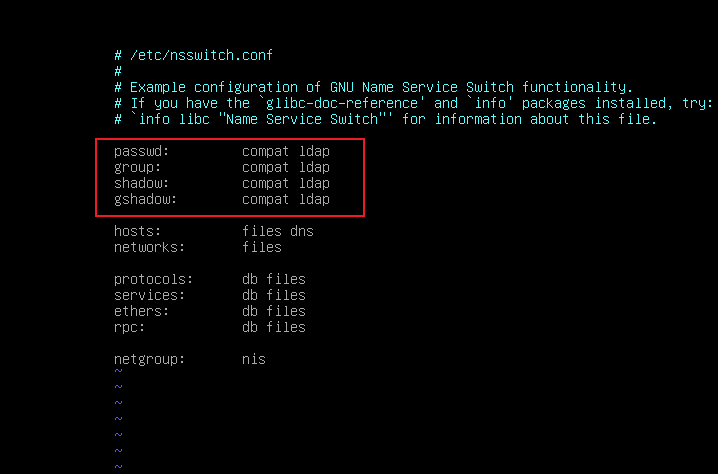
保存退出
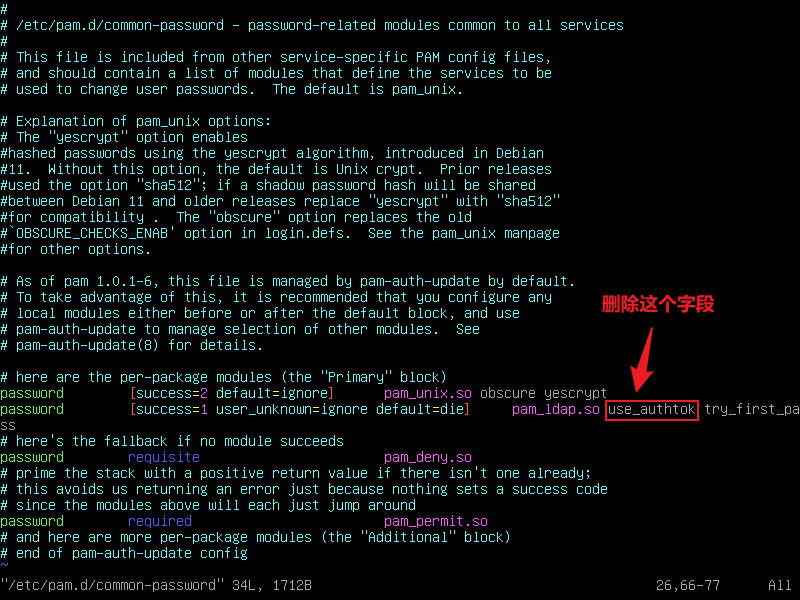
3、关闭提示用户输入新密码:
vim /etc/pam.d/common-password
# 删除 pam_ldap 字段中 的 use_authtok 选项
· 删除前:
· 删除后
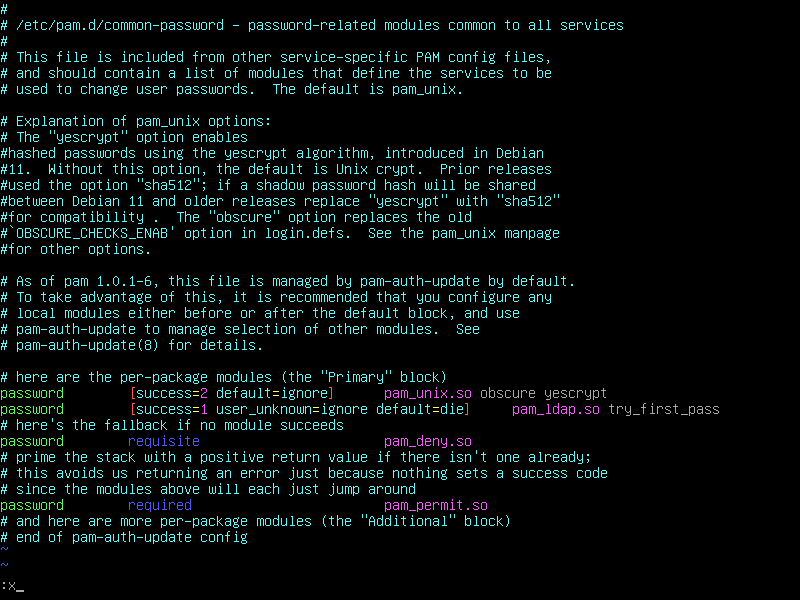
保存退出
4、设置 LDAP域 用户登陆时 自动创建家目录:
echo session optional pam_mkhomedir.so skel=/etc/skel/ umask=077 >> /etc/pam.d/common-session

或者直接 vim /etc/pam.d/common-session
添加:
session optional pam_mkhomedir.so skel=/etc/skel/ umask=077
也是一样的效果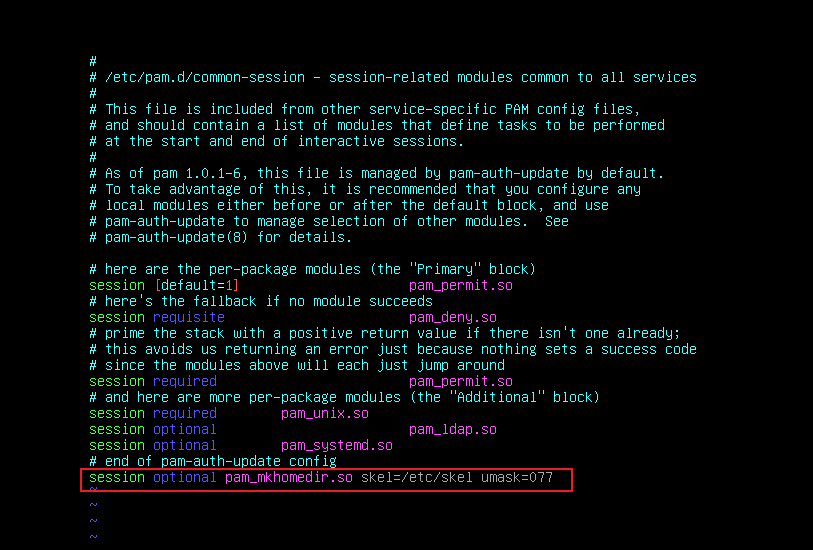
保存关闭
5、重启(注销)服务器,尝试登陆:
reboot //重启服务器(注销也可以)· 输入 LDAP域用户进行登陆:
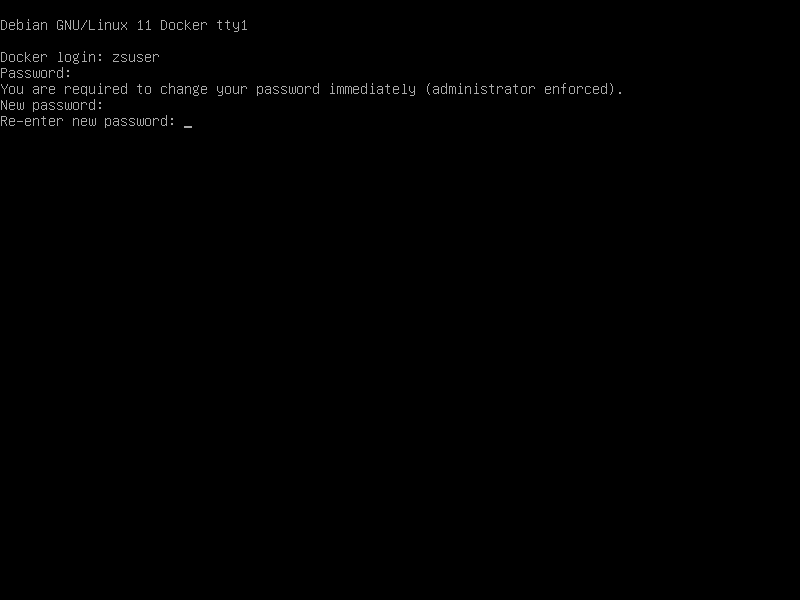
· 可以看到,系统自动帮我们创建了域用户的家目录: