课堂笔记.note
DNS 是一个域名解析服务
正向解析:把域名解析为IP地址
反向解析:把IP地址解析为域名
Linux 本地域名解析:/etc/hosts
Windows 本地域名解析:C:\Windows\System32\drivers\etc/hosts
hosts 文件优先级高于 DNS解析
DNS劫持,通过修改本地域名解析(hosts),来使用户访问到攻击者的网站
钓鱼网站:域名与正规的域名很相似,不仔细看不出来
如何防止并发性流量过大:
通过域名进行分层次设计
域名的构成:
权威结果:客户端访问DNS服务器,服务器本地就有该域名的解析,不用转发给其它DNS服务器,直接下发给客户端,这就是权威解析
当 DNS服务器收到一个域名解析请求,而它本地没有关于该域名的解析
. 是根域(根域名)
全世界目前有 13 组根域服务器
com 可以出现在二级域,也可以出现在三级域
递归查询:
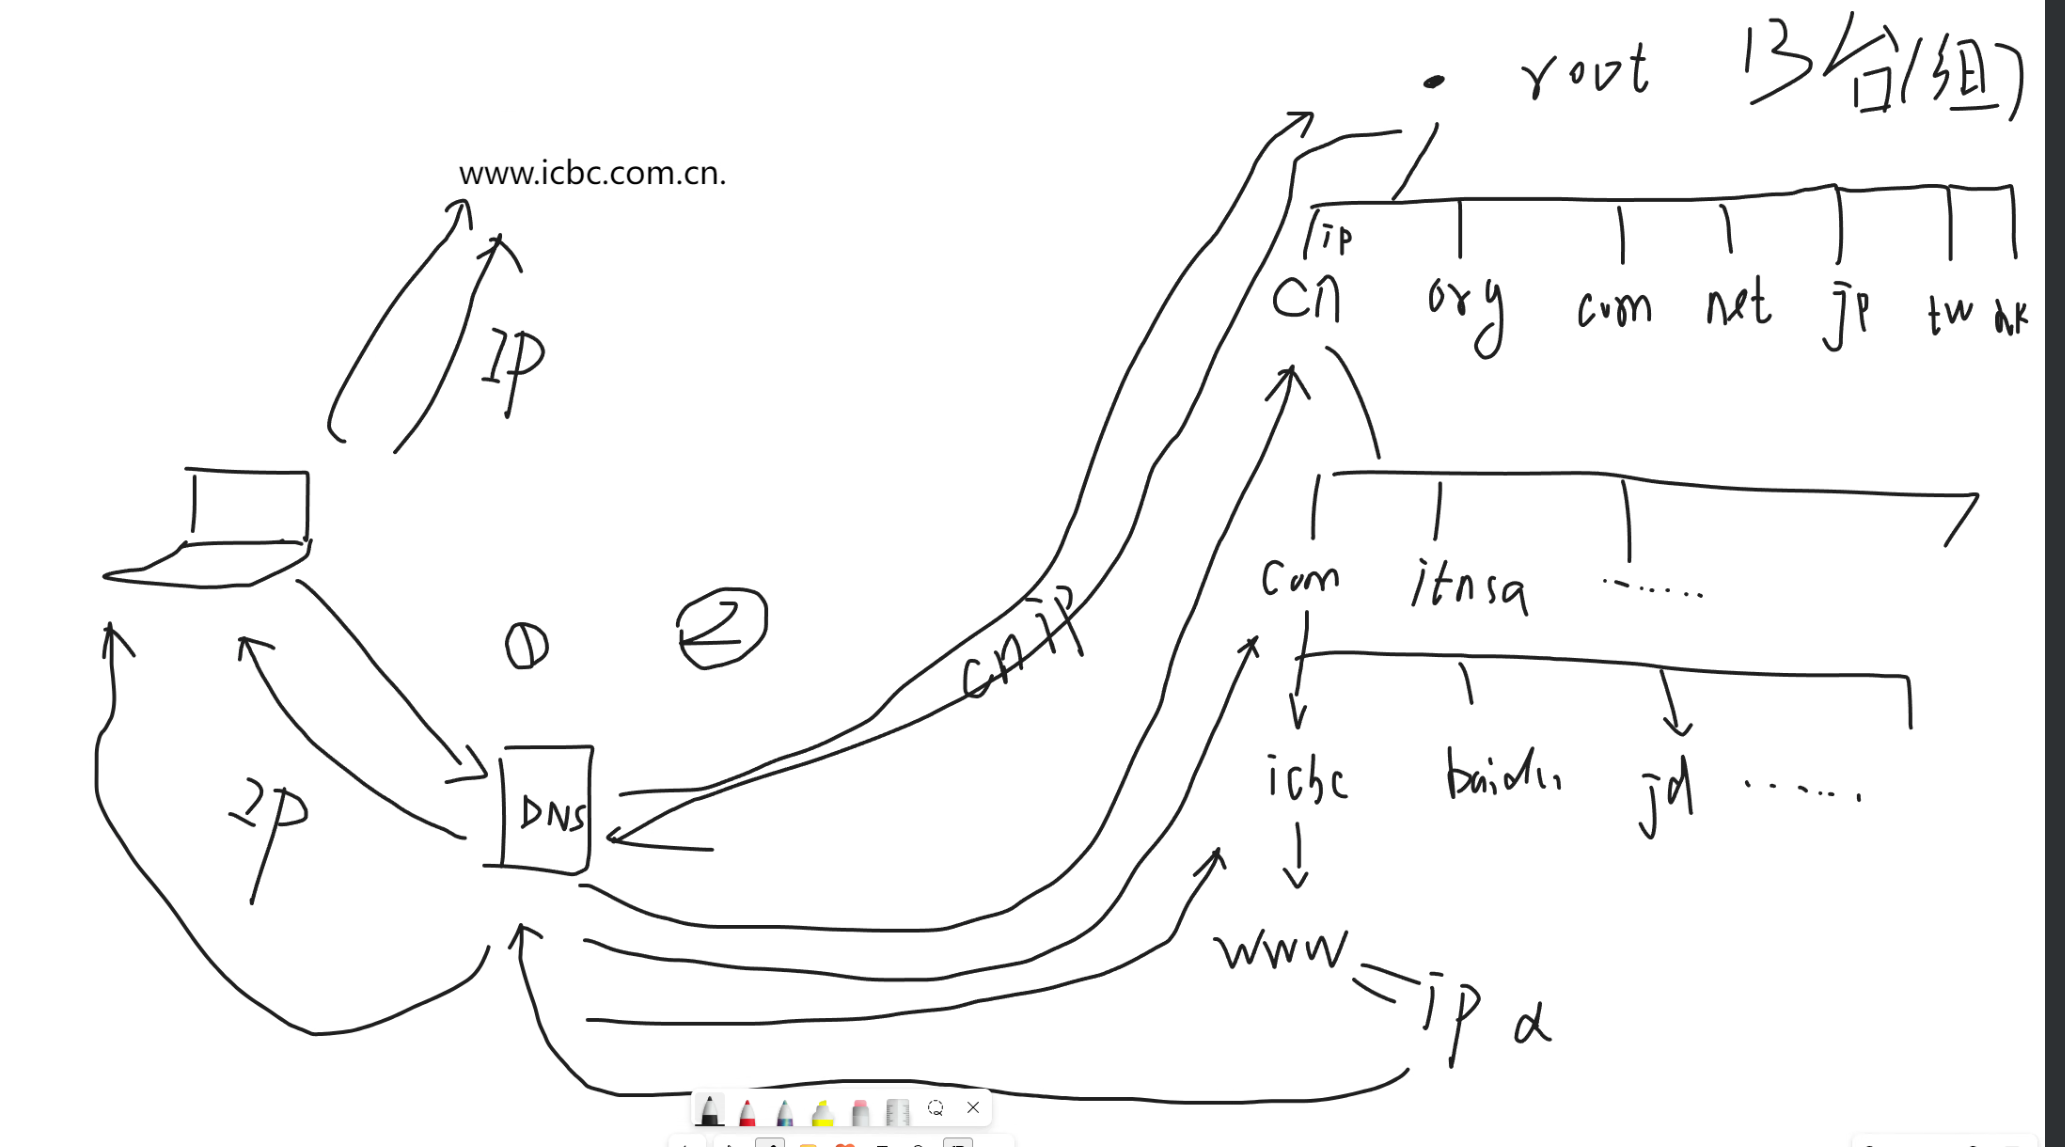
类似找人:
广州市.荔湾区.XX学校.XX班级.苏某某
. 就对比 广州市
com 对比 荔湾区
icbc 对比 学校
例如:
小黑来找小王,问保安,保安知道他的位置,直接告诉小黑
权威
小明来到学校找小王,先去问保安(本地输入的DNS服务器地址),保安不知道,保安帮你去问校长(转发给 . 根域名),校长不知道,帮你转发给信息系(下一层)
递归查询
假如第二天,小美来也找小王,还是去问这个保安,保安因为问过,所以知道小王在哪,直接告诉小美小王的地址
这个叫做 DNS缓存,但是DNS缓存有一个存在时间
第三天,小绿来找小王,问保安,保安不想帮他查找,便会将这个请求转发给另外的保安(转发给其它DNS服务器),由其它的保安(DNS服务器)来执行查询操作
DNS转发
DNS解析只负责解析一个地址,这个地址,这个服务器是否在运行,是否存在,与DNS无关
DNS 安装好后默认就是可以递归的服务器
配置文件在 /etc/bind 下
named.conf 是主配置文件
//开头的都是注释掉的
默认监听any
ss -ntupl //查看监听端口
ss -ntupl | grep named
监听的是TCP和UDP的53号端口
apt install dhsutils
nslookup //解析域名
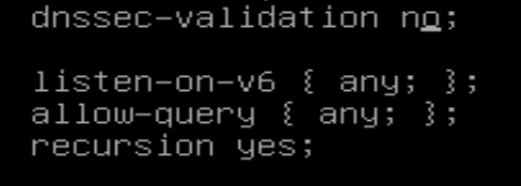
named.conf.options:
allow-query {any: }; //编辑配置文件,允许查询(可以写ip地址、网段)
recursion yes; //设置允许递归查询
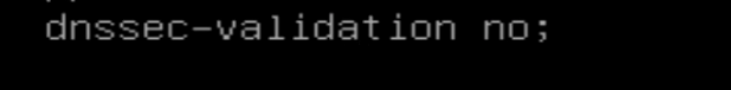

非权威回答
systemctl restart bind9
配置权威 DNS:
vim named.conf.local //可以在里面写入本地数据库
vim named.conf.local
zone "365linux.com" IN {
    type master;    #定义类型为主数据库
    file "/etc/bind/db.365linux.com";   #定义文件存储位置
}        #定义一个域名

编辑数据库:
cd /etc/bind
cp -a db.empty db.365linux.com
vim /etc/bind/db.365linux.com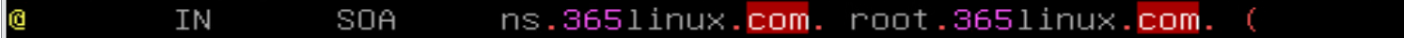
授权给ns.365linux.com进行解析(这个域授权给他)
底下的配置不需要修改
root. ...表示服务报错后发送邮件到指定邮箱
TTL 生命周期在配置主从复制时才会用到

更改名称服务器

设置解析到的地址
分配地址:
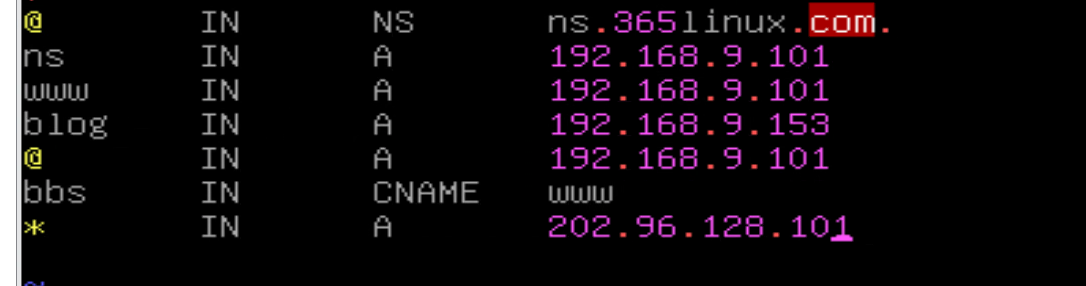
CNAME 是别名
* 表示除了上面的ip,全部解析为到 指定 ip
named.conf.options:
配置转发优先:
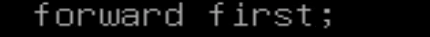

配置转发到哪里,可以配置多个,用分号隔开
转发的好处是减少本地服务器的开销