samba连接ldaps.note
1、配置ldap(不配置ssl and 匿名访问)
能进行nslcd查询(不添加需要进行作为smb登录的用户)2、配置samba
apt install samba samba smbldap-tools2.1、添加共享目录
vim /etc/samba/smb.conf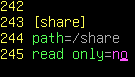
2.2、添加ldap连接信息
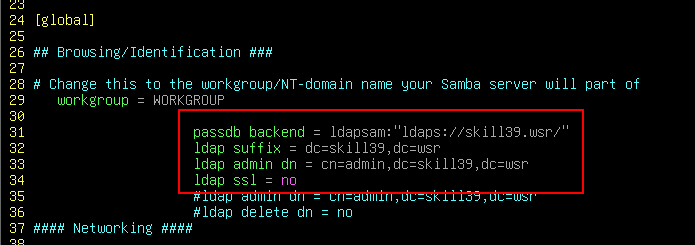
# 完成以上配置后先不重启smbd

cd /etc/smbldap-tools
cp /usr/share/doc/smbldap-tools/example/smbldap.conf .
cp /usr/share/doc/smbldap-tools/example/smbldap_bind.conf .

ldapadd -Q -Y EXTERNAL -H ldapi:/// -f /usr/share/doc/samba/examples/LDAP/samba.ldif

smbpasswd -W
net getlocalid >> smbldap.conf
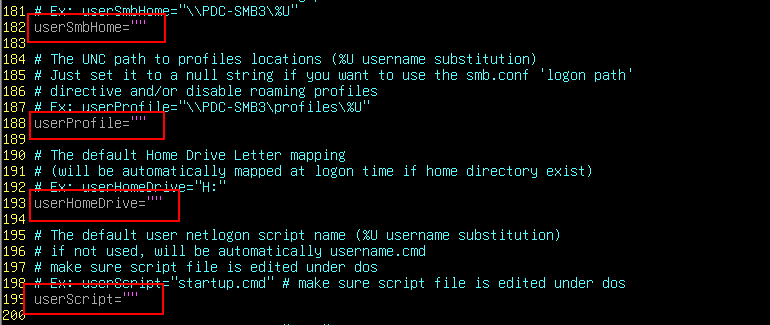
vim smbldap.conf
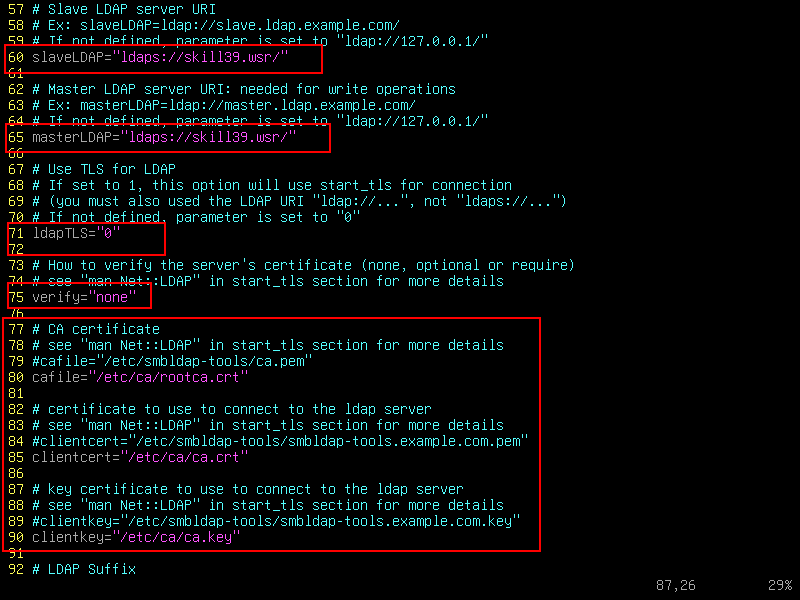
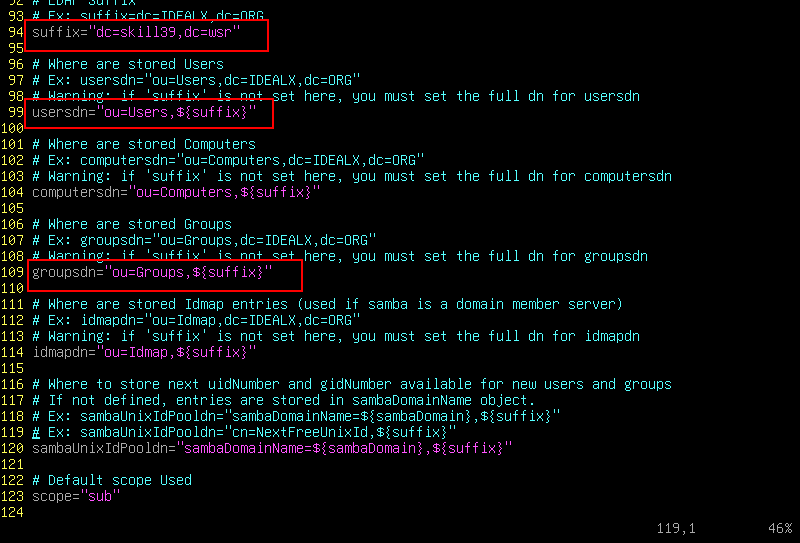
vim smbldap_bind.conf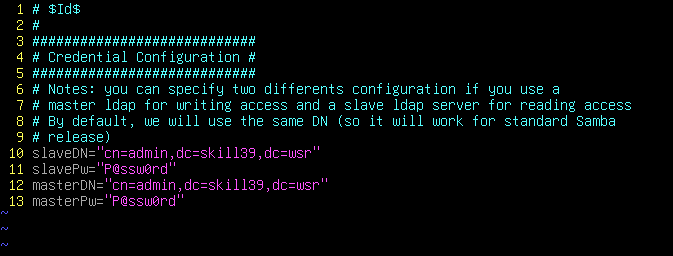
smbldap-populate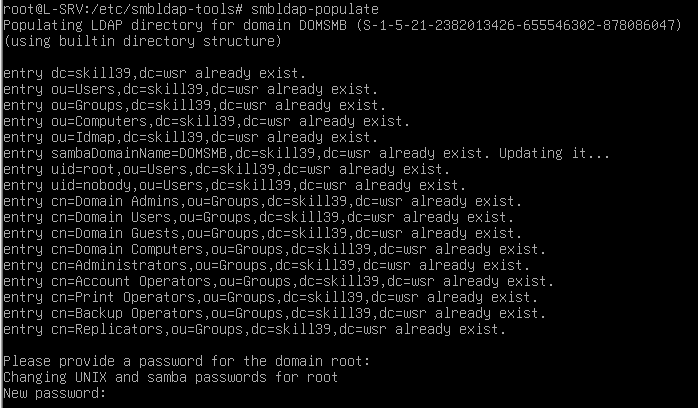
smbldap-useradd -a zhangsan -P #测试是否创建成功并将创建用户的字段作为模板3、加密ldaps
cd /etc/ldap/slapd.d/
vim cn=config.ldif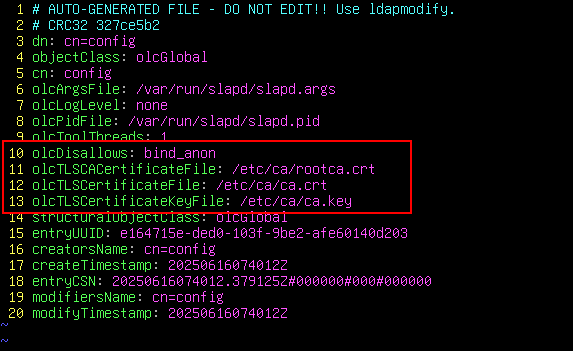
systemctl restart slapd
vim /etc/default/slapd
注:可以通过创建完的用户模板进行更改创建其他用户
ldapsearch -x -H ldapi:/// -D "cn=admin,dc=skill39,dc=wsr" -w P@ssw0rd -b "ou=Groups,dc=skill39,dc=wsr" > 234
touch usertemp
# 将/usr/share/doc/ldapscripts/examples/ldapadduser.template.sample中的模板添加到usertemp中
# 将234中刚创建的234也添加到usertemp中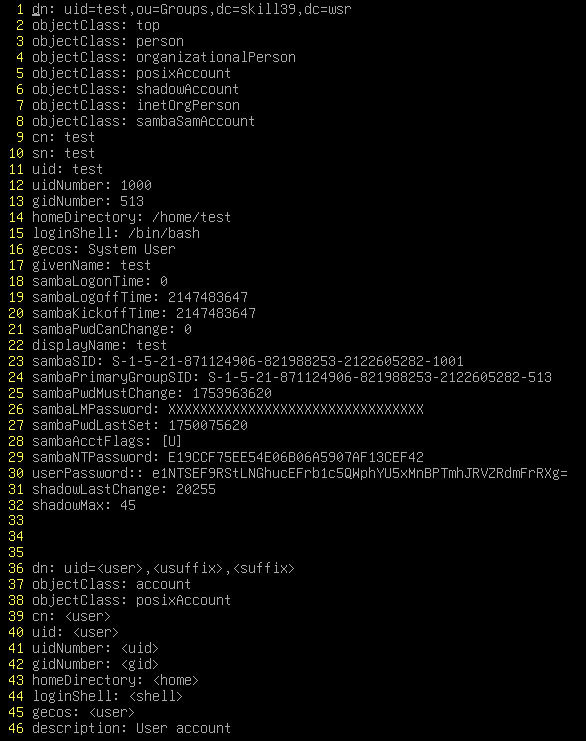
更改成下面的样子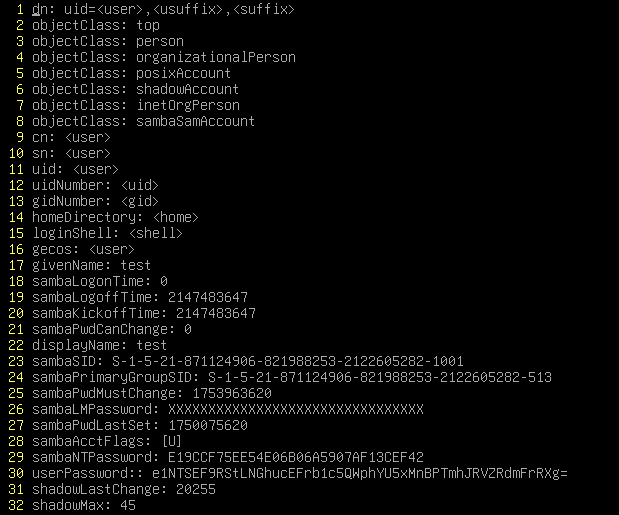
# 应用证书模板
vim /etc/ldpascrips/ldapscrips.conf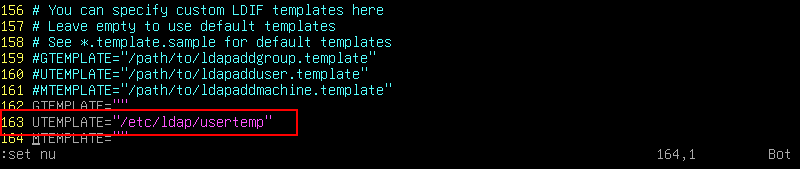
# 测试
ldapadduser zhangsan Groups
ldapsearch -x -H ldapi:/// -D "cn=admin,dc=skill39,dc=wsr" -w P@ssw0rd -b "ou=Groups,dc=skill39,dc=wsr"
查看