IPv6-openvpn.note
一、配置 IPv6 的 openvpn:
1、配置 server:
openvpn --genkey secret secret.key
scp /etc/openvpn/secret.key root@[2001:....]:/etc/openvpn/
vim /etc/openvpn/server.conf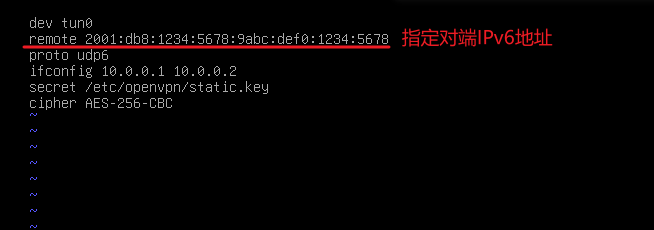
systemctl start openvpn@server
echo "post-up ip route add 172.31.10.0/24 via 10.0.0.2 dev tun0" >> /etc/network/interfaces //使用静态路由将去往对方网段的流量引入隧道
2、配置 client:
vim /etc/openvpn/client.conf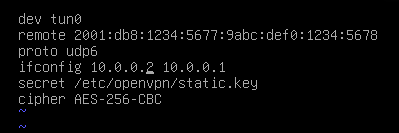
systemctl start openvpn@server
echo "post-up ip route add 172.16.10.0/24 via 10.0.0.1 dev tun0" >> /etc/network/interfaces
二、在同一台机器上定义两条隧道:(例如:同时有 tun0 和 tun1 两条隧道)
# 在 /etc/openvpn/ 目录下再定义一个 .conf 文件(例如:server1.conf),配置方式与上面的一样[但是要记得端口不要冲突(默认端口是1194,第二条隧道可以改为 1195)]
配置成功后直接重启 服务器即可
示例:(三台设备,MAIN-R、SITE1-R、SITE2-R。MAIN-R 作为 OpenVPN Server,SITE1-R 和 SITE2-R 作为 OpenVPN Client)
1、先在 MAIN-R 上生成 静态密钥:
openvpn --genkey secret secret.key· 将它传输给 SITE1-R 和 SITE2-R:
scp /etc/openvpn/secret.key root@[2001:db8:2000::1]:/etc/openvpn    //传输给 SITE1-R
scp /etc/openvpn/secret.key root@[2001:db8:3000::1]:/etc/openvpn    //传输给 SITE2-R
2、在 MAIN-R 上配置 OpenVPN@Server
(1)编写第一条隧道的配置文件:
vim /etc/openvpn/server.conf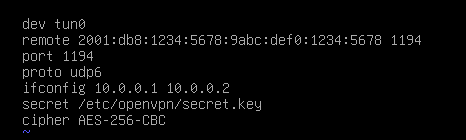
· 将它传输给 SITE1-R:
scp /etc/openvpn/server.conf root@[2001:db8:2000::1]:/etc/openvpn/client.conf(2)编写第二条隧道的配置文件:
vim /etc/openvpn/server1.conf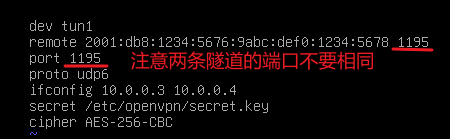
· 将它传输给 SITE2-R:
scp /etc/openvpn/server1.conf root@[2001:db8:3000::1]:/etc/openvpn/client.conf(3) 重启服务器:
reboot3、配置 SITE1-R 为 OpenVPN 客户端:
(1)修改 MAIN-R 传输过来的 OpenVPN 配置文件:
vim /etc/openvpn/client.conf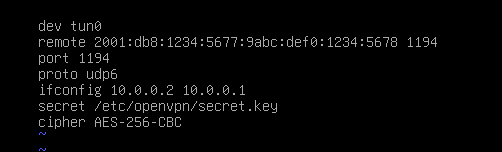
(2)启动 OpenVPN Client:
systemctl start openvpn@client4、配置 SITE2-R 为 OpenVPN 客户端:
(1)修改 MAIN-R 传输过来的 OpenVPN 配置文件:
vim /etc/openvpn/client.conf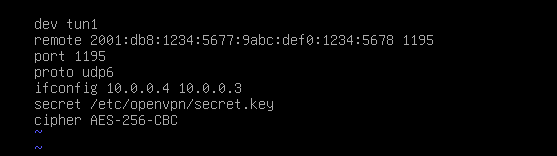
(2)启动 OpenVPN Client:
systemctl start openvpn@client